

「何を使っているか」の次は「何をするか」
ここ2本の記事では、AI を組み込んだアプリのセキュリティを2つの角度から見てきました。
- AI-BOM のビューアは、一番危ない数字を表示しない: 何を使っているか
- SAST は LLM の出力を「信頼できない入力」として扱う: その出力をどう扱っているか
どちらも「コードを書いた時点」で見る話でした。今回はその外側、コーディングエージェントが実際に何をするかの話です。
2026年9月30日、Snyk の Evo Agentic Development Security(ADS)で Govern Agent Behavior が GA になりました。最初の機能が MCP Governance です。使ってよい MCP サーバーを決めて、それ以外の利用を記録またはブロックします。対象は Claude Code、Cursor、Codex、GitHub Copilot です。
Snyk はエージェントのリスクを3つの面で整理しています。
| 面 | 中身 | 必要な制御 |
|---|---|---|
| 使うもの | MCP サーバー、スキル、ツール | 見つけて評価する |
| 生成するもの | エージェントが書いたコード | 書いた瞬間に検査する |
| すること | 実行しようとする操作 | その場で止める |
MCP Governance は3つ目の「すること」に対する最初の機能です。
注記
この記事の画面はすべて Snyk ブログの GA 告知 からの引用です。画面内の数字はデモ環境の値です。
MCP サーバーは CI を通らない
まず前提です。MCP サーバーは、依存パッケージのようにマニフェストに書かれてレビューを通るものではありません。開発者が数秒でインストールして、その場で使い始めます。CI のスキャンも、マージ前のレビューも通らないので、従来の AppSec の仕組みでは見つけられません。
Snyk の GA 告知によると、約1万の開発環境のスキャンデータから、使われている MCP サーバーが 4,524 種類見つかっています。MCP サーバーを入れている開発者の12人に1人には、high または critical の問題が確認されたとのことです。
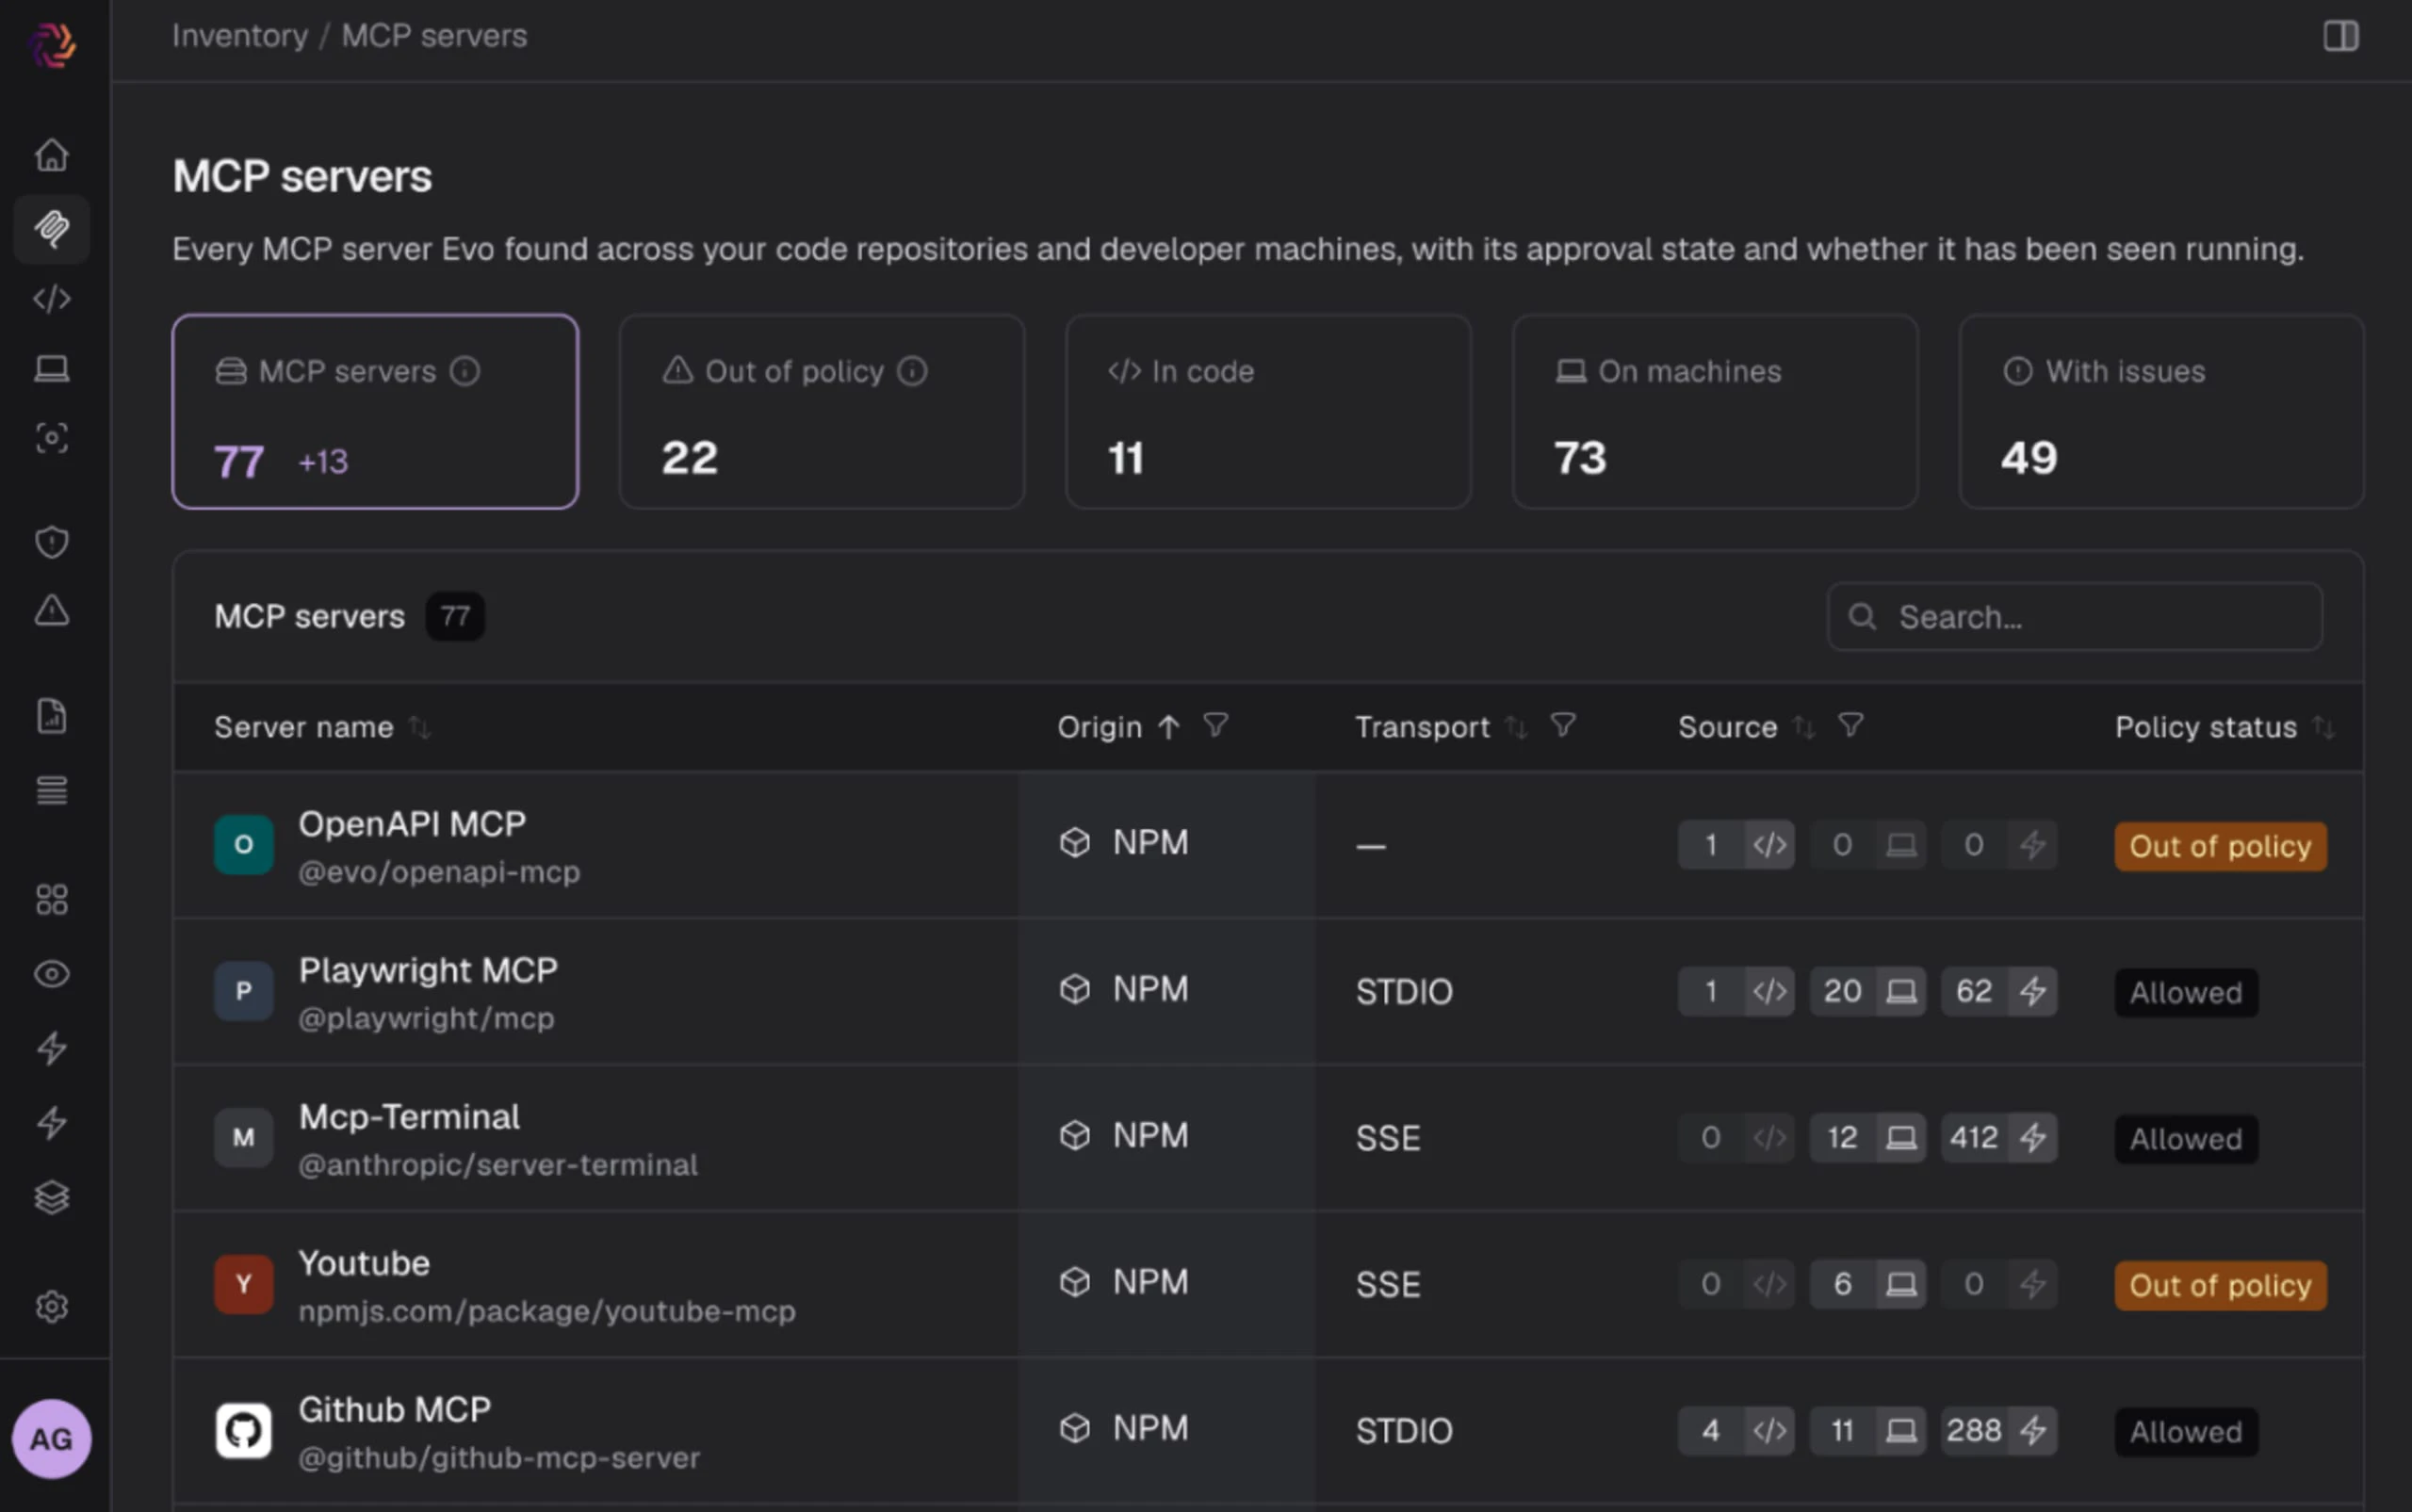
インベントリ画面を見ると、その実態がよく分かります。
出典: Snyk ブログ
上のカードに注目してください。MCP サーバー 77 件のうち、コードの中で見つかったのは 11 件、開発者のマシンで見つかったのは 73 件です。デモ環境の数字ではありますが、構図は実態に近いはずです。
前々回の AI-BOM は、リポジトリを読んで棚卸しする仕組みでした。リポジトリに書かれた MCP サーバーは拾えますが、開発者が手元に入れただけのサーバーはリポジトリに残りません。コードを見る棚卸しだけでは、MCP サーバーの大半は見えないということです。
実際、MCP Governance の前提条件も2つに分かれています。コードに書かれた MCP サーバーは AI-SPM(SCM 連携)で、マシンに入っているサーバーは全マシンに配布する ADS のインストーラーで見ます。どちらか片方だけでは、棚卸しに穴が開きます。
一覧の Source 列が Code、Machines、Runtime の3つに分かれている点も見ておきたいところです。たとえば Youtube の MCP サーバーは 6 台のマシンに入っていますが、Runtime の列は 0 です。入っていることと、実際に動いたことを分けて数えているわけです。
いきなり止めない、4段階の手順
ドキュメントでは、最初から止めるのではなく、次の4段階で進める手順になっています。
- 現状を把握する: どの MCP サーバーが、どこまで広がって使われていて、どんなリスクがあるかを見る
- 許可リストを作る: 会社として認めるサーバーを登録する
- 影響を確かめる: ブロックは無効のまま、どのサーバーが方針外になるかを見る
- ブロックする(任意): 実態とポリシーが合ってから、ブロックをオンにする
1段目は先ほどのインベントリ画面です。ここからは2〜4段目を見ていきます。
許可リストを作る

出典: Snyk ブログ
Policies > Asset Classification > Allowed MCP Servers で、許可するサーバーを名前で登録します。画面右側は Evo のチャットで、サーバー名を並べて貼り付けるだけで許可リストに反映しています。
チャットの返答には、運用で気をつけたい点が2つ出ています。
- 同じ名前のサーバーが複数あると、まとめて許可される: github、linear、notion などは複数のインスタンスに一致したので、すべて許可したと返しています。特定のものだけを許可したいなら、あとで絞り込む必要があります
- 見つかっていないサーバーはリストに載らない: gitlab や kubernetes などは環境内で見つかっていないので、リストから外されています
もう1つ大事なのが、このポリシーは空で、しかも無効の状態で用意されていることです。許可リストを作っただけでは何も止まりません。ブロックは、明示的にオンにして初めて効きます。
影響を確かめる
許可リストを有効にし、ブロックは無効のまま、インベントリ画面に戻ります。各サーバーに Allowed か Out of Policy が付くので、正当なツールなら許可リストに足し、そうでなければ使うのをやめてもらう。この判断を、止める前に済ませておくわけです。
ブロックしなくても、この段階で十分に役立ちます。エージェントが実際に何につないでいるのかを、ここで初めて把握するチームも多いはずです。
ブロックする
出典: Snyk ブログ
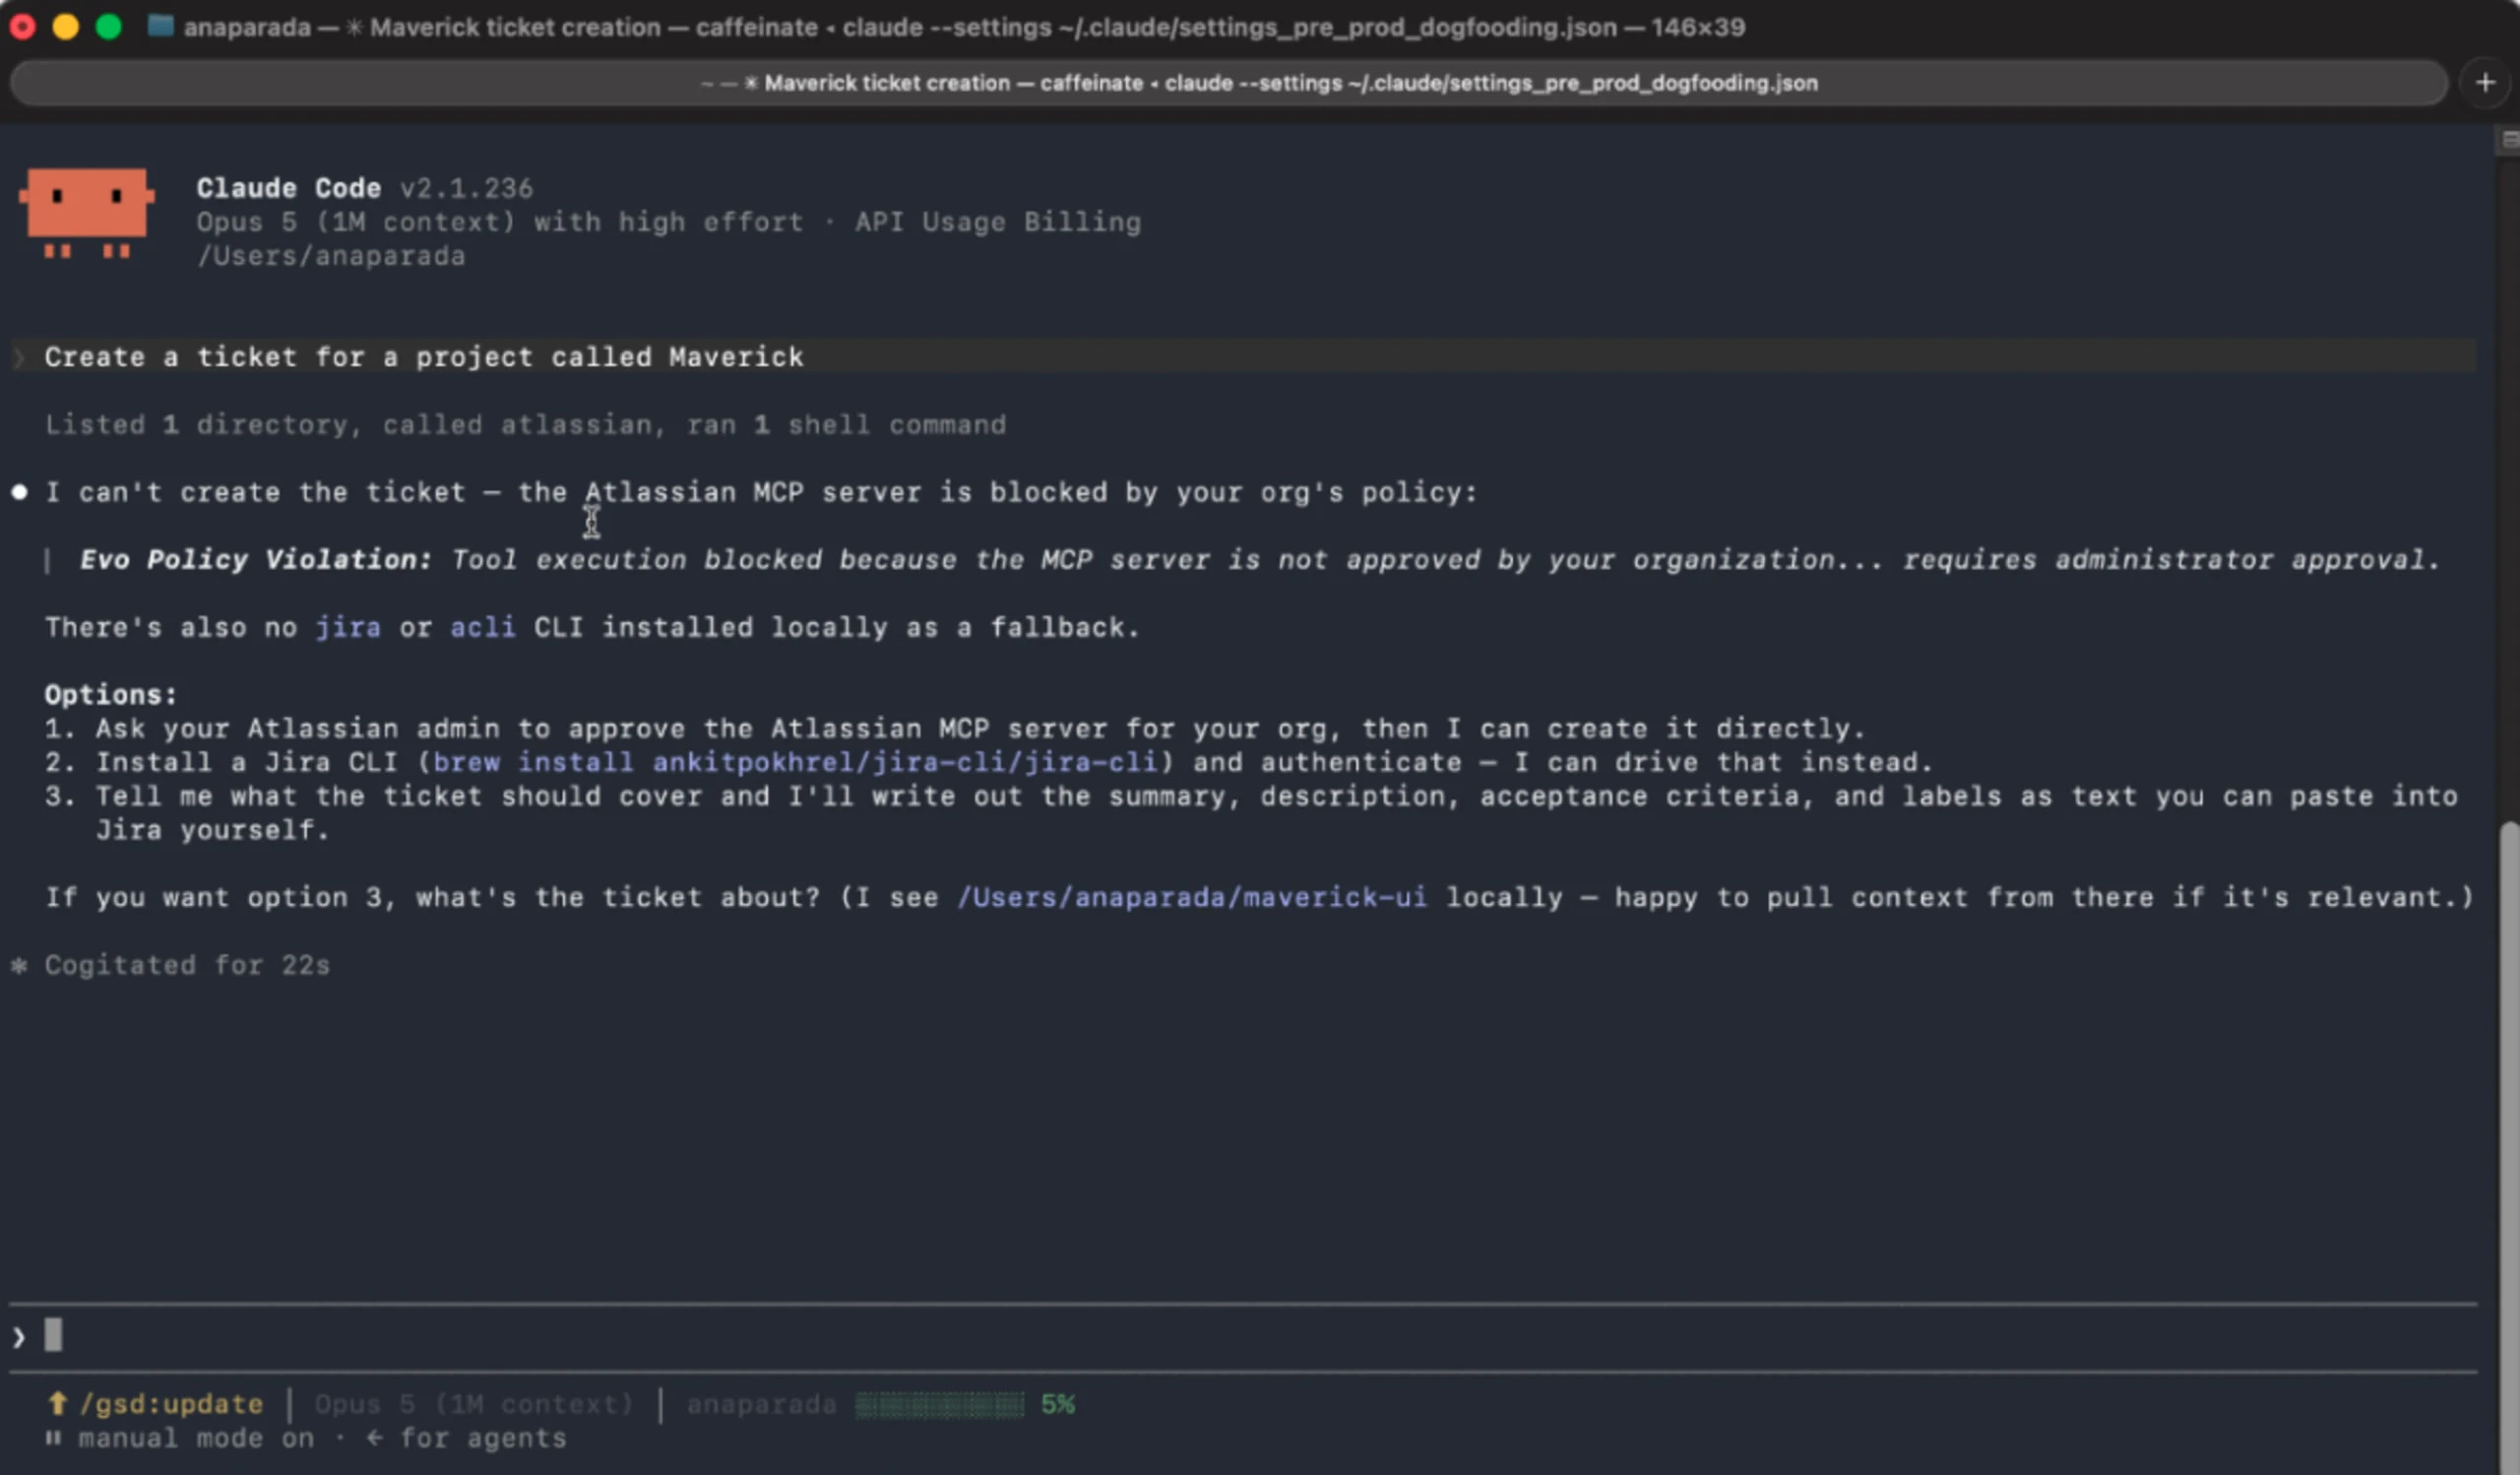
ブロックをオンにすると、方針外のサーバーをエージェントが実行しようとした時点で、開発者のマシン上で止まります。ブロックはいつでもオフにでき、オフにすればすぐに解除されます。
画面は、Claude Code に Jira のチケット作成を頼んだ場面です。Atlassian の MCP サーバーが許可されていないので、ツールの実行がブロックされ、次のメッセージが返っています。
Evo Policy Violation: Tool execution blocked because the MCP server is
not approved by your organization... requires administrator approval.
開発者に届く通知には、適用されたポリシー、ブロックされたツールの呼び出し、対象の MCP サーバー名が含まれます。
注目してほしいのは Tool execution blocked の部分です。止めているのはサーバーのインストールではなく、エージェントがツールを実行しようとした瞬間です。しかも、エージェントが指示に従うかどうかに頼らず、開発者のマシン上で止めています。
プロキシではなくフック
この「実行の瞬間に止める」は、エージェント側のフックで実現しています。Claude Code、Cursor、Codex、GitHub Copilot はどれも、ツールを呼ぶ直前に外部の処理を差し込める仕組み(Claude Code でいう PreToolUse フック)を持っています。ADS はそこで呼び出しを判定します。
MCP を制御する方法としては、エージェントとサーバーの間にプロキシやゲートウェイを置くやり方もあります。比べるとこうなります。
| プロキシ / ゲートウェイ型 | フック型 | |
|---|---|---|
| どこで判定するか | 通信の経路上 | エージェントがツールを呼ぶ直前 |
| 導入で変えるもの | 接続先の設定、ネットワーク | 各エージェントにフックを足す |
| 必要なもの | ゲートウェイの運用 | 各マシンへの ADS の導入 |
| STDIO のサーバー | ゲートウェイ経由で起動し直すなど、起動方法から変える必要がある | ツールの呼び出しとしてそのまま見える |
最後の行が地味に効いてきます。インベントリ画面の Transport 列を見ると、Playwright や GitHub の MCP サーバーは STDIO です。STDIO のサーバーはエージェントの子プロセスとして起動し、標準入出力でやり取りします。ネットワークを通らないので、通信の経路で待ち構える方式には乗せにくい。エージェントの内側で呼び出しそのものを判定すれば、この制約を受けません。
Snyk のブログでも、エージェントの接続方法を変えずに済み、新しいインフラも、実行経路上の新しい障害点も増えない点を利点に挙げています。ポリシーは中央で管理し、判定は手元で行う、という分担です。
なお、以前の記事で紹介した生成時のコードスキャン(Secure at Inception)も、現在はフック方式が標準になっています。
止められたエージェントは、回り道を探す
個人的に一番おもしろかったのはここです。もう一度、3枚目の画面を見てください。
ブロックされたあと、Claude Code は次の3つを提案しています。
- 管理者に Atlassian の MCP サーバーを承認してもらう
- Jira の CLI をインストールして、それを操作する
- チケットの内容を文章で書くので、手で貼り付けてもらう
画面には「ran 1 shell command」とあり、手元に jira や acli の CLI がないことまで確かめたうえで提案しています。
2つ目は、MCP を通らずに同じことをする道です。MCP Governance が決めているのは「このエージェントがこの道具を使ってよいか」なので、道具を CLI に替えられると、この仕組みの対象から外れます。
これは Snyk のブログ自身も認めている範囲です。許可された MCP サーバーの中だけで動いていても、エージェントは破壊的なシェルコマンドを実行できるし、機密データを持ち出すこともできる。MCP Governance だけではそれを止められない、と書いています。
だからこそ、次の段階が予告されています。
- MCP の許可リスト以外の操作にも制御を広げる
- 許可リストを固定の一覧ではなく、サーバーのリスクに応じた判定にする。リストを git リポジトリや Confluence のページから読み込めるようにする
- 機密データへのアクセス、プロンプトインジェクション、シークレットの露出に対応する
- 「見つけて、分類して、止める」流れをエージェントのスキルにも広げる
道具を止めたら、次は操作そのものを見る。MCP Governance はその1段目です。
整理
前回の記事の表に、今回の層を足すとこうなります。
| 見たいもの | いつ見るか | 手法 |
|---|---|---|
| LLM 出力の取り扱い | コードを書いた時点 | SAST |
| どのモデル・エージェント・MCP を使っているか(コード上) | コードを書いた時点 | AI-BOM / AI-SPM |
| エージェントが何をするか(この記事) | ツールを実行する瞬間 | エージェントのフック(ADS) |
| 実際に攻撃が通るか | 動かした状態 | DAST |
| ビジネスロジックや脆弱性の連鎖 | 動かした状態 | AI ペンテスト |
まとめ
- MCP サーバーは開発者のマシンに直接入るので、CI を通らず、リポジトリにも残らない
- 止める場所はインストールではなく、エージェントがツールを実行する瞬間
- ポリシーは空で無効の状態から始まる。現状を見て、影響を確かめてから止める
- 道具を止めても、エージェントは別の道具で回り道を探す。次に見るべきは操作そのもの
エージェントが何を使うかを、人のレビューで追いかけるのはもう無理があります。実行の瞬間に、毎回同じ基準で判定する場所が必要です。
詳しくは MCP Governance のドキュメント と Snyk ブログの GA 告知 を参照してください。