
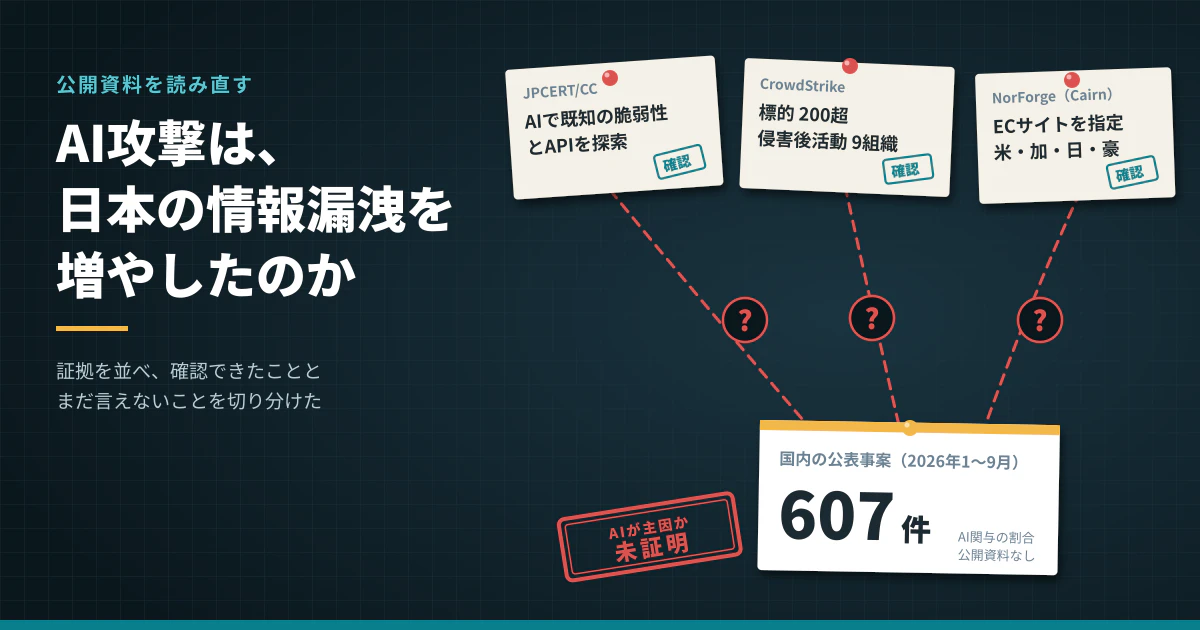
調査基準日は2026年11月18日です。公開資料を読み直した調査で、被害組織へのアクセスや攻撃は一切していません。文中の「確認」は、引用元の調査機関がその観測範囲で確認したという意味で使っています。
はじめに
2026年の秋は、国内で不正アクセスや情報漏洩の公表が続きました。ニュースを追っていると、いくつか疑問が湧いてきます。そもそも被害は本当に増えているのか。増えているなら、AIを使う攻撃ツールが増えたせいか、AIそのものが賢くなったせいか。日本の防御が弱いのか、日本の情報が特に狙われているのか。
「AIが攻撃を増やしている」と言うのは簡単ですが、そう主張するには、攻撃の試行数、実際の侵害件数、AIが関与したかどうか、AIを使わなかった場合との差を分けて考える必要があります。そこで国内の公表統計、JPCERT/CCによる攻撃インフラの分析、海外ベンダーの侵害調査、AIの攻撃能力を比べた研究を読み直し、自分の仮説に都合の悪い資料も探しました。
先に結論を書きます。AIが攻撃の一部の工程で使われていることは、複数の一次資料で確認できました。一方、日本の情報漏洩が増えた主な原因がAIだと言える材料は、現時点の公開資料には見当たりませんでした。
1. 「増えた」は何を数えた数字か
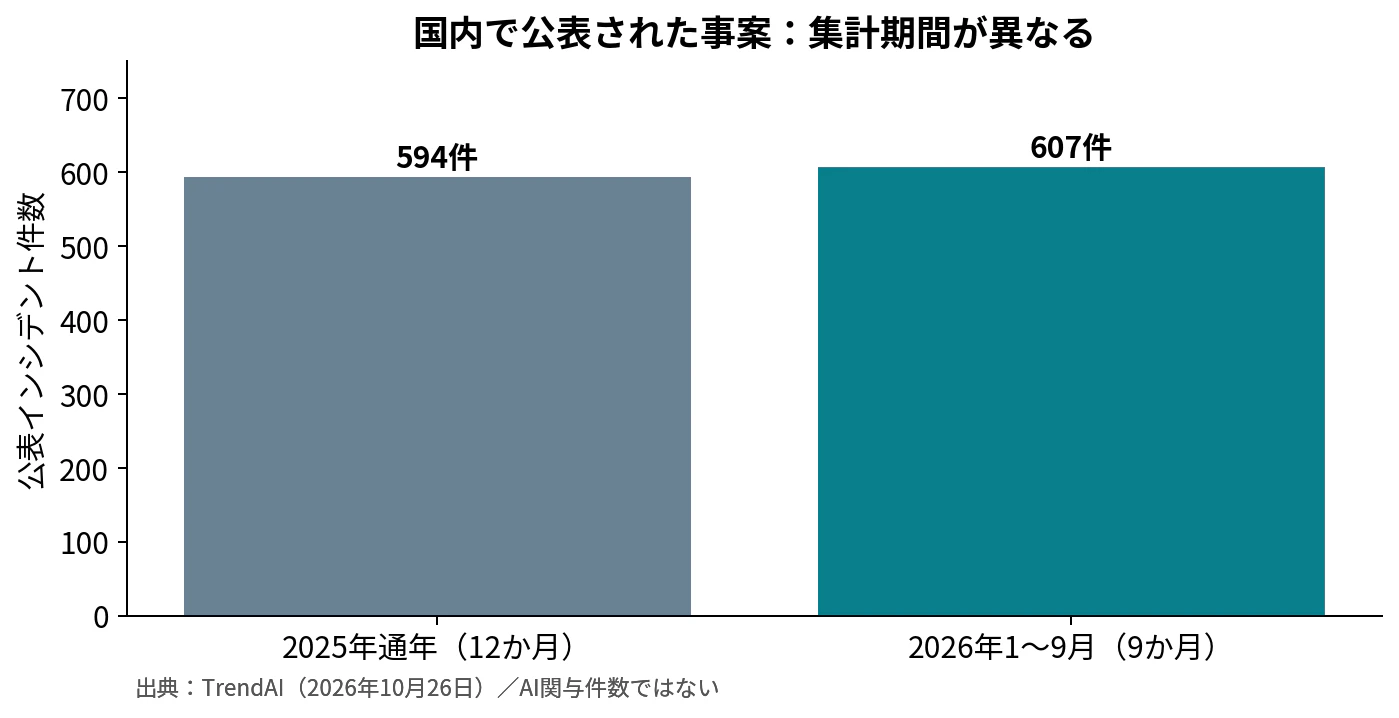
TrendAIの集計によると、国内組織によるセキュリティインシデントの公表は2025年通年で594件、2026年1〜9月で607件でした [S01]。9か月分で前年の12か月分を上回っているので、増加傾向にあるのは確かです。
ただ、これは公表された被害事案の件数です。攻撃の試行数やAI攻撃の件数を表すものではなく、国内組織の海外拠点で起きた事案も含んでいます。
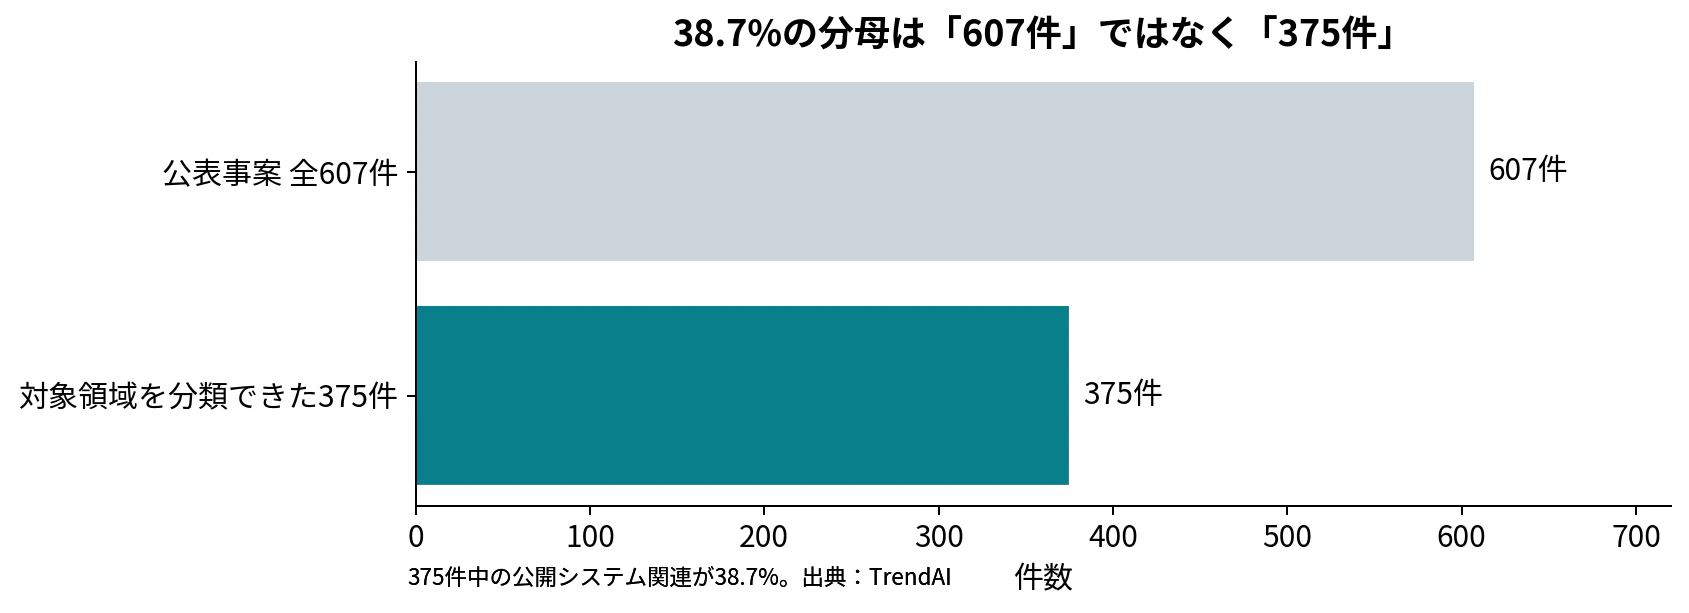
同じ調査で攻撃対象の領域を分類できたのは375件で、そのうちWebサーバー、Webアプリケーション、クラウドサーバーが合わせて38.7%を占めました [S01]。分母が375件なので、607件全体に対する割合でも、国内の公開サーバーのうち攻撃された割合でもありません。
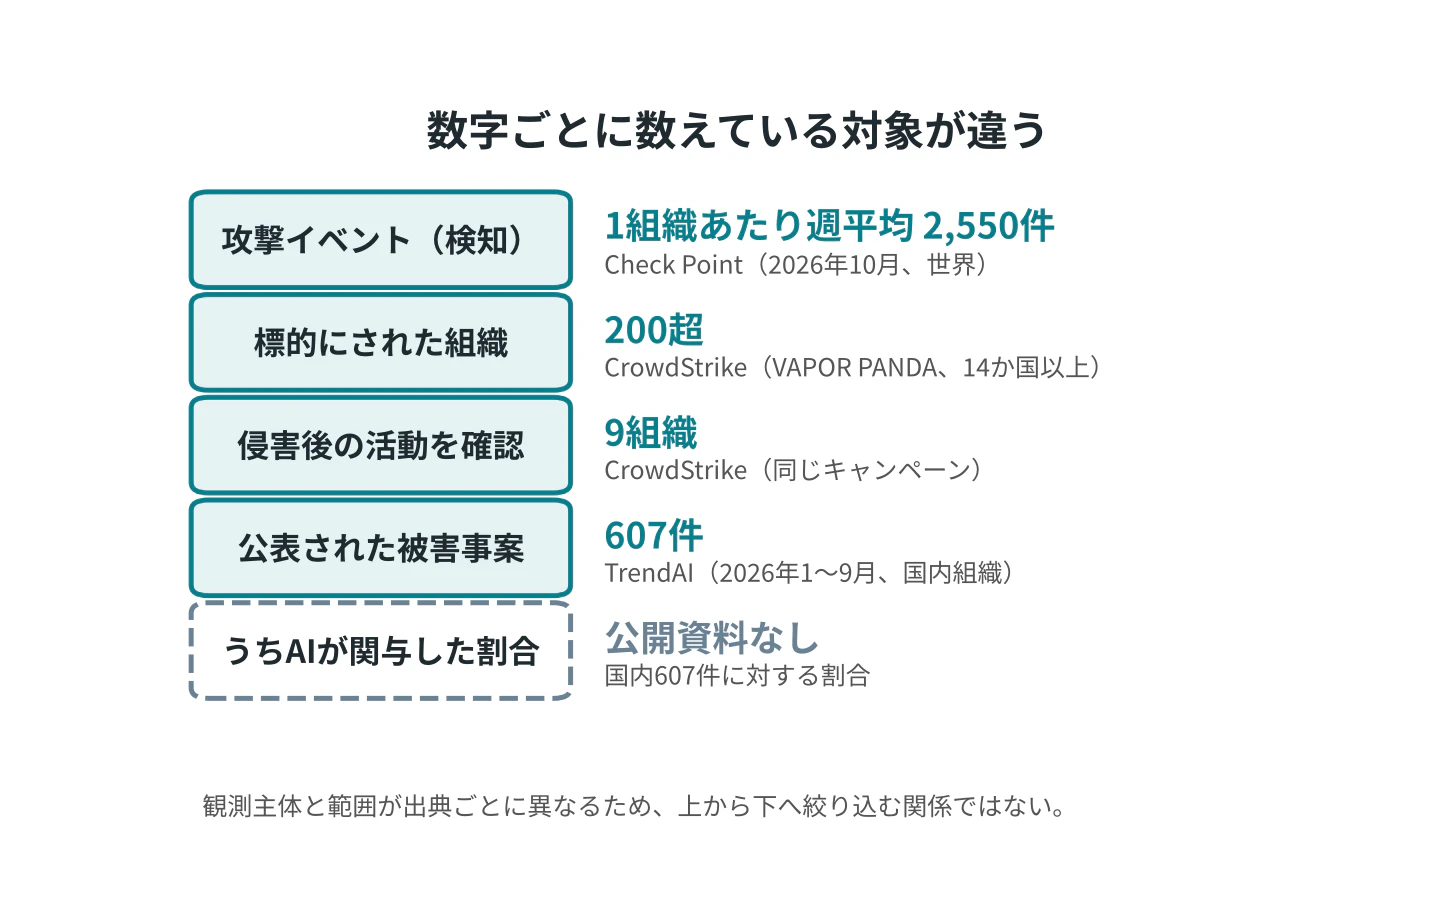
世界全体では、Check Pointが2026年10月に1組織あたり週平均2,550件の攻撃を観測しています。前年同月より32%多く、前月よりは9%少ない数字です [S11]。こちらは同社製品が検知した攻撃イベントの数で、TrendAIの公表件数とは数えている対象が違います。
この記事に出てくる主な数字を、数えている対象ごとに並べると下の図になります。観測した組織も範囲もそれぞれ別なので、上から下へ絞り込んでいく関係にはありません。
国を比べるときも同じで、企業数、インターネットに公開している資産の数、観測範囲、公表の制度が国ごとに違います。日本の前年比の伸びが大きいことだけを根拠に「日本は世界で最も脆弱」とするのは無理があります。
2. AIを使った攻撃の実例
日本:既知の脆弱性とAPIを探る攻撃基盤
JPCERT/CCは2026年10月15日、国内の複数組織への不正アクセスに関係するインフラを調べた結果を公開しました。AIを使った既知脆弱性のスキャンやAPI経由の攻撃が見つかり、APKの解析やSSRFを試したとみられる痕跡もありました。国外向けのサービスも攻撃対象に含まれていました [S02]。
AIが担っていたのは、既にある脆弱性を探す工程です。AIが未知の脆弱性を見つけたという報告でも、国内の公表607件の原因がAIだと示した報告でもありません。
韓国:攻撃者側の作業ログ
CrowdStrikeは韓国の金融機関を狙った活動について、攻撃者が管理していたサーバーからClaude Codeのセッション履歴やARTEXの設定ファイルを入手して分析しています [S03]。ツール名が報道に出ただけの事例と違い、攻撃者の作業環境そのものに痕跡が残っていたので、証拠としてはかなり強い部類です。攻撃者は既知の集団には結び付けられていません。CrowdStrikeは、ARTEXが中国で開発されたツールであることと中国語のプロンプトから、中国語話者で金銭目的の可能性が高いと、中程度の確度で評価しています。影響を受けた組織の総数は確定していません。
世界:200超の標的と、9組織での侵害後活動
CrowdStrikeは2026年10月29日、VAPOR PANDAがARTEXを使ったキャンペーンで世界の200を超える組織を標的にし、少なくとも14か国で活動し、うち9組織で侵害後の活動を確認したと発表しました [S05]。
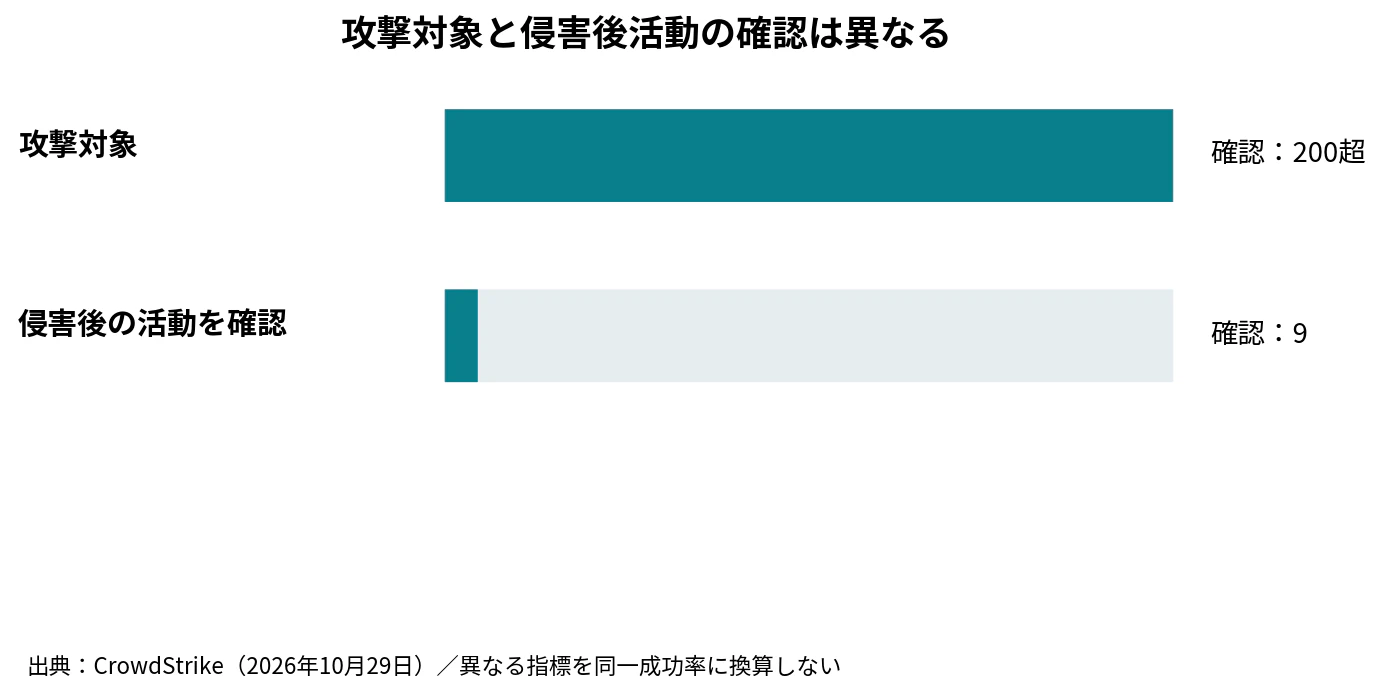
200超は標的にされた数で、侵害された数は9です。このキャンペーンでは人間のオペレーターが要所で指示を出しており、全工程をAIだけで進めたわけでもありません。
Google/Mandiantの調査には、ARTEXが一部の処理で23秒間に27イベントを実行した、という操作の集中が記録されています [S04]。局所的な処理が速くなったことは読み取れますが、侵害全体が23秒で済んだという話ではありません。同じ調査は、実行ログに試行錯誤が多く、隠密性が高いとは言えないことも指摘しています。
3. AIの性能が上がったのか、道具が使いやすくなったのか
この二つは分けて考えたほうが見通しがよくなります。前者はAIモデル自体の能力、後者はツールや作業手順を組み合わせる仕組みの話です。
日本のAISIは、V8の既知脆弱性を題材にしたExploitBench(41課題)でモデルを評価しています。最も難しいT1段階に到達した課題数は、GLM-5.2が0件、Claude Opus 4.8が1件、GLM-5.3が8件でした。同じレポートには、評価環境の設定を見直したことでスコアが大きく変わった経緯も書かれています [S08]。
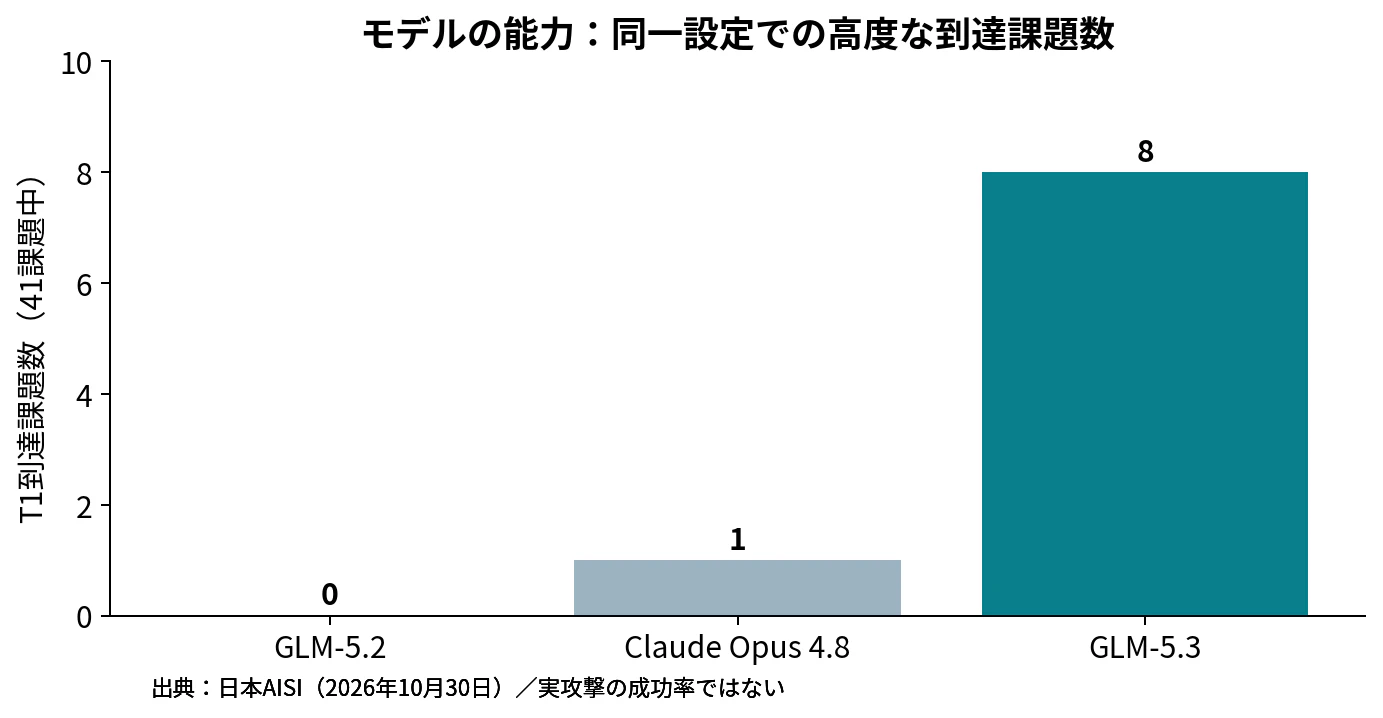
このグラフは検証環境での結果で、実在する企業への侵害成功率とは別物です。課題の作り方と評価設定で結果が大きく動くので、新しいモデルほど強いとも言い切れません。
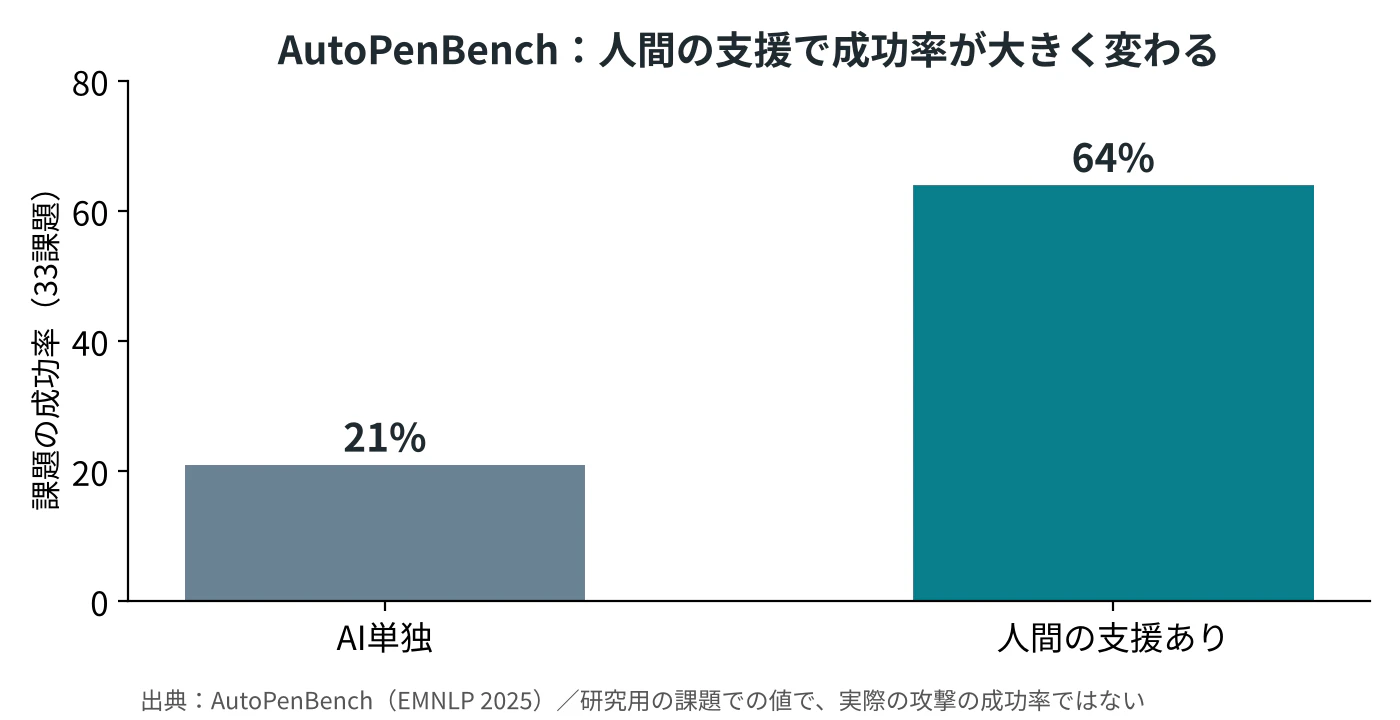
実環境に近い研究では、Stanford RegLabが稼働中の大学ネットワーク(約8,000ホスト)で、AIエージェントと専門家を比べています。ARTEMISは有効な脆弱性を9件報告し、評価点で専門家10人中9人を上回りました。ただし別のAIエージェントは多くの人間より成績が低く、AI全般が専門家を超えたとは言えません [S09]。AutoPenBenchの33課題でも、AI単独の21%に対して人間が支援すると64%まで上がっています [S10]。
道具の側では、ElasticがARTEX、CyberStrikeAI、Cairn、PentAGI、HexStrikeを比較しています。どれも既存のセキュリティツールをLLMに操作させる仕組みです [S15]。これらが実際の攻撃で使われていることは確認できます。ただ、公開リポジトリの数が時系列でどう増えたかは、それとは別に調べる必要があります。
モデルの能力、ツールの統合、実攻撃での利用はいずれも進んでいますが、それぞれ別の資料で別のものを測っていて、一つの数字にはまとめられません。
4. 日本が狙われる理由はあるのか
攻撃者が日本を名指しした記録
NorForgeが2026年10月19日に公開したAI攻撃基盤Cairnの調査では、外部から見える状態だった攻撃管理画面から、攻撃者がエージェントに渡したタスクの一部が読み取れました [S07]。
ある活動群の指示には、米国、カナダ、日本、オーストラリアのECサイトが対象として明記され、アクセス規模や注文処理が動くかといった条件も付いていました。
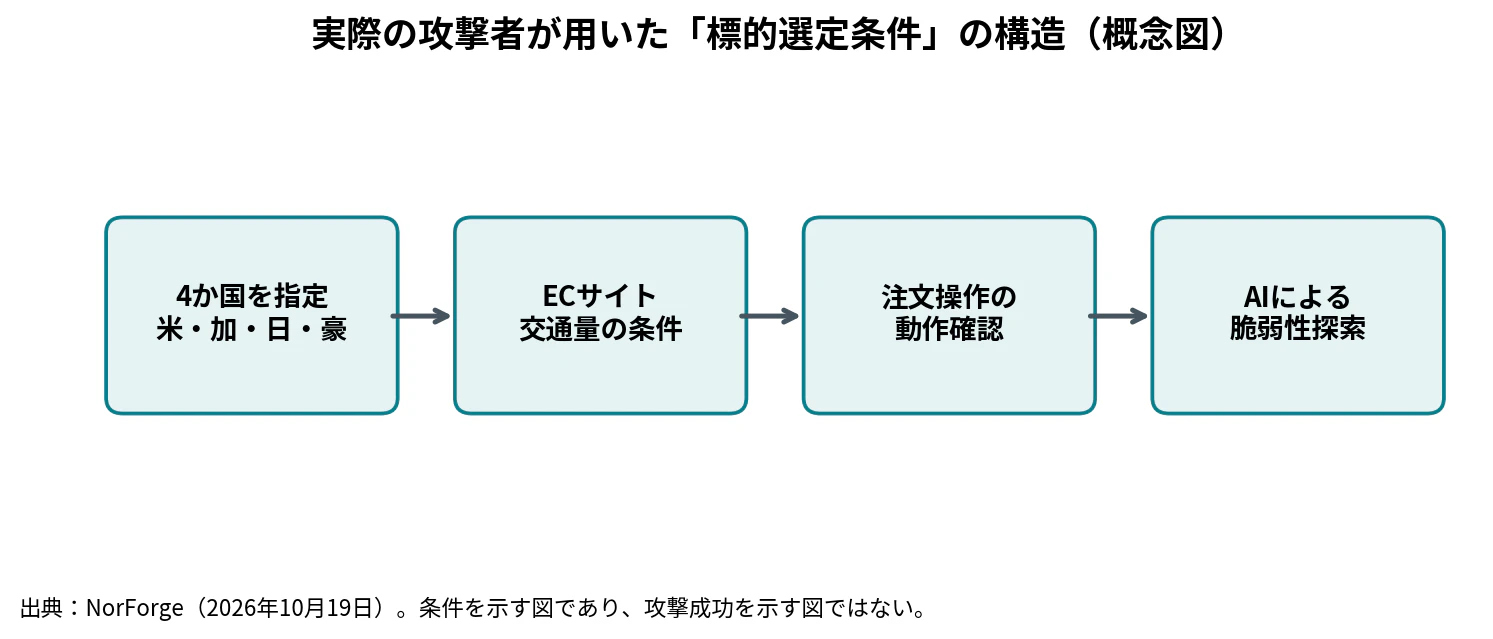
少なくともこの活動では、日本はたまたまスキャンに引っかかった国ではなく、攻撃者が名指しした4か国の一つでした。ただ、なぜ日本なのかは資料から読み取れません。個人情報の価値なのか、EC市場の大きさなのか、同じ手口が通じるシステムが多いからなのか、判断する材料がありません。
同じ調査には、1,100を超える攻撃プロジェクトを抱えた活動群も出てきます。プロジェクト数は独立した組織の数とも、侵害に成功した数とも一致しません。報告書の「成功率は約10%」は、観測した仕組みについてNorForgeが置いた仮定で、データから算出した値ではないため、AI攻撃全般の成功率として読み替えることはできません [S07]。
1タスクあたり平均約5ドルという費用も推定で、実際の請求額に基づくものではありません。攻撃の準備、インフラ、人間の操作、盗んだデータの換金までを含めた総額でもないので、この記事では「5ドルで侵害できる」という書き方はしていません。
日本の防御は弱いのか
これを断言できる根拠は見つかりませんでした。TrendAIの集計からは、国内では公開システムが攻撃の入口になりやすい傾向が読み取れます。しかし国内の公開資産のうち何割が脆弱かを示すデータではありませんし [S01]、他国の公開資産と同じ基準で比べた資料も今回は見つけられませんでした。
SecurityScorecardは、日本の侵害のうち41%が第三者に関連していたと報告しています [S16]。委託先、製品、サービスを経由するリスクが大きいことは分かりますが、日本企業の防御力を他国と比べた数字ではありません。
日本の情報は高く売れるのか
日本の産業技術や顧客情報に一定の需要があるのは自然なことです。しかし、日本の情報が他国より高値で取引されていると示す信頼できる比較資料は確認できませんでした。「日本の情報に価値がある」と「他国より価値が高い」は、別々に確かめるべき主張です。
攻撃者は国で標的を選ぶこともあれば、業種、使っているソフトウェア、公開されている弱点、取引先へのつながりで選ぶこともあります。Cairnの記録では国とECサイトの特性の両方が条件になっていました。この資料だけで、日本が特別な実験場に選ばれたとは言えません。
5. 富岳の不正アクセスとAI
2026年11月16日、理化学研究所は「富岳」と「理究」に関係する不正アクセスを公表しました。インターネットに公開されていた富岳の稼働状況ダッシュボードを足がかりに、運用系の内部ネットワークへ侵入されたとしています。利用者情報などに影響が及んだ可能性があるのは最大4,597人(富岳4,222人、理究375人)です [S06]。
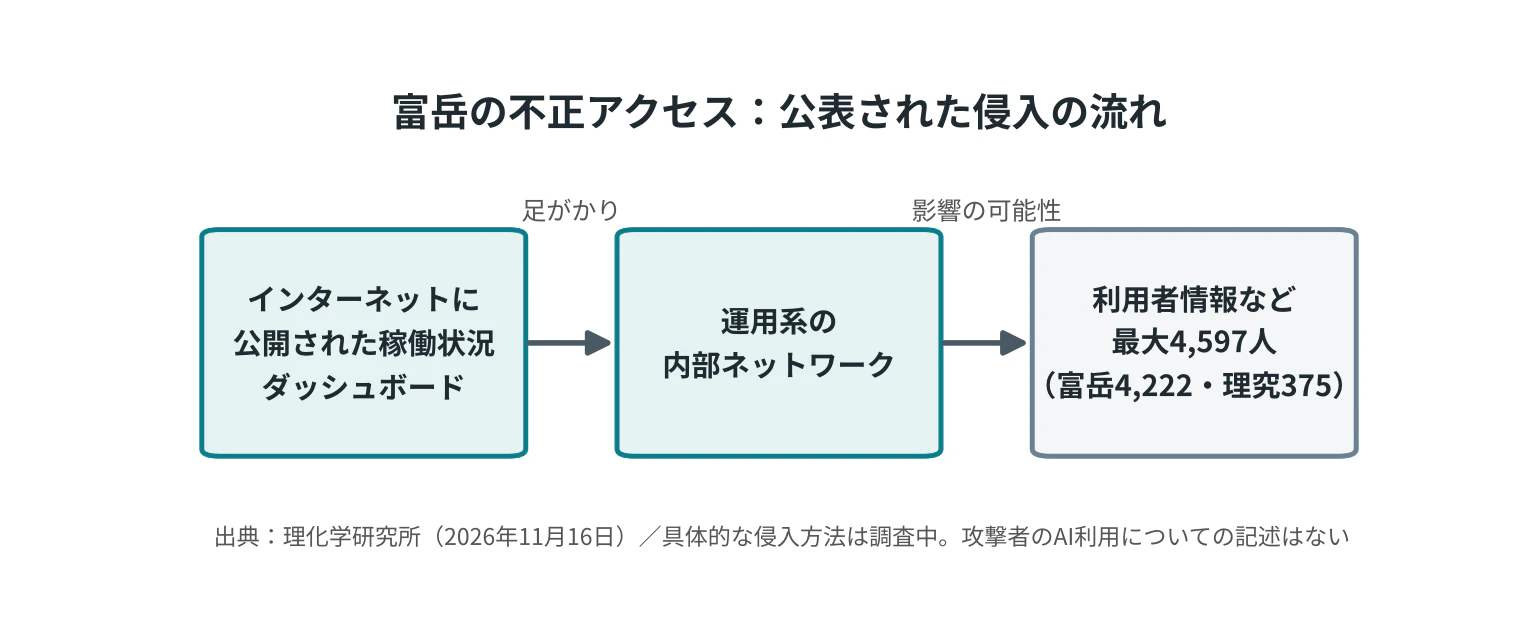
公表資料には、攻撃者がAIを使ったという記述はありません。この記事では、AIの関与が確認できていない不正アクセスの参考事例として扱います。AIが使われなかったと判明したわけでもない点には注意が必要です。
AIの有無とは別に、外部に公開したサービスが重要な内部システムへの入口になりうることを示した事例です。1章で見た、公開システムが攻撃対象として多いという傾向とも重なります。
6. 仮説に反する証拠
ここまでの事例を都合よく選んでいないか確かめるため、別の説明になりうる資料も探しました。
Verizonの2026年版DBIRでは、分析対象の侵害のうち、ソフトウェア脆弱性の悪用が初期侵入経路の31%を占めていました [S12]。対象期間は主に2024年11月〜2025年10月で、2026年秋の日本の事案は含みません。それでも、AIの利用とは関係なく成り立つ従来型の侵入経路が依然として大きいことは分かります。
欧州のENISAは、ランサムウェア、地政学的な背景、サプライチェーン、脆弱性の悪用などが重なった結果として脅威の変化を説明しています [S14]。International AI Safety Report 2026は、AIが既存の攻撃の速度や規模を押し上げている証拠を認めながら、攻撃頻度全体へのAIの寄与は分かっておらず、検知能力の向上が見かけ上の増加を生んでいる可能性もあると指摘しています [S13]。
AIが使われた証拠だけを集めていると、脆弱性管理、認証・認可、委託先の管理、発見や公表の仕組みの変化といった別の説明を見落とします。ここまでの検討を表にまとめました。
| 仮説 | 支持する観測 | 代替説明・反証 | 現時点の判断 |
|---|---|---|---|
| AIツールの普及で攻撃が増えた | 複数フレームワークの実戦利用 | 公開数と攻撃数の母数がない | 増加への寄与率は不明 |
| AIで攻撃が速くなった | 操作の短時間バースト | 侵害の全工程を比べたものではない | 部分的に裏付けあり |
| 日本は他国より脆弱 | 公開システムが侵入口になっている | 同条件の国別比較がない | 未証明 |
| 日本が意図的に狙われた | Cairnの指示に日本が明記 | 動機は不明、他の3か国も指定 | 特定の事案に限って確認 |
| 日本が実験場にされた | 仮説としては成り立つ | 実験目的を示す記録がない | 根拠不足 |
| 富岳はAI攻撃だった | 時期が近い | 公式資料にAI利用の記載がない | AI攻撃とは分類しない |
7. 考察
AIで既存の攻撃手法を扱う時間や技術的なハードルが下がれば、これまで採算が合わなかった標的にも手が伸びるはずです。変わったのは攻撃手法そのものより、攻撃を仕掛ける条件のほうかもしれません。ただしこれは観測された事例から考えた仮説で、攻撃者の収益構造が実際に変わったことまでは確かめられていません。
「日本が弱いから狙われた」という説明だけでは、海外でも同じようなツールが使われていることや、国名と一緒にECサイトの条件まで指定されていた記録を説明しきれません。
今回の調査で言えるのは、AIを使った攻撃は実際に起きていて、一部の工程を速くし、多数の標的を並行して処理する手段になっている、というところまでです。日本の情報漏洩が増えた主な原因がAIだということは、まだ示されていません。それを確かめるには、次の節に挙げたデータが要ります。
調査の限界
この記事で使ったのは公開資料だけです。国内607件のうちAIが関与した割合、AIあり・なしで条件をそろえた実際の犯罪の比較、日本と他国で同じ基準による脆弱資産の割合、個々の攻撃者の動機は把握できていないため、これらを原因として断定していません。また、資料の多くはセキュリティ企業の観測や調査に基づいており、検知範囲や選択バイアスの影響を受けている可能性があります。
参考資料
- [S01] TrendAI:2026年1〜9月 国内公表事案(2026-10-26)
- [S02] JPCERT/CC:連続不正アクセス事案の攻撃手法(2026-10-15)
- [S03] CrowdStrike:韓国金融機関のARTEX事案(2026-10-07)
- [S04] Google/Mandiant:ARTEX and Friends(2026-10-30)
- [S05] CrowdStrike:VAPOR PANDA(2026-10-29)
- [S06] 理化学研究所:富岳・理究への不正アクセス(2026-11-16)
- [S07] NorForge:Inside Cairn(2026-10-19)
- [S08] 日本AISI:ExploitBench再評価(2026-10-30)
- [S09] Stanford RegLab:AIエージェントと専門家の比較(2025-12)
- [S10] EMNLP 2025:AutoPenBench(2025-11)
- [S11] Check Point:2026年10月の攻撃観測(2026-11)
- [S12] Verizon:DBIR 2026(2026)
- [S13] International AI Safety Report 2026(2026-02-03)
- [S14] ENISA:Threat Landscape 2026(2026-09-22)
- [S15] Elastic Security Labs:5つのAI攻撃フレームワーク(2026-11-13)
- [S16] SecurityScorecard:日本の第三者リスク(2024)