
はじめに
ServiceNow のセキュリティや運用設計を行っていると、必ずぶつかるのが 「アクセス制限・セッション管理」 の仕様です。
特に「同一ユーザーの同時ログインを制限したい」「REST API の連打や乱用を防ぎたい」といった要件が出てきた際、ブラウザ UI からの操作 と REST API (Table API 等) からのアクセス で制御の仕組みが大きく異なります。
今回、ServiceNow の開発用インスタンス(PDI)を用いて、以下を実機検証・調査しました。
- 公式の「同時ログイン制限」機能(UI側)の正しい設定手順と挙動
- UIのセッション制限が REST API (OAuth) 通信に影響するか
- REST API を適切に制限するための 4 つのアプローチ(レート制限・テーブル無効化・IP制限・OAuth)
この記事では、検証で得られた挙動と設定のポイントをまとめます。
- 関連リポジトリ: ServiceNow-MCP (GitHub)
想定読者
- ServiceNow のシステム管理者・アーキテクト
- セキュリティ要件(同時ログイン禁止、APIレート制限など)の設計を行っている人
- PDI(Personal Developer Instance)でセッション周りの動作を確認したい人
1. ブラウザUIセッションの制御:同時ログイン制限
設定手順:Limit Concurrent Sessions(3+1ステップ)
ServiceNowの公式な同時ログイン制限機能は、無料プラグイン 「Limit Concurrent Sessions」 を使います。
実機で確認した結果、以下の4つすべてが揃って初めて機能しました。1つでも欠けると無効化されたままになるので要注意です。
-
プラグインを有効化:
System Definition > Pluginsで「Limit Concurrent Sessions」を検索し Activate -
有効化プロパティをON:
glide.authenticate.limit.concurrent.interactive.sessions=true -
上限数を設定:
glide.authenticate.max.concurrent.interactive.sessions=1(この2つのプロパティは2017年から標準で存在しますが、デフォルトはfalse/未設定なので明示的にONにする必要があります) -
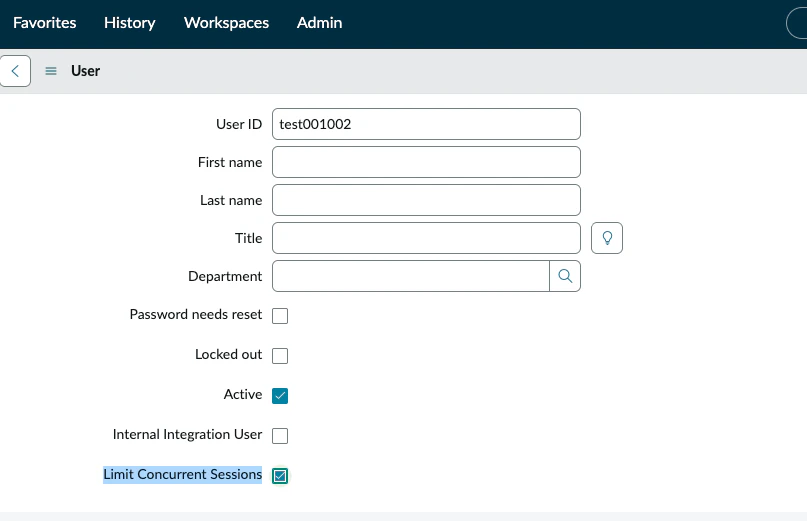
★見落としがちな最重要ポイント: 対象ユーザーの
sys_userレコードで「Limit Concurrent Sessions」チェックボックス(フィールド名:limit_concurrent_sessions)を個別にONにする
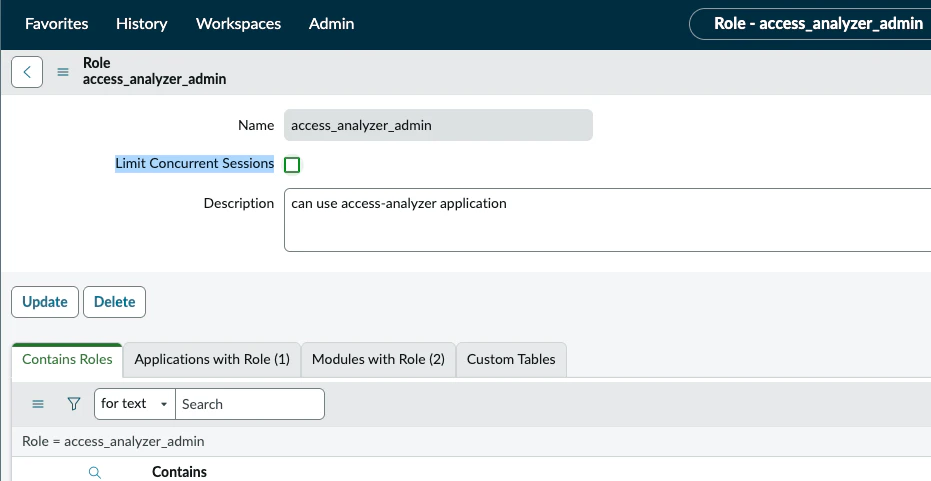
ロール単位でも「Limit Concurrent Sessions」チェックボックスの設定が可能です。
ユーザ画面
ロール画面
システムプロパティを2つONにしただけでは何も起きません。
プラグインが sys_user フォームに追加する ユーザー単位のオプトイン・チェックボックス にチェックが入っているユーザー(またはロール)だけが制限の対象になります。
この仕様を知らないと、「プロパティを設定したのに効かない」と誤解してしまいます。
設定変更後は cache.do を実行してキャッシュをクリアしてください。
検証結果:ブラウザでの挙動
-
テスト手順:
- Chrome 通常ウィンドウ(ブラウザ A)で 対象ユーザー X でログイン。
- Chrome シークレットウィンドウ(ブラウザ B)で 同じユーザー X でログイン。
- ブラウザ A に戻り、画面をリロード(F5)またはメニューをクリック。
-
動作結果(上記4ステップをすべて満たした状態):
- 「後勝ち」で古いセッションが自動切断(リジェクト)されます。
- ブラウザ A 側は次回リクエスト時にログイン画面へリダイレクトされました。
- ステップ4(ユーザー単位のチェックボックス)が未設定の状態では、プロパティが正しくONでもこの挙動は一切再現しませんでした(実機で確認済み)。
2. REST API への影響:UIセッション制限は効くのか?
「Limit Concurrent Sessions を有効化して同時ログインを1に制限したら、REST API 通信もブロックされるのか?」という点を検証しました。
結論:REST API は UI セッション制限の影響を受けない
OAuth 2.0 (Client Credentials や Bearer トークン) による REST API 通信は、ブラウザの UI セッション(v_user_session)とは異なるステートレスな HTTP リクエストとして処理されます。
そのため、ブラウザ側で同一ユーザーがログイン中(またはセッションが切断された状態)であっても、REST API 経由の呼び出しはブロックされず正常に応答を返します。
注意: API 通信も含めてアクセス制限を行いたい場合、UIのセッションプロパティだけに頼るのではなく、REST API 用の制御メカニズムを個別に適用する必要があります。
3. REST API を制御する 4 つのアプローチ
実機の PDI 内部テーブルをクエリ・調査した結果、ServiceNow で REST API を制御するための主なアプローチは以下の 4 つです。
アプローチ 1: REST API レート制限 (sys_rate_limit_rules)
API の過剰呼び出し(DOS攻撃やスクリプトの暴走)を防ぐための設定です。
PDI(dev400464)の sys_rate_limit_rules テーブルを調査したところ、標準で以下のようなルールが定義されていました。
| API / 機能 | 対象リソース (Endpoint) | リクエスト制限 | 対象 |
|---|---|---|---|
| CMDB Data Ingestion API | POST /now/cmdb/ingest |
30 回 | ロール指定 (Role) |
| Documents API | POST /now/v1/documents/createDocument |
500 回 | 全員 (All) |
| Documents API | GET /now/documents/permalinkinfo/{linkId} |
3600 回 | 全員 (All) |
| CI Lifecycle Manager | GET /now/ci_lifecycle_manager/policy |
500 回 | ロール指定 (Role) |
Table API の現状:
PDI の初期状態では、標準の Table API (/api/now/table/*) に対するレート制限ルールは 0 件(無制限) でした。
Table API にも制限をかけたい場合は、sys_rate_limit_rulesにGET /api/now/table/*などを対象とした新規ルールを追加することで、1分あたりの上限回数を指定できます。
アプローチ 2: テーブル単位の Web サービス無効化
特定のテーブルを外部 API から一切操作させたくない場合に最も強力な設定です。
-
設定手順:
-
System Definition > Tables(sys_db_object) から対象テーブルを開く。 - Application Access タブの 「Allow access to this table via web services」 のチェックを外す。
-
-
結果: 対象テーブルへの Table API リクエストは一律
403 Forbiddenで拒否されます。
アプローチ 3: IP アドレス制限 (IP Access Control)
System Security > IP Address Access Control から設定します。
UI ログインだけでなく、REST API 通信に対しても指定した IP アドレス以外からのアクセスをネットワークレベルでブロックします。
アプローチ 4: OAuth トークンの寿命と失効
-
アクセストークン寿命の短縮:
System OAuth > Application RegistryでAccess Token Lifespan(デフォルト 1800 秒)を短く設定します。 -
クライアントの遮断: 緊急時に特定クライアントの API アクセスを遮断したい場合、
OAuth Credentials(oauth_credential) テーブルから該当のクライアント登録レコードを削除・無効化します。ただし、これは新規トークン発行を止める効果は確実ですが、既に発行済みのアクセストークンがどのタイミングで失効するか(即時か、キャッシュのTTL分の遅延があるか)は今回のPDI検証では未確認です。緊急遮断の運用を設計する場合は、アクセストークン寿命を短めに設定しておくことと合わせて、実際にトークン発行→レコード削除→即座に呼び出し、という手順で自環境での挙動を確認することをおすすめします。
4. まとめ:要件別の推奨設定マトリクス
| 実現したいこと | 制御対象 | 推奨される設定方法 |
|---|---|---|
| 1ユーザーの同時ログインを防ぎたい | ブラウザ UI | 「Limit Concurrent Sessions」プラグイン有効化 + glide.authenticate.limit/max.concurrent.interactive.sessions 設定 + 対象ユーザーの limit_concurrent_sessions チェックボックスON(4点セット) |
| 無操作時の自動ログアウト時間を短くしたい | ブラウザ UI | プロパティ glide.ui.session_timeout 設定 |
| API の過剰連打・スパイクを防ぎたい | REST API |
sys_rate_limit_rules にレート制限ルールを追加 |
| 特定のテーブルを API から隠蔽したい | REST API | テーブル定義の Allow access via web services をオフ |
| 社内ネットワーク以外からのアクセスを拒否したい | UI / REST 共通 |
IP Address Access Control で IP 範囲を指定 |
| 漏洩した API トークンを緊急遮断したい | REST API |
oauth_credential テーブルから該当トークンを削除 |
ブラウザ UI のセッション管理と REST API のアクセス制御は層が異なるため、要件に応じてこれらを適切に組み合わせることが重要です。