

AI を使ったサイバー攻撃で、脆弱性が公表されてから悪用されるまでの時間は、週から日の単位に縮みました。日本政府も、2026 年 5 月の Project YATA-Shield で、AI の悪用で攻撃のスピードと規模が劇的に増加していると書いています。
では、悪用される脆弱性の情報は、日本語でいつ読めるようになるのでしょうか。編集部は、米国の CISA(サイバーセキュリティ・インフラストラクチャ安全保障庁)が 2026 年 9 月 1 日から 11 月 7 日に KEV(既知の悪用された脆弱性)カタログに入れた脆弱性のうち、CVE の記録が 2026 年に公開された 74 件を、英語と日本語の公開の場所で 1 件ずつたどりました。冒頭の図は、その答えを 1 枚にまとめたものです。
答えは、悪用は公開の日に始まり、日本語の情報は後から届く、です。74 件の 41%(30 件)は、CVE の記録の公開の前後 1 日のうちに KEV カタログに入りました。英語の NVD には 74 件すべてが 2 時間以内に掲載されましたが、日本語の JVN iPedia は中央値 4.6 日後で、JPCERT/CC の注意喚起が出たのは 15% でした。だから、日本語の情報を待たずに、AI と自動化で自ら集めます。国の 2026 年 11 月 5 日の注意喚起の対策例も、同じ手順を挙げています。
この記事は、IT連携マップ(renkeimap.jp)の調査ページ 脆弱性の情報は日本語で何日後に読めるか をもとにした Qiita 版です。測り方と 1 件ずつの記録は、調査ページに置いています。前回の調査 AI を使った攻撃は AI でしか守れないのか では、AI で守りの何を変えるかを並べました。この記事は、そのうち「脆弱性を知る」ところの速さを測った続きです。
1. 問いと答え
| 問い | 答え |
|---|---|
| なぜ今、脆弱性を知る速さが要るのか? | AI で攻撃が速くなり、脆弱性の公表から悪用までが週から日の単位に縮んだからです。国も、より高速かつ大量に脆弱性が発見・修正されることを前提に、対策を強めるよう求めています。 |
| 悪用は、いつ始まるのか? | 74 件の 41%(30 件)は、CVE の記録の公開の前後 1 日のうちに KEV カタログに入りました。4 割は、公開の日にはもう悪用が確認されています。 |
| 脆弱性の情報は、日本語で何日後に読めるのか? | 英語の NVD には 74 件すべてが 2 時間以内に掲載されました。日本語の JVN iPedia は中央値 4.6 日後で、JPCERT/CC の注意喚起が出たのは 15% でした。 |
| 日本語の情報を待たずに知るには、どうすればよいのか? | 製品ベンダーのセキュリティアドバイザリと KEV カタログを毎日集め、自社のソフトウェア構成情報と照合します。英語の要約と照合は、AI と脆弱性管理ツールで自動化します。毎日集める体力がない会社は、編集部が運営する IT連携マップのセキュリティ情報 で、使っている技術を選ぶだけで、関係する発表を日本語で読めます(9 節)。 |
この記事で使う言葉
| 言葉 | 意味 |
|---|---|
| 脆弱性 | ソフトウェアの欠陥のうち、攻撃に使われうるもの |
| セキュリティアドバイザリ | 製品ベンダー(製品を作った会社)が出す、影響する版と直し方の発表 |
| CVE の記録 | 脆弱性 1 件ごとに付く番号(CVE-年-連番の形)と、英語の概要 |
| NVD | 米国の国立標準技術研究所(NIST)の、英語の脆弱性データベース |
| KEV カタログ | 米国の CISA が出す、悪用が確認された脆弱性の一覧。KEV は Known Exploited Vulnerabilities の略 |
| JVN iPedia | 日本語の脆弱性対策情報データベース。JVN(JPCERT/CC と IPA)が公開している |
| 注意喚起 | JPCERT/CC が、一部の脆弱性について日本語で出す呼びかけ。IPA も「重要なセキュリティ情報」として出す |
| ソフトウェア構成情報 | 自社で使っている製品と版の一覧 |
2. なぜ今、脆弱性を知る速さが要るのか?

図は、AI と攻撃の速さについて、国と大手が書いたことを並べたものです。
| 発表元 | 書いたこと |
|---|---|
| 日本政府の Project YATA-Shield(2026 年 5 月) | AI の悪用で、攻撃のスピードと規模が劇的に増加している |
| Google Cloud | 2025 年後半に、脆弱性の公表から悪用までが週から日へ縮んだ |
| 英国の NCSC(国家サイバーセキュリティセンター) | 公表から悪用までは日の単位に縮み、AI がさらに縮めることはほぼ確実 |
| 米国の CISA | 攻撃者の AI の利用が、修正の公開から悪用までの守る側の猶予をさらに縮めうる |
| Cloudflare | 実証コードの公開から 22 分で悪用された例がある |
日本政府は、より高速かつ大量に脆弱性が発見・修正されることを前提に、対策を強めるよう求めています。Google Cloud も、組織はより自動的な防御に向かうべきだと書いています。攻撃が日の単位で来るなら、守る側も、脆弱性を日の単位より速く知る必要があります。では、脆弱性の情報は、誰がどこに出すのでしょうか。
3. 脆弱性の情報は、誰がどこに出すのか?

図は、脆弱性の情報が公開されたあと、英語と日本語のどこに掲載されるかを示したものです。まず製品ベンダーのセキュリティアドバイザリと CVE の記録で公開され、英語の NVD と KEV カタログに先に掲載され、日本語の JVN iPedia と注意喚起には後から掲載されます。
| 掲載先 | 誰が出すか | 何が分かるか |
|---|---|---|
| セキュリティアドバイザリ | 製品ベンダー(製品を作った会社) | 影響する版と直し方 |
| CVE の記録 | 番号を付ける組織 | 脆弱性の番号と概要(英語) |
| NVD | 米国の国立標準技術研究所(NIST) | 深刻度などの分析(英語) |
| KEV カタログ | 米国の CISA | 悪用が確認されたか(英語) |
| JVN iPedia | JVN(JPCERT/CC と IPA) | 日本語の脆弱性対策情報 |
| 注意喚起・重要なセキュリティ情報 | JPCERT/CC・IPA | 一部の脆弱性について、日本語で |
KEV カタログは、CISA が悪用された脆弱性の正式な情報源として管理している一覧で、CISA は 24 時間以内の更新を目指しています。では、悪用された 74 件は、実際にどこに何日で掲載されたのでしょうか。
4. 悪用された 74 件は、どこに何日で掲載されたか?

図は、74 件が CVE の記録の公開から何日以内に掲載されたかを、掲載先ごとに積み上げたものです。
| 掲載先 | 掲載された件数 | 速さ |
|---|---|---|
| NVD(英語) | 74 件すべて | 2 時間以内(中央値 0.8 時間) |
| JVN iPedia(日本語) | 69 件(93%) | 中央値 4.6 日・2 日以内は 15 件 |
| JPCERT/CC の注意喚起 | 11 件(15%) | 出たうち 9 件は 2 日以内 |
| IPA の重要なセキュリティ情報 | 4 件 | 4 件とも 2 日以内 |
英語の NVD は、74 件すべてを 2 時間以内に掲載しました。日本語の注意喚起は、出れば多くが 2 日以内でしたが、出たのは一部でした。JVN iPedia は、ほとんどの件を数日後に掲載しました。
JVN iPedia は、2026 年 10 月 22 日からシステムメンテナンスのため止まっていて、再開の時期は決まっていません。ただ、停止より前に公開された 68 件でも、JVN iPedia の中央値は 4.7 日でした。4.6 日は、停止で伸びた値ではありません。
数え方は次のとおりです。詳しくは、調査ページの 測り方 にあります。
- 起点は、CVE の記録に書かれた公開の時刻です。
- NVD と JVN iPedia は、掲載された時刻が分の単位で分かるので、時間で数えました。
- KEV カタログと注意喚起は日付だけなので、翌日の日付までを「2 日以内」に数えました。
では、悪用は、どのくらい早く始まるのでしょうか。
5. 悪用は、どのくらい早く始まるのか?

図は、公開と同じころに悪用された割合を、編集部の 74 件と CISA の統計で比べたものです。
編集部が数えると、74 件の 41%(30 件)が、CVE の記録の公開の前後 1 日のうちに KEV カタログに入りました。CISA の統計でも、悪用が確認された脆弱性の 42% は公表の当日に、50% は 2 日以内に使われていました。数えたものは違いますが、どちらも 4 割ほどです。
この 30 件のうち、JVN iPedia に掲載されたのは 27 件で、中央値 51 時間後でした。JPCERT/CC の注意喚起が出たのは 7 件でした。日本語の情報を待つと、悪用が分かってから日の単位で遅れます。修正が出る前から悪用される脆弱性は、ゼロデイ脆弱性 と呼ばれます。では、1 件ずつ見ると、どう届いたのでしょうか。
6. 1 件ずつ見ると、どう届いたか?
| 脆弱性 | CVE の記録の公開 | NVD | KEV カタログ | JVN iPedia | JPCERT/CC の注意喚起 |
|---|---|---|---|---|---|
| PHP(CVE-2026-109618) | 10/21 22:48 | 0.5 時間後 | 10/26 | 10/23 18:45(43.9 時間後) | 10/22 |
| Citrix NetScaler(CVE-2026-88772) | 9/28 1:09 | 1.1 時間後 | 9/27(米国東部) | 9/29 15:41(38.5 時間後) | 9/28 |
| Brotli(CVE-2026-111497) | 10/22 22:35 | 0.7 時間後 | 10/27 | 10/27 13:38(111 時間後) | 10/26 |
| WordPress 本体(CVE-2026-119977) | 10/31 14:33 | 0.7 時間後 | 11/3 | 11/7 の時点で無い | 無い |
| SonicWall の VPN 機器(CVE-2026-19868) | 11/7 4:03 | 0.2 時間後 | 11/6(米国東部) | 11/7 の時点で無い | 無い |
表の時刻は日本時間で、KEV カタログの日付は米国東部の日付です。PHP と Citrix は、公開の翌日までに JPCERT/CC の注意喚起が出て、IPA の重要なセキュリティ情報も同じ日に出ました。WordPress 本体と SonicWall の VPN 機器は、2026 年 11 月 7 日の時点で、JVN iPedia にも注意喚起にもありませんでした。
PHP の脆弱性で業務システムが止まった時間は、調査ページ 予防的な停止とは — 業務システムは何時間止まったか にまとめています。では、各国は、対応の速さをどう決めているのでしょうか。
7. EU・米国・日本は、速さをどう決めているか?

図は、EU・米国・日本の速さの決まりを、起点と誰の義務かと一緒に並べたものです。
EU のサイバーレジリエンス法は、製造者に、悪用されている脆弱性に気づいてから 24 時間以内の早期の警告と、72 時間以内の通知を求めています(2026 年 9 月 11 日から)。米国の指令 BOD 26-04 は、連邦政府の機関に、外から届き、完全に乗っ取られ、攻撃を自動化できる脆弱性を 3 日以内に直すよう求めています。日本は、公表日を、JPCERT/CC が開発者に最初に連絡を試みた日から 45 日後とする目安を置いています。
起点も誰の義務かも違うので、数字だけを横に並べて速さを比べることはできません。国の 2026 年 11 月 5 日の注意喚起は、対応の優先順位と期限を組織ごとに決めるよう求めています。各国の決まりの詳しい内容は、調査ページの 各国の決まりの詳しい内容 にあります。では、日本語の情報を待たずに、どう知ればよいのでしょうか。
8. 日本語の情報を待たずに、どう知るか?

図は、国家サイバー統括室の 2026 年 11 月 5 日の注意喚起の対策例を、4 つの手順に並べたものです。この注意喚起は、攻撃者が標的の調査や侵害に AI を使っている可能性も高いと書いています。
| 順 | すること | 国の注意喚起の対策例 |
|---|---|---|
| 1 | ソフトウェア構成情報(使っている製品と版の一覧)を作る | 照合の前提 |
| 2 | セキュリティアドバイザリと KEV カタログを毎日集める。英語は AI に要約させる | 実際に悪用が確認されている脆弱性から、影響を優先的に確かめる |
| 3 | 構成情報と照合し、影響を速やかに特定する | ソフトウェア構成情報と照合し、影響の有無と範囲を速やかに特定する。脆弱性管理ツールを活用する |
| 4 | 修正を当てるか、暫定的な緩和策でつなぐ | 影響を受ける機能の停止やアクセス制限などの、暫定的な緩和策 |
国の Project YATA-Shield も、高性能 AI を積極的にサイバー防御に活用するよう求めています。毎日の収集と照合は、AI と脆弱性管理ツールに任せます。日本語の注意喚起と JVN iPedia は、確かめと社内への説明に使います。
サポートが終わったソフトウェアは修正が出ないので、照合しても直せません。国の注意喚起も、サポートが終了しているソフトウェアの継続使用を、情報漏えいの原因とみられる例に挙げています。では、毎日集める体力がない会社は、どうすればよいのでしょうか。
9. 毎日集める体力がない会社は、どうすればよいか?
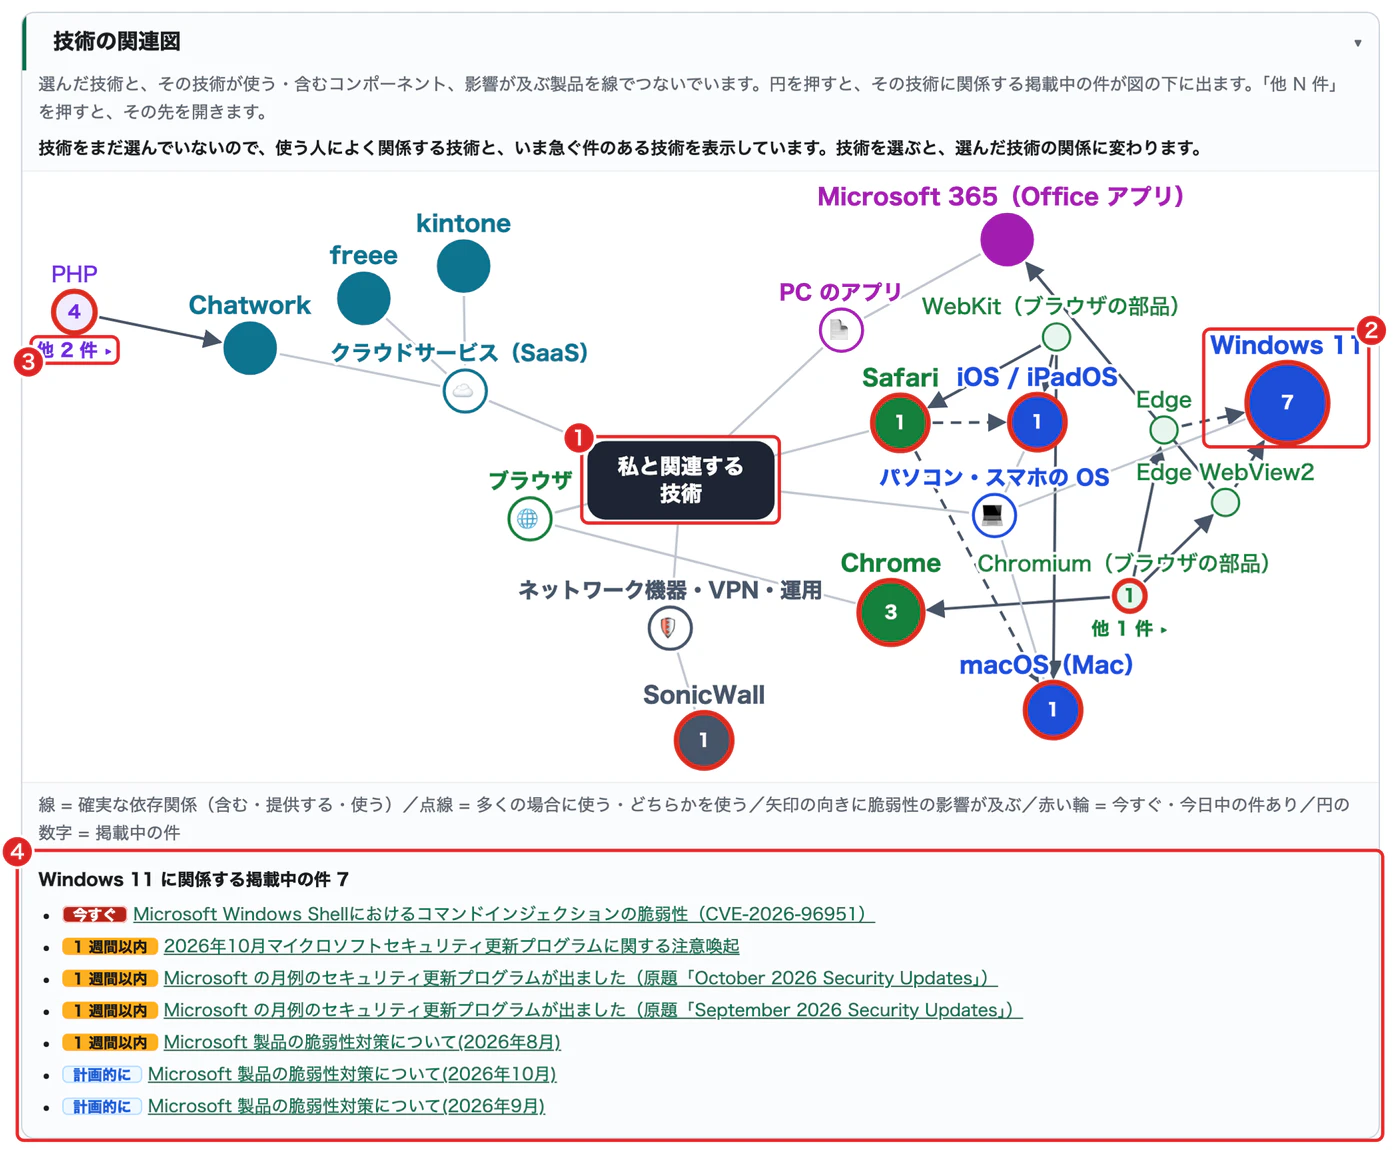
図は、編集部が運営する IT連携マップのセキュリティ情報 の「技術の関連図」の画面です(2026 年 11 月 8 日・立場は「使う人」)。
情報システムの担当者がいない、または 1 人で兼務している中小企業では、製品ベンダーのセキュリティアドバイザリを毎日集める時間がありません。そもそも、どの発表が自社に関係するのかも分かりにくいです。
国は、AI と自動化を使った対策を勧めています。国家サイバー統括室は、Project YATA-Shield(2026 年 5 月 18 日)で「高性能 AI を積極的にサイバー防御に活用していくことも含め、対策強化を早急に進めていくことが必要である」と書きました。2026 年 11 月 5 日の注意喚起でも、「必要に応じて、脆弱性検知を自動化するための脆弱性管理ツールを活用する」ことを対策例に挙げています。
IT連携マップのセキュリティ情報は、無料で使えます。製品ベンダー(Google の Chrome Releases と Android、Mozilla、Microsoft の月例の更新、Oracle、Node.js、WordPress.org)、日本の IPA・JPCERT/CC・JVN、米国 CISA の KEV カタログの発表を集め、急ぐ順に並べています。発表から 15 分以内に掲載することを目標にしています。実際の速さは、まだ測っていません。
図の番号の順に見ると、次のことが分かります。
- 技術をまだ選んでいないときは、真ん中の「私と関連する技術」から、立場によく関係する技術と、いま急ぐ件のある技術を表示します。使っている技術を選ぶと、選んだ技術の関係に変わります。製品を選ぶと、その製品が含む・使うコンポーネントの件も出ます。
- 円の数字は、その技術に関係する掲載中の件の数です。赤い輪は、「今すぐ」か「今日中」の件があるしるしです。矢印の向きに、脆弱性の影響が及びます。たとえば Chromium の脆弱性は、Edge と Edge WebView2 を経由して、Windows 11 に及びます。
- 「他 N 件」を押すと、その先の技術を開きます。
- 円を押すと、その技術に関係する掲載中の件の一覧が、図の下に出ます。図では、Windows 11 の 7 件が急ぐ順に並んでいます。件を押すと、下の件の説明に移り、立場ごとにすることと期限を読めます。新しく集めた件には、発表の抜粋も付きます(英語の発表は、AI による参考訳と原文へのリンク)。
毎日見に行かずに受け取る方法と、AI に集めさせる方法もあります。
- メールとブラウザの通知: ログインすると(無料・登録は不要)、選んだ技術に新しく掲載された件、「今すぐ」に変わった件、選んだ版のサポート終了の 90・30・7 日前と当日を、メールで受け取れます(1 日 6 通まで・超えた分は翌日に届きます)。ブラウザの通知も、通知の設定で登録できます。
- RSS(Atom): RSS リーダー・Slack・Teams・Outlook に届きます。RSS の URL は、ページの「RSS・API で受け取る」からコピーします。
-
API と MCP: MCP の https://renkeimap.jp/mcp(アカウントも鍵も不要)の
renkeimap_securityに、使っている技術の名前(「PHP」「Windows 11」など)を渡すと、AI エージェントが関係する件を読めます。API(JSON Feed)もあります。Claude Code・Gemini CLI・Antigravity・Codex に入れる手順は、GitHub の MaxOurC/renkeimap にあります。
英語の発表の日本語の要約と、立場ごとにすることは、AI が作っていて、掲載の前に人は見ていません。数字・CVE・版は、原文にある物だけを通しています。誤りは、見つけしだい人が直します。
この記事を、ふだん使っている AI にも共有してください。たとえば、この記事の URL と一緒に「自社では Windows 11 と WordPress を使っている。この記事を読んで、何をすればよいか教えて」と聞くと、自社に当てはめた手順を AI と一緒に考えられます。
10. もっと詳しく知るには
| 知りたいこと | 読むところ |
|---|---|
| 測り方・1 件ずつの記録・各国の決まりの詳細 | 調査ページ 脆弱性の情報は日本語で何日後に読めるか |
| 使っている製品の脆弱性と修正の発表 | IT連携マップのセキュリティ情報 |
| AI で守りの何を変えるか | 調査ページ AI を使った攻撃は AI でしか守れないのか |
| AI で攻撃の何が増えたか | 調査ページ 「AI 攻撃が急増」で増えたのは何か |
一次出典・参考文献
| 資料 | 発表元 | リンク |
|---|---|---|
| AI 性能の高度化を踏まえたサイバーセキュリティ対策の強化について ~Project YATA-Shield~(2026 年 5 月 18 日) | 内閣官房 国家サイバー統括室ほか関係省庁 | cyber.go.jp |
| 2026 年 11 月 5 日の注意喚起 | 内閣官房 国家サイバー統括室 | cyber.go.jp |
| Cloud Threat Horizons Report 2026 年上半期版 | Google Cloud | services.google.com |
| 2027 年までに AI がサイバー脅威に与える影響の評価 | 英国 NCSC | ncsc.gov.uk |
| 拘束力のある運用指令 BOD 26-04 | 米国 CISA | cisa.gov |
| BOD 26-04 の実施の手引き | 米国 CISA | cisa.gov |
| BOD 22-01(廃止) | 米国 CISA | cisa.gov |
| KEV カタログ | 米国 CISA | cisa.gov |
| アプリケーションセキュリティ報告 2024 年版 | Cloudflare | blog.cloudflare.com |
| サイバーレジリエンス法(Cyber Resilience Act)の第 14 条 | 欧州連合 | eur-lex.europa.eu |
| 情報セキュリティ早期警戒パートナーシップガイドライン | IPA・JPCERT/CC | ipa.go.jp |
| JVN iPedia と MyJVN の一時停止のお知らせ(2026 年 10 月 22 日) | JVN | jvn.jp |
引用した原文は、2026 年 11 月 7 日に取り直した原本で確かめています。1 行ずつの原文と出典は、調査ページ 脆弱性の情報は日本語で何日後に読めるか で公開しています。
読者アンケート実施中
このテーマをもっと深掘りしてほしい方は、記事に「いいね」をお願いします。「いいね」の多いテーマから順に追加調査し、結果は新着記事でお知らせします(フォローしていただくと通知が届きます)。
【転載OK】本記事の転載について
本記事の文章・図表は、すべて転載 OK です。図は加工しないままお使いください。転載の際は、出典として、この記事の完全版 『脆弱性の情報は日本語で何日後に読めるか』(renkeimap.jp)へのリンクをお願いします。事前の連絡は不要です。
※ 筆者は日立系ITベンダー・介護ソフトベンダー・大学病院IT部門を経て独立し、現在は中小企業のIT・DX支援をしながら、業務システムの「つながり」を一次資料で調べています。 文中の「編集部」は、筆者が所属する IT連携マップ編集部 のことです。誤りを見つけられましたら 訂正窓口(無料・アカウント不要)へお願いします。訂正履歴も公開しています。