

はじめに
配信ツールの管理画面に「開封率 42%」と表示されたとき、素直に喜べませんでした。
正直に言うと、ちょっと怖かったんです。だって、自分が受け取る側のときって、メールの半分くらいは開きもせず消してませんか? それなのに「42%が開封」。この数字、本当に42人が読んだと信じていいんだろうか——と、手が止まりました。
調べていくうちにわかったのは、もっと不穏な事実でした。いまのメールの「開封率」も「クリック率」も、もはや人間の行動をまともに表していない。しかもそれは、設定ミスや不具合ではなく、仕組み上そうなる、ということです。
この記事は「メールの数字をどう読むか」の話です。送信ツールの実装そのものより、送ったあとに返ってくるログの正体にフォーカスします。コードは出てきません。仕組みと、数字の読み替え方の話です。
対象読者
- メルマガや通知メールの効果を「開封率・クリック率」で見ている人
- 自分のダッシュボードの数字に、最近うっすら疑問を持ち始めた人
- 「開封率が上がった!」と報告する前に、一度立ち止まりたい人
先に結論だけ置いておきます。
- 開封率は、Appleの機能のせいで水増しされている
- クリック率は、セキュリティのボットに踏み荒らされている
- どちらも「絶対値」では使えない。でも読み替えればまだ使える
順に解きほぐしていきます。
第一の幽霊 — Appleが「開封」を勝手に作っている
そもそも「開封」って、どうやって測っていると思いますか?
タネを明かすと、HTMLメールの中に、1×1ピクセルの透明な画像がこっそり仕込まれています。受信者がメールを開くと、その画像が配信側のサーバーから読み込まれる。サーバー側は「お、画像が読まれた=開かれた」と判定して、開封としてカウントする。これがトラッキングピクセルの仕組みです。
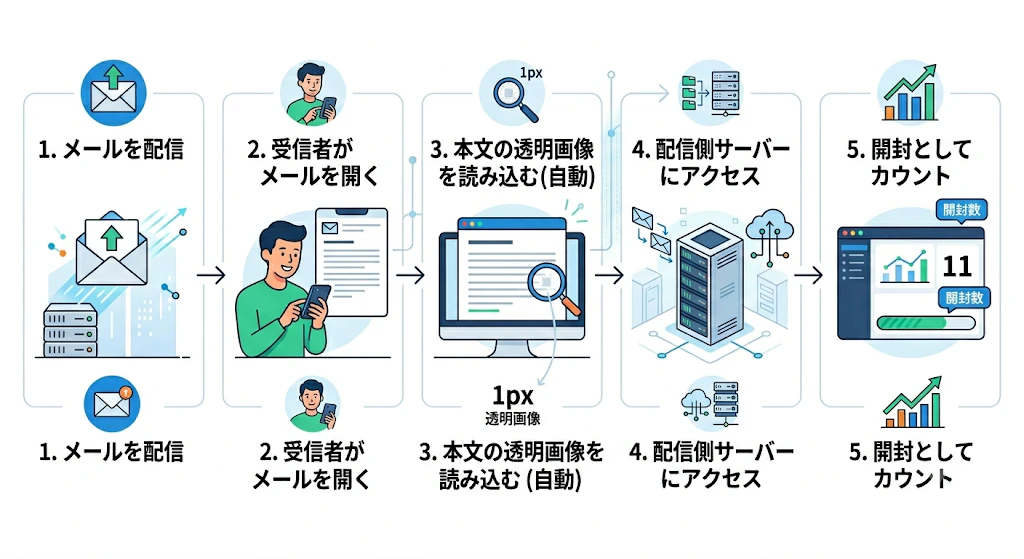
仕組みはシンプルで、長らくこれで回ってきました。問題は、この前提が2021年に崩れたことです。
Appleが「メールプライバシー保護」という機能を出しました1。iOS 15以降のメールアプリに入っていて、しかもデフォルトでオンです。これが何をするかというと——メールが届いた瞬間に、Appleのサーバーが画像を先回りして全部読み込んでしまう。受信者が開こうが開くまいが、関係なくです。
もうおわかりですよね。さっきの仕組みでいうと、Appleが全員ぶんの透明画像を勝手に読み込むので、開いてもいないメールが「開封」として記録される。
これがどれくらい効くのか。海外の調査では、メール開封のうちApple Mail経由がおよそ6割を占めるという数字が出ています2。日本でも、Apple経由の開封が全体の半分を超えていたという報告があります。iPhoneユーザーが多いリストだと、開封率が15〜35%ほど水増しされるとも言われています3。
あなたの「開封率」が去年より上がっていたとしても、それは施策が当たったのではなく、単にiPhoneユーザーが増えただけかもしれません。開封のタイムスタンプや位置情報も、Appleのサーバーを経由するので当てになりません。
ここまでで「開封率は半分くらい幽霊」という話でした。じゃあクリック率を見ればいいじゃないか、と思いますよね。私もそう思いました。ところが——
第二の幽霊 — クリックも、人間が踏んでいない
クリックは開封よりマシだろう、と高をくくっていたら、こっちにも幽霊がいました。
会社のメール、いまはたいていセキュリティ製品を通っています。Microsoft 365 や Proofpoint、Mimecast みたいなやつです。これらが何をするかというと、受信者にメールを届ける前に、本文の中のリンクを全部自分で踏みにいく。リンクの先にウイルスやフィッシングがないか、先回りして検査するためです。
親切な機能です。でも、その「全リンクを踏む」アクセスが、配信側にはぜんぶクリックとして記録されます4。
つまり、こういうことが起きます。
| 起きること | 中身 |
|---|---|
| 一番クリックされたリンク | 実は人間が一度も押していないかもしれない |
| クリック連動の自動配信 | 偽のクリックで勝手に発火する |
| A/Bテスト | ボットが両方踏むので勝負がつかない |
| 配信停止リンク | スキャナが踏んで、知らぬ間に配信停止される |
最後のやつ、地味にこわくないですか。良かれと思って置いた配信停止リンクを、セキュリティボットが「念のため」踏んでいって、読者が望んでもいないのに購読リストから消えていく。実害です。
しかもこのボット、見分けるのが厄介です。いかにも怪しいアクセスならまだしも、正規っぽいブラウザ名やIPアドレスに偽装してくるので、ぱっと見では人間と区別がつきません。
なぜ、いま悪化しているのか
ここで少し、伏線を回収させてください。なぜこのボットクリックが、最近とくに問題になっているのか。
きっかけは、メールの世界の「健全化」です。2024年に、GmailとYahooが送信者向けのガイドラインを大きく変えました5。ざっくり言うと、SPF・DKIM・DMARCといった送信ドメイン認証をちゃんと設定していないメールは、迷惑メール扱いするか受信を拒否する、というものです。2025年にはGmailがさらに厳しくしています。
これ自体は良いことです。なりすましメールが減るわけですから。ただ、その流れで何が起きたかというと——企業がこぞってメールのセキュリティ製品を導入した。結果、受信側でリンクを先回りして踏むスキャナも一気に増えた。
皮肉な話です。みんなが真面目にメールを運用しようとすればするほど、リンクスキャナが増えて、クリック率という数字は汚れていく。真面目にやるほど、数字が嘘になる。
壊れた数字を、どう読み替えて使うか
さて、ここまで散々「信じるな」と言ってきました。でも、ただ嘆いて終わるのは違うと思っています。数字の壊れ方さえわかっていれば、読み替えて使えるからです。
私が大事にしているのは、次の考え方です。
1. 「届いた生のログ」と「人に見せる集計」を分けて持つ
まず、配信側から返ってくる生のイベント(届いた・開いた・押した)と、ダッシュボードに出す集計値は、別物として扱います。生ログには、たとえ幽霊データでも「これは機械っぽい」という印をつけて、捨てずに残しておく。あとから「やっぱりこの条件で除外したい」となったとき、元データがないとやり直せないからです。
2. ボットっぽいクリックを外す
完璧には無理ですが、目安はあります。
- 配信した直後(数秒以内)の、機械的すぎるクリック
- 1通のメールの中の、全リンクを一斉に踏んでいる動き(人間はやりません)
- 既知のセキュリティスキャナのアクセス元
こういうものに印をつけて、集計から外す。それだけで数字はだいぶ人間に近づきます。
3. Apple経由の「機械開封」を隔離する
開封については、Apple経由とそれ以外を分けるのが現実的です。Apple以外のメールソフトを使っている層では、開封率はまだそこそこ機能します。なので、Apple以外の層だけで開封率を見ると、実態に近い数字が拾えます。
4. 見る数字を、開封からクリックの「先」へずらす
そして一番大事なのがこれです。開封率という指標そのものから、少し下流に視点を移します。
- 開封者のうち何人が押したか(クリック開封率、CTOR)。Apple以外の層で見ると、できる送り手で12〜18%くらいが目安と言われます6
- クリックした人が、その先で実際に何をしたか(申込み・購入・滞在)
- 「90日開封してない人」ではなく「90日クリックしてない人」を休眠とみなす。この切り替えだけで、メールの到達率が10〜20%改善したという報告もあります7
絶対値で一喜一憂するのをやめて、同じ条件・短い期間での相対比較で見る。これが、壊れた数字とのいちばん健全な付き合い方だと思っています。
| 壊れた指標 | 何が原因か | どう読み替えるか |
|---|---|---|
| 開封率(絶対値) | Apple MPPの機械開封 | Apple以外の層で、相対比較として見る |
| クリック率(絶対値) | セキュリティボット | 機械クリックを除外し、クリックの先を見る |
| 「未開封◯日」の休眠判定 | 開封自体が当てにならない | 「未クリック◯日」で判定する |
ちなみに、SendGridならこんなこともできるらしい
ここまで「自分で印をつけて、自分で外して……」という手作業の話をしてきました。じゃあ、ちゃんとした配信サービスはこのへんどうしているのか、気になって調べてみました。
ことわっておくと、私はこの記事を書いている時点で、SendGridを実際には使えていません。法人向けのサービスなので、個人の私には縁がなく、これはあくまでドキュメントを読んだ範囲の話です。それでも「なるほど、サービス側で用意されているのか」と感心したので、紹介させてください。
-
機械開封にフラグが立つらしい。SendGridのイベントデータには
sg_machine_openという項目があって、Apple MPP由来の機械的な開封だと判定されたものに印がつくそうです8。さっき私が「手作業でApple経由を隔離する」と言ったあれが、フラグひとつで仕分けできる、ということになります - ボットクリックは、素材は揃えてくれるらしい。SendGrid自体は人間とボットのクリックを区別しない(シグナルが同じなので)ものの、アクセス元やブラウザ名、時刻といった情報をイベントとして渡してくれる。なので「全リンク一斉クリックを外す」みたいな判定は、自分で組める下地がある
- 開封も、延べ回数と「ユニーク(一人がカウント)」を分けて記録してくれる
正直に言うと、ちょっとうらやましかったです。自前でちまちま印をつけていた話が、サービスを使えば仕組みとして用意されている。餅は餅屋だな、と。本格的にメールを運用する立場なら、こういう機能は十分に検討の価値がありそうです。
ここで触れた機能名や仕様は、執筆時点(2026年6月)に公式ドキュメントを読んで確認したものです。最新の挙動は公式情報をご確認ください。
おわりに
「開封率」は死んだ、とよく言われます。でも、私はちょっと違うと思っています。死んだのではなくて、読み替えが必要になっただけです。
トラッキングピクセルの仕組みを知っていれば、「開封率が上がった」の裏でApple比率が上がっただけかもしれない、と疑える。リンクスキャナの存在を知っていれば、「一番押されたリンク」が幽霊かもしれない、と踏みとどまれる。仕組みをひとつ知っているだけで、ありふれたKPIの見え方が変わる。
たぶん、数字を疑うのは、数字を嫌いになるためじゃないんですよね。ちゃんと活かすためです。
あなたのダッシュボードの開封率、いま何%でしたか。その数字、何割くらいが人間だと思いますか。——もし「数えてみたら半分も人間じゃなかった」みたいな話があれば、ぜひ教えてください。
-
Appleのメールプライバシー保護は2021年9月、iOS 15のメールアプリに搭載された。デフォルトで有効。 ↩
-
iOS層が多い送信者で開封率が15〜35%水増しされるとの指摘(datainnovation.io)。 ↩
-
セキュリティ製品が配信前にメール内の全リンクを踏み、それがクリックとして記録される問題(Validity、Review My Emails)。 ↩
-
GoogleとYahooの送信者ガイドライン(2024年2月〜)。詳細はGoogle Workspace ヘルプ。 ↩
-
非Apple層でのCTOR(クリック開封率)は、B2Bの上位層で12〜18%が目安とされる(beehiiv Blog)。 ↩
-
休眠判定を「未開封」から「未クリック」へ切り替えた送り手が、60日以内に受信トレイ到達を10〜20%改善したとの報告(beehiiv Blog)。 ↩
-
SendGridのEvent Webhookは開封イベントに
sg_machine_openというフラグを持ち、Apple MPP由来と判定された開封に印をつける(Twilio SendGrid Docs)。 ↩