

PHPの緊急の脆弱性、通称PHP2Shellの修正が2026年10月21日に公開されました。未修正のPHPが動いているサーバーは、認証なしで外部からプログラムを実行されるおそれがあります。サイトを書き換えられたり、問い合わせの個人情報やデータベースの中身を盗まれたりしかねないということです。攻撃の試行は、公開の前から観測されています。
私たち株式会社オートクチュールも、担当する本番のAPIを修正版の公開から約2時間半でインターネットから切り離し、約16〜17時間止めて修正しました。修正の手段がないPHP 7.2の旧サーバーは再開せず、廃止しました。再開の直後に未修正の版が約7分半応答してしまった失敗も含めて、その手順を公開します。
- まだ確かめていない方は、次の節から読んでください。Linuxのサーバーなら、確認は数分で終わります
- 止めたまま戻せていない方は、「止めたあとは、この順番で戻します」の節から読んでください
- コマンドに触らない方、まず全体を知りたい方は、3つの質問にまとめたやさしい記事からどうぞ
発注元とサービスの特定につながる情報は伏せています。版と数値は2026年11月9日時点のものです。
2026年11月19日の追記:日本時間の11月19日23時〜23時半に、サポート中のすべてのPHPへ定期のセキュリティリリースが出ます。PHP2Shellとは別のものです。先に名前が出ている CVE-2026-115560 との違いと、私たちの対応は「11月19日の定期リリースとCVE-2026-115560」にまとめました。
ご相談・お問い合わせ:PHP2Shellへの対応や、古いPHPの移行・廃止で手が止まっていたら、株式会社オートクチュールにご相談ください。
お問い合わせフォーム / 会社概要 / メール:info@hautecouture.jp
まず、動いているPHPに修正が入っているか確かめる
「うちは小さいから狙われない」と思うかもしれません。ただ、次の3点からそうは言えません。
- 相手を選ばない攻撃が来ています。 Amazonは自社のおとりのサーバー群で、公開4日前の10月17日に攻撃の試行を観測し、その後は広範な試行が続いていると報告しています(Tenableのまとめ)。名前の知られていないおとりにも来るということは、相手を選ばずに探しているのだと私たちは見ています
- アプリの作りでは防げません。 欠陥はPHP本体にあります。PHP公式はWebリクエストを処理するすべてのPHPを対象としていて、WordPress、Drupal、Joomla、Magentoの特定の版でも認証なしのコード実行が確認されています(同じくTenableのまとめ)
- 実害の報告が出ています。 10月26日にはCISAの悪用確認済みカタログに載り、JPCERT/CCは製品の侵害を示唆する痕跡の報告を伝えています
Linuxのサーバーなら、次の順で確かめられます。
# 1. OSとPHPの版を見る
cat /etc/os-release
php -v

# 2. Webで動いているPHPを確かめる(php8.3-fpm や apache2 などが出る)
systemctl list-units --type=service | grep -E 'php|apache|httpd|nginx'

# 3. OSのパッケージで入れたPHPなら、修正の記録を探す(OSに合うほうを実行)
# Debian / Ubuntu(版ごとに結果が出る)
dpkg -l 'php*-cli' | grep ^ii
for f in /usr/share/doc/php*-cli/changelog.Debian.gz; do echo "$f"; zcat "$f" | grep -m1 CVE-2026-109618; done
# RHEL / Rocky / AlmaLinux
rpm -qa 'php*-cli'
for p in $(rpm -qa 'php*-cli'); do echo "$p"; rpm -q --changelog "$p" | grep -m1 CVE-2026-109618; done
| 手順3の結果 | 意味 | 次にすること |
|---|---|---|
| Webで使う版の行にCVE番号が出た | OSのパッケージに修正が入っている | 更新は不要。再起動を確かめて、痕跡の確認へ |
| パッケージはあるが、CVE番号が出ない | 未修正の疑いがある | 下のコマンドで更新して、もう一度確かめる |
| パッケージはあるが、履歴のファイルがない | 軽量なOSイメージでは省かれることがある | Ubuntu、Debian、Red Hatの公開情報と版を比べる |
| パッケージの一覧に出ない | OSのパッケージではない |
php -v が 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 以上か見る |
同じサーバーに複数の版が入っていることもあるので、手順2で確かめた、Webで動いている版の結果で判断してください。
版番号だけで判断すると、どちらの方向にも間違えます。11月9日に取得した環境で試した結果がこれです。
| 環境 |
php -v の表示 |
判定 |
|---|---|---|
公式Dockerイメージ php:8.4.26-cli
|
8.4.26 | 未修正(修正は 8.4.27) |
| Debian 13 の標準パッケージ | 8.4.27 | 修正済み |
| Debian 12 の標準パッケージ | 8.2.35 | 修正済み |
| Ubuntu 24.04 の標準パッケージ | 8.3.6 | 修正済み(変更履歴にCVEあり) |
| Ubuntu 22.04 の標準パッケージ | 8.1.2 | 修正済み(変更履歴にCVEあり) |
| Rocky Linux 9 の標準パッケージ | 8.0.30 | 修正済み(変更履歴にCVEあり) |
| AlmaLinux 8 の標準パッケージ(7.4のモジュール) | 7.4.33 | 修正済み(変更履歴にCVEあり) |
Dockerを使っている場合は、動いているコンテナに docker exec <コンテナ名> php -v と聞いてください。レンタルサーバーやPHPを組み込んだ製品は、IPAの案内のとおり、提供元の情報を確かめてください。
OSのパッケージの更新は次のとおりです。PHPに絞って更新します。Webで動くPHPは再起動するまで古いままなので、reload ではなく restart を使います。
sudo apt update && sudo apt-get install --only-upgrade 'php*'   # Debian / Ubuntu
sudo dnf update 'php*'                                          # RHEL / Rocky / AlmaLinux
sudo systemctl restart php8.3-fpm                               # 手順2で出た名前に合わせる
更新したら手順3をもう一度実行します。修正を確かめられなければ、次の節のとおり閉じてください。
版ごとの次の行動は、次の図のとおりです。

PHP公式の最小パッチは 7.4、8.0、8.1 にあり、ソースからビルドする人のためのものです。公式イメージの php:7.4-cli は2022年11月のビルドのままで、引き直しても入りません。
修正できたら、攻撃の痕跡も確かめる
公開前から攻撃の試行があったので、修正が済んでも確かめる必要があります。JPCERT/CCは、不審な multipart(ファイル送信の形式)のリクエストの前後に出るメモリエラーや500、PHPの処理プロセスの異常終了や頻繁な再起動、不自然に長い PHPSESSID を挙げています。Cookieは標準のアクセスログに残らないことも多いので、ファイルの変更もあわせて見てください。
# 10月17日以降に変わったファイル(公開ディレクトリは環境に合わせる)
sudo find /var/www -type f -newermt 2026-10-17
# 一時領域の新しいファイル(実行権限のないPHPファイルも動くので、権限では絞らない)
sudo find /tmp /var/tmp /dev/shm -type f -newermt 2026-10-17
# PHPの実行ユーザーの定期実行(www-data は RHEL系なら apache や nginx)
sudo crontab -u www-data -l
sudo ls -la /etc/cron.d /var/spool/cron
# SSHの鍵(どのユーザーのものも見る)
sudo find / -xdev -name authorized_keys -exec ls -la {} +
一時領域に sess_* が大量に出るのは、多くの場合PHPのセッションファイルです。JPCERT/CCが不自然に長い PHPSESSID を挙げているので、除外せず、不自然に大きいものがないかを -size +100k を足して見てください。
更新日時は偽装できるので、何も見つからなくても安全の証明にはなりません。10月17日以降のログが残っていなければ「痕跡なし」とは扱わず、「侵害を疑うときは、戻す前に作り直す」へ進んでください。
今日直せないなら、閉じる
PHP公式は緩和策を示したうえで、次のように書いています。
"while only an update is a complete solution, the following measures reduce exposure to specific attack paths but do not make an installation safe."
— PHP公式の告知
全部を止める前に、できることから段階を踏めます。
| 状況 | まず打つ手 |
|---|---|
| 社内だけで使うシステム | ファイアウォールで社内のIPだけを許可する。共有VPNの出口や中継サーバーのIPは、第三者も通るので含めない |
| 公開サイト(nginx + PHP-FPM) |
sudo systemctl stop php8.3-fpm でPHPに届かなくなる。画面は502になるので、用意できればメンテナンス表示に替える |
| 公開サイト(Apache + mod_php) |
sudo systemctl stop apache2(RHEL系は httpd)で止める。PHPのモジュールだけを外すと、.php の中身がそのまま配信されるおそれがある |
| アップロードを使わないアプリ | 入口で multipart を拒否する。根本対策ではない |
| すぐに止められない | 公式の緩和策を入れて、止める日を決める。session.upload_progress.enabled=0 と全プロセスの再起動、post_max_size の引き下げなどがあり、条件は原文で確かめる |
今回の案件でも、現行のAPIについての最初の案は「止めない」でした。その時点で攻撃の成立が示されていたのは mod_php で、入口で multipart を拒否する案もありました。ただ、修正版のイメージがいつ出るかは読めませんでした。PMと協議し、影響が大きくなる前に閉じる方針へ切り替えました。
閉じると時間が手に入ります。深夜に慌てて更新せず、翌日の日中に検証し、発注元と確認しながら進められました。10月26日にLaravelでのシェル取得(サーバーを操作できる状態)のデモが報告されたとき、私たちの修正は4日前に終わっていました。
旧サーバーは、ほかを待たずに閉じる計画を立てました。修正の手段がなく、構成の面でもリスクが高い側にあったからです。止めて困らないかはコードで確かめました。旧サーバーのURLは画面遷移の判定に使う文字列として残っているだけで、現行のクライアントは通信していませんでした。影響が古いクライアントと一部の旧連携に絞られたので再開しないと決め、5日後に削除完了の報告を受けました。
AWSで止めるときの落とし穴
AWSで止める方向けに、作業前に洗い出したものと、実際に踏んだものを並べます。
| やろうとしたこと | 落とし穴 | 採った方法 | 結果 |
|---|---|---|---|
| コンテナの台数を0にする | 定時のスケジュール設定で台数が戻る | ALBで固定の503を返す | 回避 |
| ALBの443番を閉じる | 80番が別の経路として残っていることがある | 80番と443番の両方を確かめて変える | 回避 |
| セキュリティグループで遮断する | 外部の定期ジョブが応答待ちで積み上がる | 即座に503を返す | 回避 |
| サーバーを落とす | ログと証跡が失われる | ネットワークだけ切る | 回避 |
| App Runnerを一時停止する | 停止中はデプロイできず、再開すると停止前の版で起動する | 再開の直後にデプロイする | 踏んだ |
| 独自ドメインのDNSを変える | App Runnerは既定ドメインからも届く | サービス側で止める | 回避 |
| 確認用に自社のIPを許可する | VPNの出口IPは共有で第三者も通る。APIを中継するサーバーを許可すると、中継経由の通信まで通る | 推測できない値のヘッダーを条件に確認用ルールを足し、終わったら消す | 回避 |
| 元の設定へ戻す | 単純な転送に戻すとスティッキーセッションの設定が消える | 隔離前の設定を保存し、そこへ戻す | 回避 |
踏んだ1件は、はっきり書いておきます。サービスBは再開の直後、約7分半にわたって未修正の版が応答しました。脆弱な版では再開しないと決めていたのに、守れなかった点です。切り離したまま更新できない仕組みだったためで、次に同じことをするなら、App Runnerの前のWAFで止めます。
止めたあとは、この順番で戻します

深夜にDocker Hubを確認しても、修正版のイメージはまだありませんでした。PHPが直っても、手元のPHPが直るとは限りません。
約17時間の内訳です。止まっていた時間の大半は、夜明けまでの待ち時間と、確認を重ねる時間でした。
| 時間帯 | やったこと |
|---|---|
| 公開の約7時間前 | 公式の事前告知を受け、版ごとの連絡文案を用意 |
| 公開〜隔離(約2時間半) | 影響調査、8段階の手順書、発注元の判断、隔離 |
| 未明〜午前 | 隔離したまま修正版イメージの公開を待つ |
| 午前 | 同じコードを新旧の土台でビルドして比較 |
| 昼〜午後 | 開発環境へ反映し、実際のクライアントから確認 |
| 夕方 | 発注元の承認を得て再開。サービスAは隔離のまま更新して確認してから開け、サービスBは仕組み上それができず、再開の直後に更新した |
| 当日夜 | 発注元への報告書を確定 |
当初の目標より約1日早く戻せましたが、これは同じ8.3系の中の更新で、テストも2,000件を超えていたからです。サポートの切れた版から上げるなら、もっと時間がかかります。その場合は次の節も見てください。
1. 修正版の土台を確かめる。 イメージの公開を待つ間に、1つ前の版で同じDockerfileがビルドできることを確かめました。公開後はイメージの中で版を聞きます。
2. 同じコードを、新旧の土台で比べる。 違いを土台だけにすると、何が変わったかが見えます。約2,000件と約260件のテストは成功と失敗が完全に一致しました。失敗は新旧とも同じ3件で、ログの出力を確かめるテストと、検証で止めた外部通信に依存するテストでした。パラメータなしで呼べるGETの応答、multipart のハッシュ、gzip も比べました。同梱のCaddyの更新で、32KBのヘッダーが431になることと、_ を含むヘッダー名が捨てられることもここで分かり、使っているヘッダーに影響がないと確かめて進めました。
テストが薄くても、応答の比較だけなら今日から始められます。主要な経路を paths.txt に並べ、新旧を並べて起動して流します。
#!/usr/bin/env bash
# usage: compare.sh <旧のURL> <新のURL> < paths.txt(URLの末尾に / を付けない)
old="$1"; new="$2"; a="$(mktemp)"; b="$(mktemp)"
trap 'rm -f "$a" "$b"' EXIT
while IFS= read -r path || [[ -n "$path" ]]; do
  [[ -z "$path" ]] && continue
  ca="$(curl -s -o "$a" -w '%{http_code}' "$old$path")"
  cb="$(curl -s -o "$b" -w '%{http_code}' "$new$path")"
  if [[ "$ca" == "$cb" ]] && cmp -s "$a" "$b"; then
    echo "same  $ca $path"
  else
    echo "DIFF  $ca/$cb $path"
  fi
done
時刻やトークンなど毎回変わる値はDIFFになるので、一度流して除いてから見ます。データを書き換える経路は、検証用のDBで別に確かめます。
3. 開発環境で、実際のクライアントからつなぐ。 発注元にも開発環境で確かめてもらいました。
4. 本番には、確認済みのイメージをそのまま入れる。 タグの中身は動きます。午前に検証した php8.3.36-alpine は、午後には同じタグのままAlpineの修正を取り込んで再pushされていました。そこで本番では作り直さず、開発環境で確認したイメージをダイジェスト(中身のハッシュ)で固定しました。なお、Docker 29でビルドしたイメージはOCI indexになり、indexだけをコピーするスクリプトは ReferencedImagesNotFoundException で失敗します。このときは同じイメージを直接pushし、ダイジェストの一致を確かめました。
5. 隔離したまま本番を確かめる(サービスA)。 確認用のヘッダー付きの通信だけを通し、版、主要なAPI、起動ログを見ます。ヘッダーなしの通信が503のままであることも確かめます。
6. 条件を満たしてから開ける。 条件は先に決めておきました。
| 再開の条件 | 確かめたもの |
|---|---|
| 本番が修正版で動いている | イメージのダイジェスト、応答ヘッダーの版 |
| 主要機能が正常 | 開発環境と本番の確認結果 |
| 確認した範囲で痕跡がない(ログがなければ、作り直しと認証情報の更新が完了) | ログの調査結果 |
| 台数を増やしても修正版が起動する | サービスに設定した定義 |
| 修正できない旧環境は閉じたまま | 隔離の記録 |
痕跡が出たら再開を保留し、該当する系統の認証情報を更新すると先に決めていました。今回は再開後の確認を含め、ログなどで確かめた範囲で痕跡はありませんでした。戻す手順も用意しましたが、使っていません。
7. 再開後を見届ける。 サービスAの定期ジョブは再開の1分後からエラーがなくなり、5xxも止まりました。サービスBでは、データを変えない約30項目を確かめました。アプリの機能と登録済みのデータには手を加えておらず、利用者によるアプリの更新も不要でした。
戻せないときは、理由ごとに打ち手が違います
今回の案件は17時間で戻せたので、すべてを経験したわけではありません。根拠の列に、経験の有無を書きました。
| 止まっている理由 | 打ち手 | 根拠 |
|---|---|---|
| PHPをどこまで上げられるか分からない | 下の表で上げられる範囲を確かめ、選択肢を決める | 手元の検証 |
| 修正版のイメージやパッケージが見当たらない | 公式イメージのタグと、OSの変更履歴を確かめる。8.1以前はOSの提供元か公式パッチ | 今回の案件と検証 |
composer update が失敗する |
Composer 2.9は、既知の脆弱性がある版を既定で解決から外す(not loaded, because they are affected by security advisories)。audit.block-insecure を切るなら理由を記録する |
手元の検証 |
| テストが薄くて更新が怖い | 主要な経路に絞って新旧の応答を比べる(compare.sh) |
今回の案件の手法 |
| 止めた仕組みにデプロイできない | 入口を別の場所で閉じて、サービス側を動かす | 今回の案件 |
| 侵害の有無を断定できない | 次の「侵害を疑うときは、戻す前に作り直す」へ | 一般論 |
| 業務を止め続けられない | 社内や取引先のIPだけを許可して限定的に再開する(共有VPNの出口や中継サーバーのIPは含めない) | 一般論 |
| 「いつ戻るのか」と毎日聞かれる | 報告を、戻る日から再開条件の進捗に替える | 今回の案件と一般論 |
Laravelの新規プロジェクトを各PHPで起動し、トップページが200を返すかを確かめました。自社のコードやライブラリの動作までは保証しない、最初の見当をつけるための表です。公式のサポート範囲とも別物です。
| Laravel | PHP 7.4 | 8.0 | 8.1 | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|---|---|---|
| 6.20.45 | ○ | ○ | × | × | × | × | × |
| 7.30.7 | ○ | ○ | × | × | × | × | × |
| 8.83.29 | ○ | ○ | ○ | ○ | ○ | ○ | ○ |
| 9.52.23 | × | ○ | ○ | ○ | ○ | ○ | ○ |
| 10.50.4 | × | × | ○ | ○ | ○ | ○ | ○ |
Laravel 6と7の×は、8.1以降の非推奨エラーで起動時に落ちたものです。Laravel 8以降は修正のある8.3以上が候補に入り、6と7は8.0で止まります。選択肢を並べるとこうなります。
| 選択肢 | 向いている場合 | 注意 |
|---|---|---|
| OSのパッケージの修正を使う | UbuntuやRHEL系の標準パッケージで動かしている | 修正はOSのサポート期限まで |
| 公式の最小パッチかLTSベンダー | 7.4〜8.1から当面上げられない | ビルドして運用する手間があり、以後の修正も自分で追う |
| 修正のある系列へ上げる | Laravel 8以上で、影響を確かめる時間が取れる | 8.2は年内で修正が終わるので、8.3以上を選ぶ |
| 廃止する | 依存が消えている、または消せる | 今回の旧サーバーはこれを選んだ |
たとえばLaravel 8とPHP 7.4なら、新規プロジェクトでは8.3まで起動しました。自社のコードを8.3の環境で動かして compare.sh で差分を見るのが最初の一歩です。差分が多くて当面間に合わないなら、OSの修正か最小パッチで先に塞ぎ、IPを絞った限定再開を挟みます(これは一般論で、今回の案件では経験していません)。
報告の例も置いておきます。私たちは報告書で部品のリコールの例えを使いました。下はそれをもとにした文例です。
基礎の部品にメーカーからリコールが出ました。点検と部品の交換が終わるまで閉館します。再開の条件は5つのうち2つが完了しました。次回の報告は明日の10時です。

「いつ戻るのか」に日付で答えられない日は、条件の数で答えます。
侵害を疑うときは、戻す前に作り直す
今回の案件は痕跡なしと判断したので、ここは実施していません。当時の手順書をもとに、一般的な順番でまとめます。
- 証拠を残す。 ディスクのスナップショットとログを取り、動いているサーバーの上では調べない
- 外向きの通信も止める。 入口で503を返すだけでは、侵入済みの場合の外向きの通信は止まらない
- 露出していた期間を決める。 早い攻撃の試行が10月17日なので、そこから閉じるまでを調査の範囲にする
- きれいな環境へ作り直す。 Gitから別の環境へ構築し、元のサーバーのファイルを持ち込まない
-
認証情報をすべて更新する。 DBのパスワード、APIキー、
APP_KEY、JWTの秘密鍵など。APP_KEYを替えると暗号化して保存した列が読めなくなるので、旧鍵で復号して新鍵で暗号化し直す手順を先に決める。JWTの秘密鍵は再ログインを招く - DBとバックアップを確かめる。 覚えのない管理者やデータの変更を探し、戻すならいつの時点かを決める
- 報告の要否を判断する。 不正アクセスによる個人データの漏えいのおそれがあれば、個人情報保護委員会への報告が必要になる場合がある。法務や専門家に早めに相談する
更新したつもりでも、PHPは古いままでした
ここからは、次に同じ夜を迎えないための話です。
隔離の直前に本番の版を調べると、8.3.31 と 8.3.29 でした。サービスAは前日にも本番ビルドをしていたので、最新のつもりでいました。原因はDockerfileの浮動タグと、--pull のない docker build の組み合わせで、手元に残っていた5月のイメージが使われ続けていました。ビルドは毎回成功し、CIは緑のまま何も言いませんでした。
修正では版をパッチまで固定しました。
-FROM dunglas/frankenphp:php8.3-alpine AS base
+FROM dunglas/frankenphp:php8.3.36-alpine AS base
固定だけでは、次は意図的に古くなります。そこで、pushの前に版を確かめる手順を加え、月1回の土台の更新を恒久対策の計画に入れました。同じことはこの記事の検証中にも手元で起き、php:8.3-cli が、レジストリの 8.3.36 ではなく手元に残っていた 8.3.30 を返しました。
スキャナが本体を見ているとも限りません。修正前のイメージで試すと、結果が分かれました。
| 道具 | 試したこと | 結果 |
|---|---|---|
composer audit 2.9.8 |
Laravel 12を修正前の PHP 8.2.30 前提で解決 | 0件。PHP本体は見ない |
| Trivy 0.76.2(既定の設定) | php:8.4.26-cli |
2,020件を検出、PHP2Shellは0件 |
| Trivy 0.76.2(既定の設定) | node:24.10.0-slim |
Node.js本体のCVEは0件 |
| Grype 0.121.2 | php:8.4.26-cli |
PHP2Shellの2件を検出。修正版の 8.4.27 では0件 |
| Grype 0.121.2 | node:24.10.0-slim |
Node.js本体のCVEに37件が該当 |
TrivyはDebianのパッケージについて2,020件を真面目に指摘しながら、本丸のPHPについては一言も発しませんでした。公式イメージのPHPはOSのパッケージとして入っていないためです。使っているスキャナが本体を見ているかは、修正前のイメージで一度試すと分かります。
スキャナとは別に、本体の版をイメージの中で直接聞く確認も置けます。
本体の版を確かめるスクリプト(check-runtime.sh)
#!/usr/bin/env bash
# usage: check-runtime.sh php|nodejs <image>
set -euo pipefail
kind="$1"; image="$2"

case "$kind" in
  php)    actual="$(docker run --rm --entrypoint php "$image" -r 'echo PHP_VERSION;')"
          cycle="$(cut -d. -f1-2 <<<"$actual")" ;;
  nodejs) actual="$(docker run --rm --entrypoint node "$image" -p 'process.versions.node')"
          cycle="$(cut -d. -f1 <<<"$actual")" ;;
  *) echo "unknown kind: $kind" >&2; exit 2 ;;
esac

info="$(curl -fsS "https://endoflife.date/api/${kind}/${cycle}.json")"
latest="$(jq -r .latest <<<"$info")"
eol="$(jq -r .eol <<<"$info")"

echo "$kind $actual (cycle latest: $latest, eol: $eol)"
[[ "$eol" != "true" && "$(date +%F)" < "$eol" ]] || { echo "NG: EOL を過ぎた系列です" >&2; exit 1; }
[[ "$actual" == "$latest" ]] || { echo "NG: 最新のパッチではありません" >&2; exit 1; }
--entrypoint は外さないでください。アプリのイメージでENTRYPOINTが動くと、マイグレーションなどの起動処理まで走るおそれがあります。OSのパッケージのPHPは版番号が変わらないので対象外です。endoflife.date は第三者のサービスで、反映に時間差があり、止まることもあります。デプロイを止めるゲートにすると緊急修正まで巻き込むので、毎日の定期ジョブで通知する使い方を勧めます。
11月19日の定期リリースとCVE-2026-115560
この節は2026年11月19日の追記で、リリースの公開前(日本時間の昼)に書いています。修正版の番号は、公開後に追記します。
PHP公式は11月18日、日本時間の19日23時〜23時半(UTC 14:00〜14:30)に、サポート中のすべての版へセキュリティリリースを出すと告知しました。4週間ごとの定期リリースで、最も高い深刻度はCriticalです。ただし、条件が付いています。
The issues rated CRITICAL require either non-default configuration or uncommon setups.
(訳: Criticalと評価した問題は、初期設定ではない設定か、一般的でない構成を必要とします)
告知にCVEの番号はありません。先に名前が出ているのは CVE-2026-115560 です。PHP公式は10月23日に修正のない注意喚起を出し、正式な情報は次のリリースで出すとしていました。PHP2Shellと混同しやすいので並べます。
| PHP2Shell | CVE-2026-115560 | |
|---|---|---|
| 最初の公表 | 10月21日。修正版と同時 | 10月23日。修正のない注意喚起 |
| 成り立つ条件 | Webのリクエストを処理する未修正のPHP。ログインは要らない | 設定とアプリのコードの珍しい組み合わせ(下の3つ) |
| 悪用 | 10月26日にCISAの悪用確認済みカタログに載った | 11月18日版のカタログには載っていない |
| 修正 | 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 | 10月の修正版には入っていない。PHP公式は次のリリースで正式な情報を出すとしている |
| 緩和策 |
session.upload_progress.enabled=0 など |
同じ session.upload_progress.enabled=0
|
CVE-2026-115560 が成り立つのは、次の3つがすべてそろったときです。
- 設定ファイルで
session.serialize_handlerをphp_binaryかphp_serializeにしている(初期値はphp) - アプリが実行中に
ini_set()でphpへ切り替えてから、session_start()を呼ぶ - セッションのアップロード進捗(
session.upload_progress.enabled)が有効のまま(初期値は有効)
PHP2Shellのときに緩和策を入れた方は、CVE-2026-115560 についてはそのままで構いません。ただし、今夜のリリースに入るほかの修正まで防げるわけではないので、更新は別に必要です。
We suggest you set
session.upload_progress.enabled=0until the next regular bugfix release, to fully protect from an unlikely RCE vector. This setting was already listed as a mitigation in the GHSA-6wmf-4rv5-p3rp advisory for CVE-2026-109619 published on Oct 21st, 2026. If you applied it then, keep it in place and no further action is needed.
(訳: 次の定期のバグ修正リリースまで session.upload_progress.enabled=0 を設定し、起こりにくいリモートコード実行の経路を完全に防ぐことを勧めます。この設定は、10月21日に公開したCVE-2026-109619の勧告(GHSA-6wmf-4rv5-p3rp)で、すでに緩和策として挙げていました。そのときに入れたなら、そのままにしてください。ほかの対応は要りません)
当てはまるかは、次のように確かめられます。どれも読み取るだけです。
# 1. PHPの設定で効いている値(Dockerなら docker exec <コンテナ名> php -i)
php -i | grep -E 'session.serialize_handler|session.upload_progress.enabled'
# 2. Web用の設定とFPMのプール設定、.user.ini と .htaccess での上書きを探す
#    行頭が ; の行と、php.ini-production などのひな形は効いていない
grep -rn -E 'serialize_handler|upload_progress\.enabled' /etc/php* /etc/apache2 /etc/httpd /usr/local/etc 2>/dev/null
find /var/www \( -name .user.ini -o -name .htaccess \) -exec grep -Hn -E 'serialize_handler|upload_progress' {} + 2>/dev/null
# 3. アプリのコードで切り替えていないか(vendor も含める。公開ディレクトリは環境に合わせる)
grep -rn 'serialize_handler' --include='*.php' /var/www
公式イメージの php:8.3.36-cli と dunglas/frankenphp:php8.3.36-alpine では、初期値のまま1が次のように出ました。1行目が php なら条件1に、2行目が Off なら条件3に当たりません。
session.serialize_handler => php => php
session.upload_progress.enabled => On => On
ただし、1はコマンドラインのPHPの値です。FPMのプール設定(php_admin_value[...])や .user.ini で上書きしていても、1には出ません。試しにコンテナの中でプール設定と .user.ini を書き換えると、1は初期値のままで、2が上書きを見つけました。Webで動くPHPの値は、2で上書きがないかまで見て判断してください。
Laravelのセッションは自前の仕組みで読み書きし、PHP標準の session_start() を呼びません。私たちのLaravelのAPIでも、serialize_handler はvendorを含めて0件でした。session_start() を呼ぶコードは、Laravelが使わないSymfonyの部品の中にしかありませんでした。ただ、パッケージや同じサーバーで動く別のPHPが呼ぶことはあるので、3は省かないでください。
私たちの案件のAPIは、PHP2Shellのときに開発と本番の両方で session.upload_progress.enabled=0 を入れ、そのまま残しています。コードに切り替えもないので、私たちの構成では条件2にも当たりません。そこで今夜は止めず、公開された詳細を読んでから通常の更新に乗せます。Criticalの条件に当てはまるかは、詳細が出るまで分かりません。PHP公式も、公開後すぐに更新できるよう準備することを強く勧めています。
気をつけたいのは、版をパッチまで固定したことです。今夜の版は自動では入りません。前の節で書いた「固定だけでは、次は意図的に古くなります」が、さっそく来たわけです。修正版のイメージのタグが出たら FROM を書き換え、イメージの中で版を確かめてから出します。10月は修正版の公開から深夜まで、修正版のイメージがありませんでした。今回もイメージを待つ時間を見込んでおきます。check-runtime.sh を毎日回していれば、endoflife.date に新しい版が反映された時点で NG が出ます。
8.1以前は、PHP公式の新しい版が出ない系列です。PHP2Shellでは7.4〜8.1向けに最小パッチが出ましたが、今回どうなるかは告知に書かれていません。8.2の修正も12月31日で終わります。
PHPをやめれば解決するのか
修正を終えたら、「これを機にPHPをやめよう」という話が出るかもしれません。判断の材料を置いておきます。
今回の案件では、Next.jsで動く管理画面にも同じ日にNode.jsの緊急更新を当てています。片方は4月にEOLを迎えたNode.js 20で、この機会の棚卸しで見つけ、止めずに当時最新の 24.22.1 へ上げました。Node.jsにも同じ種類の仕事があります。
新旧の版を、同じ手順で監査した結果がこれです。
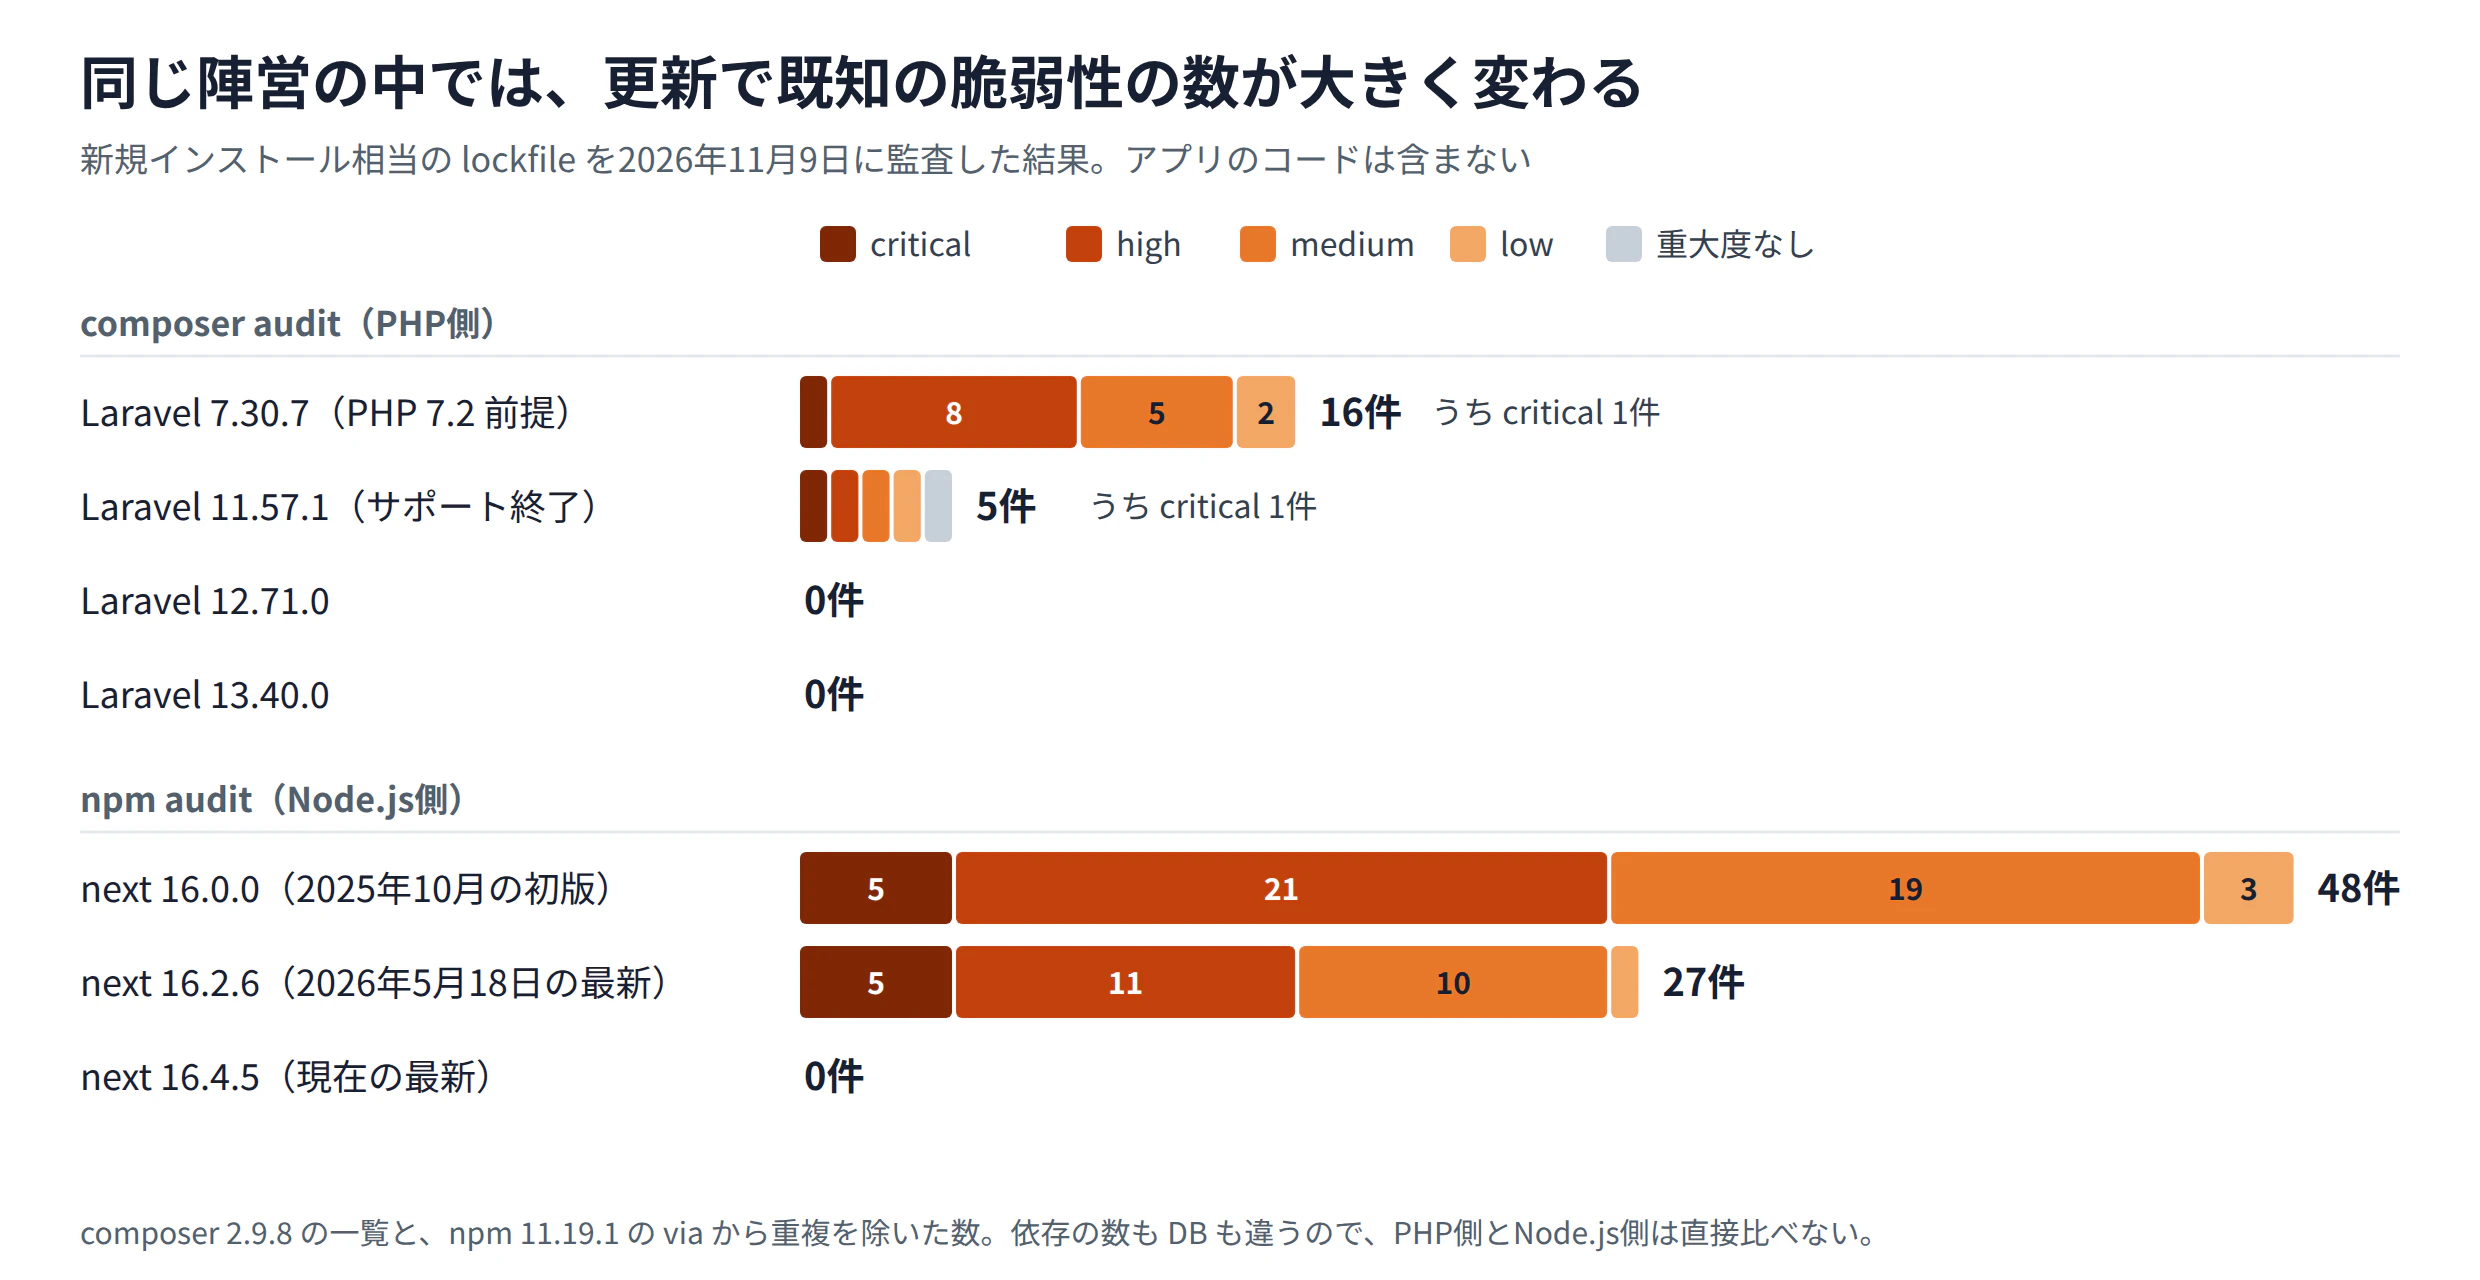
半年前の最新版が、今はこの本数です。
再現手順
# PHP側(パッケージのスクリプトは実行しない)
composer create-project "laravel/laravel:^7" l7 --no-install --no-scripts --no-plugins
cd l7
composer config platform.php 7.2.34
composer config audit.block-insecure false   # これがないと脆弱な安定版が外され、7.x-dev が選ばれる
composer update --no-install --no-scripts --no-plugins
composer audit --locked --format=json

# Node.js側(別のディレクトリで)
npm init -y
npm install next@16.2.6 react@19.2.6 react-dom@19.2.6 --package-lock-only --ignore-scripts
npm audit --json   # 件数は vulnerabilities の via から重複を除いて数えた
next@16.2.6 は半年前の2026年5月18日に最新だった版で、今では27件、critical 5件になります。Laravel 11の修正は3月に終わり、最新の 11.57.1 にも修正されない項目が残っています。移行先も、放置すればレガシーになります。
言語の優劣は、このデータからは言えません。言えるのは、同じ陣営の中では更新で件数が大きく変わるということです。公平に言えば、2026年に公表されたランタイムの critical はPHPに2件、Node.jsに0件で、PHP2Shell級の本体のコード実行は今年PHP側で起きました。一方でNext.jsの critical 5件はすべてリモートコード実行です。
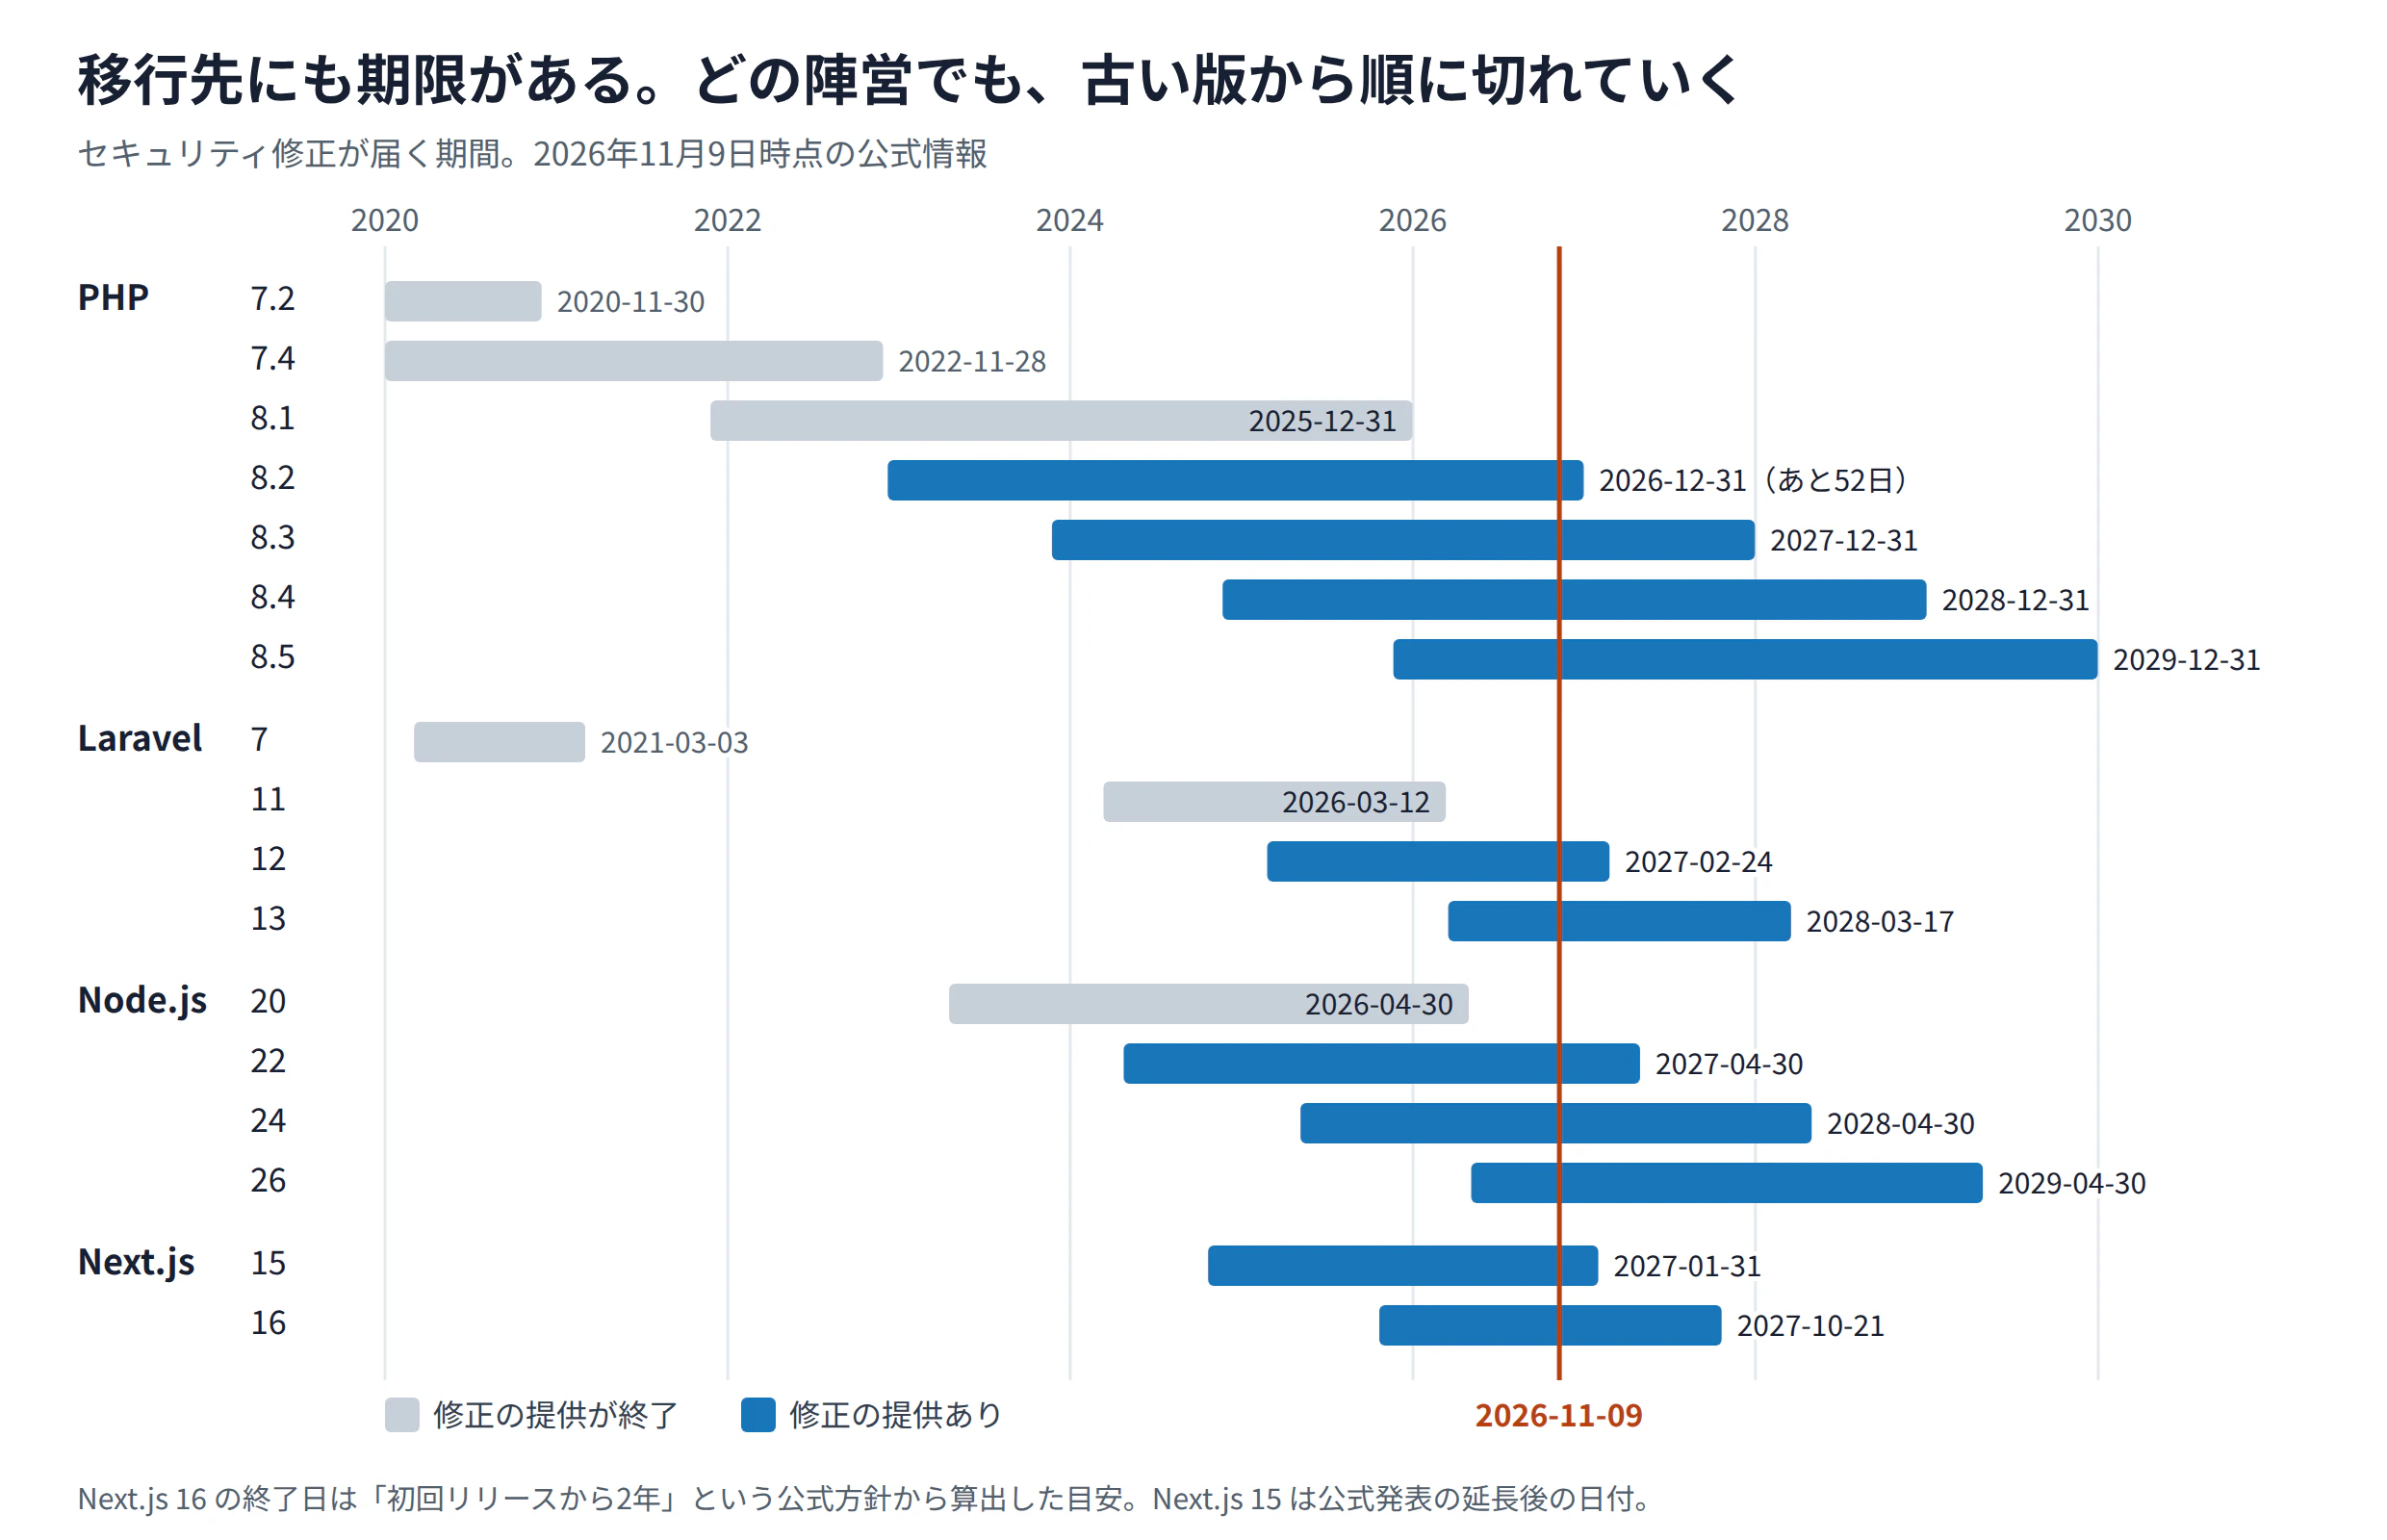
どの陣営の表にも、灰色の行があります。
Node.jsへ移るなら、LTSの系列に乗り続けること、年に数回のセキュリティリリース(2026年は1月・3月・6月・7月・10月で、11月11日の分も予告)をすぐ入れること、axiosの侵害のような供給網の攻撃に備えて依存の取り込みに制限を置くことを引き受けることになります。npm 12やpnpmの既定の設定は、その助けになります。
画面との型の共有や採用など、セキュリティ以外の理由があるなら移す価値はあります。今回の案件も管理画面はNext.jsです。移すなら、Martin Fowlerが名づけた段階移行のように機能単位で進めるのが現実的だと考えています。ただ、脆弱性だけを理由に言語を替えても、更新できない構造は一緒に引っ越してきます。
旧システムは「止められる状態」まで持っていく
PHP 7.2の旧サーバーを一晩で手放せたのは、機能を新しい世代へ移し終えていたからです。移行の途中なら、次を計画に入れておくと、次の緊急時に選択肢が増えます。別の縮退計画の検討で学んだことも含みます。
- 依存はコードとアクセスログの両方で調べる。 調べ直すと結論が変わることがある
- 縮退の応答をDBに依存させない。 古いクライアントに更新を促す判定をDBに置くと、DBを消した途端に案内を返せなくなる。判定のしきい値は設定へ移す
- 定期ジョブも棚卸しする。 DBを消すと毎分エラーを出し続ける
- 停止はHTTPの応答で確かめる。 TCPの接続は経路上の機器でも成立する。VPN経由では 8.8.8.8:80 でも接続できた
- 消す前に証跡と認証情報を片づける。 スナップショットの保持期限を決め、旧環境だけの認証情報を失効させる
- 消した後のDNSを確かめる。 旧サーバーのIPを指すレコードが残ると、解放後に第三者へ割り当てられるおそれがある
次にすること
今日
- 動いているPHPに修正が入っているか確かめる。入っていなければ更新するか、閉じる
- 修正の前に攻撃されていないか、痕跡を確かめる
今週
- 11月19日の定期リリースの詳細を読み、当てはまるものがないか確かめる。版を固定しているなら、
FROMを新しい版へ書き換える - PHPとNode.jsのイメージをパッチ版まで固定し、本体の版を定期的に確かめる
- Node.js 20のような「移行済みのつもりのEOL」が残っていないか確かめる
- 閉じる手順、確認用の経路、戻し方を書いておく。今回約1日早く戻せた一因は、止める前に手順があったことだと思います
今四半期
- PHP 8.2は年内に8.3以降へ。Laravelはサポート中の12か13へ
- 旧システムを止めてよい条件と期限を決める
- その上で、それでも言語を変えたい理由が残るかを考える
この記事の範囲
- 今回の案件は PHP 8.3 + FrankenPHP の classic mode で、コンテナで動かしています。ほかの構成では手順も影響も変わります
- 監査の件数は危険度の比較ではありません。公開の方針も依存の数も違い、アプリのコードを含まず、実際に悪用できるかどうかも示しません
- 検証環境は1台のDocker上のもので、スキャナの結果はこの版と設定でのものです
- 隔離や再開の判断は、利用者への影響と発注元との取り決めで変わります。今回は隔離の間、利用者はサービスを使えませんでした。メンテナンスを表示する仕組みは次の宿題です
著者: K-Terashima(株式会社オートクチュール)
ご相談・お問い合わせ
PHP2Shellへの対応や、古いPHPの移行・廃止で手が止まっていたら、株式会社オートクチュールにご相談ください。
参考
PHP2Shell
- PHP公式の緊急告知。修正版と緩和策の原典 — php.net
- メモリ破壊を突く遠隔コード実行の詳細 — php-src
- 残ったグローバル状態を突く遠隔コード実行の詳細 — php-src
- PHPの脆弱性対策について — IPA
- PHPにおける複数の脆弱性に関する注意喚起 — JPCERT/CC
- PHP2Shellのよくある質問。影響する版と悪用の状況 — Tenable
- 悪用が確認された脆弱性のカタログ(JSON) — CISA
- PHP2Shellの修正の広がりを見られるダッシュボード — Censys
- 漏えいが起きたときの報告基準 — 個人情報保護委員会
11月19日の定期リリース
- 11月19日のセキュリティリリースの告知 — php.net
- CVE-2026-115560の注意喚起。成り立つ条件と緩和策の原典 — php.net
- CVE-2026-115560と、同時期のPHP2Shellの攻撃状況 — BleepingComputer
サポート期限
- PHPはどの版がいつまで直るのか — php.net
- 終了したPHPの一覧 — php.net
- Laravelのサポート期限 — Laravel Docs
- Node.jsの本番で使っていい系列 — Node.js
- Node.jsのリリース日程(JSON) — nodejs/Release
- Next.jsはどの版まで面倒を見てくれるのか — Next.js
Node.js / Next.js / 供給網
- 2026年11月のセキュリティリリース予告 — Node.js
- Next.jsの脆弱性情報の一覧 — vercel/next.js
- axios侵害の当事者による振り返り — axios/axios
- npm 12でインストールスクリプトが既定で止まった話 — GitHub Changelog
- pnpmの供給網対策 — pnpm