
CodeXを使用して、多領域のお客様で利用可能なBedrock AgentCoreを使用したAIエージェントを作ってみた。
AIエージェントの機能:
自然言語で依頼
  → Agentが分析する
  → 対応案を提示する
  → 人が承認する
  → システムがタスクを書き込む
システム構成図
左から下記の3つで構成。比較的シンプルなアーキテクチャ。
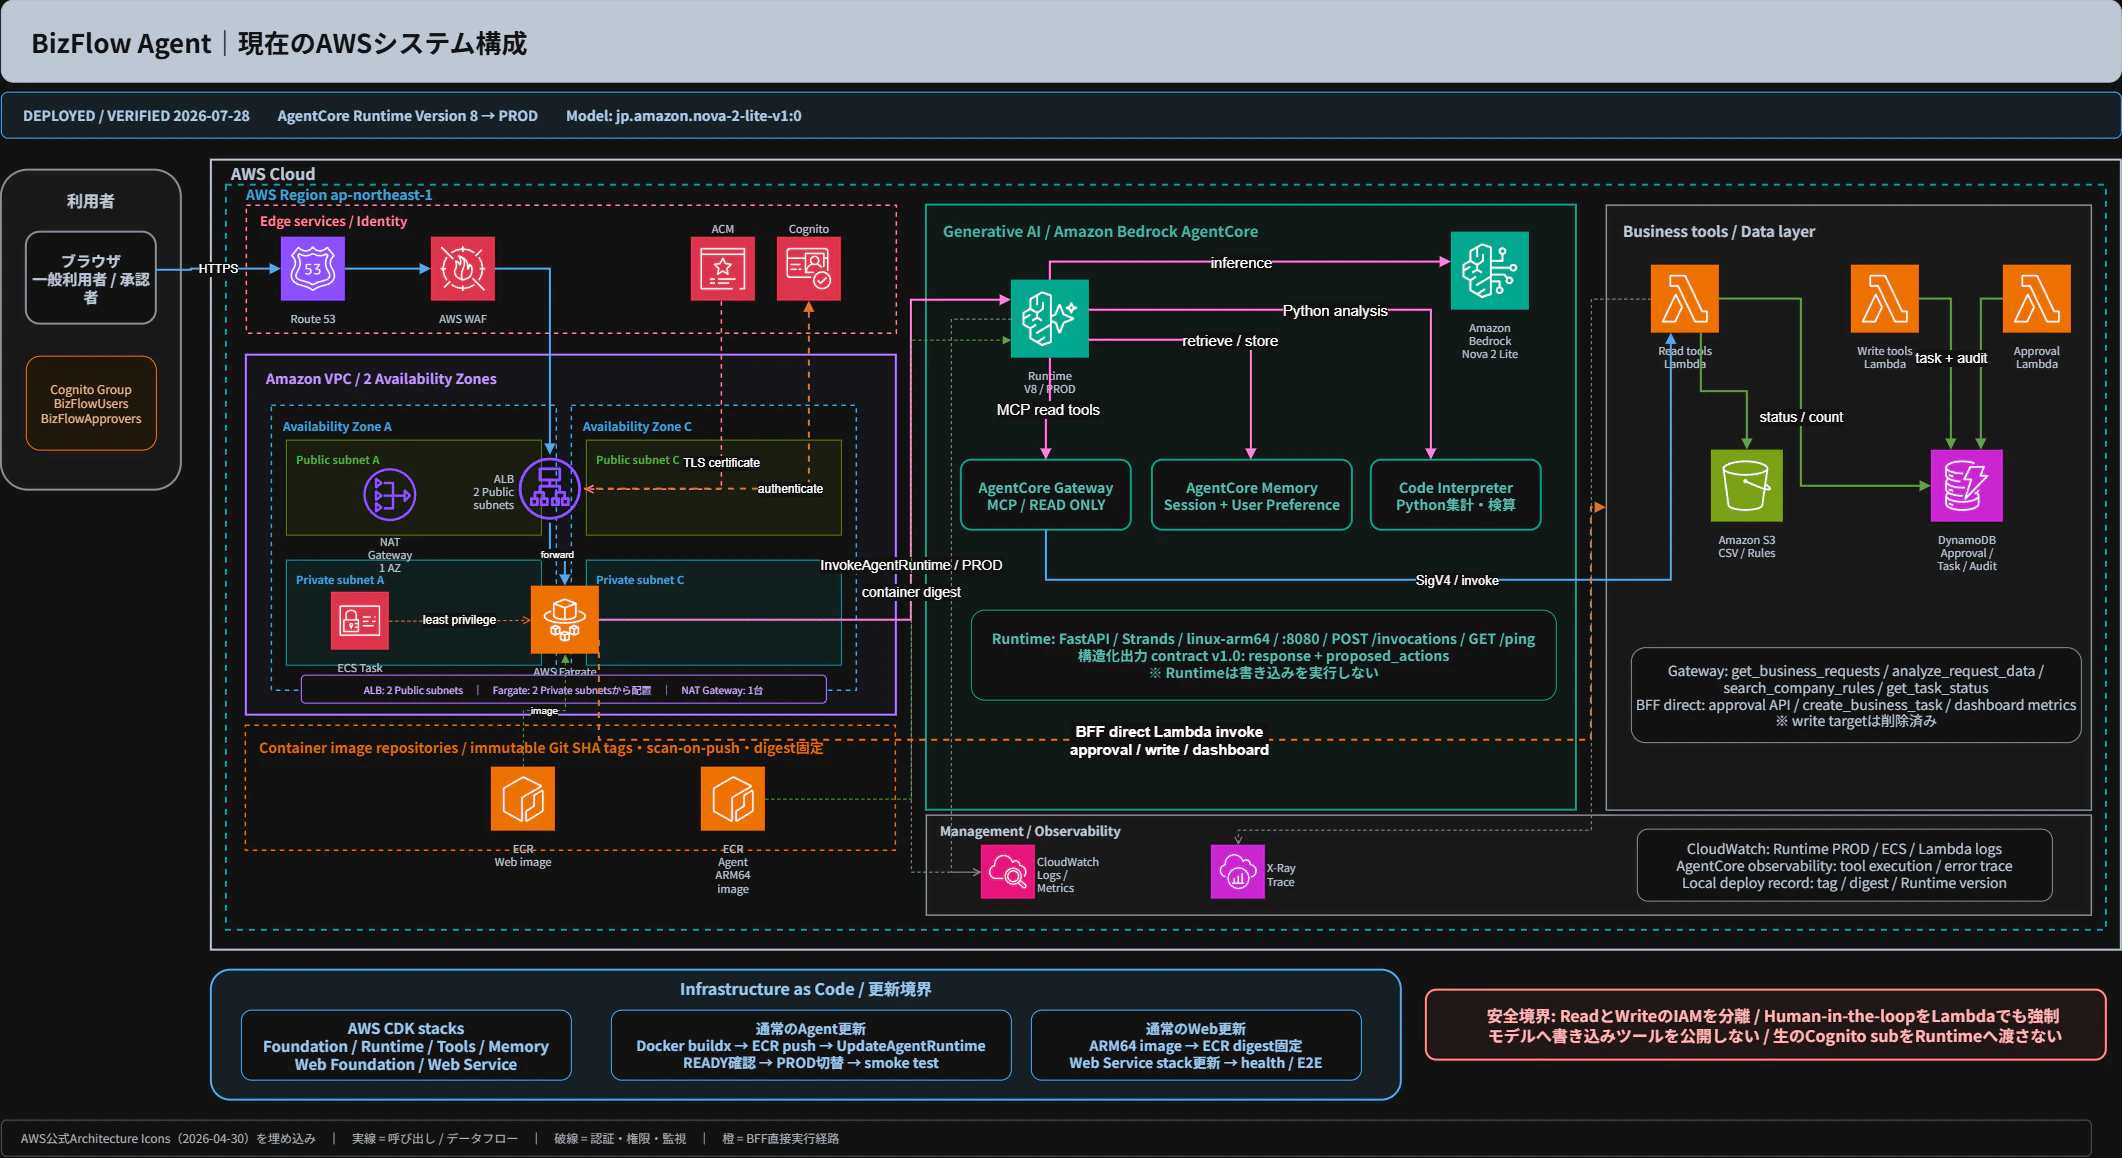
フロントエンド/BFF
└─ Next.js on Amazon ECS(AWS Fargate)

AIエージェント・バックエンド
└─ Amazon Bedrock AgentCore Runtime

MCPツール連携基盤・業務バックエンド
└─ AgentCore Gateway/AWS Lambda/外部API/既存システム
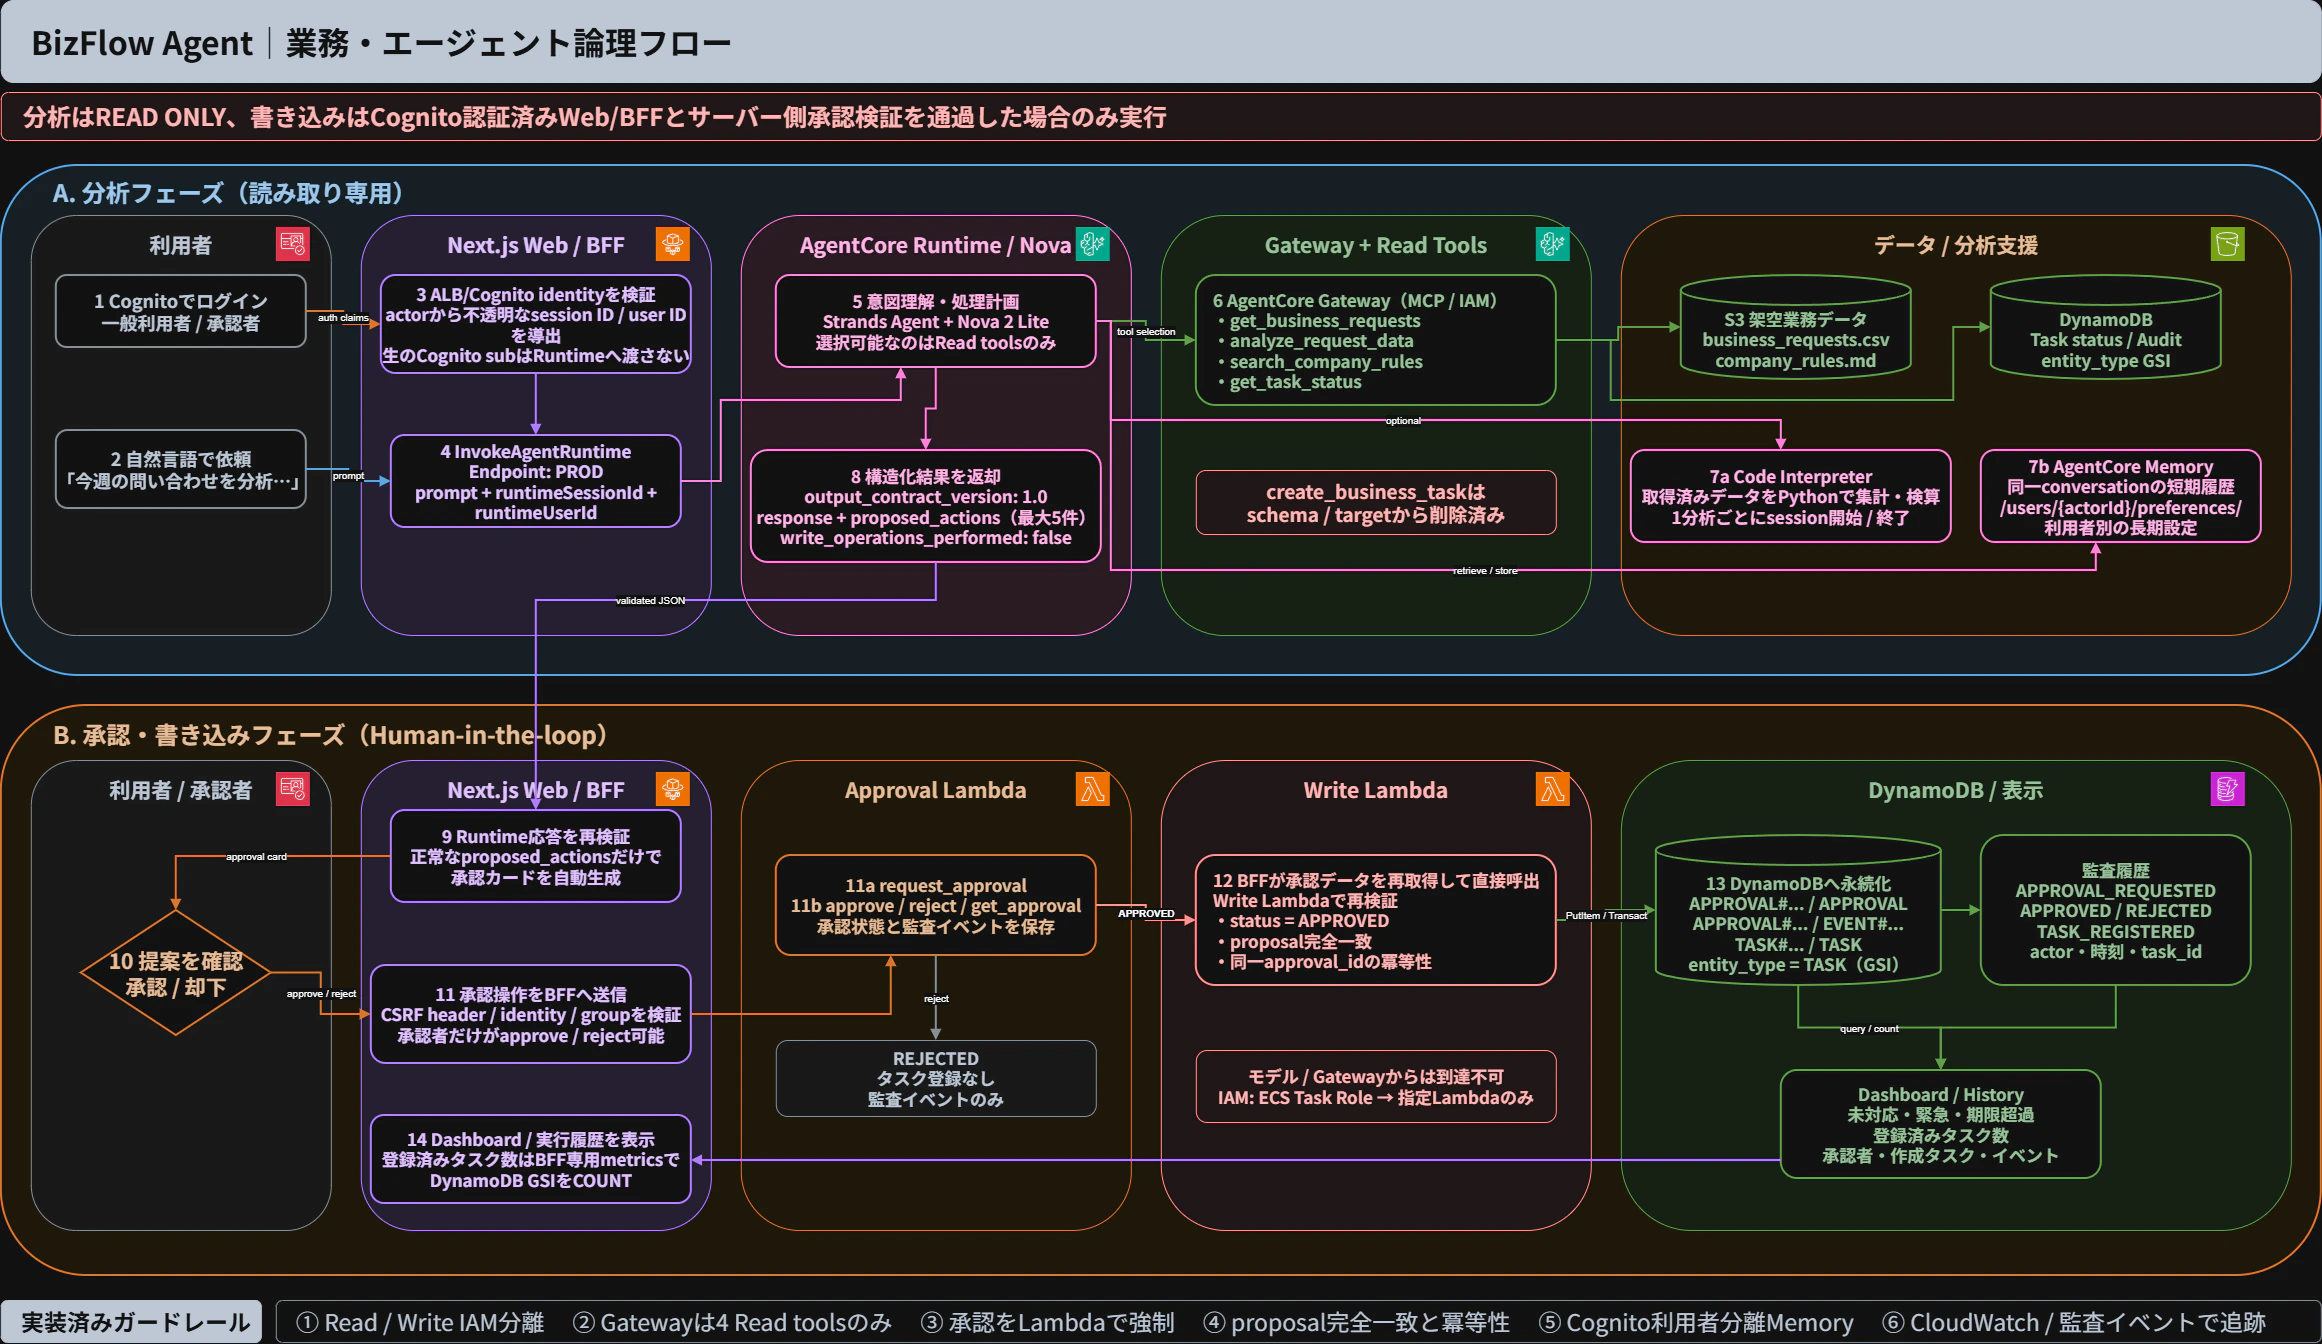
システム論理図
システムの機能・流れは下記のよう。
Cognito認証
  │
  ▼
Next.js BFF
  │
  ├─【分析フェーズ】
  │    ▼
  │  AgentCore Runtime
  │         ▼
  │       Read Lambda
  │         ▼
  │       S3 / DynamoDB
  │
  └─【承認・書き込みフェーズ】
       ▼
     Approval Lambda (Human-in-the-Loop)
       ▼
       └─ 承認された場合
              ▼
            Write Lambda
              ▼
            DynamoDB
CodeXでの開発
基本指針として、
- AWSコマンドやdockerビルドは開発者自身で実行する
- 作業手順はREADMEに記載
- バックエンドから実装し、最後にフロントエンドを実装
- AWSの最新情報を参照するようシステムプロンプトに記載
を設定した。下記の章立てごとに段階的に実装していき、その都度できるだけ実装内容の理解に努めた。
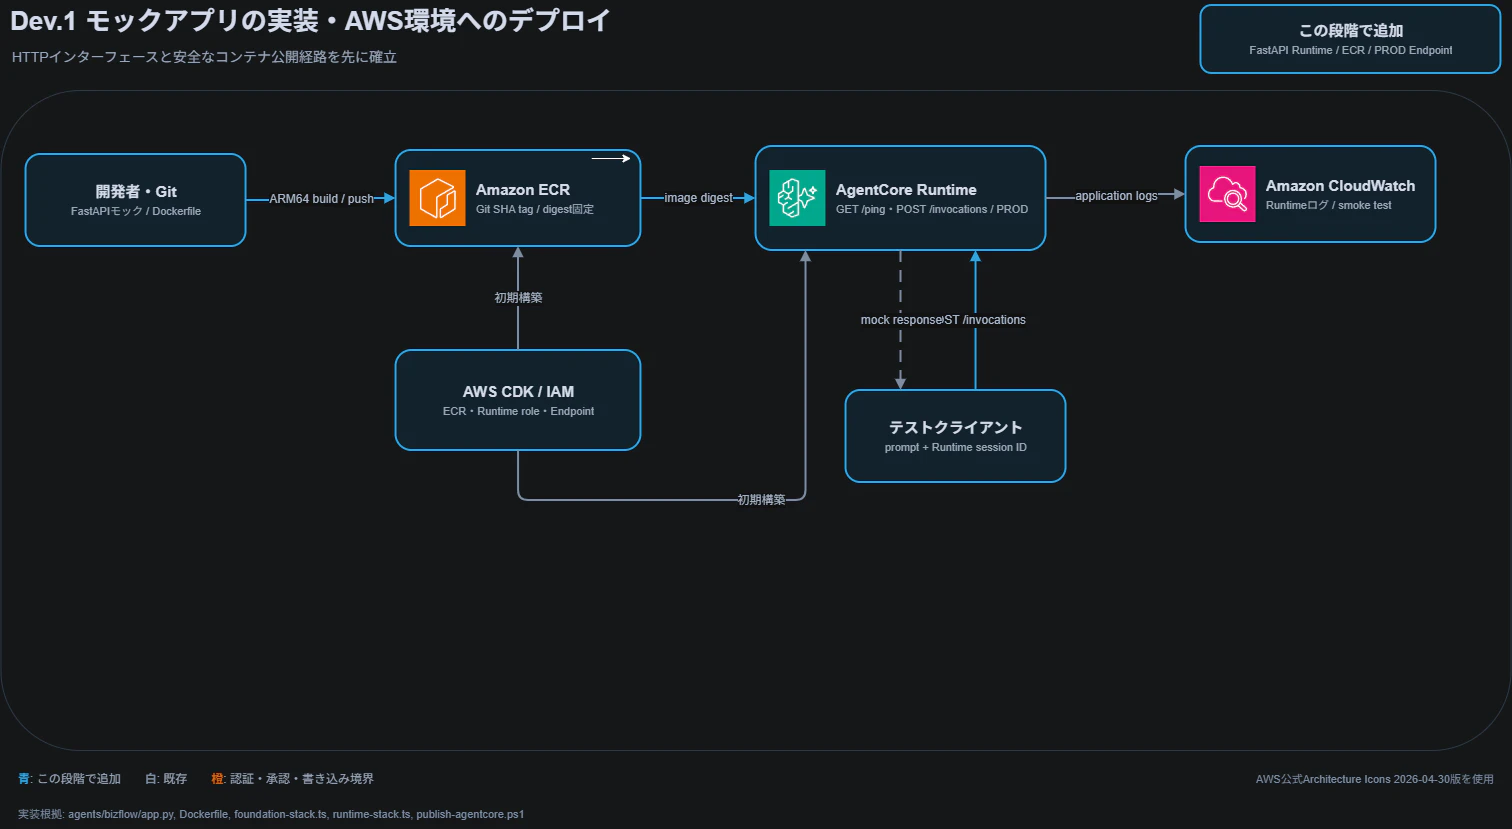
Dev.1 モックアプリの実装・AWS環境へのデプロイ
まず、AgentCore RuntimeとのHTTP契約のみ固めた。FastAPIでヘルスチェック用のGET /pingと呼び出し用のPOST /invocationsを実装し、入力されたpromptをそのまま返すモックを実装した。
GitコミットSHAのタグとECR digestを使い、確定的にイメージを管理した。通常更新はdry-run、スモークテストという順序にし、モック段階からロールバック可能な更新手順を整えた。
最低限のFast APIアプリ実装
- CodeXでFastAPIによるモックアプリを実装
- AWS CLIログイン
aws sso login --profile *** - /ping・/invocations エンドポイントを実装
- ARM64対応Dockerイメージを作成
- ローカルテスト(Dry-Run)・コンテナ動作確認
- CDKでECR・IAM・AgentCore基盤をAWS環境へ構築
- コンテナイメージをECRへ登録
- AgentCore Runtimeへデプロイ
- ヘルスチェック・スモークテストを実施
python -m pytest .\tests\runtime\test_endpoints.py
.\scripts\smoke-test-agentcore.ps1 -LocalBaseUrl http://127.0.0.1:8080 - ソースコードをGitHubへ登録
Dev.2 読み取り機構のみ実装
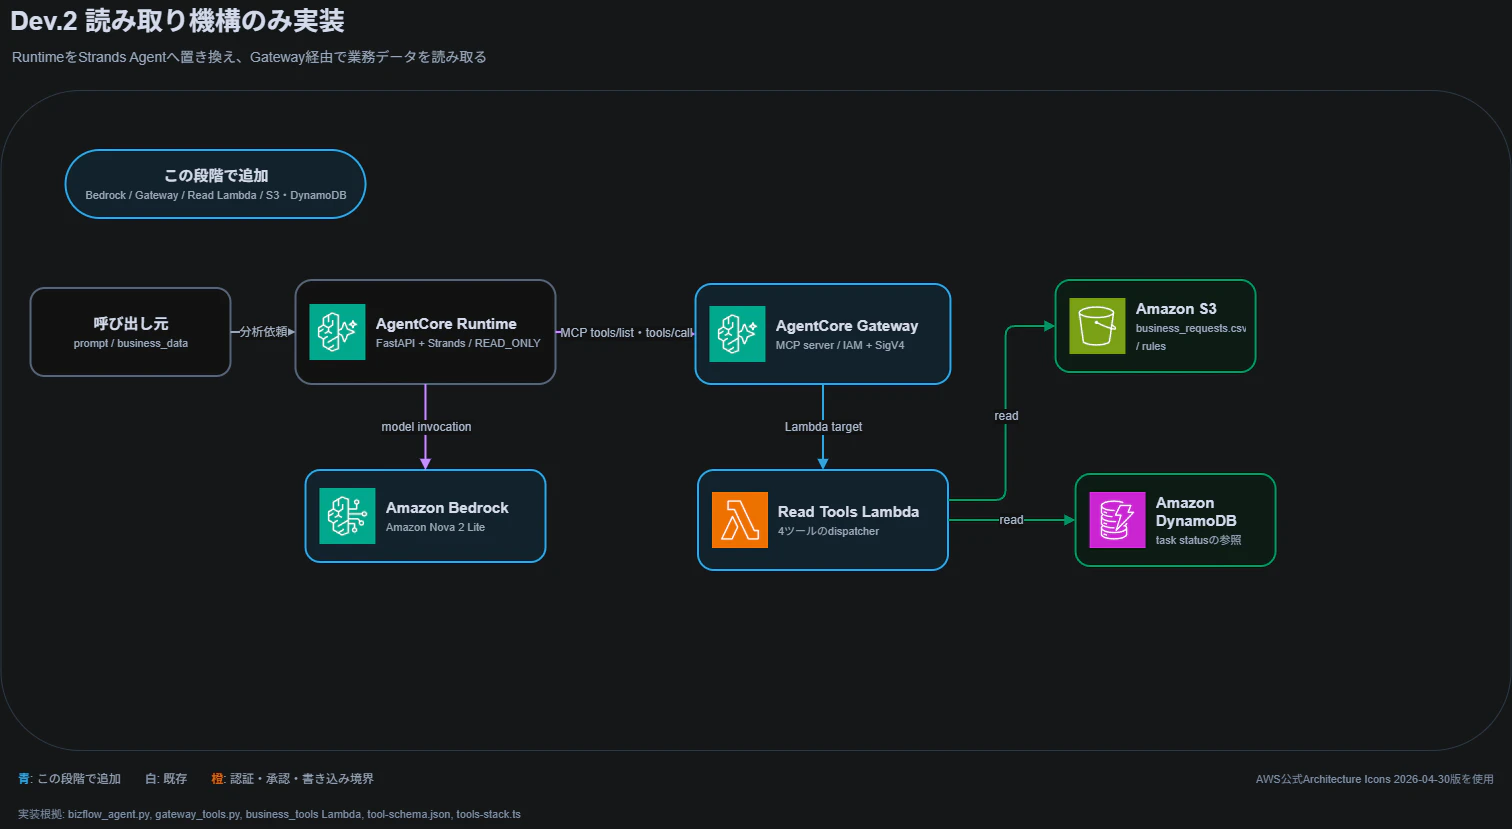
次にモック応答部分を、Strands AgentsとAmazon Bedrockモデルによる業務分析を実装した。自由文だけでなく構造化された問い合わせ一覧を受け取り、期限超過や緊急度を決定的に判定してから、LLMに要約と対応案を生成させる。
Bedrock RuntimeはMCPクライアントとして、MCPサーバーであるAgentCore GatewayへSigV4署名付きで接続し、次の4ツールだけを利用します。
-
get_business_requests: S3上の問い合わせCSVを取得 -
analyze_request_data: 件数、状態、緊急度、期限超過を集計 -
search_company_rules: 社内ルールを検索 -
get_task_status: DynamoDB上のタスク状態を参照
Runtime側にもツール名のallow-listを持たせ、未知のツールや書き込みツールをモデルへ渡さない構成にしました。応答には常にexecution_mode: "READ_ONLY"とwrite_operations_performed: falseを含め、文章だけでなく機械判定できるようにした。
ダミーデータの作成・S3配置
問い合わせに対する対応ルール
架空の問い合わせデータ
Dev.3 書き込み機構も実装
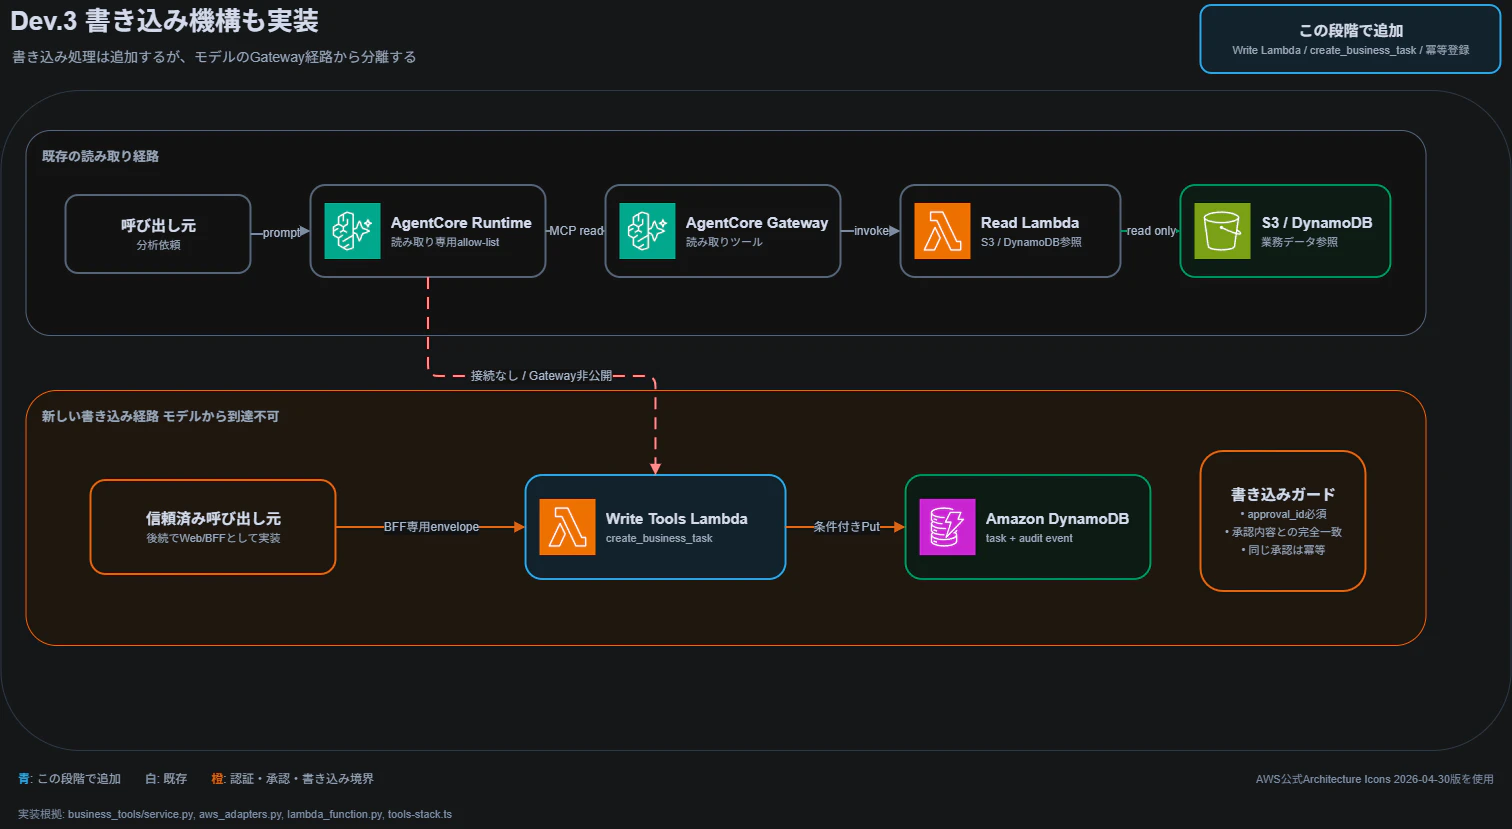
読み取りとは別に、承認済みの提案をDynamoDBへタスクとして保存するcreate_business_taskを実装した。開発途中ではGateway側にも書き込み用targetを用意したが、最終構成では削除した。現在のGateway schemaは読み取り4ツールだけで、書き込みLambdaはsource: "bizflow-web-bff"を持つBFF専用形式だけを受け付けます。
Dev.4 Human-in-the-Loop実装
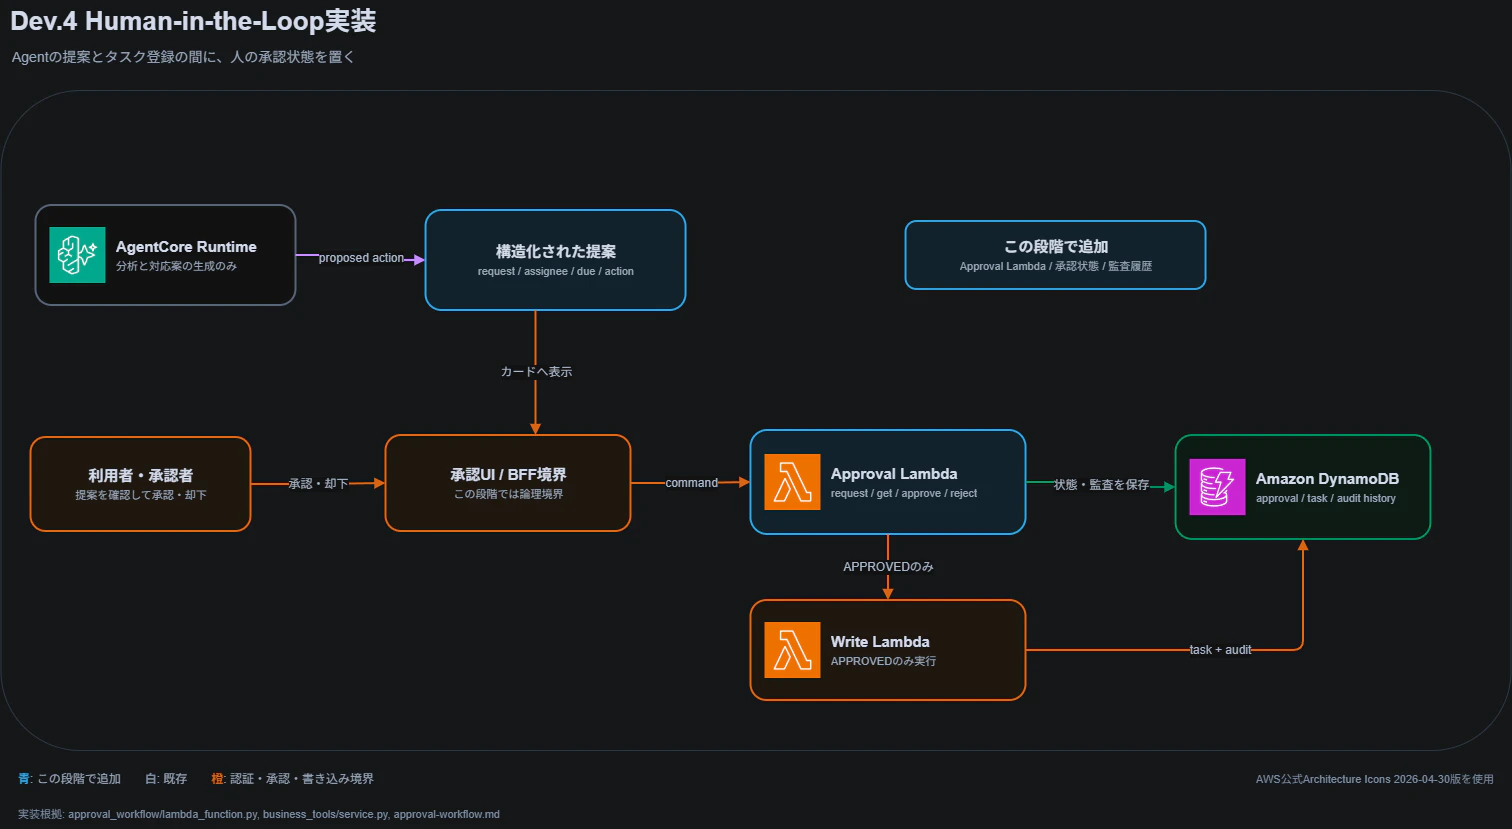
書き込み前に人の判断を挟むため、承認専用Lambdaを追加した。承認要求の作成、取得、承認、却下をそれぞれrequest_approval、get_approval、approve、rejectとして実装し、状態遷移と操作履歴をDynamoDBへ保存する。
タスク登録時には、BFFが承認ストアから提案を再取得し、Write Lambda側でもAPPROVED状態と提案内容の完全一致を再検証する。この二重検証により、画面やリクエスト本文の改ざん、未承認の実行、同じ承認の重複実行を防ぐ。
Dev.5 Code interpreter実装
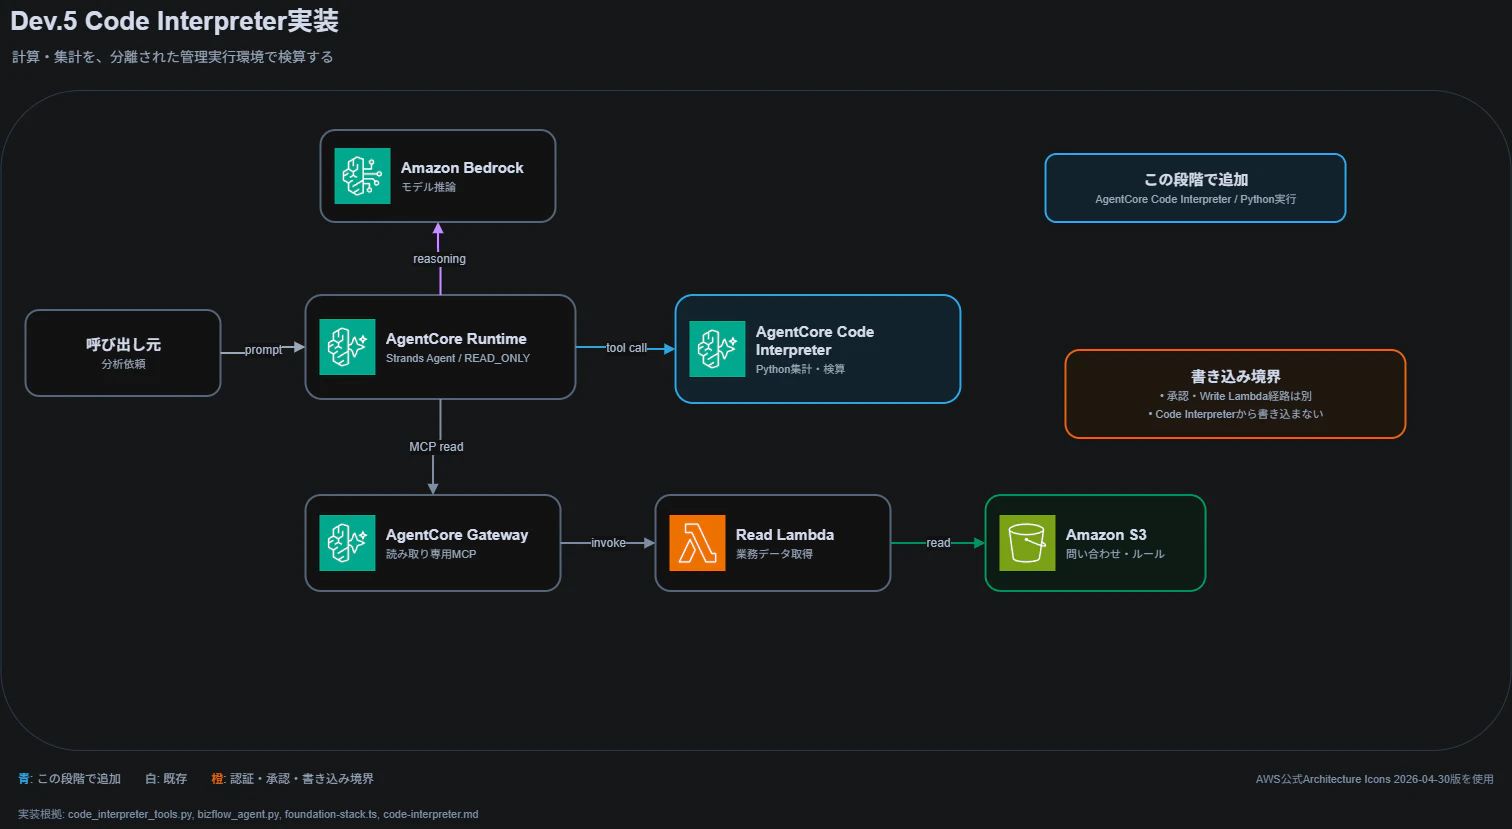
件数集計や計算をLLMの推論だけに任せないため、AWS管理のAgentCore Code InterpreterをStrandsツールとして接続した。モデルがanalyze_business_data_with_code_interpreterを選択すると、分析単位でセッションを開始し、Pythonコードを実行し、finallyでセッションを終了する。
Dev.6 セッション単位の短期Memory実装
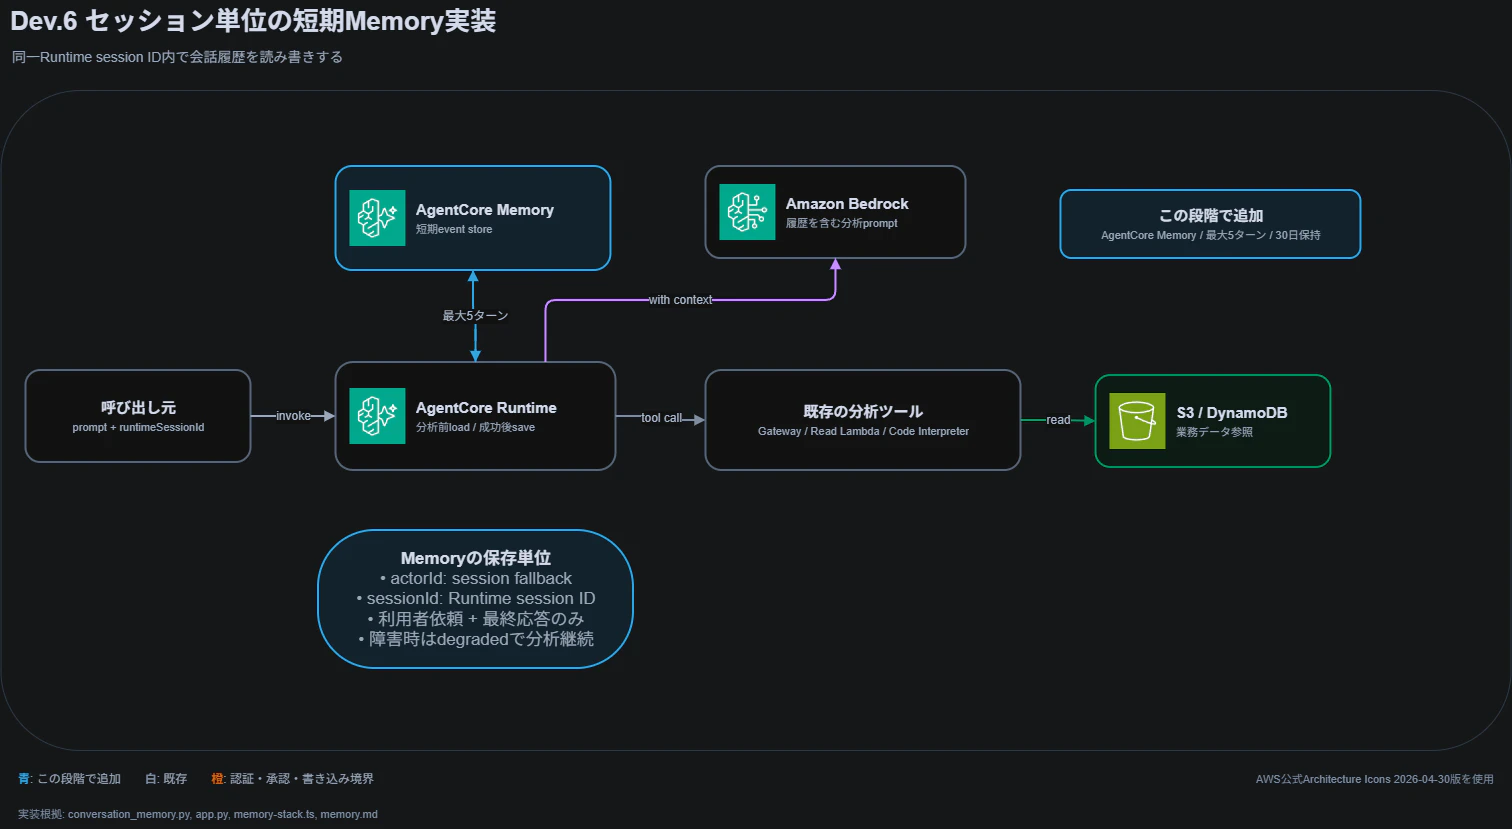
複数ターンの会話を継続するため、AgentCore Memoryの短期Memoryを追加した。Runtimeが受け取るsession IDをMemoryのsessionIdとして使い、呼び出し前に最大5ターンを取得し、成功後に利用者の依頼と最終応答を1イベントとして保存する。Cognitoで検証した利用者から不透明なuser IDを導出し、利用者別の長期User Preferenceにも拡張した。
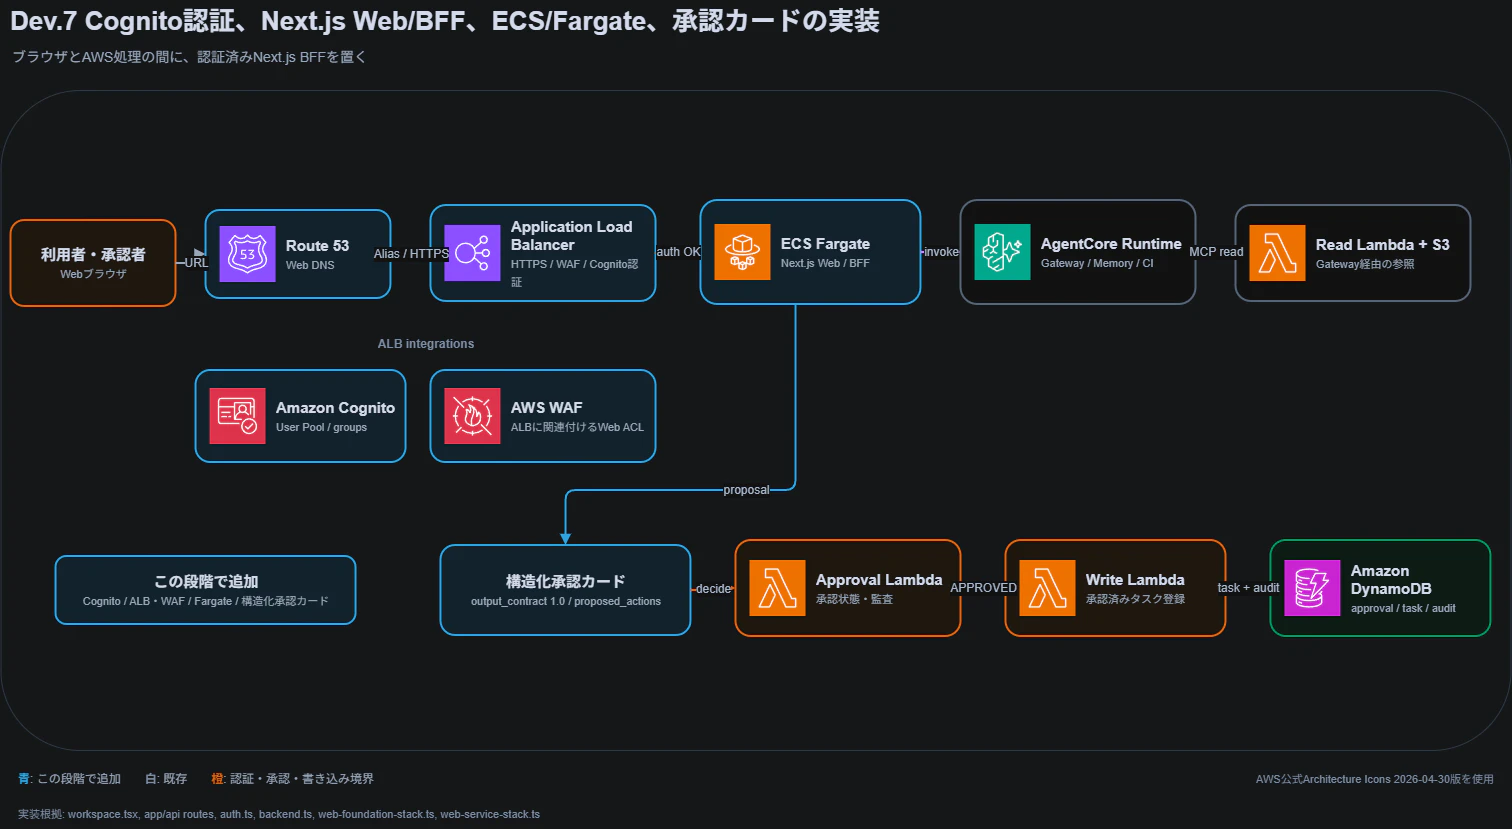
Dev.7 Cognito認証、Next.js Web/BFF、ECS/Fargate、承認カードの実装
バックエンド機能を利用者へ届けるため、Next.jsでダッシュボード、Agentチャット、承認カード、監査履歴画面を実装した。ブラウザはAWS SDKを直接実行せず、/api/*のRoute HandlerをBFFとして呼び出す。AgentCore Runtimeや各Lambdaを呼び出すのはFargate上のNext.jsサーバーであり、権限はECS Task Roleへ限定している。
Webはprivate subnetのECS/Fargateで動かし、HTTPS ALB、AWS WAF、Cognito認証を前段に配置した。BFFはALBから渡されたCognito access tokenを署名、User Pool、app clientまで検証し、tokenのsubとALB identityの一致も確認する。承認操作はBizFlowApproversグループの利用者だけに許可する。
RuntimeがPydanticで検証したoutput_contract_version: "1.0"とproposed_actionsを返し、BFFが同じ契約を再検証してからカードへ反映する。また、Runtime session IDとuser IDは認証済みidentityからBFFが導出し、生のCognito subやクライアント指定のsession IDをRuntimeへ渡さない設計にした。
事前準備
- Route 53でドメインを登録する
- AWS Certificate Managerでパブリック証明書をリクエストする
- DNS検証レコードとしてCNAMEレコードを作成する
実装したもの
- Cognito認証
- ALB → ECS Fargate
- Next.js BFF
- Task RoleによるRead Tools Lambda呼び出し
- ダミー問い合わせデータの取得・集計
- ダッシュボード表示
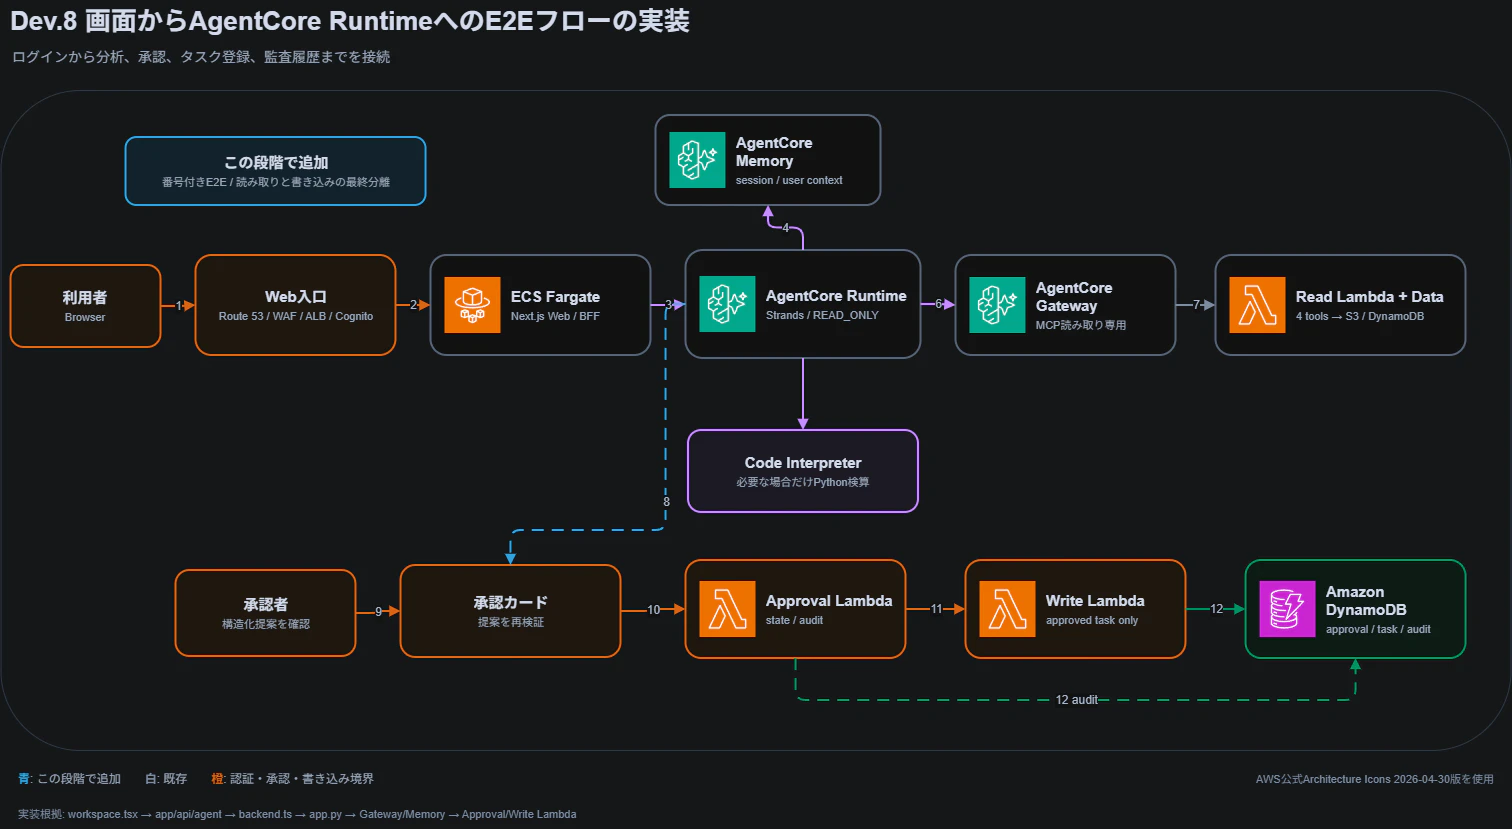
Dev.8 画面からAgentCore RuntimeへのE2Eフローの実装
最後に、各機能を次のE2Eフローとして接続した。
- 利用者がCognitoでログインし、ALBを経由してWeb画面を開く。
- 画面がBFFから問い合わせ集計を取得し、ダッシュボードを表示する。
- 利用者の依頼を
/api/agentへ送り、BFFが分析期間と認証済みsession/user IDを付加する。 - BFFがAWS SDKでAgentCore Runtimeの
PRODEndpointを呼び出す。 - RuntimeがMemoryを取得し、必要に応じてGatewayの読み取りツールとCode Interpreterを使う。
- Runtimeが文章と構造化提案を返し、BFFが契約を再検証して承認カードへ反映する。
- 承認者がカードを承認すると、BFFが承認Lambdaへ状態遷移を依頼する。
- BFFが承認済み提案を再取得してWrite Lambdaへ渡し、タスクと監査履歴をDynamoDBへ保存する。
このE2Eで重要なのは、分析結果からタスク登録までをつないでも、LLM自身に書き込み権限を与えていない点だ。非決定的なLLMは提案までを担当し、認証、契約検証、承認、状態遷移、永続化は決定的なアプリケーションコードが担当する。
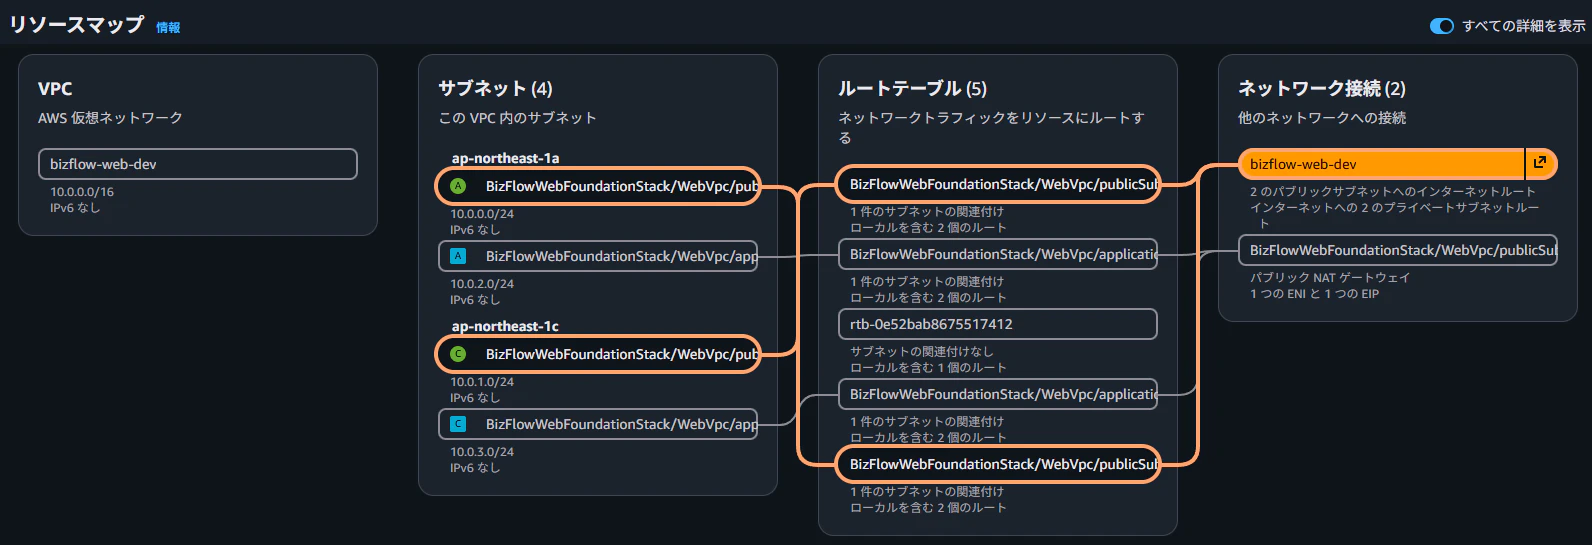
ネットワーク構成
ネットワーク設定 - VPC・サブネット・ルーティング・NATGateway
パブリックサブネット(InternetGateway)
プライベートサブネット(NATGateway)
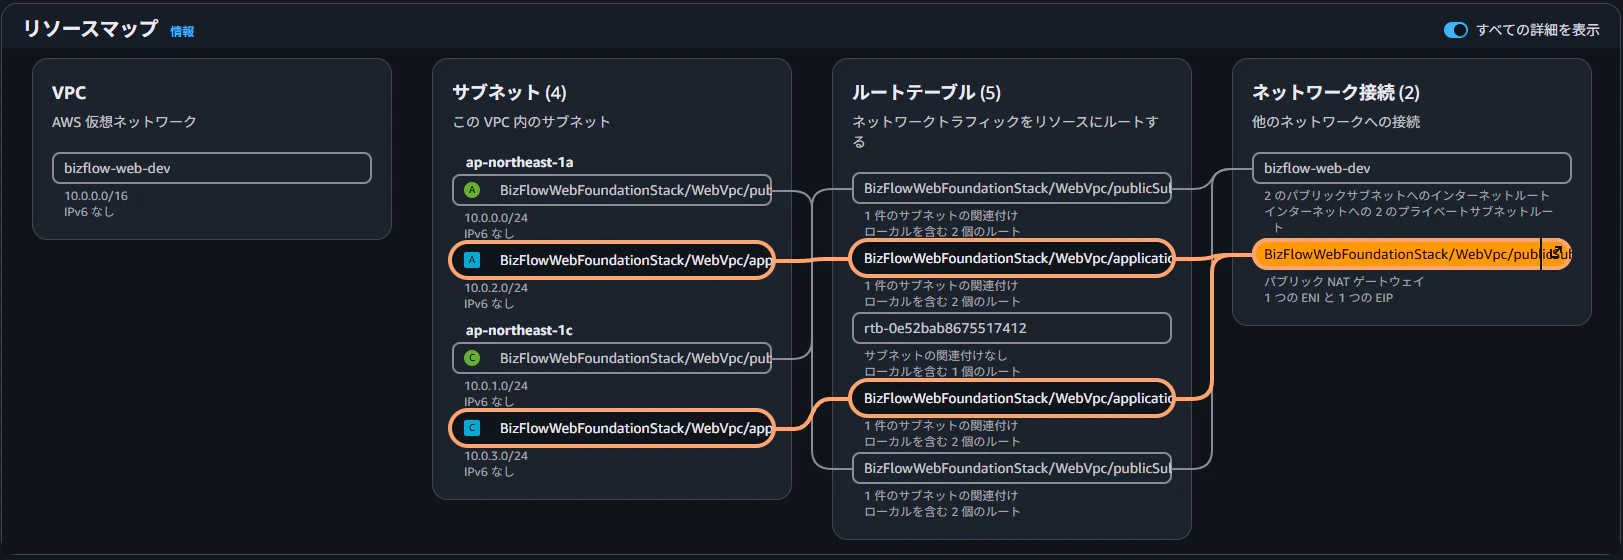
※NATGatewayはパブリックサブネットに配置
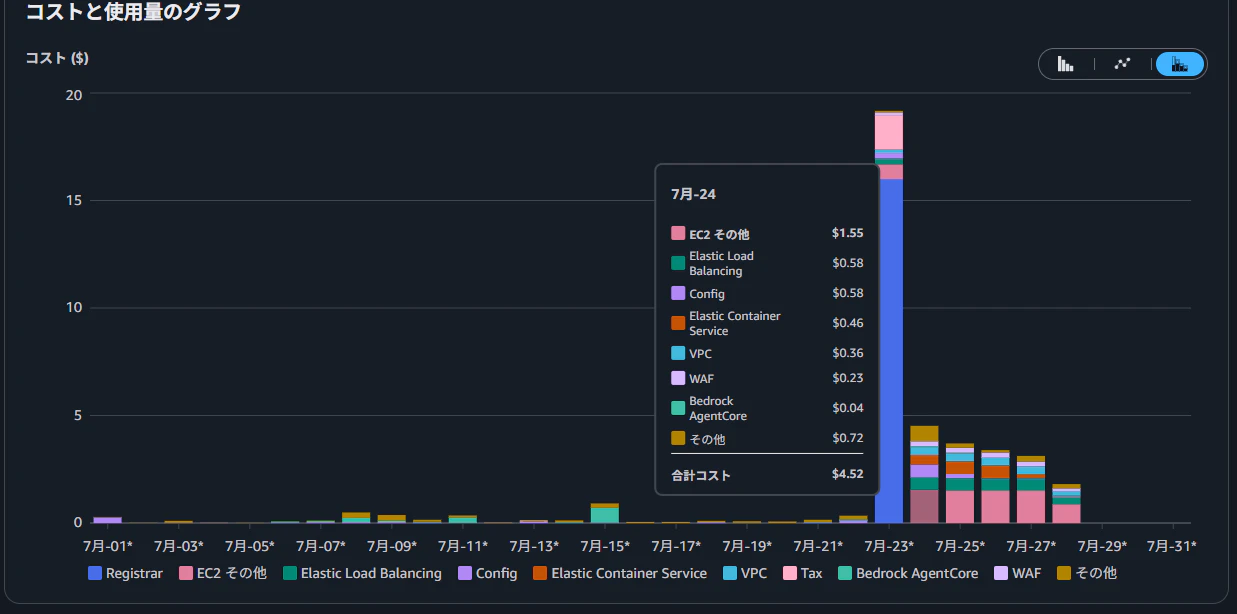
コスト
ドメイン登録料:16ドル(1 time)
NAT Gateway Hour:1.5ドル(evedyday)
AWS Fargate - ARM - vCPU:0.5ドル(evedyday)
Application LoadBalancer-hour:0.6ドル(evedyday)
運用維持費:3.5ドル
まとめ
BizFlow Agentは、モック、読み取り、書き込み、承認、Code Interpreter、Memory、認証付きWeb、E2Eの順に機能を拡張しました。この順序にしたことで、各段階でHTTP契約、IAM境界、データ契約、失敗時の挙動を個別に検証できました。
業務エージェントで特に有効だった設計原則は、次の3点です。
- 読み取りと書き込みをプロンプトではなく実行経路とIAMで分離する。
- LLMの自然文をそのまま処理せず、構造化契約をRuntimeとBFFの両方で検証する。
- session、利用者、承認状態を信頼できるサーバー側で導出・再確認する。
リポジトリには過去のAWS E2E完了記録がありますが、現在のCDK設定はコスト抑制のためWeb用NAT Gateway、Fargate、Web ingressを停止する構成です。そのため「実装・過去のE2E検証済み」と「現在サービス中」は区別して扱う必要があります。