
イントロダクション
従来IAMユーザでローカルからAWSリソースを操作したい場合、アクセスキーを発行し、端末に設定する必要がありましたが、アクセスキーは長期認証情報にあたり、漏洩した場合は大きなセキュリティ被害につながるため、管理する上で十分気を付ける必要がありました。
そこで2025年11月19日に発表されたのが、AWS CLIの認証をブラウザベースで実現する新コマンド 「aws login」 がリリースされ、AWSマネジメントコンソールにログイン済みのブラウザで承認するだけで、ローカルのAWS CLIが利用可能になりました。
目次
- AWS CLIのインストール
- IAMユーザの作成
- aws loginコマンドの実行
- ブラウザでの認証
- 認証確認
1. AWS CLIのインストール
(1)AWS CLIのv2.32.0以降をインストールします。
(2)AWS CLIのバージョンは以下のコマンドで確認できます。
コマンド:aws --version
以下が表示されます。

2. IAMユーザの作成
(1)IAMユーザを作成します。
IAMユーザー作成方法については以下をご参照ください!
https://qiita.com/Kagesyu/items/e6bedce547dbb2019050
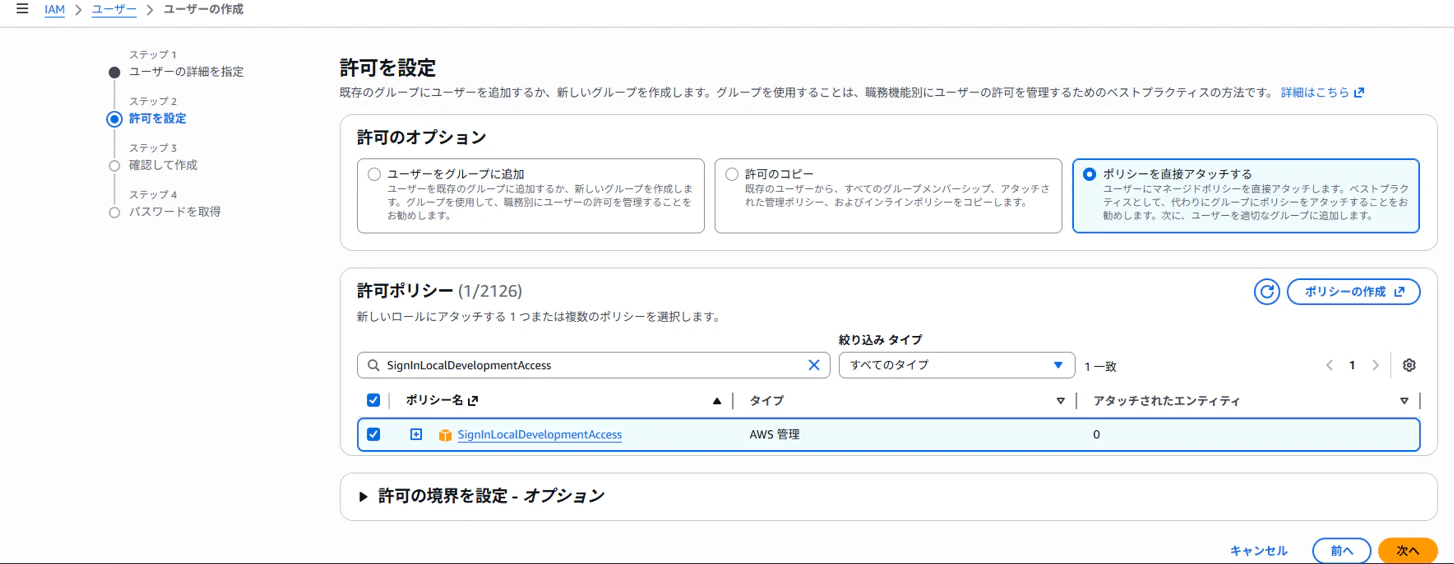
(2)作成時にSignInLocalDevelopmentAccessマネージドポリシーをアタッチします。
3. aws loginコマンドの実行
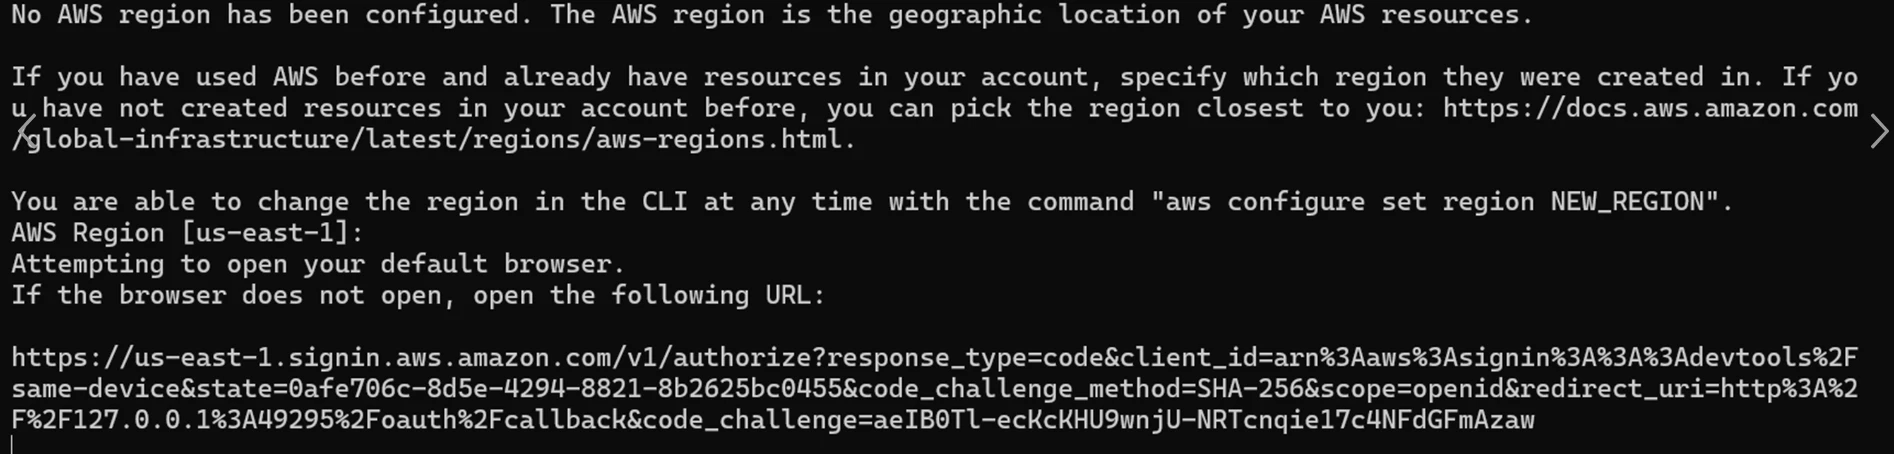
(1)aws loginコマンドを実行します。
--profileオプションで新しいプロファイルを指定しています。プロファイルを指定せずに実行すると、~/.aws/configに存在する既存のプロファイルに設定が追加されてしまうためです。
リージョンはデフォルトのus-east-1のままEnterを押しました。
(2)URLが表示されるので、ブラウザを開きます。

4. ブラウザでの認証
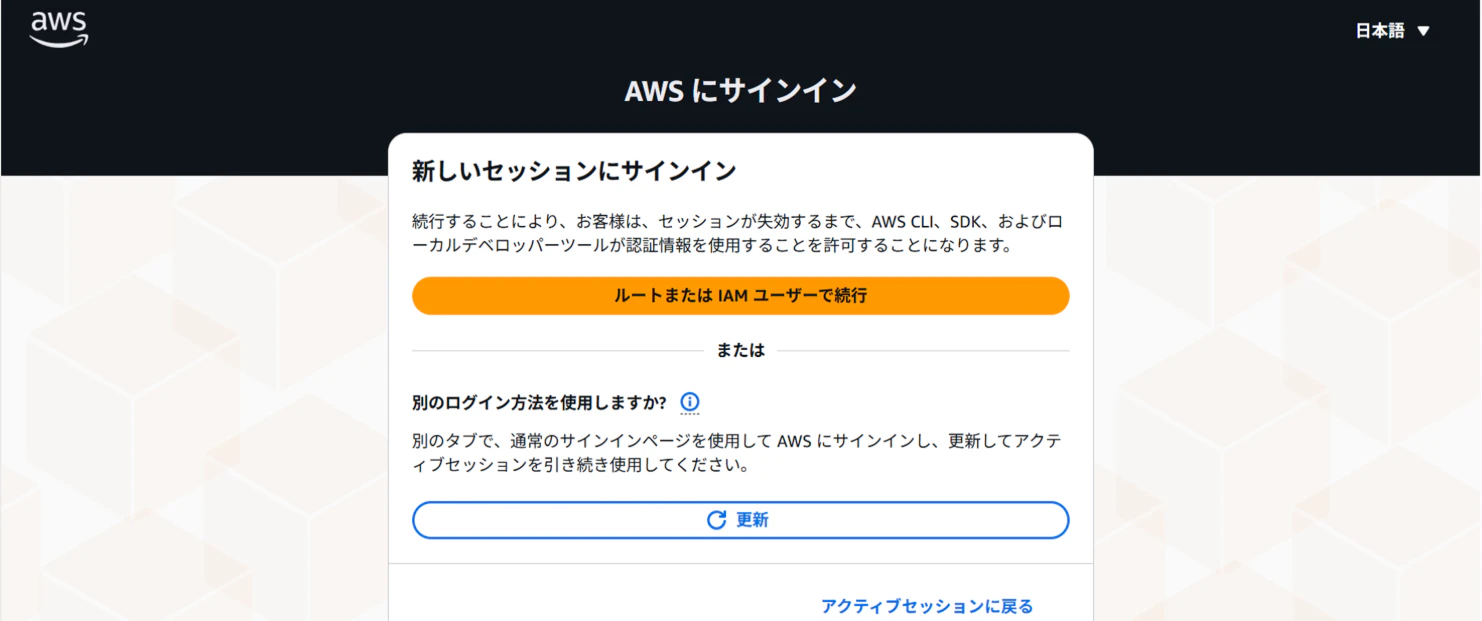
(1)新しいセッションにサインイン
(2)IAMユーザでサインインするため「ルートまたはIAMユーザーで続行」をクリックします。
(3)ターミナルに戻ると、プロファイルの設定が完了した旨が表示されることを確認します。
Updated profile default to use arn:aws:iam:::user/ credentials.

5. 認証確認
(1)aws sts get-caller-identityを実行して認証が成功しているか確認します。
(2)ブラウザでAWSコンソールを開くと、検証用で作成したIAMユーザのログイン画面が表示されます。

まとめ
aws login の登場により、アクセスキーのセキュリティ管理が不要になり、漏洩した場合のセキュリティリスクを考慮する必要がなくなりました。
SSO接続するだけでAWSマネジメントコンソールにログインすることができるので、今後アクセスキー管理からのログインからaws loginコマンドからの接続が主流になっていく考えられます。
参考文献
AWS CLIの 新機能 aws login コマンドを試してみた
https://dev.classmethod.jp/articles/aws-cli-aws-login/
AWS CLIのaws loginコマンドをリモートマシンで使う
https://dev.classmethod.jp/articles/run-aws-login-from-remote-host/
アクセスキーからaws loginへの移行を考える
https://qiita.com/takahash_3/items/dcf78039fcbaea7848a4
・AWS CLIの 新機能 aws login コマンドを試してみた
https://qiita.com/htani0817/items/cc05020d10b02061bde5