

この記事について
本記事は、aeon 公式ブログに掲載された英語記事 Watch what runs, not just what you hold: Binance, Polymarket, and the case for continuous scanning(2026年10月30日)を日本語に翻訳したものです。原文の著者は aeon の作者 @aaronjmars です。
訳者は aeon の Growth コントリビューターであり、利害関係があるため明記しておきます。金額・日時・数値はすべて原文どおりです。記事内のリンクは 2026-11-01 時点で到達確認済みです(CoinDesk、AP、The Block、Cyber Kendra はボット対策で自動確認できなかったため、ブラウザでの確認を推奨します)。
今週起きた2つの大きな暗号資産インシデントは、どちらもスマートコントラクトのバグとは無関係でした。どちらのケースでも、資金を管理するコードは指示されたとおりに動いています。問題は、誰が指示を出していたかです。
Binance: ノート PC、コンテナ、出金キュー
10月29日(木)の深夜、Binance のホットウォレットは 20:20 UTC から 11 回のトランザクションに分けて、約 18,270 BTC を単一のアドレスに送金しました。その後、コインは 19 のアドレスに分散されています(CoinDesk)。
Binance の暫定的な説明によれば、原因は侵害された DevOps エンジニアのノート PC です。攻撃者はそこから、不正な出金の送信に使われたサービスコンテナへアクセスしました。取引所は、どのウォレットの秘密鍵についても漏洩の証拠はないとしています(Crystal Intelligence)。
これまでに報じられていること:
影響: Binance は影響を受けた資産を約 63 億ドルと見積もっています。これは推定値であり、最終的な損失額ではありません。
凍結: Tech Insider が Binance の話として伝えたところでは、約 30 億ドルがパートナーと協力して凍結または保全されたとのことです。ステーブルコインの発行体はアドレスをブラックリストに入れられますが、ビットコインはその方法では凍結できません。
対応: Binance は当初、入金と出金を停止しました。金曜日の時点で入金は影響を受けていないとし、出金は停止したままです。共同 CEO の Yi He は、Binance がすべての損失を補填すると述べています(AP、The Block)。
帰属: TRM Labs はこの攻撃を北朝鮮の TraderTraitor によるものと「高い確度で」判断しています。Binance はこれを確認していません。
ノート PC がどう侵害されたのか、攻撃者がどれくらいの期間内部にいたのかは、まだわかっていません。Binance はその後、調査で追加の侵入箇所が見つかったと発表しています(AP)。
この暫定的な説明から得られる教訓は、秘密鍵を秘密にしておくだけでは、署名サービスの悪用は防げないということです。出金の送信を許可された内部サービスが乗っ取られたと報じられており、それによって不正なリクエストが信頼された経路を通って署名レイヤーに届きえました。鍵の漏洩は確認されておらず、攻撃経路の全体像はまだ調査中です。
Polymarket: 取引を始めたパフォーマンス計測スクリプト
同じ日、Polymarket の国際版サイト Polymarket.com は、改ざんされた DebugBear の Real User Monitoring(RUM)スクリプトを配信していました。DebugBear はサードパーティの Web パフォーマンス計測ベンダーです。このスクリプトは訪問者がログインしているかを確認し、そのライブセッションを使ってポジションを売却するか、ポジショントークンを攻撃者のウォレットに送っていました(BleepingComputer、SecurityWeek)。
損失: 攻撃者のものとみられるウォレットまで追跡できたのは約 250 万ドルです。情報源によって、ほかに 220 万〜270 万ドルの推計もあります。いずれも確定した損失総額ではありません。
対応: 米国東部時間の午後 2:05 からキャンセルのみ可能なモードに移行し、約1時間後に取引が再開されました。Polymarket は影響を受けたトレーダー全員に全額を補填するとしていますが、時期は公表していません。
コントラクトは無傷: スマートコントラクトのバグは一切必要ありませんでした。スクリプトは、被害者のブラウザがすでに持っていた権限を使っただけです。
初めてではない: 6月にも、侵害された別のベンダーが Polymarket のフロントエンドにウォレットを抜き取るスクリプトを注入し、約 300 万ドルの損失が出ています(Cyber Kendra)。
DebugBear は「進行中のセキュリティインシデントの影響を受けている」ことを認め、顧客に埋め込みコードを削除するよう伝えました。Polymarket は「サードパーティプロバイダの1社が侵害された」と述べるにとどまっています(SecurityWeek、BleepingComputer)。
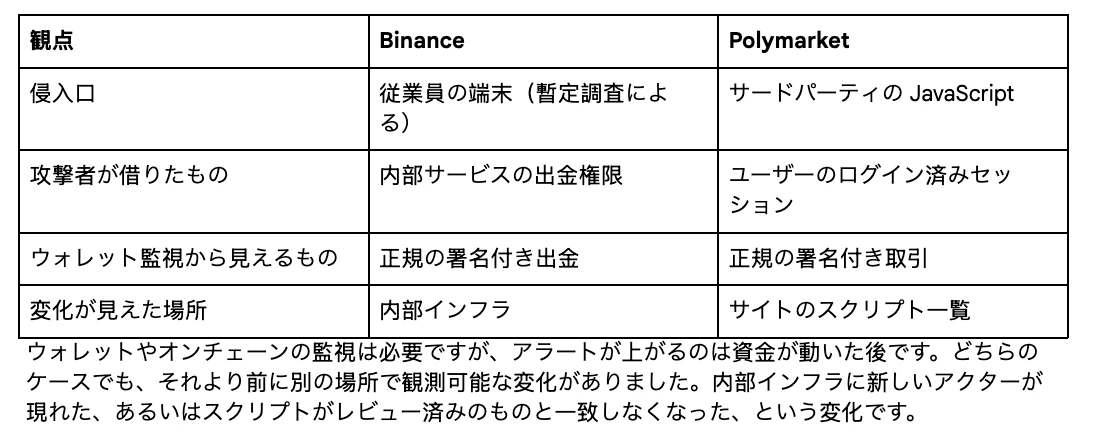
共通点
2つのインシデントはどこで信頼境界を越えたか
Aeon のような定期スキャナが効く範囲と、効かない範囲
Aeon は、セキュリティ系の skill を自分の GitHub リポジトリ上で定期実行されるエージェントとして動かします。以下は、その守備範囲を正直にまとめた短い地図です。
現在あるもの
vuln-scanner は、専用のスキャナ(データフロー解析、検証付きのシークレット検出、依存関係の CVE)でリポジトリを監査し、finding を適切な開示チャネルに振り分けます。コードの欠陥は非公開の脆弱性報告へ、PR はすでに公開済みの依存関係 CVE の場合にだけ出します。
カスタム skill として作れる追加チェック
以下は提案中のカスタム skill であり、現在の Aeon カタログで提供されているものではありません。
workflow-security-audit: GitHub Actions に対して zizmor と actionlint を定期実行し、後退(regression)を検出する。CI パイプラインは、開発者のノート PC から本番のクレデンシャルに至る典型的な経路です。
security-digest: CISA の Known Exploited Vulnerabilities(KEV)カタログと GitHub Advisories を、実際に使っているスタックに絞り込み、1項目ごとに1つのアクションを示す。
skill-security-scan: エージェントの skill と付随スクリプトに、インジェクション、データ持ち出し、プロンプト上書きのリスクがないかを確認する。
今回のケースで何が変わり、何が変わらなかったか
Polymarket 型のスクリプト差し替えは、定期チェックと相性がよいケースです。すべてのページを取得し、外部スクリプトをすべて列挙してハッシュを取り、ハッシュが変わるか新しいオリジンが現れたらアラートを出します。cdn.debugbear.com 上のファイルの中身が変われば、diff として表面化します。この方針でハッシュ差分アラートを出す定期実行の site-scan skill は開発中で、まだ提供されていません。
スキャナにはクリーンなコピーを見せ、被害者には悪意あるコピーを配る、ということも可能です。そのため、より強い対策は予防的なものです。Subresource Integrity(SRI)のハッシュ、厳格な Content-Security-Policy(CSP)、そしてログインが必要なページに置くベンダースクリプトのセルフホストです。
Binance 型の侵入は、一部しか守備範囲に入りません。リポジトリと CI のスキャナで被害範囲(blast radius)は小さくできます。過剰な権限を持つサービストークン、workflow 内のシークレット、2つ目の統制なしに出金を送信できるコンテナ、といったものです。しかし定期ジョブはエンドポイント検知ではありません。盗まれたノート PC をリアルタイムで捕まえることはできません。継続的なセキュリティ態勢のチェックに使い、エンドポイント検知・対応(EDR)と、出金経路そのものに対する異常検知ルールを組み合わせてください。
今週実行できるチェックリスト
ログインが必要なページ上のサードパーティスクリプトをすべて棚卸しする。トレーディング UI 上の分析ツールや RUM のように、なくてもよいものは外す。
残ったものは SRI で固定するか、セルフホストする。未知のオリジンをブロックする CSP を追加する。
それらのスクリプトを定期的にハッシュ化して diff を取り、自分たちが出荷していない変更があればアラートを出す。
誰が、何が出金を送信できるのかを洗い出す。その経路上のすべてのサービス ID は権限を可能な限り絞り、通常と異なる操作には独立した2つ目の承認を必須にする。
CI/CD は四半期に一度ではなく、変更のたびに監査する。開発者のマシンはパイプラインを通じて本番に到達する。
金額の大きさだけでなく、新しいアクターに対してアラートを出す。新しいコンテナやトークンが突然出金を送信し始めることは、金額よりも強いシグナルになる。
両社とも、ユーザーの損失は補填されるとしています。しかし次のチームにそれができるとは限りません。どちらの攻撃も、最も安く止められたタイミングは最初の変化の時点、つまり最初の出金よりずっと前でした。
出典(英語)
CoinDesk
Tech Insider
TRM Labs
BleepingComputer
The Block
SecurityWeek
Cyber Kendra
Crystal Intelligence
AP
訳者から
コードを読むなら、まずは skills/vuln-scanner/SKILL.md を。aeon では 1 skill = 1 SKILL.md なので、上で紹介したスキャン手順と開示チャネルの振り分けルールはこのファイル1枚に書かれています。記事中のほかの skill は提案段階で、リポジトリにはまだありません。
リポジトリ: aeonfun/aeon(MIT License)
原文(英語): Watch what runs, not just what you hold: Binance, Polymarket, and the case for continuous scanning
誤訳や不正確な表現があれば、コメントで教えてください。