

はじめに
筆者が後輩にコンテナ技術について、教えていた時の資料をQiita記事にしてみました。世間的にはDocker1強の時代はとうの昔に終わってしまいましたが、コンテナ技術を学ぶ上では変わらず良いお題だと思っています。
本記事は2回に分けて投稿予定です。1回目はコンテナ技術の概要と歴史について紹介したいと思います。
コンテナ技術とは?
コンテナは仮想化技術に部類されます。ではそもそも仮想化とはなんでしょうか?ネットを調べればいろいろと解説が出てきますが、簡単に説明すると
ソフトウェアでハードウェアを統合・分割して、あたかもじぶんにとって理想的なスペックのハードウェアが動いているように見せかける技術
となります。
よく比較対象として、サーバの仮想化があげられますが、どのように違うのでしょうか?
図を用意してみました。
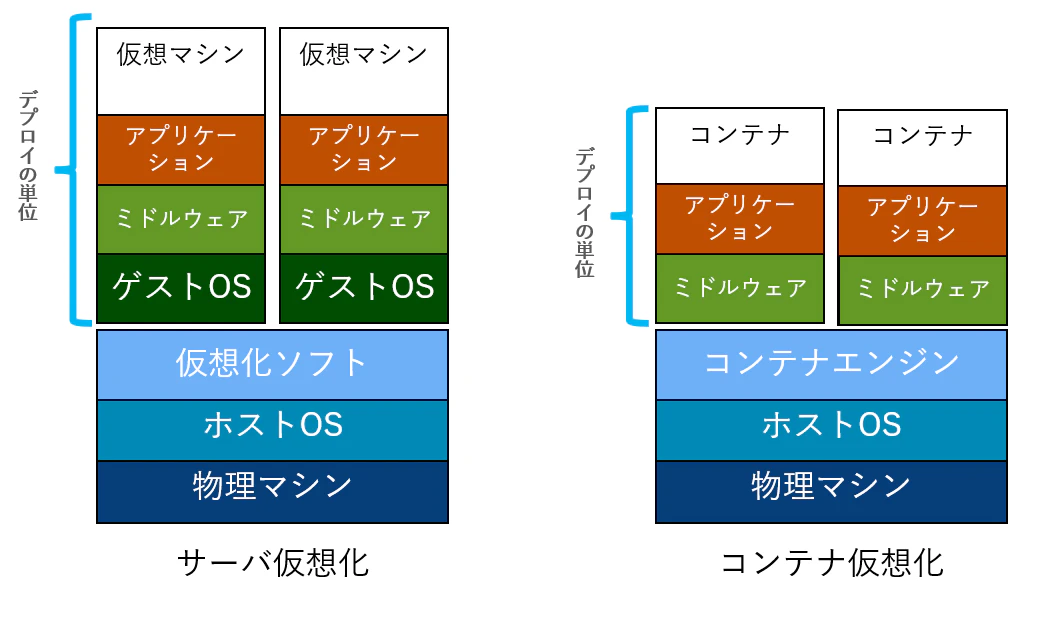
サーバ仮想化と比較して、コンテナ仮想化はゲストOSの部分がないことが分かります。これはコンテナのOSレイヤーはホスト側のカーネルに依存するためです。このためコンテナは基本的にはホストOSと異なるOSのコンテナを動かすことはできません。
あくまで原則としてホストOSに縛られるだけでいろいろと抜け道はあります。例えばWindowsでLinuxコンテナを動かしたいのであれば、DockerDesktopやWSL2を使うなど。
一般論ですがコンテナには以下のようなメリット・デメリットが存在しています。
| メリット | デメリット |
|---|---|
| ・起動・削除が高速 ・可搬性・移植性が高い ・独立性の高さ |
・実行基盤のホストOSに依存する ・構成技術の敷居が高い ・運用が複雑化しやすい |
このメリット・デメリットについて1つずつ見ていきます。
メリット①:起動・削除が高速
コンテナは仮想マシンと比較して、重い部分であるOSレイヤーがない(ホストに依存)ため、非常に軽量です。そのため起動・削除が仮想マシンと比較して高速です。
メリット②:可搬性・移植性が高い
コンテナの構成は設定ファイルで管理します。ベースとなるOSさえ注意すれば、基本的にどんな環境でもコンテナは動きます。つまり設定ファイルさえあれば、どんな環境でも同じ設定のコンテナを動かせるということです。
メリット④:独立性の高さ
コンテナはホストのカーネルについては、他のコンテナと共有していますが、それ以外は独立した環境となっています。そのため、例えばホストOS上に2つのコンテナが起動していた場合、片方のコンテナで異常が発生しても、もう片方のコンテナには影響がでません。
デメリット①:実行基盤のホストOSに依存する
前述した通り、コンテナはホストのカーネルを利用するため、実行できるコンテナのベースとなるOSはホスト側のOSに依存します。抜け道はあるとご紹介しましたが、初心者には敷居が高いと思いますので、基本的にはシンプルな構成をお勧めします。
デメリット②:構成技術の敷居が高い
コンテナはアプリケーションとインフラが一体化したような技術です。そのため両方の領域に知見がないと、扱いは難しいと思います。
デメリット③:運用が複雑化しやすい
後ほどDockerの例で紹介しますが、コンテナはホストOS内部で仮想的なNWを作成します。このNWは外部から設定が非常に見えにくくなっているため、複数コンテナを運用している場合、NWトラブルが起こると原因究明に苦労します。
Dockerコンテナについて
主な登場人物
- イメージファイル :コンテナの設計書
- レジストリ :イメージファイルの配布場所
- コンテナランタイム:コンテナを動かす基盤システム
Docker用語
- Docker Engine :Dockerのコンテナランタイム
- Docker Desktop :Windows・Mac OS上でDocker環境を構築・利用するためのツー
- Docker Hub :公式のコンテナレジストリ
Docker Desktopは個人利用は無料だが、商用利用は有料のため注意
Docker Hubには企業が提供している信頼性の高いイメージファイルから個人作の信頼性が低いイメージファイルの両方が存在しています。可能な限り、企業提供のものを利用しましょう。
コンテナランタイムについて
ここは教養として知っておくといいよくらいの知識です。実際にDockerコンテナを動かすときにはほとんど意識しない部分ですので興味のない方は飛ばしていただいて大丈夫です。コンテナランタイムは大きく分けて、低レベルランタイムと高レベルランタイムに分かれています。
低レベルランタイム
コンテナの作成・実行などの最小限の機能を提供するランタイム。
Open Container Initiative(OCI)に準拠します。
※OCIはコンテナの業界標準を定めている団体
- runc :Dockerで利用されているランタイム
- crun :C言語で書かれた軽量なランタイム
高レベルランタイム
低レベルランタイムの機能+オーケストレーションやコンテナ管理などの1つ上のレイヤーの機能を提供するコンテナランタイム。
- DockerEngine:正確にはコンテナランタイムを含むアプリケーション(下図参照)
- containerd :Dockerが標準利用しているランタイム
- CRI-O :Kubernetes用のランタイム
ここでcontainerdをDockerが標準利用しているならDockerEngineは何者なんだ?と思うかと思います。元々はDockerのコンテナランタイムとしてはDockerEngineのみが利用できました。その後,DockerEngineからランライムの機能がcontainerdとして分離され、containerdは独立したオープンソースプロジェクトとしてなりました。そのためDockerEngineとcontainerdの両方をここでは紹介しています。
コンテナ技術の歴史
コンテナ技術のルーツ
コンテナ技術のルーツはUNIXのchrootコマンドだといわれています。このコマンドはルートディレクトリを変更するコマンドです。ルートディレクトリを変更することで、ユーザは変更後ルートディレクトリ配下のファイルにしかアクセスできなくなります。chroot監獄とも呼ばれたりするそうです。
chrootコマンドを使うことで疑似的に独立した環境を作れることからコンテナ技術のルーツと呼ばれているようです。
コンテナ技術(OS仮想化)の歴史
歴史紹介については、あくまで筆者が調べた範囲での紹介になります。
1979年 chrootコマンド登場
2000年 FreeBSD jails登場 ←FreeBSD(Unix系のOS)で動く仮想的な隔離環境
2001年 Linux Vserver登場 ←Linux上で動く仮想的な隔離環境
2004年 Solaris Containers登場 ←Solaris(UNIX)上で動く仮想的な隔離環境
2005年 Open VZ登場 ← RHEL上で動く仮想的な隔離環境
2006年 Process Containers(cgroups)登場 ←リソース制御を行うLinuxのカーネル機能。LXCやDockerでも使われる基盤技術
2008年 LXC(LinuX Containers)登場 ←Dockerの基盤要素になった仮想化技術

2013年 Docker登場 ←コンテナ技術が一気に人気になったきっかけ?
2014年 Googleが全てのソフトウェアをコンテナ化していることを発表
       Kubertetes(K8s)発表
       VMWare,MicrosoftがDockerと協業を発表
       Docker Swarm(Docker独自のオーケストレーションツール)を発表
2015年 K8s v1.0リリース
       CNCF設立(Cloud Native Computing Foundation)。K8s開発主体がGoogleからこの団体へ移動
2016年 K8s 1.5リリース CRIも公開
       Docker for Mac/Windows登場
       K8s開発陣が独自ランタイムCRI-Oを開発中であることを公開
       Dockerエンジンからランタイムをcontainerdとして分離。以後独立したオープンソースプロジェクトに
2017年 OCI 1.0(Open Container Initiative) ←コンテナランタイムとイメージの標準化
       CNCFへMicrosoft,AWS,VMWare,Oracleが加盟を発表
       DockerがK8sの統合とサポートを発表
2018年 Azure・AWSがK8sのマネージドサービスをそれぞれ発表(Azure Container Service、Amazon EKS)
2020年 Kubernetes 1.20リリース dockershimが非推奨に
2021年 DockerDesktopが有料化
2022年 K8s 1.24リリース dockershimが削除
【おまけ】Kubernetesがdockershimを削除した話
そもそもKubernates(K8s)って何?
コンテナオーケストレーションツールと呼ばれる複数のコンテナを統合的に管理するためのツールです。個人的なイメージとしては、K8sを使うインフラはビジネス的な重要度が高いorインフラの規模感が大きいイメージです。またアップデートの周期も6か月周期と早く、運用には技量が求められるツールでもありあます。
代表的な機能としては以下の機能があります。
- サービスディスカバリ(コンテナの名前解決機能)
- 自動スケーリング(負荷に応じてコンテナ数を制御)
- サーバ性能に応じたコンテナ配置先の制御
- Auto Healing(以上コンテナの検出と置換)
- 自動ロールアウト
本題
K8sとDockerについて調べていると、K8sがDockerを非推奨にしたというニュースを見つけると思います。ぱっと見Dockerが危険なので、K8sでは非推奨にしたように見えますが、そういう話ではありません。
まずdockershimとは何かについてですが、これはK8sのコンテナランタイムとしてDockerEngineを使えるようにすするためのインターフェースです。K8sが誕生した当初はコンテナランタイムの選択肢が事実上DockerEngineしかありませんでした。しかしながらその後DockerEngine以外にも様々なコンテナランタイムが登場してきます。そこでK8sは複数のコンテナランタイムをサポートするためのCRI(Container Runtime Interface)というAPIを公開します。このCRIをサポートするコンテナランタイムであればK8s上でコンテナを動かすことができます。しかしながらDockerはCRIをサポートしていないため、以前として個別対応としてdockershimを維持する必要がありました。
その後、CRIに対応したcontainerdがDockerEngineから分離されたため、K8s的にはdockershimを維持する必要性が薄れました。そのため、最終的に非推奨→削除となった次第です。
最後に
今回はコンテナ技術の概要とその歴史についてご紹介しました。教養に関する話が多かったと思いますが、こういったことを知っておくことによって自分が使っている技術のニュースが出た時に、それがどんな影響を及ぼすのか理解しやすくなると思います。
次回は実際にDockerで利用するコマンドや設定ファイルを見ながら、Dockerを利用する際に必要な設定やDockerの仕組みについて紹介していきたいと思います。
【追記】
次回の記事はこちらになります。
注意事項
本ブログに掲載している内容は、私個人の見解であり、所属する組織の立場や戦略、意見を代表するものではありません。あくまでエンジニアとしての経験や考えを発信していますので、ご了承ください。