
はじめに
2026年11月17日、AWS Interconnect - multicloud で Microsoft Azure との接続が一般提供(GA)になりました。
AWS Interconnect - multicloud はAWS と他社クラウドの間にインターネットを通らないプライベートな接続を作るマネージドサービスです。
Google Cloud は2026年4月、Oracle Cloud Infrastructure(OCI)は7月にすでに GA になっていました。
今回 Azure が加わったことで、AWS から見ると Azure・Google Cloud・OCI の3社すべてに、同じサービス・同じ手順で専用の接続を作れるようになりました。
AWS・Azure・Google Cloud・OCI の4大クラウドが、1つの仕組みでつながったことになります。
この記事では、AWS と Microsoft の公式ドキュメントをもとに、次の3つの問いに答えます。
- これまでのクラウド間接続と何が違うのか
- AWS と Azure をつなぐとき、どんな構成になり、どう作るのか
- 使う前に何に気を付けるべきか
なお、この記事は公式ドキュメントと発表を読んで整理した解説で、実機での接続検証は行っていません。
4大クラウドがつながるまでの流れ
AWS Interconnect - multicloud は、相手のクラウドごとに順番に提供が始まりました。日付は AWS と Microsoft の発表によるものです。
| 時期 | 出来事 |
|---|---|
| 2026年4月 | AWS Interconnect が GA。multicloud は Google Cloud との接続で提供 |
| 2026年5月 | OCI との接続がパブリックプレビュー |
| 2026年7月29日 | OCI との接続が GA(us-east-1) |
| 2026年8月 | Azure 側が対応をパブリックプレビューで開始 |
| 2026年11月17日 | Azure との接続が GA |
4月の時点で AWS は、Azure と OCI の対応を「2026年後半に予定」と書いていました。
予定どおり、年内に3社がそろいました。
この広がり方を支えているのが、AWS が GitHub で公開しているオープンな API 仕様です。接続の申し込みや承認のやり取りを決めたもので、Google Cloud・OCI・Azure がこの仕様を採用しています。
AWS は、他のクラウド事業者や通信事業者も採用できると説明しています。
これまでのクラウド間接続は自分で組み立てていた
AWS と Azure の間で、インターネットを通らない通信をしたい場合、これまでは利用者が自分で経路を組み立てる必要がありました。
よく使われてきたのは次のような方法です。
- インターネット越しに VPN を張る
手軽ですが、インターネットを経由します - AWS Direct Connect と Azure ExpressRoute という各社の専用線サービスを、両方に接続できるデータセンターや接続事業者を介してつなぐ
- その間のルーター、VLAN(1本の回線を論理的に分ける仕組み)、BGP(ネットワーク同士が経路を教え合うプロトコル)を自分で設定・運用する
AWS の発表は、この状態を「自分で組み立てる(do-it-yourself)マルチクラウド」と呼び、大規模なネットワークを作って管理する複雑さが課題だったと書いています。
AWS Interconnect - multicloud では、AWS と相手のクラウドがあらかじめ用意した設備の上に接続が作られます。
Microsoft のドキュメントも、回線、ルーター、クロスコネクト(データセンター内の配線)、VLAN、BGP ピアリングを利用者が調整する必要はないと書いています。
利用者が決めるのは、リージョン、帯域、つなぐ先のアカウントぐらいです。
1つの接続の裏で4本の回線が動いている
利用者のコンソールに見えるのは「Interconnect」という1つのリソースです。
その下では、AWS と相手のクラウドが冗長な設備を用意しています。
AWS のドキュメントによると、次のような作りです。
- 電源とネットワークが独立した、物理的に別の建物2か所以上にまたがる
- 4本の接続を ECMP(複数の経路に通信を均等に振り分ける仕組み)で束ね、計画メンテナンス中も少なくとも1本は動く
- AWS と相手のルーターの間は、MACsec(回線の区間で通信を暗号化する規格)で既定で暗号化される
暗号化が有効なときしか通信を流さない
帯域は作った後でもコンソールから増減でき、接続を作り直す必要はありません。
監視用には、遅延とパケットロスを測る CloudWatch の Network Synthetic Monitor が1つ無料で付き、帯域の使用率もメトリクスで見られます。
AWS と Azure をつなぐ構成
AWS と Azure をつなぐときの構成は、別ファイルの構成図にまとめました。
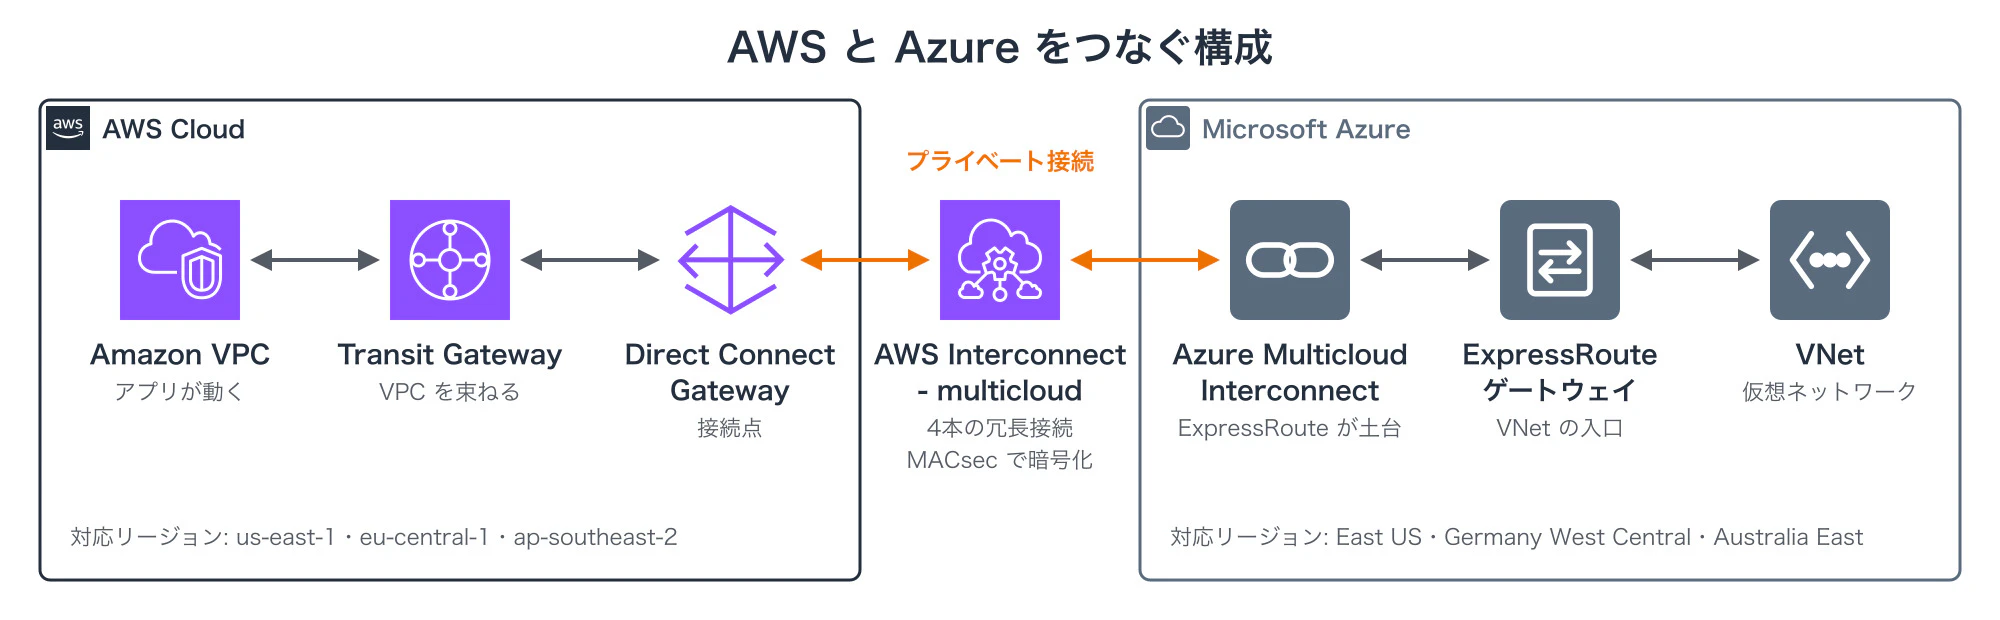
両側で使う部品は次のとおりです。
AWS 側の部品:
- Interconnect の接続点は、必ず Direct Connect Gateway になる
- VPC までは、仮想プライベートゲートウェイ、Transit Gateway、AWS Cloud WAN のいずれかで届ける
- 仮想プライベートゲートウェイと Transit Gateway は、同じリージョンの Interconnect にしか届かない。Cloud WAN なら他のリージョンの Interconnect にも届く
Azure 側の部品:
- 土台は ExpressRoute。ポートの種類に「Azure Multicloud Interconnect」を選んだ ExpressRoute 回線を作る
- その上に Azure Multicloud Interconnect というリソースを作る
- VNet(Azure の仮想ネットワーク)とは、ExpressRoute 仮想ネットワークゲートウェイか Azure Virtual WAN でつなぐ
Azure 側には Local と Premium の2つの SKU(提供プラン)があります。Local は接続場所の近くの Azure リージョンだけ、Premium は全世界の Azure リージョンにつながります。
接続はアクティベーションキーで作る
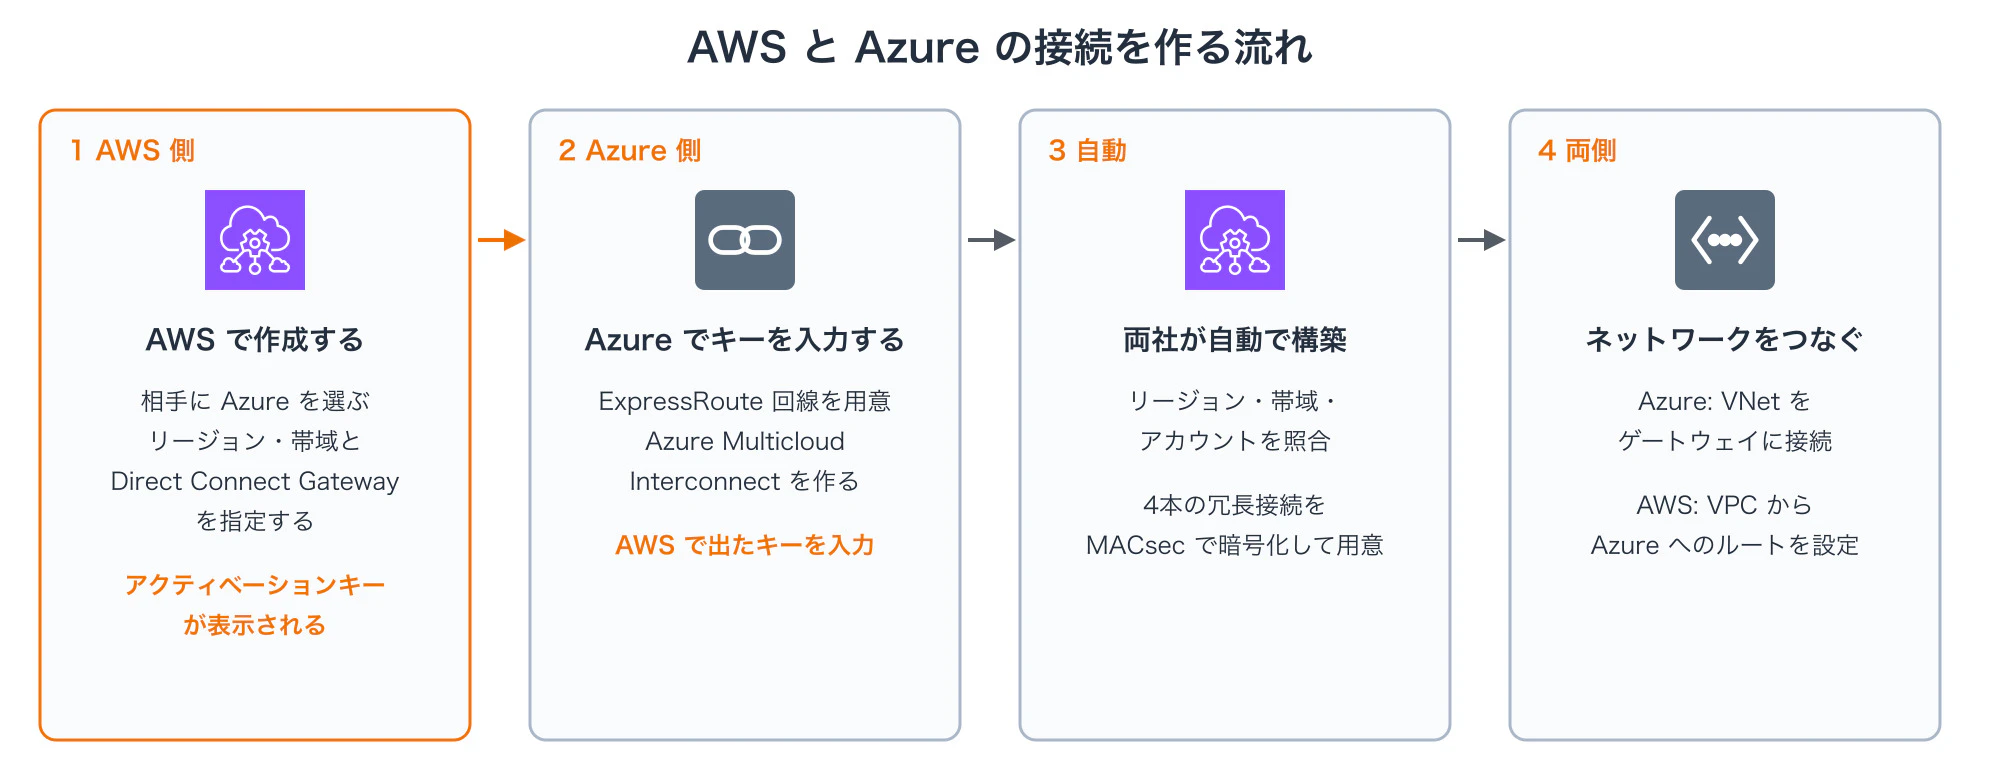
接続を作る流れは、別ファイルのフロー図(flow_ja.jpg)にまとめました。鍵になるのは、両方のクラウドで同じ接続だと確かめるためのアクティベーションキーです。AWS 側から始める場合、流れは次のようになります。
- AWS のコンソールで AWS Direct Connect を開き、AWS Interconnect から新しい multicloud Interconnect を作る。相手に Azure を選び、リージョン、帯域、Direct Connect Gateway を指定すると、アクティベーションキーが表示される
- Azure 側で ExpressRoute 回線を用意し、Azure Multicloud Interconnect のリソースを作ってキーを入力する
- 両社がリージョン・帯域・アカウントの一致を確かめ、設備を自動で構築する。AWS 側では Interconnect が Direct Connect Gateway につながる
- Azure 側で VNet をゲートウェイ経由でつなぎ、AWS 側で VPC へのルートを設定する
逆に、Azure 側でキーを発行して AWS 側で受け入れる流れも用意されています。
キーの内容が一致しないと構築は始まらず、内容を直してからやり直します。
作成は AWS マネジメントコンソールのほか、AWS CLI や API からも行えます。
対応リージョンと帯域
GA 時点で Azure とつなげる場所は3か所です。
| 地域 | AWS リージョン | Azure リージョン |
|---|---|---|
| 米国東部 | us-east-1(バージニア北部) | East US |
| 欧州 | eu-central-1(フランクフルト) | Germany West Central |
| オーストラリア | ap-southeast-2(シドニー) | Australia East |
東京と大阪のリージョンは、まだ含まれていません。
プレビュー中は Azure の West US でも AWS とつなげましたが、Microsoft のドキュメントでは GA の対象外とされています。
帯域は、Microsoft のドキュメントでは 1G・2G・5G・10G・20G・50G・100G が並んでいます。
プレビュー中は 1 Gbps が上限でした。
料金は両側でかかる
料金は AWS 側と Azure 側でそれぞれ発生します。
どちらも、通信量に応じた GB 単位の課金はありません。
AWS 側の料金:
- Interconnect 1本ごとの時間課金で、帯域と Tier(1〜5の5段階)で決まる
- Tier は、その接続が届く範囲のうち最も高いものが自動で適用される
Cloud WAN で遠くのリージョンまで届かせると Tier が上がる - 料金ページの例では、10 Gbps・Tier 1 が1時間12.33ドル(730時間で約9,000ドル)、10 Gbps・Tier 4 が1時間51.78ドル
- 無料枠として、リージョンごと・相手クラウドごとに 500 Mbps の Interconnect を1本使える
後から有料の接続には変えられない
Azure 側の料金:
- 帯域、Local か Premium か、料金ゾーンで決まる月額料金
- 送受信のデータ転送は月額に含まれ、追加の GB 単位の課金はない
- 500 Mbps の無料枠がある。Local のみ、サブスクリプションごとに1本、SLA なし、最長90日で、そのまま上位の帯域には変えられない
AWS 側の無料枠を使っても、Azure 側の料金は Azure の条件で別にかかります。
AWS のドキュメントも、相手のクラウドの料金を事前に確認するよう書いています。
使う前に確認しておきたいこと
料金のほかに、設計の段階で確認しておきたい制約があります。
- AWS と Azure のアドレス空間が重ならないようにする
- Azure 側の1接続あたりの経路は最大250プレフィックス(経路情報の単位)で、超えると接続が切れる。経路はできるだけまとめて広告する
- Microsoft が予約している ASN 65515〜65520 と、IPv4 の 169.254.255.0/24 は使えない
プレビュー中に作った接続にも注意が必要です。
AWS のドキュメントによると、相手のクラウドが GA に近づいた段階で、プレビューの 1 Gbps 接続はアカウントから削除されます。
プレビューで試していた場合は、GA の接続を新しく作り直す前提で進めます。
SLA(稼働率の保証)については、Azure 側は GA の接続に SLA があり、Microsoft の SLA ページを見るよう案内しています。
AWS 側の SLA は、今回の発表と、この記事で参照したドキュメントの範囲では確認できませんでした。
4大クラウドがつながって変わること
最初の問いに戻ります。
これまでのクラウド間接続との違いは、組み立てる作業がなくなったことです。
これは大きい
回線、ルーター、BGP を自分で用意する代わりに、コンソールでリージョンと帯域を選び、キーを相手のクラウドに渡すだけで、冗長化と暗号化が済んだ接続ができます。
そして今回の Azure の GA で、AWS からは Azure・Google Cloud・OCI のどこへでも、この同じ手順が使えるようになりました。
相手が変わっても
Direct Connect Gateway につなぐ
キーで承認する
帯域を選ぶ
という流れは変わりません。
Azure 側でも、同じ Azure Multicloud Interconnect で Google Cloud との接続がパブリックプレビューになっています。
ただし、対応リージョンはまだ限られていて、料金は両側にかかります。
AWS とほかのクラウドを併用している場合は、自分の使うリージョンが対応しているか、両側の料金を合わせていくらになるかを確認するところから始めるのがよさそうです。
最後まで読んでいただきありがとうございました。
参考資料
AWS の発表:
- AWS What's New: AWS Interconnect - multicloud の Microsoft Azure 接続の GA
- AWS What's New: OCI 接続の GA
- AWS News Blog: AWS Interconnect is now generally available
AWS のドキュメント:
- What is AWS Interconnect?
- Getting started with AWS Interconnect - multicloud
- AWS Interconnect - multicloud の料金
Microsoft のドキュメント: