
執筆:Crazyrouter チーム。元の記事を日本語で再掲載しています。
企業での AI 利用を統一するには、IT チームが LiteLLM を社内ゲートウェイとしてデプロイし、部門やアプリケーションごとに独立したキーを発行し、Crazyrouter 経由でモデル API に接続する方法があります。これにより、業務チームは共通の上流接続基盤を利用しながら、企業側は誰が呼び出せるか、どのモデルを使えるか、いくらまで使えるか、費用を誰が負担するかを個別に管理できます。12
Crazyrouter はマルチモデル API 接続サービスで、LiteLLM の上流として機能し、モデルと価格の設定をエクスポートできます。本記事では 4 モデルの設定エクスポートを検証しました。LiteLLM は企業内部のチーム、キー、予算ポリシーの管理を担います。
この記事は、よくあるシナリオから始めます。開発、マーケティング、カスタマーサポートがそれぞれ AI を使い始め、会社としては調達と決済を統一しつつ、部門ごとの権限と費用の境界は維持したいという状況です。
企業の AI 利用は、なぜアカウント・権限・費用管理でつまずくのか
トライアル段階では、一人が Key を申請し、モデルにつなげて、回答が返ってくれば成功です。
しかし、マーケティングが大量のコピーを生成し、開発チームがコーディングツールを接続し、サポートシステムがチケットの自動要約を始めると、同じやり方では問題が露見します。あるスクリプトが突然大量のクレジットを消費したが、どのプロジェクトのものか誰も説明できない。従業員が退職したが、利用可能なキーをまだ持っているか会社には分からない。テキスト分類しか必要ない部門が、高コストのモデルをすべて呼び出せてしまう。
企業はこれらの問題を明確な管理アクションに変える必要があります。
| 企業の課題 | 実現したい結果 | 本方式での対応 |
|---|---|---|
| 複数部門が同じ Key を共有 | 誰が・どのアプリが呼び出しているか把握 | 部門ごとに Team を作成し、アプリやメンバーに仮想 Key を割り当て |
| モデル変更のたびに接続を修正 | アプリは統一エンドポイントを利用 | LiteLLM が内部 API を公開し、上流設定を一元管理 |
| 通常タスクでも高コストモデルが使用可能 | 業務に必要なモデルのみ開放 | チームと Key に明確なモデルホワイトリストを設定 |
| 特定の自動化タスクが予算を使い切る | 異常な利用の影響範囲を限定 | 部門予算、アプリ予算、リクエストレート制限 |
| 財務には総額しか見えない | 部門・プロジェクト別に費用を計上 | Key を Team に関連付け、利用量と価格の記録を保存 |
| 退職後もキーが有効 | 個別に無効化・追跡可能 | メンバー Key を回収し、共有アプリ資格情報を確認 |
| 管理者権限が過大で役割分担が不明 | プラットフォーム・部門・財務それぞれに責務 | バージョンとライセンスに応じた管理ロールとレポート閲覧範囲を設定 |
| 呼び出し失敗の切り分けができない | アプリと上流リクエストを紐付け可能 | リクエスト ID、モデル、ステータス、所要時間を保存 |
LiteLLM の仮想キー、チーム予算、利用記録がこうした管理アクションの基盤となります。具体的な権限ポリシーは、企業でのデプロイ時に設定し検証する必要があります。134
1 つの API Key で、複数部門・複数モデルにどう対応するか
「1 つの Key で複数モデルに接続」という表現は、上流への接続方法を指します。企業内部で実際に運用するには、呼び出し元ごとに独立した資格情報を配布する必要があります。
次のような構成をおすすめします。
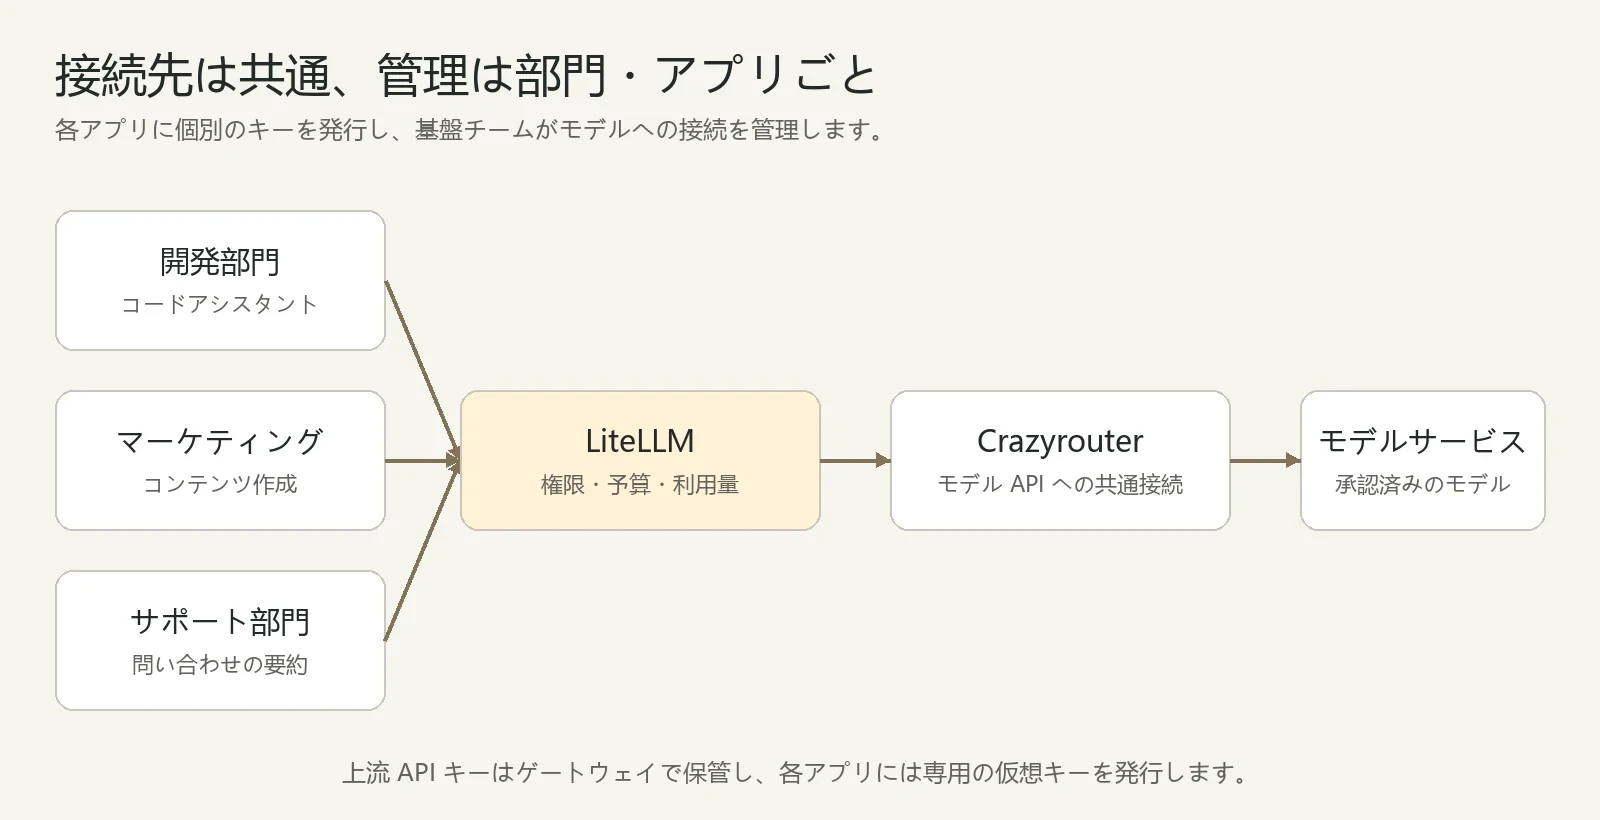
図では各部門が企業自身の LiteLLM アドレスを呼び出します。上流 Key はゲートウェイが保管し、業務アプリは LiteLLM が発行した仮想 Key を使用します。
3 種類のキーはそれぞれ誰が管理するか
| キー | 用途 | 管理者 |
|---|---|---|
| Crazyrouter API Key | LiteLLM が上流モデルを呼び出す | プラットフォーム運用担当。サーバー側の環境変数やシークレット管理システムで保存 |
| LiteLLM Master Key | 社内ゲートウェイの設定と管理 | 少数のプラットフォーム管理者 |
| LiteLLM Virtual Key | アプリやメンバーが許可されたモデルを呼び出す | 該当アプリのバックエンドまたは許可されたメンバー |
開発のコードアシスタント、マーケティングのコンテンツワークフロー、サポートのチケットボットは、それぞれ独自の Key を持ちます。あるアプリを停止する必要が生じた場合は該当する資格情報を処理し、上流設定の変更はプラットフォームチームが一元管理します。12
アカウントの統一は、全員が同じキーを共有することを意味しません。 大企業では、本番環境とテスト環境、事業部門、リスクレベルごとに上流資格情報を分けることもできます。上流アカウントの共有は決済を簡素化する一方、アカウントの残高、クォータ、障害が複数部門に影響する可能性があるため、キャパシティと可用性の設計で考慮する必要があります。
まず部門・アカウント・アプリを設計してから Key を発行する
ある企業がまず 3 部門で試験導入するとします。以下の表は設定検討のたたき台として使えます。予算はデモ用の数値であり、プラン価格や利用量の推奨値ではありません。
| 部門 | 業務アプリ | 利用可能なモデル | デモ予算 | Key の分け方 |
|---|---|---|---|---|
| 開発 | コードアシスタント、テストケース生成 | コードタスクで評価を通過したモデル | 予算サイクルあたり 500 ドル | 開発ツールと CI タスクで別々の Key を作成 |
| マーケティング | コピー初稿、資料整理 | コンテンツタスクで評価を通過したモデル | 予算サイクルあたり 200 ドル | コンテンツワークフローと個人トライアルを分離 |
| サポート | チケット要約、返信案 | サポート精度で評価を通過したモデル | 予算サイクルあたり 300 ドル | 本番とテストで別々の Key を作成 |
部門は LiteLLM の Team にマッピングするのが適切です。アプリケーションは通常、帰属が明確なサービス資格情報を使います。個人単位の帰属が必要な場合は、対応するユーザーとメンバー関係を別途作成します。13
命名も分かりやすいものにすべきです。たとえば marketing-copy-prod はマーケティングの本番用コピーアプリ、support-summary-test はサポート要約のテスト用アプリを意味します。各 Key には担当者、用途、環境、見直し時期を記録し、半年後に誰のものか分からないキーが大量に残るのを防ぎます。
一般従業員は LiteLLM にログインすべきか
必ずしもそうではありません。LiteLLM の主な役割はゲートウェイと管理です。一般従業員は、企業がすでに持つチャット入口、ナレッジベースアシスタント、業務自動化ツールや業務システムで AI を利用し、アプリのバックエンドが LiteLLM を呼び出せば十分です。
企業では 2 つの経路を別々に設計すべきです。
- 従業員利用経路:従業員が業務アプリにログインし、アプリが本人認証とデータ権限を確認してから AI を呼び出す。
- プラットフォーム管理経路:許可された管理者がモデル、メンバー、Key、予算、レポートを管理する。
全従業員のリクエストが同一のアプリキーで発行される場合、ゲートウェイがまず識別するのはそのアプリです。個人単位の統計が必要な場合は、アプリのバックエンドが検証済みのユーザー識別子を渡すようにし、ゲートウェイのバージョン、機能、レポート対応状況を確認してください。ユーザーが自由に記入できる user や部門タグを権限の証明として扱ってはいけません。4
企業の AI 権限は、少なくとも 3 層に分けるべき
第 1 層:アカウントと予算を誰が管理できるか
プラットフォーム管理者がモデル接続とグローバル設定を管理し、部門責任者が自部門の申請と予算を扱い、財務は許可された費用レポートを閲覧し、一般メンバーは割り当てられたアプリや資格情報を利用する、という分担をおすすめします。
これは企業としてのロール設計の話であり、LiteLLM をインストールすれば上記の分担が自動的に有効になるわけではありません。SSO、SCIM、組織・チーム管理者、監査ログなどの機能にはバージョンとライセンスの要件があります。検証時点では、LiteLLM の公式価格ページで複数の高度なガバナンス機能が Enterprise 版に記載されており、SSO ドキュメントには少人数ユーザー向けの例外規定もあります。企業の人数規模と調達プランに合わせて個別に確認してください。56
第 2 層:どのモデルを誰が呼び出せるか
モデルの許可は具体的なタスクから出発すべきです。サポートの要約には、その業務で評価されたモデルだけがあれば十分です。開発にコーディングツールでの呼び出しが必要なら、対応する能力を検証してから開放します。新しいモデルはまず試験プロジェクトで使い、評価を通過してから範囲を広げます。
LiteLLM では、アプリが呼び出すのは登録済みの model_name です。チームや仮想 Key のモデル範囲を設定する際は該当する名前を使い、実際に有効になるルールを確認してください。1
ルーティングやフォールバックを使う場合、候補モデルも元タスクのデータ、能力、コスト要件を満たす必要があります。ある業務エイリアスの呼び出しを許可することが、そのエイリアスが承認されていないモデルに勝手に変更可能であることを意味してはなりません。
第 3 層:どの企業データを誰が読み取れるか
モデルのホワイトリストは「どのモデルを呼び出せるか」を制御しますが、業務システムは「どのデータをモデルに渡せるか」も制御する必要があります。
サポート担当が要約モデルを使えても、すべての顧客契約を読めるわけではありません。従業員がナレッジベースアシスタントにアクセスできても、他部門の給与資料を検索できるわけではありません。データアクセスは、業務システム、検索層、ツール実行層で従業員の本人権限に基づいて実行すべきであり、プロンプトでモデルに権限遵守を求めるだけでは不十分です。
ゲートウェイを自己ホストしても、推論が完全に社内ネットワーク内で完結するわけではありません。本記事の構成では、リクエストは企業の LiteLLM を経由し、その後 Crazyrouter と実際のモデルサービスの経路に渡ります。機密データを送信すべきかどうかは、サービス契約、データ分類、社内承認要件に基づいて判断してください。
部門予算・アプリ上限・レート制限はどう組み合わせるか
制御策は 3 つの異なる問いとして整理できます。
| 制御項 | 答える問い | 実装のポイント |
|---|---|---|
| 部門予算 | 1 部門がサイクル内でいくら使えるか | チームへの帰属と共有予算 |
| アプリ・Key 予算 | 1 ワークフローが最大いくら使えるか | 単一アプリが部門枠をすべて消費するのを防止 |
| RPM / TPM | 1 分あたりどの速度・量まで許可するか | リクエストレートとトークンレートの制御 |
LiteLLM の公式ドキュメントでは、チームや仮想 Key の予算・レート制限の設定が提供されています。予算はデータベース上の利用情報に依存します。本番環境では PostgreSQL による永続化を設定すべきであり、データベースなしのプロキシを完成済みの予算システムと見なしてはいけません。3
さらに、結果に影響する次の点に注意してください。
- Key は正しいチームに帰属させる必要があります。 同一部門に複数のアプリキーがある場合、それらが実際に同じ Team に計上されているかを確認してください。
- すべての階層制限が積み重なると仮定しないこと。 チームキー、個人予算、チームメンバー予算の適用ルールには違いがあるため、デプロイするバージョンで検証してください。3
-
予算サイクルは財務の集計基準と合わせること。
budget_duration、複数ウィンドウ予算、リセット時刻には異なるセマンティクスがある可能性があります。実際のbudget_reset_atとタイムゾーンを確認してください。30dと表示されていても、それが財務の暦月と完全に一致するとは限りません。 - アラートとリクエスト拒否は別の動作です。 「80% で通知、100% で停止」といったルールは管理設計として有効ですが、対応する機能を実際に設定し、通知とブロックをテストする必要があります。
- 同時実行下では境界を検証すること。 処理中のリクエスト、コスト見積り、価格同期、複数インスタンスの状態はいずれも予算制御に影響します。ある金額を設定すれば 1 セントも超過しないと約束してはいけません。34
カスタマーサポートのような重要業務では、予算アラートに明確な担当者と追加承認のフローも設け、システム停止後に初めて誰も対応しない事態を避けてください。
部門・プロジェクト・モデル別に AI 費用をどう集計するか
企業の月次レポートは、少なくとも「どの部門がいくら使ったか、主にどのアプリで使ったか、どのモデルを呼び出したか、その呼び出しがどんな業務成果をもたらしたか」に答えられるべきです。
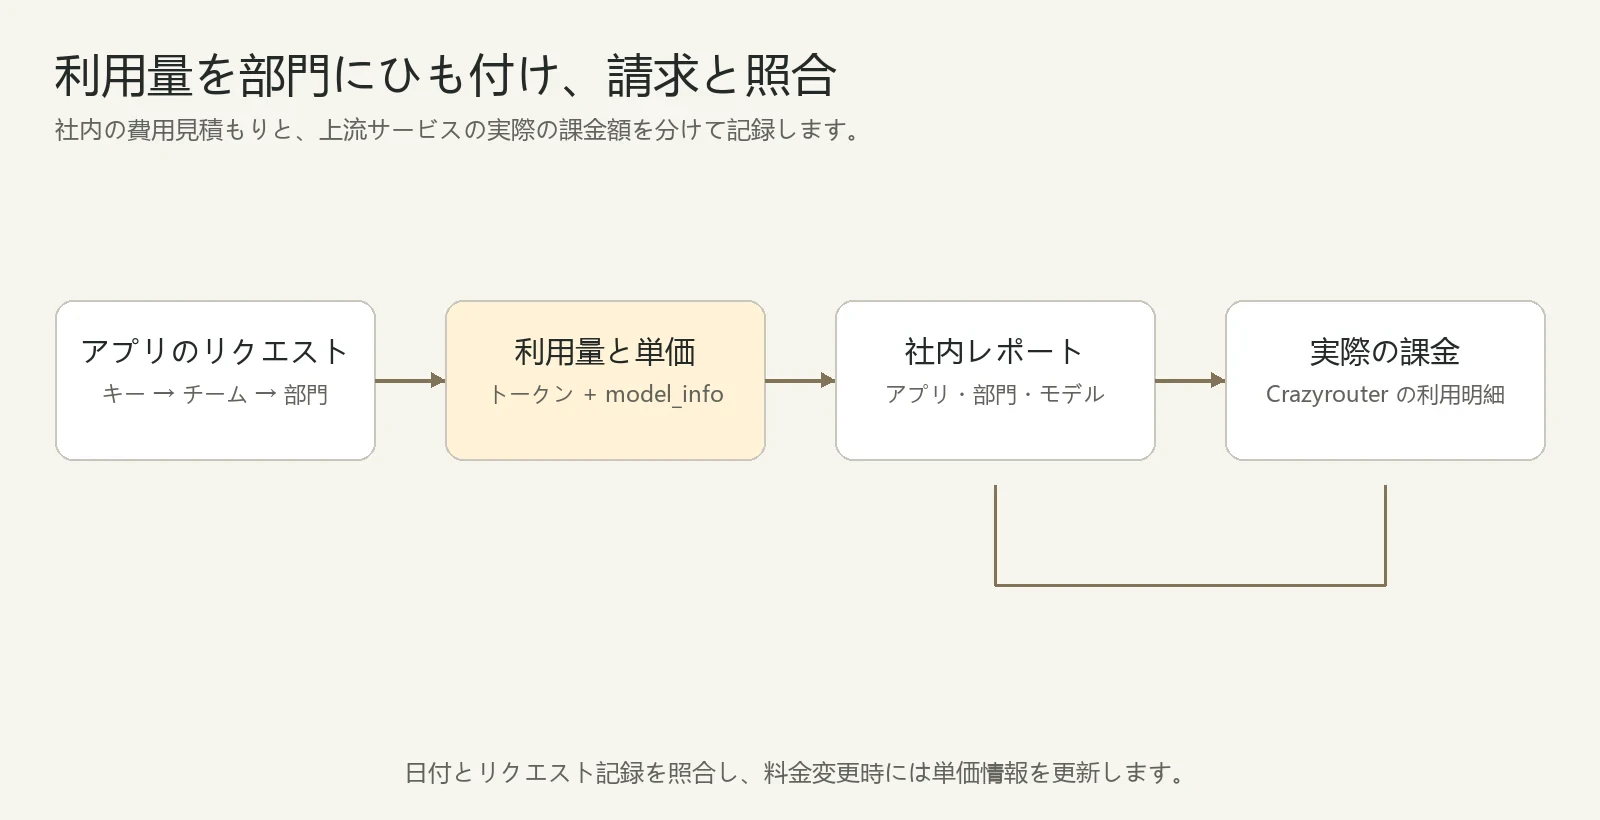
次のレポート項目から始めることをおすすめします。
| 集計軸 | 主要項目 | 管理上の判断 |
|---|---|---|
| 部門とアプリ | Team、Key の別名、アプリ、環境、担当者 | 費用が誰のものか、使われていないアプリはないか |
| モデル | リクエストモデル、実際に使用されたモデル、リクエスト数 | どのタスクが高コストモデルを使っているか |
| 利用量と費用 | 入力・出力・キャッシュトークン、推定費用 | コストが長い入力、長い出力、呼び出し回数のどれで増えているか |
| 安定性 | 成功率、エラー種別、所要時間、リトライ | 失敗リトライや異常な呼び出しがないか |
| 業務成果 | 処理チケット数、採用率、タスク完了数 | 1 件の業務完了あたりのコストが妥当か |
LiteLLM は Key、ユーザー、チームごとの費用を記録し、呼び出しログを提供できます。タグ分析、レポート、高度なアクセス制御の利用可否はバージョンとライセンスで確認してください。業務採用率などの指標は企業のアプリ側で記録し、呼び出し情報と関連付ける必要があります。45
トークンが見えても、なぜ費用が正確とは限らないのか
トークン数と金額の間には、もう一段の価格ルールが存在するからです。
入力、出力、キャッシュ読み取り、キャッシュ書き込みにはそれぞれ異なる価格が設定される可能性があります。長いコンテキストや時間帯ごとに異なる料金区分が使われたり、アカウントグループや割引が実際の決済に影響したりする場合もあります。カスタムモデルに正しい価格情報がないと、ゲートウェイ上の費用が欠落したり、ゼロになったり、上流の請求とずれたりする可能性があります。247
そのため、本方式で接続する際は、モデル接続と model_info の価格情報を同時にインポートしてください。/v1/models のリストを取得しただけでは、費用集計の設定は完了していません。2
LiteLLM の統計と Crazyrouter の請求、それぞれの役割は
LiteLLM の費用データは内部の帰属、予算、トレンド分析に使用します。Crazyrouter の実際の課金記録は上流との決済照合に使用します。
価格スナップショットの更新遅延、特殊な課金項目、丸め、リトライ、時間境界などの要因で差異が生じる可能性があり、両システムの 1 件あたり金額が常に一致すると前提してはいけません。2
日付、タイムゾーン、モデル、利用量、アプリのリクエスト ID、取得可能な上流リクエスト ID を保持し、まず日次の合計を照合し、その後に差異の大きいリクエストを調査するのがよい方法です。複数のアプリが同一の上流 Key を共有し、双方の記録を 1 件単位で関連付けられない場合、アプリ単位の正確な決算配分を実現できたとは主張できません。
LiteLLM を api.crazyrouter.com に接続する実施手順
1. モデルと業務範囲の確定
まず 2 部門・2〜3 アプリケーション程度から始め、実際の業務サンプルを用意して、回答品質・必要な機能・レイテンシ・コストをそれぞれ確認します。
プラットフォームチームはまず Crazyrouter モデルカタログを確認し、モデル API 価格比較と合わせて候補を絞り込みます。Claude や DeepSeek が必要な場合は、それぞれ Claude シリーズの説明と DeepSeek シリーズの説明を参照し、最終的には自分の認証情報で返されるモデル一覧と実業務での検証結果を基準に判断します。
2. 専用の上流 Key を用意し、モデルと価格の設定をエクスポート
OpenAI 互換で接続する際の Base URL は次のとおりです。
https://api.crazyrouter.com/v1
サーバー側ではまず CRAZYROUTER_API_KEY を安全に設定します。以下の Python サンプルは当サイトから 4 モデルの設定を取得し、レスポンスの config のみを保存します。実際のキーがファイルに書き込まれていないことも確認します。requests に依存し、新規ディレクトリで実行します。同名ファイルが存在する場合は上書きせず停止します。2
import json
import os
from pathlib import Path
import requests

api_key = os.environ["CRAZYROUTER_API_KEY"]
response = requests.get(
    "https://api.crazyrouter.com/v1/litellm/config",
    headers={"Authorization": f"Bearer {api_key}"},
    params={
        "provider": "openai",
        "models": "claude-opus-5-5,gpt-6-astra,glm-5.3,deepseek-v4.1-flash",
    },
    timeout=30,
    allow_redirects=False,
)
if response.status_code != 200:
    raise SystemExit(f"Config export failed: HTTP {response.status_code}")

config = response.json()["config"]
if not config.get("model_list"):
    raise SystemExit("No models exported")

config.setdefault("general_settings", {})["master_key"] = (
    "os.environ/LITELLM_MASTER_KEY"
)
config["general_settings"]["database_url"] = "os.environ/DATABASE_URL"
output = json.dumps(config, ensure_ascii=False, indent=2)
if api_key in output:
    raise SystemExit("Refusing to write an API key into the config")

with Path("crazyrouter.config.json").open("x", encoding="utf-8") as file:
    file.write(output + "\n")
print("Saved config; review, import and reload LiteLLM explicitly.")
今回の検証では、上記 4 モデルのエクスポートインターフェースが有効な設定を返すことを確認しました。企業での導入では、さらに LiteLLM プロセスまたはコンテナに CRAZYROUTER_API_KEY、LITELLM_MASTER_KEY、実際の DATABASE_URL を注入し、データベース・認証・ネットワークの設定を完了させた上で設定を明示的に読み込む必要があります。完全なインストールと検証の手順は Crazyrouter の LiteLLM 接続ガイドを参照してください。
エクスポートされた openai/<model> は、LiteLLM が OpenAI 互換アダプタを使用することを示すものであり、これらのモデルがすべて OpenAI 由来であることを意味しません。Claude のネイティブプロトコルが必要な場合は、ガイドに従って該当する設定を個別にエクスポートする必要があり、API パスを安易に混在させてはいけません。2
3. 部門を作成し、アプリケーション Key を発行してから業務システムを接続
データベース付きの LiteLLM で、パイロット部門ごとに Team を作成し、さらにアプリケーション用にそのチームへ帰属させる仮想 Key を作成して、許可するモデル、予算、レート制限を設定します。13
業務システムが最終的に必要とする接続情報は、次のような引き渡し票に整理できます。これは設定の一例であり、企業ドメインは実際のデプロイ先アドレスに置き換える必要があります。
社内 API の URL:https://ai-gateway.example.com/v1
アプリケーションの認証キー:このアプリ専用の LiteLLM Virtual Key
許可モデル:この Key に許可された model_name
費用の帰属先:この Key に紐づく Team
責任者:アプリの保守担当者と部門の予算責任者
企業アプリケーションは社内ゲートウェイのアドレスを使用します。LiteLLM の上流設定には https://api.crazyrouter.com/v1 を使用します。各ツールの具体的なフィールドやプロトコル要件は接続ガイド一覧を参考にし、自社のゲートウェイ経由で呼び出せるかを検証します。
4. 権限拒否と予算枯渇も受入テストに含める
設定完了後、少なくとも以下のシナリオをテストすることをおすすめします。
| 受入テストシナリオ | 確認すべき結果 |
|---|---|
| 正常な Key で認可されたモデルを呼び出し | 最終回答、終了ステータス、使用量記録が完全 |
| 認可されていないモデルを Key で呼び出し | リクエストが拒否される。フロントエンドでのモデル非表示のみに依存しない |
| 特定アプリケーションの Key を失効 | 旧 Key が呼び出しを継続できず、他アプリケーションの動作が想定どおり |
| 同一部門の 2 つの Key で連続呼び出し | 費用の帰属とチーム別集計が正確 |
| 隔離したテストチームで少額予算を枯渇 | その後の呼び出しがポリシーに従って拒否され、エラーとリセット時刻が記録される |
| レート制限のしきい値を超過 | 想定どおりの制限が発生し、クライアントのバックオフ挙動が正しい |
| 部門責任者がレポートを閲覧 | 設計上許可された範囲のみアクセス可能 |
| 価格やモデル設定を更新 | 新しいリクエストが更新後の設定と価格体系を使用 |
予算と失効のテストには専用のテスト対象を使用してください。本番稼働前に、複数インスタンスの状態、データベースのバックアップとリストア、機密ログへのアクセスと保持ルールも検証する必要があります。
このソリューションで実際に検証した内容は?
2026 年 10 月 27 日、https://api.crazyrouter.com を使用して、モデル一覧、設定のエクスポート、1 回の直接推論検証を実施しました。
| 確認項目 | 結果 | 証明できる範囲 |
|---|---|---|
/v1/models |
今回選択した 4 モデルがすべて表示 | これらのモデルがテスト用認証情報に対して表示される |
/v1/litellm/config |
4 モデルのエクスポートに成功し、いずれも価格情報を含む | 今回の認証情報で該当する設定スナップショットを取得可能 |
glm-5.3 Chat Completions |
最終本文 OK、finish_reason=stop
|
今回の通常テキストの直接接続が成功 |
| 2026-10-24 の過去の LiteLLM 検証 | バージョン 1.106.2 で、4 モデルの通常および SSE の 8 項目のチェックに合格 | 検証済みモデルと経路の接続根拠 |
今回の直接接続リクエストは次のとおりです。
{
  "model": "glm-5.3",
  "messages": [{"role": "user", "content": "Reply with exactly OK."}],
  "max_tokens": 512
}
リクエストエンドポイントは POST /v1/chat/completions、request ID は e6d9b321143a4367e53c9e697fa25f1a です。入力 17 token、出力 56 token、合計 73 token が返され、出力使用量には 54 個の推論 token が含まれています。本文は OK のみですが、出力 token 数は 2 文字分を超えています。これは、コスト分析が usage を読み取るべきである具体例でもあります。
過去の LiteLLM 記録と今回の直接接続チェックは、それぞれ別の証拠です。本稿では、過去の互換性チェックを企業の部門予算受入テストとして扱っておらず、全モデル、SSO、同時負荷、フェイルオーバーを網羅しているとも主張していません。既存の Claude 接続ガイドでは json_object やツール選択の強制など、能力の境界が明記されており、実際の業務に沿って個別に検証する必要があります。2
企業での AI 展開は、パイロットのチェックリストから始められる
最初の業務は全部門をカバーする必要はありません。入力が管理しやすく、結果を評価しやすく、責任者が明確なタスク(カスタマーサポートのチケット要約、マーケティングコピーの初稿、開発のテストケース生成など)を選びます。
アプリケーションごとに 5 つのことを明確に定めます。誰が責任を持つか、どのデータを使うか、どのモデルを許可するか、予算はいくらか、結果の有効性をどう判断するか。部門の Team、アプリケーション Key、統計フィールドを同時に整えてから、従業員に利用を開始してもらいます。
パイロットの 1 サイクル終了後は「1 タスク完了あたりのコスト、結果の採用率、手動レビュー量、失敗原因」で範囲を拡大するかを判断します。モデル呼び出し回数の増加は、自動的には業務効果の改善を意味しません。
導入を開始する際は、まず Crazyrouter のアカウントを作成し、プラットフォームチームが専用の上流認証情報を管理したうえで、LiteLLM で最初の部門とアプリケーション Key を作成します。本番稼働の基準には、正常な呼び出しが可能、越権が拒否される、予算ルールが有効、費用を帰属できることを含めてください。
FAQ
企業ユーザーが AI を利用する際、複数部門を同時に管理するには?
従業員には企業アプリケーション経由で AI を利用させ、社内ゲートウェイで呼び出しを一元処理し、部門・アプリケーション・メンバーごとに権限と費用の帰属を割り当てます。本稿のソリューションでは、LiteLLM がチームと仮想 Key を管理し、上流モデルは Crazyrouter 経由で接続します。12
1 つの Crazyrouter API Key を複数部門で使えるか?
LiteLLM がサーバー側で同じ上流 Key を一括使用することは可能ですが、各部門・各アプリケーションには独立した LiteLLM 仮想 Key を使用させるべきです。どのモデルを呼び出せるかは、上流認証情報の権限とゲートウェイ自体の設定にも依存します。12
LiteLLM で部門ごとに予算を設定できるか?
チーム予算を設定でき、さらにそのチーム配下のアプリケーション Key に対応する制限を設定できます。データベース、正しいチーム帰属、価格設定が必要であり、予算枯渇後の動作を実測すべきです。設定画面だけで有効と判断してはいけません。3
LiteLLM の部門別費用統計をそのまま経理上の請求書として使えるか?
まず内部の帰属と予算分析に使用し、そのうえで上流の実際の課金と突合してください。価格スナップショット、特殊な課金項目、記録の紐付け方式は明細単位の整合性に影響するため、正式な按分前に突合の基準を明確にする必要があります。24
従業員の退職後、ログインアカウントを無効化するだけで十分か?
退職フローでは、個人の Key、サービス認証情報、本人がアクセス可能なキー保管場所も確認すべきです。ログインアカウントと API 認証情報は別の対象であり、該当する Key が失効したことを検証する必要があります。業務で共有している認証情報は責任者を移管し、漏えい状況に応じてローテーションするか判断します。
LiteLLM は企業のナレッジベースやチャットアプリの代替になるか?
このアーキテクチャでは、LiteLLM はモデルゲートウェイと呼び出しのガバナンスを担います。従業員向けの UI、ナレッジベースの検索、ドキュメント権限、業務承認は引き続き対応するアプリケーションが担い、モデル権限は業務データの権限の代替にはなりません。
SSO、監査、部門管理者はインストールするだけで使えるか?
デプロイするバージョンとライセンスを確認する必要があります。LiteLLM の公式では、多くの高度なガバナンス機能を Enterprise 機能としており、一部の SSO シナリオには小規模な例外があります。導入前に人数、役割分担、監査要件に応じて確認してください。56
モデルを切り替えれば、すべての業務コードを変更せずに済むか?
統一インターフェースは接続層の変更を減らせますが、モデルの動作が同一であることを保証しません。ツール呼び出し、構造化出力、コンテキスト、マルチモーダルの要件は再検証したうえで、切り替えるかを判断してください。2
参考文献
以下のドキュメントは 2026 年 10 月 27 日時点で確認しています。公式のオンラインドキュメントは更新が続く可能性があるため、導入時には固定したデプロイバージョンもあわせて確認してください。