
Object Storageの保存時暗号化
OCI Object Storageでは、AES-256を使用してすべてのオブジェクトが暗号化される仕組みになっています。
この暗号化はデフォルトで有効で、無効化することはできません。
また、オブジェクトごとに固有の暗号化キーを使用しており、デフォルトではOracleが暗号鍵を管理しています。
では、ユーザー側で管理している鍵は使用できるのでしょうか。鍵をローテーションしたら、既存のオブジェクトはどうなるのでしょうか。
この記事では、OCI Object Storageの保存時暗号化と鍵管理について解説していきます!
エンベロープ暗号化 ー2種類の暗号鍵
OCI Object Storageでは、オブジェクト(データ)をオブジェクトごとに生成される「データ暗号化キー(Data Encryption Key:DEK)」で暗号化し、それらDEKを「マスター暗号化キー(Master Encryption Key:MEK)」で暗号化します。
このように、暗号化キーをさらに上位の暗号化キーで暗号化(ラッピングともいう)する方法を、手紙を封筒に入れる様子に例えて 「エンベロープ(封筒)暗号」 と呼びます。
この機能を無効化することはできません。また、デフォルトでは、DEKもMEKもOracle管理キーが使用されますが、MEKに関してはオプションで顧客管理キーに変更することもできます。
- DEK(Data Encryption Key:データ暗号化鍵)
- オブジェクトのデータ本体および顧客定義メタデータを暗号化・復号する鍵
- オブジェクトごとに固有のDEKが自動生成され、Object Storageによって管理される
- ユーザーがDEKを直接指定したり、ローテーションしたりすることはできない
- MEK (Master Encryption Key:マスター暗号化鍵)
- DEKを暗号化・保護するための上位鍵
- Oracleが管理するMEK、またはOCI Vaultで管理する顧客管理のMEKを利用可能
- 顧客管理のMEKはバケット単位またはオブジェクト単位で指定でき、OCI Vaultでローテーションやアクセス権限の管理が可能
- DEKとMEKによる暗号化の仕組み
- アップロード時:
-
- Object StorageがオブジェクトごとにDEKを生成
- DEKでデータ・メタデータを暗号化
- MEKでDEKを暗号化
- ダウンロード時:
-
- MEKでDEKを復号
- DEKでデータ・メタデータを復号

エンベロープ暗号化のメリット
1. セキュリティの向上
- DEKをMEKで暗号化して保管することで、平文のDEKが露出するリスクを低減
- MEKをKMSやHSMなどの安全な環境で管理し、暗号鍵へのアクセスを制御
- データと上位鍵の管理場所を分離することで、不正アクセス時のリスクを低減
2. 鍵管理の効率化
- 複数のDEKを共通のMEKで保護し、上位鍵を中心とした一元的な管理が可能
- データの暗号化処理と鍵の管理を分離することで、運用負荷を軽減
3. 鍵のローテーション・更新時の負荷軽減
- MEKの変更時、データ本体を再暗号化せずにDEKの暗号化を更新可能
- 大容量データの再暗号化を回避し、処理時間やI/O負荷を削減
- 鍵の定期的な更新や管理ポリシーの変更に柔軟に対応
2種類の暗号化処理
暗号化方式には、サーバー側で実行するものとクライアント側で実行するものの2種類あります。
このうち、Object Storageが機能としてサポートしているのは、サーバー側暗号化のみです。
1. サーバー側暗号化 (Server Side Encryption:SSE)
サーバー側で暗号化・復号を行う方式です。
平文のデータをアップロードしてObject Storage側で暗号化し、Object Storageが復号したデータをダウンロードします。
鍵の管理は方法により、サーバー側の場合とクライアント側の場合があります。
2. クライアント側暗号化 (Client Side Encryption:CSE)
クライアント側で暗号化・復号を行う方式です。
OCIに平文は渡さず、ユーザー側でデータを暗号化してからObject Storageにアップロードし、ダウンロードしてから復号します。
鍵の管理もクライアント側で行います。
つまり、Object Storage側の機能ではなく、クライアント側、アプリケーション側で実行します。
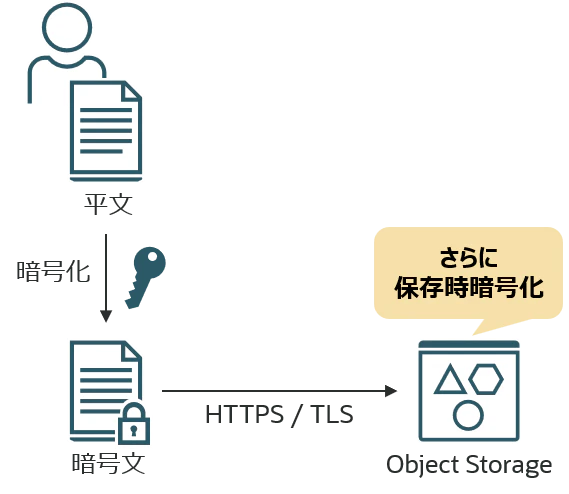
| 方式 | 暗号化/復号する場所 | 暗号鍵の管理 |
|---|---|---|
| サーバー側暗号化 | サーバー側 | サーバー側 or クライアント側 (方法による) |
| クライアント側暗号化 | クライアント側 | クライアント側 |
Object StorageがサポートするSSEの紹介
Object Storageで使用できるSSEには3つの方法があります。
1つずつ簡単に説明していきます。
最初に表にまとめると、以下のようになります。
| 方式 | MEKの管理 |
|---|---|
| Oracle管理キー [デフォルト設定] |
OracleがOCI Vaultで管理 |
| SSE-KMS (OCI Vaultの顧客管理キー) |
ユーザーがOCI Vaultで管理 |
| SSE-C (顧客提供キー) |
ユーザーが自身で管理 |
1. Oracle管理キー
デフォルト設定です。
OCI Vault内に保管されているOCI管理の鍵をMEKとして利用して暗号化します。
この設定の場合、オブジェクトを アップロード / ダウンロード すると、OCI側で自動でOracle管理キーを使用して 暗号化 / 復号 され、ユーザー側で特に何かする必要はありません。
2. OCI Vaultの顧客管理キー (SSE-KMS)
ユーザーがOCI Vaultで作成・管理した鍵をMEKとして利用して暗号化します。
※ DEKはObject Storageが生成・管理するものであり、ユーザーが任意の鍵をのDEKとして指定することはできません
以下の2つの方法を使用できます:
- バケットに設定してバケット内のすべてのDEKを対象にする
- オブジェクトのアップロード時に鍵も一緒に渡し、そのオブジェクトのDEKを暗号化する(CLI、APIのみ)
3. 顧客提供キー (SSE-C)
ユーザーが保管する鍵を、オブジェクトのアップロード / ダウンロード 時にObject Storageへ提供し、その鍵でObject Storageが暗号化・復号処理を実行します。(CLI、APIのみ)。
そのため、Object Storageは顧客提供キーを永続保存しません。
オブジェクト取得時にも同じ鍵を再度提供する必要があるため、鍵を紛失するとオブジェクトを復号できなくなります。鍵の管理はユーザー側で実施するため、注意が必要です。
| 比較項目 | SSE-KMS | SSE-C |
|---|---|---|
| ユーザーが指定するもの | OCI ValutのMEK | 鍵の値 |
| 鍵の保管 | OCI Vault | ユーザー自身 |
| オブジェクトのダウンロード時 | 鍵を渡す必要はない | 対応する鍵を渡す |
| バケット単位での指定 | 〇 | ✖ |
| 個別オブジェクトへの指定 | 〇 | 〇 |
MEKをローテーションすると既存データはどうなる?
OCI Vaultの鍵をローテーションすると、MEKの新しいバージョンが作成されます。
ただし、MEKをローテーションしても、既存オブジェクトのDEKがその新MEKで自動的に保護されるわけではありません。
既存DEKを新規MEKで保護するには、「再暗号化」の実行が必要です。

再暗号化では何が行われるのか?
再暗号化することで、オブジェクト本体を再アップロードする必要DEKを保護するMEKを変更できます。
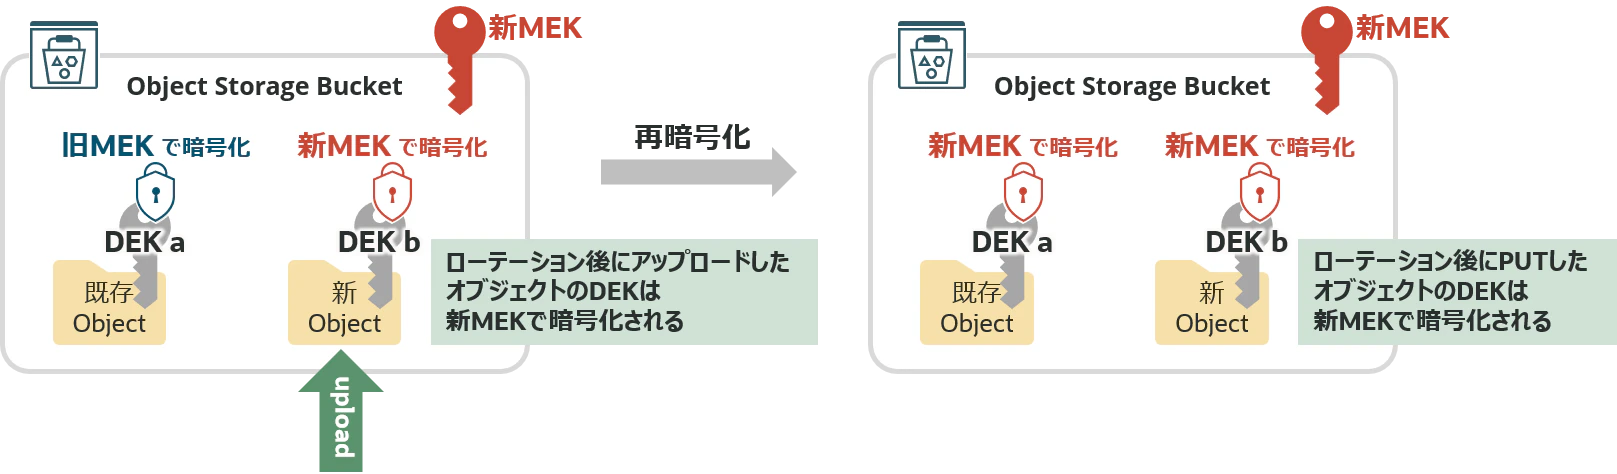
暗号化の2つの単位
- バケットの再暗号化:バケット・キー & バケット内の全オブジェクトの暗号化鍵
- オブジェクトの再暗号化:指定したオブジェクトの暗号化鍵


| 再暗号化の対象 | 使用する鍵 |
|---|---|
| バケット・キー | バケット割り当てMEK |
| バケット・キーとオブジェクトの暗号化 | バケット割り当てMEK と バケット・キー |
| 再暗号化の対象 | 使用する鍵 |
|---|---|
| バケットに割り当てられているキーを使用 | バケット割り当てMEK |
| 別の顧客管理キーを使用 | 別のOCI Vaultキー SSE-Cキー(CLI/APIのみ) |
| 項目 | 設定する場所 | 再暗号化の対象 | 使用する鍵 |
|---|---|---|---|
| バケットの再暗号化 | バケット | バケット・キー | バケット割り当てMEK |
| バケット内の全オブジェクトの暗号化鍵 | バケット割り当てMEKとバケット・キー | ||
| オブジェクトの再暗号化 | オブジェクト | バケットに割り当てられているキーを使用 | バケット割り当てMEK |
| 別の顧客管理キーを使用 | 別のOCI Vaultキー SSE-Cキー(CLI/APIのみ)MEK |
検証
OCI CLIを使用したObject Storageへのアップロードとダウンロード
アップロード
oci os object put \
  --bucket-name "$BUCKET" \
  --name NameOnOss.dat \
  --file demo.dat
ダウンロード
oci os object get \
  --bucket-name "$BUCKET" \
  --name NameOnOss.dat \
  --file -
主な引数
| 引数 | PUT | GET | 説明 |
|---|---|---|---|
| --bucket-name | 〇 | 〇 | 操作対象のバケット名 |
| --name | 〇 | 〇 | Object Storage上のオブジェクト名 |
| --file | 〇 | 〇 | PUT:アップロード元ファイル GET:保存先ファイル(- で標準出力) |
| --opc-sse-kms-key-id | 〇 | - | SSE-KMSで使用するMEKのOCID |
暗号化方式による指定の違い
- Oracle管理キー:暗号化関連の引数は不要
- SSE-KMS:PUT時に
--opc-sse-kms-key-idを指定(バケットに設定済みなら省略可能) - SSE-C:PUT / GETの両方で
--encryption-key-fileを指定

検証① Oracle管理キー (デフォルト) を使用
1. 暗号鍵を指定せず、オブジェクトをアップロード
oci os object put \
  --bucket-name "$BUCKET" \
  --name oracle-managed.txt \
  --file demo.txt
2. ダウンロード
oci os object get \
  --bucket-name "$BUCKET" \
  --name oracle-managed.txt \
  --file demo.txt
▼ コンソールでアップロード確認
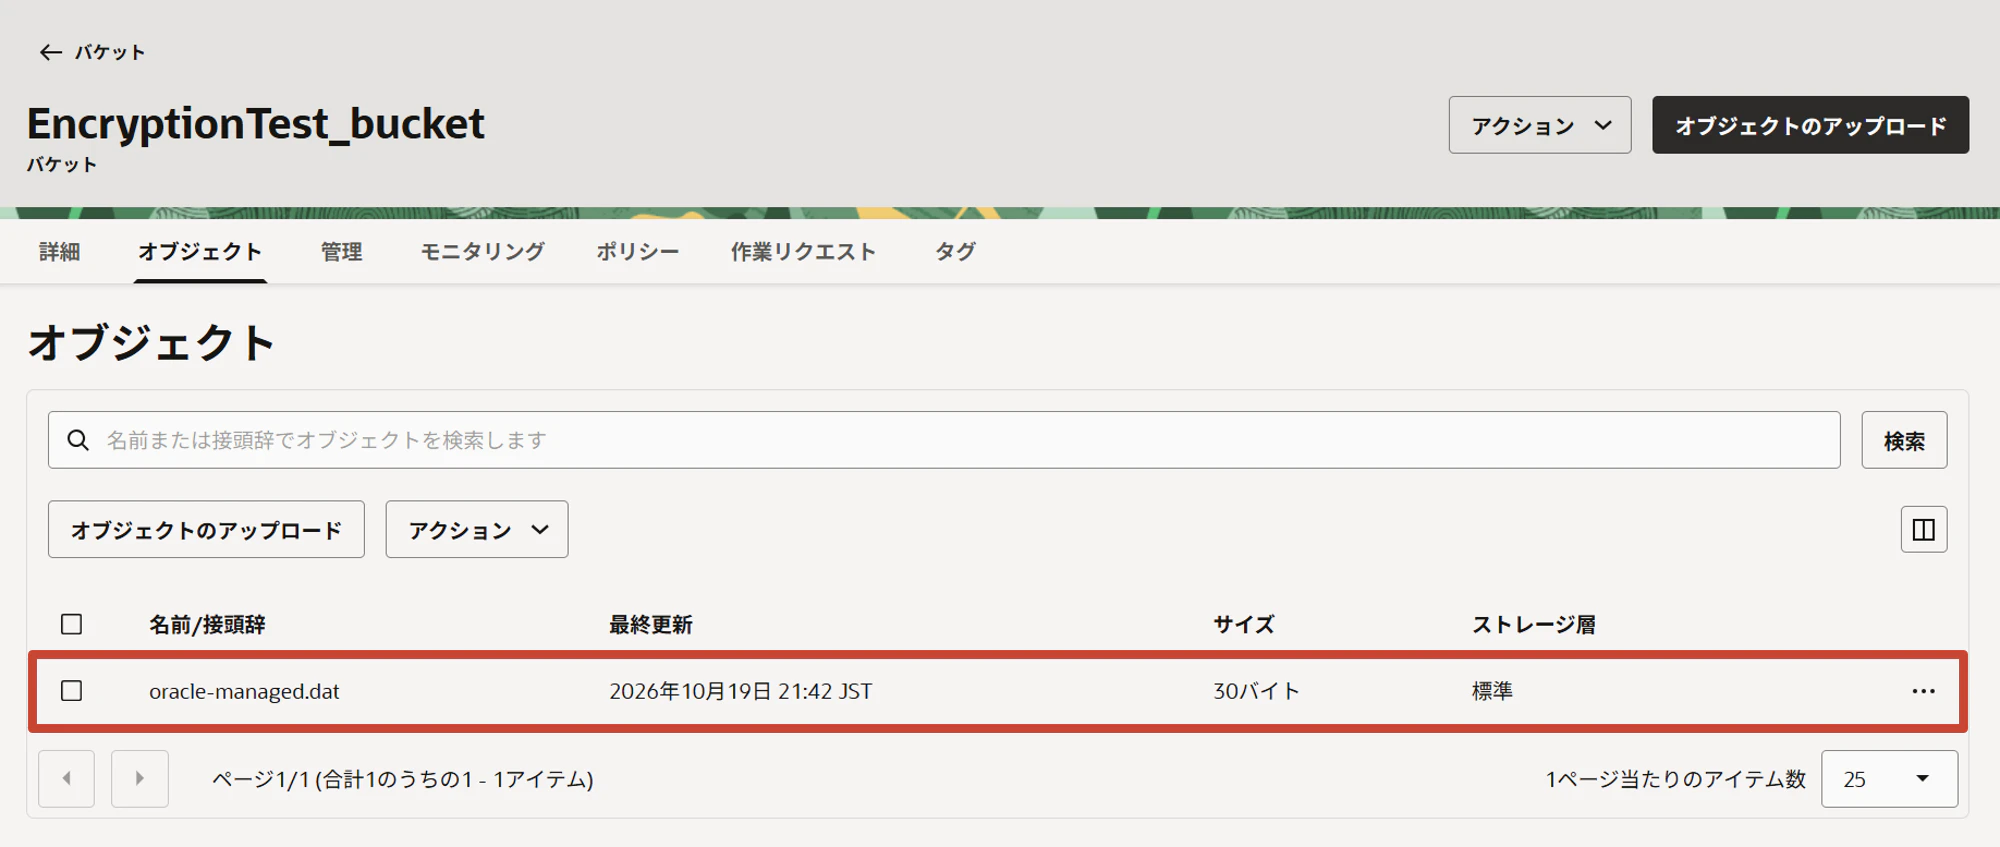
確認ポイント
- 鍵の指定は不要
検証② SSE-KMS (OCI Vaultの顧客管理キー) を指定する
1. OCI Vaultの顧客管理キーを指定してアップロード
oci os object put \
  --bucket-name "$BUCKET" \
  --name vault-managed.txt \
  --file demo.txt \
  --opc-sse-kms-key-id "$KMS_KEY_OCID"
2. ダウンロード
oci os object get \
  --bucket-name "$BUCKET" \
  --name oracle-managed.txt \
  --file demo.txt
※ 以下のポリシーが必要
Allow service objectstorage-<リージョン名> to use keys in compartment <コンパートメント名> where target.key.id = '<vaultキーのOCID>'
▼ コンソールでアップロード確認
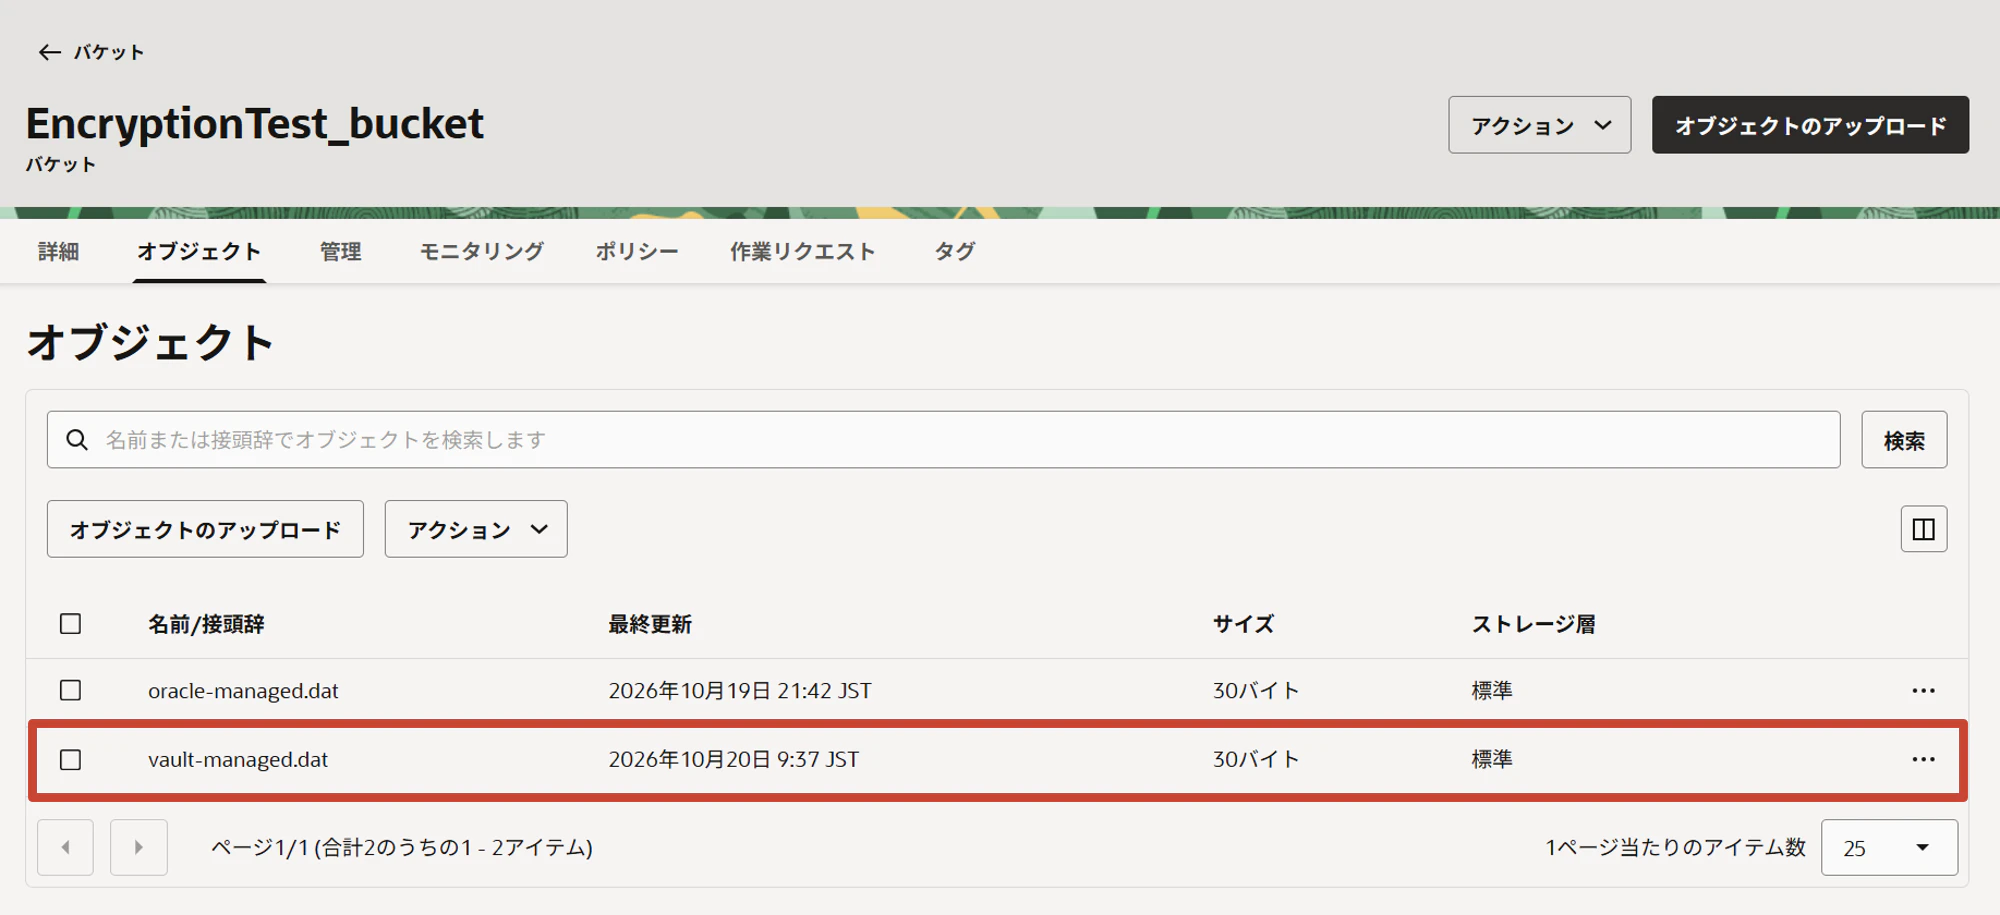
確認ポイント
- アップロード時は、OCI Vaultの鍵のOCIDを指定
- ダウンロード時は、鍵の指定は不要
検証③ SSE-C (顧客提供キー) で鍵を直接提供する
1. 256ビットのAES鍵を生成(例であり、これ以外の方法でもOKです)
openssl rand -base64 32 > sse-c-key.txt
2. 生成した鍵を指定してアップロード
oci os object put \
  --bucket-name "$BUCKET" \
  --name sse-c.txt \
  --file demo.txt \
  --encryption-key-file sse-c-key.txt
3. 同じ鍵を指定してダウンロード
oci os object get \
  --bucket-name "$BUCKET" \
  --name sse-c.txt \
  --file demo.txt \
  --encryption-key-file sse-c-key.txt
4. 別の鍵でダウンロードしようとすると失敗
openssl rand -base64 32 > wrong-key.txt

oci os object get \
  --bucket-name "$BUCKET" \
  --name sse-c.txt \
  --file demo.txt \
  --encryption-key-file wrong-key.txt
▼ コンソールでアップロード確認
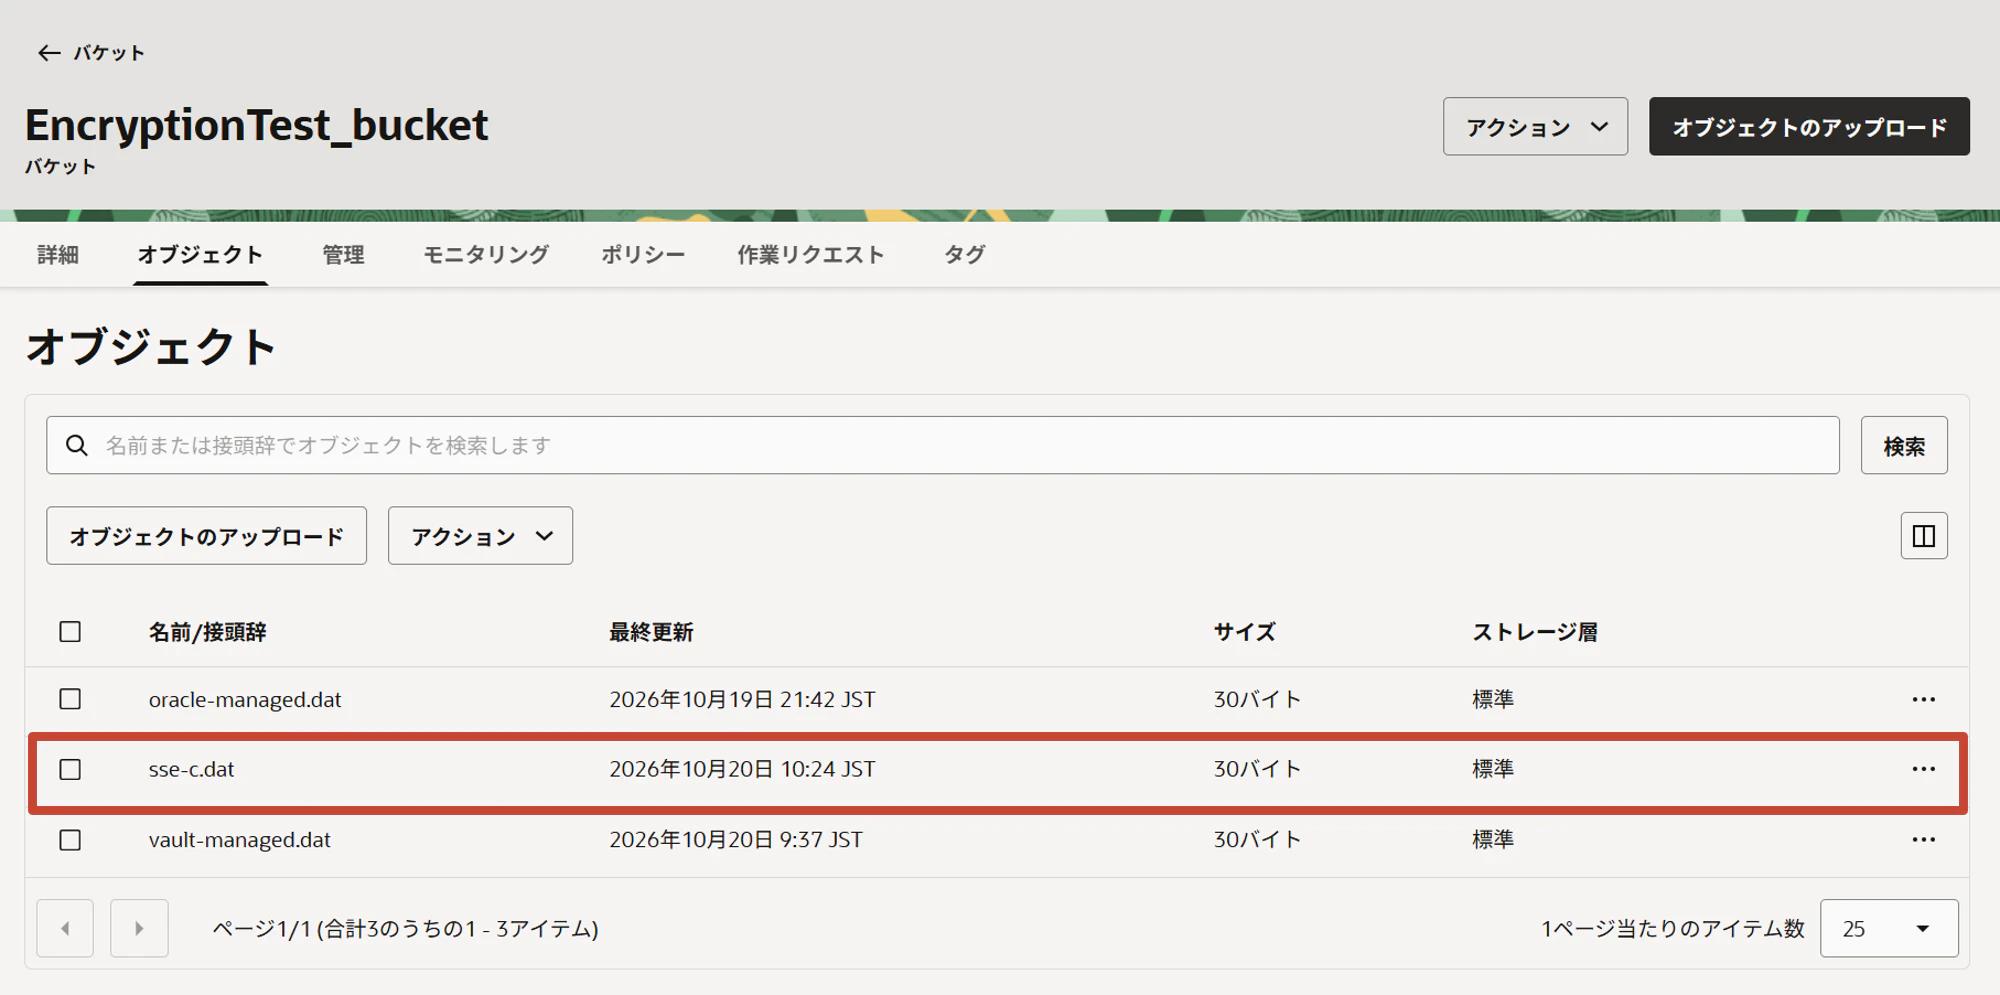
▼ コンソールからはダウンロード時に鍵を提供できないため、ダウンロードは失敗する
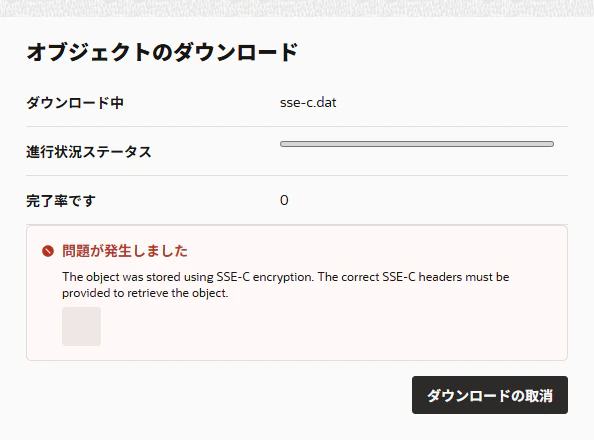
確認ポイント
- Base64形式のAES-256鍵のファイルを指定
- オブジェクトの取得にも同じ鍵が必要
検証④ SSE-Cで保存したオブジェクトをSSE-KMSで再暗号化してみる
今回はSSE-KMSで再暗号化を試しますが、バケットにSSE-KMSキーを割り当てていない場合はOracle管理キーでの再暗号化になります。コンソールからでも再暗号化できます。また、OCI CLIやAPIからであれば、再暗号化に別のSSE-Cキーも使用できます。
1. SSE-CキーとOCI Vault 顧客管理キーを指定し再暗号化
oci os object reencrypt \
  --bucket-name "$BUCKET" \
  --name sse-c.dat \
  --source-encryption-key-file sse-c-key.txt \
  --kms-key-id "$KMS_KEY_OCID"
2. 再暗号化後、SSE-Cキーを指定せずにダウンロード
oci os object get \
  --bucket-name "$BUCKET" \
  --name sse-c.dat \
  --file after-rerncrypt.dat
▼ オブジェクト右端の三点リーダーから「再暗号化」を選ぶ

▼ バケットに割り当てられている鍵 or 別のKMS-SSEキーを指定(コンソールではSSE-Cキーは不可)
確認ポイント
- 変更前のSSE-Cキーが必要
- 変更先のOCI Vaultキーを指定
- オブジェクト本体の再アップロードは不要
- 再暗号化後はSSE-Cキーを指定せずにダウンロードできる
--kms-key-id オプションを指定しない場合、そのバケットに割り当てられたOracle管理キー / SSE-KMSキーが使用されます。
OCI CLI Reference:oci os object reencrypt
--kms-key-id [text]
The OCID of the master encryption key used to call the Vault service to re-encrypt the data encryption keys associated with the object and its chunks. If the kmsKeyId value is empty, whether null or an empty string, the API will perform re-encryption by using the kmsKeyId associated with the bucket or the master encryption key managed by Oracle, depending on the bucket encryption mechanism.
検証⑤ [番外編] クライアント側暗号化
クライアント側暗号化は、Object Storage側の機能ではなく、事前にユーザー側で暗号化したデータをアップロードし、Object Storageに平文データを保存しない方法です。そのため、ダウンロード後にもユーザー側で復号作業が必要です。
ただし、Object Storage側でも暗号化処理は走るため、二重で暗号化される形になります。
1. クライアント側で暗号化(※ ここでは実行時にパスワードを入力する方法にします)
openssl enc -aes-256-cbc -pbkdf2 -salt \
  -in demo.dat \
  -out demo.dat.enc
2. 暗号化したファイルをObject Storageにアップロード
oci os object put \
  --bucket-name "$BUCKET" \
  --name demo.dat.enc \
  --file demo.dat.enc
3. Object Storageからダウンロード
oci os object get \
  --bucket-name "$BUCKET" \
  --name demo.dat.enc \
  --file downloaded.enc
4. クライアント側で復号(※ 暗号化時と同じパスワードを入力)
openssl enc -d -aes-256-cbc -pbkdf2 \
  -in downloaded.enc \
  -out restored.dat
▼ コンソールでアップロード確認
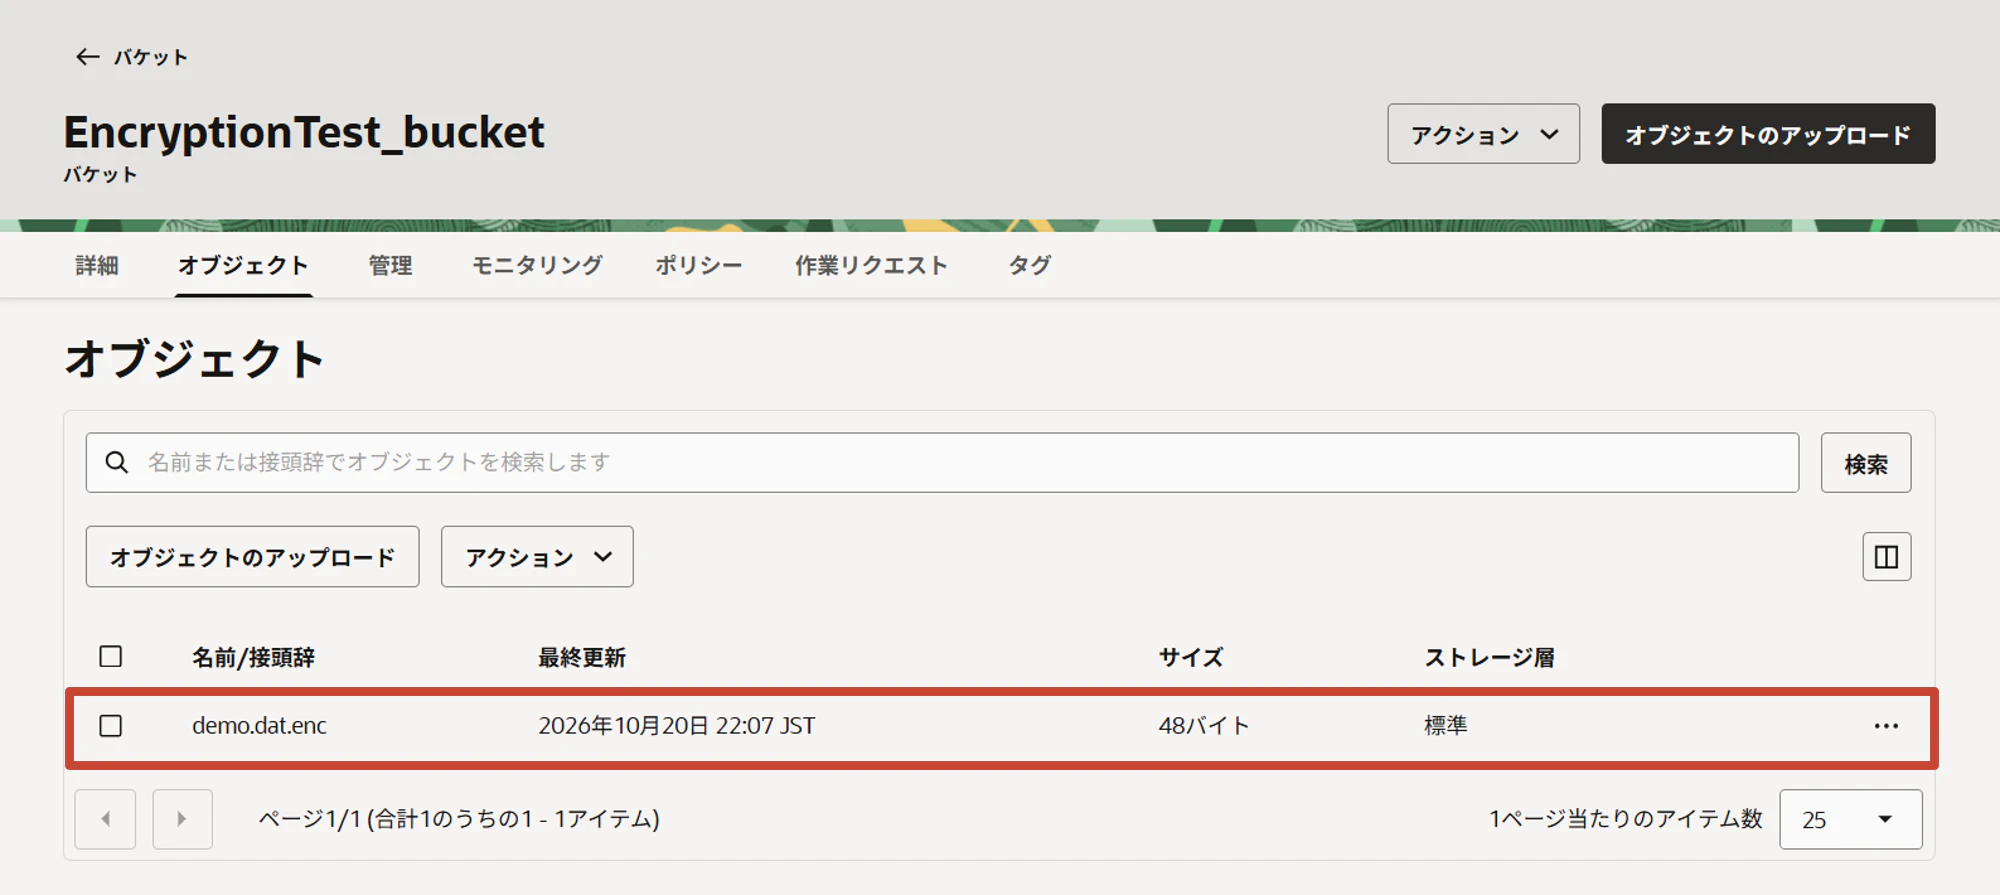
確認ポイント
- 暗号化したファイルをそのままObject Storageにアップロードする
- ダウンロードしたデータは暗号文のまま
- 元のデータをダウンロードするには、クライアント側で復号が必要
- Object Storage側でも暗号化処理が走るため、二重に暗号化される
SSE-KMSバケット・キー ~ KMSアクセス削減で性能向上
バケット・キーとは、暗号化処理を効率化するための、バケット単位の暗号鍵です。
SSE-KMSを利用している場合に有効化でき、Object Storageに保存され、MEKとDEKの間に入る中間暗号化鍵として機能します。
従来の方法では、オブジェクトへのアクセスごとにKMSへのリクエストが発生するため、大量のオブジェクトを頻繁に読み書きするAI・機械学習や大規模データ分析では、KMSへのアクセス集中によって処理が制限される可能性があります。
バケット・キーを利用すると、KMSへのアクセス回数を削減できるため、アクセス集中によるスロットリングを抑え、Object Storageのパフォーマンス向上が期待できます。
バケット・キーを使用するにあたり、アプリケーションの変更は不要です。バケットの設定変更だけ実施すれば、アップロード/ダウンロード処理は変更せずに使用できます。
また、以下の特徴があります。
- アプリケーションの変更は不要:バケットの設定を変更するだけで利用でき、既存のアップロード・ダウンロード処理はそのまま使用できる
- バケット・キーは自動管理:ユーザー側での鍵の指定やローテーションはできない
- MEKのローテーションを効率化:バケット・キーの再暗号化のみで済み、全オブジェクトの再暗号化が不要なため、処理時間を削減できる
- 利用時の注意点まとめ:
- SSE-KMSを使用するバケットで利用可能(デフォルトでは無効)
- 新規オブジェクトにのみ自動適用され、既存オブジェクトは再暗号化が必要
- バケット・キー自体のユーザー側管理(鍵の指定やローテーション)はできない

参考資料:
バケット・キーの有効化
バケット・キーを使用するには、まずMEKをOracle管理キーからOCI Vaultにある鍵に変更し、さらにバケット・キーを有効化する必要があります。
オブジェクト・ストレージ > バケット詳細画面 > 「暗号化キー」欄の「キーの割当て」をクリック > 「マスター暗号化キーの割当て」画面でOracle Vault内のAESキーを指定
このとき、「バケット・キーの有効化」トグルを有効化すると、バケット・キーが有効化されます。


バケット・キーとオブジェクトの暗号化キーを再暗号化する
既存のオブジェクトについては、バケット・キーを有効化しただけでは自動的にバケット・キーでの暗号化には移行されません。移行には、再暗号化の作業が必要です。
バケット・キー有効化後に初めて再暗号化する場合は、バケット・キーとオブジェクトの暗号化キーの両方を再暗号化します(右の選択肢)。
バケット・キーのみの再暗号化(左の選択肢)は、バケット・キーを既に使用中でMEKをローテーションした場合に利用してください。


鍵管理はセキュリティだけでなく可用性にも影響する
暗号鍵を管理することは、鍵の運用責任を持つことも意味します:
| 事象 | 影響 |
|---|---|
| SSE-Cキーを紛失 | 復号不能になる |
| Vaultキーの利用権限を削除 | 暗号化・復号処理が失敗する |
| Vaultキーを無効化 | 鍵を必要とする操作が失敗する |
| Vaultキーを削除 | 復号不能になる |
| MEKをローテーション | 既存DEKの再暗号化は別途必要 |
また、特にSSE-KMSでは、次の2つの権限を分けて考える必要があります:
- 利用者がObject Storageのオブジェクトを操作する権限
- Object StorageサービスがVaultの鍵を利用する権限
まとめ
暗号化を理解して適切に運用しよう!
- DEKとMEKは役割が異なる
- SSE-KMSとSSE-Cでは、顧客が指定する鍵の扱いが異なる
- 鍵のローテーション後、既存オブジェクトに適用するには再暗号化が必要
- SSE-KMSバケットでは、バケット単位の中間暗号鍵(バケット・キー)を使用して、パフォーマンスを向上できる
- 暗号化方式は、セキュリティだけでなく性能・可用性・運用にも影響する
要件から暗号化方式を選ぼう!
| 要件 | 推奨する方式 |
|---|---|
| 標準の保存時暗号化を利用したい | Oracle管理キー |
| 暗号鍵の権限やローテーションを自社管理したい | SSE-KMS |
| 暗号鍵を自社環境で保持したい | SSE-C |
| 大量のPUT / GETによるKMSアクセス負荷を抑制したい | バケット・キー(SSE-KMS必須) |
| オブジェクトごとに異なるMEKを使用したい | SSE-KMS(オブジェクト単位で指定) |
| OCIに平文を渡したくない | クライアント側暗号化 |
参考資料一覧
OCI Object Storage
OCI Vaultの概要:顧客管理キー、鍵の管理・ローテーション、KMS機能
OCI CLIコマンド・リファレンス:Object StorageのPUT、GET、再暗号化
OpenSSL公式ドキュメント:AES-256-CBC、PBKDF2、ソルトを使用したクライアント側暗号化・復号