
前回、個人サイトが1か月で33万回攻撃されていた話を書きました。思いがけず多くの方に読んでいただき、今もストックが伸び続けています。ありがとうございます。
ただ、読まれれば読まれるほど、自分が読者だったらこう思うだろうな、という気持ちが大きくなりました。
「33万回って、本当に?」
当然だと思います。数字の根拠は私のサーバーのログの中にしかなく、皆さんに見せられるのはその写しだけです。写しはいくらでも作れます。
なのでこの記事は、信じてもらうことをやめて、確かめてもらうことにしました。
- あなたのサーバーで同じ数字を出す手順(コピペ1発・すべて読み取り専用・5分)
- 出てきた数字を別系統のログと突き合わせて検証する作法
- そして白状すると、この方法で私自身が先週、自分のサーバーの数字に騙されかけました。「攻撃が1/13に減った!」という数字が出て、それが見かけだけだった話を後半に書きます
VPS(Virtual Private Server:バーチャル・プライベート・サーバー)を1台でも持っている方なら、読みながらそのまま追試できます。
1. まず3か月分の数字
前回の記事のあと、毎月1日の朝に前月分を自動集計して1行だけ残す cron を仕込みました(「あとで数えよう」は高確率でやらないため)。その確定値がこれです。
| 2026年6月 | 7月 | 8月(15日時点) | |
|---|---|---|---|
| SSH ログイン失敗 | 335,466 | 337,282 | 後述(ここに罠がある) |
| 攻撃元 IP 数 | 2,081 | 2,012 | 816 |
| パスワードで侵入された数 | 0 | 0 | 0 |
| fail2ban 遮断(累計) | 2 | 23 | 99 |
6月と7月がほぼ同じ水準なのは、攻撃が「イベント」ではなく気圧のような定常状態だからです。誰かに狙われているのではなく、全 IP アドレスを機械が順番に舐めている、その定常流量が月33万回ということです。
2. あなたのサーバーで数える
全部読み取り専用です
先に安全性の話をします。以下のコマンドはログを読むだけで、設定もファイルも一切変更しません。sudo が要るのは、失敗ログ /var/log/btmp が root しか読めないファイルだからです。壊す要素がないので、本番サーバーでそのまま実行して大丈夫です。
① まずサーバーへ接続
下のコマンドはサーバーの中(bash)で実行する前提です。まだ接続していなければ、先にこれで入ってください。
ssh ユーザー名@サーバーのIPアドレスまたはホスト名
この接続コマンドを実行せず、次のブロックだけを手元の PowerShell やコマンドプロンプトへ直接貼ると動きません。 手元が Windows の方は特に注意で、SSH接続せずに PowerShell へそのまま貼ると、1行目 LB() { ... } は bash 特有の関数定義構文のため構文エラーになり、sudo や lastb も PowerShell 側には存在しないコマンドなので動きません。「接続する」と「接続した中で打つ」は別のコマンドだと思ってください。
② 接続した中で、コピペ1発
LB() { sudo lastb | sed -e '/^$/d' -e '/^btmp begins/d'; }   # 末尾の空行と "btmp begins" 行を除く
echo "== いつからの数字か =="; sudo lastb | tail -1
echo "== ログイン失敗回数 =="; LB | wc -l
echo "== 攻撃元IPの数 =="; LB | awk '{print $3}' | grep -E '^[0-9a-f.:]+$' | sort -u | wc -l
echo "== 狙われた名前 Top10 =="; LB | awk '{print $1}' | sort | uniq -c | sort -rn | head
③ SSHで入らず、手元の PowerShell からそのまま実行したい場合
「①②は面倒、SSHセッションを維持したくない」という方向けです。手元の Windows で Git がインストール済み
(sed/awk/grep/sort/uniq/head/wc が Git 付属のツールとして PATH に入っている状態)なら、
下のブロックを PowerShell へそのまま貼るだけ で動きます。サーバーへ入る部分だけ ssh 越しに実行し、
残りの集計は手元の PowerShell 上で行っています。
$server = "ユーザー名@サーバーのIPアドレスまたはホスト名"
function LB { ssh $server "sudo lastb" | sed -e '/^$/d' -e '/^btmp begins/d' }
echo "== いつからの数字か =="; ssh $server "sudo lastb" | tail -1
echo "== ログイン失敗回数 =="; LB | wc -l
echo "== 攻撃元IPの数 =="; LB | awk '{print $3}' | grep -E '^[0-9a-f.:]+$' | sort.exe -u | wc -l
echo "== 狙われた名前 Top10 =="; LB | awk '{print $1}' | sort.exe | uniq -c | sort.exe -rn | head
sort だけ sort.exe と明示しているのは、PowerShell には sort(Sort-Object)という同名の標準コマンドが
既にあり、素の sort -rn はそちらに解決されて -rn を認識できずエラーになるためです(-u はたまたま
Sort-Object -Unique と解釈されて動いてしまうこともあり、余計に気づきにくい落とし穴でした)。
sort.exe と書けば、必ず Git 付属の本来の sort コマンドが呼ばれます。
これだけです。少し解説します。
- Linux は失敗したログインを
/var/log/btmpにバイナリで記録していて、lastbはそれを読むコマンドです。攻撃されたことがないサーバーには、ほぼ何も出ません。逆に、グローバル IP を持つサーバーで空だったら、そちらのほうが珍しいです -
btmpは logrotate でローテートされます(多くの環境で月次)。つまり上の数字は「今のローテーション期間」の数字です。必ず1行目の「いつから」とセットで読んでください。先月分はsudo lastb -f /var/log/btmp.1をLBの中身に置き換えれば同じように数えられます - 1行目の
LBで末尾の空行とbtmp begins ...の行を除いています。素朴にlastb | wc -lするとこの2行分だけ多く出ます。IP 数のほうも、ユーザー名が空の行では列がずれて曜日が IP の位置に来るので、アドレスの形をした行だけ数えています
実は前回の記事の 335,467 という数字と、その後の自動集計の確定値 335,466 は1違っています。前回の私は素朴に wc -l していて、自動集計のほうは末尾行を除いて数えていた、その差です。実測記事を書くなら、この±数件レベルの誤差まで説明できる状態にしておくべきでした。今回の記事の数字はすべて末尾行を除いた値です。
実行例(私のサーバー、この記事を書いた日の夕方)
上のブロックを本当にそのままコピペして流した結果です。加工していません。
== いつからの数字か ==
btmp begins Sat Aug  1 00:01:28 2026
== ログイン失敗回数 ==
13014
== 攻撃元IPの数 ==
816
== 狙われた名前 Top10 ==
   1650 admin
    391 user
    232 test
    151 ftpuser
    120 postgres
    110 support
    108 ssh:notty
    106 deploy
     88 user1
     88 debian
8月1日から16日目の夕方までで 13,014 回、816 IP。朝の下読みから12時間で30回ほど増えていて、今この瞬間も続いていることが分かります。ssh:notty はユーザー名が空だった試行で、列がずれて端末名が出ています(こういう「変な行」も消さずに見せるのが実測だと思っています)。
ここまでで、あなたのサーバーの「今月の被攻撃回数」が出ました。その数字、よければコメント欄で教えてください。 回線・リージョン・稼働年数でどれくらい変わるのか、1台分の実測しか持っていない私には分からないことが、集まると見えてきます。
3. その数字は信用できるのか — 独立した2系統で突き合わせる
さて、いま出した数字は本物でしょうか。lastb が壊れていたら? ログが改竄されていたら?
検証の基本は、別の経路で記録された数字と突き合わせることです。都合よく2つのログを同時に同じだけ盛ることは難しいからです。
SSH のログイン失敗は、実は2系統に記録されています。
| 系統 | 書き込む主体 | 読み方 |
|---|---|---|
/var/log/btmp |
PAM(認証基盤) | lastb |
| journald | sshd 自身 | journalctl -u ssh |
# 系統2: journald 側で同じ期間を数える
sudo journalctl -u ssh --since "$(date +%Y-%m-01)" | grep -ac "Invalid user"
# パスワード認証を有効にしているサーバーではこちらが本体
sudo journalctl -u ssh --since "$(date +%Y-%m-01)" | grep -ac "Failed password"
うちの8月分、同じ 17:13 の実測がこうなりました。
| 数え方 | 回数 |
|---|---|
lastb(btmp 系統) |
13,014 |
journalctl の Invalid user(journald 系統) |
13,014 |
1件の狂いもなく一致しました。 書き込んでいるプログラムも保存場所も違う2つの記録です。これが「盛っていない」ことの、私に示せる最も強い証拠です(朝の下読みでは2件ズレていて、その2件が前節の「末尾行」でした。素朴に数えると本当にズレます)。
数字を疑うときは、こうやって同じものを2つの窓から数えて比べてください。桁が合えば実在、ズレたらどちらかの数え方に理由があります(そしてその理由が、たいてい一番おもしろい発見です。後述)。
fail2ban の fail2ban-client status sshd にも Total failed という数字が出ますが、これを突合に使ってはいけません。fail2ban の数字は findtime の窓で数えたものの累積で、デーモンを再起動するとリセットされます。数えている「範囲」が btmp とも journald とも違うので、一致しないのが正常です。
なお journald は保存容量に上限があり、古い分から消えます。journalctl --disk-usage と、手元のログがいつまで遡れるかを先に確認してください。うちは約1か月弱でした。
4. そもそも「攻撃1回」とは何を数えているのか
前回の記事で、私は「33万回攻撃された」と書きました。この「回」の定義を書いていませんでした。反省を込めて、ここで実測します。
SSH の攻撃には少なくとも2つの数え方があります。
-
認証の失敗回数(btmp が数えているもの)。1回の接続で複数回試せる(
MaxAuthTries) - 接続の回数(journald の切断ログから数えられる)
1接続で3回ずつ試すボットが主流なら、「33万回の失敗」の実態は「11万回の接続」です。倍率を知らずに他人のサーバーの数字と比べることはできません。そこで、対策強化前の7月のログ1週間分(7/20〜7/26)で両方を数えました。
| 1週間の実測 | |
|---|---|
認証失敗(Failed password) |
65,886 |
| 接続数(切断ログから) | 62,645 |
| 1接続あたりの試行回数 | 平均 1.05 回 |
意外な結果でした。今どきの攻撃ボットは、1接続につき1回だけ試して即切断します。 1接続で粘ると対策ソフトに検知されやすいからでしょう。つまり少なくともうちの観測範囲では「失敗回数 ≒ 接続回数」で、33万回の失敗はほぼ33万回の接続でした。
数字を出すときは「何を1回と数えたか」を書く。数字を読むときは「何を1回と数えたのか」を確かめる。地味ですが、これが実測記事の背骨だと思っています。
5. そして私は自分の数字に騙されかけた
ここからが後半です。この記事を書くために8月分を数え直したところ、こうなりました。
$ LB | wc -l
13014
7月が31日で337,282回、つまり1日あたり約10,900回。8月は約15.7日で13,014回、1日あたり約830回。
1/13 になっています。
fail2ban の遮断も99件まで伸びていたので、「累進遮断(繰り返す相手は最長1週間ブロック)がついに効いたか」と一瞬思いました。前回の続編で「fail2ban を入れても試行回数は減らない」と書いた手前、うれしい誤算です。
でも、2章の実行例の Top10 を見て手が止まりました。
   1650 admin
    391 user
    232 test
    151 ftpuser
    120 postgres
root がいません。 6月に109,508回、7月に134,557回と、常に全体の3〜4割を占めていた圧倒的王者が、トップ10から消えています。攻撃者が root を狙うのをやめた? そんなわけがありません。
6. 種明かし — パスワード認証を切ると、lastb から「実在するユーザー」が消える
原因は攻撃側ではなく、7月末に私自身がやった対策でした。
前回の記事のとおり、うちの sshd はパスワード認証を完全に止めて公開鍵のみにしてあります。このときの sshd の挙動が、ユーザー名の種類によって違うのです。
| 攻撃が試したユーザー名 | sshd の挙動 | btmp に残るか |
|---|---|---|
存在しない(admin 等) |
「Invalid user」として記録して切断 | 残る |
実在する(root 等) |
パスワードという入口自体が無いので、認証を試みる前に切断 | 残らない |
パスワード認証があった頃は、root への試行も「パスワード不一致」という認証失敗になり、PAM 経由で btmp に記録されていました。認証を止めた今は、実在ユーザーへの試行は認証まで到達しないので、btmp から見えなくなります。攻撃は続いているのに、ログの上では消えるのです。
では実在ユーザー宛の攻撃は今どこに残っているかというと、journald です。
$ sudo journalctl -u ssh --since "$(date +%Y-%m-01)" \
    | grep -aoE "authenticating user [a-zA-Z0-9_.-]+" | sort | uniq -c | sort -rn | head -5
  15578 authenticating user root
   2813 authenticating user ubuntu
   1922 authenticating user (私の実ユーザー名)
     27 authenticating user backup
     16 authenticating user www-data
root、健在でした。 8月も16日目までで15,578回叩かれています。私の実ユーザー名への1,922回も相変わらずです(ドメイン登録情報から推測されています)。
8月の実態をまとめ直すとこうなります。
| 数え方 | 8/1〜8/16 17:13 | 1日あたり | 7月比 |
|---|---|---|---|
lastb だけ(見かけ) |
13,014 | 約830 | 1/13 ← 嘘 |
| 実在ユーザー宛(journald 20,390)を合算 | 33,404 | 約2,130 | 約1/5 ← 実態 |
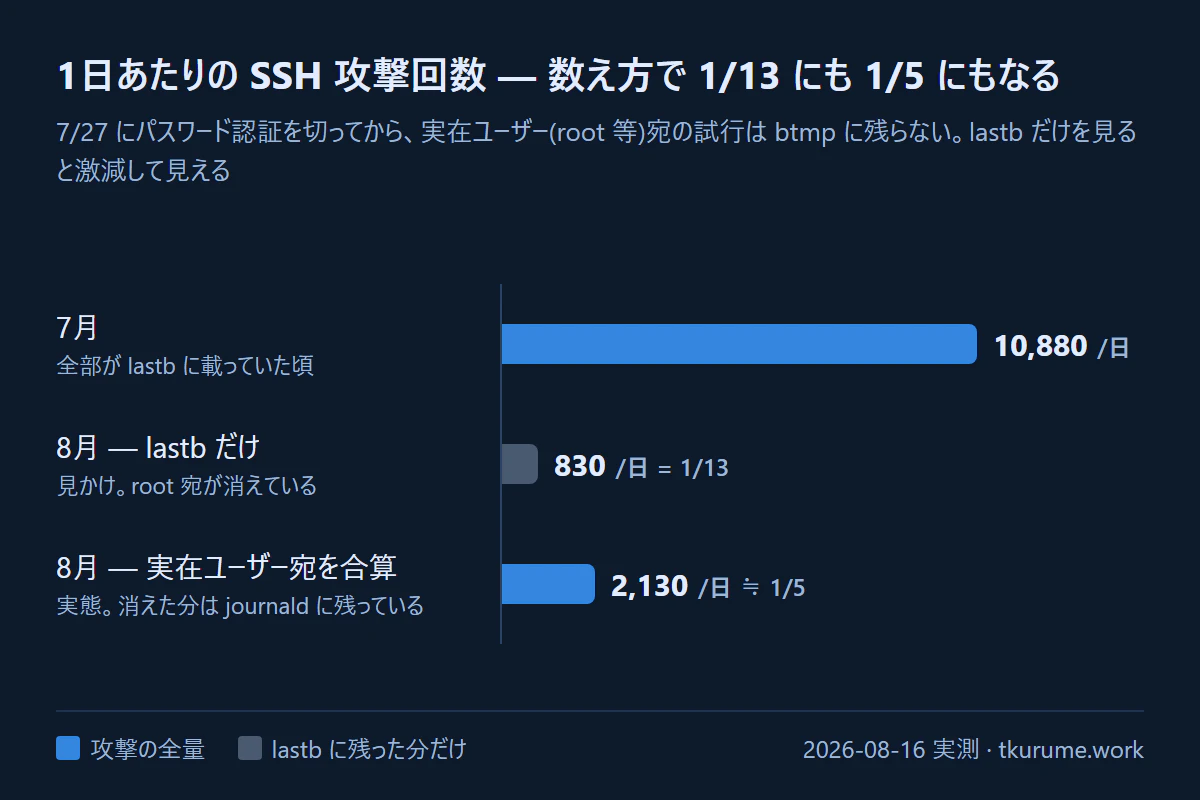
攻撃が減ったこと自体は本当でした。7月の約10,900回/日に対して8月は約2,130回/日、約1/5です。99件まで積み上がった fail2ban の累進遮断(繰り返す相手ほど長くブロックし、最長1週間)が効いている、と考えると辻褄は合います。ただし攻撃側が使うリストの入れ替わりでも数字は動くので、1か月半の観測で断定はしません。ここは毎月の自動集計で追い続けます。
言いたいのはこちらです。
対策の設定を変えると、同じコマンドが数える「意味」が変わることがあります。
私は「lastb の数字 = 攻撃回数」という等式を、パスワード認証を切った日に自分で壊していました。それに気づかず1/13という数字を眺めて、危うく「fail2ban 大勝利」と書くところでした。防御を強化した後の数字がきれいに減っていたら、喜ぶ前に数え方の意味がまだ同じかを検算してください。
3章で「2系統の突合がズレたら、その理由が一番おもしろい」と書いたのはこのことです。btmp と journald の差分そのものが、sshd の認証フローの変化を教えてくれました。
7. Ubuntu 以外で数える場合
うちは Ubuntu 24.04 なので、他の環境向けの分岐を置いておきます。
| 環境 | 読み替え |
|---|---|
| RHEL / Alma / Rocky |
journalctl -u sshd(ユニット名が sshd)。テキストログは /var/log/secure
|
| 古めの Debian / Ubuntu | テキストログは /var/log/auth.log。zgrep で .gz も横断する |
| journald のみの環境 |
lastb が空でも異常ではない。btmp を書かない構成がある |
| コンテナ内 | ホスト側の sshd に来るのでコンテナからは見えない。ホストで数える |
grep に -a を付けているのは前回と同じ理由で、攻撃者が送りつける不正なバイト列がログに混ざると、grep がバイナリ扱いして黙ることがあるためです。
8. まとめ
- 「33万回」は追試できます。
sudo lastbから始まる読み取り専用コマンド4本、5分です - 数字の検証は独立した2系統の突合で。うちは btmp と journald が1件の狂いもなく一致しました
- 「1回」の定義を確かめる。実測では今どきのボットは1接続1発、失敗回数≒接続回数でした
- 突合がズレたら、そこが一番の情報源。 うちはパスワード認証を切ったことで lastb から root が消え、「攻撃1/13」という見かけの数字に騙されかけました。実態は fail2ban 累進遮断で約1/5
- 対策を変えたら、監視の数え方も検算し直す
そして繰り返しになりますが、あなたのサーバーの数字をコメントで教えてもらえたらうれしいです。「VPS・リージョン・稼働年数・今月の回数」の4点セットだと比べやすいと思います。33万回が多いのか普通なのか、実は私もまだ1台分しか知りません。
前回・続編はこちらです。
- 🛡️ 1日数人の個人サイトが1か月で33万回攻撃されていた — ログを数えて塞ぐまで — 発端。
sshd_config先勝ちの罠と締め出されない手順 - 📊 同 — 経過とか — fail2ban 導入1週間の効果実測と、また出てきた置き忘れ
- 📈 実測データと対策(コマンド抜きの一般向け)
普段は照明・舞台の制御装置を個人で設計しています。調光卓、DMX512 / Art-Net / DALI、LEDシャンデリアの深絞り調光、カレンダー連動の演出制御など、**「既製品では届かないところ」**を主にやっています。
過去の記事や実績はこちらにまとめてあります。
🔗 tkurume.work
- 💡 LED照明がちらつく・暗くできない — 症状から引ける形にまとめたもの
- 🇫🇮 Helvar の DALI システムと DMX512 をつなぐ — 254段階・1200bps という壁
- 📈 LED時代の調光カーブ設計 — 消え際をどう作るか
方式の選定や特殊制御でお困りのことがあれば、サイトからご相談いただけます。