
記事作成の背景(はじめに)

モダンなWebアプリケーション開発において、React、Vue、Next.js(Static Export)などのシングルページアプリケーション(SPA)を、オブジェクトストレージとCDN(またはホスティングサービス)を使って配信する手法は一般的です。
しかし、このような静的アセットの配信構成において、「ログインしていないユーザーには画面自体を見せたくない」「フロントエンドのソースコード自体を保護したい」といった要件が生じた際、どのように認証・認可を設計すべきか迷うケースが多々あります。
本記事では、システム設計の基本である「三層アーキテクチャ」の視点から、静的サイトにおける認証・認可のあり方を整理し、以下の2つのアプローチのメリット・デメリット、およびそれぞれの具体的な対処方法について解説します。
- プレゼンテーション層保護(画面アセット自体を認証で隠す)
- データ層保護(アセットは公開し、APIアクセスのみを認証で守る)
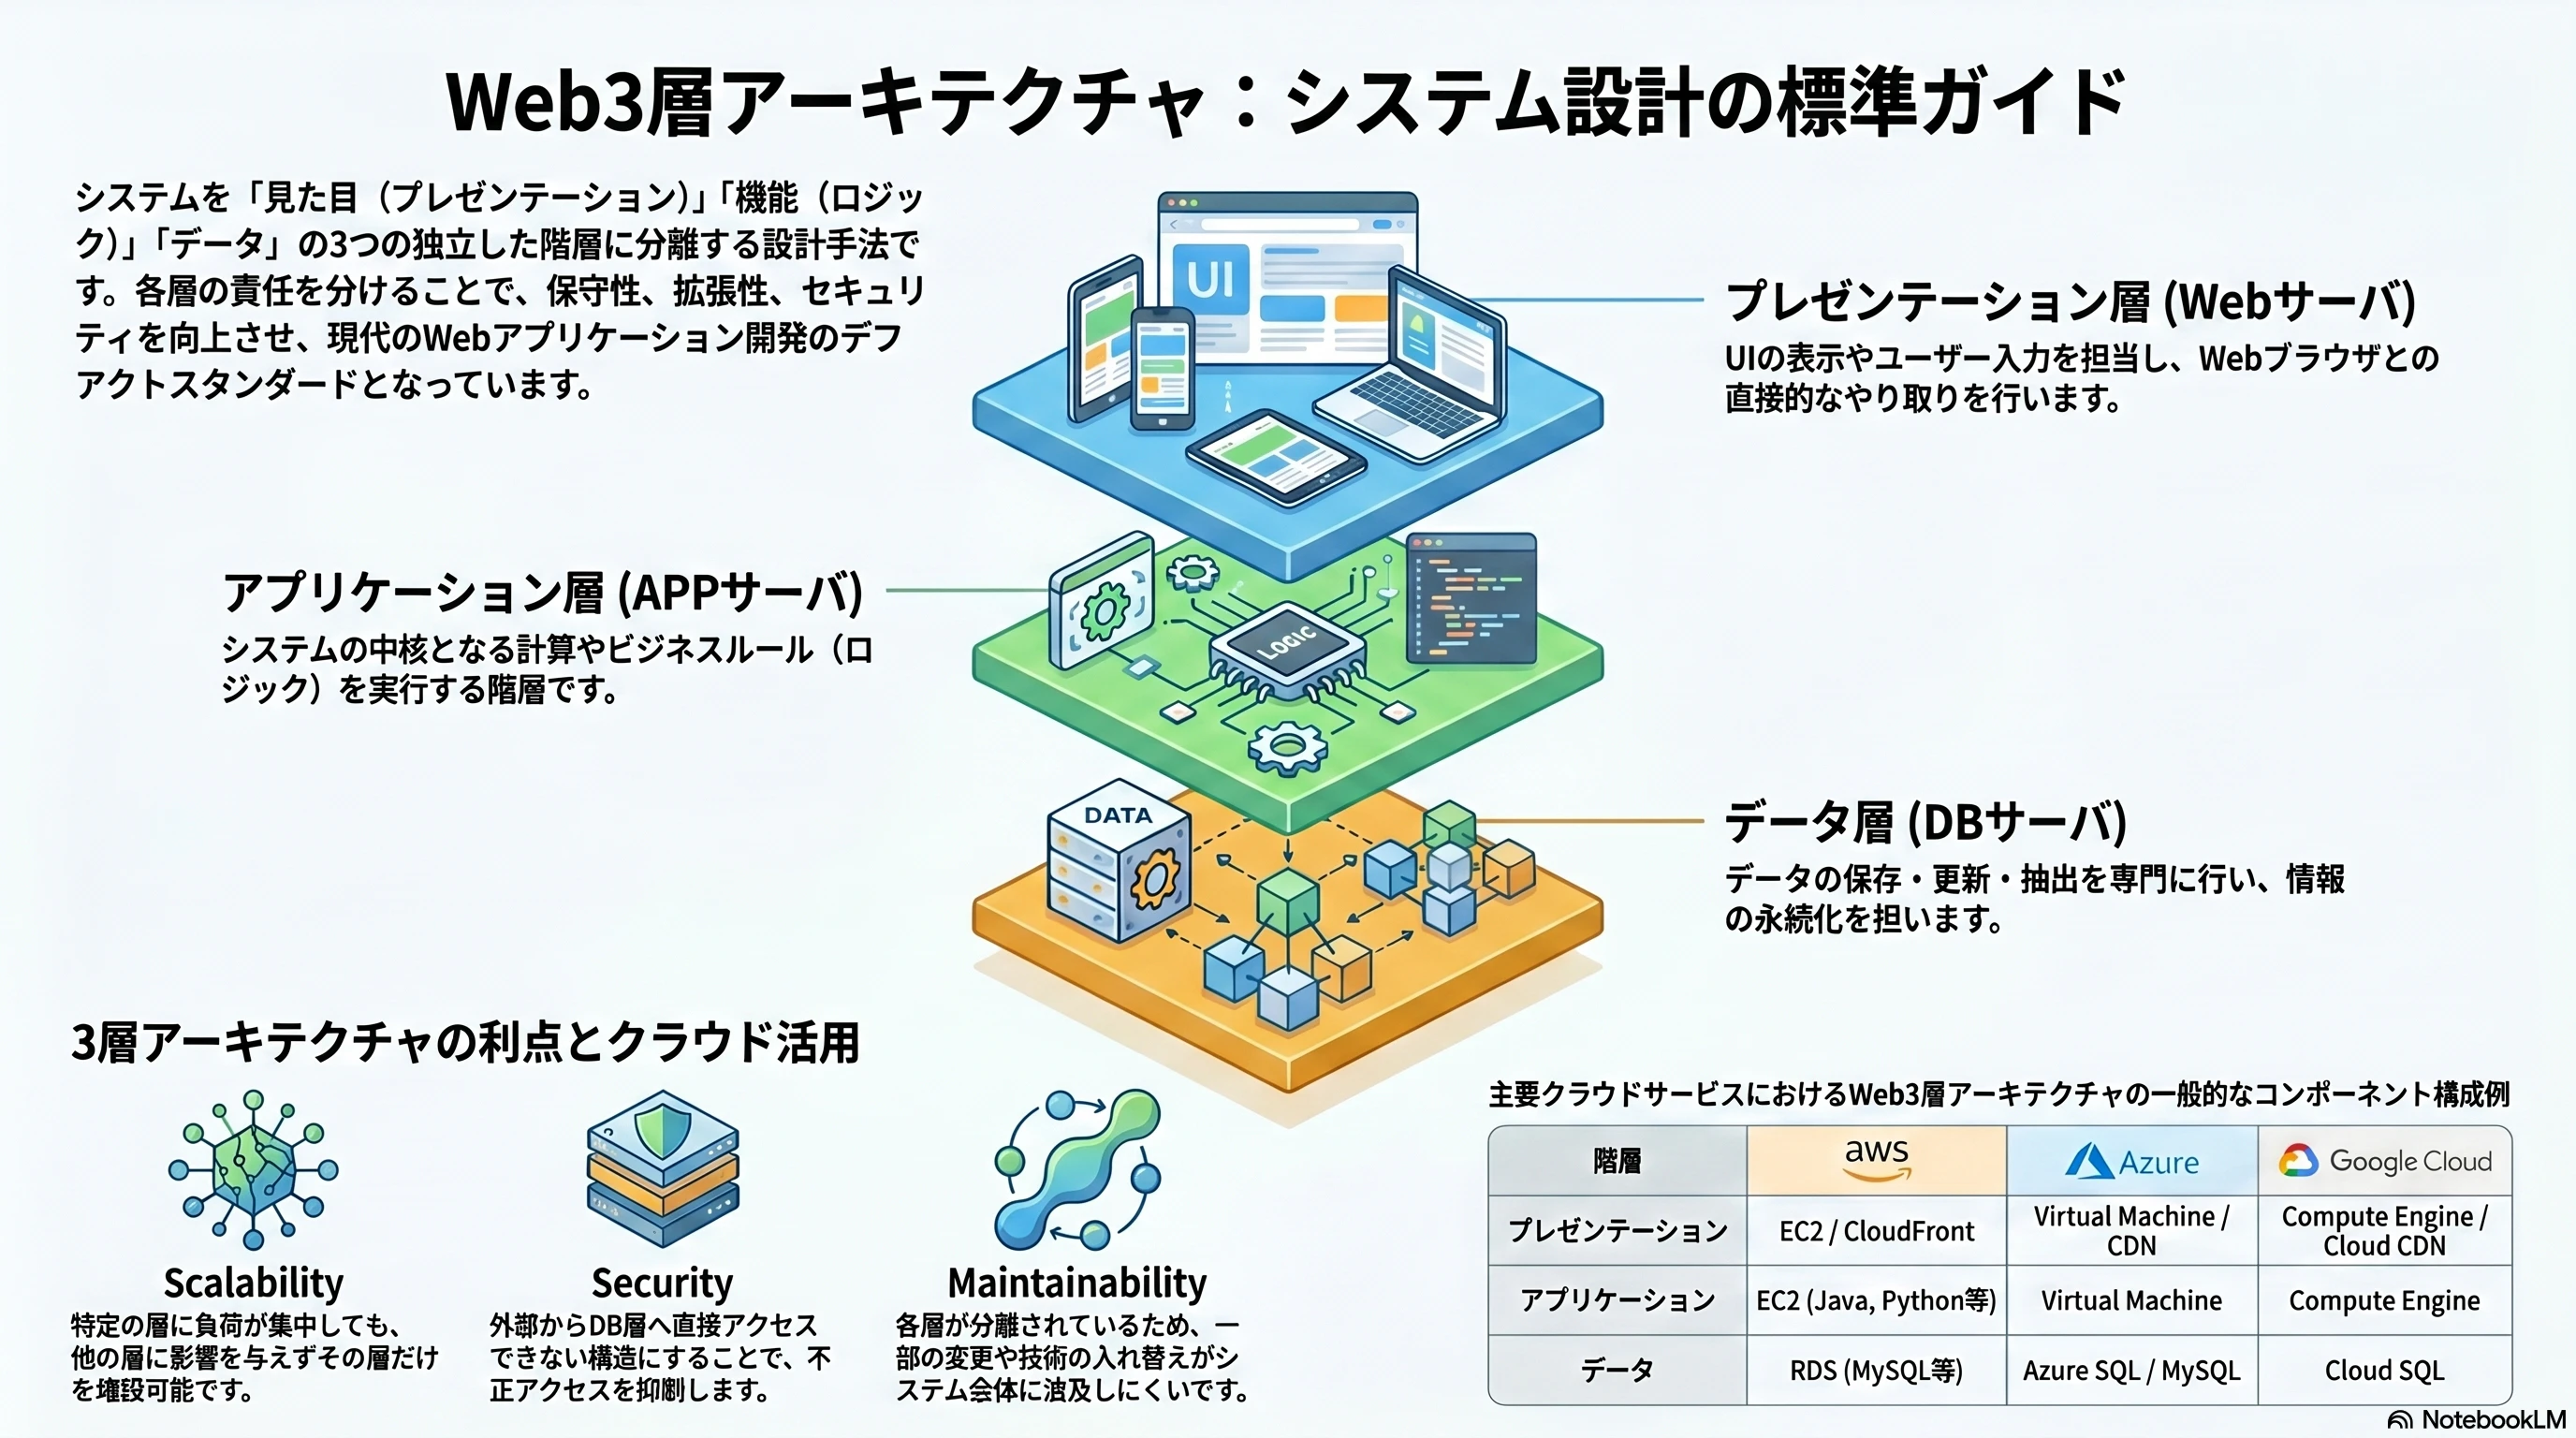
※ Web 3層アーキテクチャについて
この記事を通じて、自社のプロダクト要件に合った最適な認証境界の設計判断ができるようになることを目指しています。
2. 三層アーキテクチャで整理する、静的サイトの「保護境界」
Webシステム設計の基本である「三層アーキテクチャ(プレゼンテーション層、アプリケーション層、データ層)」の考え方を当てはめると、静的サイトの認証設計において「どこを誰から守るべきか」という境界線がクリアになります。
静的アセット(HTML/JS/CSS)で構成されるシステムに認証を組み込む場合、まずは保護対象を以下の2つのレイヤーに切り分けて考える必要があります。
① プレゼンテーション層(画面・コード)の保護
-
対象: ブラウザが読み込むHTMLファイルや、画面構築に必要なJavaScript/CSSなどのアセットファイル。
-
目的: ログインしていないユーザーには、アプリケーションの構造やUIデザイン、フロントエンドのロジック(コード)すらダウンロードさせない。
-
想定される具体的な要件:
要件 詳細・目的 ソースコードの保護・解析防止 フロントエンドに独自の計算・暗号化ロジック等があり、リバースエンジニアリングを完全に防ぎたい。 未ログイン時のUI完全隠蔽 ログイン前のユーザーに、ログイン画面以外の画面レイアウトやメニュー構成を一切見せたくない。 クローラー・SEO対策 社内ポータルや特定顧客向けシステム等で、検索エンジンへのインデックス登録を確実に防ぎたい。 IP制限・アクセス経路制御 社内VPNや特定IPアドレスからのみ、アセット(静的ファイル)自体のダウンロードを制限したい。
② データ層(コンテンツ・データベース)の保護
-
対象: バックエンドのAPIエンドポイント、データベースに保管されているユーザーデータ。
-
目的: UI(画面)は誰でも見られるが、ログインしない限り、個人情報やコンテンツデータなどの具体的な中身を引き出せないようにする。
-
想定される具体的な要件:
要件 詳細・目的 パフォーマンスとUXの最優先 初期表示速度(FCP等)を最大化するため、全ファイルをCDNでキャッシュし高速配信したい。 データ(API)のみのセキュリティ担保 UI構成やロジックの露出は許容し、API側の個人情報や有料データのみを認証で保護したい。 シンプルなインフラ運用 エッジでの複雑なセッション検証やルーティングを避け、シンプルな静的配信で運用したい。
3. 設計にあたって考慮すべき点
本セクションでは、設計・開発時に意識すべきセキュリティ原則として、以下の3つの考慮点を解説します。
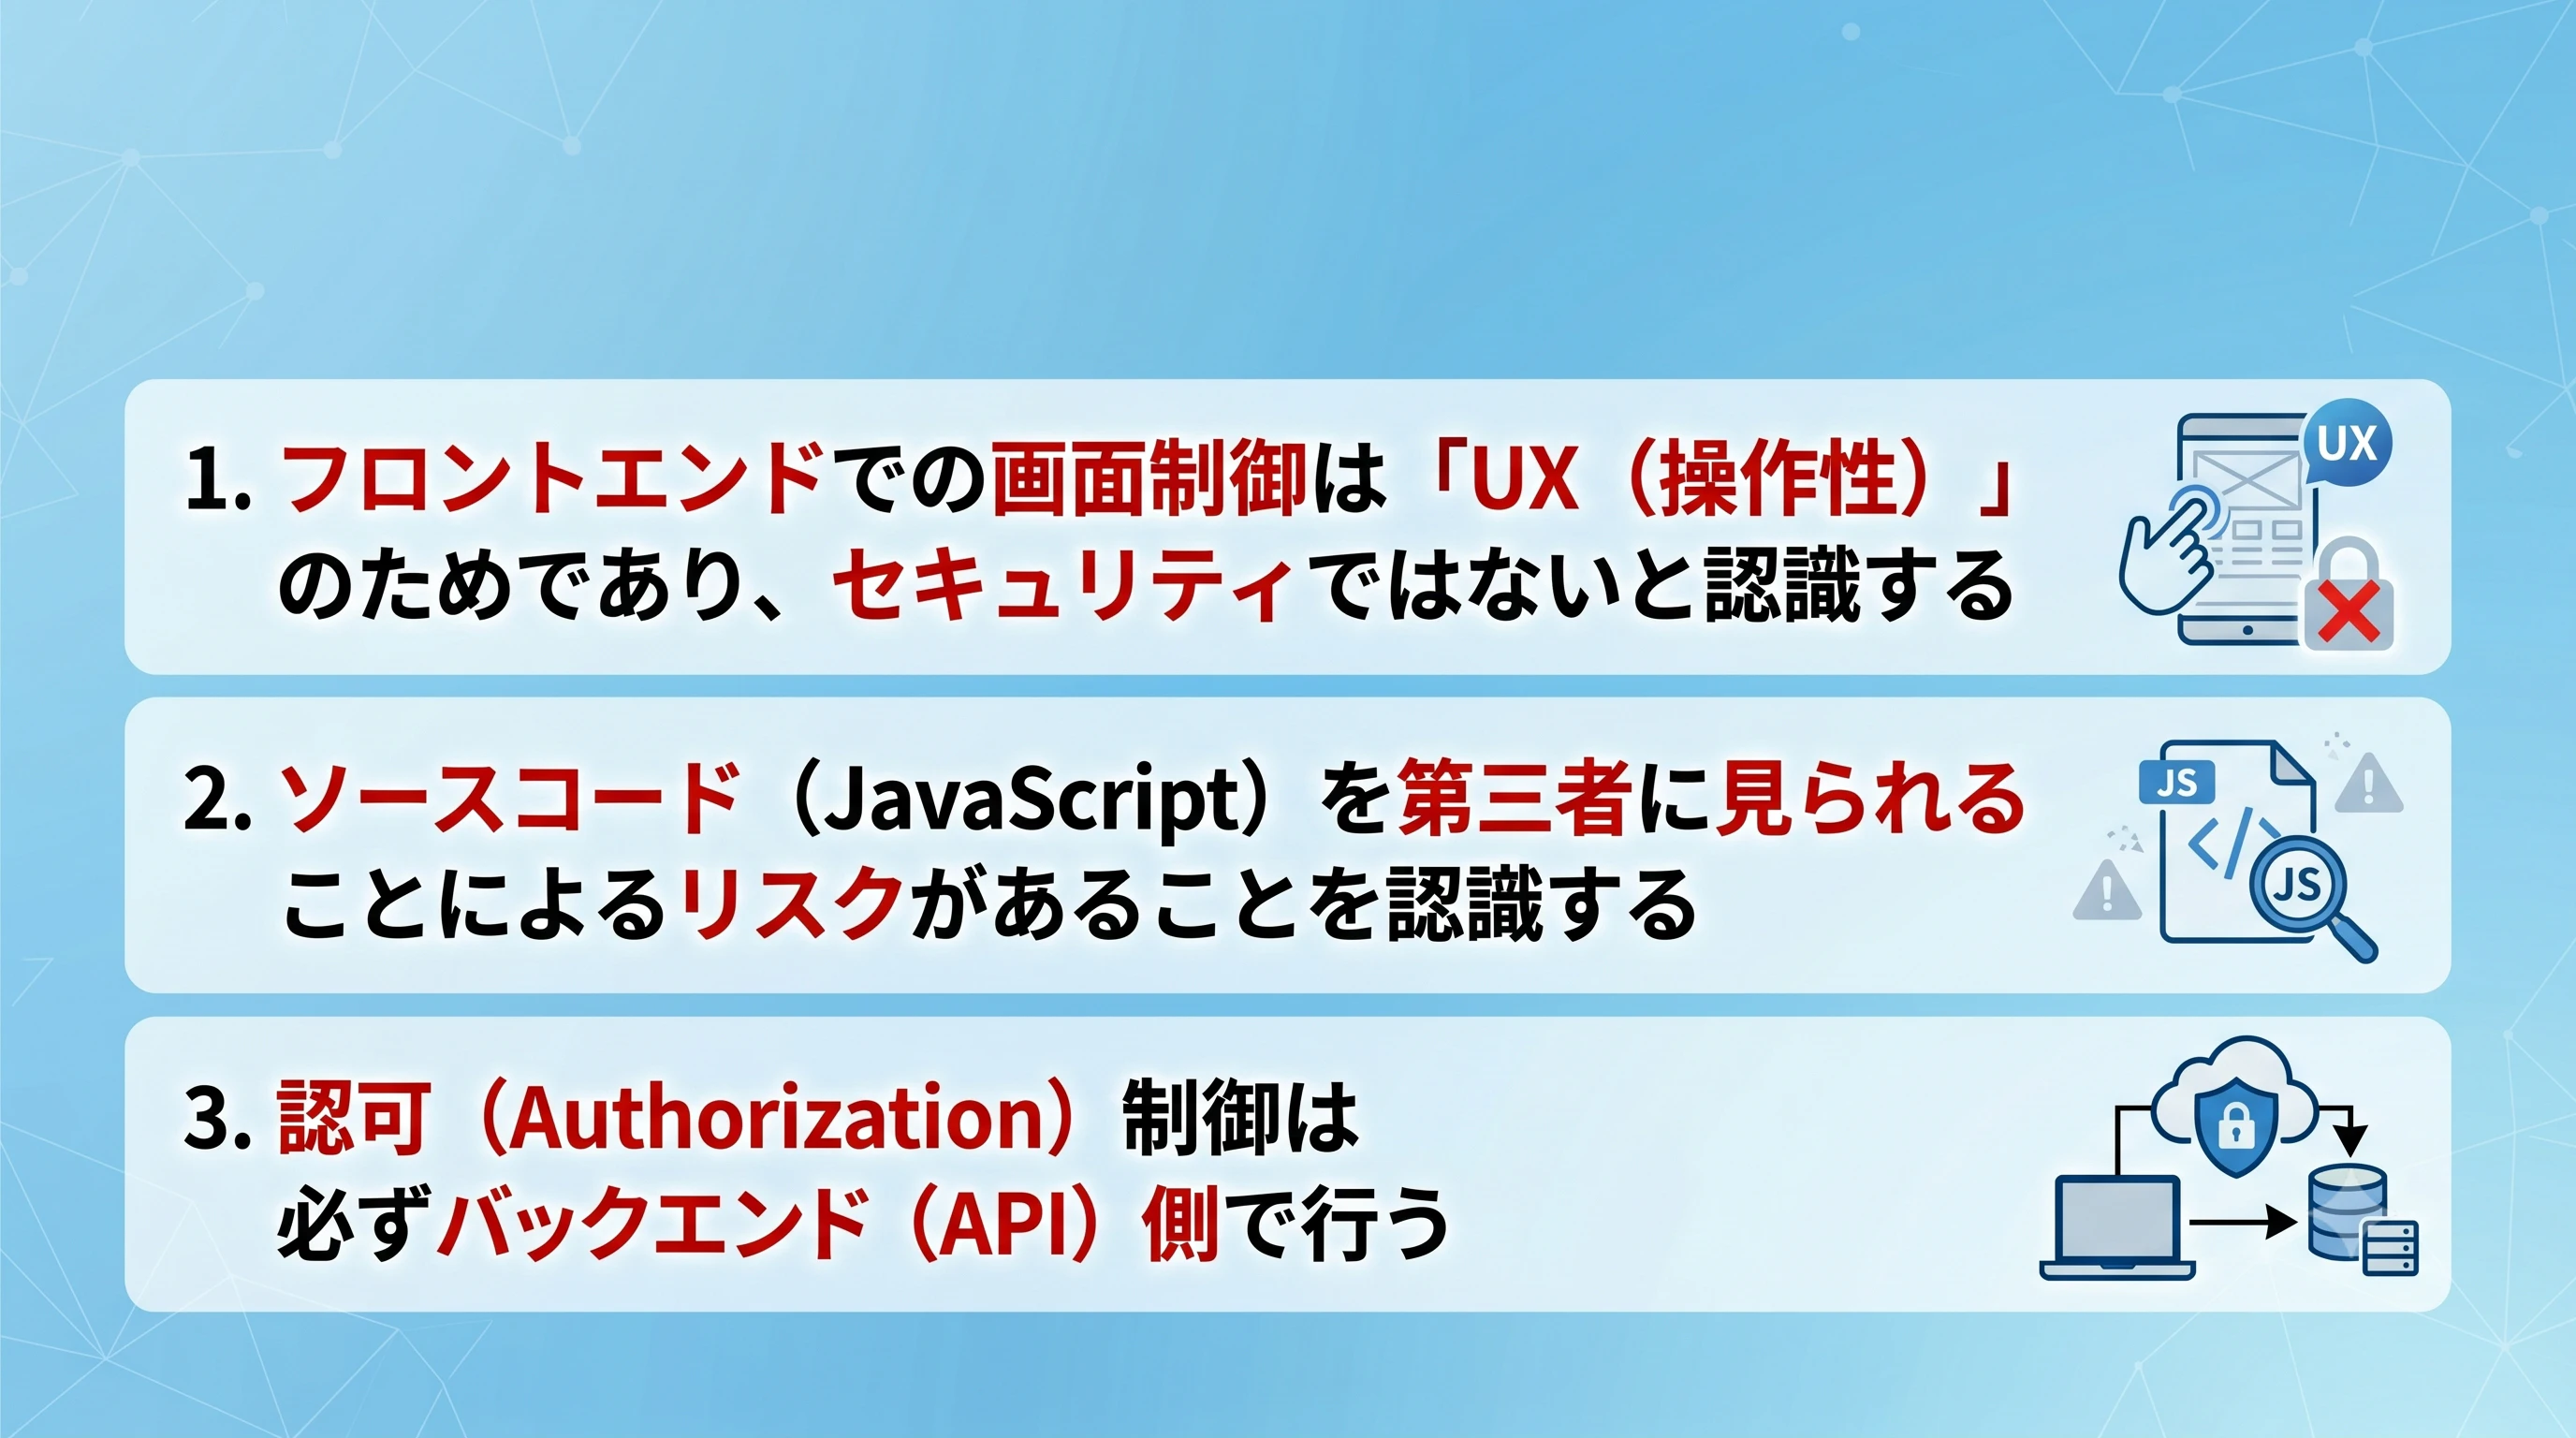
- フロントエンドでの画面制御は「UX(操作性)」のためであり、セキュリティではないと認識する
- ソースコード(JavaScript)を第三者に見られることによるリスクがあることを認識する
- 認可(Authorization)制御は必ずバックエンド(API)側で行う
1. フロントエンドでの画面制御は「UX(操作性)」のためであり、セキュリティではないと認識する
フロントエンド(JavaScript)のルーターによる画面遷移制限(Route Guardなど)や、権限に応じたUI要素の非表示処理は、あくまで「ユーザーに無駄な操作をさせない」「見せる必要のないUIを隠す」というユーザー体験(UX)を向上させるための機能であり、セキュリティの境界線にはなりません。
❌ よくある誤解
「未ログインユーザーにはJavaScriptで『管理画面(/admin)』への遷移をブロックし、ボタンも非表示にしているから、管理機能は安全に保護されている」
具体的なバイパス(回避)手順の例
悪意のあるユーザー(または知識のあるユーザー)は、以下のような方法でフロントエンドの制限を容易に突破できます。
| 突破される制限 | 仕組み(フロント側の制御) | バイパス(回避)方法 |
|---|---|---|
| 画面遷移制限 (Route Guard) | JavaScriptによるURL遷移ブロック(未ログインなら強制リダイレクト等) | 開発者ツールから状態変数(例: isLoggedIn)を書き換える、またはブレークポイントで制限処理をスキップする。 |
| UI要素の非表示 (ボタン隠し) | 権限に応じたUI要素のレンダリング制御(例: isAdmin && <AdminButton />) |
デベロッパーツールでDOMを直接編集して要素を追加する、またはクリック時のJavaScript関数をコンソールから直接実行する。 |
対策:画面自体を保護したい場合はCDNやプロキシでブロックする
上記のようにフロントエンド側の制御は容易にバイパスされてしまいます。そのため、未ログインユーザーや一般ユーザーに画面(ファイル)自体を絶対に見せたくない場合は、ブラウザにファイルが届く手前(CDNエッジやプロキシ)で認証・権限を検証し、ファイル配信(ダウンロード)自体を拒否(ブロック)する設計が必要です。
ブラウザにファイルが届いた後にJavaScriptで隠すのではなく、手前の配信レイヤーでブロックすることで、画面の構成コードすらダウンロードさせない完全な保護が可能になります。
2. ソースコード(JavaScript)を第三者に見られることによるリスクがあることを認識する
フロントエンド(HTML/JS/CSS)のファイルは、最終的にユーザーのブラウザにダウンロードされて実行されます。そのため、たとえアプローチ①などで未ログインユーザーからファイルを隠したとしても、一度ログインしたユーザー(一般ユーザー含む)や、悪意を持った第三者がファイルをダウンロードして解析(リバースエンジニアリング)することは極めて容易です。
ソースコードを閲覧されることによって生じる具体的なセキュリティリスクには、以下のようなものがあります。
| リスク項目 | 影響・詳細 |
|---|---|
| 機密性の高いビジネスロジックやアルゴリズムの流出 | プロダクト独自の高度な計算処理、独自の暗号化アルゴリズム、描画ロジックなどをフロントエンド(JavaScript)に実装している場合、コードを読み解かれてロジックを模倣(リバースエンジニアリング)されたり、コピーされたりするリスクがあります。 |
| 非公開APIや隠された仕様の露出 | JavaScriptコード内には、画面から呼び出すAPIエンドポイント(URLやパラメータ)が記述されています。攻撃者がコードを検索・解析することで、画面上には表示されていない管理用API(例: /api/admin/system-config)の存在やその仕様を特定し、直接攻撃を仕掛ける糸口を与えることになります。 |
| ハードコードされた機密情報(シークレット)の流出 | 開発時のミスにより、APIキー、プライベートトークン、暗号化用のマスターキー、あるいはコメントアウトした検証用の認証情報などがフロントエンドコードに残ったままビルドされてしまうと、解析によって即座にそれらが漏洩します。 |
| クライアントサイドでのバリデーション仕様の解析 | 入力フォームのバリデーションやセキュリティチェックのロジックがJavaScript内にどのように書かれているかを解析されると、チェックをすり抜けるための無効なデータや悪意あるパラメータを組み立てやすくなり、バックエンドへの攻撃難易度が下がります。 |
対策:流出して困る重要なロジックや秘密情報は一切フロントエンドに含めない
フロントエンド(JavaScript)は常に「悪意ある第三者から完全に丸見えである」という前提に立ち、流出して困る重要なロジックや秘密情報は一切フロントエンドに含めず、すべてバックエンド(API)側で処理する設計を徹底する必要があります。
3. 認可(Authorization)制御は必ずバックエンド(API)側で行う
「誰がログインしているか(認証)」と「ログインしたユーザーがどの操作を許可されているか(認可)」は明確に区別し、認可の検証は必ずバックエンド(APIゲートウェイやサーバー側)で実施しなければなりません。
❌ よくある誤解
「API側で、送信されてきたトークンが有効であること(=ログイン済みであることの『認証』)を確認しているから、すべてのAPI機能は安全に保護されている」
※これだけでは、「ログイン済みの一般ユーザー」による管理者向けAPIの呼び出しを防ぐことができません。「認証(誰であるか)」が通っていても、「認可(どんな権限・ロールを持っているか)」の識別チェックがAPI側で抜けているためです。
対策:トークン検証(認可)を徹底する
認証(Authentication) と 認可(Authorization) は以下のように明確に区別します。
-
認証(Authentication):誰であるかを確認する
- 役割: ユーザーが本人であるかを検証するプロセス。
- 実装例: ログイン時のパスワード検証、トークン(JWTなど)やセッションIDの発行。
-
認可(Authorization):何ができるかを制御する
- 役割: ユーザーに特定のアクションやデータへのアクセス権限(ロール)があるかを検証するプロセス。
-
実装例: APIゲートウェイやバックエンドでのトークン解析(ロールチェック)。権限不足時は即座に
403 Forbiddenを返却。
このように認可の検証をバックエンド(またはAPIゲートウェイ)で徹底することで、たとえフロントエンドの制御がバイパスされたとしても、管理者権限のないユーザーが管理者向け機能へアクセスすることを防ぎ、システムのセキュリティを確保できます。
4. まとめ
静的サイトにおける認証・認可設計では、「何をどこから守るのか」という境界線の見極めが最も重要です。
-
データ層の保護(必須)
- 認証・認可の検証ロジックは必ずバックエンド(APIゲートウェイやサーバー)で徹底します。フロントエンド側の制限はブラウザのデベロッパーツール等で容易にバイパス可能であり、セキュリティの境界線にはなり得ません。
-
プレゼンテーション層の保護(トレードオフ)
- 「画面アセット(HTML/JS/CSS)やコード構成そのものを隠したい」場合は、ブラウザに届く手前(CDNエッジやリバースプロキシなど)でアクセスをブロックする必要があります。
- ただし、このアプローチを選択すると、静的アセットの強みである「CDNによる高速キャッシュ配信」が制限され、検証処理によるレイテンシの発生やエッジでのコンピューティングコストが追加されるというトレードオフが生じます。
ユースケース別の設計アプローチ
| 対象ユースケース | 適した設計アプローチ |
|---|---|
| 社内限定システム・特定顧客向けサイト | ソースコードや画面構成の隠蔽が求められるため、VPN・IP制限、またはCDNエッジでのセッション検証による「プレゼンテーション層の保護」が適しています。 |
| 一般的なWebサービス・個人開発 | パフォーマンスとコスト効率を最優先し、アセットは一般公開(CDNキャッシュ)して「データ(API)層の保護」に徹するのが適しています。 |
5. 参考文献 (References)
本記事で解説した「フロントエンドの表示制御はUXのためであり、真のセキュリティ境界ではない」という設計原則の解説や、具体的なセッション管理方法について詳しく学びたい場合の推奨書籍です。
-
書籍名: Web Application Security: Exploitation and Countermeasures for Modern Web Applications (O'Reilly Media)
- 著者: Andrew Hoffman
- 対象章: Chapter 13: Secure Application Architecture(セキュアなアプリケーションアーキテクチャ)
- 概要: トークン(JWTなど)の保存場所(LocalStorage vs Cookie)のセキュリティ比較や、フロントエンドとバックエンドの適切なセキュリティ境界の設計について詳しく解説されています。