
はじめに
Databricks で「グループ」を使って権限を管理していると、次のような悩みが出てきます。これらはデータガバナンスや運用・監査の観点からはあまり良い状態ではないです。
- 分析と営業を兼務している人は、両方のグループの権限をいつも同時に持ってしまう
- 「営業の作業をしているときは、分析用のデータを見せたくない」が表現できない
- 個人が作ったテーブルやダッシュボードが、作った人に結び付いてしまう
Databricks の RBAC(ロールベースのアクセス制御) は、グループを「ロール」として切り替えて使う仕組みです。この記事では、RBAC の基本を整理したうえで、Free Edition で実際に試して分かったことをまとめます。
この記事の内容は、2026 年 11 月に Databricks Free Edition(AWS)で確かめた結果です。RBAC の仕様は変わる可能性があるので、最新のドキュメントもあわせて確認してください。
1. 前提:ふつうのグループ権限は「足し算」
まず、RBAC を使わない場合の権限の仕組みを確認します。
Unity Catalog の権限
Databricks のデータの権限は、Unity Catalog(UC) で管理します。テーブルを読むには、次の 3 つがすべて必要です。
| 階層 | 必要な権限 |
|---|---|
| カタログ | USE CATALOG |
| スキーマ | USE SCHEMA |
| テーブル | SELECT |
権限は GRANT 文で、ユーザーやグループに付けます。
GRANT USE CATALOG ON CATALOG sample TO `analysts`;
GRANT USE SCHEMA  ON SCHEMA  sample.finance TO `analysts`;
GRANT SELECT      ON TABLE   sample.finance.budget TO `analysts`;
複数のグループに属すると、権限は合算される
ユーザーが複数のグループに属していると、すべてのグループの権限が合算されます。
さらに、UC には DENY(拒否)がありません。片方のグループから権限を外しても、もう片方のグループ経由の権限は残ります。
つまり、ふつうのグループ権限では「兼務者が営業の作業をしているときだけ、予算を見せない」は実現できません。
2. RBAC(ロールの切り替え)とは
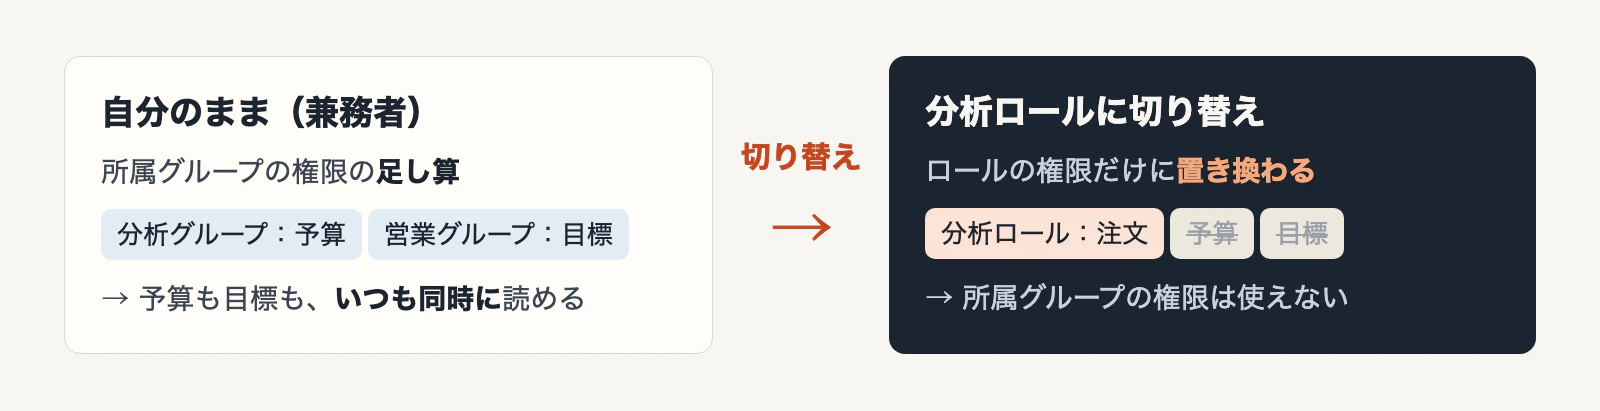
RBAC は、この「足し算」を「置き換え」に変える仕組みです。
基本の考え方
- ロール=グループです。専用の仕組みがあるのではなく、ふつうのグループをロールとして使います。
- グループに対する Assume(引き受け) の権限を持つ人が、そのグループに切り替えて操作できます。
- 切り替えている間は、自分の権限がロールの権限に置き換わります。所属グループの権限は使えません。
- 一度に使えるロールは 1 つだけです。
誰が切り替えられるか
- グループのメンバーは、自動で Assume を持ちます。
- メンバーでないユーザーやグループにも、Assume だけを付けられます。メンバーにはしないので、切り替えたときだけ権限を使えます。
どうやって切り替えるか
| 使う場所 | 切り替え方 |
|---|---|
| ワークスペースの画面 | 右上のメニューでロールを選ぶ。URL に ?aid= を付けて、最初からロールで開くこともできる |
| API・CLI | OAuth のトークンを取るときに assume_group=<グループ ID> を付ける |
3. 検証の構成
今回は、「誰が使えるか」と「使ったときの権限」を別のグループに分ける構成で試しました。
グループとロール
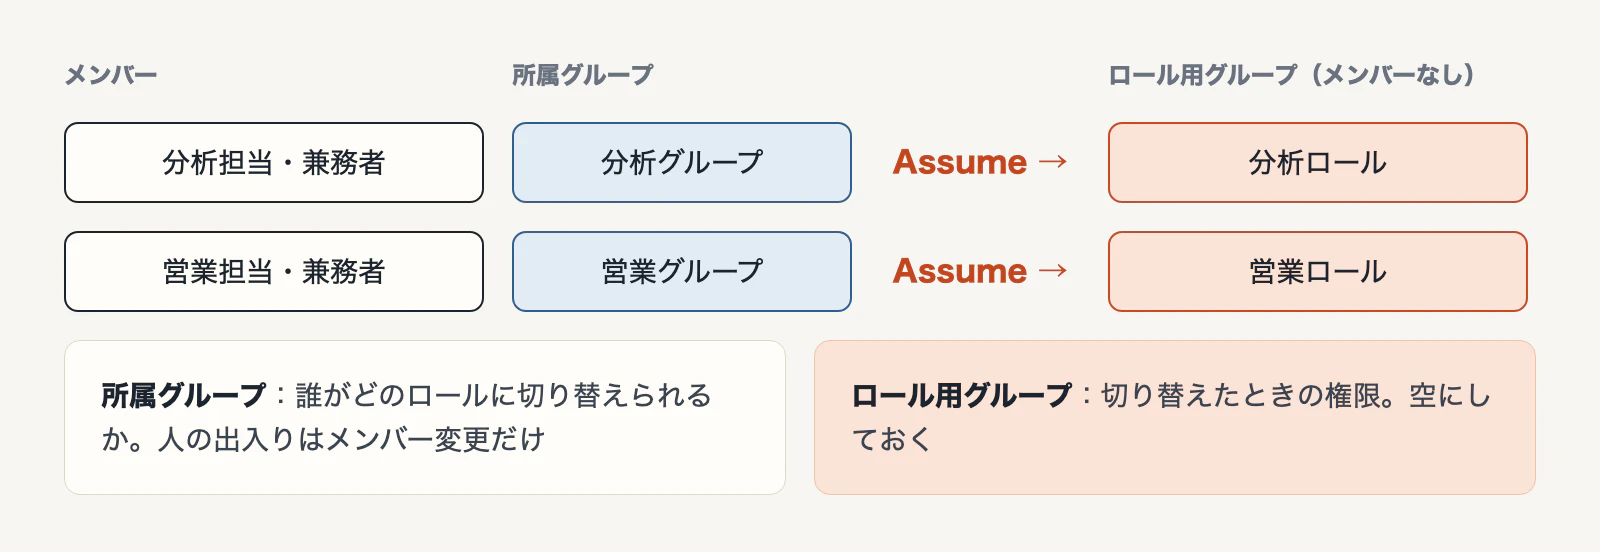
- 所属グループ:ふだんの所属。ここに Assume を付けて、「誰がどのロールに切り替えられるか」を決めます。人の出入りは、所属グループのメンバー変更だけで済みます。
- ロール用グループ:**メンバーを入れず空にします。**メンバーを入れると、その人は切り替えなくてもロールの権限を持ってしまうためです(実際に確かめると、入れて約 5 分後には切り替えなしで読めるようになりました)。
データの権限
所属グループとロールに、わざと別のデータを読ませました。
| テーブル | 所属グループ(自分のままで効く) | ロール(切り替えたときだけ効く) |
|---|---|---|
| 注文 | — | 分析ロール |
| 予算 | 分析グループ | 営業ロール |
| 目標 | 営業グループ | — |
こうしておくと、どのテーブルを読めたかで、どの ID の権限で動いたかが分かります。
比較のため、RBAC を使わない「ふつうのグループ権限」でも同じ観点を確かめました。利用者はサービスプリンシパル(SP)を使い、画面での見え方は実ユーザー 1 人で確かめています。
4. 結果
4.1 切り替えると、権限は「置き換え」になる
分析担当の場合です。
| 状態 | 注文 | 予算 | current_user() |
|---|---|---|---|
| 自分のまま | × | ○ | 本人 |
| 分析ロール | ○ | × | ロール名 |
兼務者の場合です。
| 状態 | 注文 | 予算 | 目標 |
|---|---|---|---|
| 自分のまま(足し算) | × | ○ | ○ |
| 分析ロール | ○ | × | × |
| 営業ロール | × | ○ | × |
ロールに切り替えると、所属グループの権限は外れ、ロールの権限だけになりました。 兼務者でも、担当ごとのロールに切り替えれば、その担当の権限だけで作業できます。2 つのロールを同時に指定すると、エラーになりました。
「ふだんは見えず、切り替えたときだけ見える」データにしたいときは、所属グループには付けず、ロールにだけ権限を付けます。
4.2 Assume は所属グループに付けて運用できる
| 変更 | 反映までの時間 |
|---|---|
| 所属グループにメンバーを入れる | 約 2 分で切り替えられるようになった |
| 所属グループからメンバーを外す | 約 1.5 分で切り替えられなくなった |
人の出入りは、所属グループのメンバー変更だけで管理できました。グループの中にグループを入れる(入れ子)場合も効きました。
注意点が 1 つあります。
- メンバーは、所属グループそのものにも切り替えられます。 Assume のルールを付けていなくても、画面のメニューに所属グループが出てきます。切り替えると、そのグループの権限だけになります。
4.3 ロールで作ったものは、ロールが持つ
| ふつうのグループ権限 | ロールで作る | |
|---|---|---|
| テーブルの所有者 | 作った個人 | ロール |
| ノートブックなどの置き場所 | 個人のホーム |
ロールのホーム(/Users/Groups/<ロール名>) |
| 管理できる人 | 作った個人 | 同じロールに切り替えられる人なら誰でも |
作った人が異動・退職しても、ロールのメンバーなら引き続き管理できます。一方で、作った本人も、自分のままでは見えず、触れません。「ロールで作り、ロールで管理する」と決めて運用する必要があります。
4.4 取り消しには時間差がある
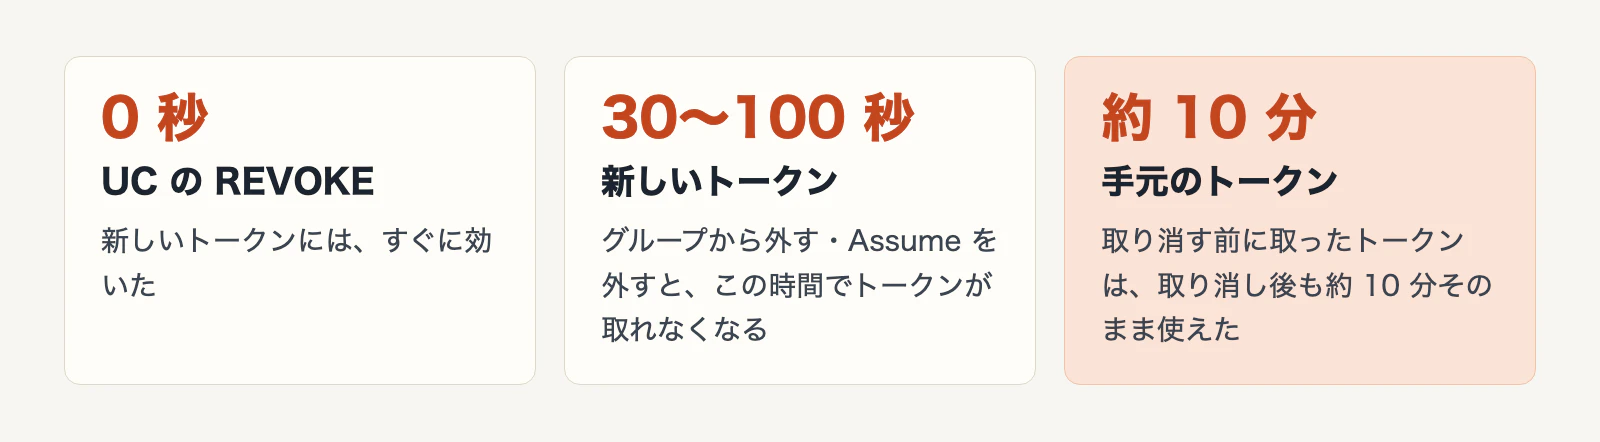
取り消してもしばらく作業を続けられる可能性があります。
4.5 Genie Agent・AI/BI Dashboard と組み合わせる
ロールで作った Genie Agent(旧 Genie Space)やAI/BI Dashboard は、ロールのホームに置かれ、ロールが持ちます。利用者の権限は「いま有効な ID(自分かロールか)」で判定されました。
| 利用権限を付けた相手 | 使えるとき |
|---|---|
| 所属グループ | 自分のまま |
| ロール | そのロールに切り替えたときだけ |
| 個人 | その人が自分のままのときだけ |
Genie Agent
- 質問への答えは、いま有効な ID の UC 権限で作られます。
- スペースのテーブルを 1 つでも読めないと、どの質問にも答えません。 ロールの権限と所属グループの権限でテーブルを分けるなら、スペースも分けます。
- ロールで始めた会話は、同じロールに切り替える全員で共有されます。
AI/BI Dashboard
- 埋め込み資格情報ありで公開すると、最後に公開した ID の権限で全員が見ます。ロールで公開すればロールの権限です。
- 埋め込みなしで公開すると、閲覧者のいま有効な ID(自分かロールか)権限で表示されます。ロールに切り替えると、見えるデータも切り替わります。
4.6 監査ログ
system.access.audit では、ロールでの操作が次のように記録されました。
| 項目 | 値 |
|---|---|
identity_metadata.run_as(権限の持ち主) |
ロール名 |
identity_metadata.run_by(操作した人) |
操作した本人 |
「誰が・どのロールで」操作したかまで追えます。
5. まとめ
- RBAC でロールに切り替えると、権限は所属グループの「足し算」から、ロールの権限への「置き換え」になる
- Assume を所属グループに付ければ、誰が切り替えられるかをメンバー変更だけで管理できる
- ロールで作ったものはロールが持ち、同じロールの人なら誰でも管理できる
- Genie Agent や AI/BI Dashboard も、いま有効な ID(自分かロールか)の権限で動く