
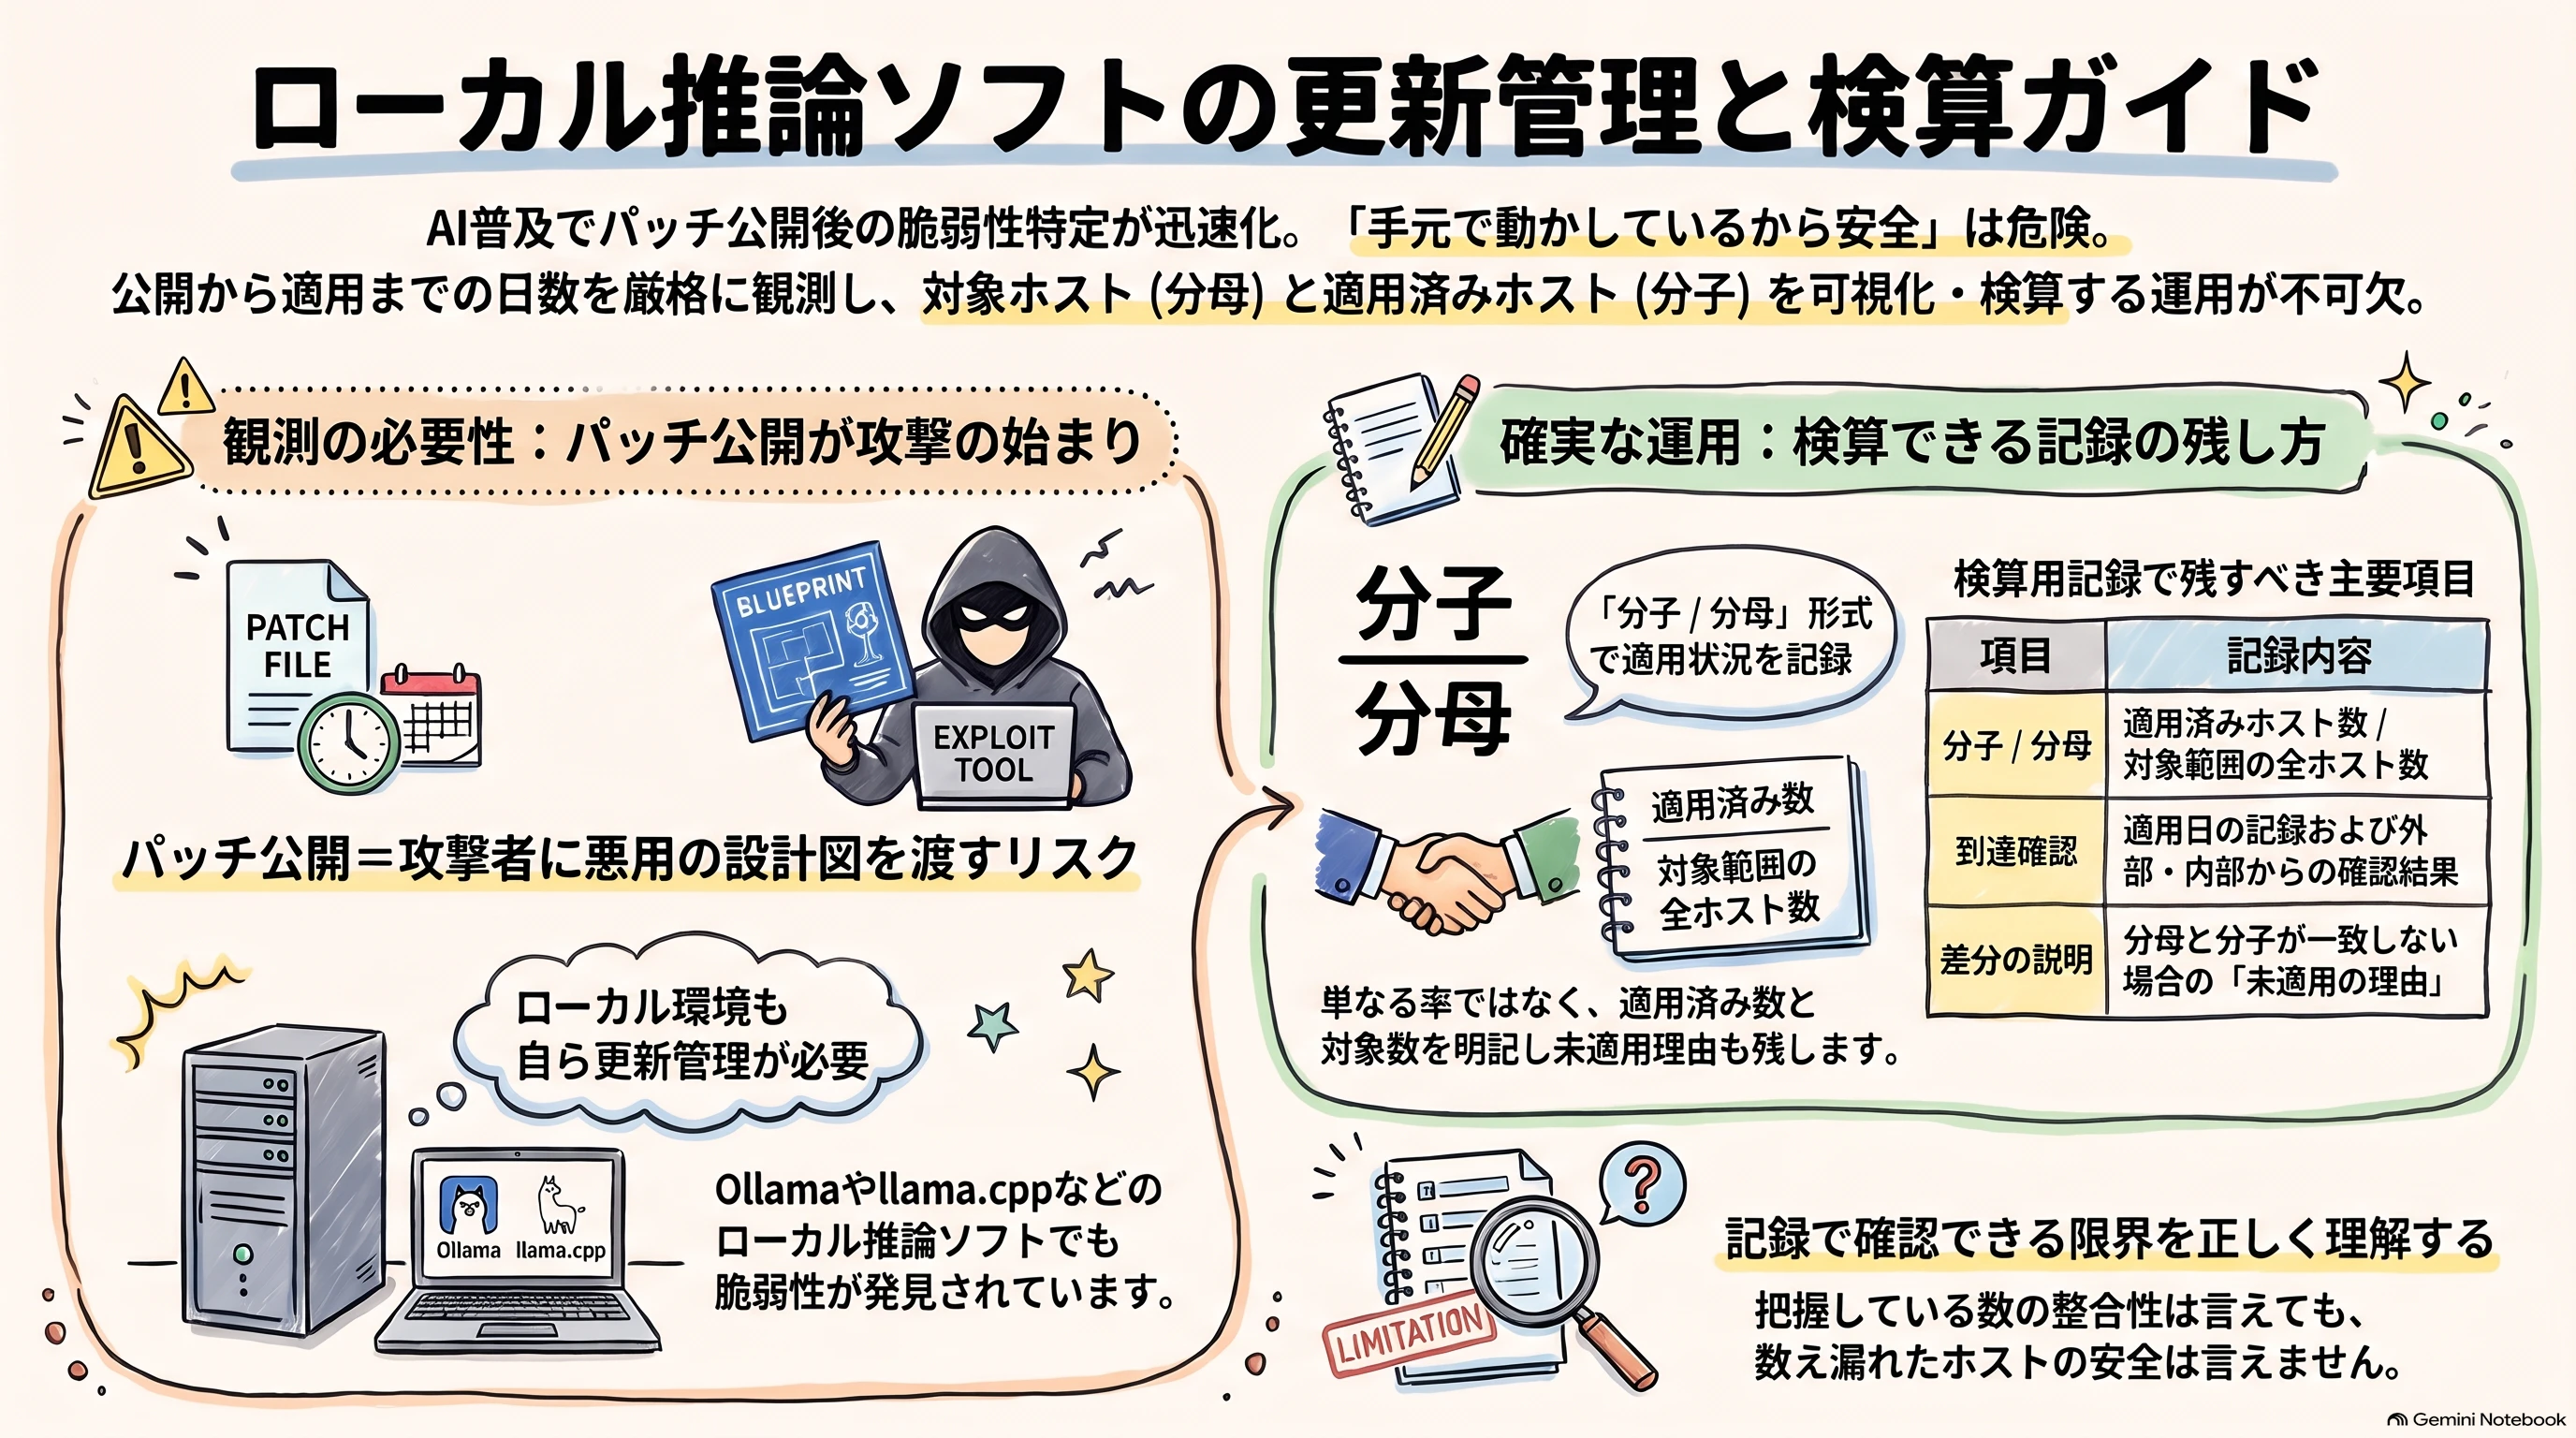
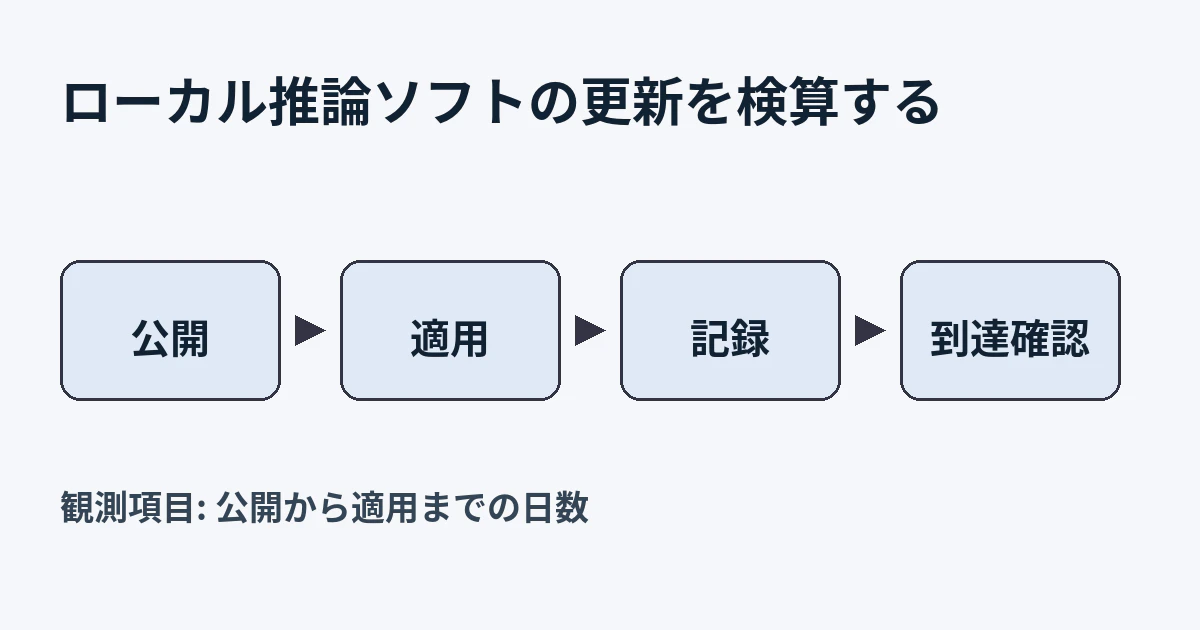
ローカル推論ソフトの更新を、「当てた」で終わらせずに検算できる形で残す方法を書きます。
観測する項目は、修正の公開から適用までの日数です。
記録するのは、版、適用日、到達確認の結果、そして分子と分母です。
なぜ「公開から適用までの日数」を観測するのか

LiteLLMは2026年10月27日の公式ブログ(Director of Security・CEO・CTOの連名)で、こう書いています。
- AIエージェントがある今、セキュリティパッチを公開すると、利用者が更新する前に、攻撃者へ悪用の設計図を渡しうる。
- 誰でも、パッチの差分にモデルを向けて、修正された脆弱性を特定させられる。
- 以前はアドバイザリの後に来ていた攻撃の通信が、今はリリースの後に来る。その前提で運用している。
この前提に立つと、修正の公開日が攻撃の始まりになります。
なので僕は、公開から適用までの日数を観測項目にします。
ただし、パッチ差分からAIで脆弱性を特定する攻撃が実際に増えた、という数字はブログにありません。
観測した件数や事例も示されていません。
言えるのは「当事者がそう判断して、配り方を変えた」までです。
同じ月に出たローカル推論ソフトの修正
同じ10月には、ローカル推論で使うソフトにも修正が出ています。
悪用の手順はここでは扱いません。
| ソフト | CVE | 概要 | 対象範囲 | 修正版 | 公開 |
|---|---|---|---|---|---|
| Ollama | CVE-2026-103663 | /api/pullのパストラバーサル | 0.34.2以上0.35.0未満 | 0.35.0 | CERT Polska、10月8日 |
| llama.cpp | CVE-2026-107183 | llama-serverのuse-after-free | b8227以上b11393未満 | b11393 | VulnCheck、10月7日 |
手元で動かしているから安全、ではありません。
手元で動かしているなら、更新するのも自分たちです。
検算用の記録テンプレート
1件の修正につき、1行を残します。
| 項目 | 書くこと |
|---|---|
| 対象ソフト | 例: Ollama |
| 現在版 | ホストごとに確認した版 |
| 修正版 | アドバイザリが示す修正版 |
| 対象ホスト数(分母) | その修正の対象範囲に入る版が動いているホストの数 |
| 適用済みホスト数(分子) | 修正版以上に上がったホストの数 |
| 適用日 | ホストごとの適用日 |
| 到達確認の方法と結果 | どこから何を確かめたか、その結果 |
| 未適用の理由 | 分母と分子の差の説明 |
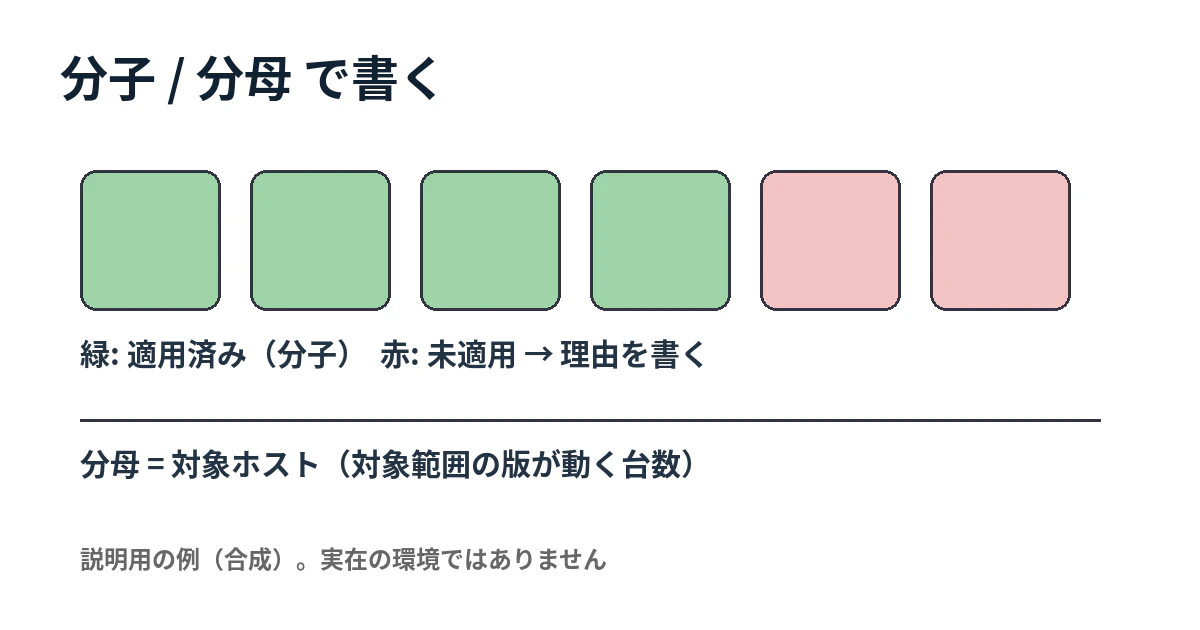
率だけを書かず、適用済み / 対象ホスト の形で書きます。
分母が分からないまま「全台適用」とは書けません。
分母と分子の差には、必ず未適用の理由を書きます。
何が言えて、何が言えないか

- 版が揃った、は言えます。認証・認可が十分、は言えません。
- 到達確認できた、は言えます。業務で使ってよい、という許可にはなりません。
- 分子と分母が一致した、は言えます。分母の数え漏れがない、までは言えません。
限界と、うまくいかないところ
LiteLLMはブログで、うまくいかなかったことも3つ挙げています。
- 公開用と非公開用で、全リリースを二重に作る負担が大きい。長期的には続けられない。
- 試験運用のレジストリは廃止し、作り直す。
- 一番苦労したのは、全顧客に修正があること、入手の方法を知らせ、実際に適用してもらうこと。そのために猶予が予定より1週間延びた。
修正を作るより、届けて当ててもらうほうが難しかった。
これを手順の側に置き換えると、記録が効くのは「届いたか」「当たったか」の確認です。
この記録で分かるのは、数えたホストの状態までです。
数えていないホストのことは分かりません。
何日以内が妥当かは、使い方と、外から届くかどうかで変わります。
判断するのは、運用する人です。
Cor.はISO/IEC 27001について、2026年10月に第2段階審査を終え、2026年12月ごろの認証登録を見込んでいます。
推論ソフトの更新を、担当・期限・記録の枠に入れる話は、その運用と同じ線の上にあります。
参考にした一次資料
以下は参考にした資料であり、認証・適合を示すものではありません。
- LiteLLM公式ブログ「Introducing the LiteLLM Private Registry」(2026-10-27) https://docs.litellm.ai/blog/litellm-private-registry
- LiteLLM Security Advisories(GitHub) https://github.com/BerriAI/litellm/security/advisories
- CERT Polska: CVE-2026-103663 https://cert.pl/en/posts/2026/10/CVE-2026-103663/
- VulnCheck: CVE-2026-107183 https://www.vulncheck.com/advisories/llama-cpp-before-b11393-use-after-free-via-common-chat-peg-mapper-chat-parser