
- 前回の記事で、OWASPのcve-lite-cliの優先度(CVSS × EPSS)をClaude Skillへ渡し、最上位の1パッケージをAIに修正させる仕組みを作りました。
- ただしEPSSは「今後30日で悪用される確率」であり、「既に悪用されているか」は表しません。
- そこでNIST提案の LEV(Likely Exploited Vulnerabilities) を加え、「未来(EPSS)」と「過去(LEV)」の両面から優先度を決める方法を記録いたします。
概要
- 前回導入したcve-lite-cliの検出結果に、脆弱性ごとの「LEV」を書き足します。
- ClaudeにまずEPSSで緊急度を分類させて、その中ではLEVが高いものを先に選びます。
- 選んだ1パッケージだけを修正し、最終確認は人間が行います。
LEVとは
- NIST CSWP 41で提案された「脆弱性が過去に悪用された確率」の下限推定です。
- LEVには、「30日おきのEPSSを使うLEV」と「毎日のEPSSを使うLEV2」があり、本記事では以下の理由からLEV2を利用します。
- 取りこぼしがない: 30日おきの計算では、その間に一時的に跳ね上がったEPSSを見逃します。毎日の値を使うLEV2なら拾えます。
-
APIと相性が良い: EPSS APIの
scope=time-seriesは日次の値を返すため、そのまま計算に使えます。 - 計算が軽い: 本記事では当日 + 直近30日分に絞った簡易版とし、1リクエストで済ませます。
| 指標 | 問い | 時間軸 |
|---|---|---|
| EPSS | これから悪用されるか | 未来30日 |
| LEV | 既に悪用されたか | 過去(本記事では直近31日) |
環境
- Node.js 18以上
- cve-lite-cli v1.33.0 以上
- Claude Code
前提
- Node.jsプロジェクトがあること
- 前回の記事を読んでおくことを推奨します
手順
スクリプト作成
- 対象プロジェクトに
scripts/lev.mjsを作成して、以下の内容を記述します。
#!/usr/bin/env node

// cve-lite のスキャン結果へ LEV を付与し、標準出力へ流す
import { spawnSync } from 'node:child_process';
import { mkdtempSync, readdirSync, readFileSync, rmSync } from 'node:fs';
import { tmpdir } from 'node:os';
import { join } from 'node:path';

// FIRST提供のEPSS API
const EPSS_API = 'https://api.first.org/data/v1/epss';

// cve-lite の --json はファイル出力のみのため、一時ディレクトリ経由で読む
const scan = () => {
  const dir = mkdtempSync(join(tmpdir(), 'cve-lite-'));
  try {
    spawnSync('cve-lite', ['.', '--check-maintenance', '--json', '--output', dir], { stdio: 'ignore' });
    return JSON.parse(readFileSync(join(dir, readdirSync(dir)[0]), 'utf8'));
  } finally {
    rmSync(dir, { recursive: true, force: true });
  }
};

// LEV2 = 1 − Π(1 − EPSS_d / 30)  NIST CSWP 41: https://doi.org/10.6028/NIST.CSWP.41
const lev2 = (daily) => 1 - daily.reduce((p, epss) => p * (1 - epss / 30), 1);

const fetchLevs = async (cves) => {
  if (!cves.length) return new Map();
  const url = `${EPSS_API}?cve=${cves.join(',')}&scope=time-series&limit=${cves.length}`;
  const { data } = await (await fetch(url)).json();
  // time-series は当日を含まない過去30日分のため、当日値 d と連結する
  return new Map(data.map((d) => [d.cve, +lev2([d, ...d['time-series']].map((p) => +p.epss)).toFixed(5)]));
};

const report = scan();
const levs = await fetchLevs([...new Set(report.findings.flatMap((f) => f.cves))]);
const withLev = (s) => ({ ...s, lev: levs.get(s.cve) ?? null });

const findings = report.findings.map((f) => {
  const epssScores = f.epssScores.map(withLev);
  return { ...f, epssScores, levMax: Math.max(0, ...epssScores.map((s) => s.lev ?? 0)) };
});

console.log(JSON.stringify({ ...report, findings }, null, 2));
scripts追加
-
package.jsonのscriptsに以下を追加します。
"cve:lev": "node scripts/lev.mjs"
-
npm run cve:levを実行して以下のように「lev」や「levMax」が追加されていることを確認。
{
   "cve": "CVE-xxx-xxx",
   "epss": 0.xxx,
   "percentile": 0.xxx,
   "lev": 0.xxx
 },
 {
   "cve": "CVE-xxx-xxx",
   "epss": 0.xxx,
   "percentile": 0.xxx,
   "lev": 0.xxx
 }

"levMax": 0.xxx
スキル作成
-
.claude/skills/cve-lev/SKILL.mdを作成して、以下の内容を記述します。
---
name: cve-lev
description: cve-lite-cliのJSON出力にLEVを付与し、EPSS優先度とLEVで最上位の1パッケージを修正する
argument-hint: "[<package名> | --all | --dry-run]"
---

- 引数
  - 引数なし:優先度最上位の1パッケージを修正
  - `<package名>`:指定したパッケージだけを修正
  - `--all`:優先度順に全パッケージを修正
  - `--dry-run`:修正はせず、判定結果だけ報告

### やること
- `npm run cve:lev`の出力(cve-lite-cliのJSON + LEV)を読み込み、**優先度が一番高い脆弱性を1つだけ**修正する。
- 1回の実行で1パッケージだけ直す。

### 指標
- `prioritySignal`:cve-lite-cliのEPSS優先度。これから悪用される見込み。
- `levMax`:finding内CVEのLEV最大値。過去30日で既に悪用された見込み。
- `epssScores[].lev`:CVEごとのLEV。取れない場合は`null`。

### 優先度の決め方
- まず`prioritySignal`で4段階に分ける。
  - `fix_now`:危険度高 + 悪用される確率も高い → 即修正
  - `fix_soon`:危険度高、悪用確率は低い → 修正
  - `monitor` / `low_priority`:危険度低め → メジャーバージョンが変わらない範囲で修正
  - EPSSが取れない場合は、深刻度だけで代わりに判断する
- 同じ段階の中では`levMax`の高い順に並べる。

### 修正のやり方は3パターン
- **自動**:メジャーバージョンが変わらない → 提示された修正コマンド(`runnableFixCommand`)をそのまま実行
- **手動**:メジャーバージョンが変わる → 変更履歴を確認し、壊れる箇所をコードごと直す
- **保留**:直せる修正版がない → 内容だけ報告

### 報告
- 対象パッケージ、`prioritySignal`、`levMax`と該当CVE、修正パターン、実行コマンドを箇条書きで簡潔に。

### 修正後
- テスト・ビルド・`npm run cve:lev`の再実行で確認する。
- ※前回からの差分は「指標」と「同じ段階の中では
levMaxの高い順」の2点のみです。
スキル実行
- Claude Codeを開き、以下を入力して実行します。実際の修正は行わず、修正結果の確認のみです。
/cve-lev --dry-run
- 実行後、優先度最上位の1パッケージについて、判定内容と修正案が提示されることを確認します。
- ※結果は対象プロジェクトによって変わります。以下は自身のサンプルプロジェクトでの結果です
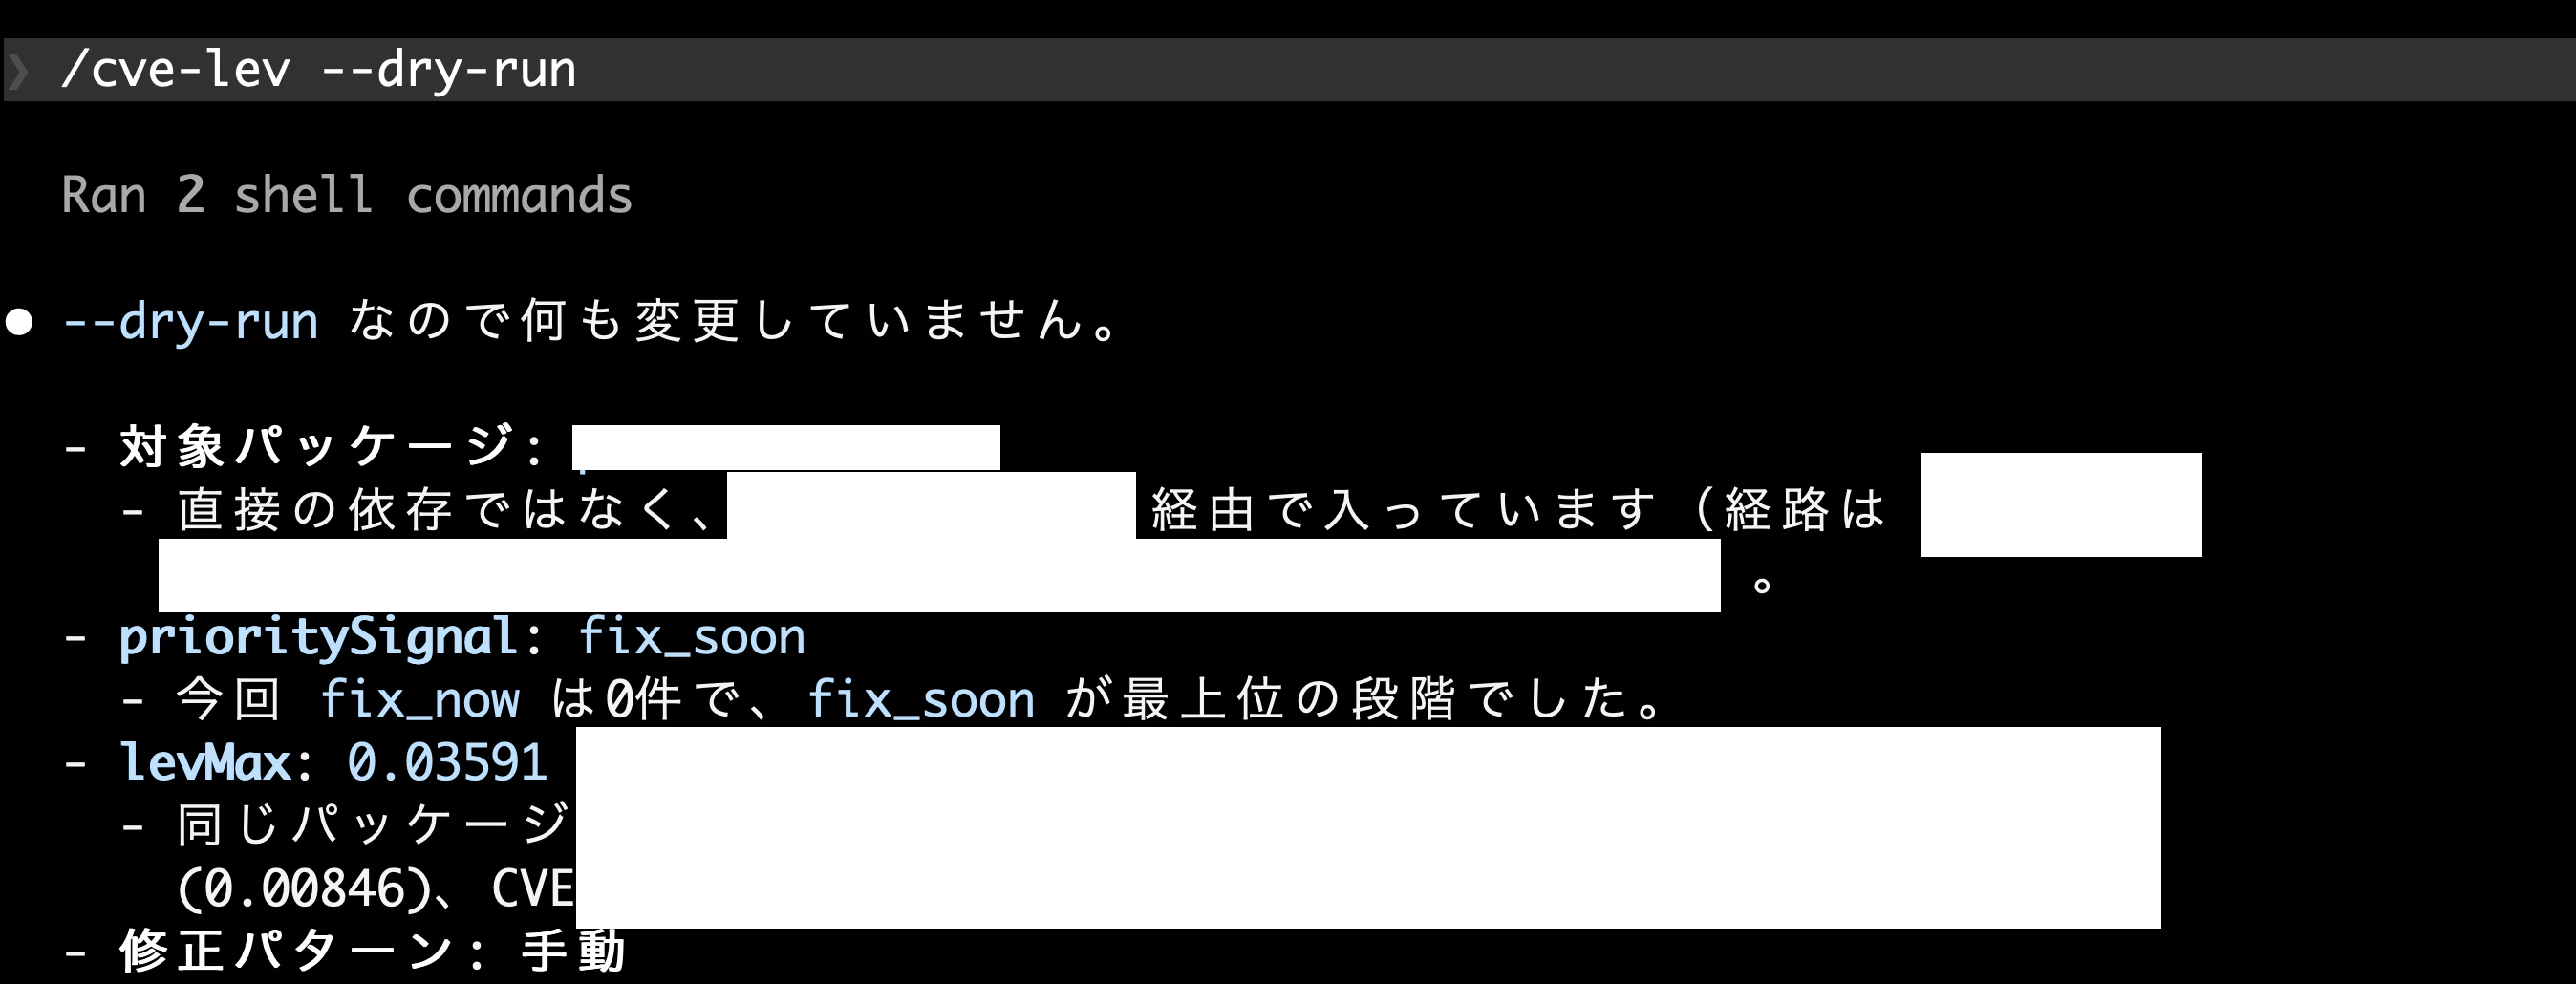
- 実際の修正は
/cve-levを引数なしで実行することで行えます。
まとめ
- 未来(EPSS)と過去(LEV)の2軸で優先度判断をより効率的にできるようになりました。
- これら以外にも判断材料はありますが、「検知→優先度判断→修正」の仕組みは変わらないので、より楽で安全な仕組みを適宜作成しようと感じました。