
はじめに
先日、EC2インスタンスで使用しているIAMロールを同名で再作成した際、IAMポリシーの権限が効かなくなり、原因特定に時間を要する事象に遭遇しました。
マネジメントコンソール上では、EC2に対して正しいIAMロールがアタッチされているように見えます。しかし、実際には内部的な紐付けが切れているという仕様上の落とし穴がありました。
本稿では、この現象の背景にある「インスタンスプロファイル」の挙動と、IAMロール再作成時に注意すべき仕様についてまとめます。
事象:ロールを作り直したら権限が消えた
発生した状況は以下の通りです。
- 前提: EC2インスタンスにIAMロール(例:
server-role)がアタッチされており、SSM接続などが正常に行えていた。 - 操作: IAMロールの設定を見直すため、EC2にアタッチしたままの状態で、当該IAMロールを削除し、即座に同名で再作成した。
- 問題: ロール名も付与したポリシーも同じであるにもかかわらず、EC2からの権限(SSM接続等)が無効化された。
- 混乱: マネジメントコンソールを確認しても、EC2には依然として
server-roleがアタッチされている表示のままであり、設定ミスが見当たらない。
原因:AWSのリソース識別仕様
この現象は、我々が見ている「ロール名」と、AWSシステムが管理している「リソースID」の不一致によって発生します。
1. インスタンスプロファイルの介在
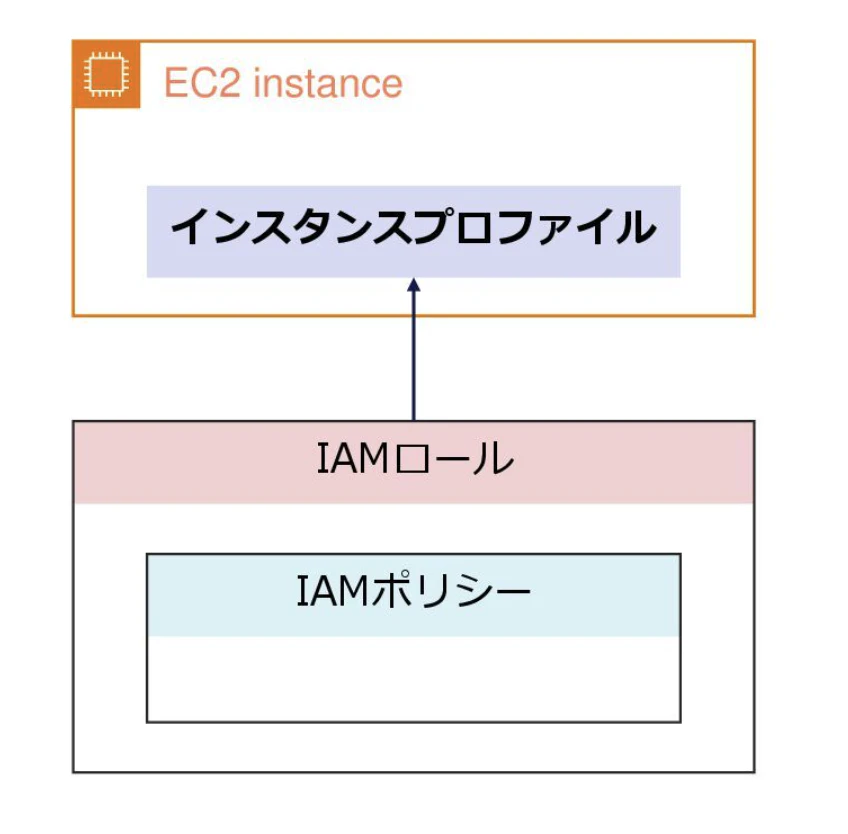
EC2はIAMロールを直接参照せず、インスタンスプロファイルというコンテナを経由して権限を取得しています。
$$\text{EC2} \leftrightarrow \text{Instance Profile} \leftrightarrow \text{IAM Role}$$
2. Unique ID(一意の識別子)による紐付け
AWSのリソース管理において、IAMロールの紐付けは「ロール名」ではなく、作成時に発行される一意のID(Unique ID)で行われます。
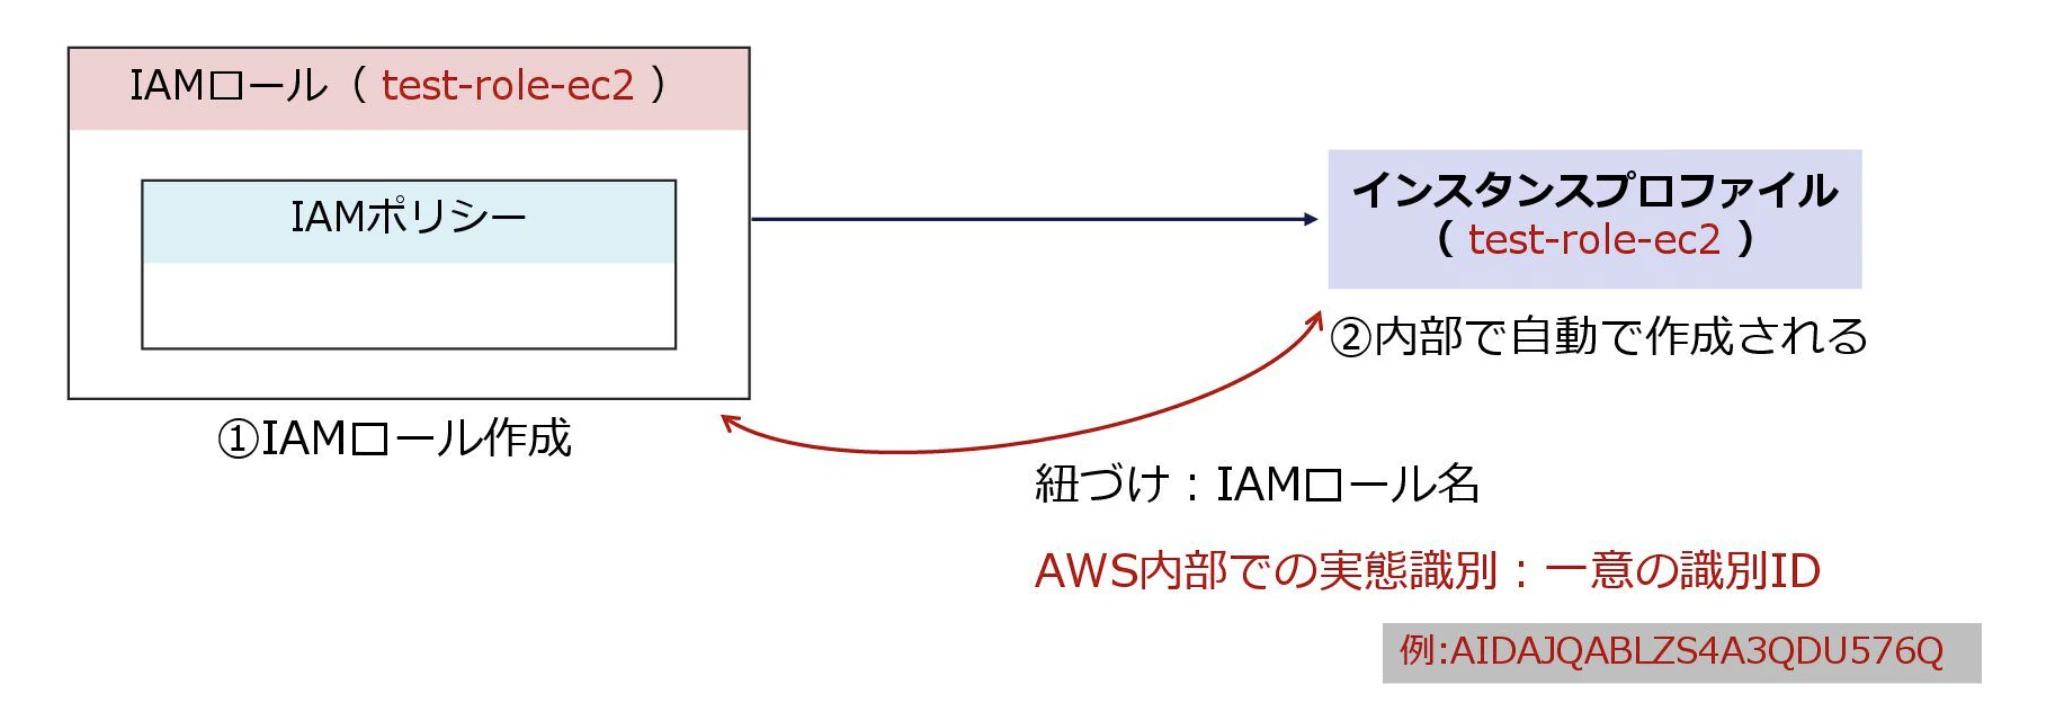
人間には同じ名前に見えても、作り直した時点でIDが変わるため、システム的には「別物」となります。
| 種類 | Name (ロール名) | Unique ID (実体) | 状態 |
|---|---|---|---|
| 削除した旧ロール | server-role | AROA_OLD_111... | プロファイルが参照中 (存在しない) |
| 再作成した新ロール | server-role | AROA_NEW_222... | 未紐付け |
リンク切れのメカニズム
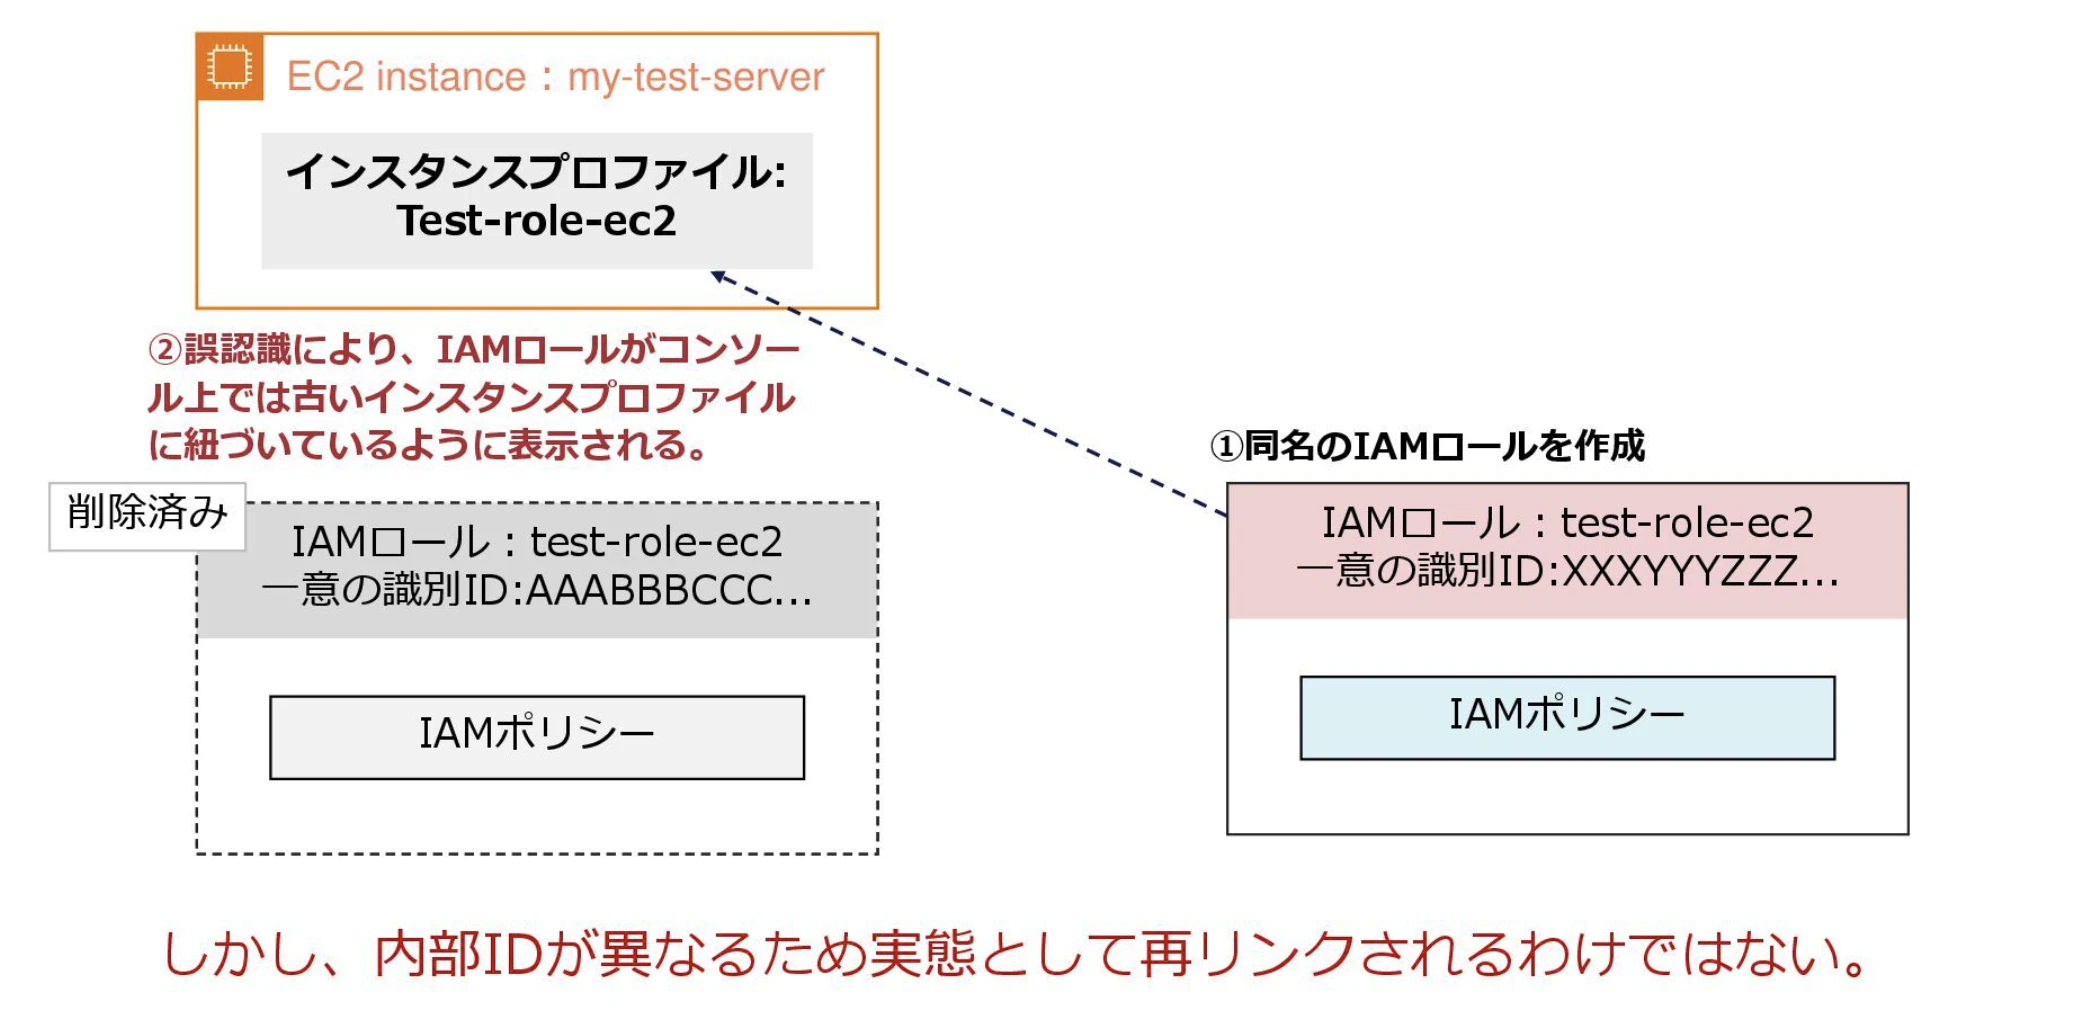
EC2に紐付いているインスタンスプロファイルは、削除された旧ロールのID (AAABBBCCC...) を記憶し続けています。
IAMロールを同名で再作成しても、プロファイルが自動的に新しいID (XXXYYYZZZ...) に切り替わることはありません。
ただし、同じIAMロール名で再作成すると、誤認識してコンソール上では古いインスタンスプロファイルに紐づいているように表示されてしまうようです。
(IAMロールはマネジメントコンソール上で作成すると、同じ名前のインスタンスプロファイルが自動的に作成され、紐づけられる仕様がある。その仕様が誤作動してしまうと考えられる。)
これが、
「コンソール上は正しい名前が表示されているのに、権限がない(参照先が存在しない)」
という現象の正体です。
解決策
この状態(リンク切れ)を解消するには、インスタンスプロファイルの参照先を更新する必要があります。
手順
EC2インスタンスの設定画面から、以下の操作を行います。
-
ロールのデタッチ(または置換)
- 一度「ロールなし」にするか、一時的に別のロールをアタッチして保存します。
-
ロールの再アタッチ
- 再度、目的のIAMロール(再作成したもの)を選択して保存します。
この操作により、インスタンスプロファイルが再生成(または更新)され、新しいIAMロールのIDと正しく紐付きます。
教訓と再発防止
IAMロールのメンテナンスを行う際は、以下の挙動を理解しておく必要があります。
-
EC2はロールをIDで識別している
- 名前が同じでも、作り直せば別リソース扱いとなる。
-
再作成の手順
- ロールを作り直す場合は、必ず
「EC2からデタッチ → ロール削除 → ロール再作成 → EC2へアタッチ」
の順序で行う。
- ロールを作り直す場合は、必ず
IaC(TerraformやCloudFormation)で管理している場合でも、iam_role と iam_instance_profile の依存関係によっては同様の事象が発生しうるため、リソースの再作成(Replace)が発生する変更には注意が必要です。