
海外に出ると、日本のサービスが急によそよそしくなります。証券会社はログインを渋り、Netflix は見られる作品が入れ替わり、Amazon Prime Video は「お住まいの地域では視聴できません」と言ってきます。答えは分かっています。自宅の回線から出ればいい。しかし「VPN を全部家経由にする」と、滞在先での普段使いまで遅くなり、切り替えを忘れて困ります。この記事では、Mac の Firefox を「海外専用ブラウザ」にして、Firefox の通信だけを家のラズパイで動く Squid に中継させる構成を、試して捨てた案も含めて手順つきで紹介します。前提は前回の記事で作った WireGuard のオンデマンド接続です。
海外に出ると、日本のサービスが急に不便になる
原因はどれも同じで、「どこの国の IP アドレスから来たか」で扱いが変わるからです。
- 証券会社。 海外の IP からのログインは、警告が出たり、追加の確認を求められたり、そもそも弾かれたりします。口座を守るための仕組みなので、文句は言えません。
- Netflix。 契約は同じでも、見られる作品は滞在国のラインナップに変わります。日本で途中まで見ていた作品が、続きを見られないことがあります。
- Amazon Prime Video。 日本向けの作品の多くは海外からは再生できません。
解決の方向はひとつで、自宅の IP アドレスから出ることです。家にはラズパイがあって、WireGuard で外からつながる。あとは「どの通信を家経由にするか」の問題です。
「VPN で全部家経由」は正解に見えて、毎日は使えない
WireGuard の AllowedIPs を 0.0.0.0/0 にすれば、すべての通信が家を通ります。確かに証券会社も Netflix も自宅の IP になります。しかし、これを旅行中ずっと有効にすると、次のことが起きます。
- すべての通信が家の回線の上り速度に縛られる。地図も、現地のレストランのサイトも、いったん日本に行って戻ってくる。
- 証券会社を見るときだけ切り替える運用にすると、今度は切り替え忘れが起きる。Safari で証券会社を開いてしまい、海外の IP でアクセスして警告を食らう。
欲しいのは「証券会社や動画配信は家経由、それ以外は現地の回線で速く」であり、しかも手で切り替えないことです。
試して捨てた 3 つの案
案 1: AllowedIPs に証券会社の IP アドレスを書く
一見いちばん簡単です。しかし証券会社や銀行の多くは Akamai のような配信網を使っていて、IP アドレスが数時間で入れ替わります。しかも配信網は「近くの国のサーバー」の IP を返すので、日本で調べた IP を書いても海外では一致しません。ログインの途中で別のドメイン(ID 基盤や本人確認)に飛ぶこともあり、そこが漏れると接続元 IP が途中で変わって、かえって不正アクセスを疑われます。失敗しても「普通につながるだけ」なので気づけない、というのも致命的でした。
案 2: WireGuard のオンデマンドで宛先ごとに切り替える
オンデマンド接続が見ているのは「携帯回線か Wi-Fi か」と「どの SSID か」だけで、宛先は見ません。「証券会社のアプリを開いたら」という条件は作れません。
案 3: macOS の自動プロキシ設定(PAC)で宛先ごとに振り分ける
PAC は「このドメインは中継へ、それ以外は直接」をドメイン名で書けるので、案 1 の弱点は消えます。ところが macOS では、Mac の中のファイル(file://)を PAC として指定する方式が OS の版によって効いたり効かなかったりし、Chrome はシステムの file:// PAC を無視するようになりました。かといってラズパイの Web に置くと、VPN が切れているときは PAC 自体が読めず、macOS は「プロキシなし」として全部直接つないでしまいます。つまり、いちばん守りたい場面で安全側に倒れない。これが決め手で、やめました。
答え: ブラウザを分ける — Firefox を「海外専用」にする
発想を変えて、「宛先で分ける」のをやめ、「ブラウザで分ける」ことにしました。Firefox は OS のプロキシ設定とは別に、自分だけのプロキシ設定を持てます。そこで、普段使っていない Firefox のプロキシを家の Squid に向け、Firefox の通信は全部家経由にします。Safari と Chrome は何も変えず、現地の回線で直接つながります。
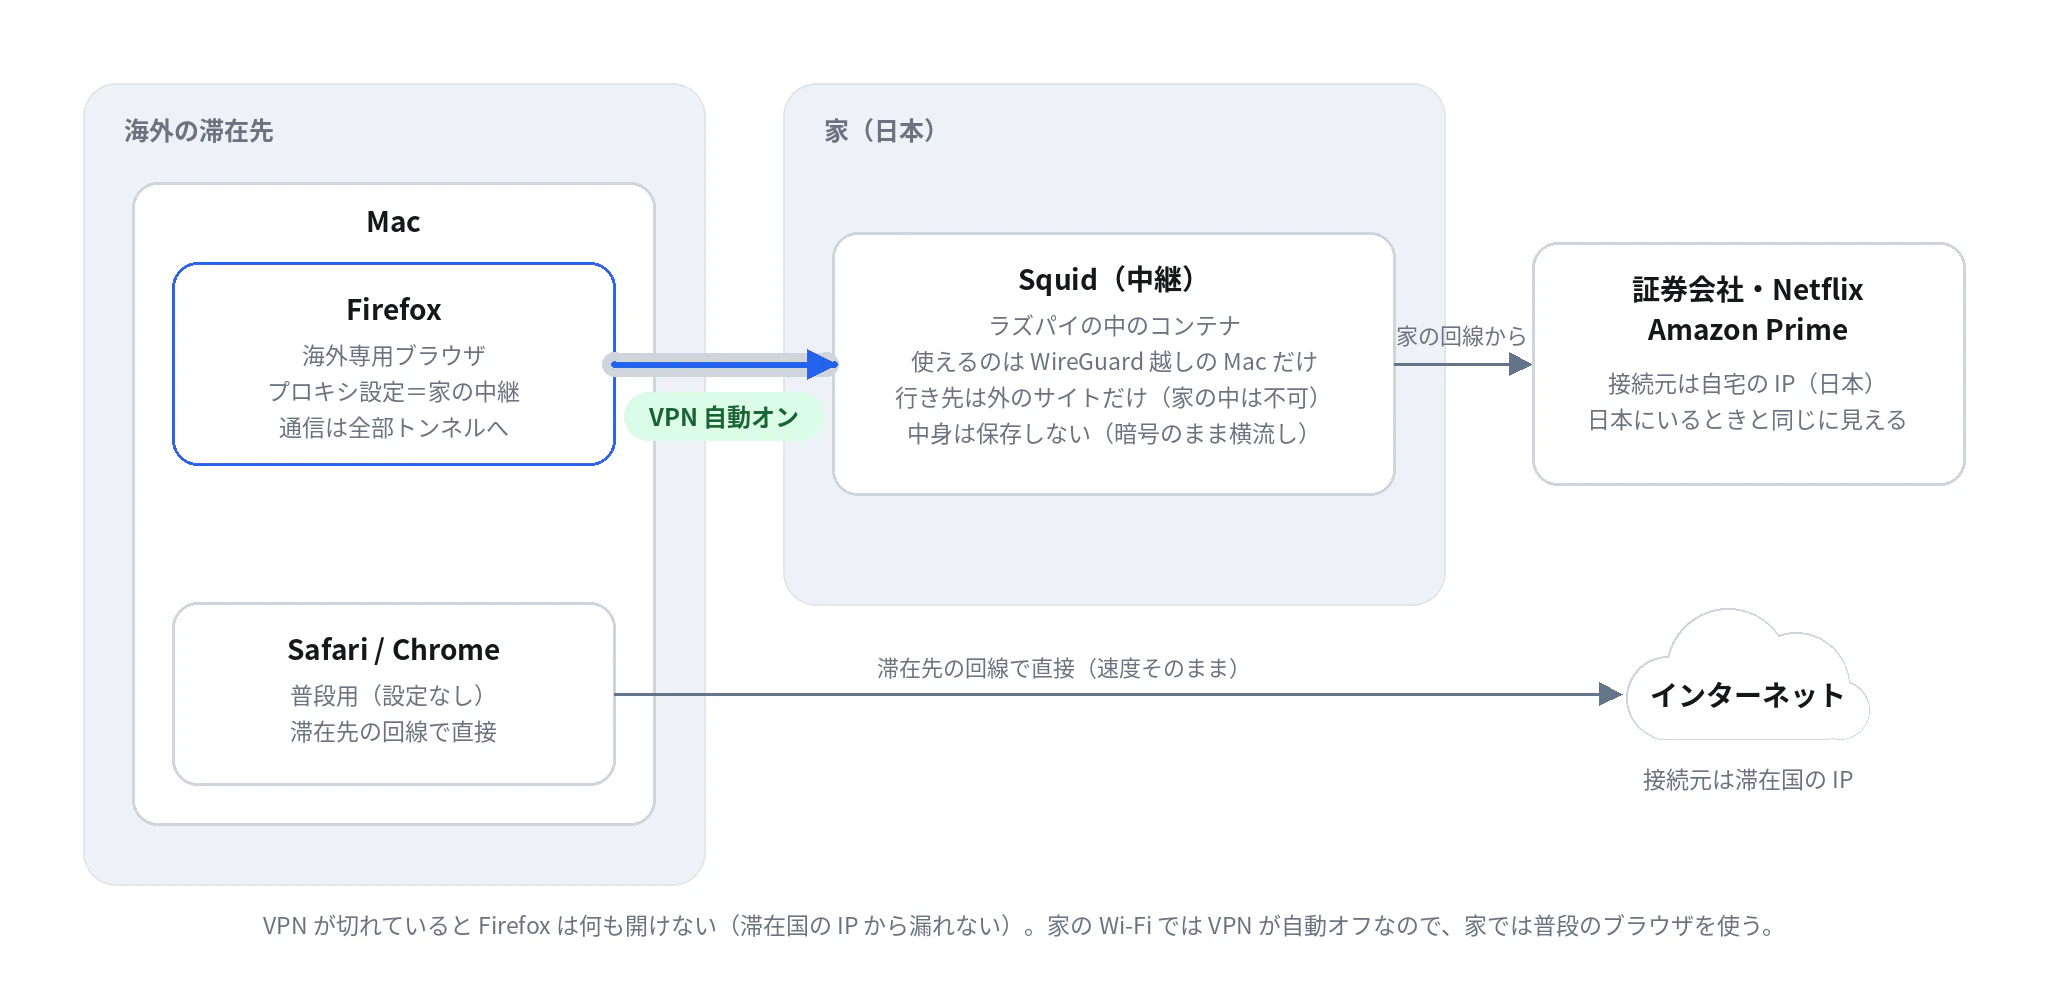
図 1:Firefox の通信だけが WireGuard のトンネルを通って家の Squid に届き、自宅の回線から出ていく。Safari と Chrome は現地の回線で直接
この形にすると、欲しかったものが全部そろいます。
- 切り替え操作がない。 証券会社や Netflix は Firefox で開く、それだけです。WireGuard はオンデマンドで勝手に上がっています。
- 普段の速度が落ちない。 Safari と Chrome は現地の回線のままです。
- 失敗が安全側に倒れる。 VPN が切れていれば Firefox は中継に届かず、何も開けません。「気づかないうちに海外の IP で証券会社にアクセスしていた」が起きません。
- 名前の解決も日本側。 HTTP プロキシでは、Firefox は中継に「このドメインにつないで」と名前のまま渡します。DNS を引くのはラズパイなので、配信網も日本向けのサーバーを返します。
- 宛先を気にしなくていい。 証券会社のログインが別ドメインに飛んでも、全部家経由なので漏れようがありません。
作り方 1: ラズパイに Squid を立てる
Squid は 1996 年から続く定番の中継(プロキシ)ソフトです。ここでは Docker で動かします。アドレスは例なので、自分の値に置き換えてください(VPN の中のアドレスは前回の記事と同じ 10.8.0.0/24、ラズパイが 10.8.0.1、Mac が 10.8.0.3 とします)。
Dockerfile — Alpine に Squid を入れるだけ
FROM alpine:3
RUN apk add --no-cache squid tzdata && apk upgrade --no-cache
HEALTHCHECK --interval=30s --timeout=5s --retries=3 CMD nc -z 127.0.0.1 3128 || exit 1
USER squid
CMD ["squid", "-N", "-f", "/etc/squid/squid.conf"]
自前でビルドするのは、毎晩 docker compose build --pull で作り直せば Alpine 側の脆弱性修正をすぐ取り込めるからです。-N はデーモン化せず前面で動かす指定で、コンテナ向けです。
squid.conf — 「誰が使えるか」と「どこへ出られるか」が守りの中心
# 誰が使えるか: WireGuard のピアのうち Mac だけ
acl mac src 10.8.0.3

# 行き先の制限: 家の中・プライベート・ループバックには中継しない(名前解決後の IP で判定)
acl to_internal dst 0.0.0.0/8 10.0.0.0/8 100.64.0.0/10 127.0.0.0/8 169.254.0.0/16 172.16.0.0/12 192.168.0.0/16 224.0.0.0/3
acl to_internal dst fc00::/7 fe80::/10 ::1/128
acl web_ports port 80 443
acl ssl_ports port 443
acl CONNECT method CONNECT

http_port 3128
http_access deny to_internal
http_access deny CONNECT !ssl_ports
http_access deny !web_ports
http_access deny manager
http_access allow mac
http_access deny all

# 保存しない。中継を通った印をサイトに送らない
cache deny all
cache_mem 8 MB
via off
forwarded_for delete
httpd_suppress_version_string on
visible_hostname relay

# 読み取り専用ルートで動かすための置き場と、記録の出し先(docker logs)
pid_filename none
coredump_dir /tmp
logfile_rotate 0
shutdown_lifetime 1 seconds
logformat brief %tl %>a %Ss/%03>Hs %rm %ru
access_log stdio:/dev/stdout brief
cache_log /dev/stderr
ポイントは 2 行です。acl mac src で使える相手を Mac の VPN アドレスだけに絞り、to_internal で家の中への中継を禁止します。後者がないと、万一 Mac の鍵が盗まれたとき、この中継がルーターの管理画面やほかのコンテナを探る踏み台になります。dst は名前解決後の IP で判定するので、内側を指す名前を使われても通りません。HTTPS は CONNECT で暗号化されたまま横流しされ、Squid に見えるのは「どのドメインの 443 番か」までです。
docker-compose.yml — WireGuard 側のアドレスにだけ公開する
services:
  relay:
    container_name: relay
    build: .
    image: relay-squid:local
    restart: always
    ports:
      - 10.8.0.1:3128:3128        # wg0 のアドレスにだけ公開。LAN やインターネットからは届かない
    user: "31:31"                 # Alpine の squid ユーザー
    read_only: true
    tmpfs:
      - /tmp
      - /var/cache/squid:uid=31,gid=31
      - /var/log/squid:uid=31,gid=31
    cap_drop: [ALL]
    security_opt:
      - no-new-privileges:true
    mem_limit: 128m
    pids_limit: 64
    environment:
      - TZ=Asia/Tokyo
    volumes:
      - ./squid.conf:/etc/squid/squid.conf:ro
docker compose build --pull && docker compose up -d
ss -ltn | grep 3128        # 10.8.0.1:3128 だけで待ち受けていればよい
注意点が 2 つあります。ひとつは、Docker が公開するポートは ufw を通らないことです。ufw で絞ったつもりでも効かないので、制御は「bind するアドレス」と「Squid の ACL」で行います。もうひとつは起動順で、wg0 のアドレスにポートを公開する以上、Docker は WireGuard の後に上がる必要があります。systemd の drop-in を 1 つ置きます。
# /etc/systemd/system/docker.service.d/after-wireguard.conf
[Unit]
After=wg-quick@wg0.service
作り方 2: WireGuard 側は何も変えない
Mac の WireGuard 設定の AllowedIPs に VPN の中のアドレス帯(例: 10.8.0.0/24)が入っていれば、中継の 10.8.0.1 には届きます。前回の記事の分割トンネルのままで、オンデマンド接続もそのままです。新しい入口も、ルーターの設定変更もありません。
作り方 3: Firefox の設定(3 分)
Firefox を入れたら(既定のブラウザにはしません)、「設定」→「一般」→ 一番下の「ネットワーク設定」→「設定...」を開きます。

図 2:Firefox のプロキシ設定。入れるのは中継のアドレスとポートだけ。SOCKS は空、「プロキシなしで接続」も空
- 「手動でプロキシーを設定する」を選ぶ
- HTTP プロキシー: 中継のアドレス(例:
10.8.0.1)、ポート3128 - 「このプロキシーを HTTPS でも使用する」にチェック
- SOCKS ホストは空のまま。「プロキシーなしで接続」も空のまま(Firefox 自身の更新も家経由で取得する)
- 下の 3 つのチェック(パスワード認証、SOCKS の DNS)は触らない。中継にパスワードは付けず、使える相手は WireGuard の鍵で絞っているため
同じ「プライバシーとセキュリティ」の中の「DNS over HTTPS」はオフにします。名前解決は中継(日本)に任せたいので、Firefox が自分で名前を引く道を残しません。

図 3:DNS over HTTPS はオフ。名前を引くのも家の中継
次に、アドレスバーに about:config と入れて、漏れ止めを 3 つ変えます。
| 項目 | 値 | 理由 |
|---|---|---|
media.peerconnection.ice.proxy_only |
true | WebRTC(ビデオ通話など)が中継を通らずに滞在国の IP を漏らすのを防ぐ |
network.http.http3.enable |
false | 中継を通らない UDP の通信(HTTP/3)を止める |
geo.enabled |
false | 位置情報の問い合わせに答えない |
最後に、テーマを派手な色に変えておくと「今は家経由のブラウザだ」と一目で分かります。証券会社と Netflix をブックマークバーに置けば完成です。
確認する — 出発前に、テザリングで
家の Wi-Fi では WireGuard が自動オフなので、家の中では Firefox はつながりません(設計どおりです)。出発前の確認は iPhone のテザリングで行います。
- Mac をテザリングにつなぐ。WireGuard が自動でオンになる
- Firefox で
https://ifconfig.meを開く → 自宅の IP が出る - Safari で同じページを開く → 携帯回線の IP が出る(普段用は影響なし)
- WireGuard を手動でオフにして Firefox で開く → 何も開けない(安全側に倒れる確認)
ラズパイ側では docker logs relay に「いつ、どのドメインに中継したか」が残ります。実際に証券会社にログインしたときの記録はこんな形です。
03/Nov/2026:16:04:55 +0900 10.8.0.3 TCP_TUNNEL/200 CONNECT member.example-sec.co.jp:443
03/Nov/2026:16:04:56 +0900 10.8.0.3 TCP_TUNNEL/200 CONNECT www.netflix.com:443
送信元が Mac の VPN アドレス、結果が TCP_TUNNEL/200(暗号化されたまま横流し)です。Mac 以外から来た接続は TCP_DENIED/403 で記録され、通りません。
守りの話 — 中継を「家の裏口」にしないために
プロキシを家に置くと聞くと身構える人もいると思います。この構成で、外から見える面がどう変わるかを整理します。
- 入口は増えない。 ルーターが外に開けているのは HTTPS と WireGuard の UDP のままです。中継は WireGuard の内側にしかなく、インターネットからも家の LAN からも届きません。
- 使える相手は 1 台。 Squid の ACL で、Mac の VPN アドレスからの接続しか受けません。鍵は端末ごとなので、「Mac の鍵を持っている」ことが使う資格です。
- 家の中には出られない。 行き先を外のサイトの 80/443 に限定しています。鍵が盗まれても、ルーターやほかのコンテナを探る踏み台にはなりません。
- 中身を見ない、残さない。 HTTPS は端末とサイトの間で暗号化されたままで、Squid が見るのはドメイン名までです。キャッシュも切ってあります。記録はドメイン名と時刻だけで、Docker のログ上限で古い分から消えます。
- コンテナ自体も締める。 非 root、読み取り専用ルート、権限は全部落とし、メモリと PID に上限。毎晩作り直して Alpine の修正を取り込みます。
知っておくこと
- 速度は家の回線の上りが上限。 動画を見るには十分ですが、大きなダウンロードは Safari でやるほうが速いです。
- Netflix は Firefox だと最大 720p 前後。 高画質は Safari の特権ですが、Safari は家経由にできません。海外で見る分には割り切れる画質です。
- 専用アプリはプロキシを無視することがある。 証券会社のトレードツールなど、ブラウザ以外のアプリは対象外です。ブラウザ版を使います。
- 家では Firefox はつながらない。 WireGuard が自動オフだからで、家では普段のブラウザを使えばよいだけです。
- 規約は別の話。 短い旅行中の利用は問題になりにくいですが、海外に住む(非居住者になる)場合、証券会社には届け出や利用制限があります。自宅の IP から出ても、その義務は変わりません。
まとめ
「宛先で分ける」のは、配信網の IP が回り、OS のプロキシ設定が当てにならず、失敗が安全側に倒れないので諦めました。代わりに「ブラウザで分ける」ことにしたら、設定は Firefox のプロキシ欄 1 か所と、ラズパイの Squid コンテナ 1 つで済みました。証券会社も Netflix も Firefox で開くだけ、Safari はいつもどおり、VPN が切れていれば Firefox は何も開けない。海外に行く前の準備が「Firefox のアイコンを Dock に置く」で終わるのは、なかなか気分がいいものです。