
1. はじめに
「こんな教材があったらいいのに」
仕事や勉強をしているときに、そう思うことはありませんか?
私はセキュリティで感じたことがあります。
例えば、ランサムウェアはどのように企業システムへ侵入し、被害を広げるのか。EDRやWAF、MFAといった対策は、攻撃のどの段階で効果があるのか。
もちろん文章や静止画で説明することはできますが、システム全体の中で起こることをイメージするのは意外と難しいものです。
だったら、攻撃の進行と対策の効果を、目で見て理解できるようにすればいい。さらに対策をON/OFFして、何が変わるのかを比較できれば、技術の役割だけでなく限界も学べるのではないか。
そんな発想から、サイバー攻撃とセキュリティ対策を図解で学べるWeb教材「Cyber Incident Explorer」を作りました。
公開サイト: https://peridotan.github.io/cyber-incident-explorer/
開発には生成AIを活用し、GitHub Pagesで公開しました。さらにMITライセンスを付けて、他の人も利用・改良できるようにしています。
この取り組みを通して感じたのは、生成AIの価値は「今ある仕事を速くすること」だけではないということです。これまで個人では形にするハードルが高かったアイデアを試せるようになる。そして、作る過程が新しい学びにつながり、その成果を次の世代にも渡せるようになる。
今回は教材の紹介とともに、生成AIによって広がるものづくりや学び方、そして後進育成の可能性について考えてみたいと思います。
2. 見えにくいセキュリティを可視化したかった
2.1 技術を知っていることと、働きを理解していることは違う
セキュリティの世界には、ファイアウォール、WAF、EDR、MFA、SIEM、バックアップなど、さまざまな技術があります。個々の技術の説明資料は数多くありますが、機能を知っていることと、実際のシステムの中でどう働くのかを理解していることは、必ずしも同じではありません。
例えば、EDRについて考えてみましょう。EDRが端末の不審な振る舞いの検知、調査、対応を支援する仕組みであると知っていても、それだけでは疑問が残ります。
社員PCにEDRを入れれば、サーバーへの攻撃も防げるのでしょうか。攻撃者が別の経路から侵入した場合はどうでしょうか。そもそも、攻撃のどの段階でEDRが働くのでしょうか。
また、バックアップがあれば、ランサムウェアによる被害をすべて解消できるのでしょうか。
こうした疑問に答えるには、個々の製品を切り離して覚えるのではなく、システム構成、通信経路、認証・認可、攻撃の進行を関連付けて考える必要があります。特に、学び始めた人にとっては難しいところだと思います。
2.2 攻撃の「流れ」と対策の「作用点」を見せたい
ネットワーク構成図や攻撃フローの静止画は、全体像を整理するうえで有効です。ただ、攻撃は時間の経過とともに進みます。侵入、内部探索、権限の悪用、情報の持ち出し、暗号化といった段階で、関係するシステムも対策も変わります。
それなら、構成図の上で攻撃経路を順番に表示し、対策を有効にするとどこで何が変わるのかを見られるようにしたい。そう考えました。
「対策が何を防ぐのか」だけでなく、「何を防げないのか」も見えるようにする。 これが、教材設計で最も大切にした点です。
3. Cyber Incident Explorerを作ってみた
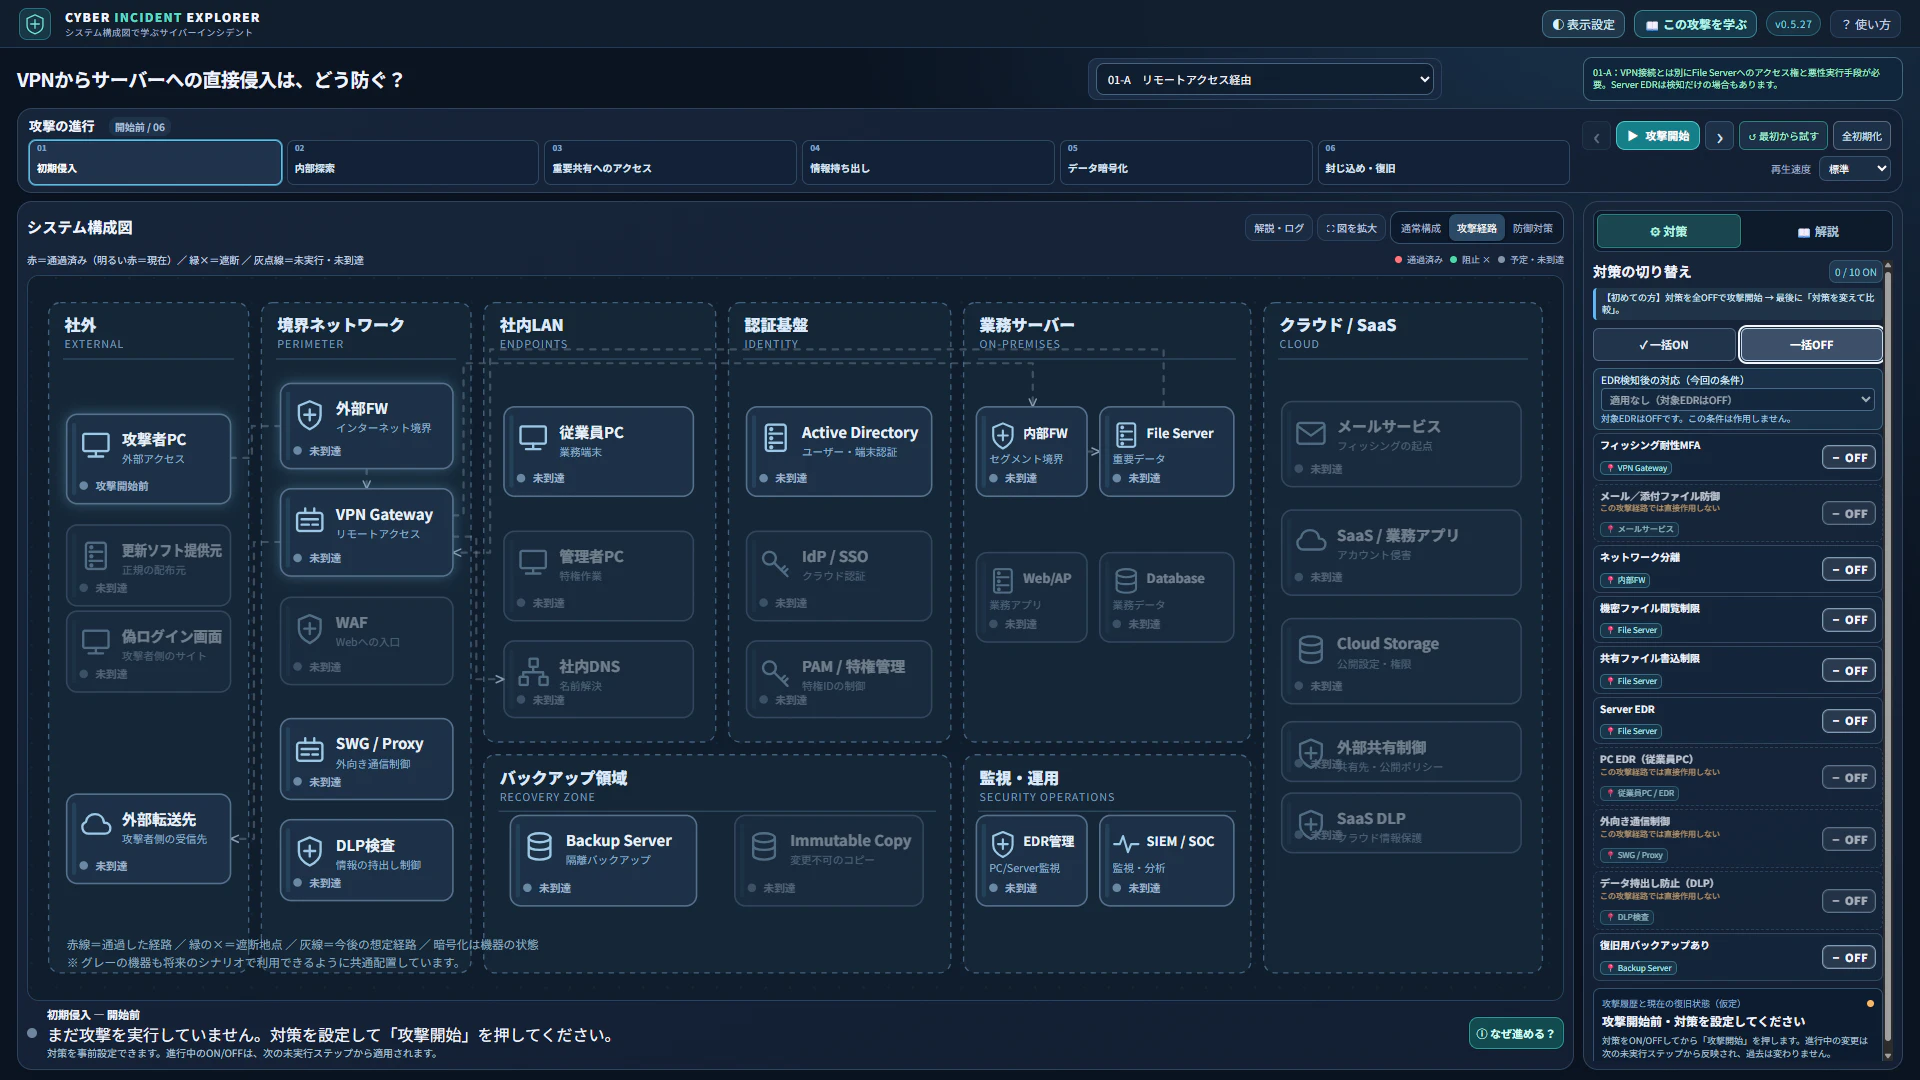
Cyber Incident Explorerは、架空の企業システムを舞台に、攻撃の進行と対策の効果・限界を学ぶWeb教材です。システム構成図、攻撃ステップ、対策設定、解説を同じ画面で確認できるようにしています。
)
図1:Cyber Incident Explorerの初期画面。企業システムの構成図と攻撃ステップ、対策のON/OFFを一画面で確認できる。
3.1 6つの攻撃シナリオを収録
本稿執筆時点の公開版(v0.5.27)には、次の6つのシナリオがあります。
| シナリオ | 主な学習テーマ |
|---|---|
| ランサムウェア(リモートアクセス経由) | VPN、認証、サーバー侵害 |
| ランサムウェア(悪性メール添付経由) | 社員PC、EDR、横展開 |
| フィッシングからのSaaS侵害 | 認証情報の窃取、SaaS侵害 |
| サプライチェーン攻撃(委託先・保守接続経由) | 外部接続、委託先の権限 |
| サプライチェーン攻撃(正規ソフトウェア更新経由) | ソフトウェア配布と信頼関係 |
| 公開WebアプリケーションへのSQLインジェクション | Webアプリの脆弱性、WAF |
例えば「リモートアクセス経由」のシナリオでは、VPNを経由した侵入からファイルサーバーへのアクセス、情報の持ち出し、暗号化までを段階的にたどれます。単に線を動かすのではなく、攻撃が成立する条件と、その時点で影響を受けるシステムを意識して作りました。
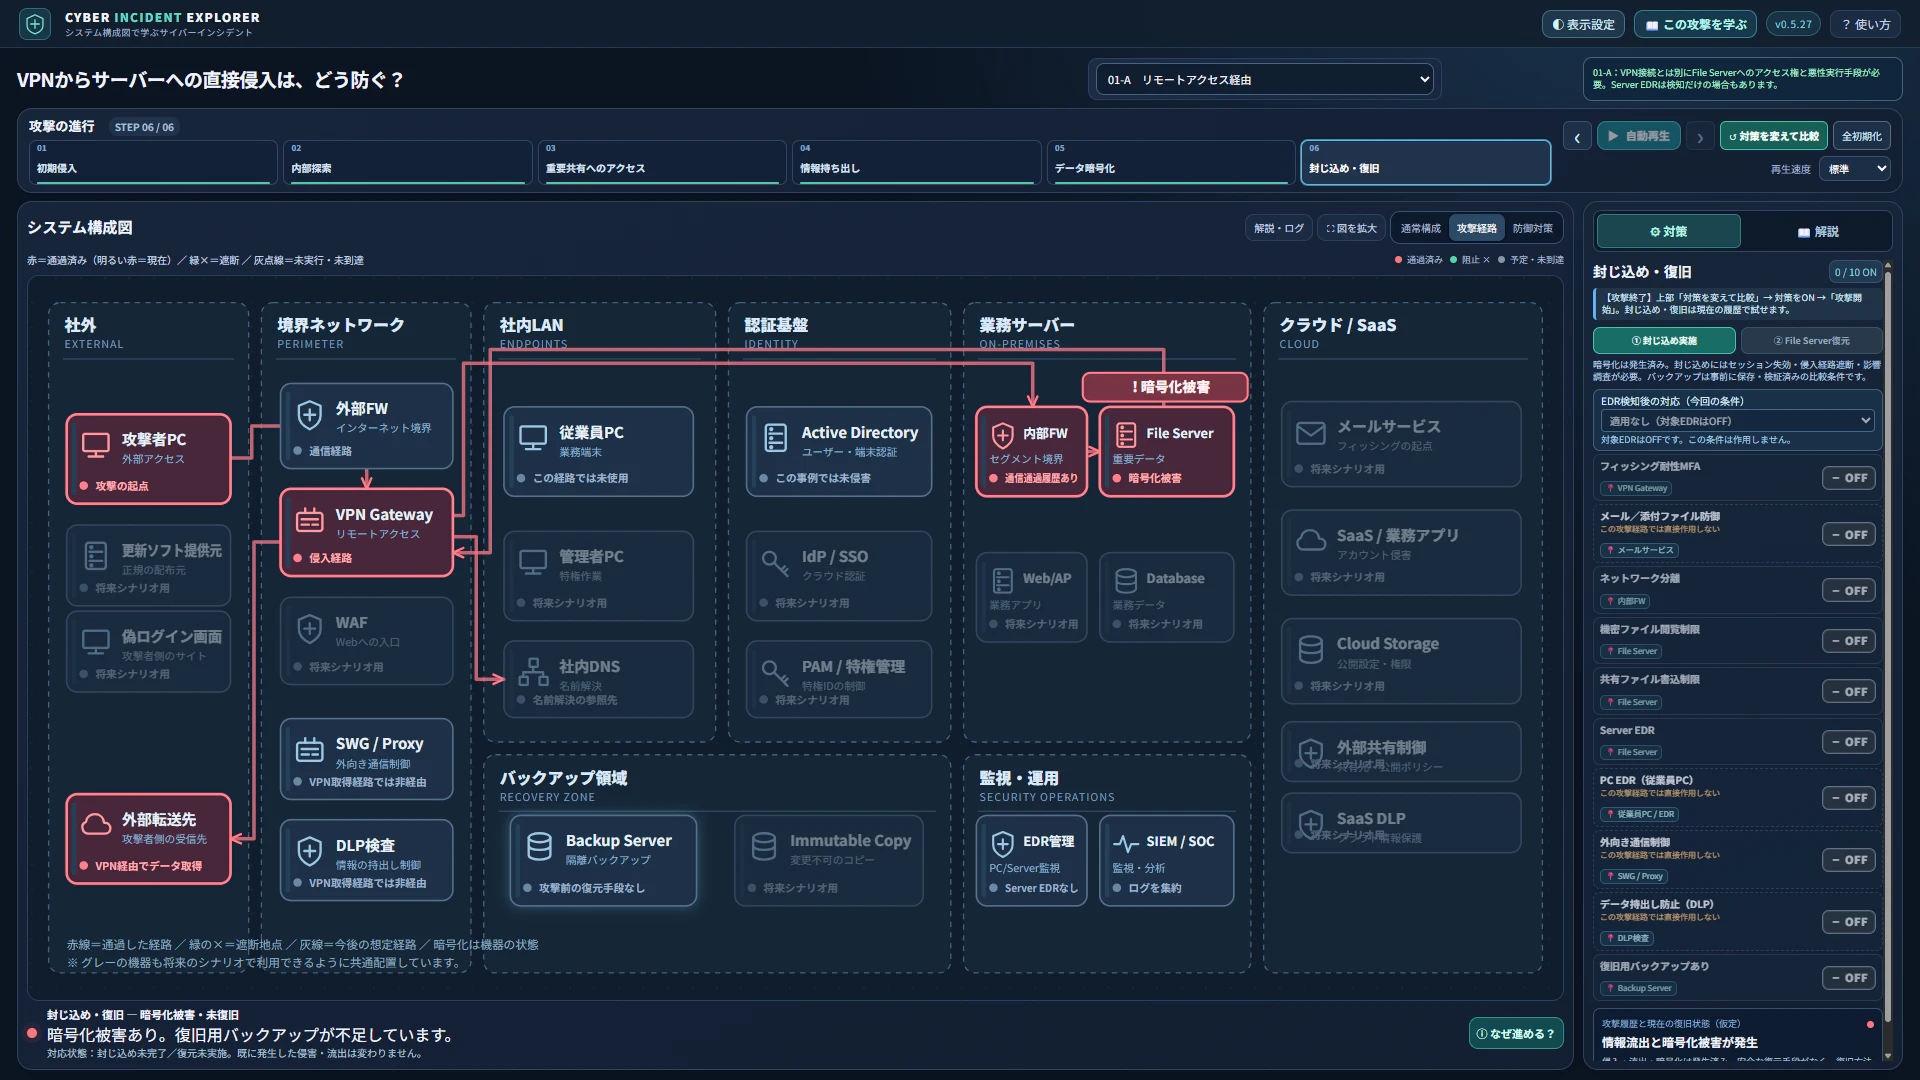
図2:対策OFFで攻撃を実行した結果。VPN経由で侵入され、情報の持ち出しとファイル暗号化が発生している。
3.2 対策OFFとONで、何が変わるのか
この教材の基本的な学習方法は、同じ攻撃を条件を変えて実行し、結果を比較することです。
- 対策OFFで実行する。 攻撃がどのように進み、どのような被害につながるかを確認します。
- 対策ONで再実行する。 「対策を変えて比較」から対策を選んで、同じ攻撃を実行します。
- 結果を振り返る。 対策が働いた段階と、なお残る被害を確認します。
次の画像は、図2と同じシナリオで、Server EDRだけをONにして再実行した状態です。
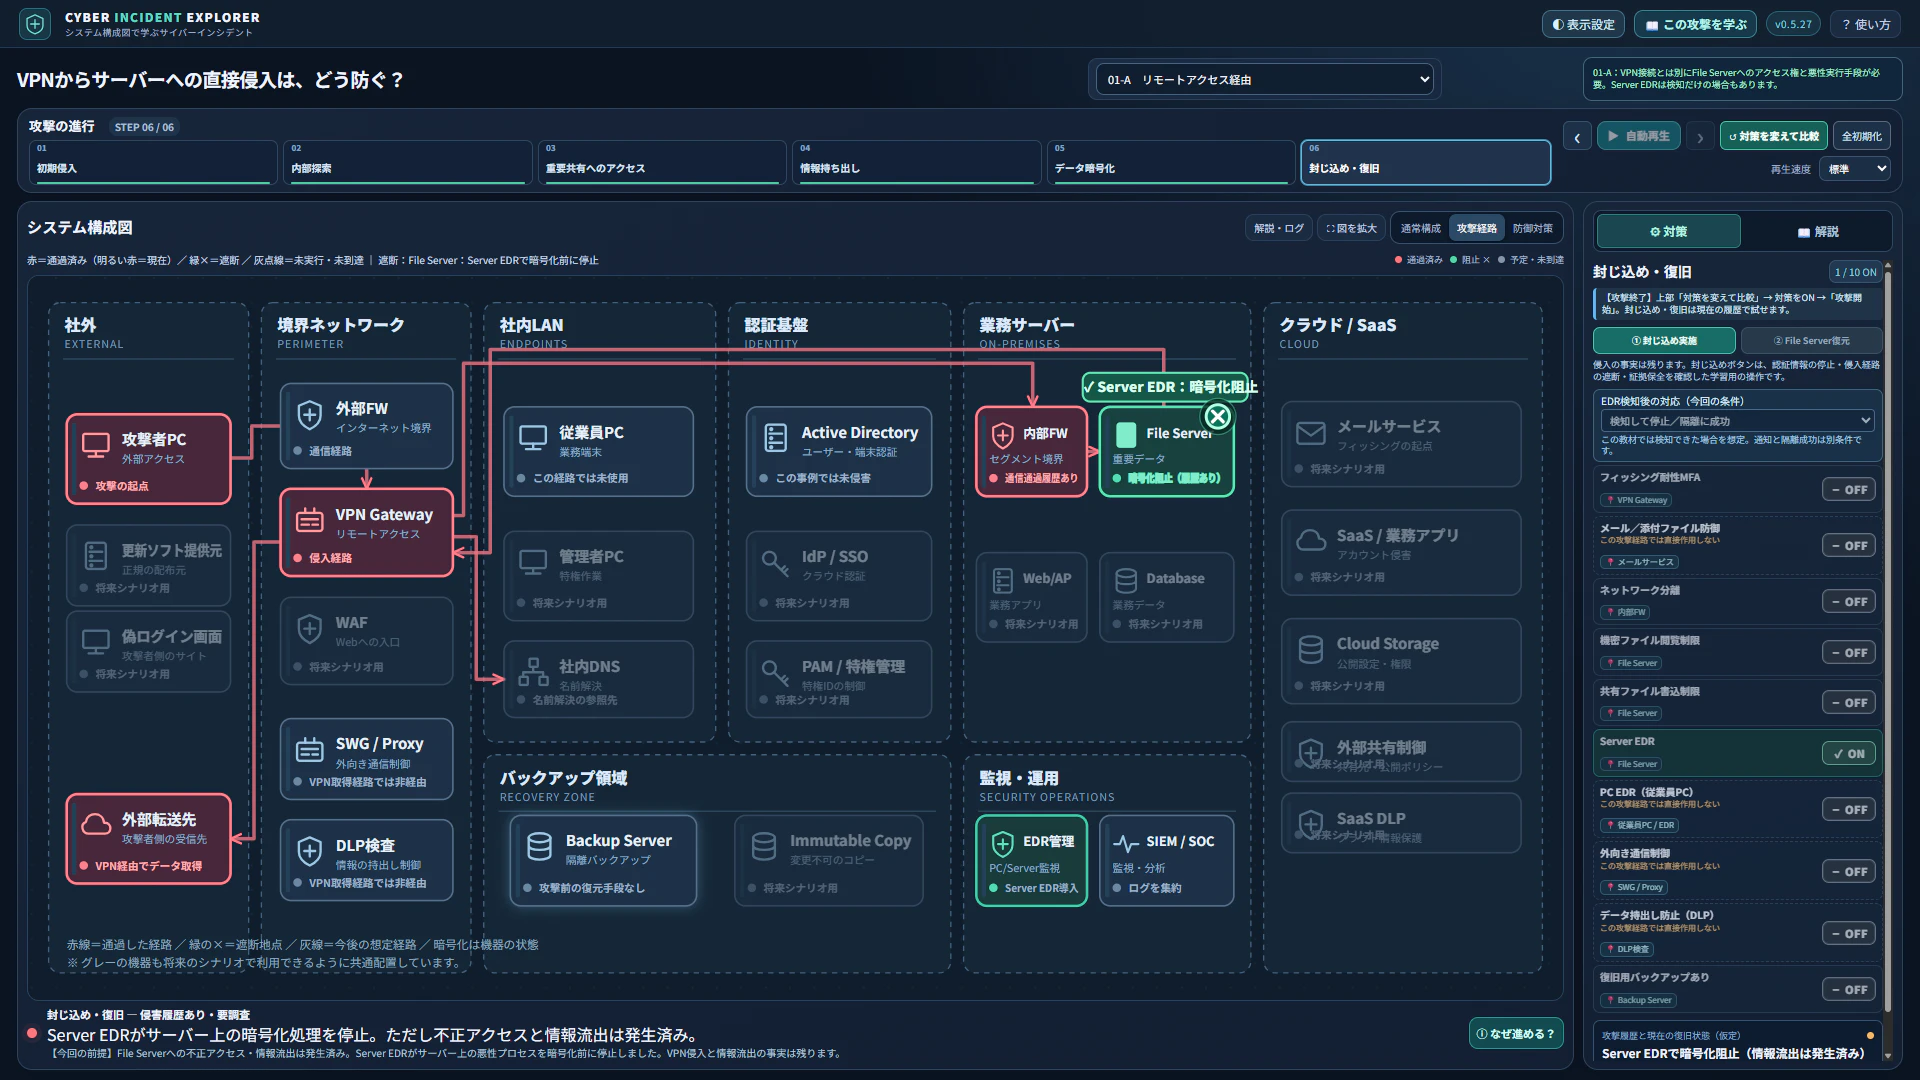
図3:Server EDRのみONにした結果。サーバー上のファイル暗号化は阻止されたが、それ以前の不正アクセスと情報流出は発生している。
図2では情報流出とファイル暗号化が発生しています。一方、図3ではServer EDRがファイルサーバー上の暗号化処理を阻止しています。しかし、VPN経由の不正アクセスや、それ以前の情報流出まで取り消せたわけではありません。
対策が働いたことと、すべての被害を防げたことは違う。 同じ攻撃を比較することで、その違いを具体的に理解してもらいたかったのです。
もちろん、これは教育目的で条件を固定したシミュレーションです。実際の不正アクセスやマルウェア実行は行わず、画面の結果が実製品の検知性能や実環境での効果を保証するものでもありません。
4. 生成AIと作って分かったこと
4.1 アイデアを形にするハードルが下がった
今回の教材には、構成図の描画、攻撃経路の表示、ステップ進行、対策の切り替え、結果の比較、解説の表示など、さまざまな機能があります。以前なら、こうした教材を個人で作るには、それなりのWeb開発スキルや協力者が必要だったと思います。
今回は、最初から完成した設計書やプログラムを用意したわけではありません。「企業システムを一画面で見せたい」「攻撃の進行を矢印で表したい」「対策を切り替えると結果が変わるようにしたい」といった要望を生成AIに伝え、動くものを見ながら設計を具体化していきました。
もちろん、生成AIを使えば何でも簡単に作れるわけではありません。それでも、まず動く試作品を作り、それを見てから考えられるようになったことは、私にとって大きな変化でした。
4.2 一度で完成しないからこそ、試行錯誤できる
実際には、最初から思いどおりに動いたわけではありません。攻撃経路の矢印が重なってしまう、説明文が画面からはみ出す、対策と解説の切り替えでパネル幅が変わる、といった表示上の問題がありました。
また、対策のON/OFFによって攻撃の進行状態が不自然になったり、前の実行結果の線が残ったりすることもありました。作り手には分かる操作が、初めて触る人には伝わりにくいという問題もあり、学習の手順そのものも見直しました。
そのたびに、動作を確かめ、問題を説明し、生成AIと改善案を考え、再び確認する。これを繰り返しました。
生成AIの価値は、コードを書く時間を短縮することだけではありません。試して、失敗して、直すというサイクルを、個人でも回しやすくなったことにあると感じました。
4.3 「動くもの」と「正しいもの」は違う
ただし、プログラムが動くことと、教材の内容が正しいことは別の問題です。特にセキュリティの教材では、分かりやすさのための単純化が、誤解につながってはいけません。
例えば、EDRをONにしただけですべての攻撃を阻止できるような動作では、現実の対策の適用範囲や限界を適切に伝えられません。また、バックアップからファイルを復元できても、それ以前の情報流出がなかったことになるわけではありません。
そのため、攻撃の侵入阻止、被害の封じ込め、復旧を区別して表現することが重要でした。今回の図2と図3の比較も、まさにそうした考え方に基づいています。
技術的な確認にも生成AIは役立ちますが、AI同士でレビューしたからといって正しさが保証されるわけではありません。必要に応じて公式仕様や一次情報を参照し、教材上の仮定と現実の動作を区別する必要があります。
実装のハードルが下がった分、「何を、どこまで正しく表現するか」を考えることが一層重要になった。 これも今回の学びでした。
5. 生成AIは、学び方と後進育成を変えるかもしれない
5.1 AIに教わるだけでなく、AIと作りながら学ぶ
生成AIを学習に使うとき、まず思い付くのは質問して説明してもらう方法です。「EDRとは何か」と聞けば、仕組みや機能について答えてくれます。それも有効な方法だと思います。
一方で、今回のように「EDRがどこで、どの条件で働くのかを、動く図にしてみたい」と考えると、別の疑問が出てきます。EDRはどこに導入されているのか。何を検知するのか。どこまで対応できるのか。対象外の場所で起きた攻撃はどうなるのか。
曖昧なままでは、教材として表現できません。そこで調べ直し、動きを修正し、説明を考える。理解したことを可視化するだけでなく、可視化しようとすることで自分自身の理解も深まるのです。
「理解してから作る」だけではなく、「作りながら理解する」。生成AIは、そんな学習を支える道具にもなると感じました。
5.2 学習者が教材を作る側にもなれる
従来、学習教材は専門家や教育機関が作り、学習者が利用する形が一般的でした。専門家の知見に基づく教材の価値は、これからも変わらないと思います。
その一方で、生成AIを使えば、学習者自身が自分の疑問に合わせた小さな教材を試作しやすくなります。
例えば、SAML認証が分かりにくければ、ブラウザ、IdP、SP間のメッセージを順番に表示する。TLS 1.3のハンドシェイクが難しければ、クライアントとサーバーのやり取りをステップごとに動かしてみる。
最初から完成度の高い教材である必要はありません。作る過程で理解の足りない部分に気付き、調べて改善すること自体に意味があります。
そう考えると、経験を積んだ技術者の役割も少し変わってくるのかもしれません。知識を一方的に伝えるだけでなく、若い人たちが自分で考え、試せる環境を用意する。そんな後進育成のあり方も考えられます。
5.3 後進に残したいのは、知識だけではない
少し個人的な話になりますが、私自身、IT業界でそれなりに長く仕事をしてきました。いわゆる「老兵」と呼ばれる側の人間です。
これからのIT業界を担う若い人たちに、何を残せるだろうか。今回の教材作りには、そんな思いもあります。
私たちの世代が技術を学び始めた頃と比べ、今は情報も学習手段も格段に増えました。生成AIに聞けば、技術の概要もかなり詳しく教えてもらえます。そんな時代に、経験を積んだ技術者が伝えられることは何でしょうか。
私は、知識そのものに加えて、どんな問いを立て、何を確かめ、どう判断するかという考え方に価値があると思います。
例えば、CIE(Cyber Incident Explorer)を新人研修で使うなら、まず対策OFFで攻撃を体験してもらう。その後、「どこに、どのような対策を置けばよいか」と考えてもらい、実際に対策をONにして結果を比較する。そして「なぜ暗号化は止まったのに、情報流出は防げなかったのか」を説明してもらう。
正解を先に教えるのではなく、自分で仮説を立て、試し、結果を考える機会を作るわけです。
同時に、経験を積んだ側も学び続けたいと思います。生成AIは若い人だけの道具ではありません。私たちも新しいことに挑戦し、自分たちの経験をこれまでとは違う形で共有できます。
老兵が次の世代に残すべきものは、完成した答えだけでなく、自分で答えを見つけられる環境なのかもしれません。
今回の教材が、そのための小さな土台になればと思っています。
6. 自分の発想から生まれた教材を、みんなで育てる
6.1 MITライセンスで公開した
Cyber Incident ExplorerはGitHub Pagesで公開しており、ブラウザから利用できます。さらに、ソースコードをMITライセンスで公開しました。
GitHubリポジトリ: https://github.com/peridotan/cyber-incident-explorer/
MITライセンスでは、著作権表示とライセンス文面の保持などを条件に、利用、改変、再配布、商用利用が認められます。自分の発想から始まった教材を、ほかの人も使い、改良できる状態にしたわけです。
6.2 みんなで育てられる余地を残す
私が考えていなかったシナリオを誰かが思い付くかもしれません。もっと分かりやすい図解や、教育現場で使いやすい操作方法が生まれるかもしれません。
GitHubにはIssuesやPull Requestによる改善の仕組みと、開発参加のためのガイドも用意しました。現時点では参加できる土台を整えた段階ですが、今後、さまざまな知識や経験を取り入れられればうれしく思います。
もちろん、セキュリティ教材である以上、新しい機能やシナリオには技術的な検証が必要です。また、MITライセンスは、改良した成果を必ず元のプロジェクトへ還元することまで求めるものではありません。
それでも、自由に使い、改良できることには意味があります。一人のアイデアが誰かの学びに役立ち、その人の新しいアイデアにつながる。 生成AIとオープンソースの組み合わせには、そんな可能性もあると思います。
6.3 おわりに ― まずは自分で作ってみよう
今回の教材は、既存の業務を生成AIに代替させたものではありません。「こんな教材があったらいいのに」という発想を、生成AIと一緒に形にしたものです。
だからこそ、生成AIの価値を時間短縮や作業の自動化だけで評価するのは、少しもったいないと感じています。
日頃の仕事や学習で、分かりにくいこと、説明しづらいこと、不便に感じていることがあれば、小さなものでもよいので生成AIと形にしてみる。動かしてみると、思いどおりにならないことも、理解が足りなかったことも見つかります。そこから調べ、考え、直していく過程にも学びがあります。
そして、誰かの役にも立ちそうなら、共有してみる。若い人も、経験を積んだ人も、それぞれの立場から新しいものづくりに参加できます。
生成AIによって、人間が考えなくてよくなるのではない。これまで考えるだけで終わっていたことを、実際に試せるようになる。
生成AIの価値は、何を代わりにやってもらうかだけでなく、それによって自分や他の人に、どんな新しい可能性を生み出せるかにあるのではないでしょうか。
私は、そこに生成AIの大きな可能性を感じています。
Cyber Incident Explorer(公開サイト): https://peridotan.github.io/cyber-incident-explorer/
GitHubリポジトリ(MIT License): https://github.com/peridotan/cyber-incident-explorer/