
はじめに
今年は API が悪用された大規模な情報漏洩 が相次いで公表されていますね。
- JPCERT/CC(2026年10月8日):国内組織で相次ぐ不正アクセスについて注意喚起を公表しました。確認された攻撃類型の一つとして 「API 経由での不正な操作」 を挙げ、本来は画面操作では実行できない内部 API への攻撃(ユーザー権限の変更、不正なアカウントの作成など)について複数の報告を受けているとしています(JPCERT-AT-2026-0030)。
- NICT(2026年10月13日):相次ぐ情報漏洩の原因の一つとして、公開されている Android アプリを解析し、接続先のバックエンドサーバを狙う 「A2B 攻撃(App-to-Backend Attack)」 を特定したと発表しました。アプリの解析を完全に防ぐのは難しいため、バックエンド側で適切な認証・認可を行うこと が重要だとしています(注意喚起 詳細資料(PDF))。
- 実際の被害:たとえばソースネクストは2026年10月15日、会員情報取得 API が不正に利用され、最大約2,252万件の会員情報が流出した可能性があると公表しています(INTERNET Watch の記事)。
「アプリからしか呼ばれない API だから大丈夫」は、もう通用しない状況です。
API Gateway + Lambda で API を作っている方も多いと思います。
認証(Cognito など)はちゃんと入れているし、WAF も付けている。
……そんなこと、どこのシステムでも当然実施してるだろうに、なぜ情報が漏洩するのか。
API攻撃ってどうやってくるんだろう。ということで
この記事では、API の脆弱性の中でも代表的な BOLA(Broken Object Level Authorization) を実際に再現し、
- 認証も WAF もあるのに、ID を1つ変えるだけで他人の情報が見えてしまうこと
- 数行のコードで塞げること
をハンズオンで確かめてみたので、その内容を紹介します。
本記事は2本立てにしようと考えてます。
- BOLA編(イマココ):他人の「データ」にアクセスできてしまう問題
- BFLA編(次回):権限のない「機能」を使えてしまう問題
BOLA とは
BOLA は、OWASP が公開している OWASP API Security Top 10(2023年版) で 1位(API1:2023) に挙げられている脆弱性です。
ひとことで言うと、「ログインはできているけれど、他人のデータまで見えてしまう」 状態です。
ここで大事なのが、認証 と 認可 の違いです。
| 意味 | 窓口のたとえ | |
|---|---|---|
| 認証(Authentication) | あなたは誰か | 会員証を確認する |
| 認可(Authorization) | あなたはそれをしていいか | その書類が本人のものか確認する |
BOLA は、認証はできているのに、データ単位の認可が抜けている ときに起きます。
検証環境
構成
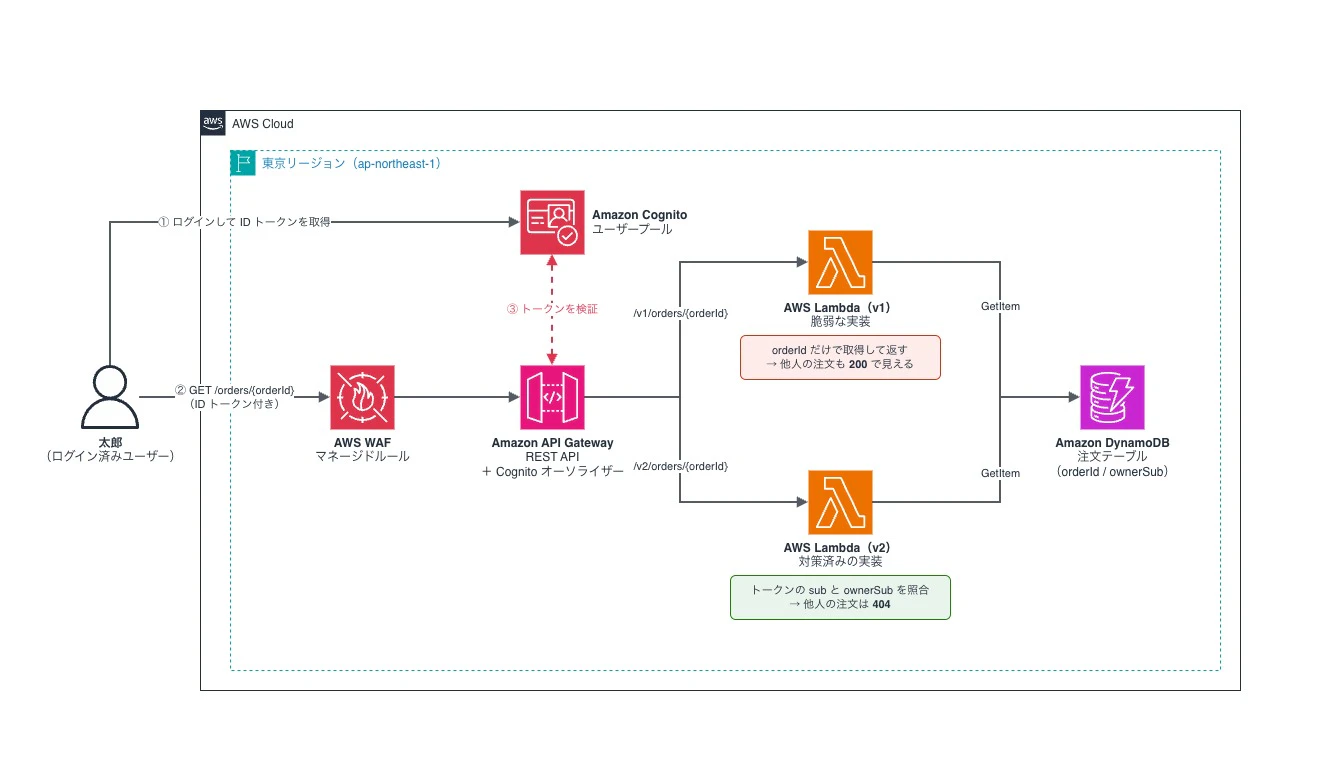
- v1(脆弱)と v2(対策済み)を同時にデプロイ し、同じ攻撃で比べます
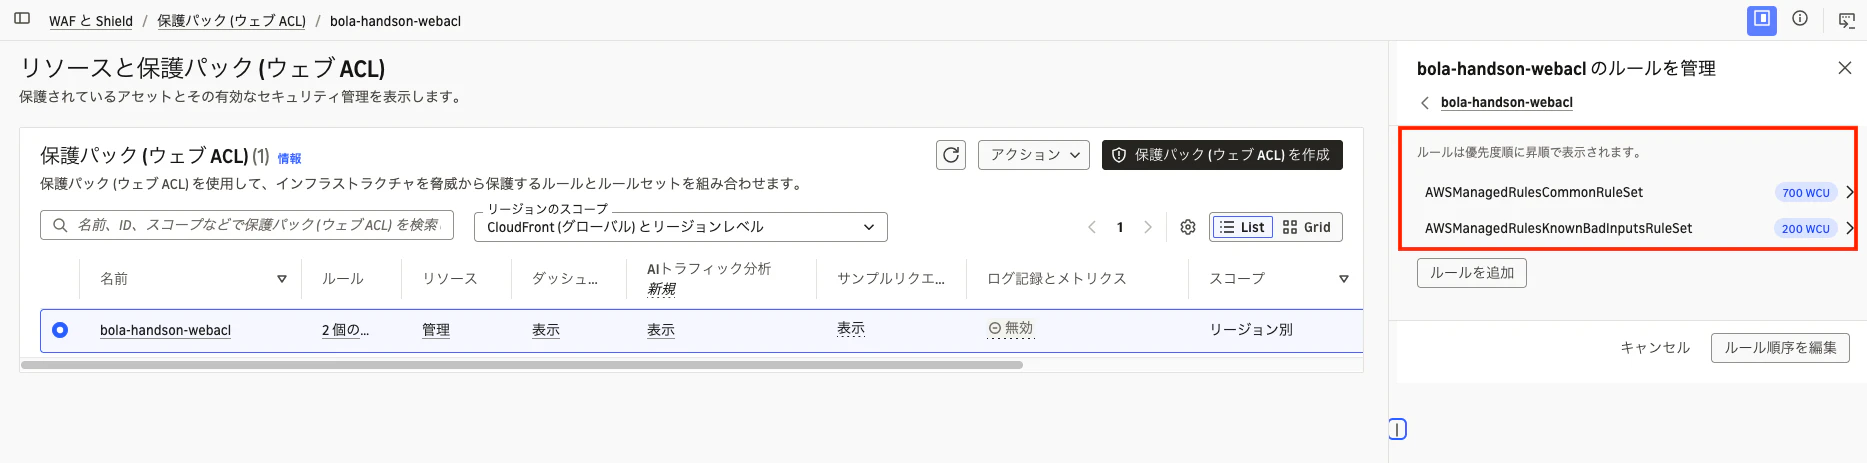
- WAF には AWS マネージドルール(
AWSManagedRulesCommonRuleSet、AWSManagedRulesKnownBadInputsRuleSet)を設定しています
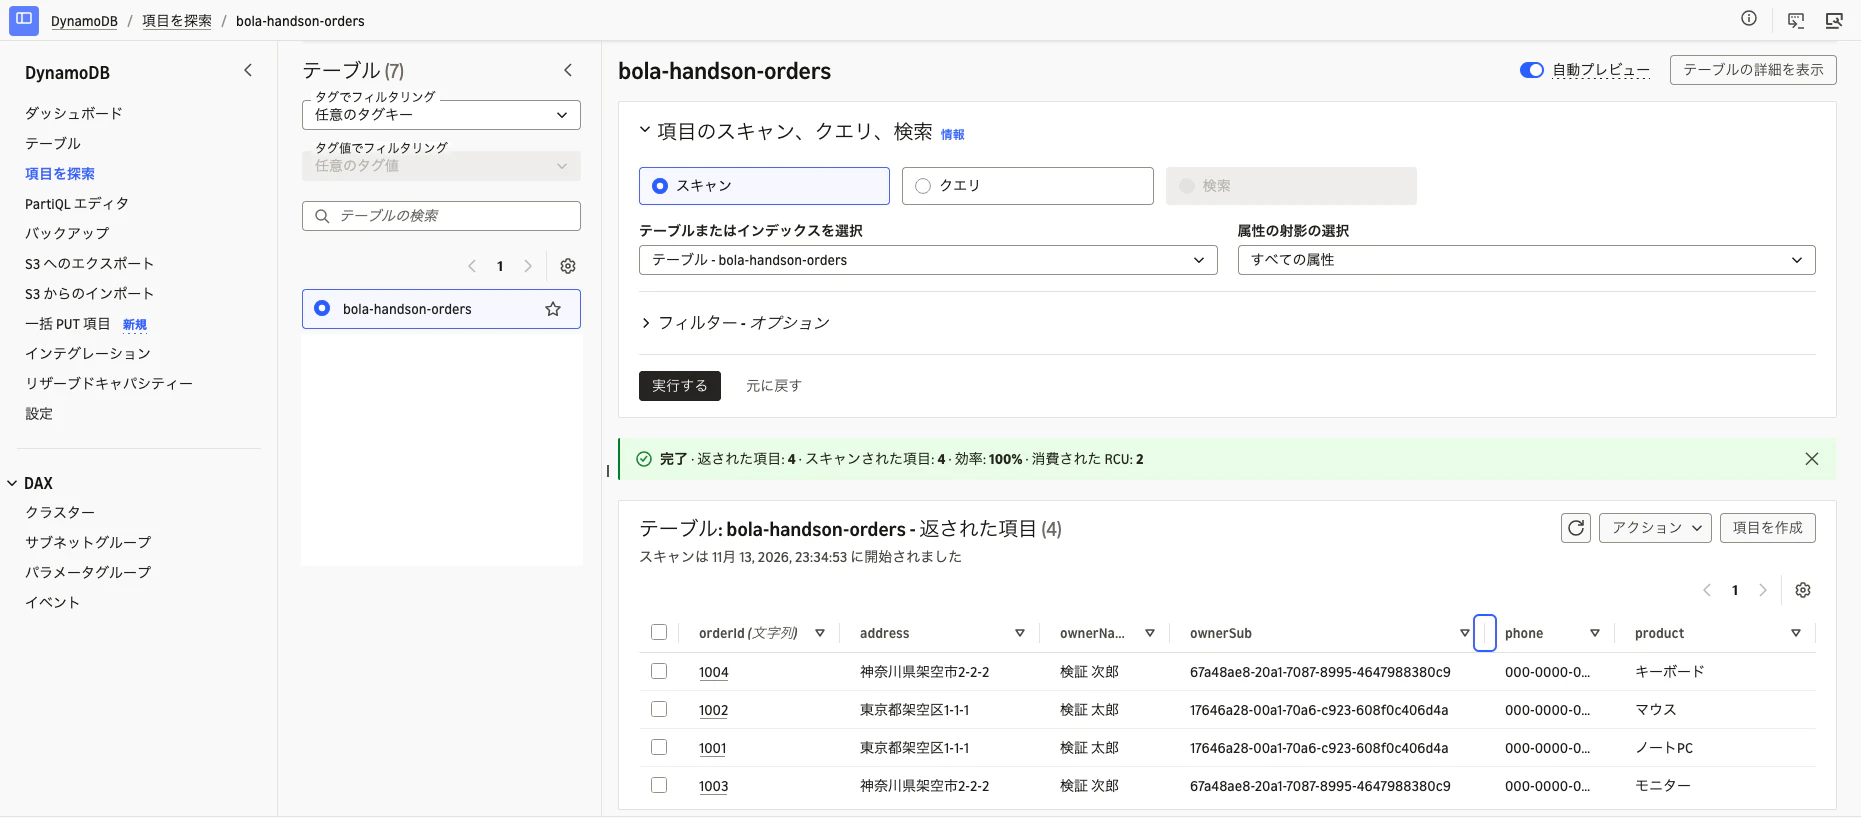
テストデータ
ユーザーは「太郎」と「次郎」の2人です。注文 ID は連番で、各注文には 持ち主(ownerSub = Cognito ユーザーの sub) を記録しています。
| orderId | 持ち主 | 商品 |
|---|---|---|
| 1001 | 太郎 | ノートPC |
| 1002 | 太郎 | マウス |
| 1003 | 次郎 | モニター |
| 1004 | 次郎 | キーボード |
※ 住所・電話番号はすべて架空のダミーデータです。
脆弱な実装(v1)
def handler(event, context):
    order_id = event["pathParameters"]["orderId"]
    item = table.get_item(Key={"orderId": order_id}).get("Item")
    if not item:
        return resp(404, {"message": "Not Found"})
    # 誰のデータかを確認せずに返している(BOLA)
    return resp(200, item)
API Gateway の Cognito オーソライザーで 認証はしています。ただし Lambda は、パスで指定された orderId のデータを 誰からのリクエストかを見ずに そのまま返しています。
一見よくあるコードですが、ここに穴があります。
攻撃を再現してみる
攻撃は、CloudShell からスクリプトを作って再現しました。
やっていることは、大きく次の2つだけです。
① 太郎としてログインし、ID トークンを取得する
aws cognito-idp initiate-auth --auth-flow USER_PASSWORD_AUTH --client-id "$CLIENT_ID" --auth-parameters "USERNAME=taro,PASSWORD=$PASSWORD" --query "AuthenticationResult.IdToken" --output text
API Gateway の Cognito オーソライザーは ID トークンを検証するので、ここで取得した ID トークンを使います。
② ID トークンを付けて、注文 ID を変えながら API を呼ぶ
curl -H "Authorization: $TOKEN" "$API_URL/v1/orders/1003"
特別なツールは使っていません。正規の太郎が、URL の注文 ID だけを書き換えて呼んでいる のと同じです。
スクリプトでは、これを次の5パターンで実行しています。
| # | やること | 呼ぶ API | 確認したいこと |
|---|---|---|---|
| 1 | トークンなしで呼ぶ | v1 | 認証が効いているか |
| 2 | 太郎が自分の注文(1001)を見る | v1 | 正常に使えるか |
| 3 | 太郎が次郎の注文(1003)を見る | v1 | 他人のデータが見えるか(BOLA) |
| 4 | 1001〜1006を順番に呼ぶ | v1 | 連番で全件抜けるか |
| 5 | 4と同じことを対策済みの API で行う | v2 | 対策が効くか(→ 後半で解説) |
CloudShellの実行結果がこちら。
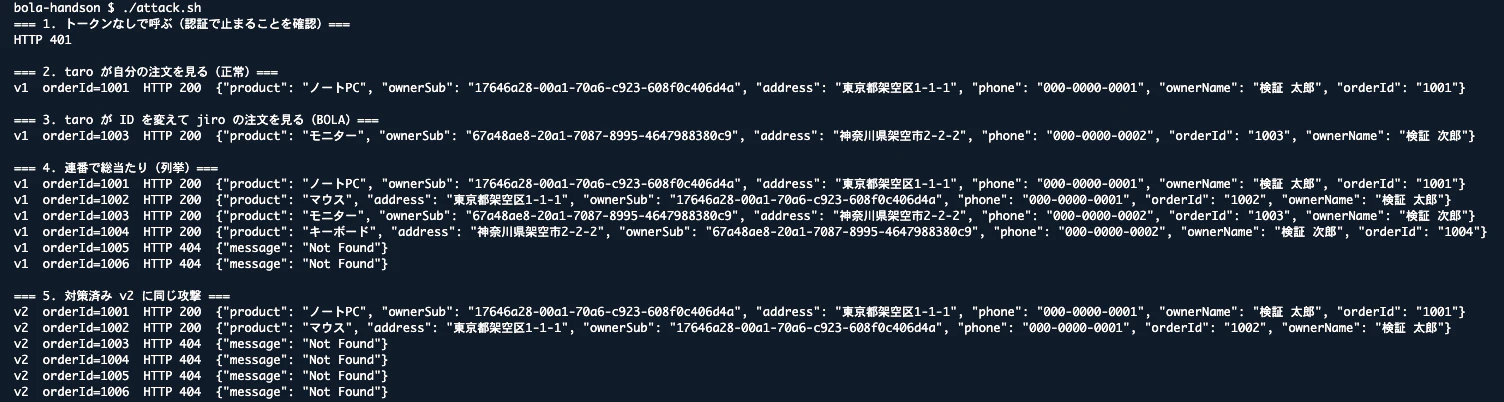
1. トークンなしで呼ぶ
HTTP 401
認証がないリクエストは、Cognito オーソライザーでちゃんと止まります。
2. 太郎が自分の注文を見る
v1 orderId=1001 HTTP 200 {"product": "ノートPC", "ownerSub": "17646a28-...", "address": "東京都架空区1-1-1", "phone": "000-0000-0001", "ownerName": "検証 太郎", "orderId": "1001"}
ここまでは正常です。
3. 太郎が ID を1つ変えて、次郎の注文を見る
v1 orderId=1003 HTTP 200 {"product": "モニター", "ownerSub": "67a48ae8-...", "address": "神奈川県架空市2-2-2", "phone": "000-0000-0002", "orderId": "1003", "ownerName": "検証 次郎"}
太郎のトークンで、次郎の名前・住所・電話番号が取得できてしまいました。 これが BOLA です。
4. 連番で総当たりする
v1  orderId=1001  HTTP 200  {... "ownerName": "検証 太郎" ...}
v1  orderId=1002  HTTP 200  {... "ownerName": "検証 太郎" ...}
v1  orderId=1003  HTTP 200  {... "ownerName": "検証 次郎" ...}
v1  orderId=1004  HTTP 200  {... "ownerName": "検証 次郎" ...}
v1  orderId=1005  HTTP 404  {"message": "Not Found"}
v1  orderId=1006  HTTP 404  {"message": "Not Found"}
ID が連番なので、ループを回すだけで 全員分のデータを抜き出せます。
今回は4件ですが、実際のサービスなら会員数分がそのまま漏洩することになります。
これが通ってしまったら、AI使ってメチャクチャにされそうですね。
WAF を付けても止まらない
では、WAF はこの攻撃を止めてくれたのでしょうか。WAF のサンプルリクエストを確認します。
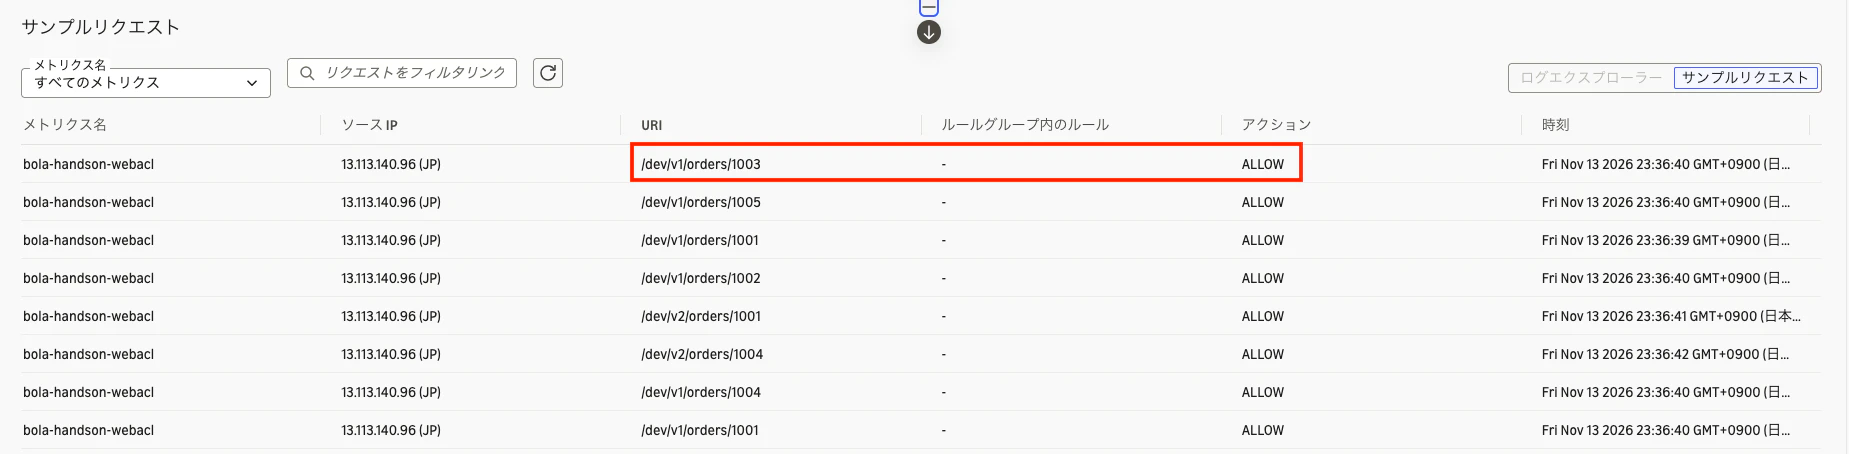
/dev/v1/orders/1003(次郎の注文へのアクセス)は ALLOW で、どのルールにも該当していません。
マネージドルールはきちんと有効になっています。それでも止まらない理由はシンプルで、
GET /orders/1003 は、正規の利用者のリクエストと見た目がまったく同じだから です。
- 不正な文字列(SQL インジェクションなど)は入っていない
- 大量のアクセスでもない
- 正しいトークンも付いている
WAF が見ているのは「怪しい形」や「多すぎる量」です。「このユーザーが1003番のデータを見ていいか」は、ユーザーとデータの関係を知っているアプリにしか判断できません。
「認証を入れた」「WAF を入れた」だけでは、BOLA は防げません。
対策:呼び出し元とデータの持ち主を照合する
対策済みの実装(v2)
def handler(event, context):
    # Cognito オーソライザーが検証済みのクレームから、呼び出し元を特定する
    caller_sub = event["requestContext"]["authorizer"]["claims"]["sub"]
    order_id = event["pathParameters"]["orderId"]

    item = table.get_item(Key={"orderId": order_id}).get("Item")

    # 存在しない場合も、他人のデータの場合も同じ 404 を返す
    if not item or item.get("ownerSub") != caller_sub:
        return resp(404, {"message": "Not Found"})
    return resp(200, item)
v1 との差分は、実質この2点だけです。
-
呼び出し元の
subを取得する
Cognito オーソライザーを使うと、検証済みのトークンのクレームがrequestContext.authorizer.claimsに入って Lambda に渡されます。 - データの
ownerSubと一致するか確認する
結果
v2  orderId=1001  HTTP 200  {... "ownerName": "検証 太郎" ...}
v2  orderId=1002  HTTP 200  {... "ownerName": "検証 太郎" ...}
v2  orderId=1003  HTTP 404  {"message": "Not Found"}
v2  orderId=1004  HTTP 404  {"message": "Not Found"}
v2  orderId=1005  HTTP 404  {"message": "Not Found"}
v2  orderId=1006  HTTP 404  {"message": "Not Found"}
太郎は自分の注文(1001、1002)だけを取得でき、次郎の注文は 404 になりました。
ちなみに WAF のサンプルリクエストを見ると、v2 の /dev/v2/orders/1004(次郎の注文へのアクセス)も ALLOW になっています。
つまり WAF の層では v1 も v2 も同じように通過していて、結果を分けたのはアプリのコードだけ です。
なぜ レスポンスのステータスコードを 403 ではなく 404 にしたのか
他人のデータにアクセスされたとき、403(Forbidden)を返したくなるかもしれません。
ただ、403 と 404 を使い分けると、
- 403 → 「その ID のデータは存在する(けど見られない)」
- 404 → 「その ID のデータは存在しない」
と、攻撃者に「どの ID が存在するか」を教えてしまいます。今回は、存在しない場合も他人のデータの場合も同じ 404 を返すようにしました。
対策の選択肢
今回はアプリで照合する方法をとりましたが、ほかにも選択肢があります。
| 方法 | 内容 | 向いているケース |
|---|---|---|
| アプリで照合する(今回) | 取得したデータの持ち主と呼び出し元を比べる | まず確実に塞ぎたいとき |
| データ設計で防ぐ | DynamoDB のパーティションキーをユーザー(sub)にして、sub と orderId の両方を指定しないと取得できない形にする |
これから設計するとき。そもそも他人のデータを引けない |
補足:ID を UUID にすれば安全?
連番をやめて UUID にすると、推測はしにくくなります。
ただしこれは 対策にはなり得ない。
URL やログ、画面などから ID が1つでも漏れれば、その ID のデータは見えてしまうからです。
UUID はあくまで「総当たりを難しくする」補助で、持ち主の照合は別に必要 ですね。
まとめ
- BOLA は 「認証はできているが、データ単位の認可が抜けている」 状態
- Cognito で認証していても、WAF を付けていても防げない(正規のリクエストと見分けがつかないため)
- 対策は 呼び出し元とデータの持ち主を照合すること。今回は数行の追加で塞げた
- BOLA は アプリのコード(またはデータ設計)でしか防げない
次回の BFLA編 では、一般ユーザーが管理者用の API を呼べてしまう問題を扱います。
こちらは BOLA と違い、API Gateway の設定で止められる 部分があります。
「どの層で守るのか」の違いに注目してみます。