
2026年10月21日、Microsoft が攻撃の調査結果を発表した1。
中国政府の方針に沿って動く攻撃者 Storm-0940 が、AI で侵入を自動化するツール ARTEX を使い、世界の数百の組織を攻撃していたという。
10/10〜10/14 のパスワードスプレーでは、8組織の327アカウントに15万回以上のログイン失敗があった。
攻撃者の特定は Microsoft の分析によるもので、乗っ取ったアプリから接続してきた IP は VPN のもので一時的だとも書いている。
自分のサーバーにも、中国からの攻撃はどのくらい来ているのか。
数えると、BAN した送信元の2割前後だった。
ただ、これは「中国の攻撃者が2割」という意味ではない。
fail2ban が記録するのは、パケットを送ってきた機器の IP である。
攻撃の多くは、乗っ取られた家庭のルーターやサーバー、攻撃者が借りたクラウドから来る。
IP の国からわかるのは、攻撃者の居場所ではなく、攻撃に使われた機器の置き場所である。
Microsoft の発表は攻撃者をほぼ名指ししているが、BAN した IP の国を数えても、それを肯定も否定もできない。
そこで、BAN した IP を、家庭向けの回線かクラウドかでも分け直した。
すると多くの国が、家庭の機器が乗っ取られている国と、データセンターのサーバーが悪用されている国に分かれた。
10月中旬には、ロシアの IP からの SSH の総当たりが、3台そろって1週間ほぼ止まった。
総当たりは次々に加わる新しい IP から来ていたのに、止まるのも戻るのも一斉だった。
機器の持ち主とは別に、まとめて指示を出す側がいることをうかがわせる。
使ったのは、インターネットに公開している小規模なサーバー3台の、約1か月分のログである。
調べたデータ
対象は、筆者が管理する Linux サーバー3台(以下、サーバーA、B、C)である。
3台とも SSH と nginx を公開し、fail2ban で不審な送信元を BAN している。
期間はおおむね 2026年9月20日から10月23日までで、日付と時刻は日本時間で数えている。
| ログ | 中身 | 使い方 |
|---|---|---|
/var/log/fail2ban.log |
BAN した IP と jail 名 | 新規 BAN を数える(Ban の行だけ。再起動時の Restore Ban は除く) |
/var/log/auth.log |
SSH の接続とログイン試行 | ログインを試したか、走査だけかを分ける |
| nginx のアクセスログ | Web へのリクエスト | URL の形から攻撃の手口を分類する |
auth.log に、無効なユーザー名、パスワードの失敗、認証中の切断のどれかが記録された IP を「ログインを試した IP」とした。
接続してすぐ切るだけ(Did not receive identification string など)の IP は、走査と呼ぶ。
BAN 済みの IP からの接続は auth.log に残らないので、数えているのはその時点でまだ BAN されていない IP である。
IP の国と AS(どの事業者のネットワークか)は、Team Cymru の IP→AS 対応表を DNS で引いた。
登録不要で、dig だけで使える2。
# 208.67.222.222 の国と AS 番号を引く(IP アドレスを逆順にして問い合わせる)
dig +short TXT 222.222.67.208.origin.asn.cymru.com
# => "36692 | 208.67.222.0/24 | US | arin | 2006-06-06"

# AS 番号から事業者名を引く
dig +short TXT AS36692.asn.cymru.com
# => "36692 | US | arin | 2006-03-21 | CISCO-UMBRELLA - Cisco OpenDNS, LLC, US"
国は、IP が登録されている国である。
家庭向けの回線なら、機器が置かれている国とほぼ一致する。
クラウドなら、データセンターのある国で、借りた人や乗っ取った人の居場所とは関係がない。
事業者の種類は、AS 名に含まれる語(Telecom、Broadband、Cloud、Hosting など)と主な事業者名から判定した。
判定できないものは「判別できない」とした。
中国企業のクラウドは国外にも拠点がある。
そこで中国系は、次の2つの合計とした。
- 中国に登録された IP
- 中国企業(Tencent、Alibaba、UCloud、ByteDance 系、Huawei Cloud)が国外で運営するクラウドの IP
ロシア系も同じく、ロシアに登録された IP に、ロシアの会社の AS の国外 IP を加えた。
中国系はどのくらい BAN されているか
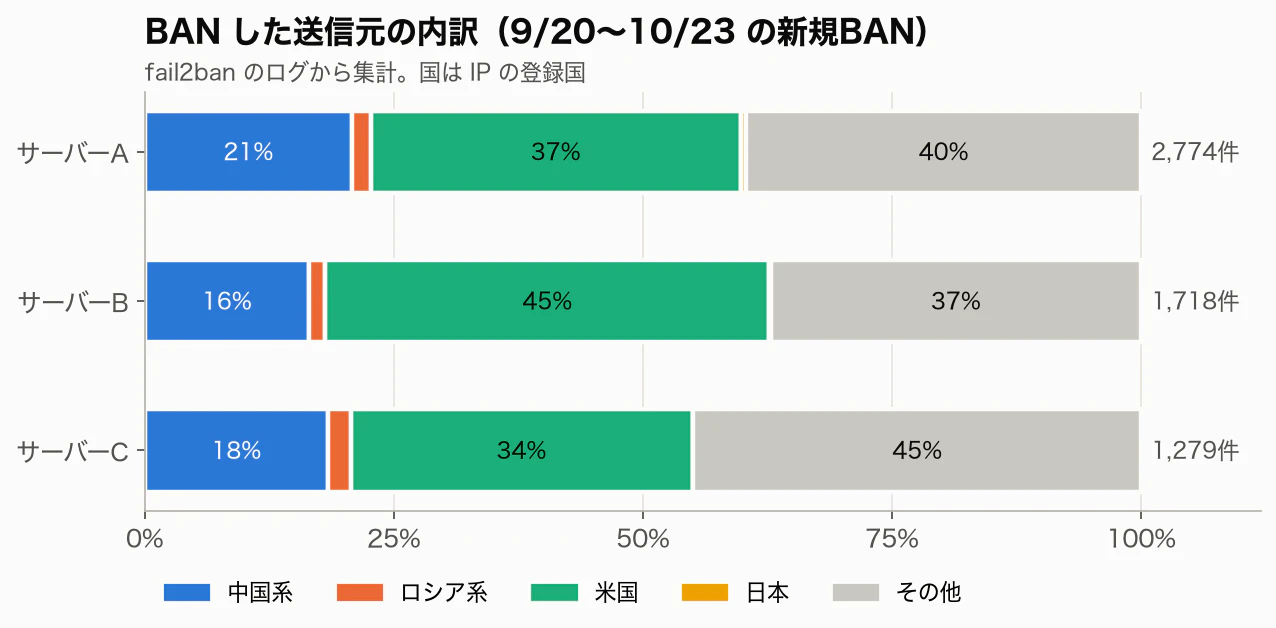
| サーバーA | サーバーB | サーバーC | |
|---|---|---|---|
| 新規 BAN 件数 | 2,774 | 1,718 | 1,279 |
| 中国系 | 20.8% | 16.5% | 18.4% |
| うち中国に登録 | 11.0% | 9.9% | 11.8% |
| うち中国企業の国外クラウド | 9.8% | 6.6% | 6.6% |
| ロシア系 | 1.9% | 1.6% | 2.3% |
中国系は3台とも2割前後で、その36〜47%は国外のクラウドだった。
国外クラウドを数えなければ1割程度で、数え方しだいで1.6〜1.9倍変わる。
いちばん多いのは米国で、BAN の34〜45%を占めた。
米国の IP(3台合計、1,774 IP)の9割は、Microsoft、Google、DigitalOcean、Oracle などのクラウドだった。
家庭や法人向けの回線は3%しかない。
米国に多いのは攻撃者ではなく、攻撃の足場に使われるクラウドである。
家庭の機器が乗っ取られている国、サーバーが悪用されている国
3台合計で70 IP 以上の国について、BAN した IP(同じ IP は1つと数える)がどんな事業者のネットワークにあったかを並べた。
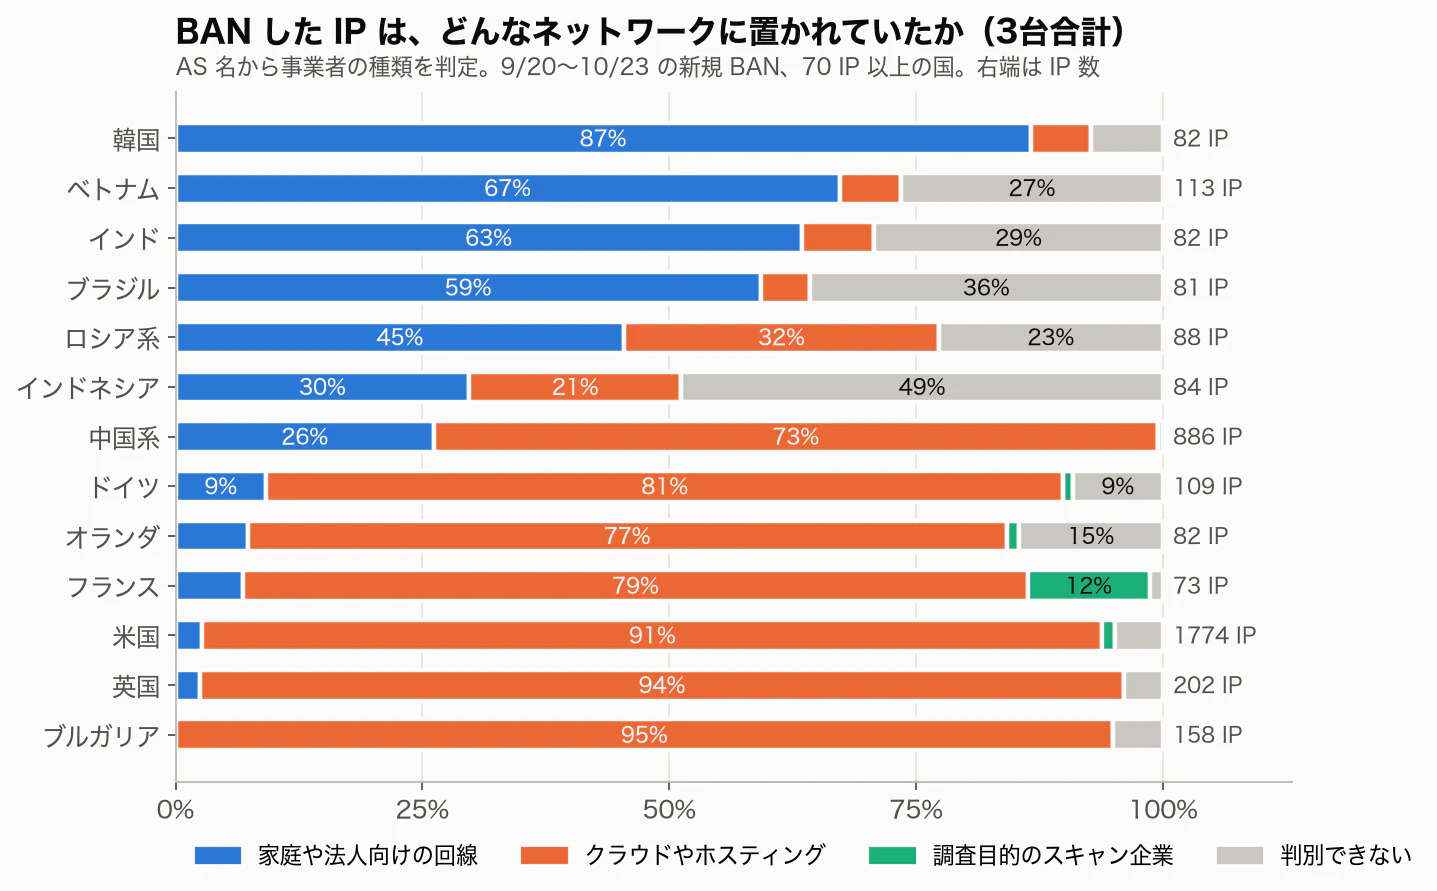
判別できた分のうち、どちらかの種類が8割以上かどうかで分けると、国の多くは2つの型に分かれた。
借りたサーバーか乗っ取られたサーバーかはログから区別できないので、まとめて「悪用されている」と呼ぶ。
| 型 | 国(その種類の割合) | 攻撃に使われているもの |
|---|---|---|
| 家庭の機器が乗っ取られている | 韓国 87%、ベトナム 67%、インド 63%、ブラジル 59% | その国の家庭や事業所の機器 |
| サーバーが悪用されている | ブルガリア 95%、英国 94%、米国 91%、ドイツ 81%、フランス 79%、オランダ 77% | その国にあるデータセンターのサーバー |
| 両方が混ざっている | ロシア系(回線45%、ホスティング32%)、インドネシア(30%、21%)、中国系(26%、73%) | 両方 |
判別できた分のうちでは、家庭型の4か国は回線が90〜93%、サーバー型の6か国はクラウドが81〜100%を占める。
中国系はクラウドが判別できた分の74%で、8割に届かない。
注意点がいくつかある。
- 中国や韓国の回線事業者(China Telecom、KT、SK Broadband、LG U+ など)はデータセンター事業も兼ねるので、回線の分がすべて家庭の機器とは限らない。
- フランスの12%は、Censys や ONYPHE などの調査目的のスキャン企業で、どちらの型にも数えていない。
- ベトナム、インド、ブラジル、インドネシアは3〜5割が判別できなかった。小さな回線事業者は AS 名に事業の種類を表す語を含まないことが多いので、実際の回線の割合はもっと高い可能性がある。
- AS 名の語で判定しているので、誤判定もありうる。
- 数えたのは国内の3台に届いた攻撃だけで、その国の機器のうちどれだけが攻撃に使われているかの割合ではない。
国ごとの攻撃の手口
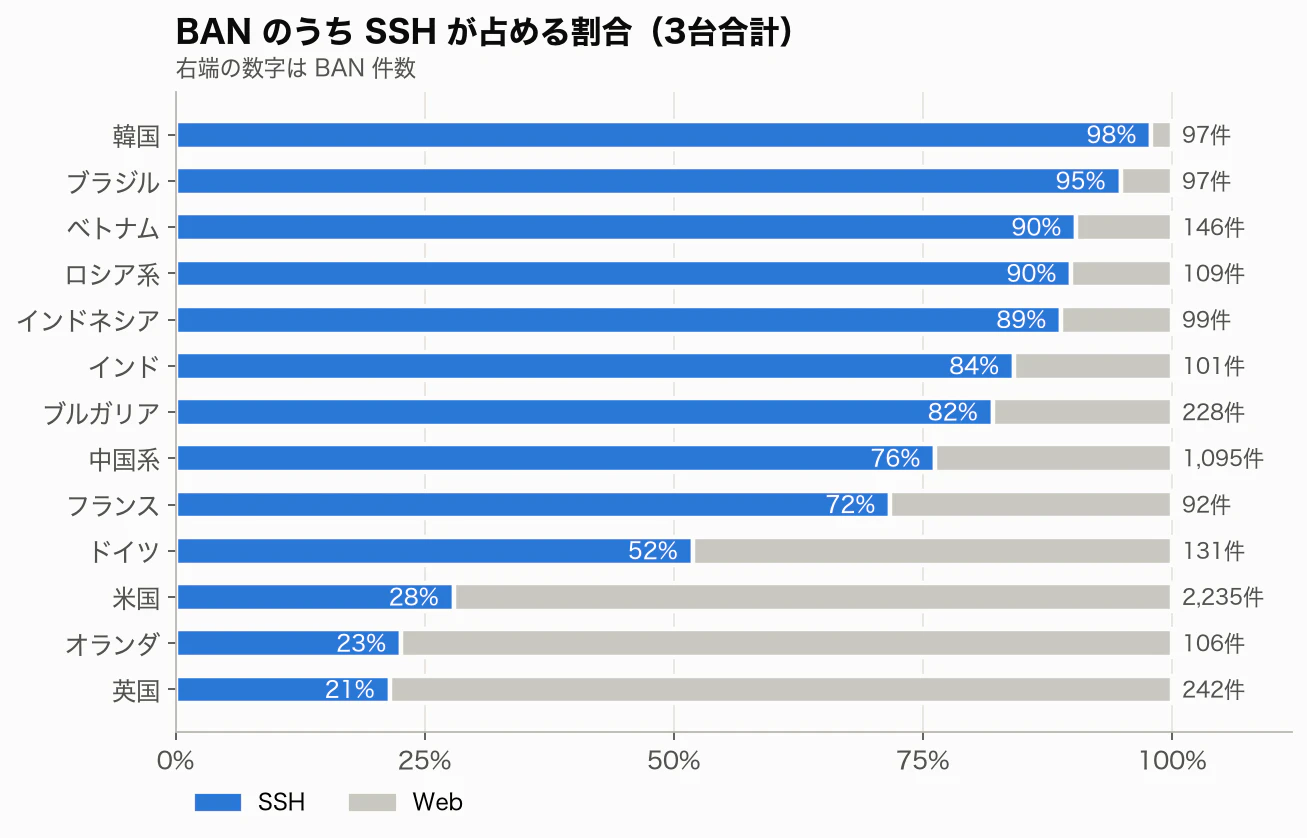
韓国、ブラジル、ベトナム、ロシア系、インドネシアは、BAN の9割前後が SSH だった。
米国、オランダ、英国は2割台で、ほとんどが Web への攻撃である。
中国系は SSH が76%で、Web も一定の量がある。
BAN した IP を SSH と Web に分け、事業者の種類を数えた(上の図は BAN の件数、次の表は IP の数)。
| IP 数 | クラウドやホスティング | 家庭や法人向けの回線 | 調査目的のスキャン企業 | 判別できない | |
|---|---|---|---|---|---|
| SSH | 2,532 | 53% | 31% | 0% | 16% |
| Web | 2,083 | 87% | 3% | 2% | 8% |
Web の探索はほぼサーバーから、SSH の総当たりはサーバーからも家庭の機器からも来ている。
SSH の BAN が多いのは中国系(835件)と米国(624件)で、韓国、ベトナム、インド、ブラジルを合わせた404件より多い。
Web への攻撃は、URL の形で手口を分けた。
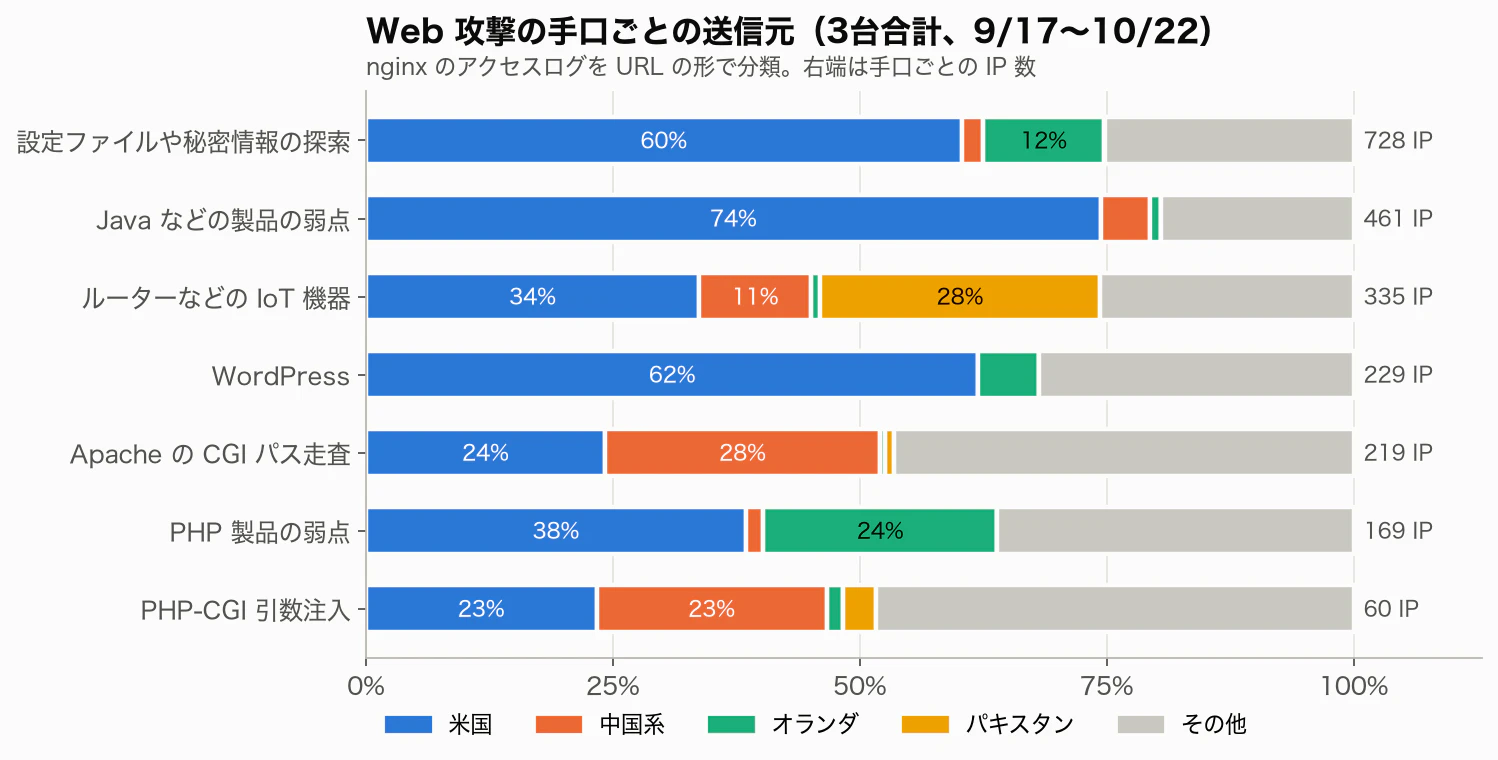
設定ファイルの探索、Java などの製品の弱点探し、WordPress への攻撃は、どれも6〜7割が米国からだった。
Apache の古い弱点(CVE-2021-41773 など)を狙う CGI のパス走査は、中国系が28%で米国より多い。
IoT 機器を狙う攻撃は、米国に次いでパキスタンが28%だった。
SSH では、ログインまで試した割合、1 IP あたりの試行回数(パスワードを入力した回数)、試したユーザー名を比べた。
表には、BAN の件数で上位10か国と、Web の手口が IoT 機器にほぼ限られていたパキスタンを載せた。
| 国 | Web 側の特徴 | SSH 側の特徴 |
|---|---|---|
| 米国 | 手口が幅広い。設定ファイルの探索が多い | 接続した IP のうちログインを試したのは33%。残りは走査 |
| 中国系 | Apache の CGI パス走査が最多(全体の28%) | 接続した IP の78%がログインを試す。試したユーザー名は597種類で最多 |
| ロシア系 | ほとんどない | 1 IP あたりの試行は中央値2回。接続した IP のうちログインまで試したのは41%で、残りは走査 |
| 英国 | Java などの製品の弱点探しが44% | 接続した IP のうちログインを試したのは16%で、走査が中心 |
| オランダ | 設定ファイルの探索(51%)と PHP 製品の弱点探し | 少ない |
| ドイツ | 設定ファイルの探索、CGI のパス走査、PHP 製品 | 1 IP あたりの試行は平均10.0回で、表の国で最も多い(中央値は1回で、一部の IP が多く試している)。admin を狙う割合が33%で、表のほかの国(1割以下)より高い |
| ブルガリア | 設定ファイルの探索と WordPress | 接続した IP の94%がログインを試す。ユーザー名を空にして送るものが54%と多く、root は9% |
| インドネシア | 少ない | root を狙う割合が74%と高く、ルーター製品の mikrotik も試す |
| ベトナム | 少ない | 接続した IP の91%がログインを試す。1 IP あたりの試行は中央値2回 |
| インド | ルーターや IoT 機器の弱点探しが34% | 接続した IP の86%がログインを試す。1 IP あたりの試行は中央値2回 |
| パキスタン | 94%がルーターや IoT 機器の弱点(/HNAP1、Netgear の setup.cgi、/boaform、光回線の終端装置の GPON 機器) |
少ない |
ロシア系の送信元で最も多いのは、Rostelecom、MegaFon、MTS などの家庭向けの回線事業者だった(判別できた分の59%)。
乗っ取られた家庭の機器が、少ない回数でパスワードを試していく形とみられる。
パキスタンからの IoT 機器への攻撃は、乗っ取られたルーターが同じ種類の機器を探している動きとみられる。
日本の IP は BAN の件数で0.1〜0.5%と少なく、総当たりをしてきた10 IP は国内の VPS 事業者と回線事業者が5つずつだった。
ロシアのデータセンター攻撃の前後
調べている最中に、2026年10月8日から14日にかけて、ロシアのデータセンターがドローン攻撃を相次いで受けたと報じられた3。
| 日付 | 施設 | 報じられた状況 |
|---|---|---|
| 10/8 | Yandex の Sasovo | ウクライナの攻撃で停止 |
| 10/9 | Yandex の Kaluga | ウクライナのドローンで一部が使えなくなった |
| 10/11 | Yandex の Vladimir | ドローン攻撃で全面停止(Yandex の発表。攻撃者は報じられていない) |
| 10/14 | Sberbank の Balakovo | 建設中の施設が攻撃を受けた。Sberbank は業務に影響はないと説明 |
10/16 未明にも Vladimir 州のデータセンターへの攻撃が報じられたが、報じた Kyiv Independent は独自には確認できていないとしている。
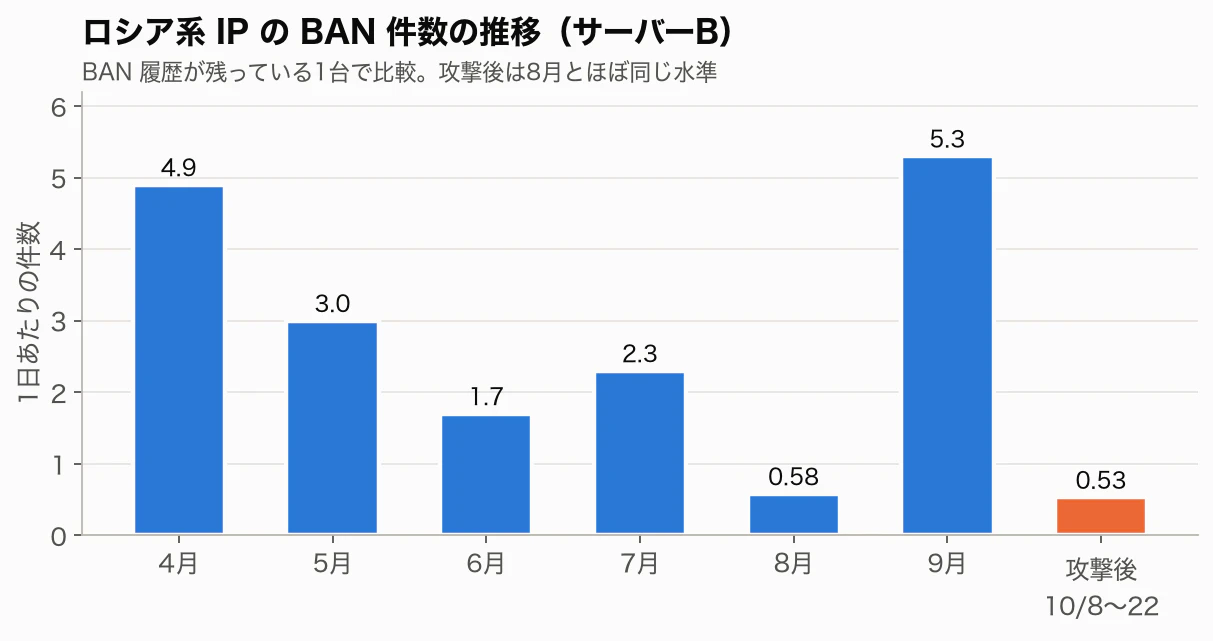
BAN の履歴が半年以上残っているサーバーBでは、攻撃後(10/8〜22)のロシア系の BAN は1日0.53件で、9月の5.3件の10分の1だった。
ただ、攻撃のなかった8月も0.58件とほぼ同じで、月別の件数では攻撃の影響かどうかは判断できない。
そもそも、攻撃された施設は攻撃元ではなかった。
Yandex Cloud と Cloud.ru(Sberbank 系)の IP の BAN は、サーバーBの約7か月分でも16件しかない。
期間中にホスティングから来たロシア系28 IP のうち、この2社は1つずつだった。
10月12日からの1週間に何が起きていたか
BAN の件数ではなく、SSH にログインを試した IP の数を数え直すと、違う形が出てきた。
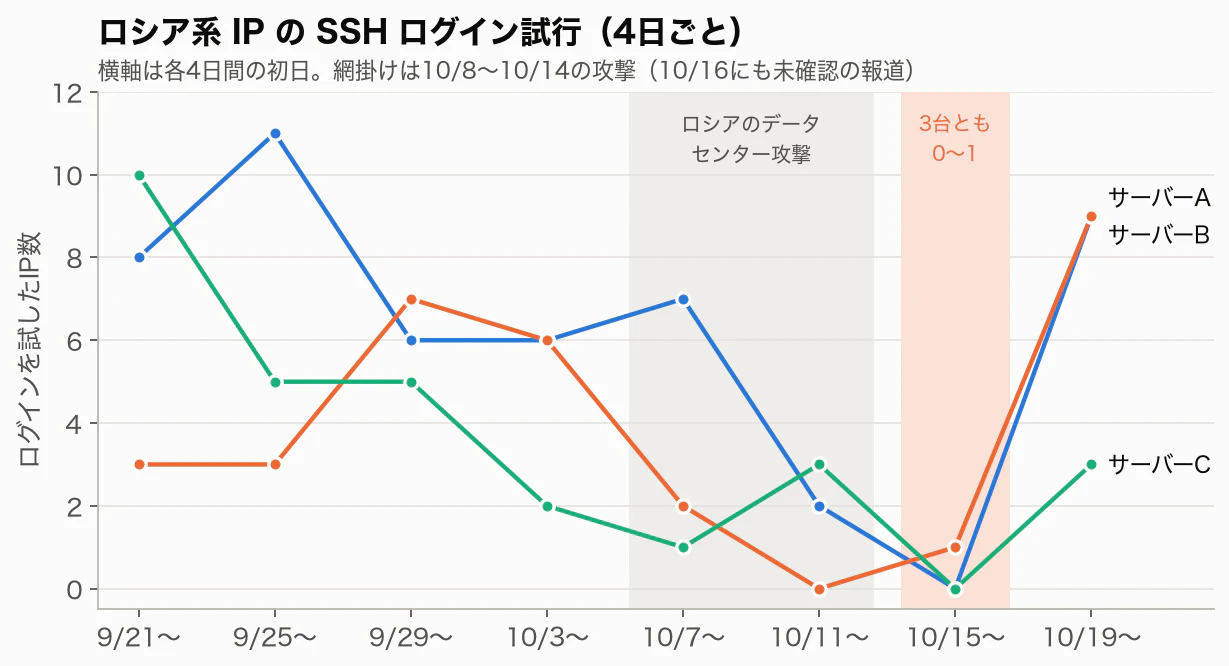
| 10/9 | 10/10 | 10/11 | 10/12 | 10/13 | 10/14 | 10/15 | 10/16 | 10/17 | 10/18 | 10/19 | |
|---|---|---|---|---|---|---|---|---|---|---|---|
| サーバーA | 1 | 2 | 2 | 0 | 0 | 0 | 0 | 0 | 0 | 0 | 4 |
| サーバーB | 0 | 0 | 0 | 0 | 0 | 0 | 0 | 0 | 0 | 1 | 5 |
| サーバーC | 0 | 1 | 0 | 0 | 1 | 2 | 0 | 0 | 0 | 0 | 2 |
| 3台合計 | 1 | 3 | 2 | 0 | 1 | 2 | 0 | 0 | 0 | 1 | 11 |
10/12〜10/18 の1週間は、3台合わせても4件しかない。
うち3件は数のまばらなサーバーCのもので、AとBはほぼ0だった(Bは 10/9 から止まっている)。
3台そろって完全に0だったのは 10/15〜10/17 の3日間で、10/19 に3台とも一斉に戻った。
同じ1週間、ロシア系以外からのログイン試行は各サーバーに178〜257 IP 届いていたので、サーバー側の不調ではない。
空白の前から、ロシア系は減り続けていた。
4日ごとの3台の合計は、9/21〜9/24 の21から、19、18、14、10、5と下がり、10/15〜10/18 は1、10/19〜10/22 は21だった。
偶然の上下で説明できるかを見るため、件数の近い国(3台合計の平均が4日あたり11〜14 IP)と比べた。
各国の平均を100として並べている。
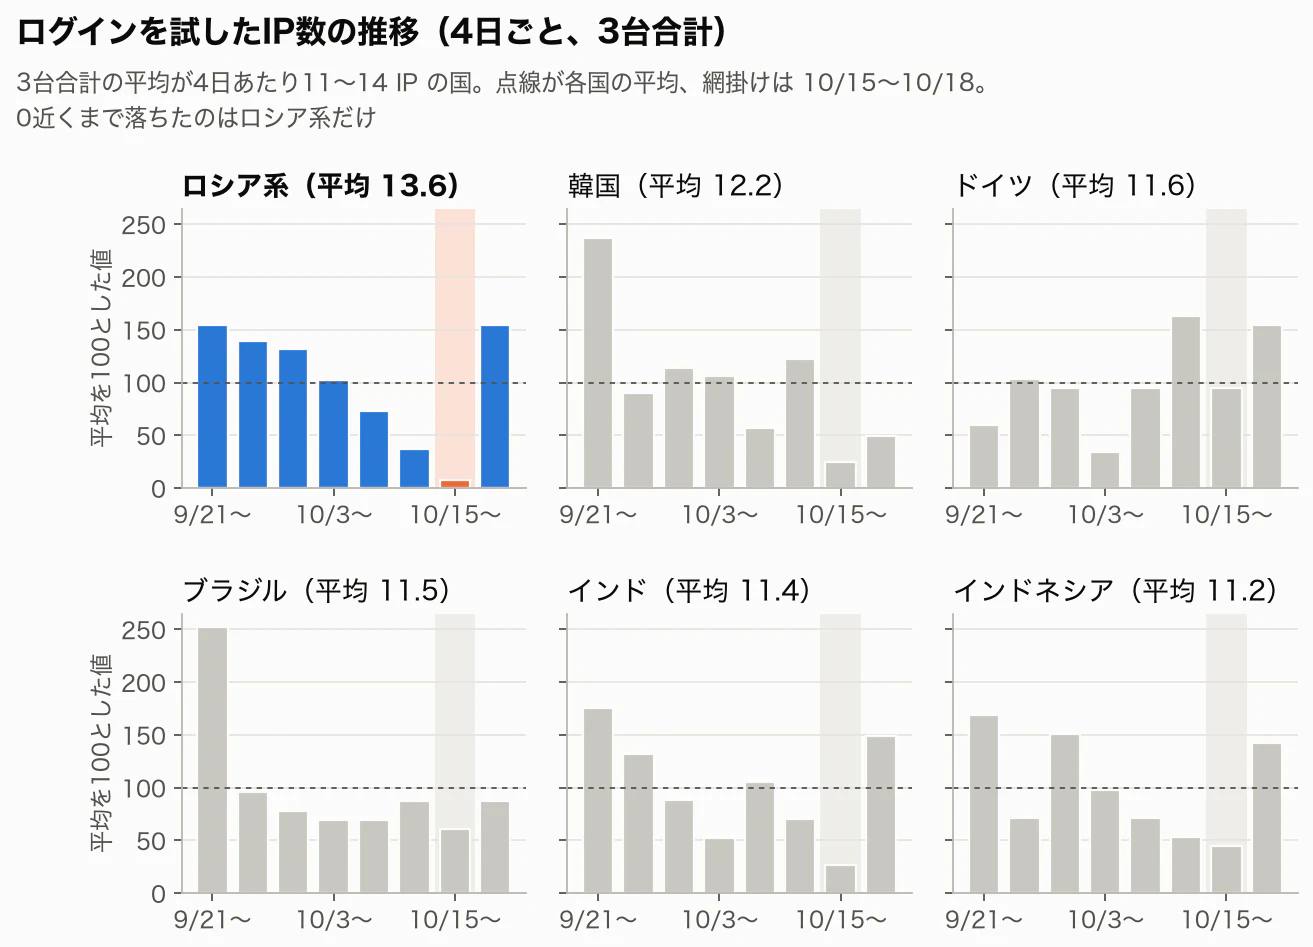
韓国とインドも 10/15〜10/18 に平均の4分の1前後まで下がったが、0近くまで落ちたのはロシア系だけだった。
2国とも家庭の機器が乗っ取られている型なので、家庭の機器を使う総当たりが全体に弱まっていた可能性もあるが、3台のログからは切り分けられない。
空白の1週間も、ロシアの35 IP が SSH に接続していたが、ログインを試したのは上の4件だけで、残りは走査だった。
この35 IP は、空白の後に総当たりをしてきた17 IP と1つも重ならなかった。
期間中の BAN に左右されないのは、初めて来た IP の数である(BAN される前の最初の接続は必ず auth.log に残る)。
3台をまとめて、4日ごとに、9/21 以降で初めて総当たりをしてきたロシア系の IP を数えた。
9/21 より前に BAN され、BAN が解けて戻ってきた IP も「初めて」に入るので、前半の区切りほど多めに出る。
| 4日間 | 9/25〜 | 9/29〜 | 10/3〜 | 10/7〜 | 10/11〜 | 10/15〜 | 10/19〜 |
|---|---|---|---|---|---|---|---|
| 9/21 以降で初めて総当たりをしてきた IP | 15 | 13 | 5 | 7 | 4 | 0 | 16 |
新しい IP は4日ごとに4〜15ずつ加わっていたが、10/15〜10/18 には0になり、10/19〜10/22 には16に戻った。
機器がばらばらに動いていたのなら、多くの新しい IP の流れがそろって止まり、そろって戻るとは考えにくい。
3台が同時に止まったのはなぜか
3台の同時ゼロは、3つの独立した出来事ではない。
空白より前にログインを試したロシア系の63 IP のうち、17(27%)は2台以上に来ていた(全ての国では18%)。
3台は同じ国内の事業者のネットワークにあり、同じボット群が同じアドレス範囲を順に攻撃している。
1つの出来事を3か所で見たと考えるほうがよい。
| 推測 | 合う点 | 合わない点、限界 |
|---|---|---|
| 総当たりの運用側が止まった | 新しい IP が次々に加わっていた流れが、3台そろって止まり、そろって戻った。0近くまで落ちたのはロシア系だけ。約1週間(Bは10日間)で、3台とも同じ日(10/19)に再開した | 止まった理由(指示を出すサーバーの移転、運用者の事情、攻撃先リストの入れ替え)は区別できない |
| ロシア国内の通信規制 | 0近くまで落ちたのはロシア系だけ | ロシアの家庭向け回線からの接続(走査)は届いていた。ボットの多い回線や地域だけが止められていた場合に限り成り立つ |
| 攻撃先から一時的に外れた | 攻撃自体が続いていても、こちらからの見え方は同じになる | 日本のこのアドレス範囲だけが、1週間ほど外れていたことになる。1つめの説とは外から区別できない |
筆者は1つめの説がいちばんありそうだと考えている。
乗っ取った機器に総当たりを指示するサーバーが、しばらく止まっていたという見方である。
データセンター攻撃とは時期が近い。
サーバーBが止まったのは Sasovo への攻撃の翌日から、Aは Vladimir の停止が発表された翌日からである。
ログは日本時間で、モスクワとは6時間の差がある。
ただ、指示を出すサーバーの場所はこちらのログからは見えないので、つながりは確かめようがない。
公開データで確かめられるか
世界中の観測データで、ロシアからの SSH 総当たりが同じ時期に減っていたかを見れば、1つめと3つめの説を切り分けられる。
そこで、世界中の参加者のファイアウォールやハニーポットのログを集計する SANS ISC の DShield を使った4。
登録不要の API で、ポート22への攻撃の日別の件数が取れる。
curl -s -A "your-tool (you@example.com)" \
  "https://isc.sans.edu/api/porthistory/22/2026-09-21/2026-10-22?json"
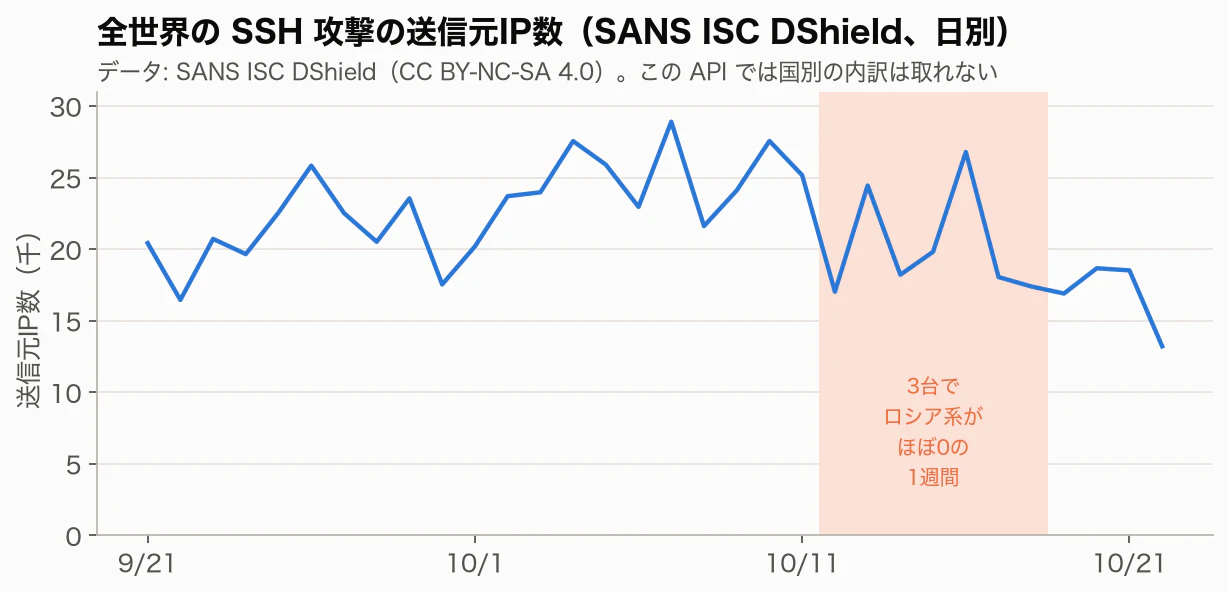
データ:SANS ISC DShield(CC BY-NC-SA 4.0)。この図にも同じライセンスを適用する。
10/12〜10/18 に、ふだんの上下を超える落ち込みはない。
ただ、この比較にはそもそも意味がなかった。
3台のログイン試行で、空白より前のロシア系の割合は3.3%で、ロシアが丸ごと消えても総数は3%ほどしか減らない。
一方、総数は4日ごとに平均の14%、DShield の全世界の数字も日ごとに14〜18%上下しているので、ロシアの分は埋もれてしまう。
DShield の API では国別の日ごとの推移は出せず、GreyNoise の無料枠(検索は1週間に50件まで)でも足りなかった5。
空白が世界的に起きていたのかは、無料の公開データでは確かめられなかった。
余談、PHP2Shell は来ていたか
同じ時期に、PHP 本体の脆弱性 PHP2Shell(CVE-2026-109618、CVE-2026-109619)が公開された6。
認証なしでリモートからコードを実行できるもので、攻撃は multipart/form-data の本文に仕込まれる(Sansec によると、公開されている攻撃コードは既定の設定の PHP では動かない)。
3台とも PHP は使っていないが、念のためアクセスログを調べた。
PHP2Shell を狙ったと判定できるリクエストはなかったが、nginx の標準のログには POST の本文が残らないので、中身までは確かめられない。
目についたのは、以前からある PHP-CGI の引数注入(CVE-2024-45777 と同じ形)で、3台で6件、23件、120件届いていた。
主な User-Agent は libredtail-http で、SANS ISC によると、暗号資産の採掘をさせるマルウェア RedTail が使うものである8。
CVE-2024-4577 は Windows 上の PHP-CGI でしか成立しないので、攻撃者は相手の環境を確かめずに送っている。
どれもアプリまでは届いていない。
この数字から考える、守り方
国単位で止めても、減る量は限られる。
3台で BAN した4,582 IP のうち、中国系は19%(SSH では27%、Web では10%)で、国ごと止めても8割は残る。
米国は39%と多いが、米国のクラウドには自分が使うサービスも置かれていることが多く、国ごとは止めにくい(これは一般的な事情である)。
AS で見ると、攻撃元は集中している。
4,582 IP は835の AS に散らばっていたが、上位5つ(Microsoft、Google、DigitalOcean、BANATSYNC、UCloud)で36%、上位10で46%を占めた。
正規の通信も来る Microsoft と Google を除き、ホスティング事業者の AS だけで数えると、上位3つで12%、上位10で24%になる。
正規の利用者が来るはずのないホスティング事業者の AS を止めれば、BAN する IP の1〜2割は前もって防げる。
SSH の総当たりは、新しい IP から来続ける。
3台のどこかで SSH について初めて BAN された IP は、週ごとに783、656、419、313と減っていた。
この数え方は後の週ほど小さく出るが、サーバーBだけで履歴全体から数えても、215、221、132、113と後半に減っている。
BAN の効果か攻撃全体の波かは区別できないが、4週目でも週に300以上の IP が初めて BAN されている。
そのため、公開鍵認証だけにする、SSH を直接公開しないなど、IP に頼らない守りを重ねることが一般に勧められている。
Web で狙われていたのは、.env(パスワードなどを書いた環境設定)や .git(ソースコードの履歴)などのファイルと、既知の製品の弱点だった。
公開ディレクトリにこうしたファイルを置かず、使っていない製品のパスへのアクセスをまとめて拒否すれば、それが守りになる。
サーバーが複数あるなら、BAN を共有する価値がある。
2台以上で BAN された IP は757(17%)あった。
2台目以降に初めて来た878組のうち830組(95%)は、1台目の BAN の後に来ていた(間隔の中央値は約4.7日)。
共有した BAN がその時点まで続いていれば、この830組は止められた。
ただ、3台は同じ事業者のネットワークにあるので、別々の事業者のサーバーどうしでは重なりはもっと小さい可能性がある。
まとめ
中国系の IP は BAN の2割前後だったが、これは中国の攻撃者の割合ではなく、中国のネットワークや中国企業のクラウドにある機器が攻撃に使われている割合である。
国の多くは、攻撃に使われているもので分かれた。
| 型 | 主な国 | 使われている機器 | 主な手口 |
|---|---|---|---|
| 家庭の機器が乗っ取られている | 韓国、ベトナム、インド、ブラジル | 家庭や事業所のルーターなど | SSH の総当たり |
| サーバーが悪用されている | 米国、英国、ブルガリア、ドイツ、オランダ、フランス | クラウドやホスティングのサーバー | 米国、英国、オランダは Web の探索が中心。ブルガリアとドイツは SSH の総当たりも多い。フランスは SSH の BAN が多いが、ログインまで試すのは接続した IP の26%で、走査が中心 |
| 両方が混ざっている | 中国系、ロシア系、インドネシア | 両方 | SSH の総当たりが中心。中国系は Apache の CGI パス走査も |
10/12〜10/18 の1週間は、ロシアの IP からの SSH の総当たりが3台そろってほぼ止まり、新しい IP の流れも一斉に止まって一斉に戻った。
機器はロシアにあっても、それを動かす側がどこにいるかは IP からはわからない。
Microsoft の発表は、攻撃者を中国政府の方針に沿う集団とほぼ名指ししている。
この3台のログは、それを裏付けもしないし、否定もしない。
Microsoft が調べたのは Microsoft 365 への攻撃で、こちらに見えるのは送信元の IP だけだからである。
BAN した IP を国で数えるなら、攻撃者の国籍ではなく、どの国の機器が攻撃に使われているかの地図として読むほうが実態に近い。
あの1週間に、ロシアの機器を動かす側に何があったのかは、まだわからない。
同じ時期のログをお持ちの方がいれば、ロシアからの総当たりが止まっていたかどうか、教えてほしい。