
概要
AWS FSx for ONTAP (FSxN) と Google Cloud NetApp Volumes (GCNV) を HA VPN で接続し、FlexCache を構築するための基礎インフラ(VPNおよびBGP)を構築する手順です。
📚 本連載の全体構成(全3章)
本ガイドは、AWS FSxN と GCP GCNV 間で FlexCache 構成を確立するまでの一連の手順を全3章で解説しています。
-
【第1章】GCP ⇔ AWS HA VPN / BGP 構築編(本記事)
- GCP ベースネットワーク & GCNV ストレージプールの作成
- HA VPN ゲートウェイ & 4本トンネルの構築と BGP セッションの確立
-
【第2章】ファイアウォール & ONTAP ピアリング準備編
- ONTAP ピアリング用ファイアウォールルールの設定
-
gcloudCLI による GCNV 接続情報の取得と AWS 側への設定依頼
-
【第3章】FlexCache 作成 & NFS マウント・動作検証編
- 受領したパラメータに基づく FlexCache キャッシュボリュームの作成
- GCE (Linux) インスタンスからの FlexCache ボリュームへの NFS マウント
- キャッシュの読み込み動作およびパフォーマンス検証
事前準備(パラメータの整理)
本構築では AWS 側・GCP 側で相互にパラメータをやり取りします。
値には 「あらかじめ設計・指定するもの」 と 「リソース作成時にシステムにより自動採番されるもの」 の2種類があります。
| 項目 | 属性 / 決定タイミング | GCP 側 (キャッシュ) | AWS 側 (オリジン) |
|---|---|---|---|
| VPC CIDR |
事前設計値 (自身で設定) |
GCP VPC の CIDR (例: 10.13.0.0/16 など) |
AWS VPC の CIDR (例: 10.0.0.0/16 など) |
| BGP ASN |
事前設計値 (自身で設定) |
Cloud Router の ASN (例: 16550 や 64512〜) |
AWS Virtual Private Gateway / TGW の ASN (例: 64513 など) |
| HA VPN 外部 IP |
自動採番 (HA VPN GW 作成時) |
Step 2-2 で作成した 2つの外部 IP アドレス |
- |
| VPN トンネル IP / 共有鍵 |
自動採番 (AWS VPN 接続作成時) |
- | AWS 側で VPN 接続作成時に生成・DLされる 設定ファイルに記載のトンネル IP & PSK |
| Intercluster IP |
自動採番 (ストレージプール作成時) |
GCNV ストレージプール作成後に API/CLIで確認するピアリング用 IP |
FSxN 作成時に自動払い出しされる Intercluster LIF IP(2本) |
| SVM 名 | 自動 / 任意 | GCNV プール作成時にシステムが自動命名 (例: gcnv-xxxxxxx-svm-01) |
FSxN SVM 作成時に自身で指定した SVM 名 |
💡 ポイント:
- HA VPN 外部 IP: GCP 側でゲートウェイを作ると即時払い出されます。これを AWS 担当者に渡して AWS 側の VPN 接続(Customer Gateway)を設定してもらいます。
- トンネル IP & 共有鍵: AWS 側で VPN 接続を作成すると決定され、設定ファイル(テキスト)経由で GCP 側に連携されます。
全体手順の流れ
- 【GCP】ベースネットワーク設定 & GCNV ストレージプール構築(←本記事)
- 【GCP】HA VPN と BGP の準備・接続設定(←本記事)
- 【GCP】ファイアウォール(ポート解放)設定(→第2章へ)
- 【AWS ⇔ GCP】接続確立・GCNV ピアリング情報共有 & AWS 側設定依頼(→第2章へ)
- 【GCP】GCNV での FlexCache ボリューム作成完了(→第3章へ)
- 【GCP】作成した FlexCache ボリュームのマウント & 動作確認(→第3章へ)
Step 1: GCP 側のベースネットワーク設定 & インフラ構築
1-1. グローバル動的ルーティング対応の VPC とサブネットを構築する
本検証で使用するベース VPC ネットワークを作成します。
下記リンクを参照して作成してください。
💡 なぜグローバル動的ルーティングが必要なのか?
AWS (FSxN) と HA VPN (BGP) 経由で接続する際、Cloud Router が学習した動的ルートを VPC 内の全リージョン・全サブネットへ自動伝播させるために必要となります。リージョン設定のままだと別リージョンのリソースや特定サブネットから対向(AWS)へのルートが認識されず、通信不可となる原因になります。
1-2. GCNV ストレージプールの作成(ONTAP Mode)
ONTAP ピアリングおよび FlexCache 構築のベースとなる GCNV ストレージプールを作成します(※この段階ではまだボリュームは作成しません)。下記リンクを参照して作成してください。
💡 ストレージプール(ONTAP Mode)作成時にプロビジョニングされるリソース
ストレージプールが「準備完了(Ready)」になった時点で、NetApp 専有インフラ上にピアリング可能なバックエンド環境のみが自動的に立ち上がります。
-
自動で作成・設定されるもの(起動済みの状態):
-
専用の SVM(Vserver): GCNV 側で一意な識別名(例:
gcnv-xxxxxxxxxxxx-svm-01)を持つ SVM が自動作成されます。 - Intercluster LIF(2つ): AWS FSxN とのクラスタ/SVM ピアリング専用の通信 IP アドレスが自動で割り当て済みになります(※第2章の CLI で確認・取得します)。
-
専用の SVM(Vserver): GCNV 側で一意な識別名(例:
-
この段階ではまだ存在しないもの(今後の手順で作成するもの):
- データボリューム(Volume): ストレージ領域(プールという大枠)が確保されただけの状態のため、ボリュームはまだ 0 個です(※第3章で作成)。
- クライアントアクセス用 IP(データ LIF / NFS・SMBエンドポイント): マウント用の NAS IP は、最初のボリュームを作成したタイミングで初めて VPC 内(Service Networking 経由)に払い出されます。
- 手動セットアップの要否: クラスタ自体の初期化や Intercluster LIF のルーティング定義などを手動で行う必要はなく、裏側でピアリング待受可能な状態まで自動で組み上がっています。
1-3. プライベート サービス アクセス(PSA)ピアリングのカスタムルート有効化
GCNV ストレージプールが作成されると、Google 専有基盤との間に VPC ネットワーク ピアリング(sn-netapp-prod)が確立されます。
Cloud Router が BGP で学習した AWS 側の経路を GCNV 側へ正しく伝播させるため、ピアリングのカスタムルート交換を有効化します。
-
事前確認(ピアリング名の確認)
gcloud compute networks peerings list --network=gcp-vpc-tokyo(※通常は
sn-netapp-prodまたはservicenetworking-googleapis-comと表示されます) -
カスタムルートのエクスポート / インポート有効化
gcloud compute networks peerings update sn-netapp-prod \ --network=gcp-vpc-tokyo \ --export-custom-routes \ --import-custom-routes -
設定の反映確認
gcloud compute networks peerings list --network=gcp-vpc-tokyo(※
exportCustomRoutes: trueおよびimportCustomRoutes: trueになっていれば完了です)
💡 なぜこの設定が必要なのか?
GCNV のストレージプールや Intercluster LIF の実体は、ユーザー VPC 内ではなくプライベート サービス アクセス(PSA)経由の VPC ピアリングで接続された Google / NetApp 管理の別基盤(サービスプロデューサー VPC)上に配置されます。
Cloud Router が AWS (FSxN) から BGP で受信した動的ルート(AWS VPC CIDR)を GCNV 専有基盤側へエクスポートし、GCNV から AWS への戻りパケットを到達可能にする(Ping 疎通やピアリングセッションを確立する)ために、この設定が必須となります。
Step 2: HA VPN ゲートウェイの作成と接続準備
2-1. Cloud Router の作成
-
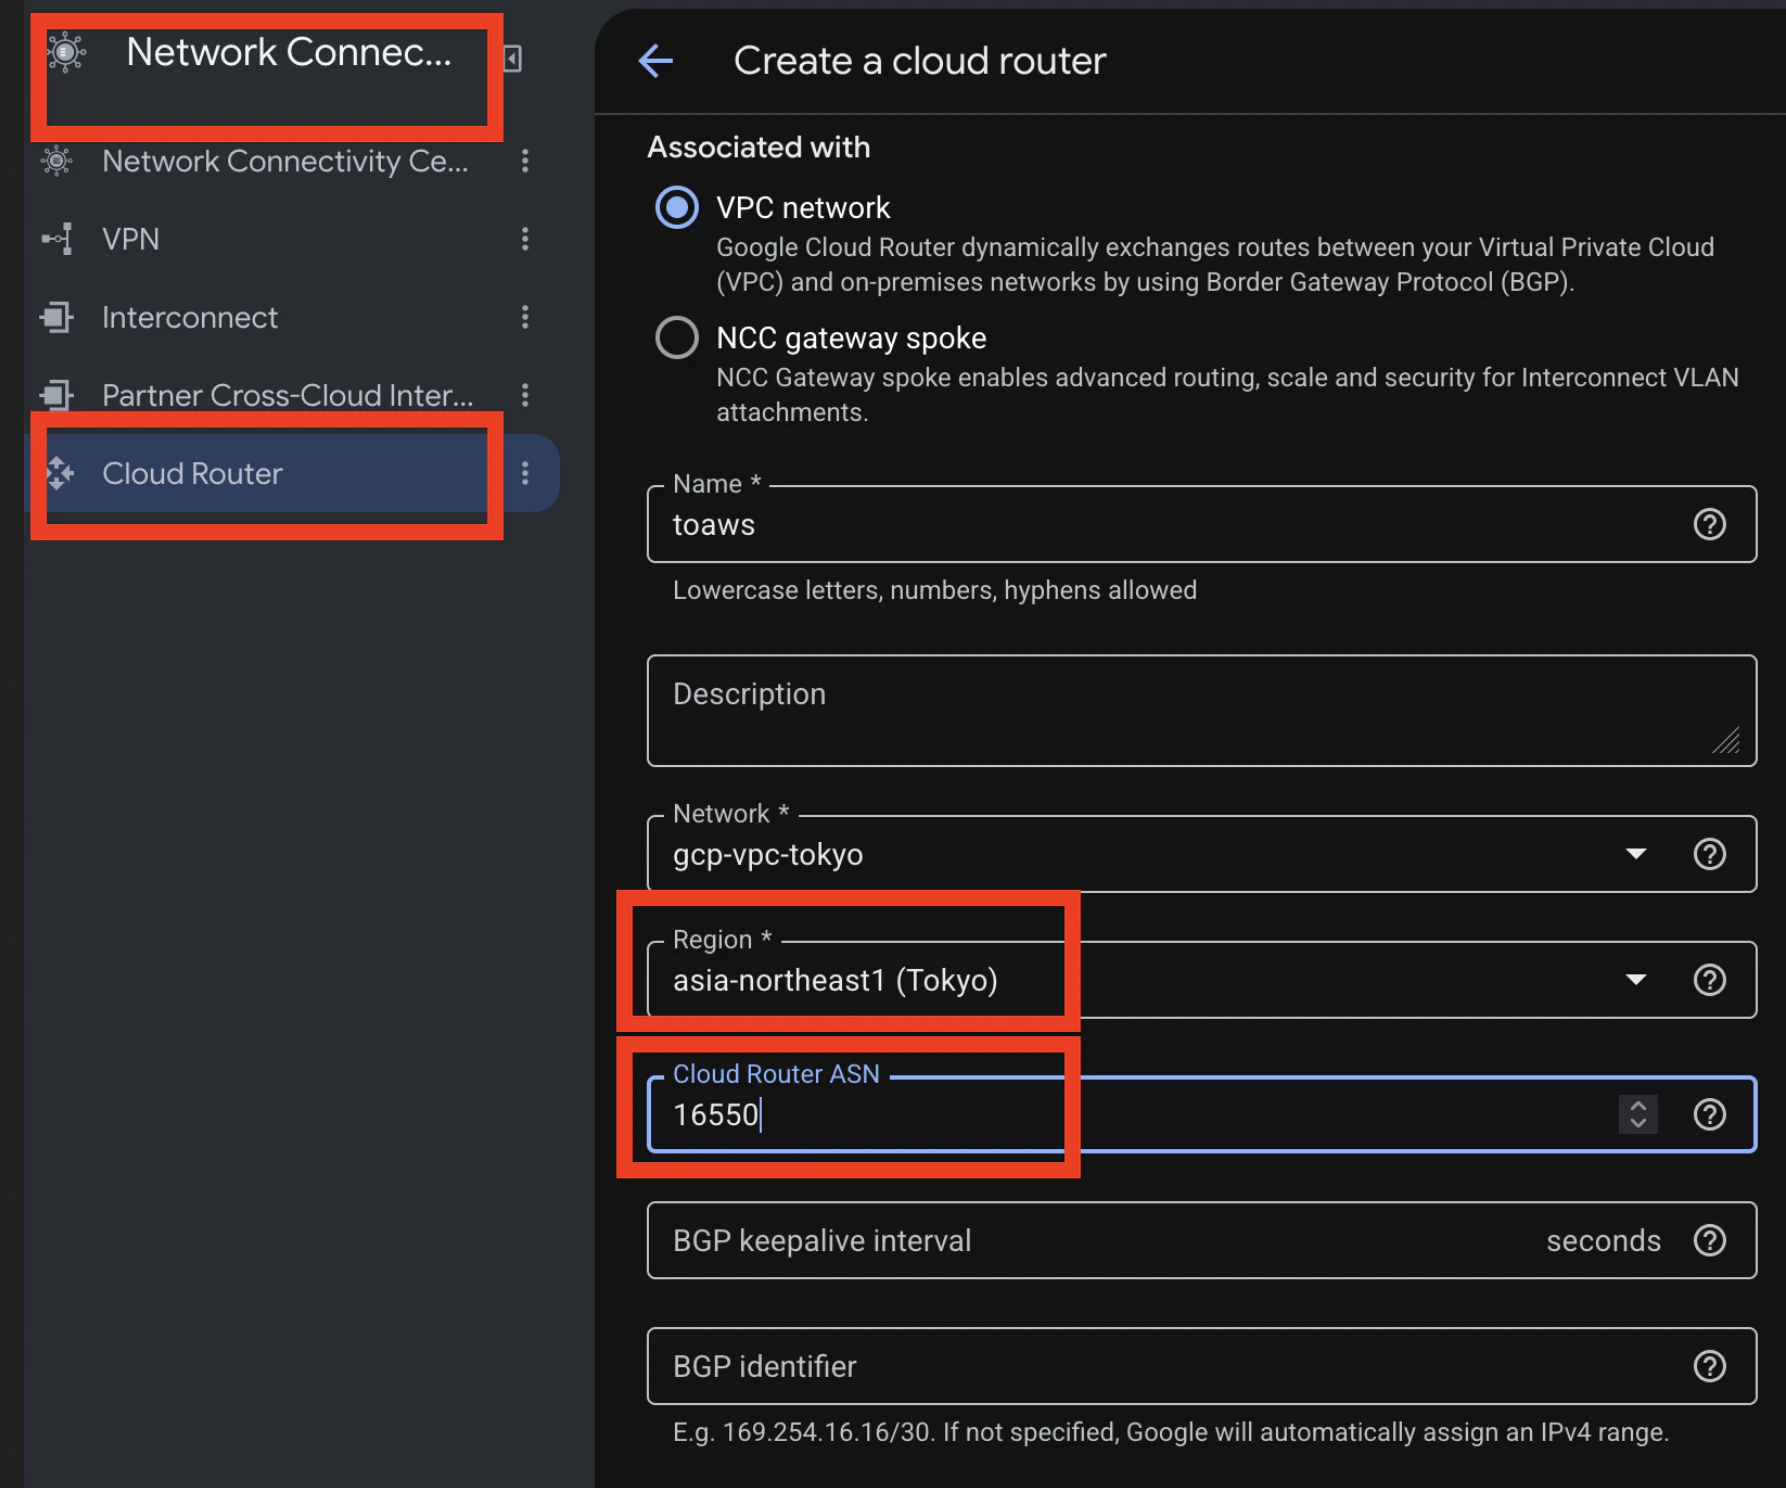
[ネットワーク接続] > [Cloud Router] を開き、[+ ルーターを作成] をクリックします。

-
以下を入力します:
-
名前:
toaws - ネットワーク: 1-1 の VPC
-
リージョン:
asia-northeast1(Tokyo) -
Google ASN:
16550(または64512〜65534のプライベート ASN)
-
名前:
※ ASN は AWS 側と被らないように設定します。
2-2. HA VPN ゲートウェイの作成
-
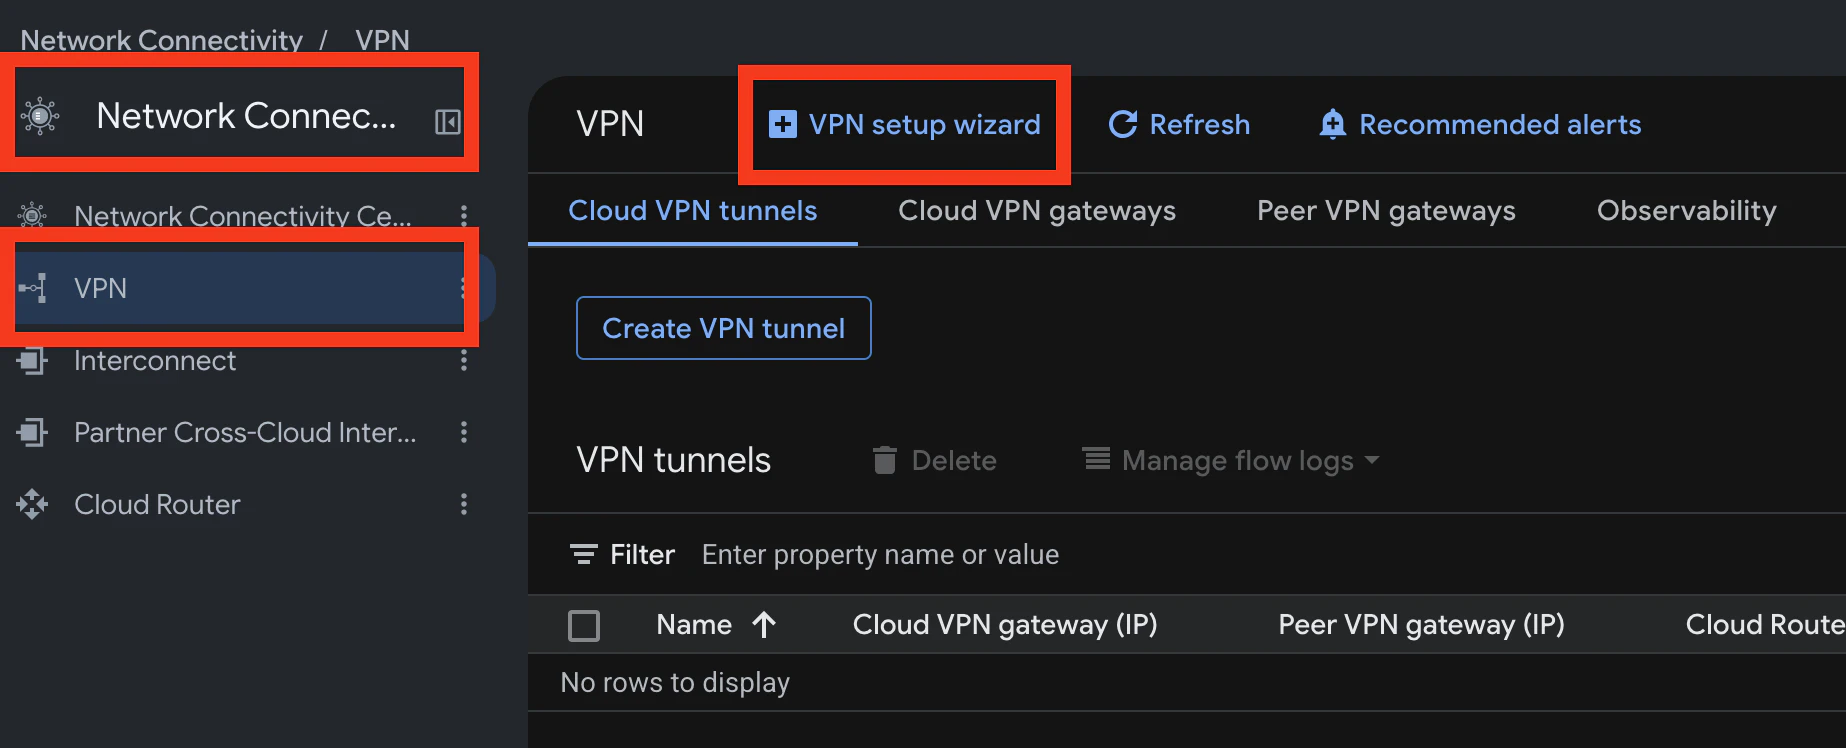
[ネットワーク接続] > [VPN] を開き、[VPN 接続を作成] をクリックします。
-
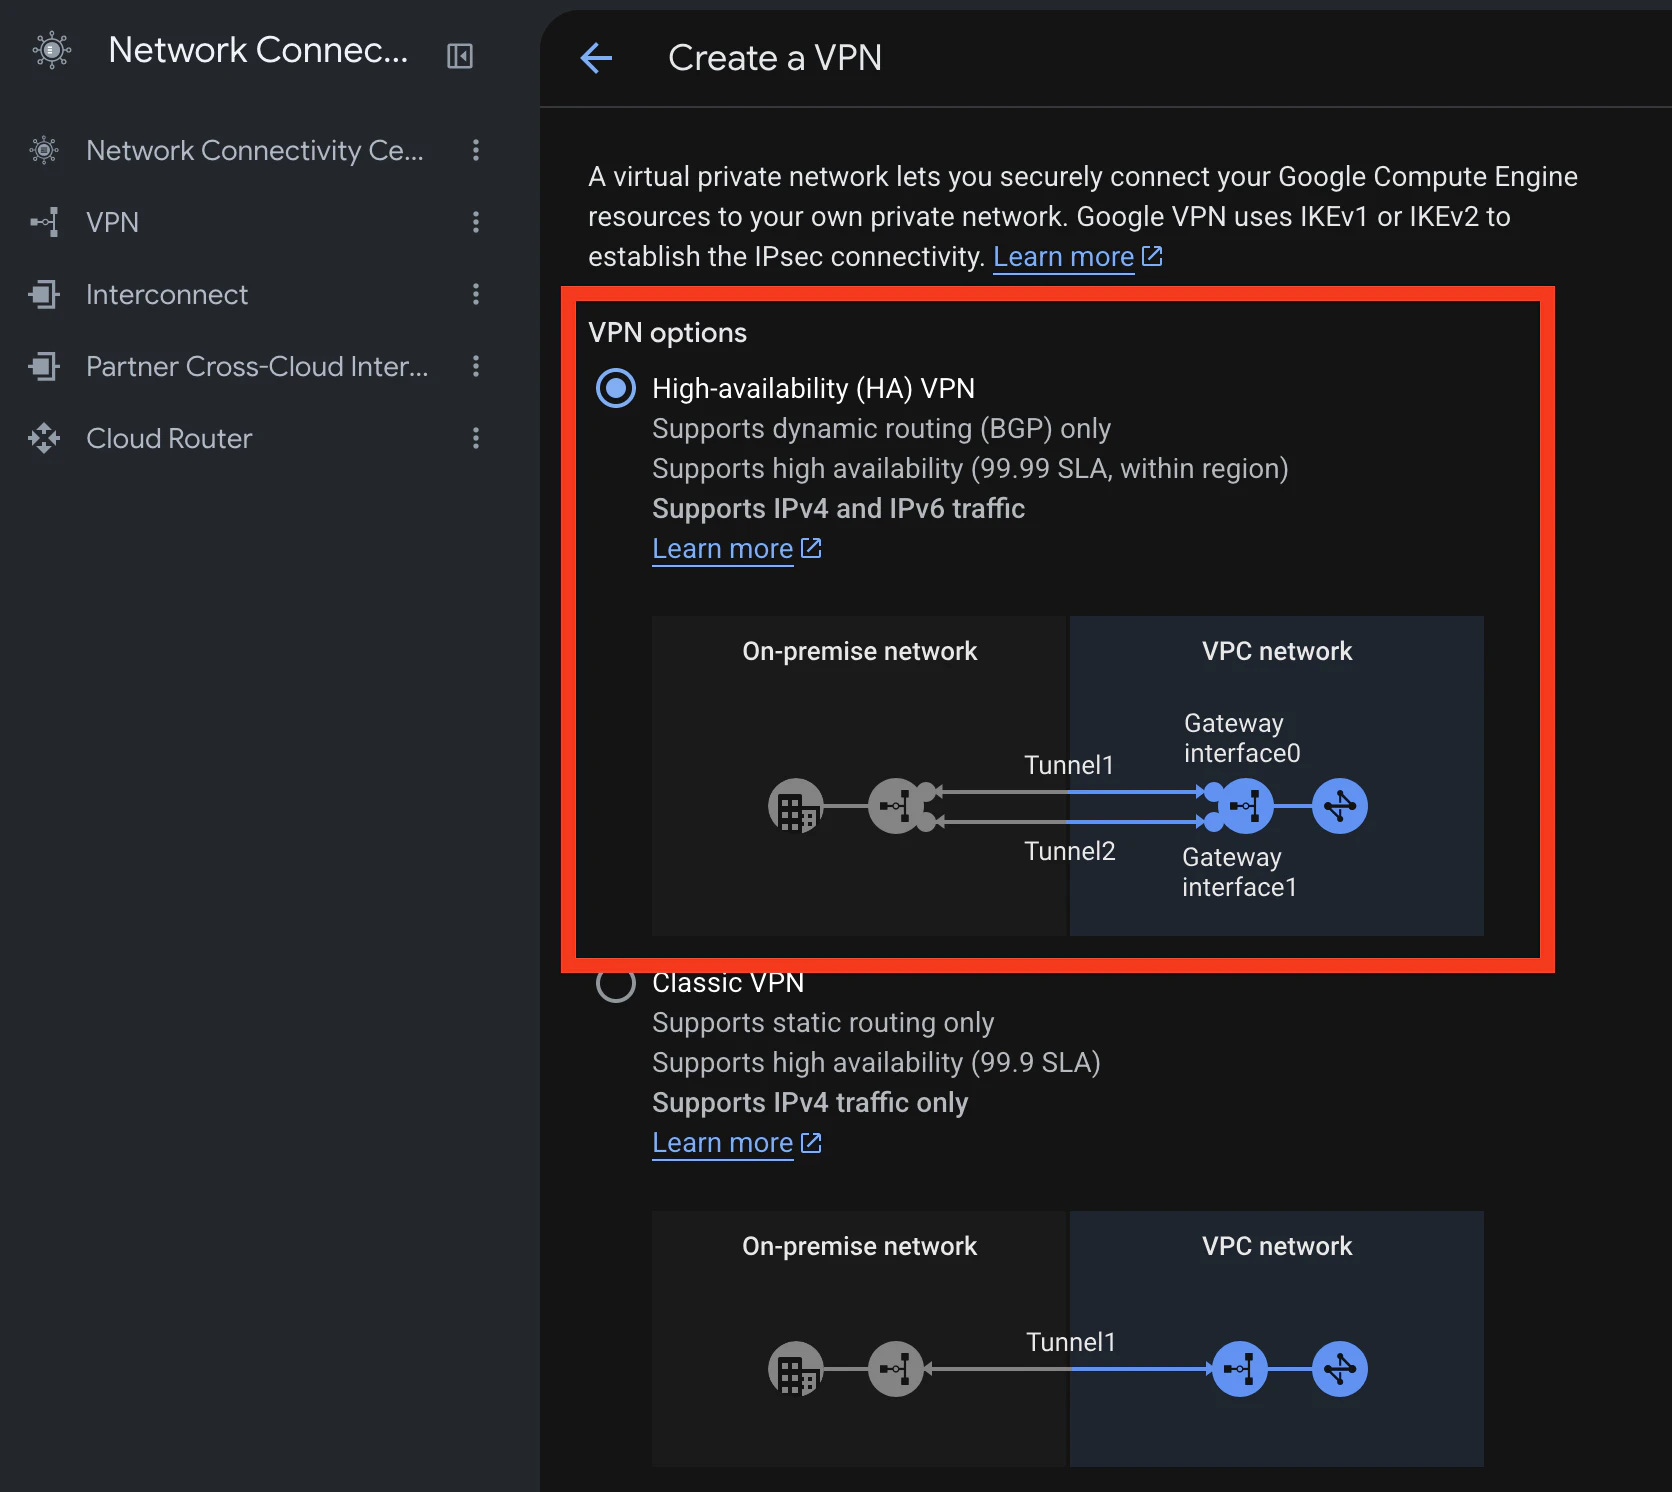
[HA VPN] を選択して [続行] をクリックします。
-
以下を設定して作成します:
-
VPN ゲートウェイ名:
vpn-to-aws -
VPC ネットワーク:
gcp-vpc-tokyo -
リージョン:
asia-northeast1(Tokyo) -
IP スタック タイプ:
IPv4 (シングルスタック) -
[Create and Continue] をクリックします。

-
VPN ゲートウェイ名:
-
[Interfaces] に表示されている IP をメモし、一旦 [Cancel] をクリックします。
※ Interfaces に表示される 2 つの「外部 IP アドレス」は AWS 担当者へ共有します。

作成された VPN ゲートウェイは Cloud VPN gateways タブに表示されます。

2-3. AWS 担当者への連携・確認事項
HA VPN トンネルの確立と ONTAP クラスタピアリングの準備のため、AWS 担当者へ以下の情報を連携します。
GCP 側から提供する情報
-
GCP HA VPN 外部 IP アドレス:
xxx.xxx.xxx.xxx,xxx.xxx.xxx.xxx -
Google ASN:
16550 -
GCP VPC / GCNV CIDR:
xxx.xxx.xxx.xxx/xx -
GCNV Intercluster IP(2つ / 第2章で取得):
xxx.xxx.xxx.xxx,xxx.xxx.xxx.xxx - GCNV Cluster 名 / SVM 名(第2章で取得)
AWS 側から受領・確認する情報
- AWS 側の VPN トンネル IP アドレス(4本分)
- 事前共有鍵 (Shared Secret)
-
AWS 側の BGP ASN (Peer ASN)(例:
64526) - AWS 側の VPC CIDR(ファイアウォール設定で使用)
- AWS FSxN Intercluster IP(2つ / 第2章で使用)
- AWS FSxN Cluster 名 / SVM 名(第2章で使用)
Step 3: HA VPN トンネル作成 & BGP ピアリング設定
AWS 側から受領した接続パラメータを基に、ピア VPN ゲートウェイの作成、および 4 本の VPN トンネルと BGP ピアリングを設定します。
3-1. ピア VPN ゲートウェイの作成
-
[ネットワーク接続] > [VPN] に移動します。
-
画面上部の [ピア VPN ゲートウェイ] タブを選択し、[ピア VPN ゲートウェイを作成] をクリックします。

-
以下の通り設定項目を入力・指定します:
-
名前:
peer-aws-gw - インターフェース数: 4 個 を選択
-
インターフェース 0 の IP アドレス:
13.xxx.xxx.xxx -
インターフェース 1 の IP アドレス:
52.xxx.xxx.xxx -
インターフェース 2 の IP アドレス:
18.xxx.xxx.xxx -
インターフェース 3 の IP アドレス:
18.xxx.xxx.xxx

-
名前:
-
[作成] をクリックします。
3-2. VPN トンネル & BGP ピアリングの作成
-
[VPN] 画面に戻り、[VPN ゲートウェイ] タブを選択します。

-
作成済みの
vpn-to-awsをクリックし、詳細画面で [VPN トンネルを追加] をクリックします。

-
ピア VPN ゲートウェイ: 作成した
peer-aws-gwを選択し、Cloud Router:toawsを選択します。

-
下部の「VPN トンネル」項目で、[VPN トンネルを追加] ボタンを使用して以下のトンネルを設定します:
【Tunnel 1 の設定例】
-
名前:
tunnel-aws-1 -
IKE バージョン:
IKEv2 -
事前共有鍵(PSK):
[YOUR_PRE_SHARED_KEY_1] -
VPN ゲートウェイ インターフェース:
Interface 0(34.xxx.xxx.xxx) -
ピア VPN ゲートウェイ インターフェース:
Interface 0(13.xxx.xxx.xxx)
Note: トンネル 2 〜 4(
tunnel-aws-2〜tunnel-aws-4)についても受領したパラメータを当てはめて追加し、設定が完了したら最下部の [作成] をクリックします。 -
名前:
-
画面が 「Configure BGP sessions」 に切り替わったら、各トンネルの [+ Configure BGP session] ボタンをクリックし、BGP セッションを設定します。
【bgp-aws-1 の設定手順】
- [+ Configure BGP session for tunnel-aws-1] をクリック
- 右パネルで以下を入力:
-
BGP session type:
IPv4 BGP session -
Name:
bgp-aws-1 -
Peer ASN:
[AWS_BGP_ASN] - Import / Export policies: 設定不要(空欄)
-
Allocate BGP IPv4 address:
Manuallyを選択 -
Cloud Router BGP IP(GCP 側):
169.xxx.xxx.xxx -
BGP peer IP(AWS 側):
169.xxx.xxx.xxx
-
BGP session type:
- [Save and continue] をクリック
💡 BGP IP(169.254.x.x)の割り当てルールについて
AWS から Inside CIDR(/30)が共有されます。(使用可能な IP は 2 つのみ)
AWS Site-to-Site VPN の仕様上、若い方の IP が AWS 側(VGW/TGW)、大きい方の IP が対向拠点(GCP Cloud Router 側) に自動的に割り当てられます。
【具体例】
AWS 側から 169.254.250.140/30 を指定された場合:
- 若い方の IP: 169.254.250.141 → AWS 側
- 大きい方の IP: 169.254.250.142 → GCP(Cloud Router BGP IP)
ネットワーク規格(/30 サブネット)および AWS の仕様上、CIDR を指定された時点で GCP 側に入力すべき IP は自動的に一意に決まる(今回は 169.254.250.142 に固定される)というロジックになっています。
-


Note: トンネル 2 〜 4(
tunnel-aws-2〜tunnel-aws-4)についても同様に各ボタンをクリックし、受領した BGP IP アドレスと ASN の値を入力して保存します。
-
4つの BGP セッション設定完了後、画面最下部の [Save BGP configuration] をクリックします。
-
[BGP ピア] タブを選択し、リストされた 4 つのピア(
bgp-aws-1〜bgp-aws-4)の BGP セッションのステータス が [確立済み] (Established) になっていることを確認します。

トラブルシューティング(ステータス確認)
BGP ステータスが Established にならない場合は以下を確認します。
-
AWS 側のステータス確認: AWS コンソールの Site-to-Site VPN 接続画面で各トンネルが
UPになっているか確認します。 - ルートテーブルの伝播(Propagation): AWS 側のルートテーブルで Route Propagation が有効化されているか確認します。
まとめ
本記事(第1章)では、GCP 側での HA VPN ゲートウェイ、4 本の BGP セッション、および GCNV ストレージプールの準備を完了しました。
次回の【第2章】では、ファイアウォールルールの最適化、gcloud CLI による GCNV ピアリング情報の取得、および AWS 側への設定依頼を行います。