
はじめに
IAMで Access Denied が出たとき、自分はずっと「足りない権限を足す」で解決してきました。エラーに出てきたアクション名をコピーして、ポリシーに追記して、通ったら終わり。それでしばらく困らなかったんです。
困ったのは Permissions Boundary を調べ始めたとき。「じゃあBoundaryに許可を書けばいいのか」と思って読み進めたら、公式ドキュメントにBoundaryに s3:* を許可したのに、そのユーザーはAWSで何ひとつ操作できないという例が出てきました。足したのに通らない。ここで理解が破綻しました。
原因は単純で、9種類あるポリシーを全部「権限を足すもの」として同じ棚に並べていたことでした。この記事は、ポリシーを「与える係」と「制限する係」の2つに分け直した記録です。分けた瞬間、あの理不尽な例がただの当たり前になりました。
結論から
| 問い | 答え |
|---|---|
| ポリシーは何種類ある? | 9種類。ただし「上限を決める係」が過半 |
| なぜORとANDが混在するの? | 与える係は足し算、制限する係は掛け算。役割が違うから |
| BoundaryやSCPにAllowを書くと? | 天井が上がるだけ。権限は1つも増えない |
| 一番強いのは? | 明示的なDeny。どの層に書いてあっても、計算を全部無視して勝つ |
対象読者
- IAMロールとポリシーは日常的に書けるが、Access Denied の切り分けで毎回どこから見るか迷う人
- Permissions Boundary・SCP・Session Policyの名前は知っているが、自分で設定したことがなく区別がついていない人
- SAA / DVA / CLF でこのあたりを問われて、なんとなくで選んでいる人
参考にした公式ドキュメント
先に一次情報を置いておきます。特に2本目は一度通しで読む価値があります。
9種類のうち、権限を与えられるのはどれか
| # | 種別 | 何を語るか | 権限を与えられるか |
|---|---|---|---|
| 1 | アイデンティティベース | この人・ロールは何ができるか | 与えられる |
| 2 | リソースベース | このリソースは誰に触られていいか | 与えられる |
| 3 | VPCエンドポイントポリシー | エンドポイント経由の通信だけを絞る | 与えられない |
| 4 | Permissions Boundary | この主体が持てる権限の天井 | 与えられない |
| 5 | SCP | このアカウントのプリンシパルが使える上限 | 与えられない |
| 6 | RCP | このアカウントのリソースが受け入れられる上限 | 与えられない |
| 7 | ACL | クロスアカウント向けの旧来の仕組み。唯一JSONでない | 与えられる(別枠) |
| 8 | RAMリソース共有 | アカウント間のリソース共有 | 与えられる(別枠) |
| 9 | Session Policy | この一時セッションだけの絞り | 与えられない |
右端の列がこの記事の主役です。JSONポリシーとして日常的に権限を与えるのは1と2だけで、3〜6と9はすべて「上限を決める係」に回ります。7と8も与える側ですが、ポリシーで許可を書くのとは別レイヤーなので別枠にしました。
これは自分の解釈ではありません。SCPのドキュメントには「SCPは権限を付与しない」、Boundaryのドキュメントにも「境界を設定するポリシーはユーザーの権限を制限するが、それ自体は権限を提供しない」と明記されています。自分は最初これを「SCPで許可した範囲がそのアカウントで使える権限になる」と読み違えていました。あなたもSCPやBoundaryに Allow を書けば、その分だけ権限が増えると思っていませんか。
与える係はなぜ足し算(OR)なのか
アイデンティティベースとリソースベースがORになるのは、同じ1つの許可を、別々の立場から独立して出せるからです。
IAM管理者は「このロールは my-bucket を読める」とアイデンティティ側に書けますし、バケット所有者は「このロールに my-bucket を読ませる」とリソース側に書けます。総務が発行した社員証でも部署の部長が出した入室許可でも、どちらか1つあれば入れる、という状態です。ただしこれは同一アカウント内の話で、クロスアカウントだと両側にAllowが必須になります。
同一アカウントでもORが成立しない代表的な例外が2つあります。IAMロールの信頼ポリシーとKMSキーポリシーは、リソース側の明示的なAllowが必須です。「アイデンティティ側に書いたのにAssumeRoleできない」の大半はこれで、自分も一度ここで詰まりました。公式にも「IAMとKMS以外のサービスでも同一アカウント内で明示的なAllowを必要とする場合がある」とあるので、この2つが例外の全部ではありません。
制限する係はなぜ掛け算(AND)なのか
一方の制限する係は、そもそも権限を与える機能ではありません。「ここから先は絶対に超えさせない」という天井を定める機能です。イメージとしてはザルを重ねる感じ。
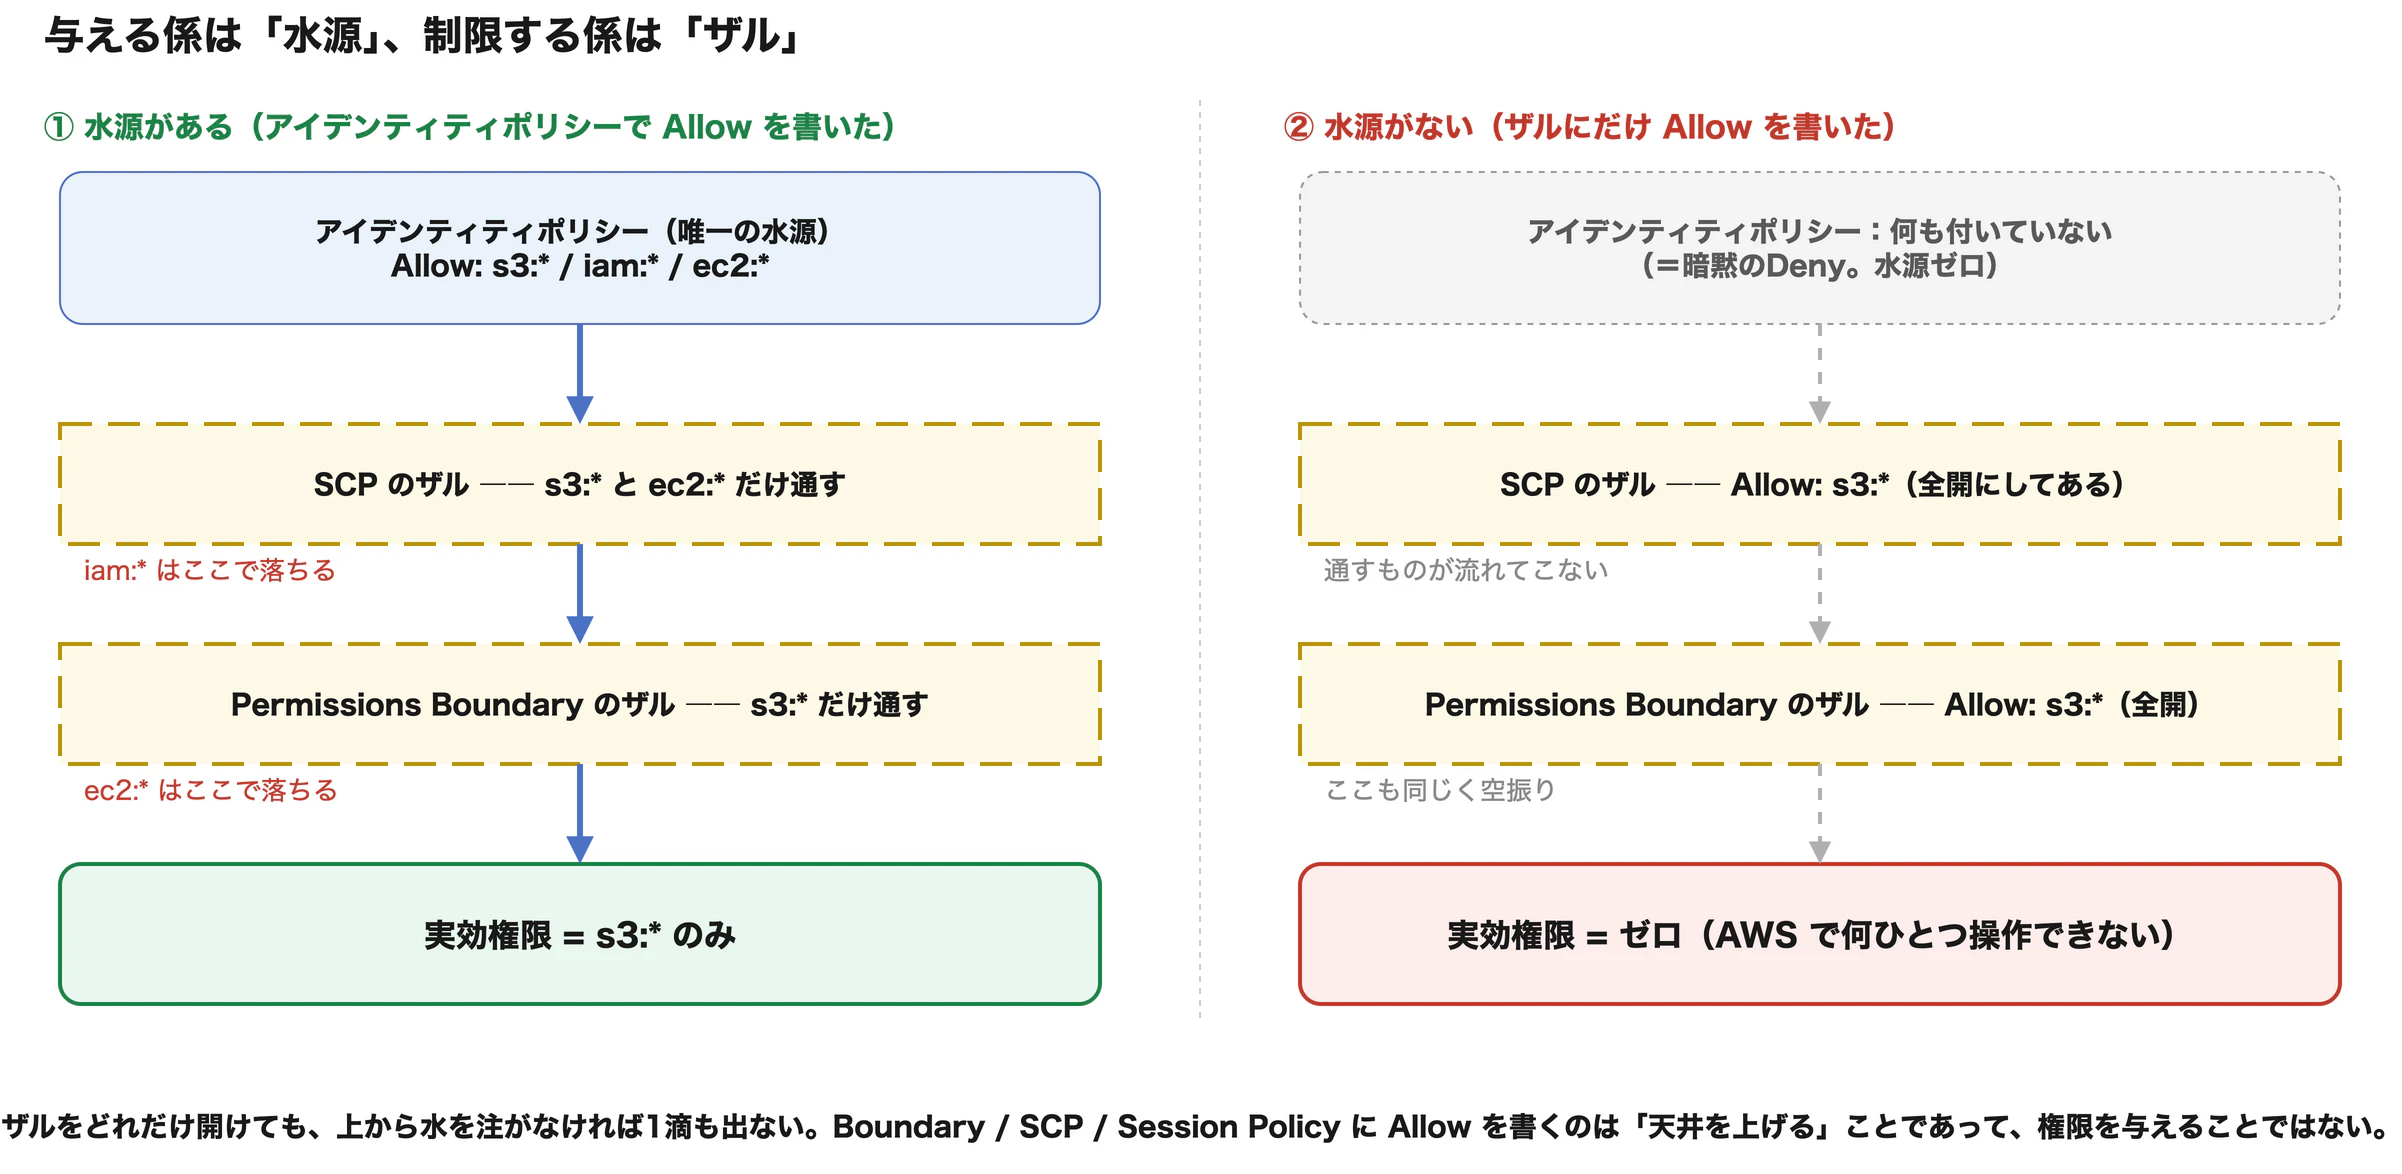
左が正常なケース。アイデンティティポリシーが s3:* iam:* ec2:* を与えようとし、SCPのザルで iam:* が落ち、Boundaryのザルで ec2:* が落ちて、s3:* だけが残ります。ザルを重ねるほど通るものは減るので掛け算です。
そして右が、自分がやらかしていた勘違いです。ザルの目をどれだけ開けても、上から水を注がなければ1滴も出てこない。「権限が足りないなら足す」が効くのは水源に対してだけで、ザルに足しても何も起きないんです。与える係は水源だから足せる、制限する係はザルだから掛ける。この一枚があれば、AND/ORも自然に出てきます。
「Boundaryに書いたのに何もできない」の正体
ここまでを式にまとめます。どこかに明示的Denyがあれば、この計算に関係なく即Denyです。
実効権限 = (アイデンティティ ∪ リソースベース) ∩ SCP ∩ RCP ∩ Boundary ∩ Session
この式は簡略版です。リソースベースポリシーがIAMユーザーやロールセッションのARNを Principal に直接名指しした許可は、Boundaryなどの暗黙のDenyをすり抜けます(明示的Denyなら止まります)。またVPCエンドポイント経由のリクエストなら、エンドポイントポリシーもザルとして掛かります。
図にするとこうです。左が普通のケース、右が公式ドキュメントに出てくるShirleyのケース。
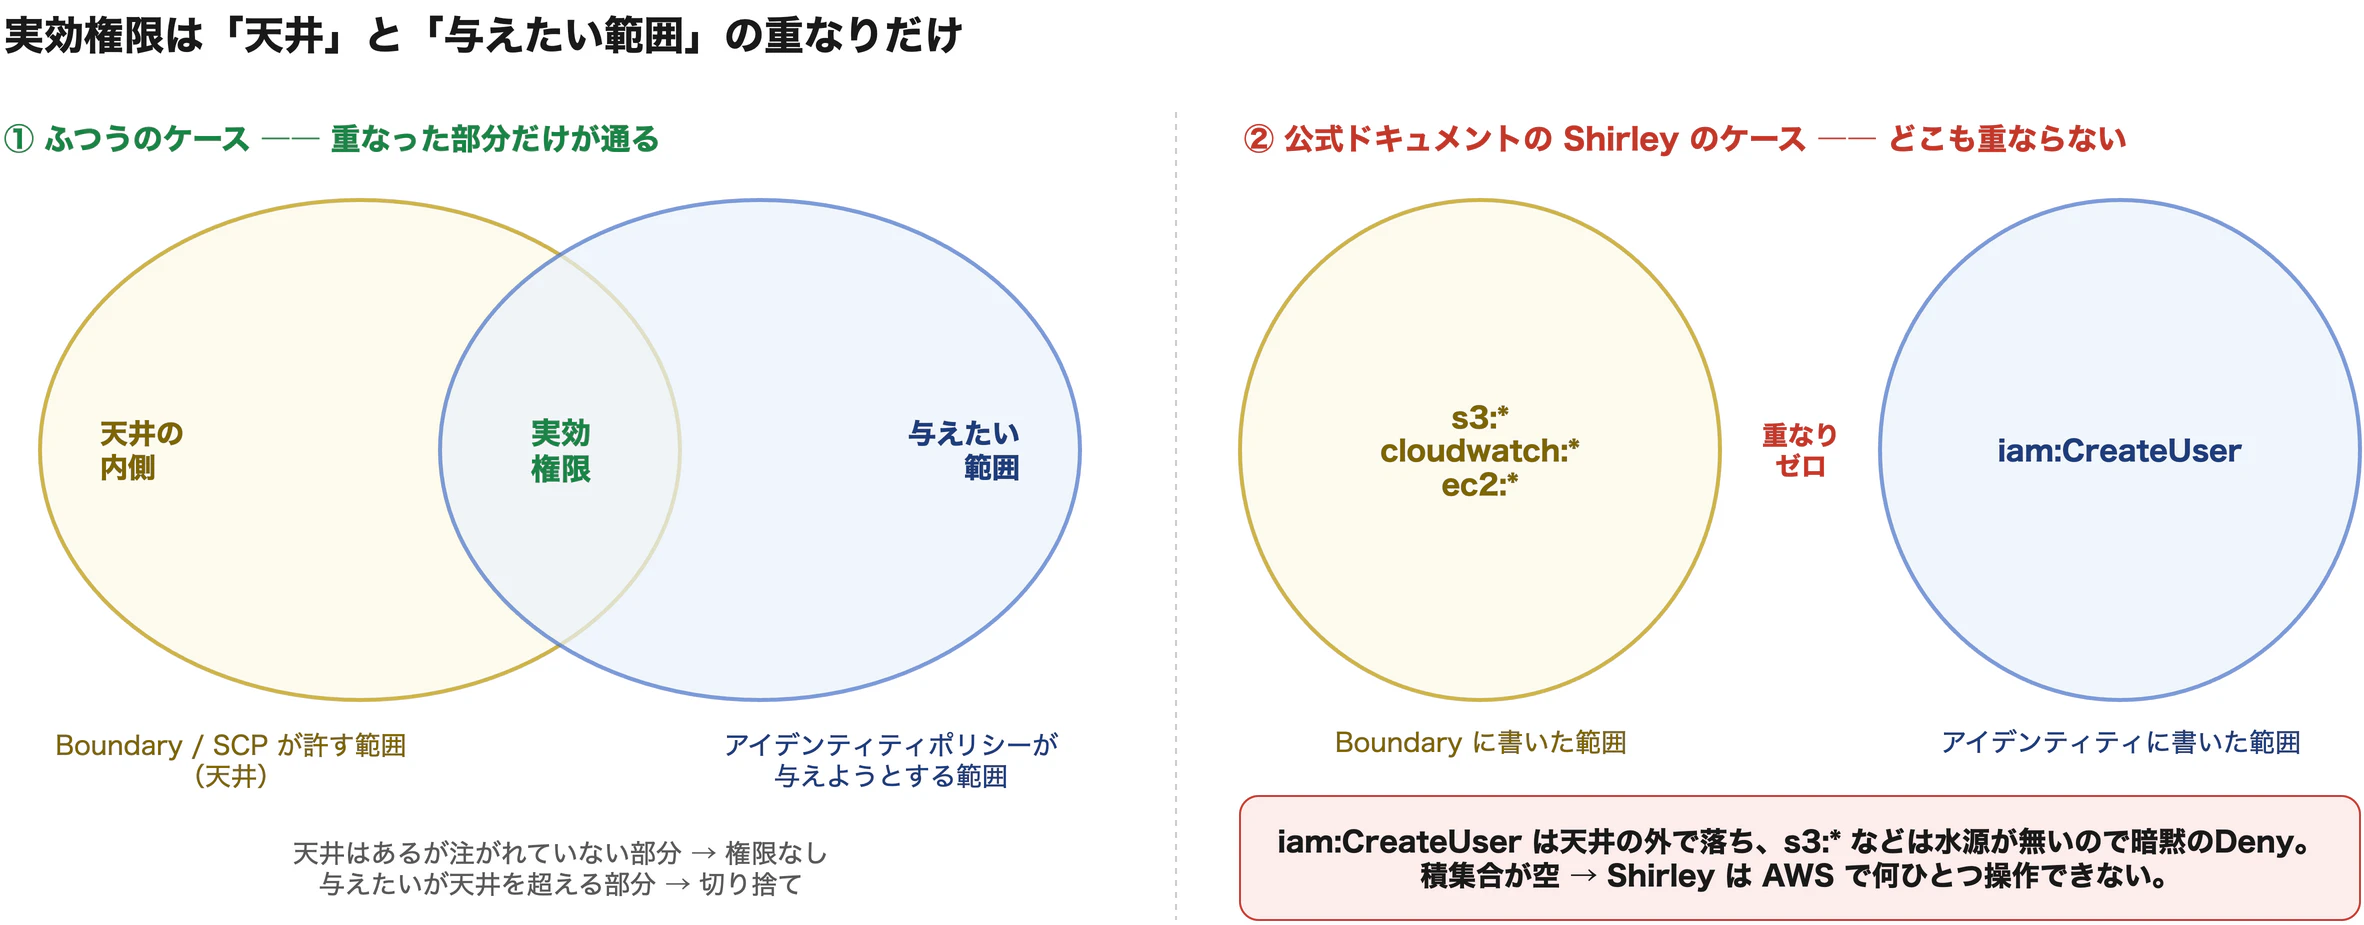
Shirleyは、Boundaryに s3:* cloudwatch:* ec2:* という広めの天井があり、アイデンティティポリシーには iam:CreateUser が1つだけ、という状態です。結果、彼女はこのアカウントで何ひとつ操作できません。
| 対象 | 判定 | 理由 |
|---|---|---|
iam:CreateUser |
通らない | アイデンティティはAllowだが、Boundaryの天井の外 |
s3:* cloudwatch:* ec2:*
|
通らない | Boundaryは許しているが、アイデンティティ側にAllowが無い |
積集合が空なので権限ゼロ。バグでも設定ミスでもなく、掛け算の当然の結果でした。
AWSが実際にリクエストを評価する順番
判定順まで見ると、「なぜ明示的Denyがそんなに強いのか」が構造として理解できます。上から順に判定され、途中でDenyが出た時点で終了します。
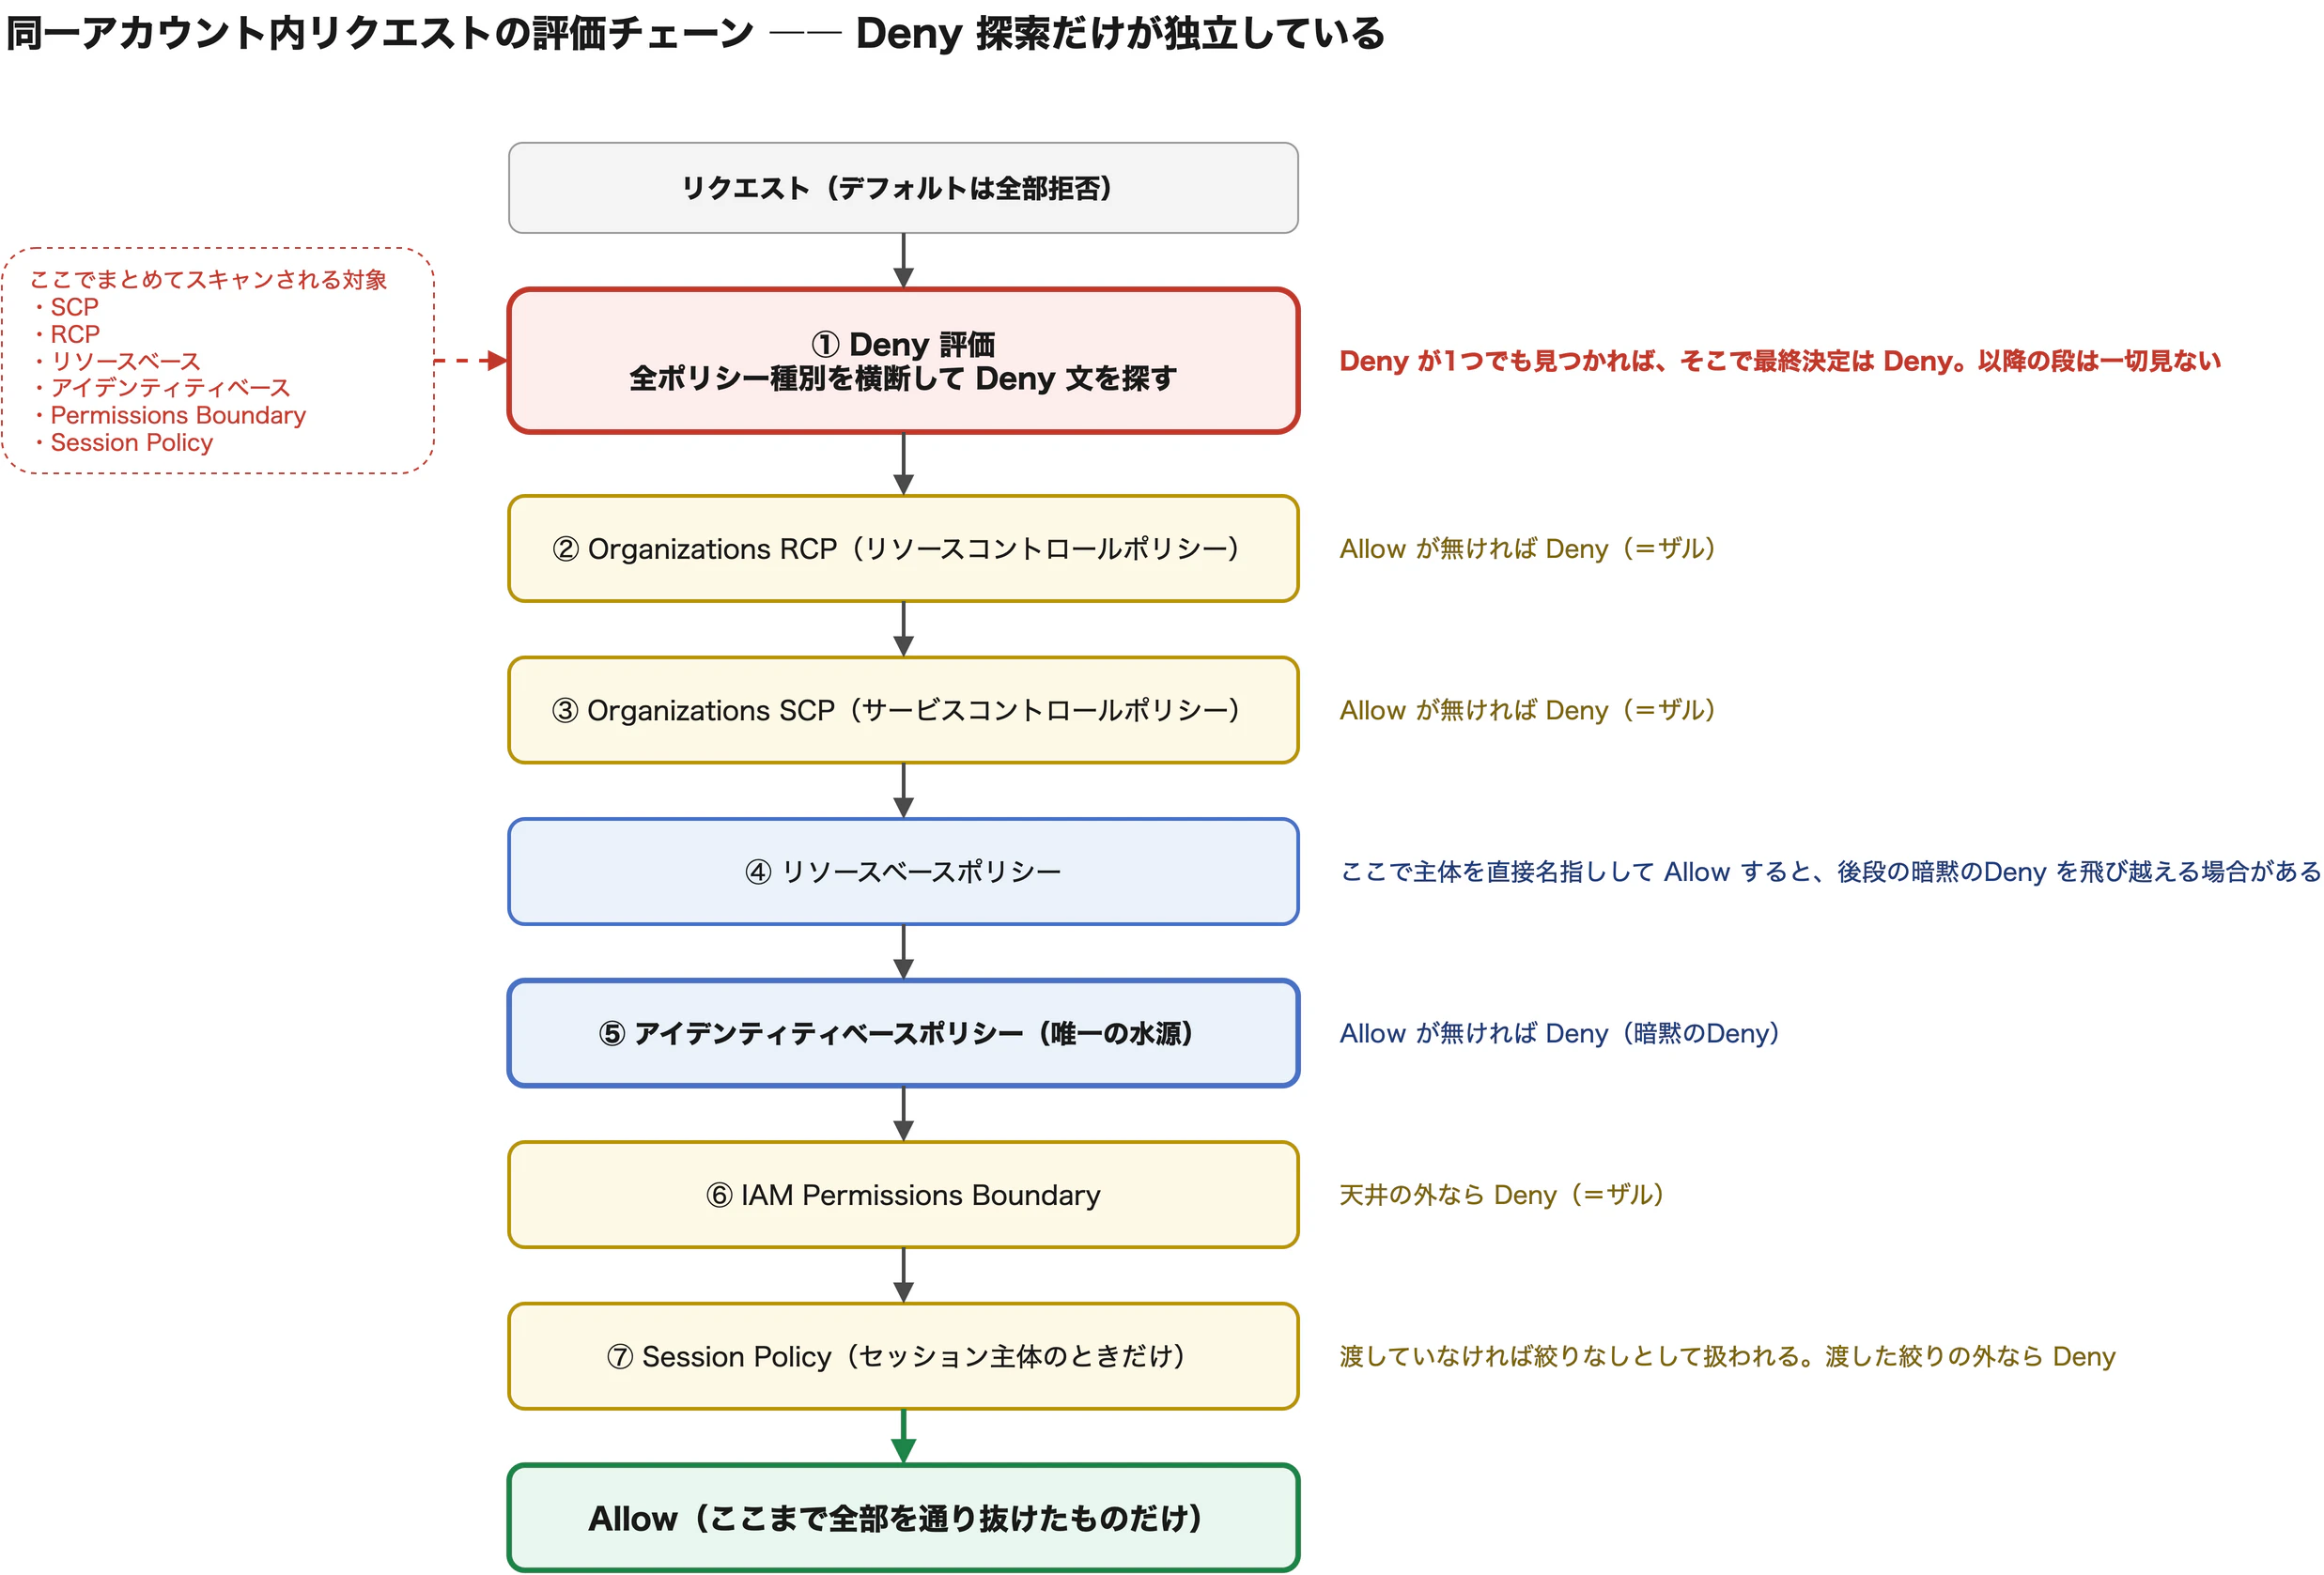
一番大事なのは、先頭のDeny評価だけが独立しているという点です。ここでは全ポリシー種別を横断して、1回でまとめて Deny 文を探します。1つでも見つかればそこで確定し、以降の段は評価されません。明示的Denyが「どの層に書いてあっても」効くのは、順番の先にあるからでした。ちなみに自分は当初この流れを6段と数えていましたが、公式の箇条書きを数え直すと7段です。
| 意味 | 覆せるか | |
|---|---|---|
| 暗黙のDeny | Allowがどこにも書かれていないから拒否 | 他のポリシーのAllowで覆せる |
| 明示的Deny |
"Effect": "Deny" とわざわざ書いてある |
誰も覆せない。最終決定 |
覚え方は「明示的Deny > 明示的Allow > 暗黙のDeny」。試験の定番である「Allow 2つとDeny 1つ、結果は?」は拒否です。
Permissions Boundaryは権限委譲の安全装置
ここからは制限する係を1つずつ見ます。まずBoundaryですが、これは独立したリソースではありません。中身はただのマネージドポリシーで、それをIAMユーザーやロールの「境界」という属性欄にセットするだけ。
| ロールの構成要素 | 役割 |
|---|---|
| 信頼ポリシー | 誰が引き受けられるか |
| アタッチされた権限ポリシー | 何ができるか(=与える) |
| 境界 | 天井(=制限する)。マネージドポリシーのARNを1つ入れる |
つまり、同じJSONでも権限ポリシーとして使えば「与える」、境界として使えば「制限する」。ポリシー自体に種別があるのではなく、どこにセットしたかで役割が変わります。9種類の分類とJSONの中身が1対1で対応していると思い込んでいたので、ここは素直に驚きました。
目的は**「権限を配る権限」を安全に人に渡すこと**です。公式も advanced feature と表現していて、日常的に権限を絞る道具ではありません。担当者に iam:CreateUser と iam:AttachUserPolicy を素直に渡すと、その人は AdministratorAccess 付きのユーザーを作れてしまう。いわゆる権限の昇格です。これを防ぐのが条件キー iam:PermissionsBoundary です。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["iam:CreateUser", "iam:AttachUserPolicy", "iam:PutUserPermissionsBoundary"],
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "iam:PermissionsBoundary": "arn:aws:iam::123456789012:policy/XCompanyBoundaries"
        }
      }
    }
  ]
}
これで、指定した境界ポリシーをセットしたユーザーしか作れません。付け忘れると Access Denied で失敗します。委譲先に「境界ポリシー自体の編集」をDenyしておけば、抜け道も塞がります。
| 項目 | 内容 |
|---|---|
| 対象 | IAMユーザーとロールのみ。グループには設定できない |
| ルートユーザー | 設定できない |
| 個数 | 1主体に1つだけ |
| インラインポリシー | 不可。マネージドポリシーのみ |
| 効かない相手 | リソースベースポリシーが主体を直接名指しした許可(暗黙のDenyでは止まらない) |
SCPとRCPはアカウントに被せる組織の天井
SCPはIAMではなくAWS Organizationsの機能で、貼る先は組織Root・OU・アカウントのいずれか。個々のユーザーやロールには貼りません。上位から継承されるので、実効上限は「自分+親OU+RootのSCPをすべて満たすもの」になります。ここも掛け算です。
存在意義はアカウント管理者すら破れないルールを作ること。アイデンティティポリシーで縛っても、アカウント内の管理者は自分のポリシーを書き換えられます。SCPは管理アカウントから被せるのでメンバー側からは外せない。この非対称性が本質です。用途は、特定リージョン以外のDeny、cloudtrail:StopLogging のDeny、ルートユーザー利用のDenyあたりが定番。
| 特殊性 | 内容 |
|---|---|
| メンバーアカウントのルートユーザーにも効く | IAM評価の「ルートは全権」を覆せる仕組み。プリンシパル側はSCP、リソース側はRCPが担当する |
| 管理アカウントには一切効かない | 管理アカウントで本番ワークロードを動かすのはアンチパターン |
| サービスリンクロールには効かない | AWSサービス自身が使うロールは制限できない |
| リソースベースポリシーには直接効かない | プリンシパルを縛る仕組みなので、組織外ユーザーがバケットポリシー経由で入るのは止められない |
最後の行を担当するのがRCPです。門のどちら側かで捉えると素直に入ってきます。
| 縛る対象 | たとえると | |
|---|---|---|
| SCP | プリンシパル。このアカウントの人やロールが何をできるか | 出る側の門 |
| RCP | リソース。このアカウントのS3などが誰に触られていいか | 入る側の門 |
ただしRCPが対応しているのは一部のサービスだけで、管理アカウントのリソースには適用されません。「RCPを貼ったから組織外からのアクセスは全部塞げた」とは言えないので注意してください。
そしてSCPには、ザルであることを裏づける仕様があります。デフォルトで FullAWSAccess という全開の天井が付いていて、Allowを含む別のSCPに置き換えないと外せません。各階層で必要なAllowが欠けると、その配下の操作は拒否されます。天井から許可を抜いたら何もできなくなるという挙動そのものが、SCPが権限を与えていない証拠です。
Session Policyは実行時に渡す使い捨ての絞り
3つめのSession Policyは、他の2つと決定的に違います。貼り付ける対象が存在せず、AssumeRoleのAPIパラメータとして渡すだけなんです。
aws sts assume-role --role-arn arn:aws:iam::123456789012:role/app-role --role-session-name my-session --policy '{"Version":"2012-10-17","Statement":[{"Effect":"Allow","Action":"s3:GetObject","Resource":"arn:aws:s3:::my-bucket/tenant-A/*"}]}'
| パラメータ | 内容 |
|---|---|
--policy |
インラインJSONを1つ渡す |
--policy-arns |
マネージドポリシーのARNを最大10個。引き受けるロールと同一アカウントのものに限る |
| 文字数制限 | インラインとマネージドの合計で平文2,048文字まで |
| 圧縮後の制限 | 別枠の上限があり、超えると PackedPolicyTooLarge
|
圧縮後サイズは見落としがちです。平文が2,048文字に収まっていても、レスポンスの PackedPolicySize が100%を超えると失敗します。セッションタグも同じ枠を食います。またインラインで渡した絞りは永続化されないので、あとからポリシー一覧を見ても出てきません。
用途は、1つのロールを用途ごとに動的に絞って使い回すこと。マルチテナントのSaaSが分かりやすく、テナントごとにロールを作ると1万テナントでロール1万個になるので、AssumeRole時に Resource を tenant-A/* に限定した絞りを渡します。ロールは1つ、絞りはリクエストごとに動的というのが典型パターンです。
ちなみに自分は当初、IAM Identity Center(SSO)のPermission Setも中身はSession Policyだと思っていました。これは間違いで、Identity Centerは AWSReservedSSO_ から始まるIAMロールを各アカウントに作り、そのロールにポリシーを付ける実装です。語感が似ているだけで実体は別物でした。
Session Policyは、引き受けるロールが持つ権限を超えることは絶対にできません。公式にも「引き受けるロールのアイデンティティベースポリシーが許す以上の権限は付与できない」と明記されています。渡さなかった場合はデフォルトのセッションポリシーが作られ、絞りなしとして扱われます。
3つを並べて比較する
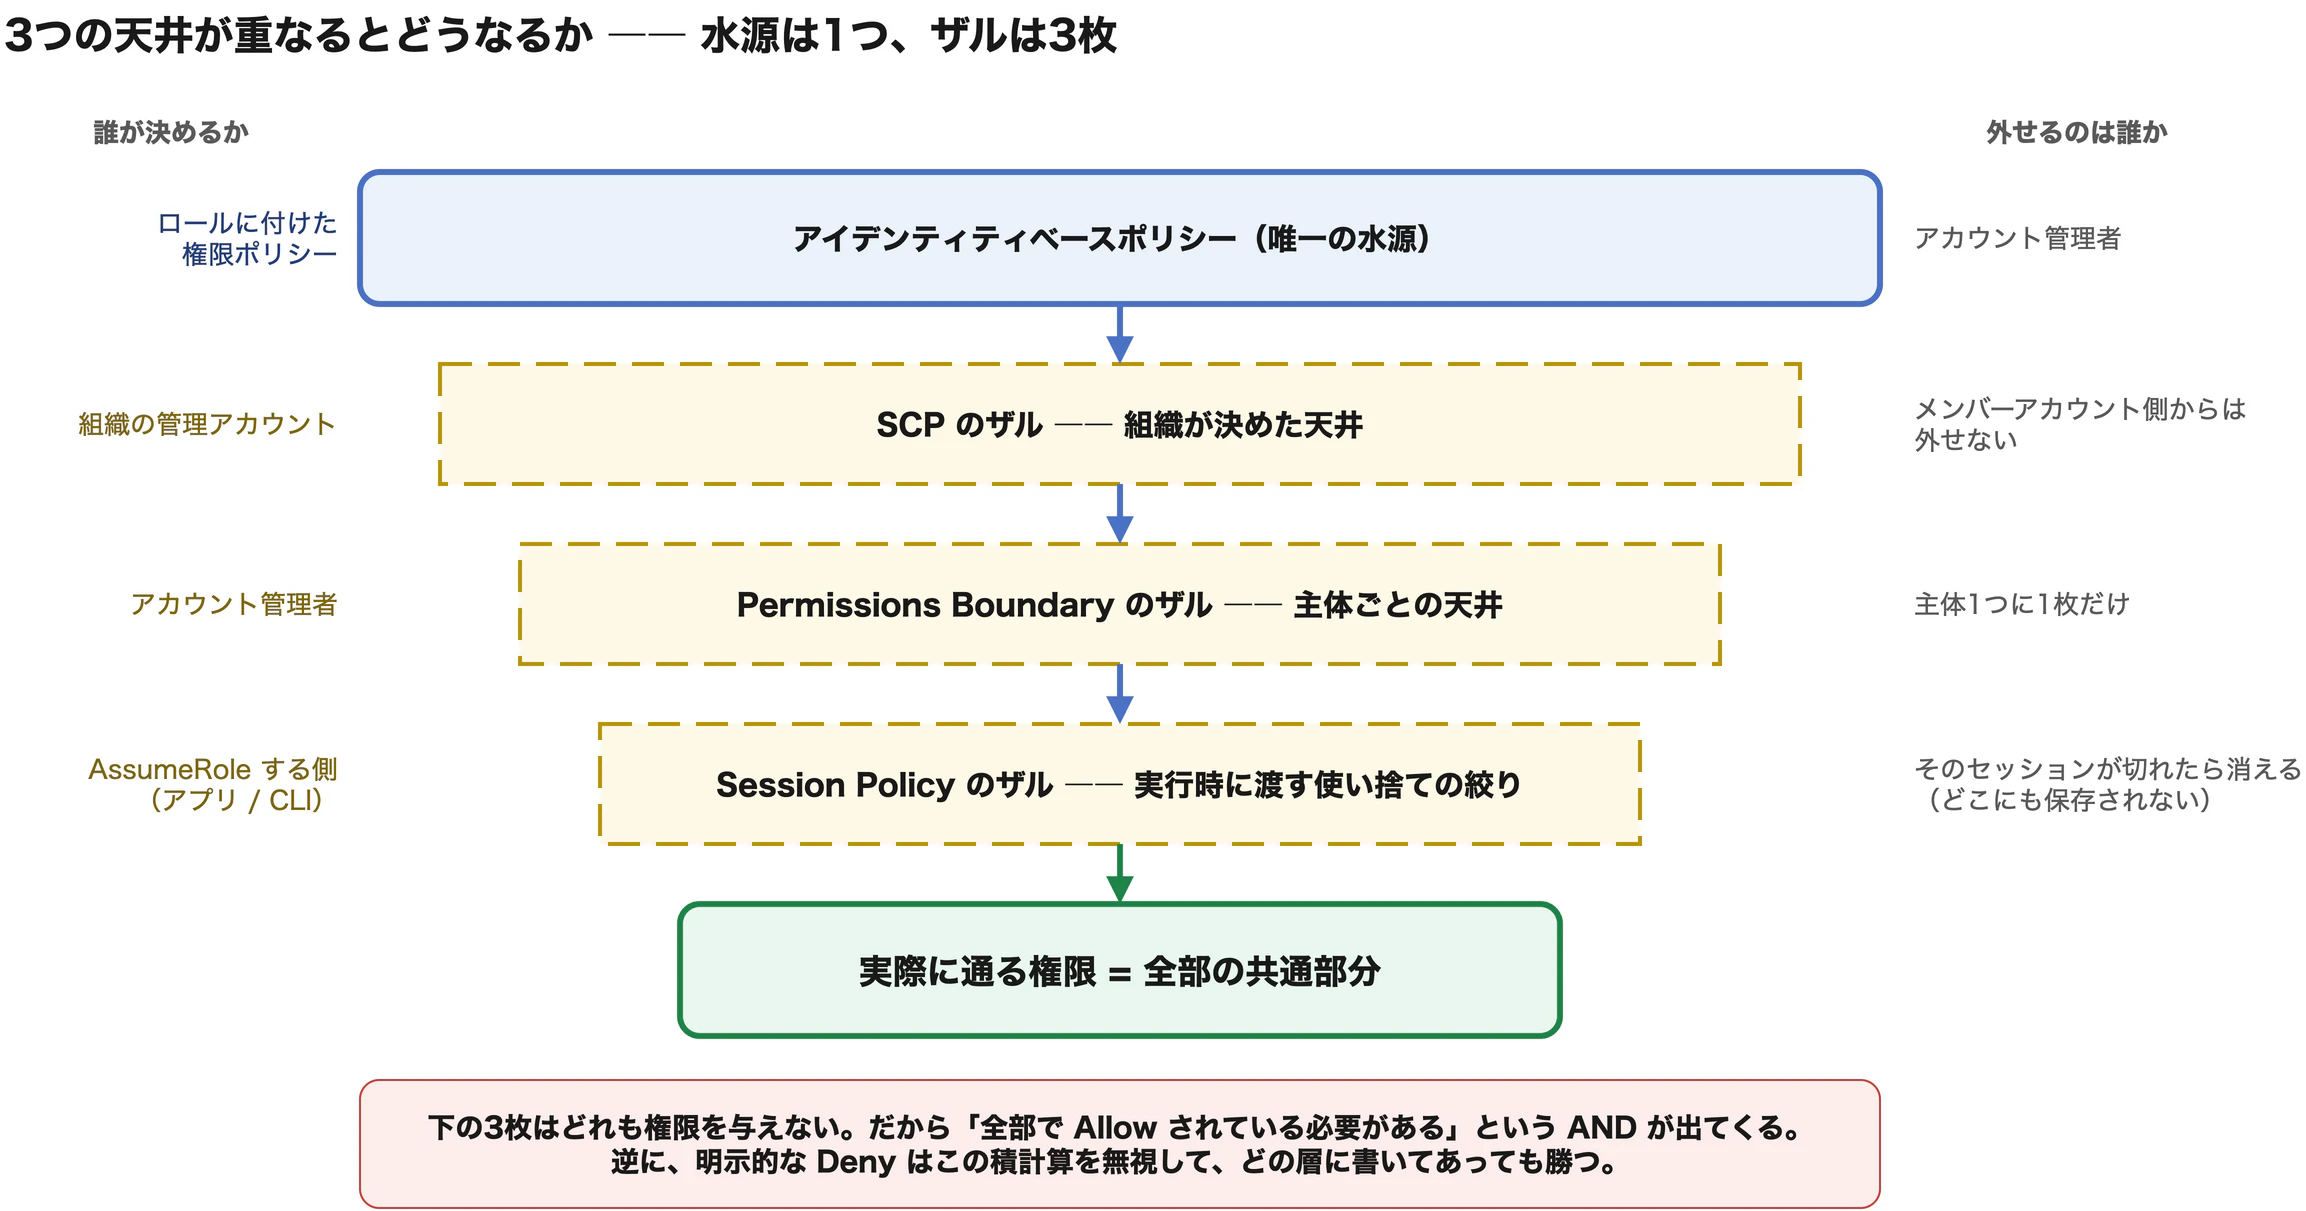
水源はアイデンティティポリシーだけ。上の3つは全部ザルです。だから「全部でAllowされている必要がある」というANDが出てくる。
| Permissions Boundary | SCP | Session Policy | |
|---|---|---|---|
| 一言でいうと | 主体1つ1つの天井シール | アカウントに被せる組織の天井 | AssumeRole時の使い捨ての絞り |
| 実体 | マネージドポリシーを主体の属性にセット | Organizationsのポリシーリソース | APIパラメータ |
| 貼る先 | IAMユーザー / ロール | 組織Root / OU / アカウント | セッション(実行時) |
| 誰が設定するか | アカウント管理者 | 組織の管理アカウント | AssumeRoleする側(アプリ) |
| 有効期間 | 外すまで恒久 | 恒久 | そのセッションのみ |
| IaCの管理対象になるか | なる(主体の属性として) | なる(組織のポリシーとして) | ならない(実行時に渡すだけ) |
| 主な目的 | 権限管理の委譲・昇格防止 | 組織のガードレール | 動的な最小権限 |
| ルートユーザー | 設定できない | メンバーアカウントのルートにも効く | 関係なし |
共通点は1つだけ。どれも権限を与えず、天井を定めるだけです。
いま自分が触っているロール、天井が何枚かかっているか即答できますか。単一アカウントなら実質Boundaryだけですが、組織に入った瞬間に3枚になると考えると、Access Denied のトラブルシュートで見るべき場所の数も変わってきます。
まとめ
- ポリシーには与える係と制限する係がある。与える係はアイデンティティベースとリソースベース、制限する係はBoundary・SCP・RCP・Session Policy
- 与える係は足し算、制限する係は掛け算。「権限が足りないから足す」が効くのは与える係に対してだけ
- 実効権限は
(アイデンティティ ∪ リソース) ∩ SCP ∩ RCP ∩ Boundary ∩ Session。制限する係にAllowを書いても権限は生まれない - 明示的Denyは評価チェーンの先頭で全種別を横断して探されるので、どこに書いてあっても勝つ
- Boundaryは権限委譲の安全装置、SCPは組織のガードレール、Session Policyは実行時の動的な絞り
次はBoundaryを貼ったロールを実際に作って、天井の外のアクションがどんなエラーで落ちるかを確認してみます。エラーから「どの層で落ちたか」を読み分けられるようになると、トラブルシュートがだいぶ楽になりそうなので。もし「Boundaryに書いたのに動かない」で時間を溶かした経験がある人がいたら、どの層で落ちていたのか教えてもらえると嬉しいです。