

きっかけ
とある案件で既存のAD FSをIdPとしたCognitoユーザプールを構築する必要が出てきたため、
AD FSの代わりにAzure ADで上記が構築できるか試してみた。
※自分は構築担当ではない
前提
- Azure: 無償アカウント利用(新規作成)
- AWS: 社用アカウント利用
構築Step
- 前編
-
- AWS Cognito ユーザプール構築
-
- AWS AppClient構築、設定
- 後編
-
- Azure AD構築、Enterprise Application構築
-
- AWS Cognito ユーザプール IdP設定
1. AWS Cognito ユーザプール構築
-
- AWSコンソールからCognitoを選択、以下画面で"ユーザープールを作成する"を押下
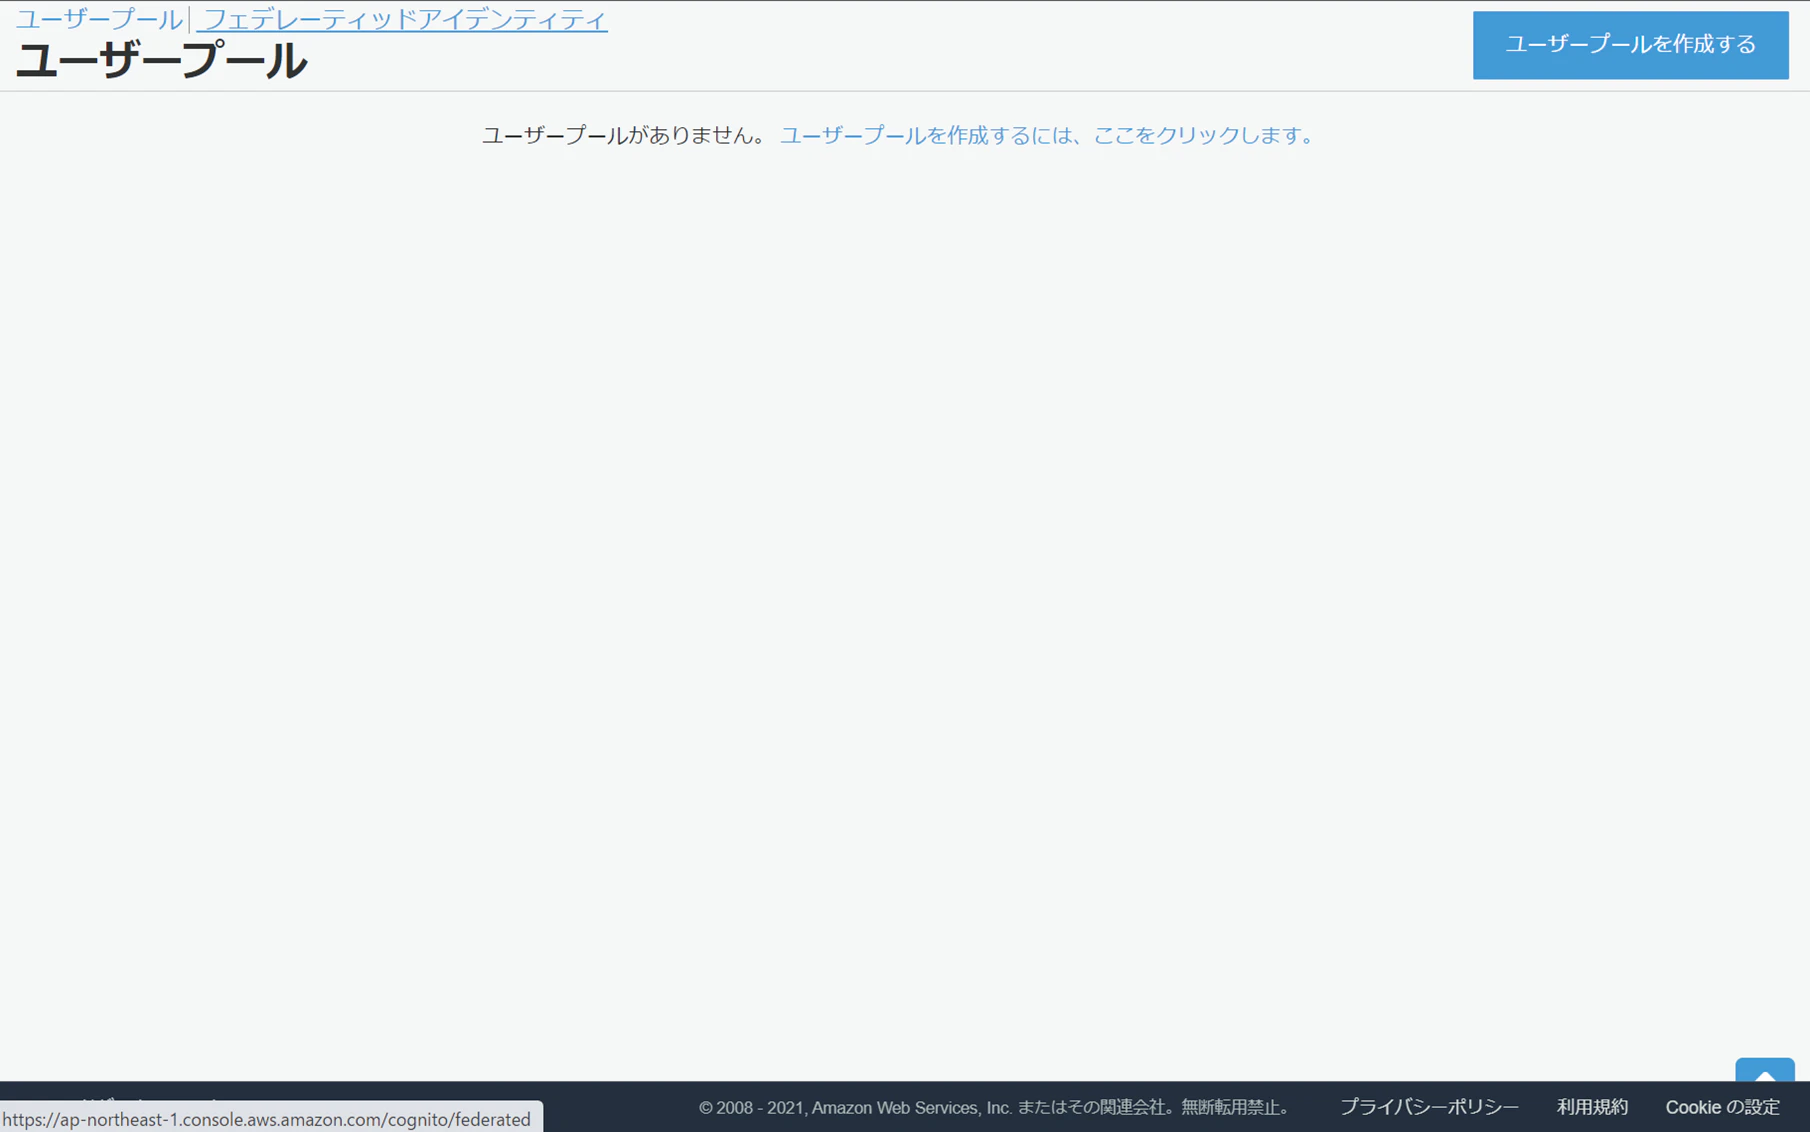
- AWSコンソールからCognitoを選択、以下画面で"ユーザープールを作成する"を押下
-
- ユーザプール名を入力、"デフォルトを確認する"を押下

- ユーザプール名を入力、"デフォルトを確認する"を押下
-
- 属性領域右上の鉛筆ボタンを押下
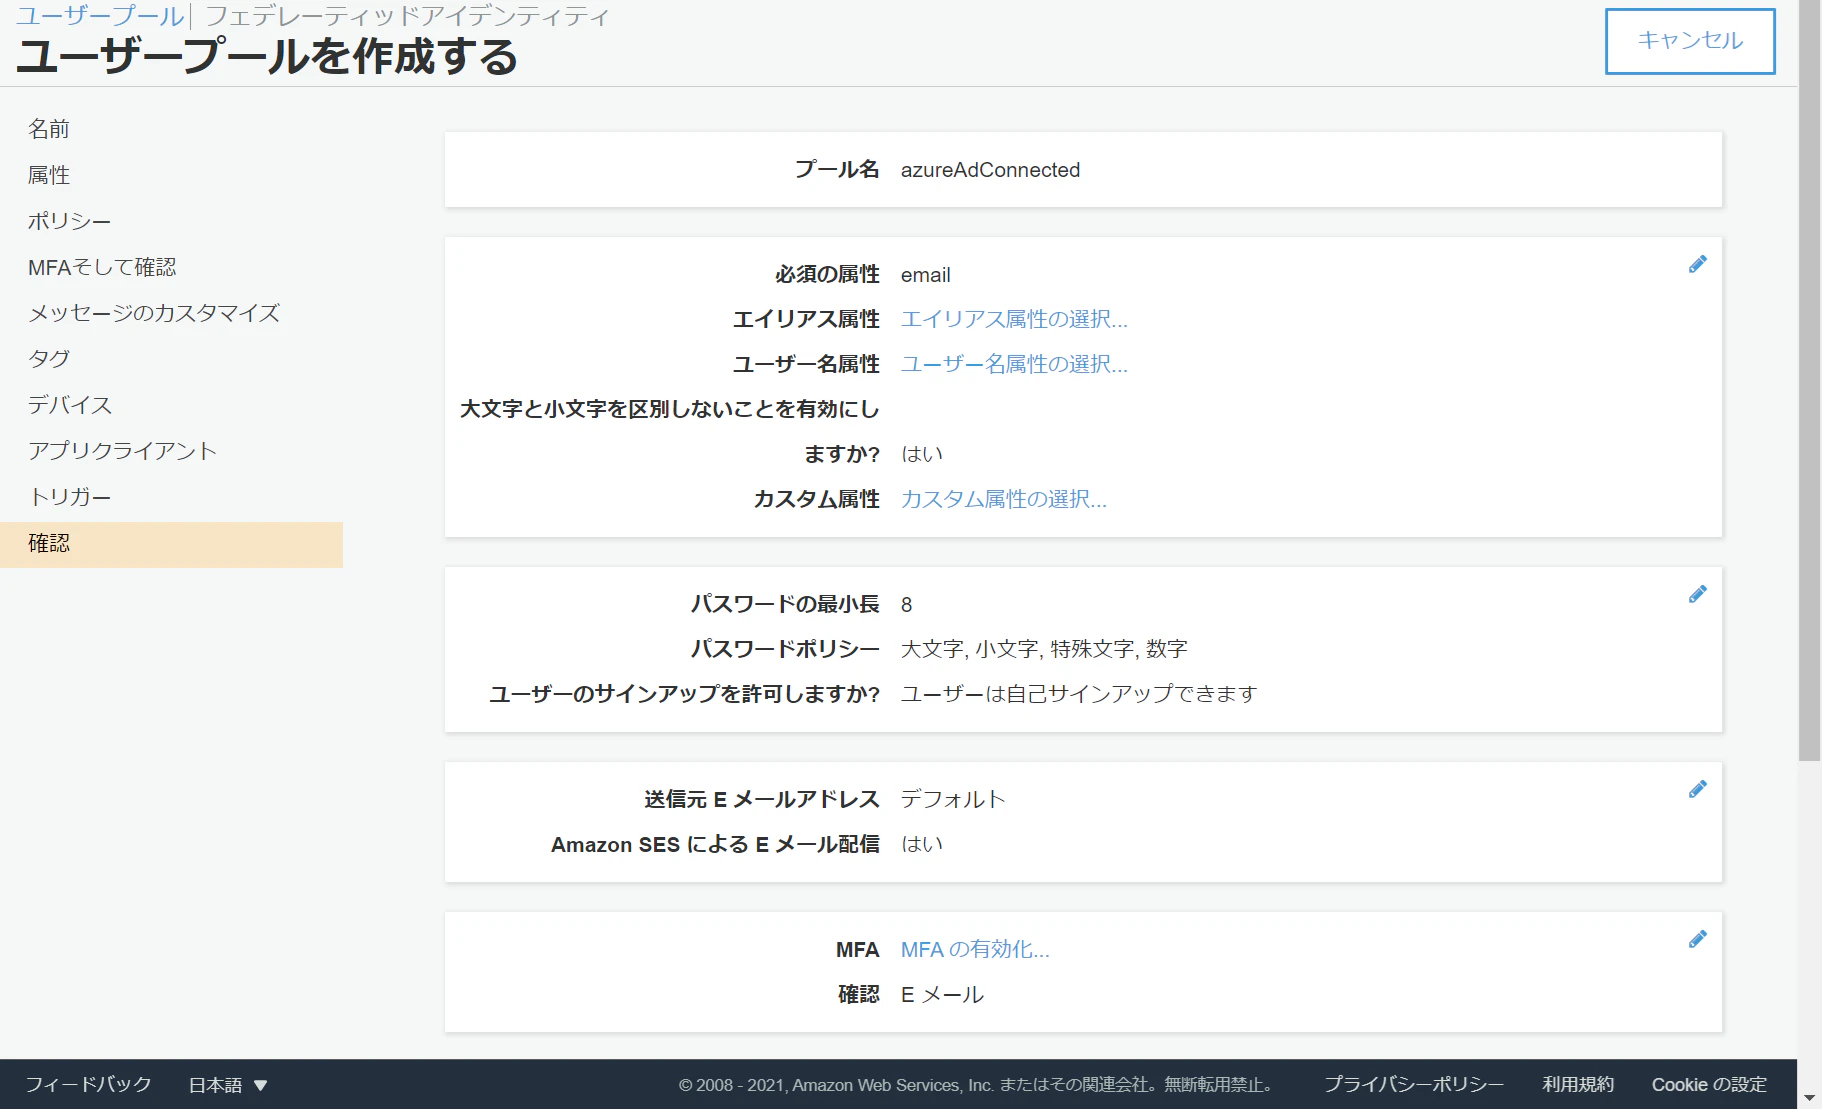
- 属性領域右上の鉛筆ボタンを押下
-
- サインインの設定を"Eメールアドレスおよび電話番号">"Eメールアドレスを許可"に変更、設定を保存
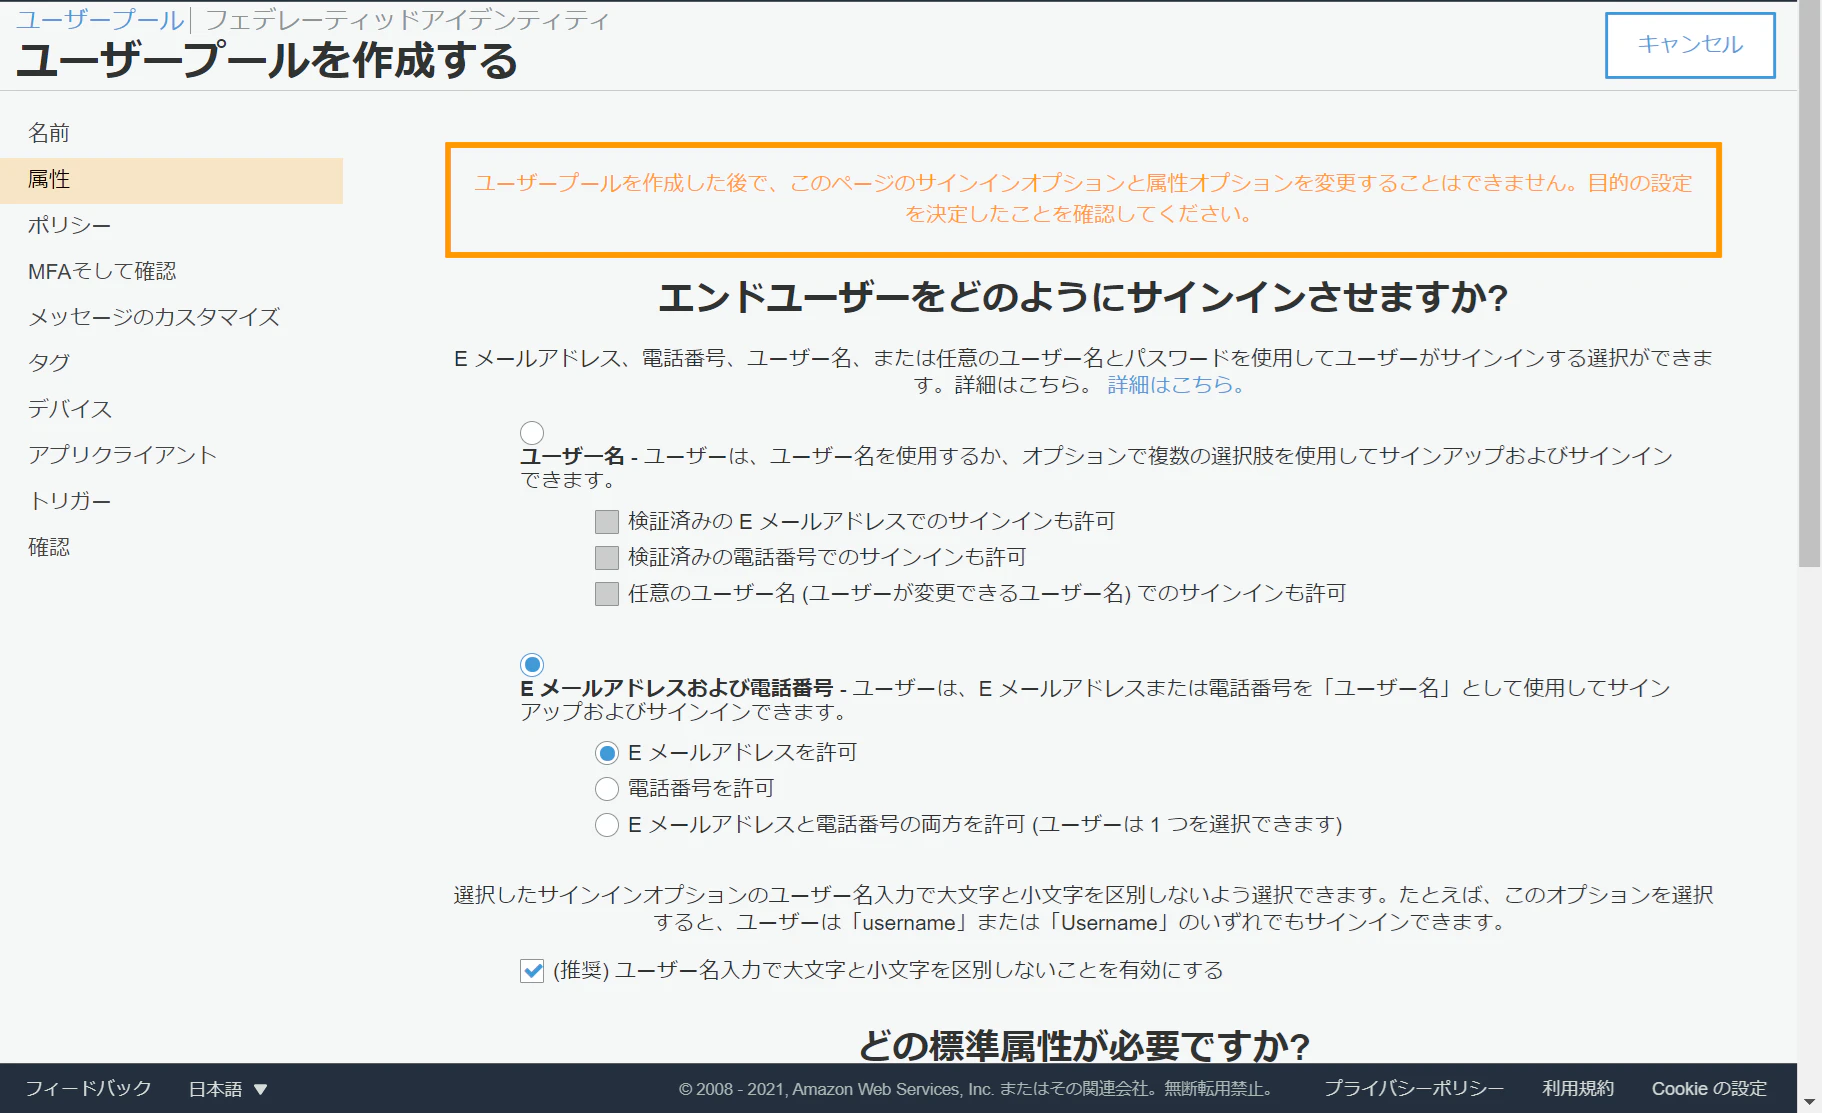
- サインインの設定を"Eメールアドレスおよび電話番号">"Eメールアドレスを許可"に変更、設定を保存
-
- "プールの作成"ボタンを押下、ユーザプールを作成
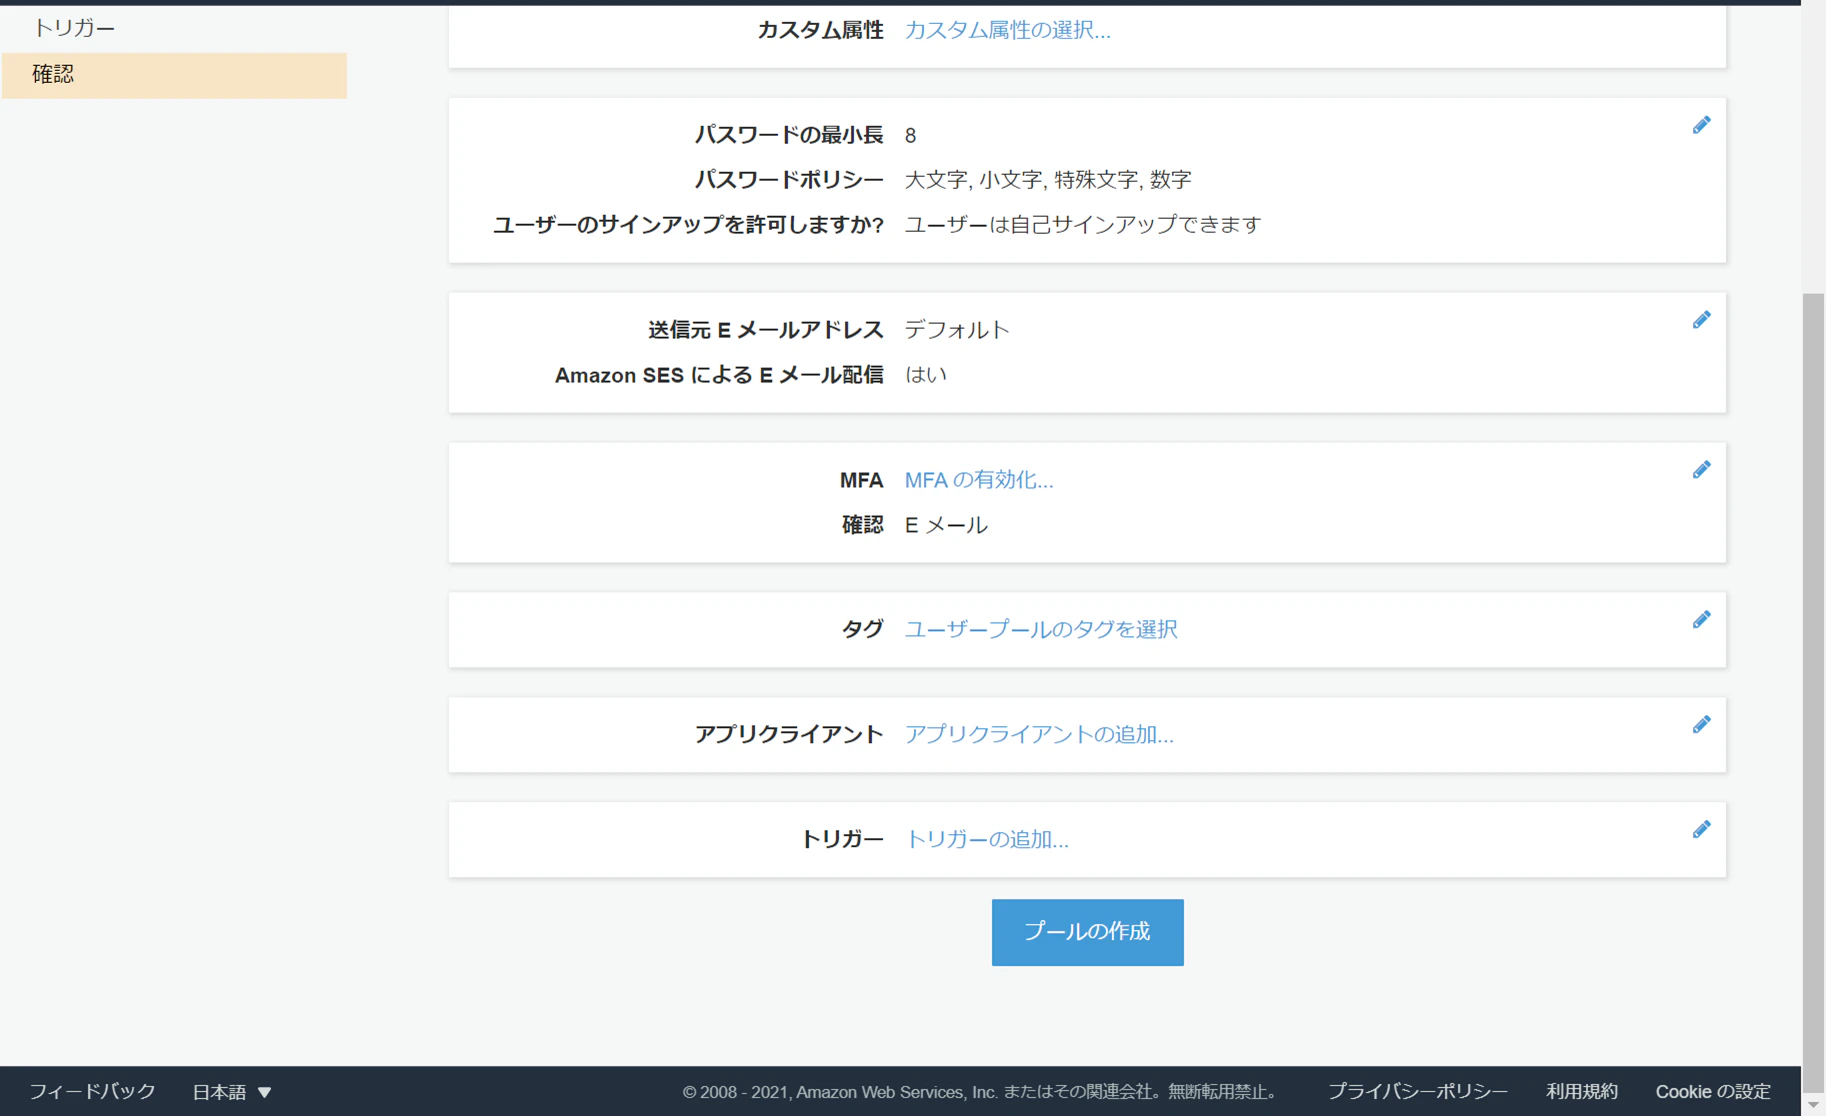
- "プールの作成"ボタンを押下、ユーザプールを作成
-
- ユーザプールが正常に作成されたことを確認、プールIDを控えておく

- ユーザプールが正常に作成されたことを確認、プールIDを控えておく
-
- 画面左メニューから"ドメイン名"を選択、任意のAmazon Cognito ドメインを設定、保存し、ドメインを控えておく
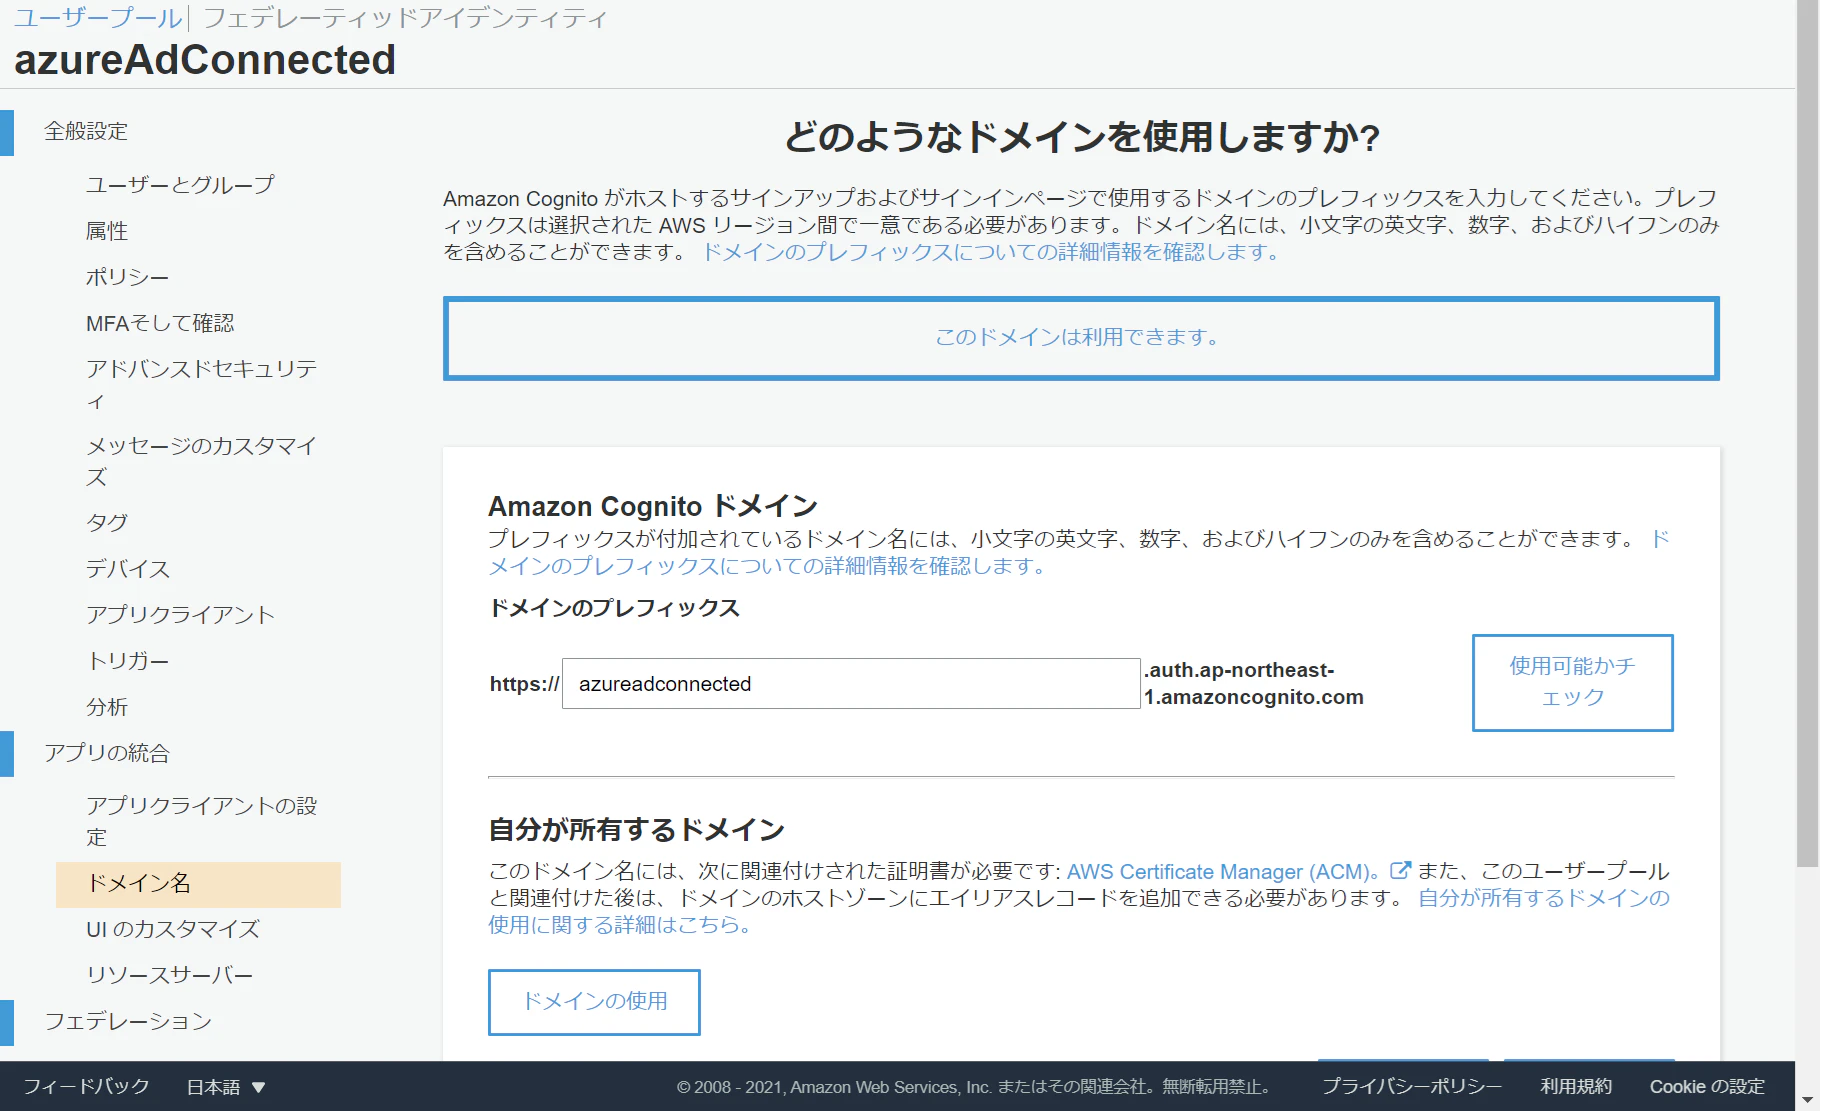
- 画面左メニューから"ドメイン名"を選択、任意のAmazon Cognito ドメインを設定、保存し、ドメインを控えておく
2. AWS AppClient構築、ユーザプール連携
-
- 画面左メニューから"アプリクライアント"を選択、"アプリクライアントの追加"を押下
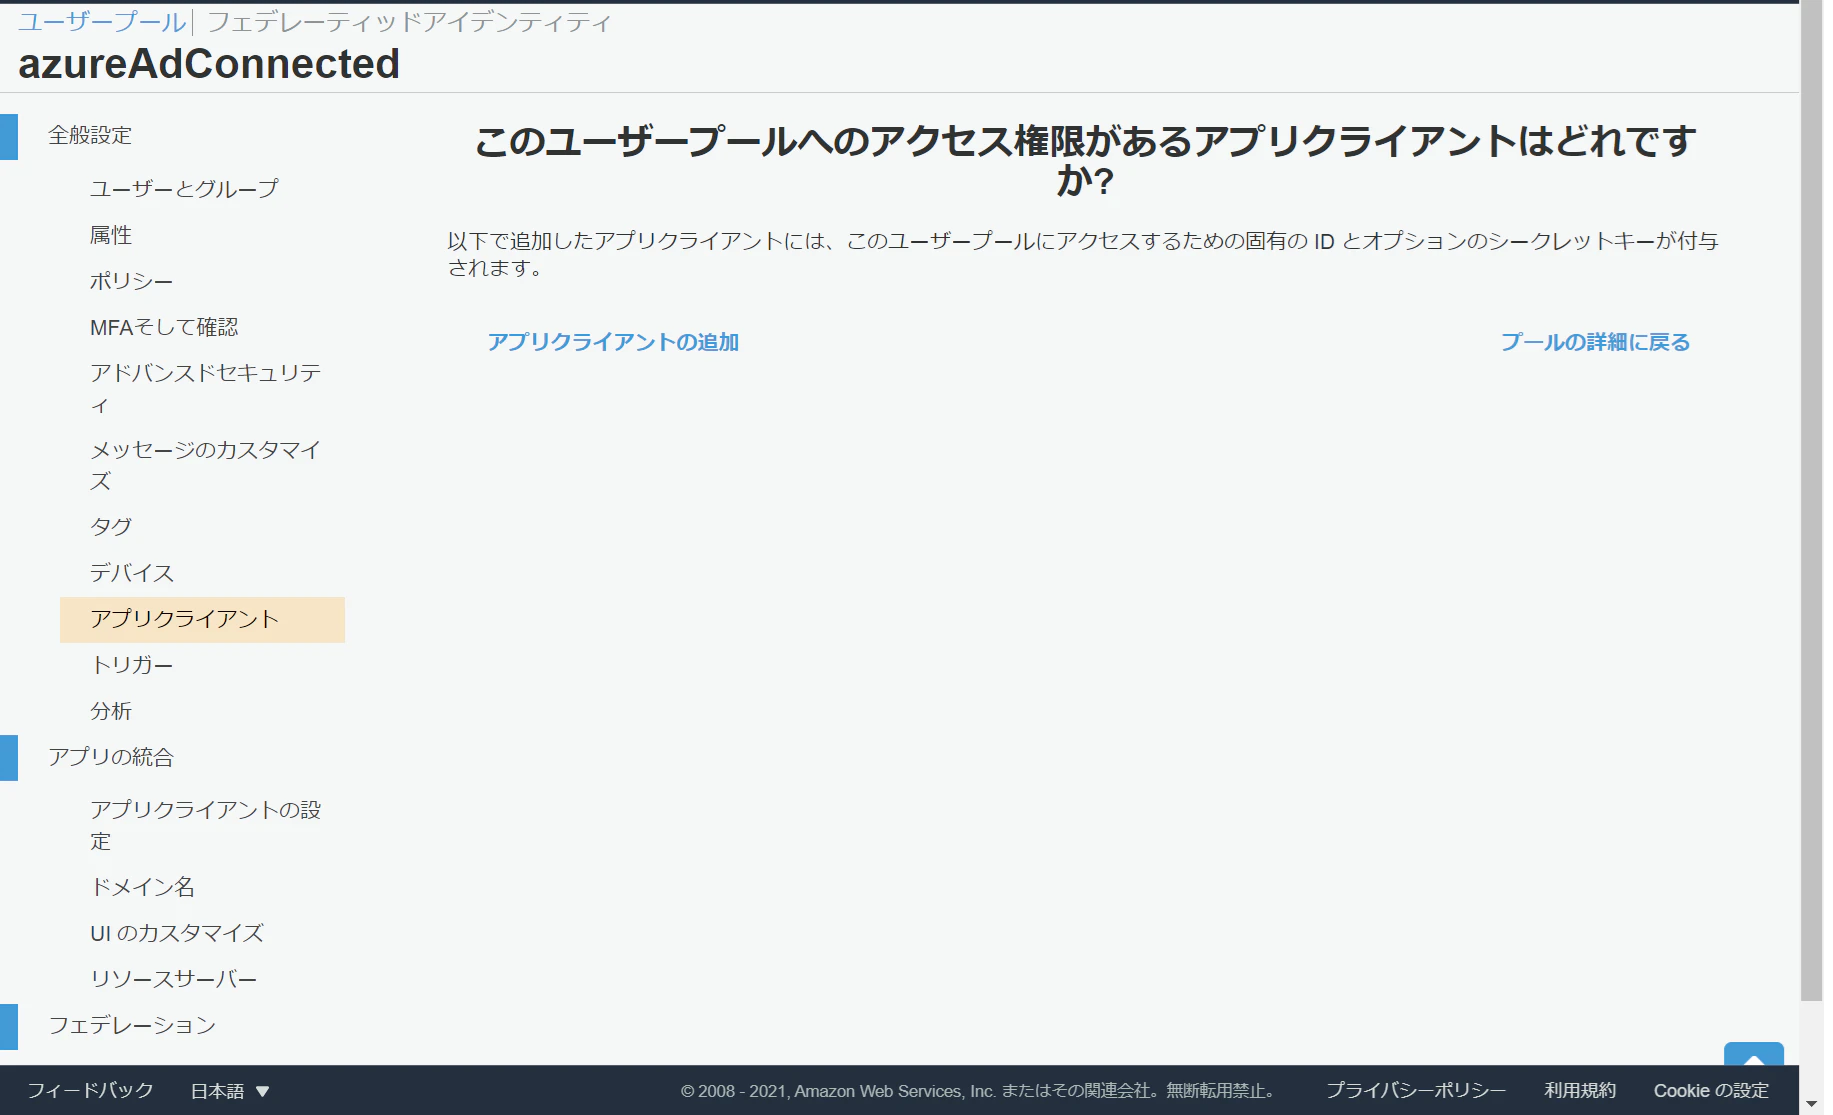
- 画面左メニューから"アプリクライアント"を選択、"アプリクライアントの追加"を押下
-
- 任意の"アプリクライアント名"を入力、"アプリクライアントの作成"ボタンを押下

- 任意の"アプリクライアント名"を入力、"アプリクライアントの作成"ボタンを押下
-
- 作成完了後、アプリクライアントIDを控えておく
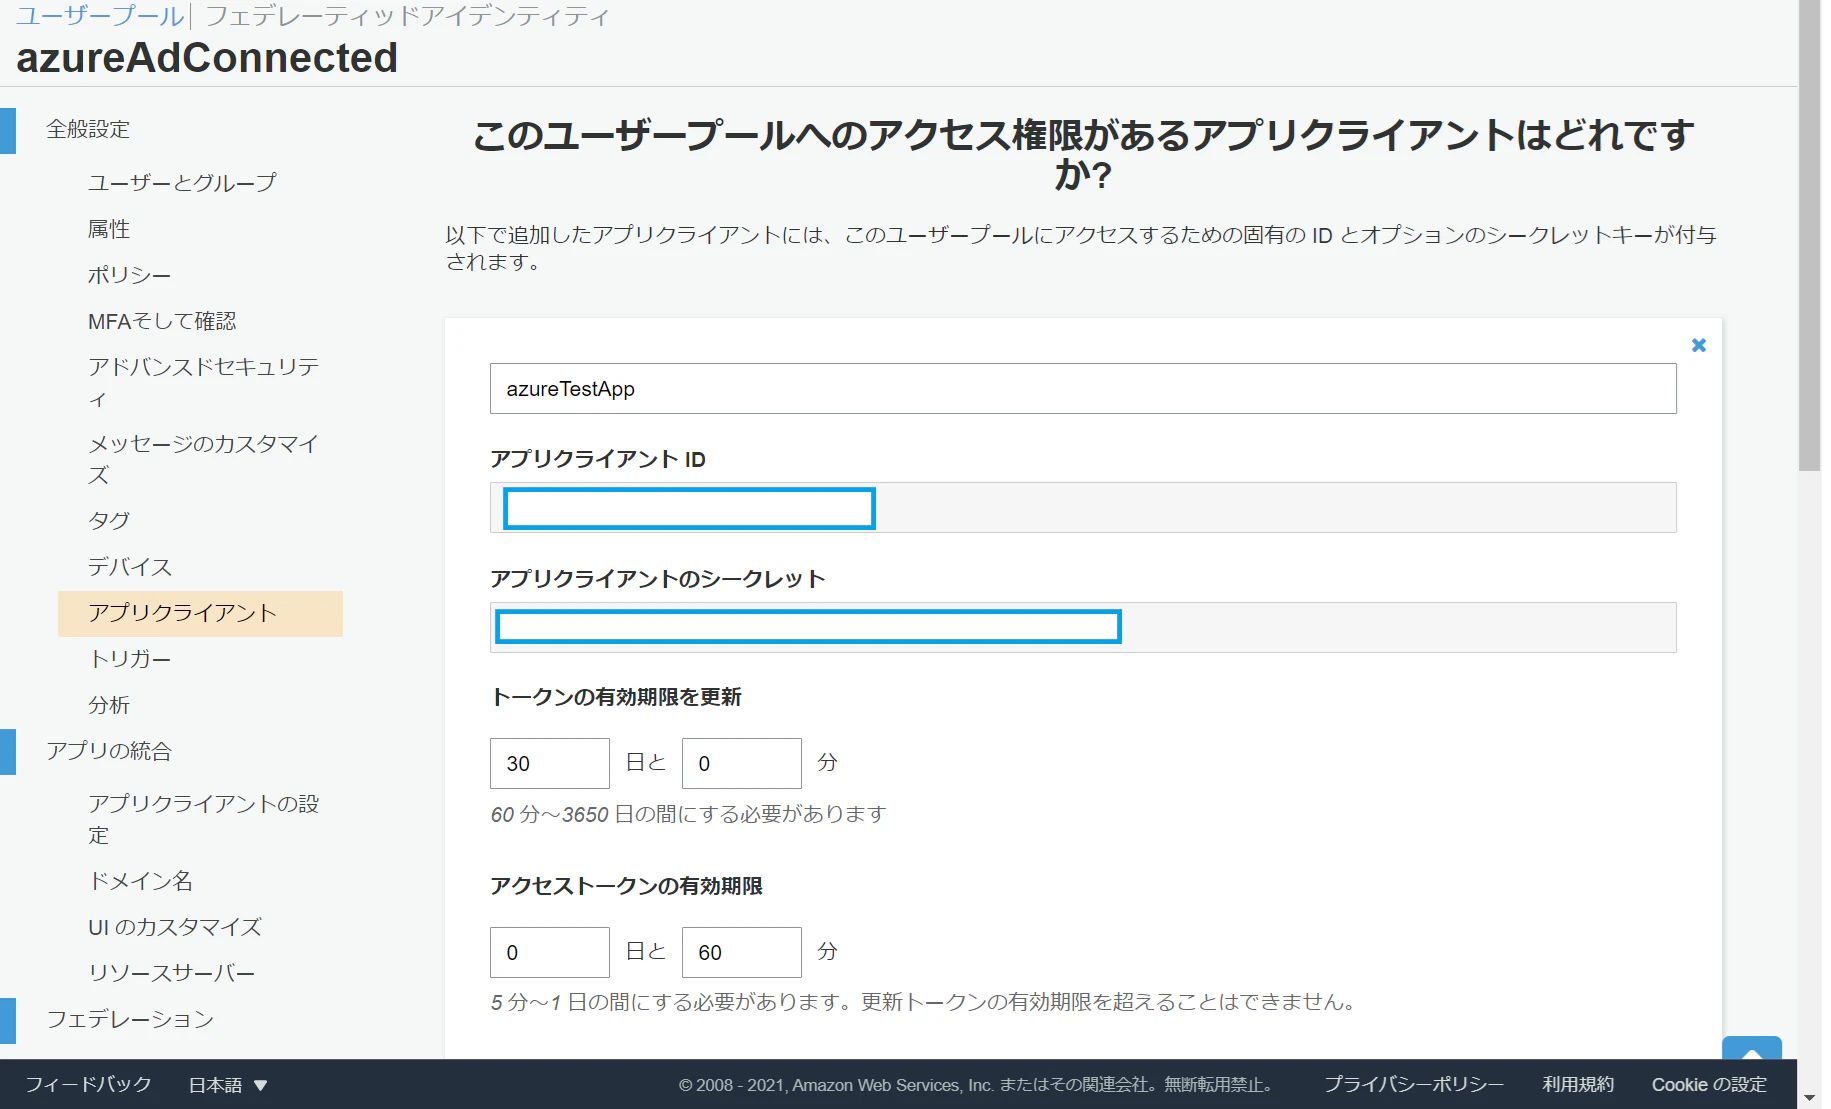
- 作成完了後、アプリクライアントIDを控えておく
-
- 画面左メニューから"アプリクライアントの設定"を選択、以下の設定を修正し、保存
- コールバックURL: http://localhost:8080 (動作確認用)
- 許可されているOAuthフロー: Authorization code grant, Implicit grant
- 許可されているOAuthのスコープ: email, openId, aws.cognito.signin.user.admin

後編は以下
【AWS】Cognito ユーザプールをAzure ADをIdPとして構築する(後編)
参考サイト
前後編に渡って以下サイトを参考にさせていただきました。