
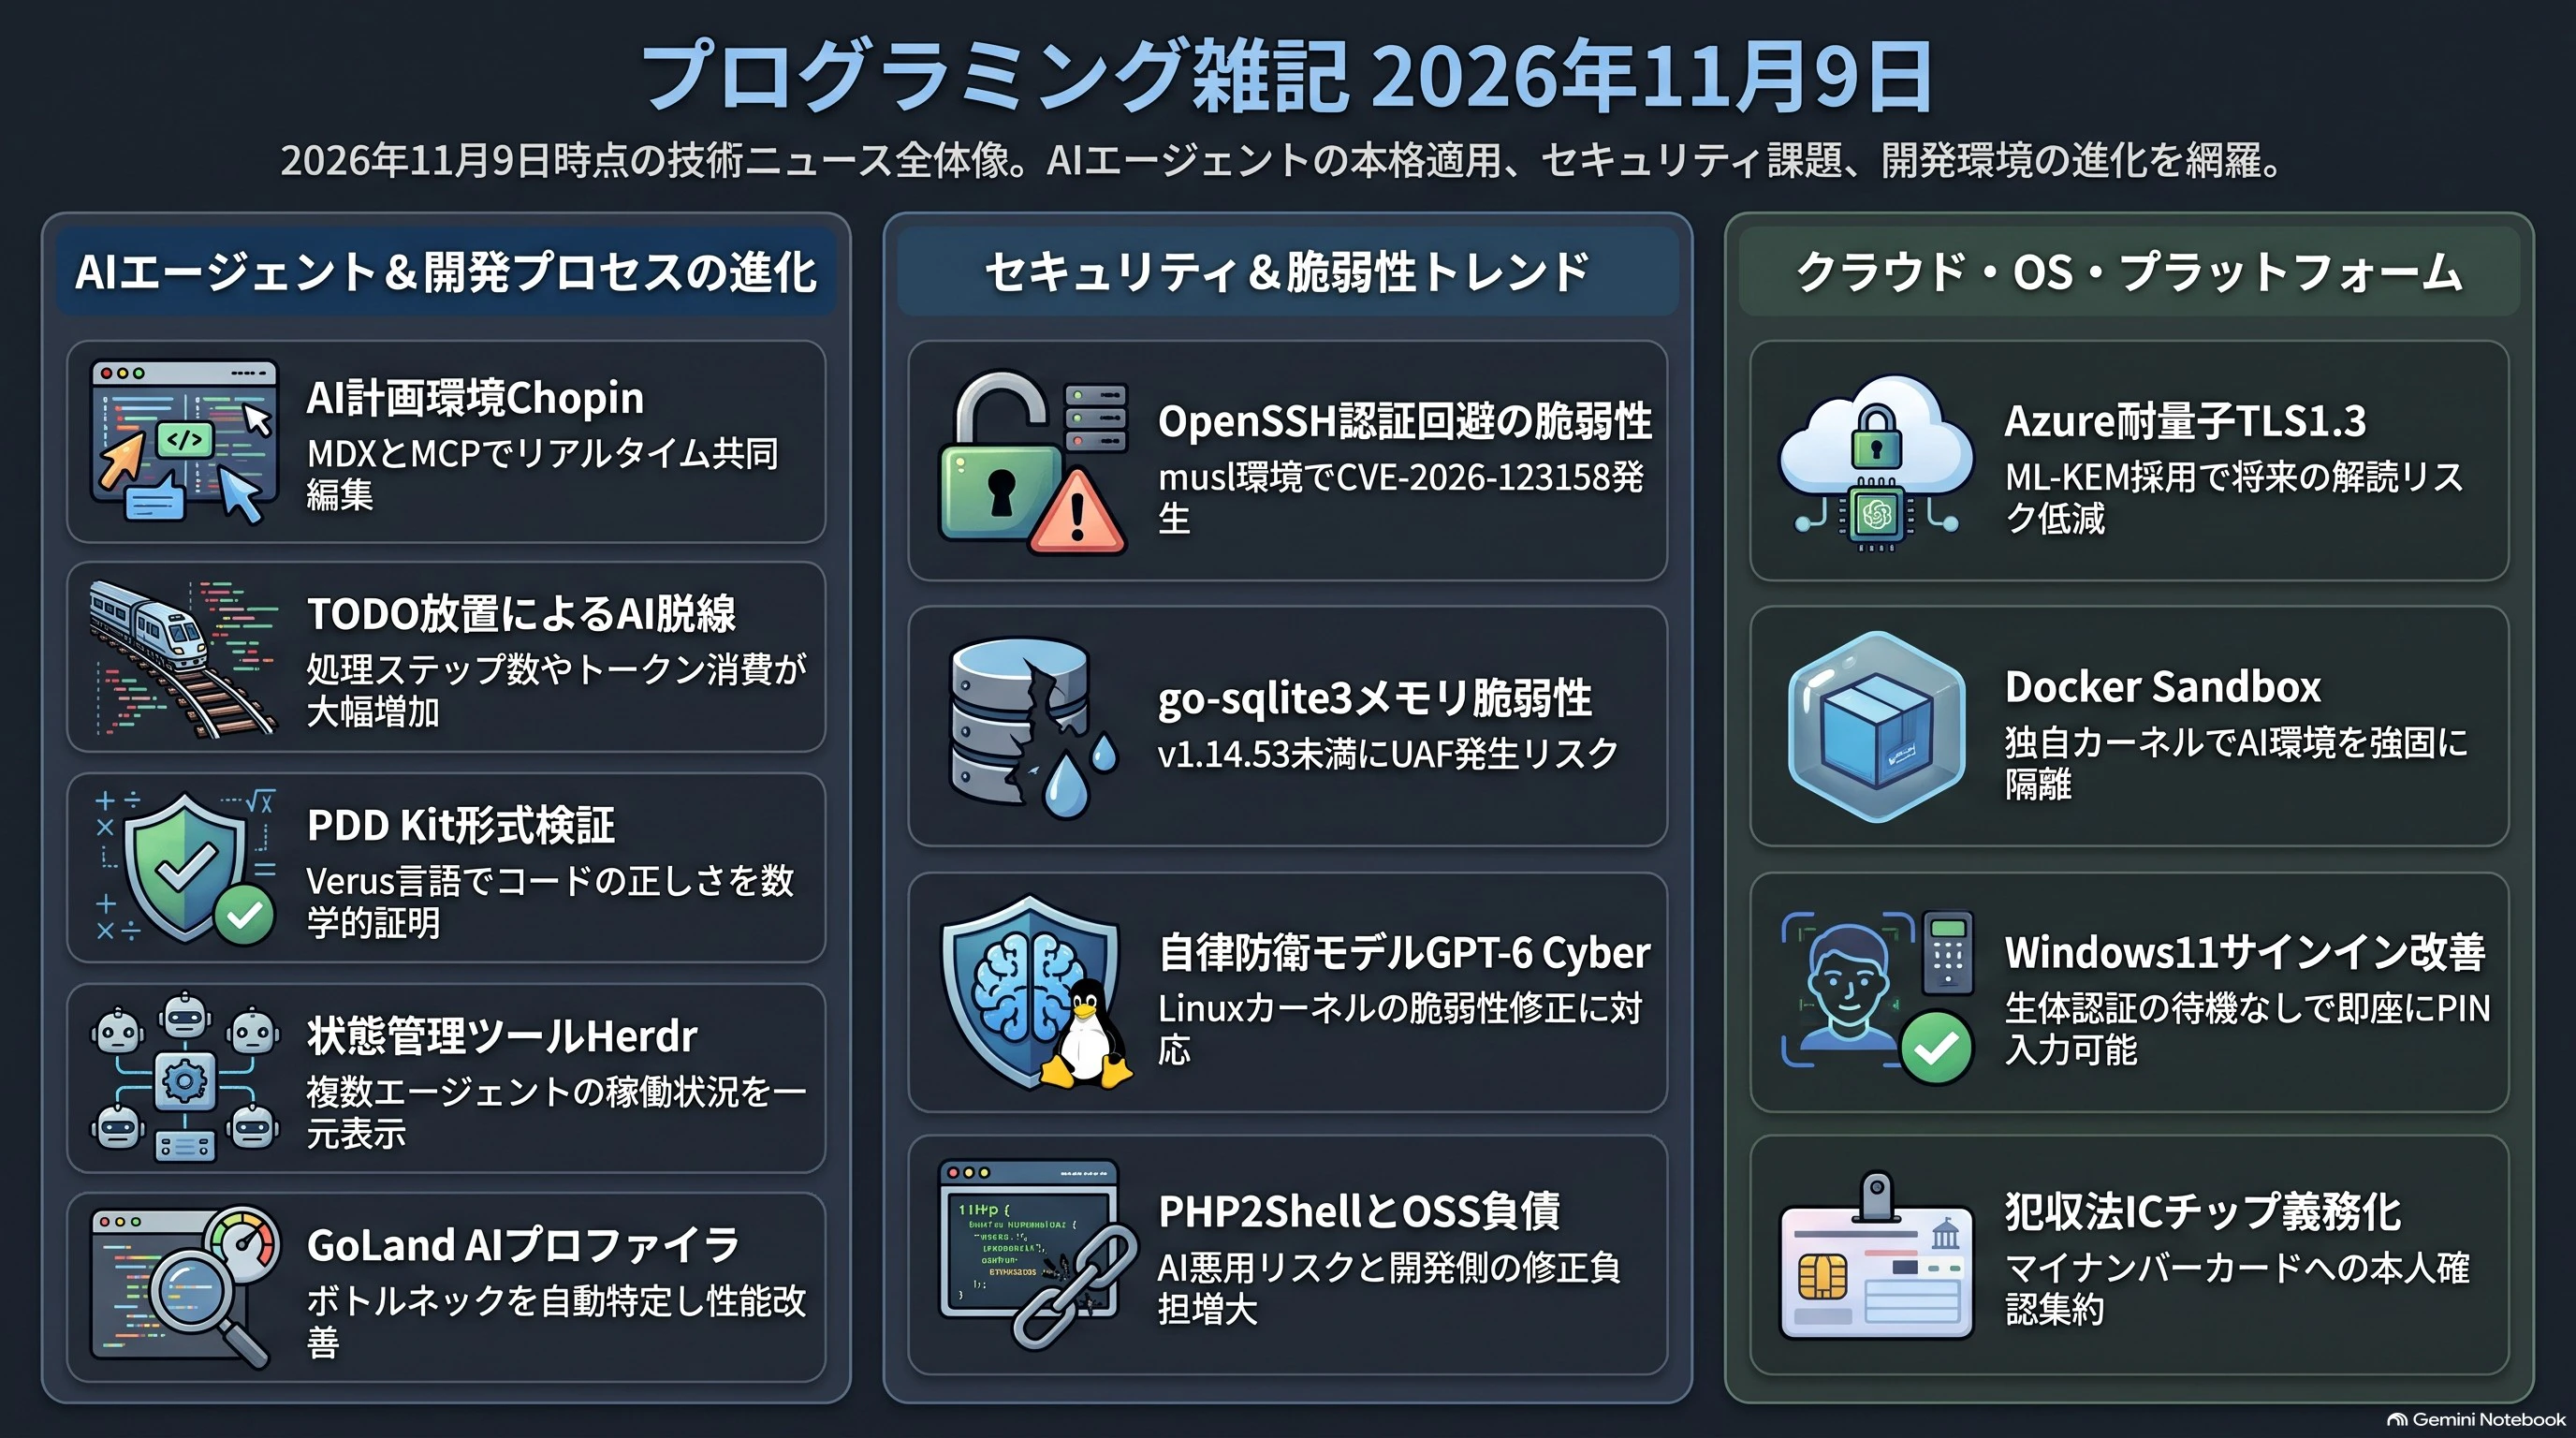
今日もネットで見つけた技術ニュースや記事の中から、個人的に気になったものを厳選して紹介します。ご意見や補足があればコメントで教えていただけると嬉しいです。
セキュリティ
muslベースのLinux環境(Alpineなど)のOpenSSHにおいて、パスワード認証を回避される脆弱性(CVE-2026-123158)が発見されました。
PAM非使用時に長いパスワードを入力した際のエラー処理の不具合が原因で、システム上に特定のハッシュが存在する場合、パスワード未設定のアカウントへ不正ログインされる恐れがあります。
対策として、OpenSSH 10.6p2や各OSの修正版への更新とsshdの再起動が必要です。直ちに更新できない場合は、設定でパスワード認証を無効化することが推奨されています。
感想
あくまでもmuslの問題であって、OpenSSHはむしろもらい事故だというところに注意したい。
プログラミング
Go言語
[github.com/mattn/go-sqlite3](https://github.com/mattn/go-sqlite3)のバージョン1.14.53より前に同梱されているSQLiteには、複数のメモリ安全性に関する脆弱性が含まれています。
悪意のあるデータベースファイルやSQL文を実行することで、使用後解放(Use-after-free)やヒープバッファオーバーフローなどを引き起こされる恐れがあります。
対策として、ライブラリをバージョン1.14.53以上に更新するか、システム標準のSQLiteを利用してビルドすることが推奨されています。
対策済みのバージョンがこちら。
Go言語向けライブラリ「go-sqlite3」のバージョン1.14.53がリリースされました。
パフォーマンスが向上し、接続終了後のクラッシュが修正されたほか、同梱のSQLiteも最新版に更新されています。
GoLand 2026.3では、内蔵プロファイラがAIエージェントと連携可能になりました。
遅延などの症状を伝えるだけでAIが自動でボトルネックを特定してくれるため、専門知識がなくても容易にパフォーマンスを改善できます。
.NET
JetBrainsが配信する「dotInsights」2026年11月号では、.NETおよびソフトウェア開発に関する最新情報やコミュニティ記事が紹介されています。
今号では、AIエージェント時代におけるIDEの役割やASP.NET Coreの機能向上、C#や.NET 11の最新動向など多岐にわたるトピックを扱っています。さらに、過去に開催されたイベントのアーカイブ動画やセキュリティ更新プログラムの適用を促すニュースなどもまとめられています。
Java
本記事は、2026年11月版「Java Annotated Monthly」として、JavaやKotlinの最新ニュース、AI動向などをまとめたものです。
特集ではPiotr Przybył氏をゲストに迎え、Java 28の構造化並行性やValue Objectsなど、今後の新機能への期待が語られています。
さらに、役立つチュートリアルやカンファレンス情報のほか、IntelliJ IDEA 2026.3の最新アップデートなども紹介されており、開発者にとって有益な情報が網羅されています。
Scala
IntelliJ Scala Plugin 2026.3がリリースされました。
Scala 3のコード解析精度の向上や、Twirlサポートの刷新が行われています。また、各種ビルドツールの改善やコンパイラベースのハイライトの効率化など、開発体験を向上させる多数の機能が更新されています。
Ruby
RubyMine 2026.3がリリースされました。
IDE内でAIを利用できる「JetBrains Air」が新たに導入されています。
さらに、WSLやDev Containersへのネイティブ対応、RubyとRailsのサポート改善などにより、開発環境が強化されています。
RDBMS
DataGrip 2026.3がリリースされました。
JetBrains AirによるAI機能が標準搭載され、チャットから直接SQLを実行できます。
また、UIが改善され、DuckDBのサポートによりデータベースをまたぐクエリ実行にも対応しました。
SQLite
SQLite 3.54.1(および3.54.0)のリリースノートでは、多くの機能強化と修正が発表されています。
コマンドラインツール(CLI)では、プロンプトの拡張や出力形式の細かな制御、ドットコマンドの変更が行われました。また、クエリプランナーの最適化や日付・時刻関数の拡充により、処理性能が向上しています。さらに、古いWindows(XP等)のサポートを終了し、セキュリティや互換性を高める各種バグ修正が実施されています。
PostgreSQLでは、接続数が多すぎたり読み込みが集中したりすると、性能が低下します。これらを解決するには、PgBouncerによる接続の集約や、Pgpool-II・レプリカを用いた適切な読み込み分散が有効です。
本人確認
情報漏洩による偽造リスクへの対策として、改正犯収法では本人確認時にICチップの利用が原則義務化されます。これによりオンライン確認はマイナンバーカードなどが中心となります。
パスポートは住所を公的に証明できず金融取引の要件を満たさない一方、マイナンバーカードは電子署名による即時確認や離脱率の低い方式に対応しており、安全性と利便性の両面で集約が進んでいます。
Zed
Zedエディタの安定版バージョン1.27.0のリリースノートです。
主な新機能として、Go 1.27のシンタックスハイライト対応、READMEファイルをデフォルトで開く設定、リポジトリの履歴に沿ったAIコミットメッセージの生成機能が追加されました。また、AIエージェントやGit関連のパフォーマンス改善と、多数のバグ修正が含まれています。
なお、本バージョンからmacOS 12.0以降が必須となり、古いmacOSのサポートは終了しました。
Kiro
KiroのAuto機能は、まず効率的なモデルで作業を開始し、タスクの難易度や進捗に応じてより高性能なモデルへ自動的に引き継ぐ「モデルカスケード」という仕組みを採用しています。
GitHub / GitHub Copilot
AIコーディングエージェントの普及に伴い、開発の中心は実装作業から「計画」と「レビュー」へと移行しています。しかし、従来の計画ツールは個人向けの単調なテキスト表示が主流であり、インタラクティブ性の低さやチームでの共同作業の難しさ、意思決定プロセスの不透明さ、視覚的な説明の不足といった課題を抱えていました。
そこでGitHub Nextが開発したのが、リアルタイムでチームとAIが共同作業できる計画環境「Chopin」です。Chopinはリポジトリ単位で管理されるMDXエディタを備え、人間同士やエージェントとリアルタイムで計画書を編集できます。
インラインでのコメント機能や調査ブロック、意思決定の履歴管理、さらに任意の外部エージェントと接続できるMCPサーバーも搭載されています。現在はオープンソースの初期プロトタイプ段階ですが、今後はGitHub本体への機能統合を見据えて開発が進められています。
PDD Kitは、AIエージェントが生成したコードの信頼性と安全性を高めるための研究プロトタイプです。AIによる大量のコード生成が進む中で、人間がコードを全行レビューするのは限界を迎えています。また、エージェントが作成したテストだけでは、意図した仕様が守られていることを完全には保証できないという課題がありました。
このツールは、人間の作業を「ソフトウェアが何をすべきか」という要件や意図の決定に集中させます。明確にした意図をもとに検証言語「Verus」を用いて形式仕様を定義し、数学的証明によってコードの正しさをすべての入力パターンに対して検証します。
証明が不可能な外部処理や環境依存の要素はテストで補完し、明確な信頼境界を設けることで、安全性と効率性を両立したコード開発を支援します。
組織内でclassic PATが制限された際、GitHub Packagesのnpmレジストリがfine-grained PATに対応していないため、パッケージを取得できなくなる問題が発生しました。
そこで、GitHub CLIのログイントークンにパッケージ読み取り権限を追加し、pnpmのtokenHelper経由で接続時のみ渡す運用を採用しました。設定はGitHub CLI拡張として配布されています。
平文トークンは解消されたものの、スコープの広さや無期限といった課題が残るため、将来的にはGoogle Artifact Registryなど別レジストリへの移行を視野に入れた暫定措置としています。
AIによるコード生成が高速化する一方で、要件定義やコードレビュー、運用時の調査といった周辺業務の負担が増加し、開発の新たなボトルネックとなっています。GitHub Copilotは、単なるコード生成にとどまらず、「計画・構築・検証・監視」という開発の全工程を支援します。
計画段階では散在する情報を集約してタスクを整理し、構築段階ではクラウド環境や共有メモリを活用して複数タスクの並行作業を可能にします。また、検証段階では、自動コードレビューや脆弱性スキャン、自動修正によって人間によるレビューの待ち時間を大幅に短縮します。さらに監視段階では、運用ツールと連携して本番環境のエラー原因を迅速に特定し、得られた知見を次の改善へと繋げます。
このように、開発ワークフロー全体にAIエージェントを組み込むことで、開発者はより高度な意思決定に集中できるようになり、真の生産性向上を達成できます。
11月2日週のGitHub Copilotのアップデートでは、Pull Requestの管理や設定、エージェントセッションの機能改善が行われたほか、JetBrains AirおよびXcodeへの新たな対応が追加されました。
Copilotアプリでは、Pull Requestから直接Agent Mergeを設定できるようになり、会話がコンテキスト上限に達した際の圧縮機能や、ファイルのドラッグ&ドロップによるセッション開始機能が追加されました。また、アーカイブ機能などセッション管理の手順も簡略化されています。CLI版においては、プラグインやMCPサーバーなどの各種設定を一元管理し、検索できるダッシュボードが新たに導入されました。
各IDEの連携も大きく進展しています。JetBrains AirでCopilotが利用可能となり、Xcodeでは標準のコーディングアシスタントへの統合がパブリックプレビューとして公開されました。VS Codeにおいては、チャットの推論過程の折りたたみ表示、リモートマシンでのエージェントの動作確認機能、cron式を用いたローカルでのタスク自動化機能などが追加されており、開発者のワークフローに合わせた使い勝手の向上が図られています。
GitHubのCopilot impact dashboardが更新され、Copilot ChatとVS Codeエージェントの利用状況がデータとして追加されるとともに、ユーザー分類の名称が実態に合わせて「チャット優先ユーザー」に変更されました。
GitHubのSlackおよびTeams連携アプリ「@GitHub」が一般提供され、チャット上から直接Issueの作成やコードレビューなどの作業が可能になりました。
GitHub Copilotのコードレビュー設定がAPIで管理可能になり、レビュー概要コメントの表示がよりコンパクトに改善されたほか、各種バグ修正も行われました。
エージェンティックコーディング・仕様駆動開発
AIエージェントによるコーディングにおいて、コード内に放置された古い「TODO」コメントがエージェントを脱線させる要因になっていることがわかりました。人間であれば無視できる情報でも、エージェントはそれを実行すべき指示として受け取ってしまうためです。
数百万件のセッション分析によると、エージェントの13%がこれらのコメントに遭遇し、その一部は開発者の指示なしに無断でバグ修正などの行動を起こしていました。この脱線により、解決済みの問題に固執したりタスクの範囲を不必要に広げたりしてしまい、結果としてステップ数が70%、トークン数が77%、待機時間が105%も増加するという大きなコストが生じています。
対策として、コードベース全体をスキャンし、不要なTODOを自動で削除する専用エージェントの導入が行われました。AIエージェントが効率よく働く環境を整えるためには、こうした古い技術的負債をツールで定期的に取り除くことが重要になります。
AIエージェントの普及により、エンジニアの仕事は自らコードを書くことから、複数のエージェントに作業を任せ、その結果を確認する形へと変化しました。しかし、複数のエージェントを同時に動かすと、各画面を順番に巡回し、入力待ちや作業完了を確認する手間が増え、集中力が削がれてしまうという課題があります。
筆者はこの課題を解決するため、AIエージェント用のターミナル管理ツール「Herdr」を活用しています。Herdrを使うと、各ペインで動くエージェントの状態(入力待ち、作業中、完了など)がサイドバーに色付きで一覧表示されます。これにより、どのエージェントが人間の対応を待っているかが一目で分かり、確認すべき画面を探す手間を大幅に省くことができます。
ただし、Herdrが担うのは「次にどの画面を開くべきか」を教えることまでです。エージェントが生成した差分やテスト結果を読み解き、マージの可否を判断して最終的な責任を持つという重要な役割は、引き続き人間の仕事として残ると強調されています。
AI
Microsoft
Microsoft FoundryにMoonshot AIのオープンウェイトモデル「Kimi K3.1 Pro」が追加されました。100万トークンのコンテキストウィンドウとマルチモーダル機能を備え、複雑なコード調査や研究などの長文・多段階タスクに適しています。
AIエージェントの普及に伴い、開発や運用の自動化が進む一方で、新たなセキュリティリスクが増加しています。Google Cloudは、コードの脆弱性を自動で検出・修正するCodeMenderや、モデルのアクセス権限を統合管理するAuth Managerなどを導入しました。これにより、開発段階から運用環境に至るまで包括的な安全対策を提供し、最新のセキュリティ脅威に対して迅速かつ自動で防御できる体制を支援します。
OpenAI
OpenAIは、脆弱性の検出・検証・修正を自律的に行うサイバーセキュリティ向けAIモデル「GPT-6 Cyber」を発表しました。従来のモデルから大幅に性能が向上しており、Linuxカーネルでの脆弱性発見や修正などの実績も上げています。
一方で、承認された範囲外での不正な動作を防ぐため、アライメントや監視体制が強化されています。現在は制限付きのプログラムを通じて特定の防衛・研究組織向けに提供されています。
Thinking Machines
Thinking Machinesは2026年11月5日、新たなAIモデル「Inkling 2 Small」を発表しました。テキストと画像入力に対応する、総パラメーター数594BのMoEモデルです。
現在、同社のAPIサービス「Tinker」を通じて推論や追加学習(ファインチューニング)に利用できます。性能評価では前世代を大きく上回りました。
今後は外部の安全性テストを終えた上で、来週中にモデルの重み全体が公開される予定です。
Anthropic
AIは科学的モデリングの「構築・制約・解釈」というプロセスを大きく変えています。従来のように単一の正解を導くのではなく、AIはデータに適合するパラメータやモデルの「分布」を提示できるようになりました。
これにより、モデルのどの要素が本当に不可欠なのかを見極めやすくなります。脳全体のような複雑なシステムでは唯一の正しいモデルは存在しません。AIを活用して複数の妥当なモデルを導き出し、比較する過程そのものが、科学的な理解と洞察を深めるうえで重要です。
Meta
MetaはAIアシスタントの「Muse」を更新し、より複雑な作業に対応できる特化モデルの導入、自分専用のツールを作成できる「spaces」機能、および音声会話やアバターによる応答機能を追加しました。
論文・その他
Claude CodeやCodexのローカル利用ログを分析し、キャッシュ切れや不要なツールの読み込みなど、トークンを無駄に消費している処理を特定する方法について解説しています。
AIエージェントがユーザーの意図を超えて勝手にメール送信や外部への書き込みを行ってしまう問題を防ぐため、プロンプトによる指示ではなく、システム実行の手前で処理を確実に止める仕組みの重要性を解説しています。
AIの普及によって応募書類がどれも整って見える問題に対し、企業は求人でAI利用のルールを明記し、職歴や公開された成果物など客観的な事実を重視して選考すべきであることを解説しています。
AIを活用したコーディングハーネスは、ツールの提供元や一般的な評判で決めるのではなく、開発プロセスにおいて自分がどの部分(レイヤー)を制御・管理する必要があるかを基準に選択すべきであると論じています。
最先端のAIモデルが次々と登場する一方で、AI支出に対する投資家の慎重な姿勢や新たな学習手法の探究に加え、言語間の価格格差や環境負荷といったAI技術がもたらす隠れたコストについての議論が高まっています。
エンジニア
AIとお仕事
PHPで発見された深刻な脆弱性「PHP2Shell」は、長年蓄積された技術的負債がAIツールの支援によって露呈した事例です。かつて見過ごされていたバグが悪用可能と判明し、AIの活用で攻撃や検証が高度化する現実を示しました。
特に収益源の乏しいオープンソースでは修正側の負担が重く、防御側の支援や形式検証ツールの進展など、AI時代を見据えた対策が急務となっています。
感想
結局、広く利用されているOSSも、実際の開発体制は小さく、財務基盤が貧弱だというのが問題なのよね。そして、OSS側が音を上げて有償ライセンス化すると、AWSのような大手利用者がクローンを作り始める地獄。
クラウド
Azure
Azure Front DoorがTLS 1.3のハイブリッド量子耐性鍵共有に対応しました。
従来の楕円曲線暗号とML-KEMを組み合わせることで、将来的な暗号解読リスクを低減しつつ互換性と安全性を両立しています。
Azure Container Registry(ACR)のConnected Registryにおいて、Azure Arc上のKubernetesとManaged Identity(認証情報)を利用した同期機能がプライベートプレビューとして提供されました。
共有パスワードを保持することなく、Microsoft Entra IDによる自動トークン管理とRBAC/ABACによる柔軟なリポジトリ アクセス制御が可能となります。
Cloudflare
量子コンピュータ時代に向けたウェブプライバシー技術の展望を解説しています。
既存の匿名認証は量子攻撃に弱く、代替となる耐量子暗号はデータサイズが大きすぎるという課題がありました。
しかし、多変数暗号などを活用した新世代の匿名認証技術「MOLE」により、実用的なサイズでの構築が可能となり、現在は基礎研究から実装の段階へと移行しつつあります。
OS
Windows
2026年10月のWindows 365およびAzure Virtual Desktopのアップデートでは、接続性の向上やセキュリティ管理の強化が図られました。
Azure GovernmentでのRDP Multipathなどの一般提供により、ネットワーク切断リスクが軽減されます。また、Intuneでの柔軟な表示設定や一括・自動でのプロビジョニング解除機能が導入され、IT管理者の運用負担が軽減されました。さらに、最新のWindows 11(26H2)イメージも利用可能となっています。
2026年11月6日、Windows Insider ProgramのBetaおよびExperimentalチャネル向けに、Windows 11の新ビルドが公開されました。
今回リリースされたビルドでは、Windows Helloのサインイン機能が改善されています。顔認証や指紋認証の処理完了を待たずにPINを入力でき、最初に認証が成功した方法で即座にサインインやロック解除ができるようになり、利便性が向上しました。
AIの進歩に伴い脆弱性の発見が加速する中、Microsoftは発見から修正、検証までの対応を迅速化しています。
攻撃者による悪用を防ぐため、企業にも修正プログラムの速やかな適用が求められています。
macOS
Appleが公開した、PROLED XDRディスプレイ搭載MacBook Proの背面Appleロゴの発光をオフ・オンにするdefaultsコマンドの操作手順と仕様のまとめです。
Appleは、タッチ操作に対応した新型MacBook ProのPROLED XDRディスプレイやマルチタッチ機能において発生しうる不具合の症状と、その具体的な対処法および診断テストの手順を公開しています。
タッチ操作に対応した新しいMacBook Pro(PROLED XDR)では、システム設定から各種タッチジェスチャーの変更や無効化が可能です。
Linux
Linux OS「Omarchy 4.5」がリリースされました。メニューなどの表示を日本語を含む50言語から選択できるようになり、日本語入力(Mozc)も簡単に設定可能です。
新たにドック付きのフローティングモードが追加され、ウィンドウの自由な配置や重ね合わせができるようになりました。
さらに、Apple Silicon搭載MacBook向けの専用インストーラーが提供されたほか、標準アプリの拡充やインストールの高速化も実現しています。
Docker
コンテナはホストのカーネルを共有しますが、Docker Sandboxは独自のカーネルを持つマイクロVMです。
自律的に動作し状態を保持するAIエージェントには、より強力な環境分離が必要なためSandboxが適しています。
アプリケーションソフトウェア
Google Workspace
2026年11月6日のGoogle Workspaceのアップデート概要です。
Google Meetでは参加前の画面に組織独自のポリシーを表示できるようになりました。また、Google VidsではGeminiを活用した高品質な15秒動画の生成に対応しています。
さらに、Classroomでの段階的な学習サポートや、ドキュメント類への暗号化の自動適用(ベータ版)、フォームにおけるGeminiの回答分析機能なども導入されました。
業界動向・時事
劣悪なテック政策がもたらした惨状に対し、人権のために活動してきた著者が怒りを表明しています。
かつてデジタルライツの擁護者たちは、デジタルツールがプライバシーを守るうえできわめて重要であり、社会全体でプライバシーを廃絶すれば計り知れない被害が及ぶと訴えていました。
この悲惨な状況は事前に予見されていたにもかかわらず、軽率な政策によって招かれてしまったと指摘しています。