
今日もネットで見つけた、個人的に気になった技術ニュースや記事を厳選して紹介します。ご意見や補足があればコメントで教えていただけると嬉しいです。
セキュリティ
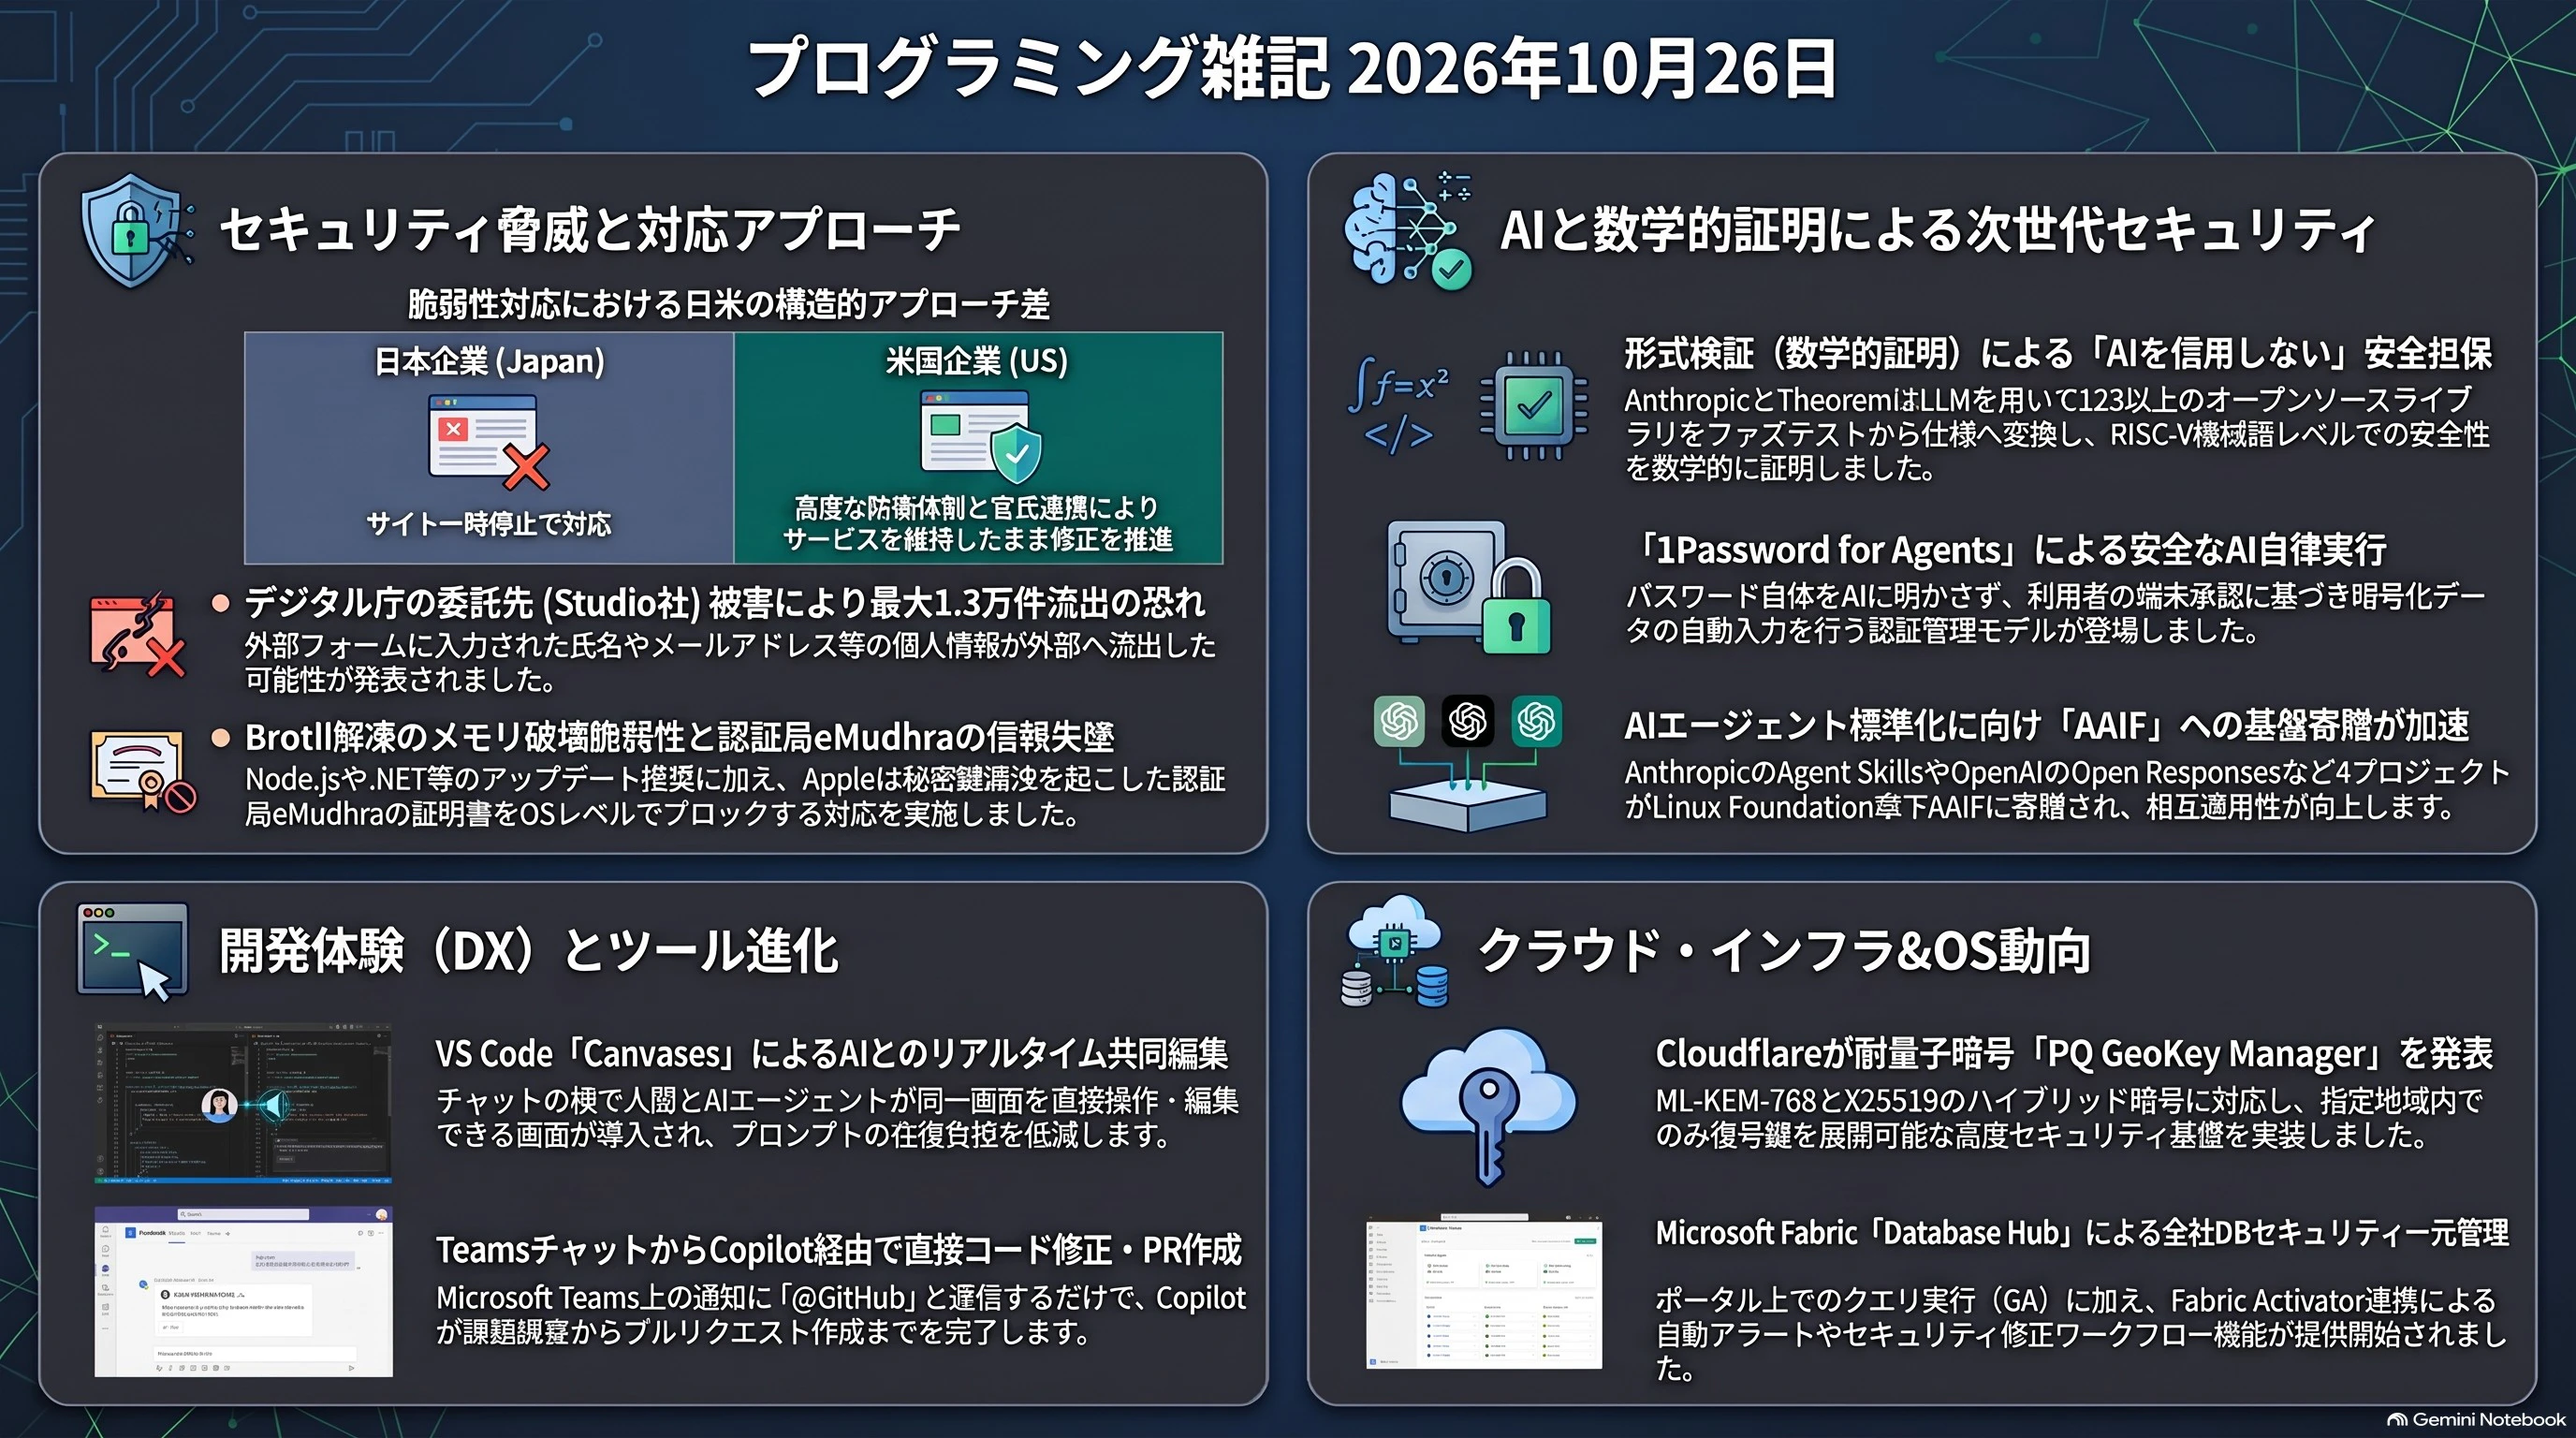
デジタル庁は、委託先であるStudio社の不正アクセス被害に伴い、ホームページの問い合わせフォームに入力された氏名やメールアドレスなど最大1万3000件以上が外部に流出した可能性があると発表しました。
感想
ほんと、勘弁して欲しいわ。
PHPの深刻な脆弱性に対し、多くの日本企業がサイトを一時停止して対応した一方、米国企業は高度な防衛体制や官民連携を活かしてサービスを維持したまま修正を進めるなど、日米で対応の差が浮き彫りとなりました。
感想
システムのメンテナンスに対する組織と仕組みが出来ている米企業とそれができたいない日本企業の差。結局そこの違いが、DXとかの取り組みの差にもなり、結果的に企業競争力の違いになっている。
AI時代には何でも作れる反面、悪気なく危険な設定やコードを生み出すリスクがあります。そこで筆者は、相手の知能に関わらず覆せない数学的証明に着目しました。
開発中の「QED Script」は、不要な権限を持たない制限付き環境で動作します。AI自身にコードと証明を作らせ、独立した検証器で機械的に検査することで、AIを信用せずとも安全性を担保する仕組みを目指しています。
米クラウドフレアのマシュー・プリンスCEOは、開発言語「PHP」と同等以上に深刻なソフトウェアの脆弱性が、今後数週間から数カ月で新たに公表される可能性が高いと明らかにしました。
PHPへの攻撃通信は同社網内で1分間に100万件に上り、事前対策のない外部環境では侵害も起きています。同氏は古いサイトの危険性を指摘しつつ、AIの力で潜在的な欠陥を退治すれば、数年後にはネット環境がより安全になると述べています。
Brotliデコーダーにメモリ破壊や任意コード実行の恐れがある脆弱性が確認されました。
Node.jsやBun、Envoy Proxyなどの対応済みバージョンへ更新するか、信頼できないデータの展開を停止してください。
認証局(CA)であるeMudhraが極めて脆弱な秘密鍵を誤生成・採用したインシデントは、HTTPSの信頼基盤そのものを根底から揺るがす深刻な問題であり、その後の同社の不誠実な事業撤退対応を含めてトラストアンカーとしての責任の欠如を浮き彫りにしています。
プログラミング
.NET
Microsoftは.NETの定格外セキュリティ更新プログラムを公開しました。
Brotli解凍におけるバッファオーバーフローやLinux用tarballの所有権問題に対処しています。対象バージョン(.NET 8、9、10、11 RC)の環境は速やかな更新が推奨されています。
Ruby
GitLabで見つかった正規表現エンジン(Onigmo)の不具合により、メモリ破損やリモートコード実行のリスクがあることが判明しました。これを受け、根本原因を修正したRuby 4.0.9、3.4.12、3.3.13がリリースされました。
外部入力を正規表現としてコンパイルするアプリケーションが影響を受けます。対象バージョンのRubyへ更新するか、信頼できない入力値のコンパイルを避けることが推奨されています。
PowerShell
PowerShellのバージョン7.6.9がリリースされ、.NET SDK 10.0.403へのアップデートや各種配布パッケージのSHA256ハッシュが公開されています。
Zed
Zedのバージョン1.25.3安定版リリースにおいて、エコシステム内の脆弱性に対応するための依存関係の更新が行われました。
SQL Server
Microsoftのダウンロードサイトにて、登録不要でダウンロード可能なSQL Server 2025 RTM向けの累積更新プログラム第10弾(CU10)が提供開始されました。
Visual Studio Code
VS Code 1.142でプレビュー導入された「Canvases」は、チャットの横で開発者とAIエージェントが同じ画面を直接操作・共同編集できる機能です。
設定を有効化し、Copilotハーネスの新規セッションで「/create-canvas」と指示することで専用の画面を作成できます。
現在はデスクトップ版のローカル環境のみ対応しており、プロンプトの往復を減らし、成果物の状態を共有しながらスムーズに作業を進められます。
ツール
Mermaid図を扱える軽量なMarkdownエディター「MerMark Editor」のv0.8.1において、有志の貢献により日本語表示に対応しました。
本ソフトはローカル完結でWYSIWYG編集やAI連携機能などを備え、無償で利用できます。
Claude Code
Claude Codeを安全・効率的・自動で自律実行(放置)させるための実践的環境構築ノウハウを解説しています。
自動化が進むことで人間側のレビュー負荷がボトルネックになる課題にも言及し、AIとの付き合い方を提案しています。
GitHub / GitHub Copilot
GitHub Copilotの利用状況メトリクスAPIにおいて、組織が独自に作成したスキル、エージェント、MCPサーバーなどの名前が従来の「other」や「custom」という表記ではなく個別の設定名で表示されるようになり、最大25件まで追跡できるようになりました。
GitHub AppsのEnterprise全体へのインストールが一般提供され、ガバナンス、セキュリティ、管理設定に関するAPIサポートや権限が大幅に拡張されました。
GitHubは、2026年6月にSCIM経由で誤って削除されゴーストユーザーとなっていた一部のEnterprise Managed Userアカウントを復元し、再発防止策を実施しました。
新しいMicrosoft Teams向けGitHubアプリでは、通知に対して「@GitHub」と返信することで、Copilotを活用して課題の調査やバグ修正、プルリクエストの作成までをチャット上で行えます。
GitHub Copilot の利用状況メトリクス API において、OpenCode などの外部ツールから送信されたリクエスト数やトークン使用量を集計・確認できる新しい配列が追加されました。
GitHubのパブリックモニタリング機能に、漏洩シークレットのトリアージや有効性チェック、REST APIおよびWebhookによる自動化対応が追加されました。
AI
1Password
「1Password for Agents」は、AIエージェントにパスワード自体を明かさず、安全にログイン権限を付与できる新機能です。
エージェントがログインを要求した際、利用者は自身の端末上で承認可否を判断します。承認されると、認証情報は暗号化されたまま自動入力されるため、保管庫全体の漏えいを防ぎます。個人・ファミリー向けプランに含まれ、順次利用可能になります。
Microsoft
Microsoft Foundryのマネージドファインチューニングに、4つのオープンソースモデルとMAI-Code-1.1-Flashが追加されました。
さらにMulti-LoRA機能のプレビューにより、対応アダプターでGPUと基本モデルを共有し、ホスティングコストを削減できます。
Microsoft Foundryにおいて、AIアプリケーションやエージェントのワークフロー内で迅速かつ低コストにルーティングや評価などの判定処理を行える「Azure OpenAI Decisions API」が一般提供されました。
Google Researchは、低消費電力のエッジAI向けオープンソースハードウェア設計「Coral NPU」について、行列演算ユニットを含む32ビット設計全体と、モデル変換ツール「Coral Compiler v1.0」を公開しました。RISC-Vを基盤とし、異なる機器間でのモデル移植を容易にします。
あわせて米Synapticsも本設計を採用した開発ボードを発表し、一般販売を開始しました。
Anthropic
Anthropicの研究チームは、AIモデル「Claude」を活用して不要なコードへの到達性を制限し、攻撃対象領域(アタックサーフェス)を削減する手法を発表しました。
検証では25のオープンソースプロジェクトから493件の課題を検出しました。OpenSSHの事例では、未認証のまま到達可能だった約4,500行の実験的署名コードを発見して修正に貢献し、防御側のリスクを効率的に低減できる実用性を示しています。
ソフトウェアのバグはAIによる悪用リスクを高めており、コードに欠陥がないことを数学的に証明する「形式手法(形式検証)」の重要性が増しています。しかし、従来は膨大な専門的労力と時間を要するため、実用的な普及は限られていました。
AnthropicはTheorem社と共同で、LLM(Claude)を用いて123種類以上のオープンソースライブラリのファズテストを仕様へと変換し、RISC-V機械語レベルでクラッシュが発生しないことを網羅的に証明しました。その過程で、従来のテストでは検出困難だった長年のバグも多数特定・修正されています。
最新モデルによる消費トークン数の削減や、証明コードの再利用によって検証作業の効率化も進んでいます。対象アーキテクチャの制限など一部に課題は残るものの、AIを活用した形式検証は、今後の安全なソフトウェア開発において中核的な役割を果たすと期待されています。
感想
この辺も実際にやろうとするとトークン消費量の経済的な壁がやってくる。ただ、脆弱性を未然に確認出来るようになる可能性は大きい。
Anthropic Sandbox Runtime(srt)は、コンテナを使わずにOSレベルでプロセスのファイルシステムやネットワークを制限する軽量サンドボックスツールです。Claude Code向けに開発された早期プレビュー版で、AIエージェントやMCPサーバーを安全に実行できます。
macOSやLinux、WindowsのOSネイティブ機能とプロキシを併用し、デフォルトでアクセスを拒否したうえで必要な通信や読み書きのみを明示的に許可します。
Moonshot AI
Moonshot AIは、100万トークンのコンテキスト長を持つオープンウェイトモデル「Kimi K3.1 Pro」と、その高速版を発表しました。大規模な強化学習により、コーディング、3D制作、金融リサーチなどの能力が大幅に向上しています。
あわせてWebやアプリ、APIでの提供が開始されており、モデルの重みも公開予定です。なお、悪用リスクを低減するため、事前学習データや強化学習環境からサイバー攻撃関連データを取り除く調整が施されています。
論文・その他
Linux Foundation傘下のAAIFは、AIエージェントの標準仕様や基盤技術の運営強化を目的に、新たに4つのプロジェクトの寄贈を受けたと発表しました。
寄贈されたのは、Anthropicの「Agent Skills」、OpenAIの「Open Responses」、Hugging Faceの「OpenEnv」、Alibabaの「OpenSandbox」です。各社が提供する環境や仕様の標準化が進むことで、開発者の負担軽減や相互運用性の向上が期待されます。
MozillaのCTOであるラフィ・クリコリアン氏とティム・オライリー氏が、少数の巨大企業による独占を避け、個人の主権とプライバシーを守るために、オープンソースモデルや周辺基盤プロトコルの整備が重要であると語っています。
Meta・OpenAI・xAI・Anthropicの自律型AIエージェント4製品について、日本での提供状況や費用、実機検証を通じた承認機能やセキュリティ上の挙動の違いを比較・解説しています。
クラウド
Azure
Azure Cosmos DBエミュレーターとローカルモデルを活用し、ローカル開発環境からGitHub Actionsを用いたCIワークフローまで、実データと推論結果を確実に検証する一連のテスト自動化手法を解説しています。
本記事は、Azure Cosmos DBを活用し、ローカル開発から検索機能の実装、永続メモリを持つマルチエージェント化、本番運用に向けた測定・改善までを一通り学べる全4回のAI旅行プランナー開発動画シリーズ「Code with Cosmos」を紹介しています。
Azure SQL Database 向けの新しいクエリエディターが一般提供(GA)され、デスクトップツールを導入することなく、Azure ポータル上で複数タブでの作業やオブジェクト検索、データのプレビュー、結果の並べ替えやエクスポートが行えるようになりました。
Fabric Activatorを活用することで、Database Hub内のAzure SQL Databaseに対してテンプレートやパフォーマンスグラフから数クリックで簡単にアラートを設定し、Teams通知や自動ワークフローを実行できるようになりました。
Microsoft FabricのDatabase Hub(パブリックプレビュー)は、多様なデータベース資産全体のセキュリティ状況を一元的に把握し、優先度の高い課題の特定から修正対応までを支援します。
Azure WAFは、パッチ適用が完了するまでの間、特定のルールセットやカスタムルールを用いてBrotliの脆弱性(CVE-2026-111497)を悪用した受信リクエストをブロック・緩和できます。
Cloudflare
Cloudflareは、指定地域内でのみ復号鍵の展開を可能にする耐量子暗号(ML-KEM-768とX25519のハイブリッド)対応の「PQ GeoKey Manager」を発表しました。
Cloudflareは、手動での範囲指定設定を不要にし、Pingoraの固定チャンクストレージと協調処理を活用して大容量ファイルの配信効率やキャッシュ性能を向上させる「Origin Range Requests」の提供を開始しました。
エンジニア
PHPで深刻な脆弱性が発覚した際、開発者のオンドレイ・スーリー氏はパッチのパッケージ化を迅速に行い、世界中のサーバー管理者を支援しました。
氏は長年ボランティアとしてこの作業を自動化しており、パニックにならず冷静に対処できたと語っています。一方で、インフラを支える活動が搾取構造に陥っている現状を憂慮し、貢献者が正当な対価を得られる持続可能な仕組みの必要性を訴えています。
資料作り
AI生成による画一的な記事や図の見飽き(スロップ化)を防ぎ読者の関心を惹きつけるため、プロンプトで多様な世界観のSVG図や動きのあるGIFアニメを取り入れて「人間味」を演出する工夫が紹介されています。
OS
Linux
Ubuntu 27.04「Tenacious T-Rex」の開発開始と、2027年4月のリリース予定が告知されました。
併せてPHPや証明書失効への対処法、およびカーネル脆弱性への注意喚起がまとめられています。
Windows
Windows 11 Insider Previewの最新ビルドが公開されました。設定画面では機能フラグの有効状態による絞り込みが可能になっています。
クイック設定には連携したスマートフォンの操作機能が追加され、マナーモードの切り替えや端末の呼び出しが行えます。
さらに、ブラウザを開かずに通信速度を測定できる機能も加わり、ダウンロードやアップロード速度、応答時間を手軽に確認できるようになりました。
macOS
Appleは認証局eMudhraの中間CA秘密鍵漏洩を受け、関連証明書をブロックしました。
curlやgitなどのコマンドラインツール向けには、今後の更新までの暫定回避策として、対象のルート証明書をcert.pemから削除する手順を公開しています。
アプリケーションソフトウェア
Google Workspace
Google Workspaceの最新アップデートでは、Geminiを活用した機能拡充を中心に多くの改善が行われました。
Google SheetsでのiOS対応や自然言語によるBigQuery分析、Google Docsでの音声による文書作成「Docs Live」が導入されています。
さらにGoogle Meetの多言語リアルタイム翻訳やGoogle Vidsの動画編集機能の向上など、業務効率を高める連携や新機能が多数追加されました。
ハードウェア
このページは、Apple Music上で初代iPodのインターフェースを模したデザインを表示し、関連する音楽やプレイリストの探索を促すiPod登場25周年の特設ページです。
業界動向・時事
パランティア創業者のピーター・ティールらは、民主的な規制が技術発展を阻害していると批判し、国家を開発資金をもたらす顧客として捉えて中枢へ浸透しています。
AIなどのデータ分析が公共部門に導入される際、判断の背景がブラックボックス化する懸念があります。技術を盲信せず、意思決定に疑問を持ち検証できる市民参画の回路を残すことが重要だと指摘されています。