
こんにちは!ハンズオンラボ運営のえむです。
2026年11月4日、OpenAIが「A thousand fewer paths to root」というタイトルの研究成果を公開しました。AIを使った自律的な調査パイプラインで、Linuxカーネルの脆弱性候補を洗い出し、そのうち948件についてローカル権限昇格(LPE)のエクスプロイトまで作成できた、という内容です。
正直、最初にこの数字を見たときは「え、Linuxってそんなに穴だらけなの?」と思ってしまいました。でも落ち着いて中身を読むと、このニュースが本当に問いかけているのは「Linuxが危ない」ということではなく、**「脆弱性が見つかるスピードが、人間のパッチ運用のスピードを追い越し始めている」**という現実でした。
この記事では、このニュースを入り口に、インフラエンジニアが今のうちに見直しておきたいパッチ管理の考え方を整理していきます。
この記事を読むと、以下のことができるようになります
- OpenAIの発表内容と、数字の正しい読み方を説明できるようになる
- 「ローカル権限昇格」という脆弱性の種類と、その怖さを理解できる
- AI時代のパッチ管理で、どこを見直すべきか具体的にイメージできるようになる
まず、発表された数字を整理する
報道やOpenAIの発表によると、2026年10月中旬に実施された調査の結果は次のとおりです。
| 項目 | 件数・金額 |
|---|---|
| 調査対象 | 最新のLinuxカーネル(master) |
| 脆弱性候補として分析したもの | 2,308件 |
| 実際に動作を再現できた脆弱性 | 1,724件 |
| ローカル権限昇格のエクスプロイトを作成できたもの | 948件 |
| かかったAPIクレジット | 約121万ドル(OpenAIは上限値と説明) |
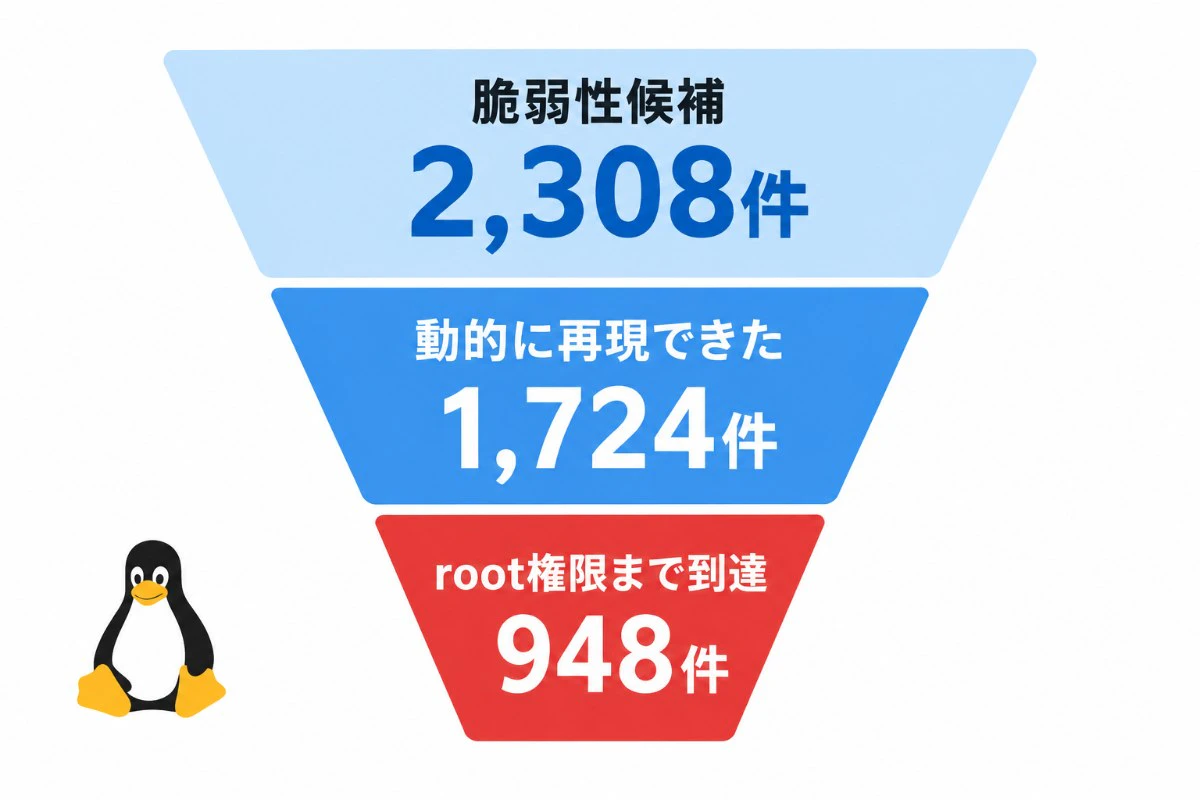
ここで大事なのは、948件は「研究環境で、最新の開発版カーネルに対して」得られた結果だという点です。私たちが本番で動かしているすべてのLinuxサーバーに、948個の穴が今この瞬間に空いている、という意味ではありません。OpenAIは重大なものから順に、パッチを作る取り組みのパートナーと協力して報告と修正を進めていると説明しています。
「ローカル権限昇格」とはどういう脆弱性か
今回見つかったのは、**ローカル権限昇格(Local Privilege Escalation:LPE)**と呼ばれる種類の脆弱性です。
以前の記事で紹介した「最小権限の原則」を思い出してください。サーバーの中では、一般ユーザーとroot(管理者)で、できることが厳しく分けられています。LPEは、**「すでにサーバーに一般ユーザーとして入り込んだ人が、本来持っていないroot権限を奪い取れてしまう」**脆弱性です。
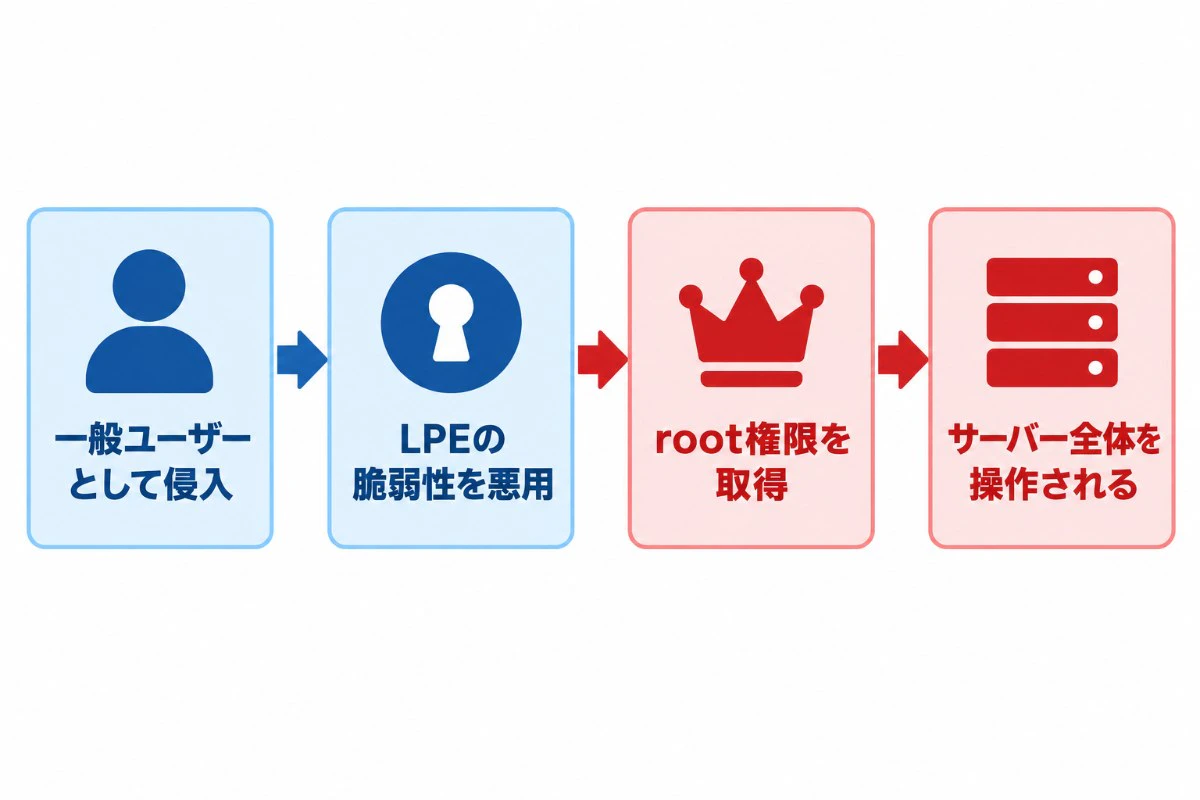
これは、**「建物に清掃員のカードで入った人が、カードリーダーの不具合を突いて、社長室のマスターキーまで手に入れてしまう」**ようなものです。
「外から直接入られるわけじゃないなら、そこまで怖くないのでは?」と思うかもしれません。ところが実際の攻撃は、**Webアプリの脆弱性や漏えいしたSSH鍵で「まず一般ユーザーとして入り込み」、次にLPEで「root化する」**という二段構えで進むことがよくあります。入口を突破されたときに被害を「一般ユーザーの範囲」で止められるかどうかを決めるのが、カーネルの防御なのです。
このニュースの本質:「見つかる速さ」が変わった
ある解説記事では、AI以前は、Linuxで見つかるローカル権限昇格の脆弱性は、年間20件程度という見方もあったと紹介されています。それが、AIのパイプラインでは1回のキャンペーンで948件です。
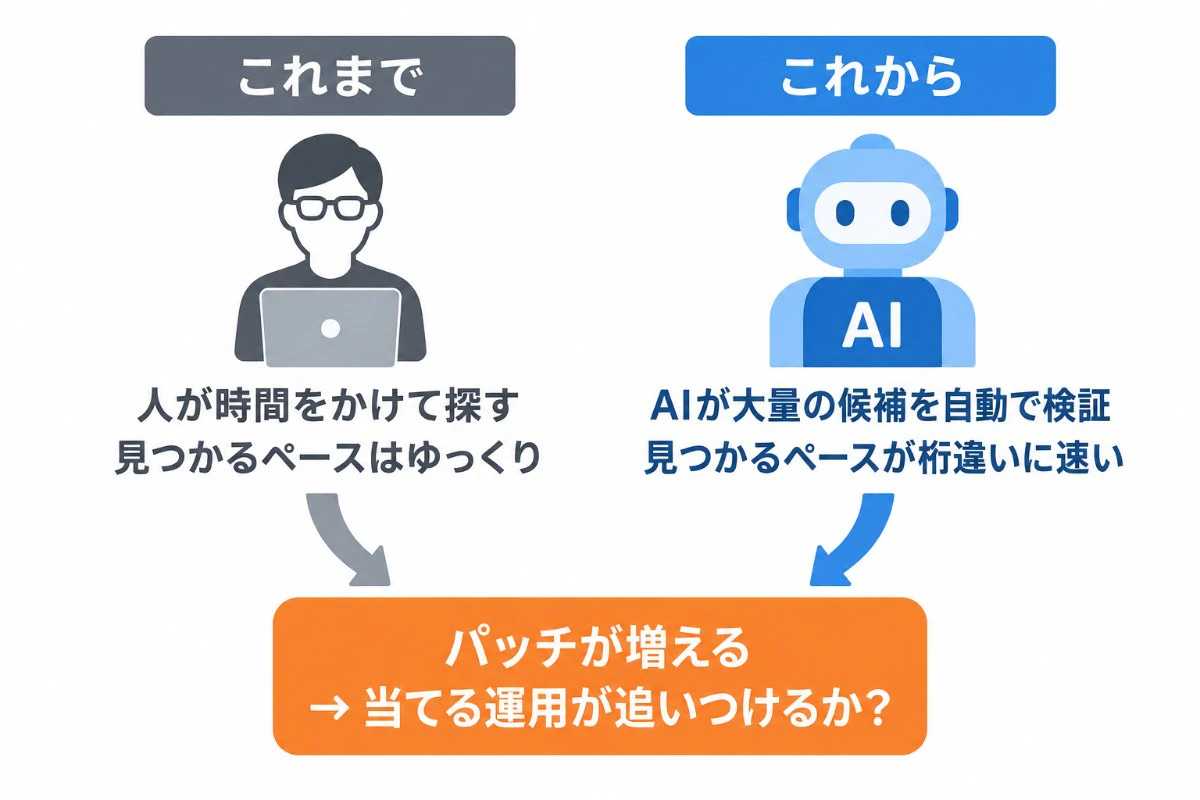
今回のOpenAIの取り組みは、見つけた脆弱性を修正につなげる「守る側」の研究です。しかし、同じような技術を攻撃者が使う可能性もゼロではありません。 以前の記事で紹介した「ゼロデイ攻撃」の怖さは、「修正が出る前に攻撃される」ことでした。脆弱性が見つかるスピードが上がるほど、**「パッチが出てから当てるまでの時間」**の重みがどんどん増していきます。
見直しポイント①:自分のサーバーのカーネルを「知っている」か
パッチ管理の第一歩は、自分が何を動かしているかを把握することです。意外と多いのが、「OSのバージョンは分かるけど、カーネルのバージョンまでは把握していない」というケースです。
# 現在動いているカーネルのバージョンを確認する
$ uname -r

# Amazon Linux / RHEL系:適用可能なセキュリティ更新を確認する
$ sudo dnf updateinfo list security

# Ubuntu系:アップグレード可能なパッケージを確認する
$ apt list --upgradable
台数が増えてくると、1台ずつログインして確認するのは現実的ではありません。以前の記事で紹介した「AWS Systems Manager」のパッチマネージャーのような仕組みを使えば、複数のサーバーのパッチ適用状況を一覧で把握できます。
見直しポイント②:「カーネル更新は再起動が必要」という壁
カーネルのパッチが厄介なのは、多くの場合、適用しただけでは反映されず、再起動して初めて有効になる点です。
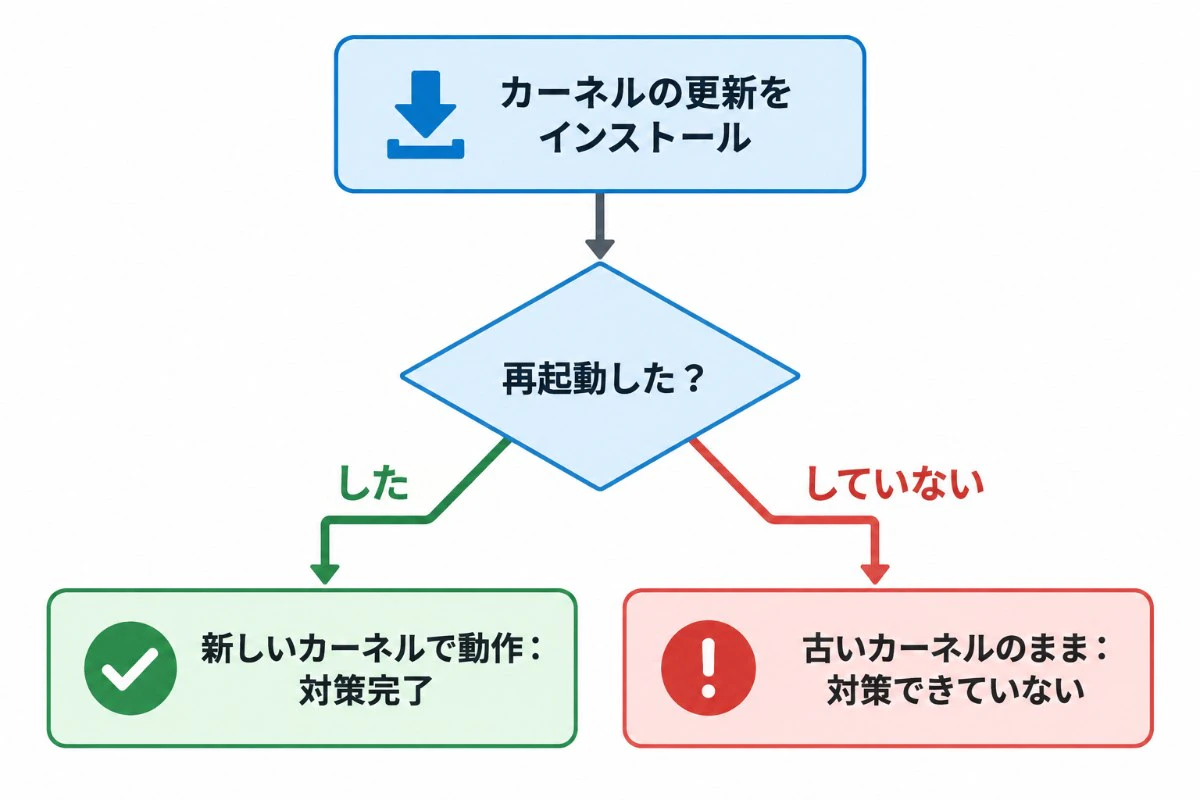
これは、**「新しい鍵を買ってきたのに、ドアに取り付けずに玄関に置いたまま」**の状態です。「アップデートは毎週当てているから大丈夫」と思っていても、再起動していなければ、カーネルは古いままかもしれません。
# Ubuntu系:再起動が必要な状態かを確認する
$ ls /var/run/reboot-required

# RHEL系:再起動が必要かを確認する
$ sudo needs-restarting -r
再起動が怖くてカーネル更新を先延ばしにしてしまう場合は、再起動しても困らない構成になっているかを見直すきっかけにしてみてください。以前の記事で紹介した「マルチAZ構成」や「Blue/Greenデプロイ」のように、1台ずつ順番に再起動してもサービスが止まらない設計にしておくと、パッチ適用のハードルが一気に下がります。
見直しポイント③:「入口」を突破されても被害を広げない
LPEは「すでに入り込まれた後」に使われる脆弱性です。ということは、そもそも入り込まれにくくすることと、入り込まれても一般ユーザーのまま閉じ込めておくことの両方が効いてきます。
| 対策 | 目的 |
|---|---|
| 不要なユーザー・SSH鍵の棚卸し | 入口そのものを減らす |
| アプリケーションを専用の低権限ユーザーで動かす | 侵入されても被害範囲を小さくする |
| SSHを閉じてSystems Managerなどで接続する | 外部から直接ログインできる経路をなくす |
| 監査ログ・不審なroot化の検知 | 突破されたことにすぐ気づく |
「パッチを当てる」だけに頼らず、何重にも防御を重ねておくことが、脆弱性が大量に見つかる時代の現実的な備えになります。
よくある勘違い:「AIが脆弱性を見つけてくれるなら、人間のパッチ運用は楽になる」ではない
「AIが脆弱性を見つけて、修正まで作ってくれるなら、運用は楽になるのでは」と思うかもしれません。しかし実際には、見つかる脆弱性が増えるほど、出てくるパッチも増え、それを検証して本番に当てる人間の仕事はむしろ増えていきます。 AIが作った修正案も、そのまま本番に適用してよいわけではなく、レビューとテストが欠かせません。「見つける」部分が自動化されても、「安全に当てる」部分の運用設計は、これからのインフラエンジニアの腕の見せどころになっていくはずです。
ビフォーアフター
【ビフォー】
- ニュースの受け止め方 → 「Linuxに948個の穴がある」と数字だけで不安になっていた
- パッチ管理 → パッケージを更新したら、それで対策が終わったと思っていた
- 防御の考え方 → 外からの侵入を防ぐことばかり考えていた
【アフター】
- ニュースの受け止め方 → 研究環境での結果だと理解し、「見つかる速さが変わった」ことの意味に目を向けられるようになった
- パッチ管理 → カーネル更新には再起動が必要なことを意識し、適用状況を確認できるようになった
- 防御の考え方 → 侵入された後に被害を広げない多層防御まで考えられるようになった
まとめ
この記事では、OpenAIによるLinuxカーネル脆弱性の調査結果をきっかけに、パッチ管理の見直しポイントを整理しました。
- 948件は最新の開発版カーネルを対象にした研究結果で、すべてのサーバーに同じ穴があるという意味ではない
- ローカル権限昇格は、侵入した攻撃者がroot権限を奪うための脆弱性である
- 脆弱性が見つかる速さが上がるほど、パッチを当てるまでの時間が重要になる
- カーネル更新は再起動して初めて有効になるため、再起動できる構成づくりが鍵になる
- パッチだけに頼らず、入口を減らし被害を閉じ込める多層防御を組み合わせる
まずは手元のサーバーで uname -r を叩いて、今動いているカーネルが最新の更新を反映しているか確認してみてください。
ハンズオンラボでは、未経験からでも「作って覚える」をモットーにしたITハンズオンイベントを定期開催しています。
面白かったら
「👇いいね」で応援