何が起きた?
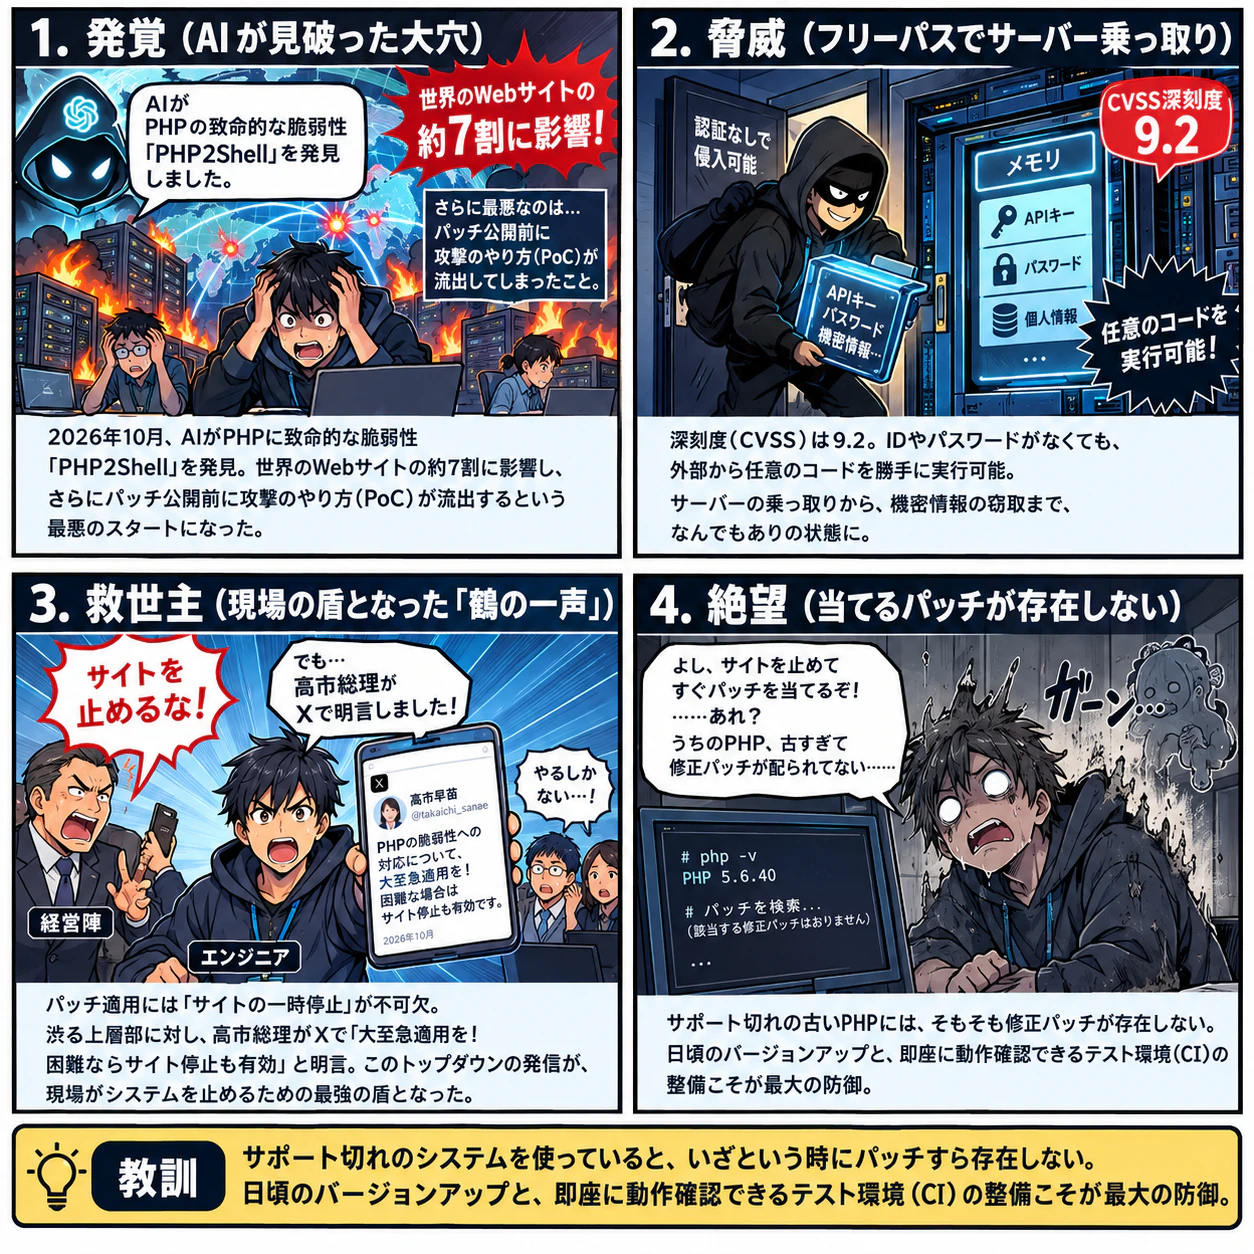
2026年10月21日、PHPに重大な脆弱性が2件(CVE-2026-109618 / CVE-2026-109619、通称PHP2Shell)見つかり、修正版が公開された。
OpenAI・Wiz・Califの3者がAIを使って発見し、世界のWebサイトの約7割で使われるPHPの影響範囲の広さから、各国で緊急対応が行われた。
何が悪いの?
認証なしで外部から任意のコードを実行される恐れがある(深刻度 CVSS 9.2)。
サーバーの乗っ取りに加え、メモリ上のパスワードやAPIキーが抜かれる可能性もある。
なぜ大騒ぎになった?
- 影響範囲が広い(PHP 5.4以降の全バージョンが対象)
- 公開前に情報が流出し、PoC(概念実証コード)も出回った
- 総理がXで「大至急パッチ適用を」と呼びかけ、困難ならサイトの一時停止も有効と明言した
対応のしにくさ
パッチ適用には「動作確認 → 停止 → 適用・再起動 → 再開」が必要で、
止めたがらない経営陣との調整が壁になりがち。
今回は総理の発信が、停止判断の後押しになった。
さらに、サポート切れの古いPHPを使っていると、そもそも当てるパッチがない。
バージョンアップは非互換対応で大工事になる。(サポート切れのバージョンを使わないよう日々バージョンアップをしておこう)
修正版
| 系統 | 修正バージョン |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
8.1以前は公式サポート外
エンジニアとして気をつけること
- 自社システムのPHPバージョンとサポート期限を棚卸しする
- テストとCIを網羅し、パッチ適用後に影響がないと言える環境を作っておく(確認が速く済めば、停止時間も短くできる)
- パッチ適用後は、ログの確認と、必要なら秘密情報(パスワード、APIキー、環境変数の認証情報など)も新しく入れ替える