
はじめに
AIの力により、従来より開発速度があがっています。
みなさんの中にも従来数ヶ月かかっていた作業が数日で終わったという経験をした方がいるかもしれません。
これは悪意を持った攻撃者も同じで、脆弱性の発見速度、つまり攻撃されるまでの速度が上がっています。
データベースを安全に使用するためには、よりタイムリーなセキュリティーパッチの適用が求められます。
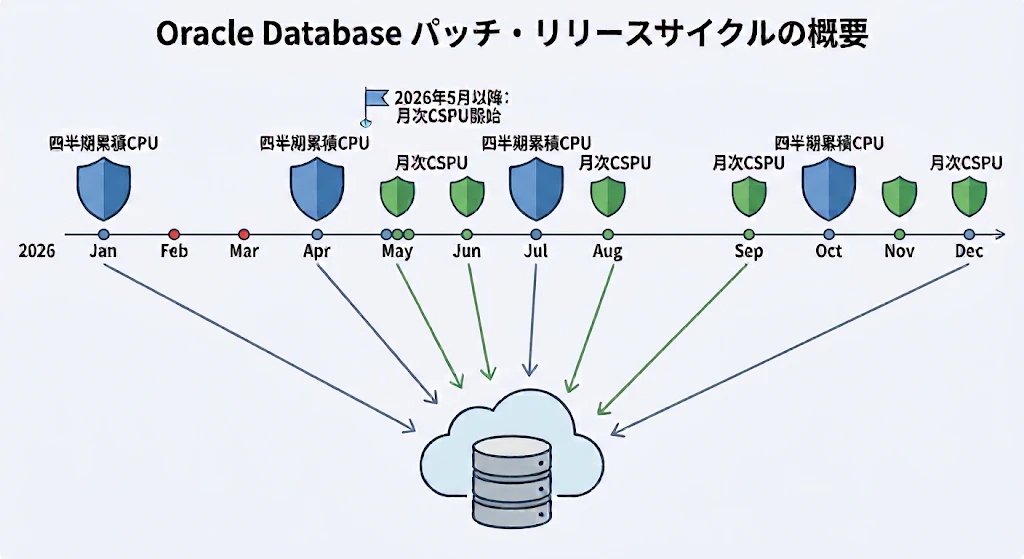
Oracle社も従来は四半期ごとに「CPU」と呼ばれるセキュリティパッチをリリースしていましたが、2026年5月から月次で「CSPU」と呼ばれるセキュリティパッチをリリースするようになりました。
Oracle Databaseのセキュリティーパッチの種類
CPU (Critical Patch Update)
CPU(Critical Patch Update)は、Oracleから四半期ごとにリリースされる累積型のセキュリティ修正パッチです。
従来から提供されている標準的なパッチであり、四半期の間に発見された複数のセキュリティバグや脆弱性に対する修正が累積して含まれています。重要なシステムを既知の脅威から保護するためのベースとなるアップデートです。
なお、データベースでは同じ四半期ごとにRU(Release Update)パッチがリリースされており、こちらにセキュリティ修正も含まれています。
CSPU (Critical Security Patch Update)
CSPU(Critical Security Patch Update)は、2026年5月から新たに導入された月次のセキュリティパッチです。
従来の四半期ごとのCPUを補完する役割を持ち、重大なセキュリティ問題に対してよりタイムリーで優先度の高い修正を毎月提供します。原則として毎月第3火曜日を基準としたサイクルでリリースされるため、攻撃手法の進化に対して迅速に対応することが可能です。
なお、四半期ごとにリリースされるCPUには、これら月次のCSPUで提供された修正が含まれます。
また、Linux X86-64版のデータベースでは毎月MRP(Monthly Recommended Patch)パッチがリリースされており、こちらにセキュリティ修正も含まれています。
パッチ適用についての不安について
パッチを適用することによって、SQLの実行計画が変わり、パフォーマンスが悪化してしまうのではないかという不安を抱く方は少なくありません。従来のオンプレミス環境での運用経験から、パッチ適用に対して懸念を持つケースは非常に多く見られます。
しかし、セキュリティパッチやRU(Release Update)の適用によって、直ちに既存のSQLパフォーマンスが悪化するリスクが低くなるように設計されています。
オプティマイザ修正のデフォルト挙動
SQLをより良いパフォーマンスで実行するための計画を立ててくれる機能が「オプティマイザ」ですが、場合によっては一部のSQLのパフォーマンスが悪化する可能性がないとは言えません。Oracle Databaseでは、RUなどのパッチにオプティマイザ関連の不具合修正が含まれていた場合でも、それらはデフォルトで「無効」の状態で適用されます。
つまり、パッチを適用しただけではSQLの実行計画を決定するオプティマイザの基本ルールは変わらないため、既存のクエリの実行計画が突然変化して性能が劣化するという事態を未然に防ぐことができます。
「Autonomous AI Database」の機能を利用した安全なパッチ事前検証
このように直接的なリスクは小さくなるように設計されていますが、間接的な要因による影響を排除するために、OCI(Oracle Cloud Infrastructure)をはじめてとして、各種クラウド上で利用できる「Autonomous AI Database」を利用すれば「ワークロードリプレイ」機能を活用した事前検証が可能になります。
AWS、Azure、Goole Cloudで利用できるOracle Databaseの情報はこちら
OCIのマルチクラウド
ワークロードリプレイの流れ
-
早期パッチレベルでのクローン作成
まずは、本番環境の「リフレッシュ可能クローン」を作成します。この際、パッチレベルの設定を「早期パッチ(本番環境より1週間早くパッチが適用される設定)」にします。 -
本番ワークロードのキャプチャと再現
ソース・データベース(本番環境)側でワークロードのキャプチャ設定を有効化して、リフレッシュクローン環境でワークロードリプレイを実行するようにします。これにより、キャプチャされた本番のワークロードが、早期パッチ適用済みの対象クローン上で実行されます。 -
レポートによる影響確認
リプレイ実行後に出力されるレポートを参照することで、レポート対象期間のワークロードが正常に記録・処理されたかを確認できます。
これらの機能を活用することで、パッチ適用による大規模なパフォーマンステストを手動で行う工数を削減し、安心して本番へのパッチを受け入れる運用体制を確立できます。
頻繁なパッチ適用の自動化について
毎月CSPU/MRPがリリースされるとなると、「常にタイムリーなパッチ適用が必要なのは理解できるが、毎月の手動適用は運用担当者の負担が大きすぎる」という課題が生じます。
この課題も「Autonomous AI Database」を利用することで解決できます。さらに、よりタイムリーなパッチ適用も実施できます。
週次メンテナンスとタイムリーな適用
Autonomous AI Database環境では、パッチは月次や四半期を待つことなく、あらかじめ設定された「週次」のメンテナンス・ウィンドウを利用して自動的に適用されます。
CSPUなどの重大なセキュリティ修正は、一般向けに公式リリースされるよりも前にシステムへ反映される仕組みになっています。そのため、ユーザーが適用タイミングを意識しなくても、システムは利用可能になり次第すぐに保護されます。
なお、パッチ適用はオンライン・オペレーション(ローリング方式)で実行されるため、パッチ適用中であってもシステムを継続利用できます。(長時間バッチ実行中などは影響があるため対策が必要です)
まとめ
AI時代においてサイバー攻撃のスピードが加速する中、高頻度なセキュリティパッチの適用は不可欠です。手動での運用管理が難しい場合は、パッチの事前検証から適用までを高度に自動化できる「Autonomous AI Database」の活用も検討し、安全なデータベース運用をおこないましょう。