

はじめに
2026年10月は、パッチが化けて出た月でした。
最終週だけを切り取っても、CISAはPHPの脆弱性2件(通称「PHP2Shell」)を悪用確認済みカタログ(KEV)に追加しました。Firefox 159は、1つのアドバイザリで167件のCVE(公開された脆弱性に付く識別番号)を公開しています。WordPress 7.1.4は22件の脆弱性を修正しました。月の前半には、MicrosoftのPatch Tuesdayが1,400件を超えました。Oracleの四半期アップデートも1,295件のパッチを出しています。
見出しだけを追えば、「ソフトウェアが壊れ始めた」と読めます。けれど数字を並べてみると、別の姿が見えてきます。
この記事の仮説はこうです。増えたのはバグそのものより、バグを見つける力と数え方だった。そして本当に問われているのは、それを受け止めるプロセスの方だ。
なお、英語で書いたMedium版を土台に、Qiita向けに再構成しています。
お化けは前から家にいた
まずは規模から。CVE Programの四半期データを使い、1月から9月の同じ期間でそろえて比べました。
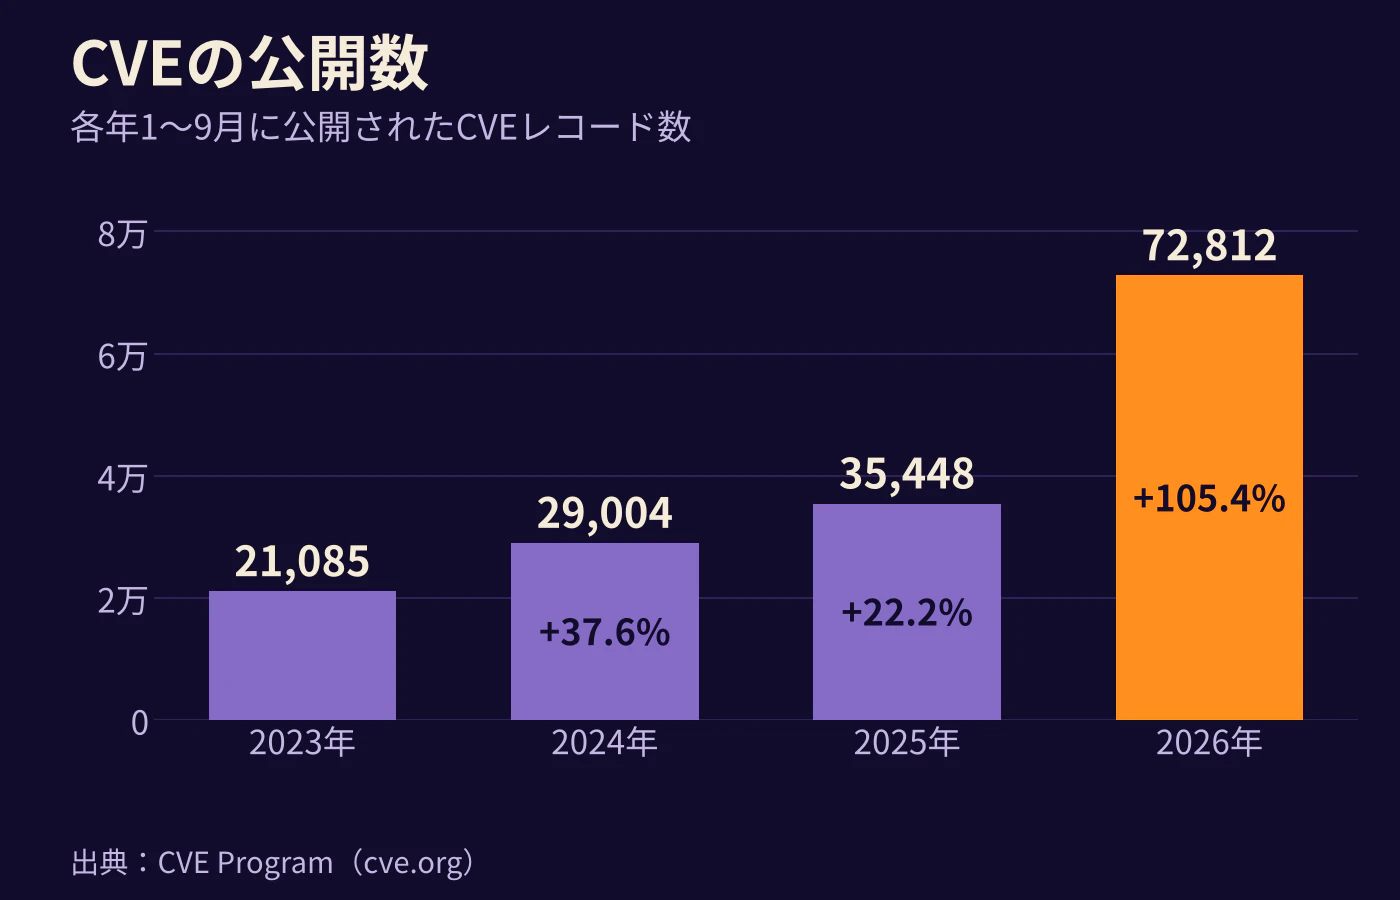
増加そのものは、2026年に始まったわけではありません。2024年と2025年にも、2桁の伸びがありました。それでも2026年は別物です。9月末の時点で、すでに2025年の通年(48,244件)を超えていました。
ここで1つ注意があります。これは公開日で数えた数字です。2026年10月に公開されたCVEが、何年も前に出荷されたコードのバグを指していても不思議ではありません。
公開日は、バグが混入した日ではない。「今月見つかったバグ」と「今月作り込んだバグ」は、別の数字です。
見つける力が上がると、グラフは跳ねる
一番わかりやすい例はFirefoxです。
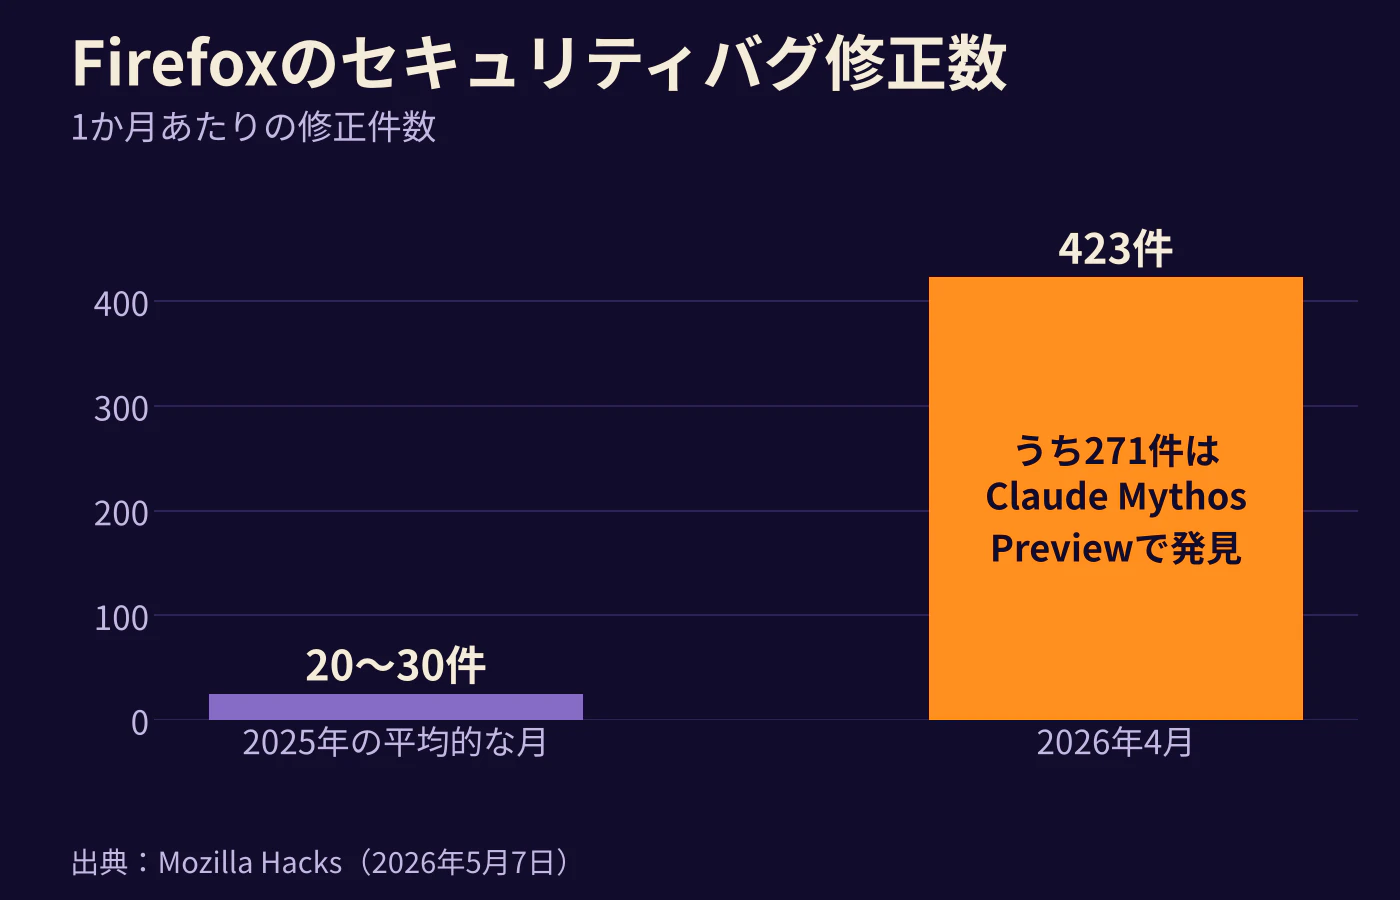
Mozillaは2025年を通じて、月に20〜30件ほどのセキュリティバグを修正していました。それが2026年4月には423件になります。うち271件は、AnthropicのClaude Mythos Previewを使って見つかったものです。
Mozillaはこれらを、出荷済みのコードに潜んでいた潜在的なバグだと説明しています。新しく作り込まれたのではなく、前から家にいたお化けです。
Mozilla Hacksの解説記事を読むと、「AIがバグを見つけた」で終わる話でもないとわかります。Firefoxのチームは、既存のファジング基盤の上にエージェント型のパイプラインを組みました。再現可能なテストケースを必須にし、重複排除とトリアージを通してから修正に回しています。成果を実用的なものにしたのは、モデルの性能だけでなく、その周りの検証の仕組みでした。
ここから立てられる仮説は単純です。検出の仕組みが変われば、製品が同じでもバグ件数は跳ねる。グラフの上昇だけでは、品質の悪化なのか、ライトが明るくなっただけなのかを区別できません。
数え方が変わっても、グラフは跳ねる
2つ目の落とし穴は、計測方法そのものの変更です。
Firefox 159のアドバイザリによると、社内で見つかったメモリ安全性のバグは、1つのCVEにまとめず、バグごとのCVEとして公開する方針へ変わりました。作業量が同じでも、見出しの数字は大きくなります。
CVEの仕組み全体も変わっています。CVEを採番できる組織(CNA)は、2022年末の263から、2026年第3四半期末には563まで増えました。発行元が増えれば、レコードも増えます。ソフトウェアの安全性とは関係なく、です。
Microsoftの10月のPatch Tuesdayに至っては、集計する人によって合計が1,407件から1,416件までばらつきました。既知の問題やサードパーティ製コンポーネントを含めるかどうかで、数字が変わるためです。
品質指標でも同じことが起きます。起票ルールを変えた。チケットの分割単位を変えた。重大度の定義を見直した。どれもダッシュボードの上では「品質の変化」に見えてしまいます。
グラフが跳ねたら、まず計測方法が変わっていないかを確かめる。10月は、その当たり前を大規模に見せてくれた月でした。
チケットが溢れたとき、何が起きたか
見つける力が上がると、次は受け止める側が詰まります。この章が、セキュリティの外へ一番持ち出しやすい部分です。
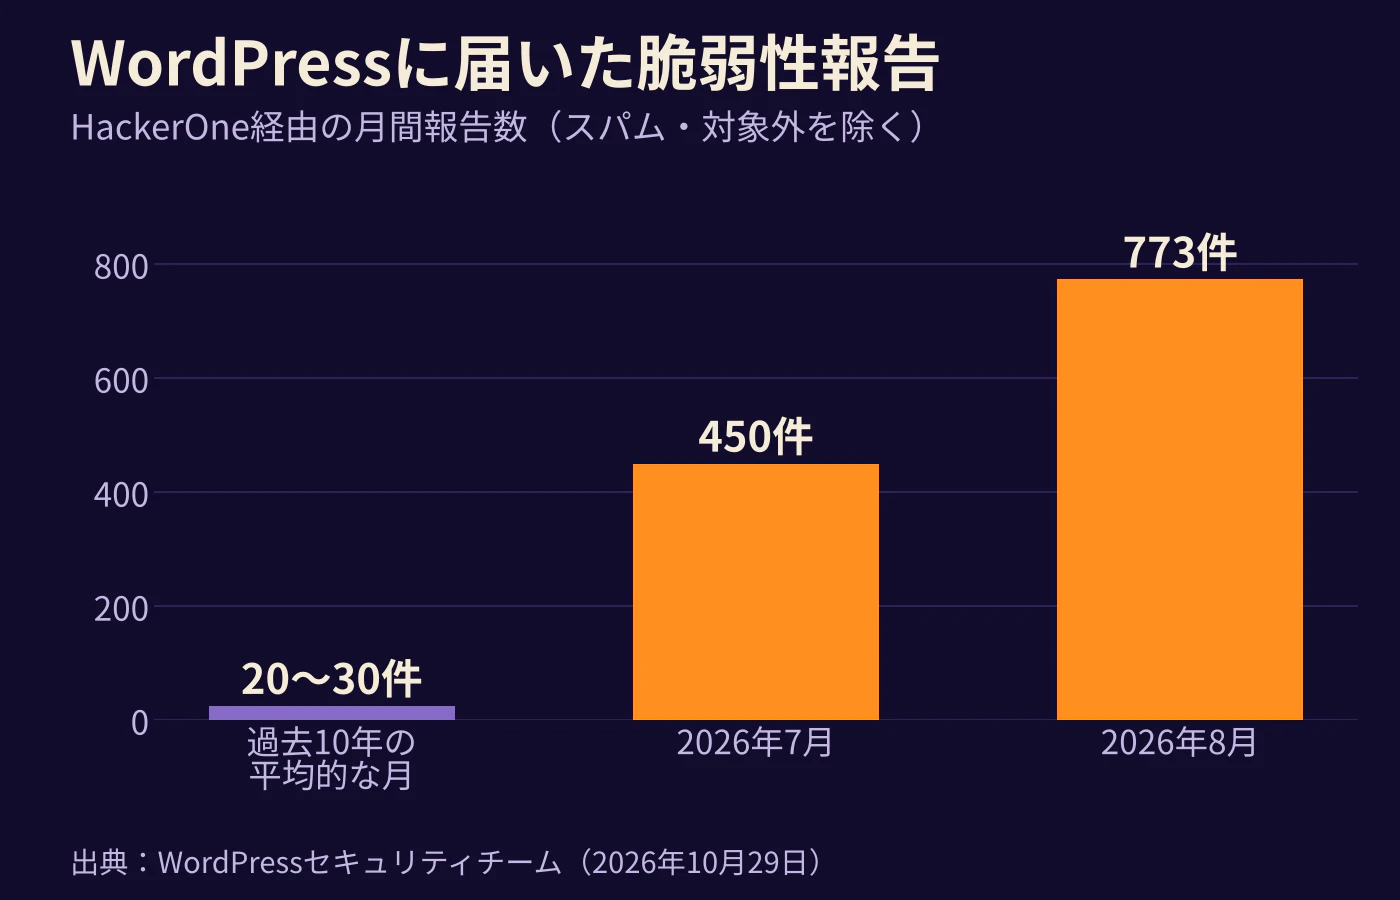
WordPressのHackerOne(脆弱性報告を受け付けるプラットフォーム)には、約10年間、月20〜30件の報告が届いていました。2026年7月には450件、8月には773件です。
セキュリティチームの報告によれば、2026年の報告は3,000件を超え、過去12年分の合計を上回りました。スパムや対象外の報告を除いた数です。
GitHubも同じ波をかぶりました。Advisory Databaseは2026年5月に1,560件のレビュー済みアドバイザリを公開しています。通常の月の5倍を超える量です。それでも流入には追いつかず、一部のレビューは数週間待ちとなりました。
発見が安くなっても、ボトルネックは消えません。検証、重複排除、調整、修正、公開の側へ移るだけです。
では、溢れたチケットにどう対処したのか。両チームの打ち手を並べると、意外なほどシンプルでした。
| 打ち手 | WordPressの例 | Mozillaの例 |
|---|---|---|
| 入口で対象を絞る | 9月1日にバグバウンティの対象範囲を見直し、影響が明確な問題に集中 | 探索対象をソースファイル単位で指定し、AIに調べさせる |
| 再現をゲートにする | AIが報告を安全な環境で再現し、要約と推奨を付ける | AIに再現可能なテストケースを作らせ、実際にクラッシュするか確かめる |
| 判断は人に残す | 最終判断はセキュリティ研究者が行う | 届いたバグはFirefoxのエンジニアが確認して修正する |
| 出口を自動化する | セキュリティリリースの109工程の約73%を自動化 | 新しいビルドを毎週ユーザーへ届ける |
結果として、WordPressのトリアージ待ちは359件から2桁まで減りました。ただし、これで片付いたわけではありません。量に対する運用上の答えであって、すべての報告を遅れなく捌ける証明ではない。そこは区別しておきたいところです。
件数ではなく、影響で見る
では、脆弱性が倍増した分だけ、攻撃も増えたのでしょうか。
手がかりとして、CISAのKEVカタログを集計しました。KEVは、実際に悪用された証拠がある脆弱性だけを集めたリストです。
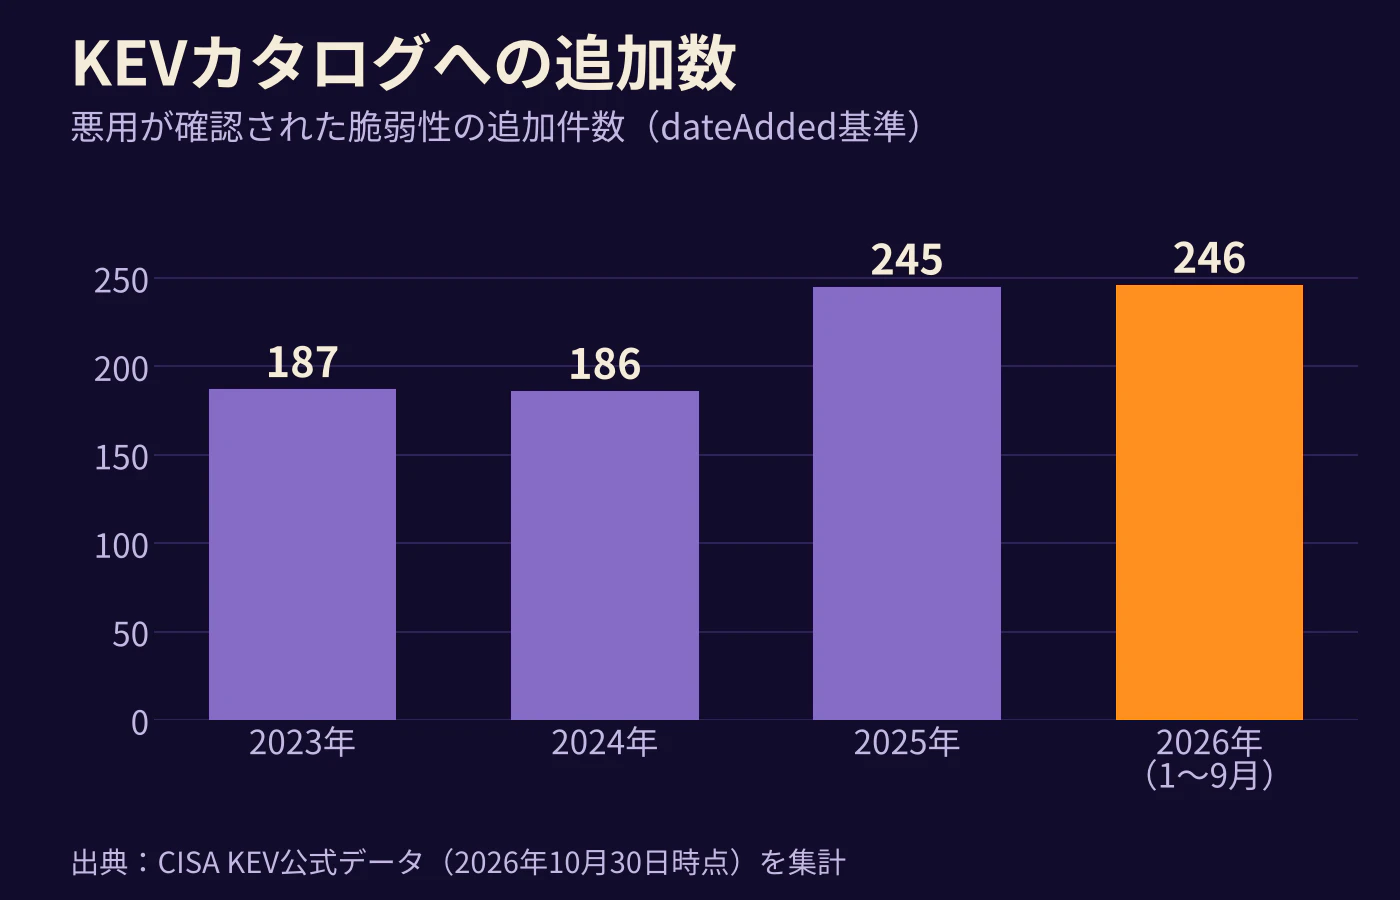
出典:CISA KEVの公式データを集計(2026年10月30日時点のスナップショット)。dateAddedはカタログへの追加日であり、悪用が始まった日ではない。
CVEの公開数は、KEVへの追加数よりはるかに速く伸びています。ただし、2つを割り算して「悪用率」と呼ぶことはできません。KEVに追加されたものには何年も前のCVEが含まれていて、比べている母集団が違うからです。
悪用率を測るなら、ある期間に公開されたCVEをコホートとして追い、後から悪用の証拠が出たものを数える必要があります。
一方で、絶対数を見ると楽観もできません。1〜10月で比べると、2025年の214件に対して2026年は282件。約32%の増加です。PHP2Shellでは、PHPが緊急修正を出した10月21日の4日前、10月17日にはすでに悪用の試みが観測されていました(AWSの報告)。
品質の言葉に直せば、「起票されたバグの数」ではなく「本番で起きた障害」や「ユーザーに届いた影響」で見る、という話です。ただし分母と分子の母集団をそろえないと、きれいな比率ほど嘘をつきます。
一番育ったお化けは、パッチギャップ
この1か月で本当に大きくなったリスクがあるとすれば、それはバグの数ではありません。修正がコードに入ってから、ユーザーの手元に届くまでの時間。いわゆるパッチギャップです。
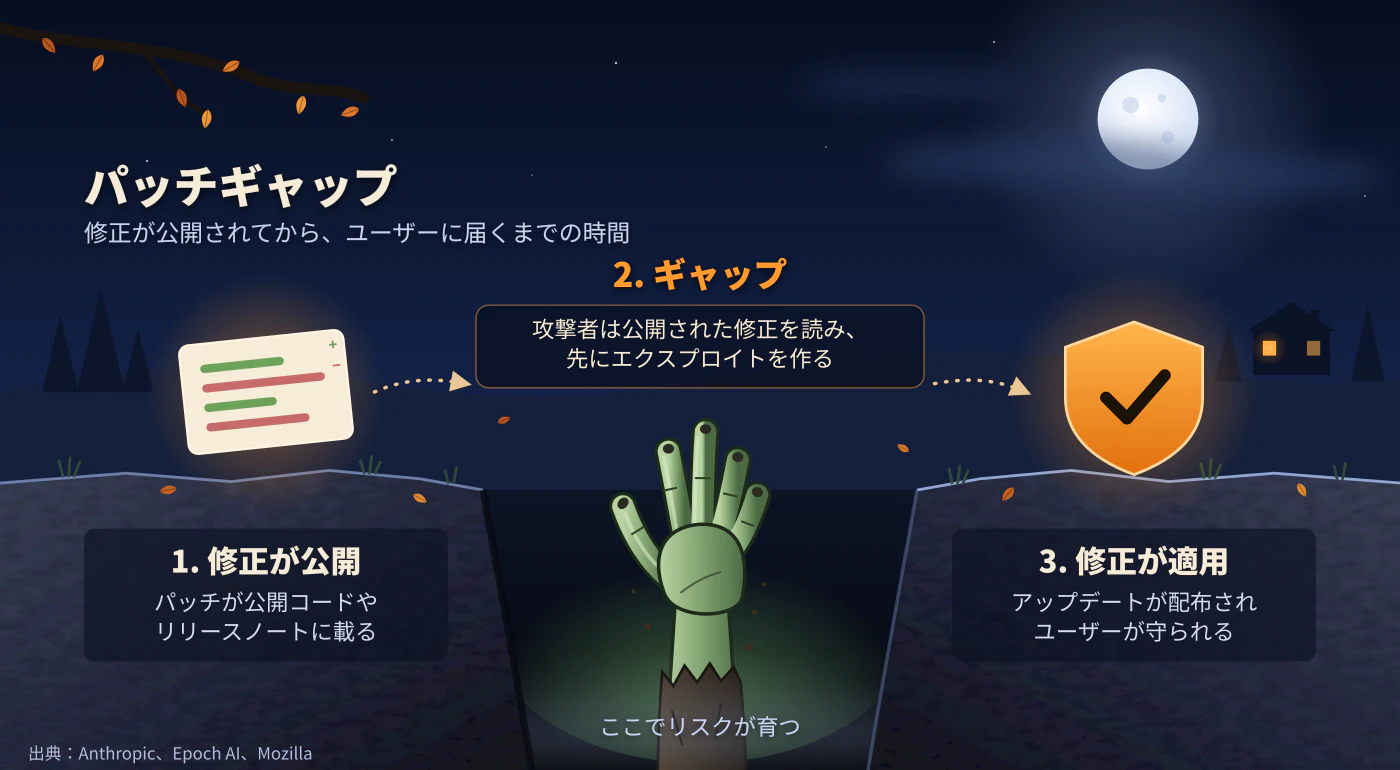
バグを見つけるモデルは、パッチも読めます。AnthropicのFrontier Red Teamの報告によると、Mythos PreviewはFirefoxの修正が公開ソースに入ってから1時間以内に、動作するエクスプロイトを作りました。修正を含むリリースは、その時点でまだ18日先でした。
Mozillaはこれを受けて、新しいビルドを毎週ユーザーに届ける体制へ移りました。修正がリリースされるまで、一部の回帰テストを公開しない対策も発表しています。
品質の現場に置き換えると、「修正がマージされた」と「修正が本番に出た」の間の時間です。DORAの指標でいう変更のリードタイム(変更が本番へ届くまでの時間)に近い考え方です。発見が速くなるほど、ここの遅さが目立ちます。
現場に持ち帰れること
10月のパッチの山から、セキュリティ以外にも使える教訓を3つ挙げます。
- グラフが跳ねたら、まず計測方法を疑う。 検出ツールの導入、起票ルールの変更、集計範囲の違いは、どれも品質の変化に見えてしまう。グラフには、計測方法を変えた日を注釈として残しておく
- 流入が急増したら、入口と出口から手を付ける。 対象範囲を絞り、再現をゲートにし、リリース工程を自動化する。再現手順のない報告は、ラベルを付けて差し戻す。人の判断は、最後の判定に集中させる
- 件数ではなく、届くまでの時間を見る。 修正がマージされたかではなく、本番に届いたかを追う。マージとデプロイの日時をチケット単位で記録すれば、その差がそのまま指標になる
おわりに
明るいライトのおかげで、ずっと家の中にいたお化けが、ようやく見えるようになりました。増えたのはお化けではなく、見つける力と数え方です。
そして怖いのは、10月に何体見つかったかではありません。居場所がわかったあとも、ドアを開けっぱなしにしている時間の方です。
参考文献
- CVE Program Metrics
- Behind the Scenes Hardening Firefox with Claude Mythos Preview(Mozilla Hacks)
- Defending the patch gap against automated attackers(Mozilla)
- Mozilla Foundation Security Advisory 2026-118
- The Core Security Initiative: two months in(WordPress)
- Inside the Advisory Database and what happens when vulnerability volume breaks records(GitHub)
- CISA Known Exploited Vulnerabilities(cisagov/kev-data)
- N-days(Anthropic Frontier Red Team)
- Amazon threat intelligence identifies PHP2Shell exploitation prior to public disclosure(AWS)
- October 2026, the Witching Month of Patches(Medium版)