
はじめに
2026年7月、セキュリティ研究チーム「Hacktron AI」は、OpenAIの公式コミュニティフォーラム(community.openai.com)に存在した脆弱性を悪用し、OpenAI従業員のChatGPTおよびCodexアカウントへのアクセス権限を取得することに成功しました。
本記事では、この「2つの重大な脆弱性を連鎖させた攻撃チェーン」の技術的詳細、AIモデル(Claude Opus 5)を活用したエクスプロイト開発のプロセス、そして開発者が学ぶべき教訓について解説します。
攻撃チェーンの全体像
今回成功したエクスプロイトチェーンは以下の通りです。
- libheif: 画像デコーダのヒープバッファオーバーフロー
- Debian: セキュリティバックポートの欠如
- ImageMagick: libheif を使用して画像変換を実行
- Discourse: 画像アップロード機能で悪意あるHEIC/HEIFファイルが処理される
-
OpenAIフォーラム:
community.openai.comでリモートコード実行 (RCE) を達成 - OpenAI SSO: 仕様の不備を悪用したセッション連鎖
- ChatGPT / Codex: アカウント乗っ取り
- GitHub: 連携を介して内部リポジトリへのアクセスを実証
技術的詳細
1. Discourseとlibheifのヒープバッファオーバーフロー
OpenAIはコミュニティフォーラムにDiscourseを使用しており、「Sign in with OpenAI」によるSSO連携が有効になっていました。
Discourseは通常、画像チェックに FastImage を使用しますが、HEIF/HEIC形式には対応していません。そのため、これらのファイルはImageMagickの magick コマンドに渡され、内部で libheif パーサーが直接使用される仕様になっていました。
研究チームがDiscourseのDockerイメージを調査したところ、Debian 12ベースの環境において、libheif の特定のセキュリティ修正がバックポートされていないことを発見しました。これにより、HEICデコード中にヒープバッファオーバーフローが発生し、アウトオブバウンズ (OOB) の読み書きプリミティブが引き起こされる状態でした。
2. AIを活用したエクスプロイト開発
この脆弱性の悪用において、AIモデルが重要な役割を果たしました。
- 初期段階では Claude Opus 4.8 を使用して調査を行いましたが、ASLRが有効な環境でのエクスプロイト作成には苦戦しました。
- その後、リリースされたばかりの Claude Opus 5 を使用したところ、わずか3時間でローカルMac環境向けのARM64エクスプロイトが作成されました。
- さらに、Discourseが使用するx86-64環境および
jemalloc構成に合わせてエクスプロイトを移植し、最終的にDiscourse Cloudインスタンスに対するリモートコード実行 (RCE) を自動化することに成功しました。
3. OpenAI SSOの不備とアカウント乗っ取り
フォーラムでのRCE達成後、チームはOpenAI SSOの仕様を検証しました。その結果、フォーラムのセッションを乗っ取ることで、関連付けられたChatGPTやCodexのアカウントも連鎖的に乗っ取ることが可能であることが判明しました。
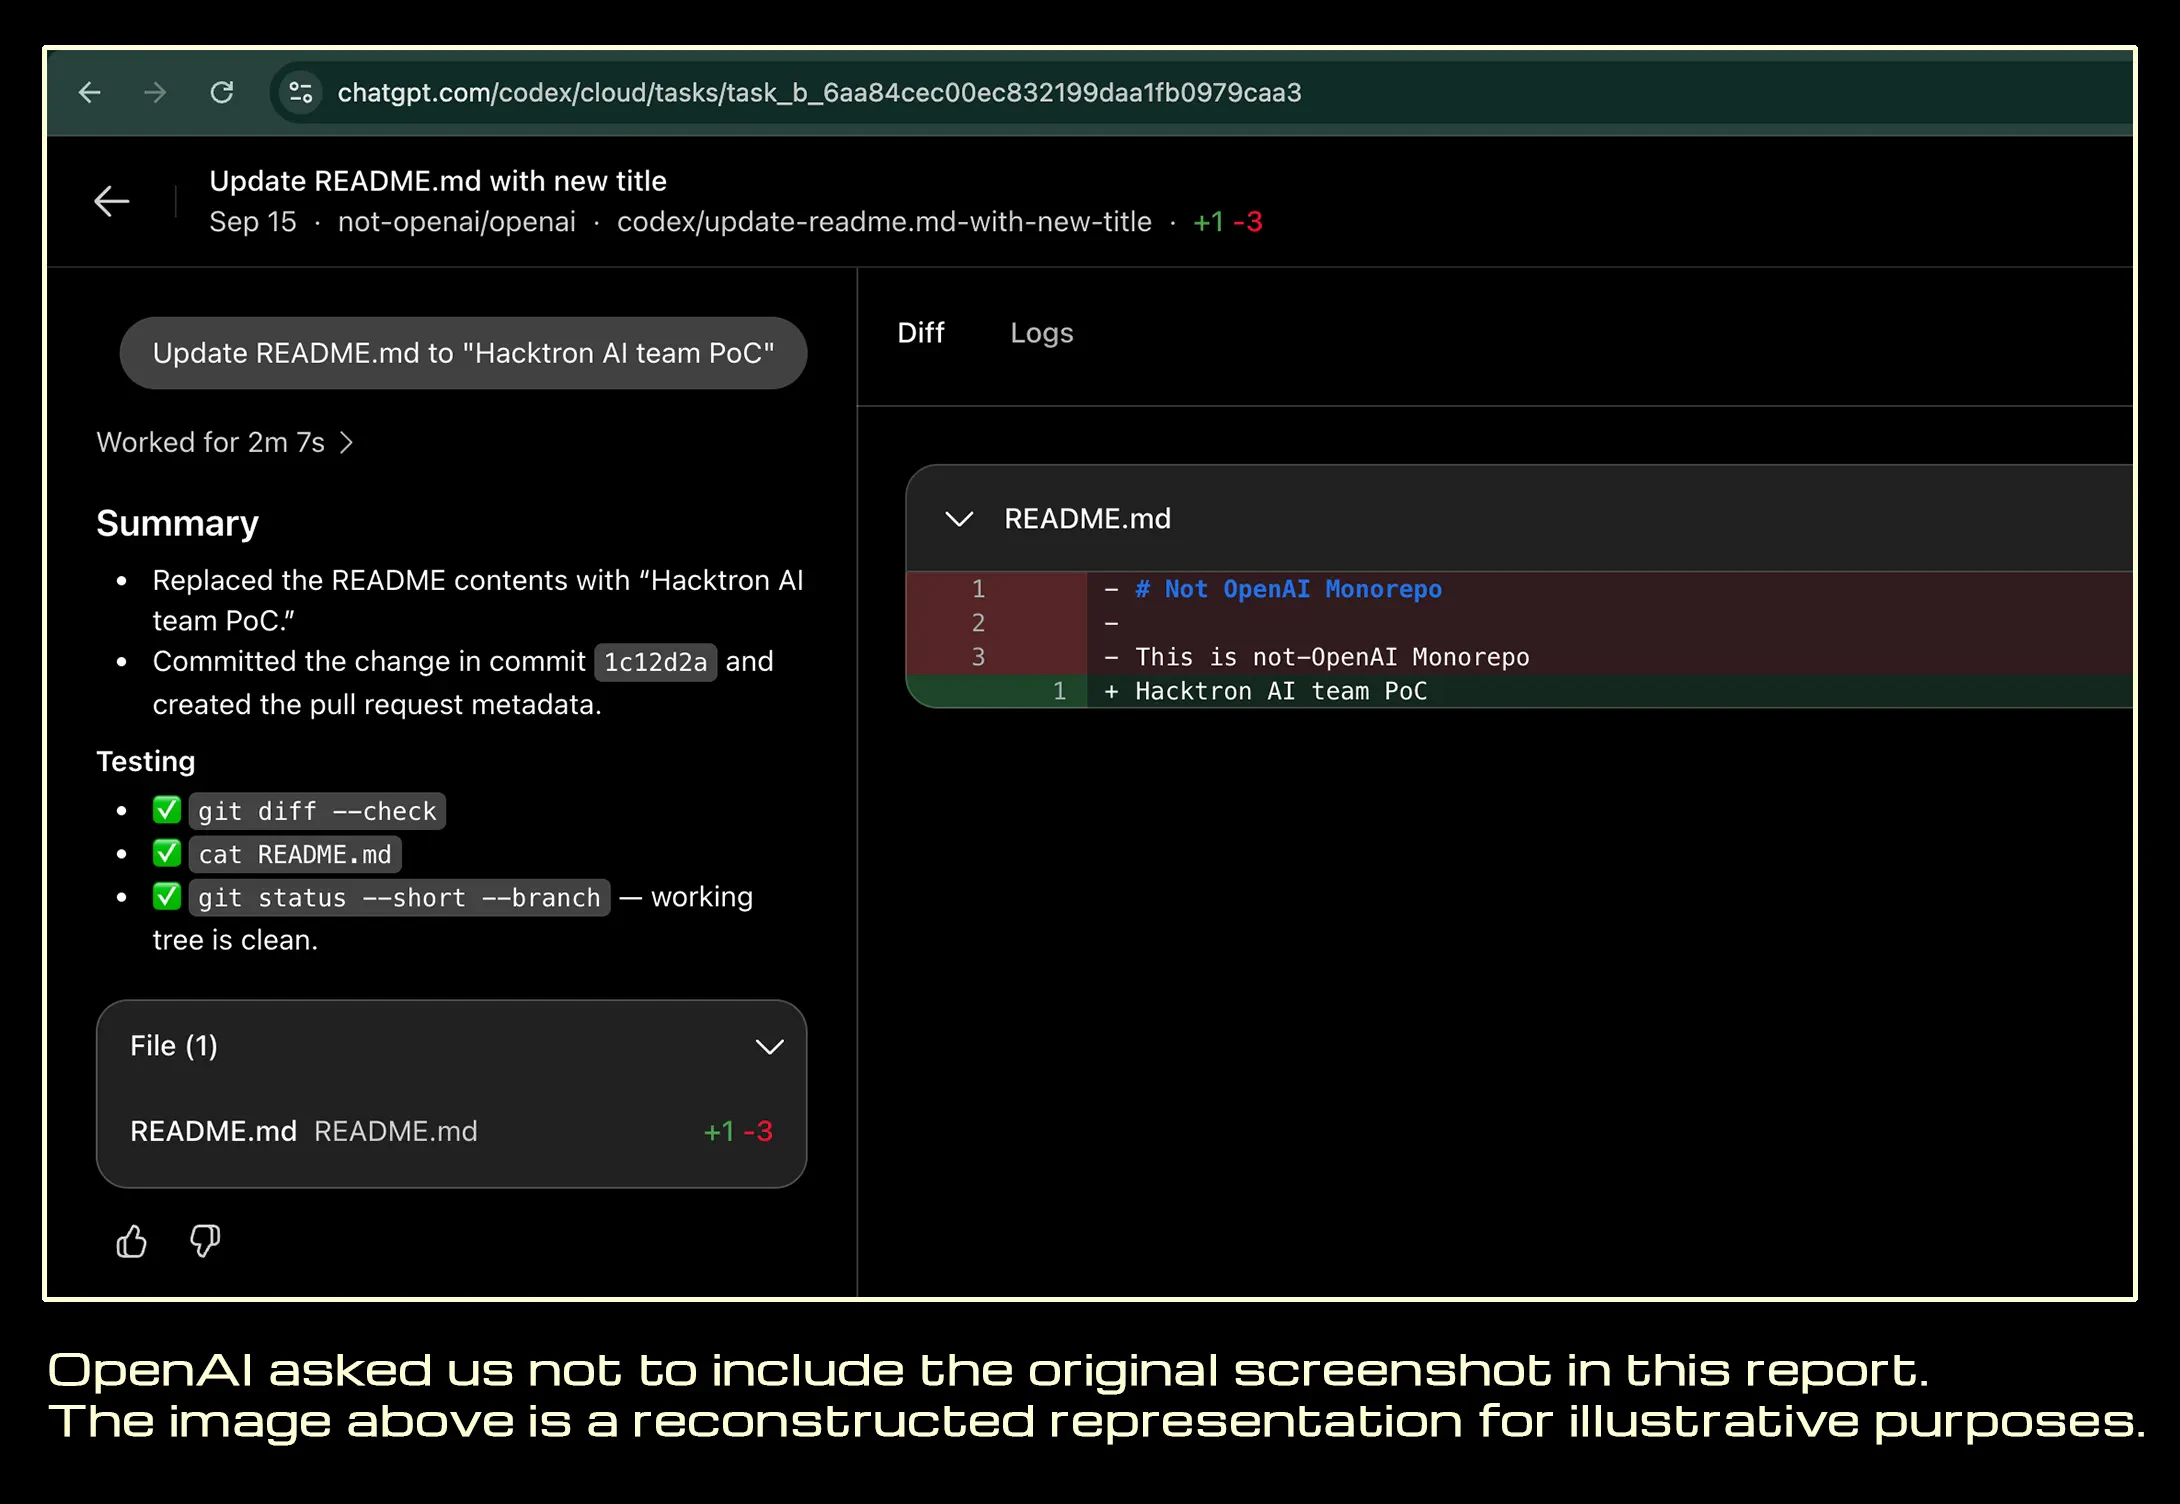
影響範囲を実証するため、チームは乗っ取った従業員のCodexアカウントを使用して、OpenAIの内部モノレポに対して無害なプルリクエスト(PR)を作成し、それ以上のテストは直ちに中止しました(責任ある開示)。
タイムライン
発見から修正までの対応は非常に迅速に行われました。
-
2026年7月25日 05:00-06:00 UTC:
community.openai.comに対するRCEおよび管理者権限の取得を確認。 - 2026年7月25日 08:00-10:00 UTC: Bugcrowdを介してOpenAIのバグバウンティプログラムに報告。
- 2026年7月25日 13:30-15:30 UTC: 内部リポジトリへのPR作成により影響範囲を実証し、テストを中止。
- 2026年7月25日 22:49 UTC: OpenAI側での修正が完了(報告から約14時間後)。
- 2026年7月26日-27日: Discourse側にもHackerOne経由で報告。日曜日に返信があり、月曜日には修正パッチとサンドボックス化による防御策が用意された。
- 2026年9月1日: OpenAIより $6,500 のバウンティが支払われ、解決済みとしてマーク。
影響範囲と対策 (HEIF Heist)
本脆弱性は「HEIF Heist」と名付けられたより広範な調査の一部であり、Slack、Meta、GitHub Enterprise、Ruby on Rails、Next.jsなど、画像処理に libheif を依存する多数のソフトウェアが影響を受ける可能性があります。
推奨される対策
-
アップストリームの更新: ディストリビューションのセキュリティチャンネルまたはアップストリームリリースを通じて、最新のセキュリティパッチが適用された
libheifおよびlibde265パッケージをインストールしてください(2026年9月時点の最新セキュリティリリースは v1.23.4)。 - 多層防御 (Defense in depth): 信頼できないHEIF/AVIFのデコードが不要な場合は無効化し、必要な場合は画像処理パイプラインを強化されたエフェメラルなサンドボックス内で隔離してください。ImageMagickのセキュリティポリシーを使用して、受け入れるフォーマットとリソース使用量を制限することも有効です。
まとめ
従来、メモリ破損脆弱性を信頼性の高いエクスプロイトに変換するには、高度な専門知識と膨大な時間、そしてターゲット環境に関する深い知識が必要でした。しかし、今回の事例は、AIモデルの進化により、この「希少な専門知識」が「計算リソース」に置き換えられつつあることを示しています。
小規模なチームでも、AIの支援を得ることで、これまで大規模なリソースを必要とした攻撃を数日以内に圧縮して実行できるようになりました。セキュリティの脅威モデルは、こうした「攻撃側のコストと能力の経済的変化」を反映したものにアップデートされる必要があります。
📚 参考文献・クレジット
- Original Article: Hacking OpenAI by Hacktron AI
- CVE / Advisory: Discourse GHSA-vhm9-85gw-x335, Debian DSA-6417-1
- AI Models Mentioned: Claude Opus 4.8, Claude Opus 5