
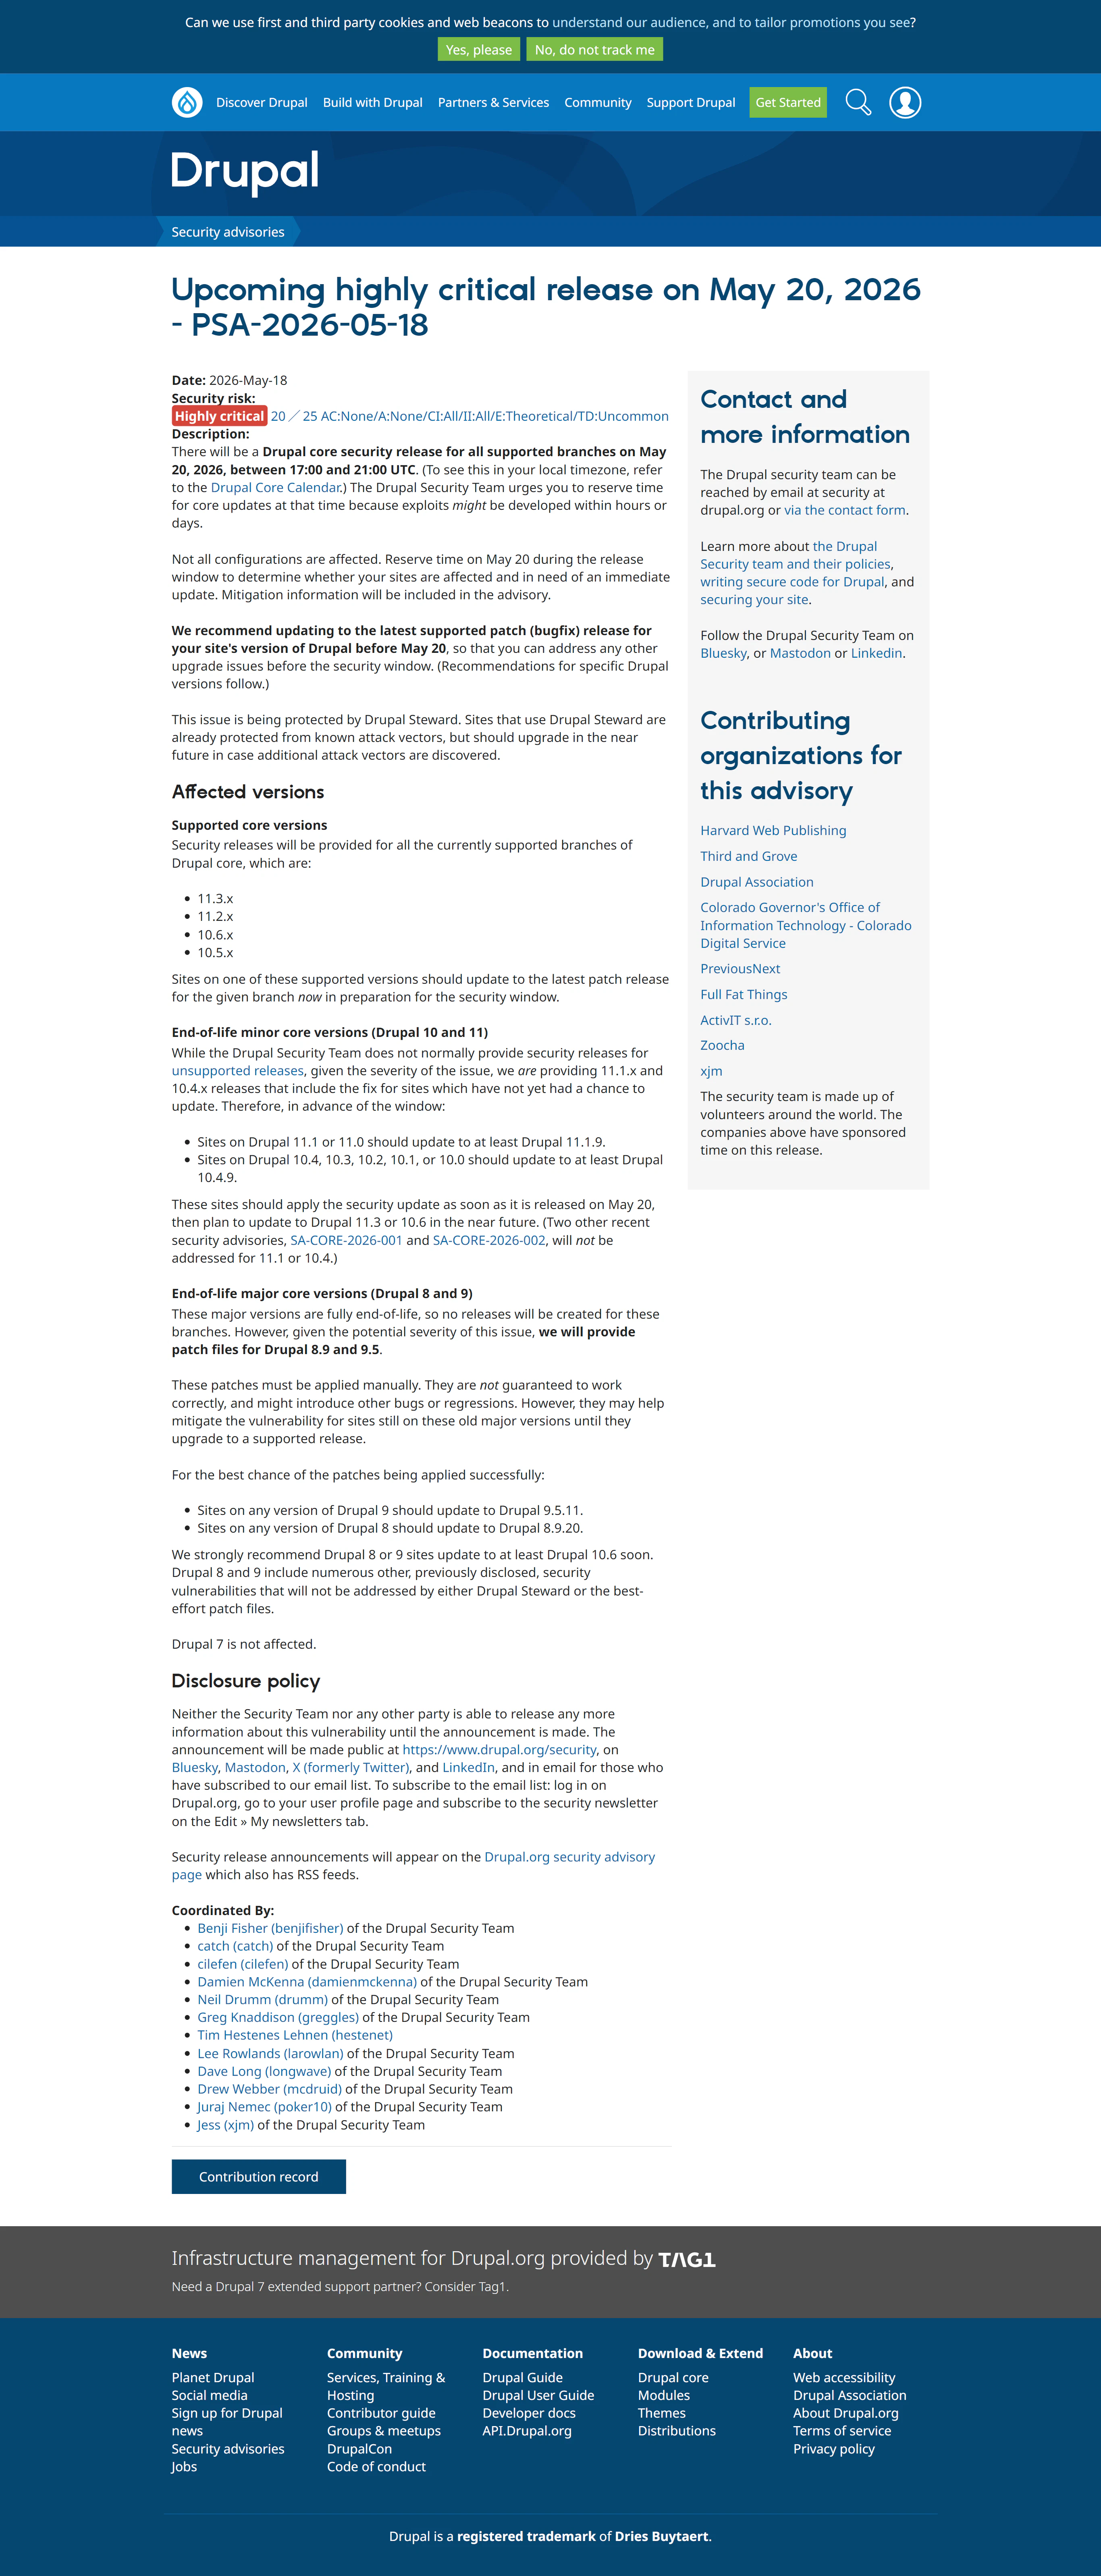
アメリカの現地時刻2026年5月18日(JSTで5月19日)に、Drupal Coreで約7年ぶりとなるセキュリティリリース(PSA*)がありました。
参照元:
https://www.drupal.org/psa-2026-05-18
内容としては、セキュリティリスクが "Highly critical" であること、そしてDrupalを使用しているサイトは、できる限り早急なセキュリティパッチ対応を推奨するものでした。
ちなみに "Highly critical" は、Drupalが定義するセキュリティ区分の中では最上位レベルに近い扱いです。
・Less Critical
・Moderately Critical
・Critical
・Highly Critical ←ここ★
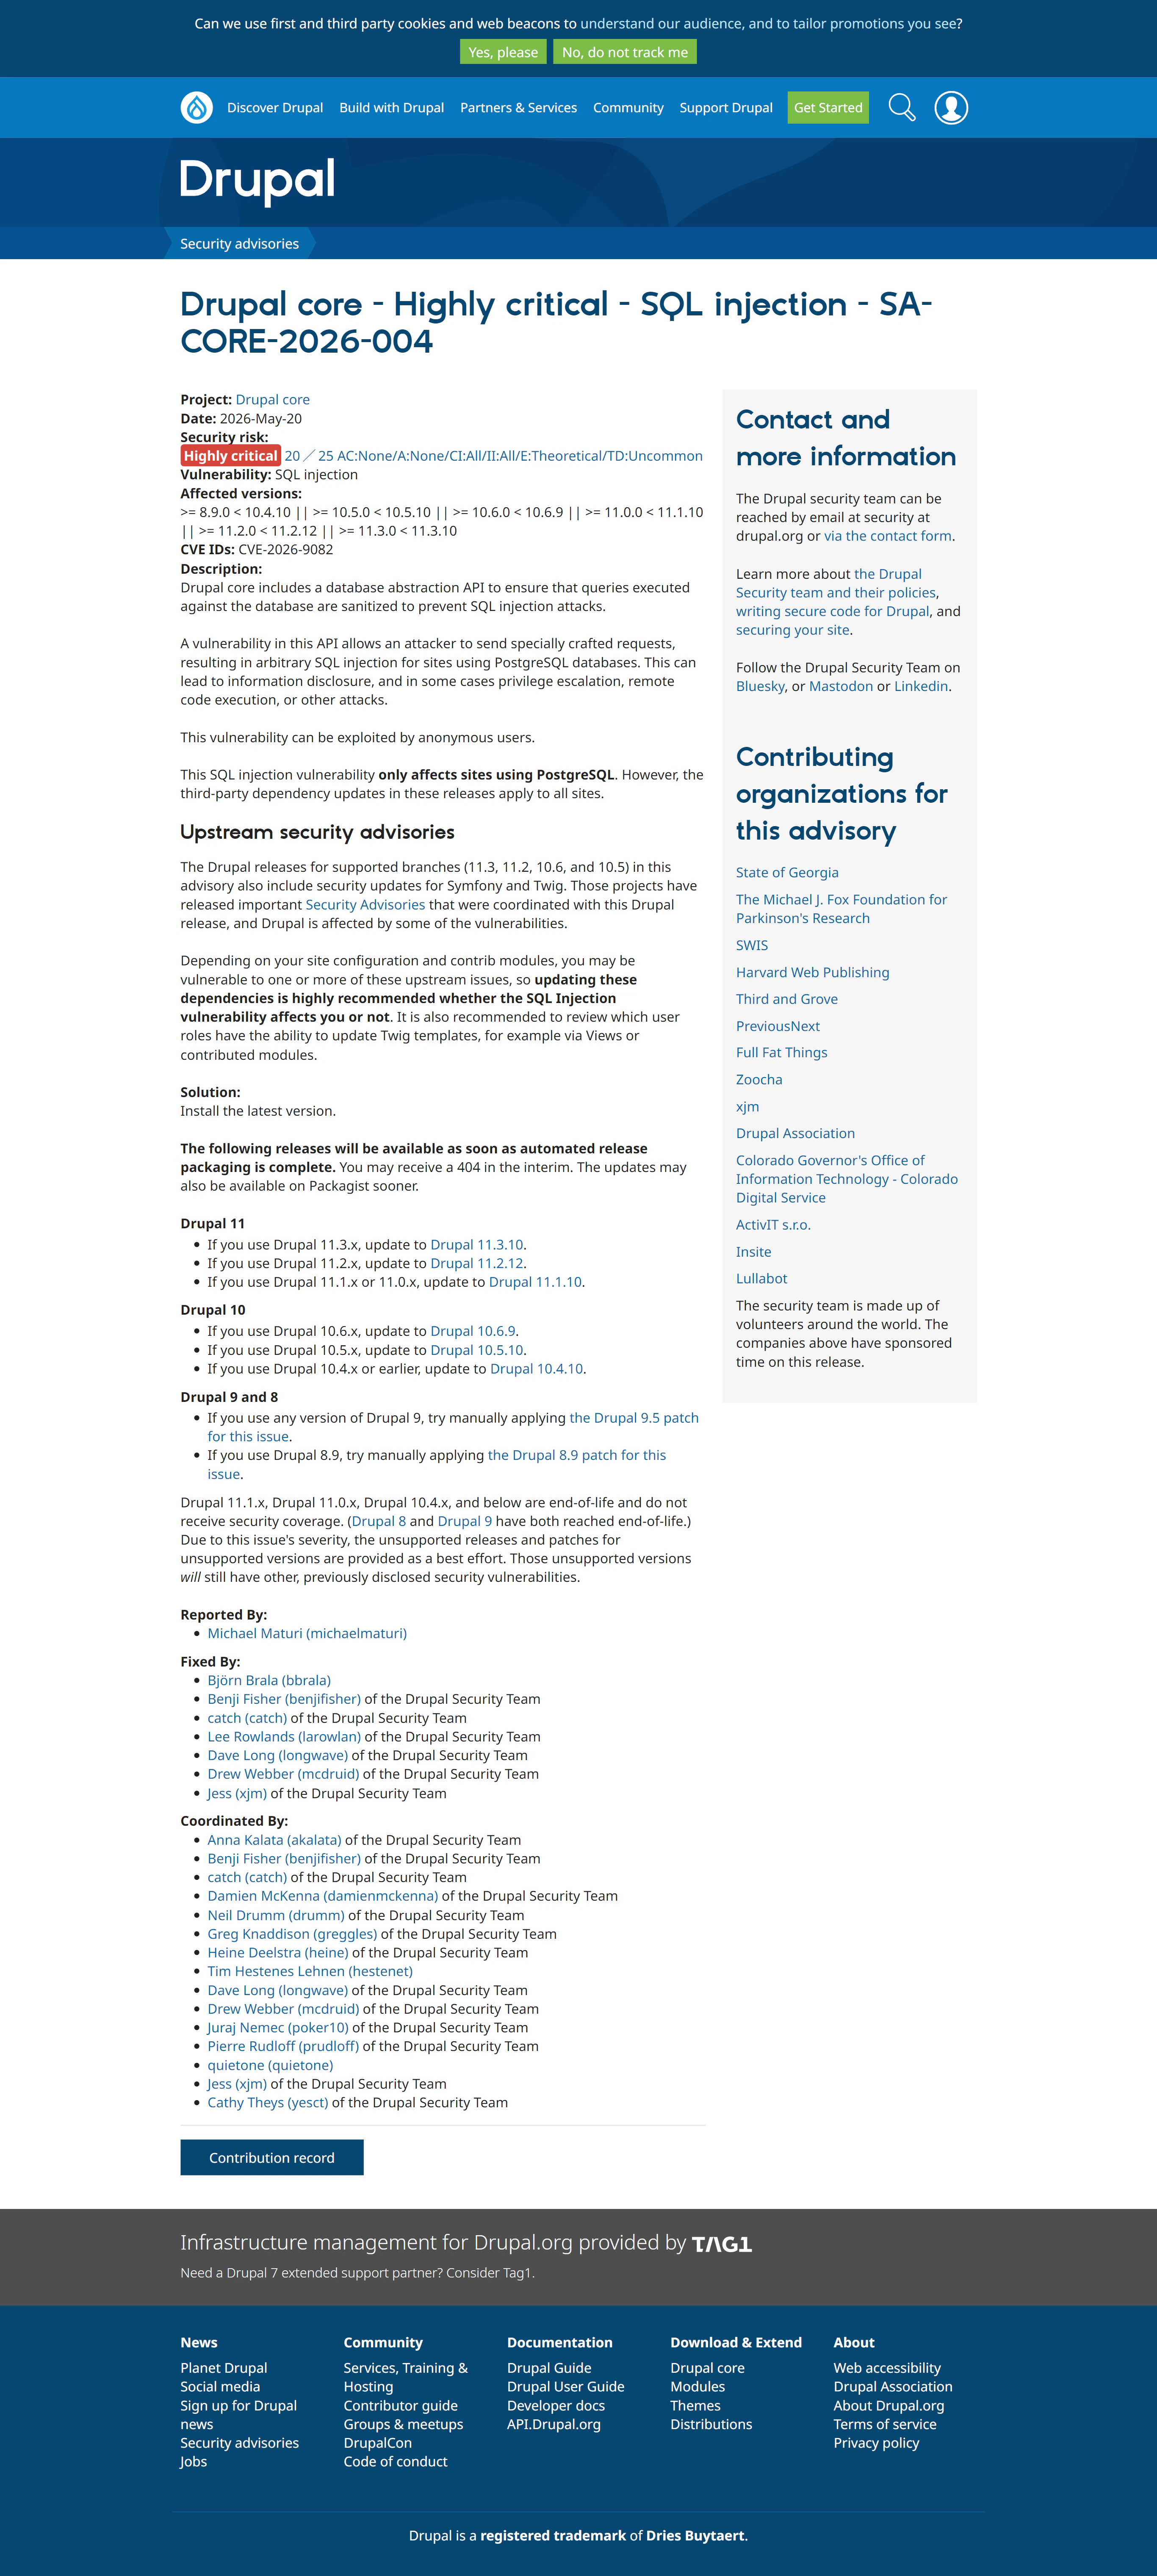
過去に、PSA公開直後に攻撃された事例があったため、早急にお客様対応を行いましたが、今日(JST 5月21日)新たにSA*で影響を受ける対象のサイト構成が発表され、結果としてお客様サイトのセキュリティパッチ対応の緊急性は低いものと判断しました。
参照元:
https://www.drupal.org/sa-core-2026-004
主な発表内容として、今回発覚した脆弱性は、DBをPostgreSQLで構築しているサイトのみに影響するとのこと。
万が一のことも考えると、念のためセキュリティパッチを適用しておくべき、との考え方もありますが、今回に関しては、緊急対応は不要との判断に至りました。
DrupalによるPSAでは、“Highly Critical” 扱いだったことに加えて、最新パッチへの更新を強く推奨されていたため、結果として緊急の脆弱性対応は不要になりましたが、今回の初動対応は必要だったと考えています。
しかしながら、初動対応の必要性を感じるとともに、かなり急いで初動対応したため、関係各所を物凄いスピードでぐるぐる振り回してしまったことについて、申し訳ない気持ちにもなりました。
こういうケースだと、どう対応するのがベストなのか悩ましいところです。
昨日から今日にかけて、上記対応で頭が疲れたので、対策は追って考えます。
*PSA(Public Service Announcement)…
Drupal Security Team による、重大なセキュリティリリース公開前の事前アナウンス。
脆弱性の詳細は非公開のまま、影響度(Critical / Highly Critical など)や、事前アップデート推奨、メンテナンス準備を促す目的で公開される。
*SA(Security Advisory)…
Drupal Security Team による正式なセキュリティアドバイザリ。
CVE、影響範囲、攻撃条件、脆弱性の技術的詳細、修正版バージョン、推奨対応内容などが公開される。