
「個人情報漏洩のお知らせ」というメール、今年は何通受け取りましたか?
2026年の秋は、漏洩のニュースが途切れませんでしたね。
- 9月以降、メール配信やマーケティングの委託先を経由して、数十の企業・自治体から漏洩
- 11月17日、楽天証券が最大約447万口座の漏洩の可能性を公表。住所や金融資産額まで含まれていた
- 旅行会社、生活雑貨のEC、スキマバイトのアプリ、政令指定都市でも漏洩が続いた
日経のページにもまとまっていますが、本当に毎日のように情報漏洩・セキュリティ事故が続いています。
連日のようにニュースでも報道されているのもあり、「情報漏洩→ヤバい!!」と反射的に思ってしまう人も多いのではないかと思います。
例えば、楽天証券の漏洩で、カスタマーセンターに電話をしてIDの変更を要請するとかしてる人もいますが、本当にそれがやるべきことなのか?
通知を読んで「ヤバい!」と思う。でも、何がどうヤバいのかは説明できない。パスワードを変えるべきか、何もしなくていいのか、判断の材料がない。そんな状態の人は多いと思います。
私は、この不安の正体は「知らないこと」だと考えています。漏洩から実害に至るまでには段階があります。そして、その段階が見えれば、どこで何をすればよいのかもみえてきます。
不安に対しては、情報漏洩から実被害までの全体像や、実害に対する対策方法などの知識を持って対処することが重要です。
この記事では、漏洩が実害になるまでの構造を分解し、実害ごとにやるべき対策を整理します。
この記事でわかること
- 漏洩から実害までの6ステップ
- 実害に至るまでの3つのルート
- 実害ごとの対策方法
情報漏洩から実害までの全体像
情報漏洩のニュースを聞いたとたんに「ヤバい!」と思いがちですが、実はその時点ではほぼ実害はありません。
漏洩した情報が実害になるまでには、6つのステップがあります。このように、情報漏洩してから、不正利用・不正売買などの実被害が発生するまでには時間がかかります。
- ①漏洩:事業者から情報が外に出る
- ②流通:闇市場や名簿業者で売買される
- ③組み合わせ:他の漏洩データと結びつけて精度を上げる
- ④攻撃:フィッシングや詐欺の連絡が届く
- ⑤成功:認証を突破される、または本人が騙される
- ⑥実害:お金や契約の被害が出る
全体の流れを表すとこんな感じです。
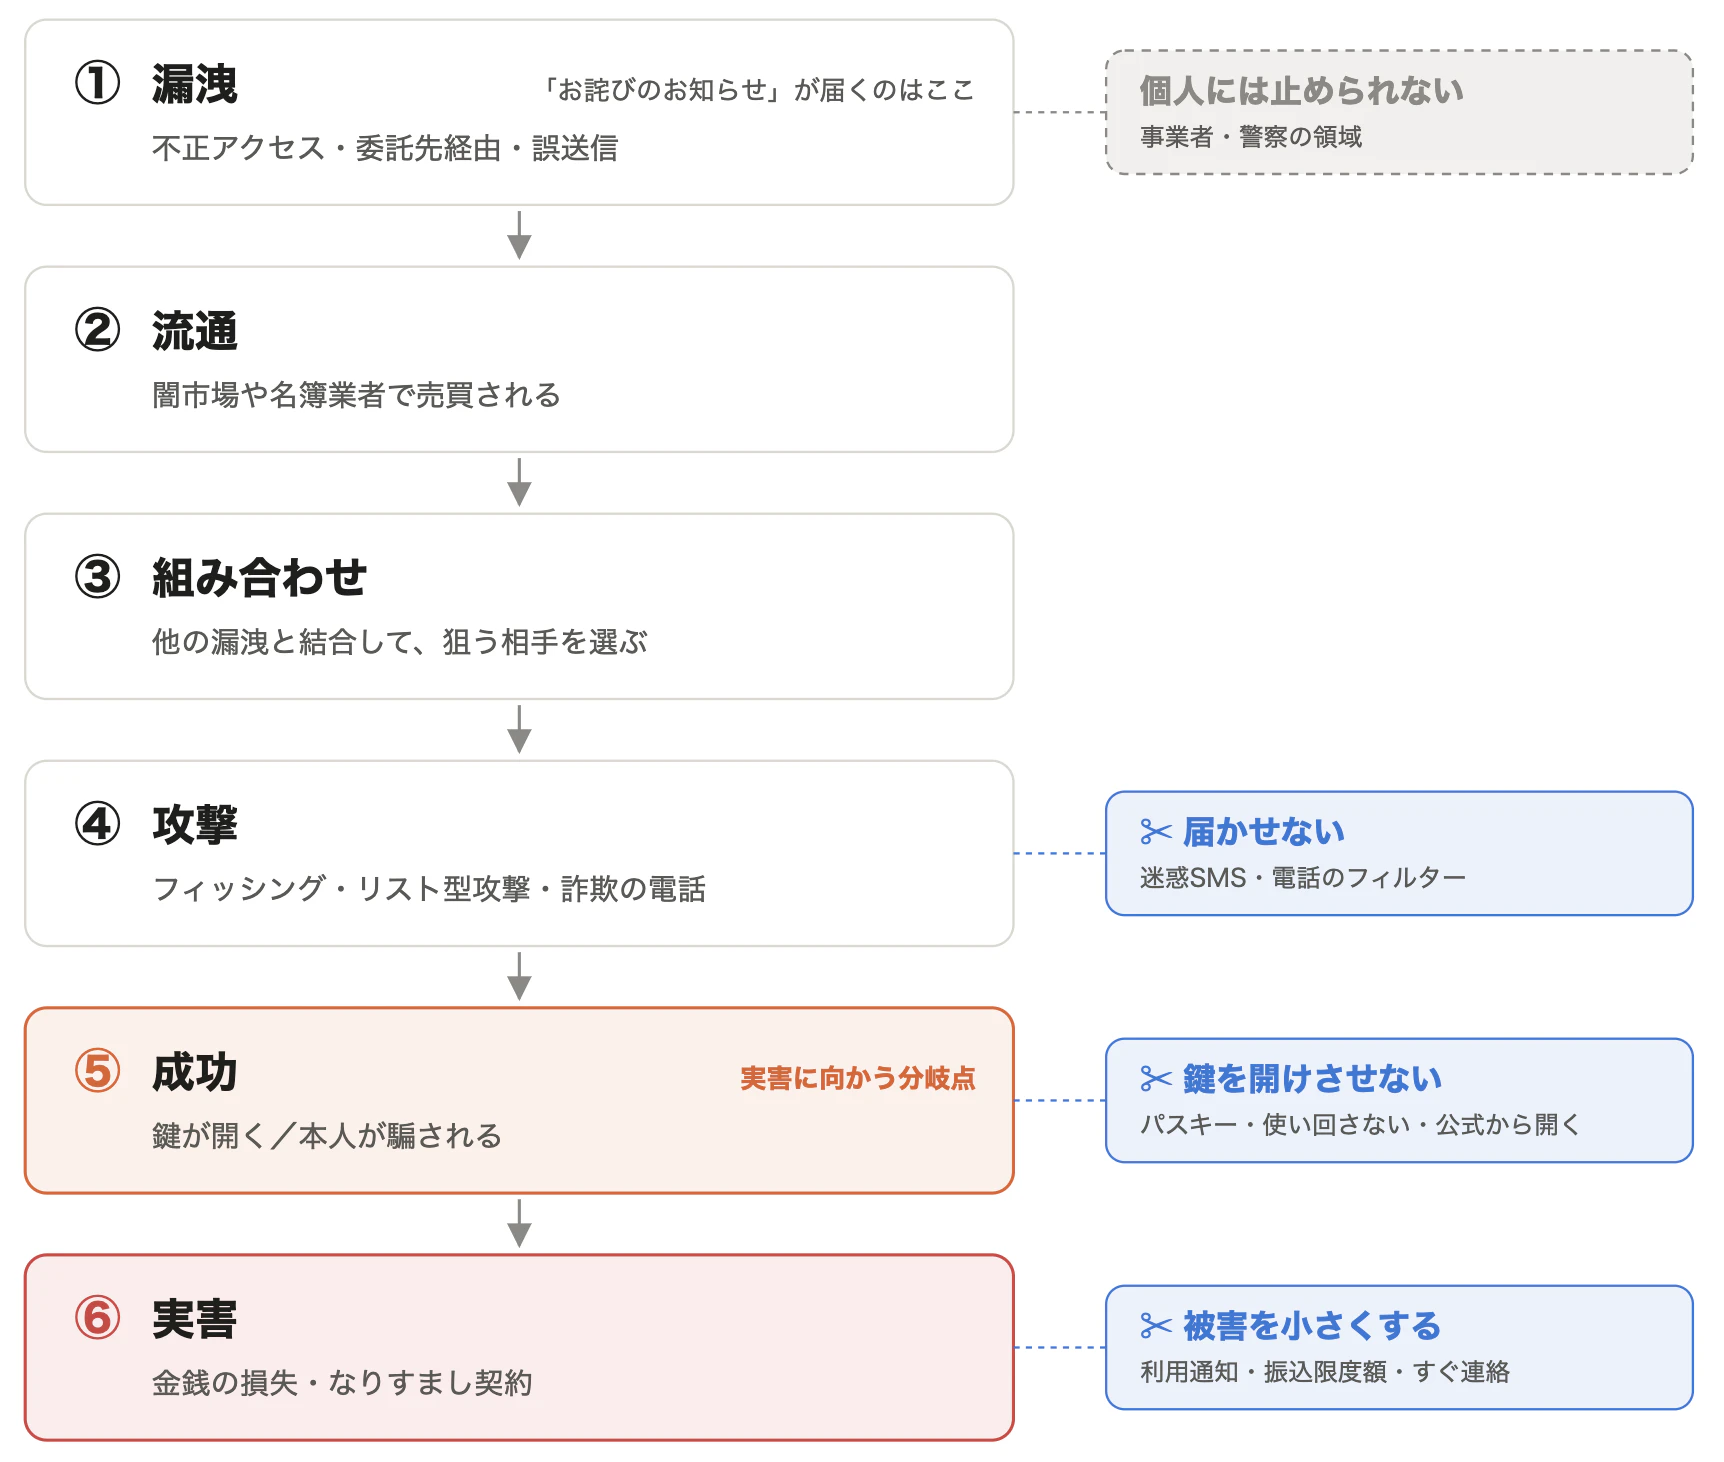
注目したいのは2つ。
1つめは、②〜④の時間差です。漏れた情報は、売買され、他の情報と組み合わされてから攻撃に使われます。この間が防御のチャンスです。
2つめは、⑤の成功の多くが本人の行動が原因となっていることです。リンクを踏む、パスワードを入力する、電話に応じるなど、自分の行動により被害を招いています。
2025年のネットバンキングの不正送金は4,747件・約104億円でした。このうち、メールやSMSで偽サイトに誘導された手口が4,308件です。これはいわゆるフィッシング詐欺で、件数でみて約9割(4,308÷4,747)を占めます。
件数・被害額:警察庁「令和7年の犯罪情勢」(2026年2月)17頁、図29
約9割:警察庁サイバー警察局「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)27頁本文、統計編143頁「フィッシングサイトへ誘導する手口別の不正送金発生件数」(合計4,308件)
例外は、パスワードの使い回しです。他所で漏れたパスワードを試す「リスト型攻撃」は、本人が何もしなくても成功します。本人の知らないところで攻撃が進んでしまうので、大変危険です。
ちなみにリスト型攻撃のリストはどんなリストかというと、他所で漏れた過去のサイバー攻撃や不正アクセスによって他社サービスから流出した、実在するID(メールアドレス)とパスワードの組み合わせデータが載ったリストです。
こういった「リスト型攻撃」に使われてしまうから、パスワードの使い回しはやめましょうと言われるわけですね。
漏洩データの分類:鍵穴と鍵に分けて考える
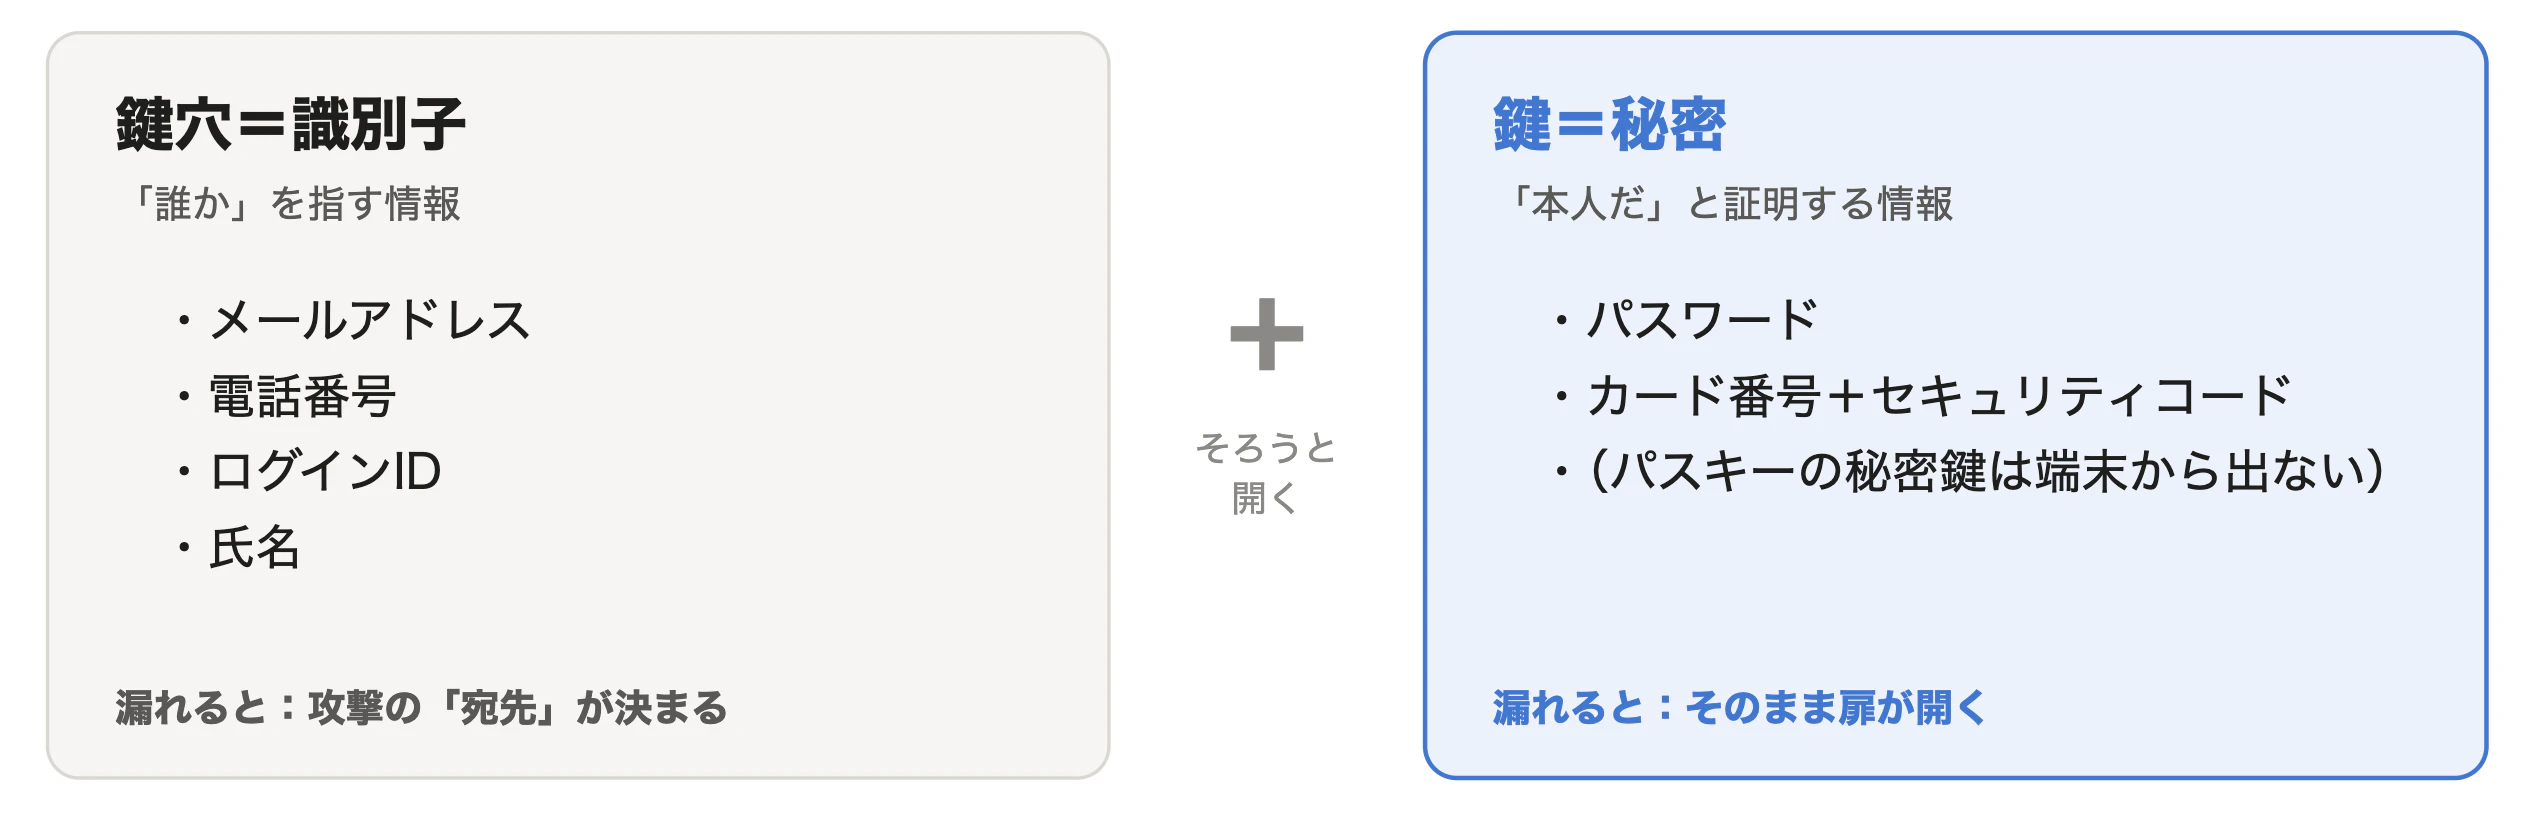
漏洩したデータはどれも重要ではあるものの、次のように鍵穴と鍵という関係性で分類するとわかりやすくなります。
- 鍵穴データ:「誰か」を指す情報。識別子情報:メールアドレス、電話番号、ログインIDなど
- 鍵データ:「本人だ」と証明する情報。秘密情報:パスワード、セキュリティコードなど
例えば、ログインIDだけが漏洩しても、そこまで害はありません。でも、ログインIDとパスワードがセットで流出したら、鍵穴と鍵がセットで漏洩してしまったので、非常に危険です。
漏洩したデータがどんな類のものなのか?を考えることで、被害の甚大さや、対処すべきことが見えてきます。
漏洩データを一律に捉えるのではなく、どんな特徴を持ったデータなのか?を立ち止まって確認することで冷静になれます。
「単体では小さい漏洩」でも危ない理由
6ステップのうち、見落とされやすいのが③の組み合わせです。まず、楽天証券の漏洩を単体で見てみます。
| 漏れた情報 | 想定される攻撃 |
|---|---|
| 氏名・メール・電話 | 楽天証券を名乗る、本物そっくりのフィッシング |
| 年収・金融資産額 | 資産で選んだ相手への投資詐欺 |
| 出金先の銀行名・口座番号 | その銀行を名乗るフィッシング |
| 勤務先 | 勤務先や取引先を名乗る連絡 |
| 住所+資産額 | 物理的な被害の標的選び |
漏洩の可能性があるのは、最大約447万口座分です。パスワードや暗証番号は、漏洩が確認されていません。
出典:楽天証券 プレスリリース(2026年11月17日)「区分1」の項目一覧
もちろんこのデータセットだけでも悪用できそうなものですが、他の漏洩データと組み合わせることでもっと危険なデータセットを作り上げることができます。
漏洩データとは、当該企業だけでなく、他の企業から漏洩したデータとも組み合わせて使うものなのです。
漏洩データの結合
ここに、他の漏洩データが加わるとどうなるかを簡単な例で検証してみましょう。
各社の漏洩データをそれぞれテーブルとみなします。漏洩データを組み合わせるというのは、各社から漏洩したデータテーブルを結合するイメージです。
ここでは、証券会社、政令指定都市、スキマバイトから漏洩したそれぞれのデータを組み合わせてみます。
結合するにはキーが必要です。ここで便利なキーが「メールアドレス」です。
漏洩データに頻出ですよね。だからこそ、これを結合のキーにします。(電話番号なんかも良いでしょう)
ちなみに、メールアドレスは、漏洩事案の85.9%に含まれていたという調査もあります。母数は、英Lab 1社が分析した1,297件の漏洩事案です。
Lab 1「The Anatomy of a Breach」2025年版(2025年7月)13〜14頁、Figure 7。セキュリティ企業の調査で、対象は同社が収集した事案
条件としてはこんな感じにしてみます。
- その都市に住んでいて、証券会社に口座を持ち、スキマバイトも使っている人
- 金融資産を3,000万円以上持っている人
これをSQLで表すとこんな感じです。
SELECT s.氏名, s.住所, s.メール, s.金融資産額, w.緊急連絡先
FROM   証券会社 s

INNER JOIN   政令市_予約システム c
ON c.メール = s.メール

INNER JOIN   スキマバイト w
ON w.メール = s.メール

WHERE  s.金融資産額 >= 30000000;
イメージ図にするとこんな感じですね。
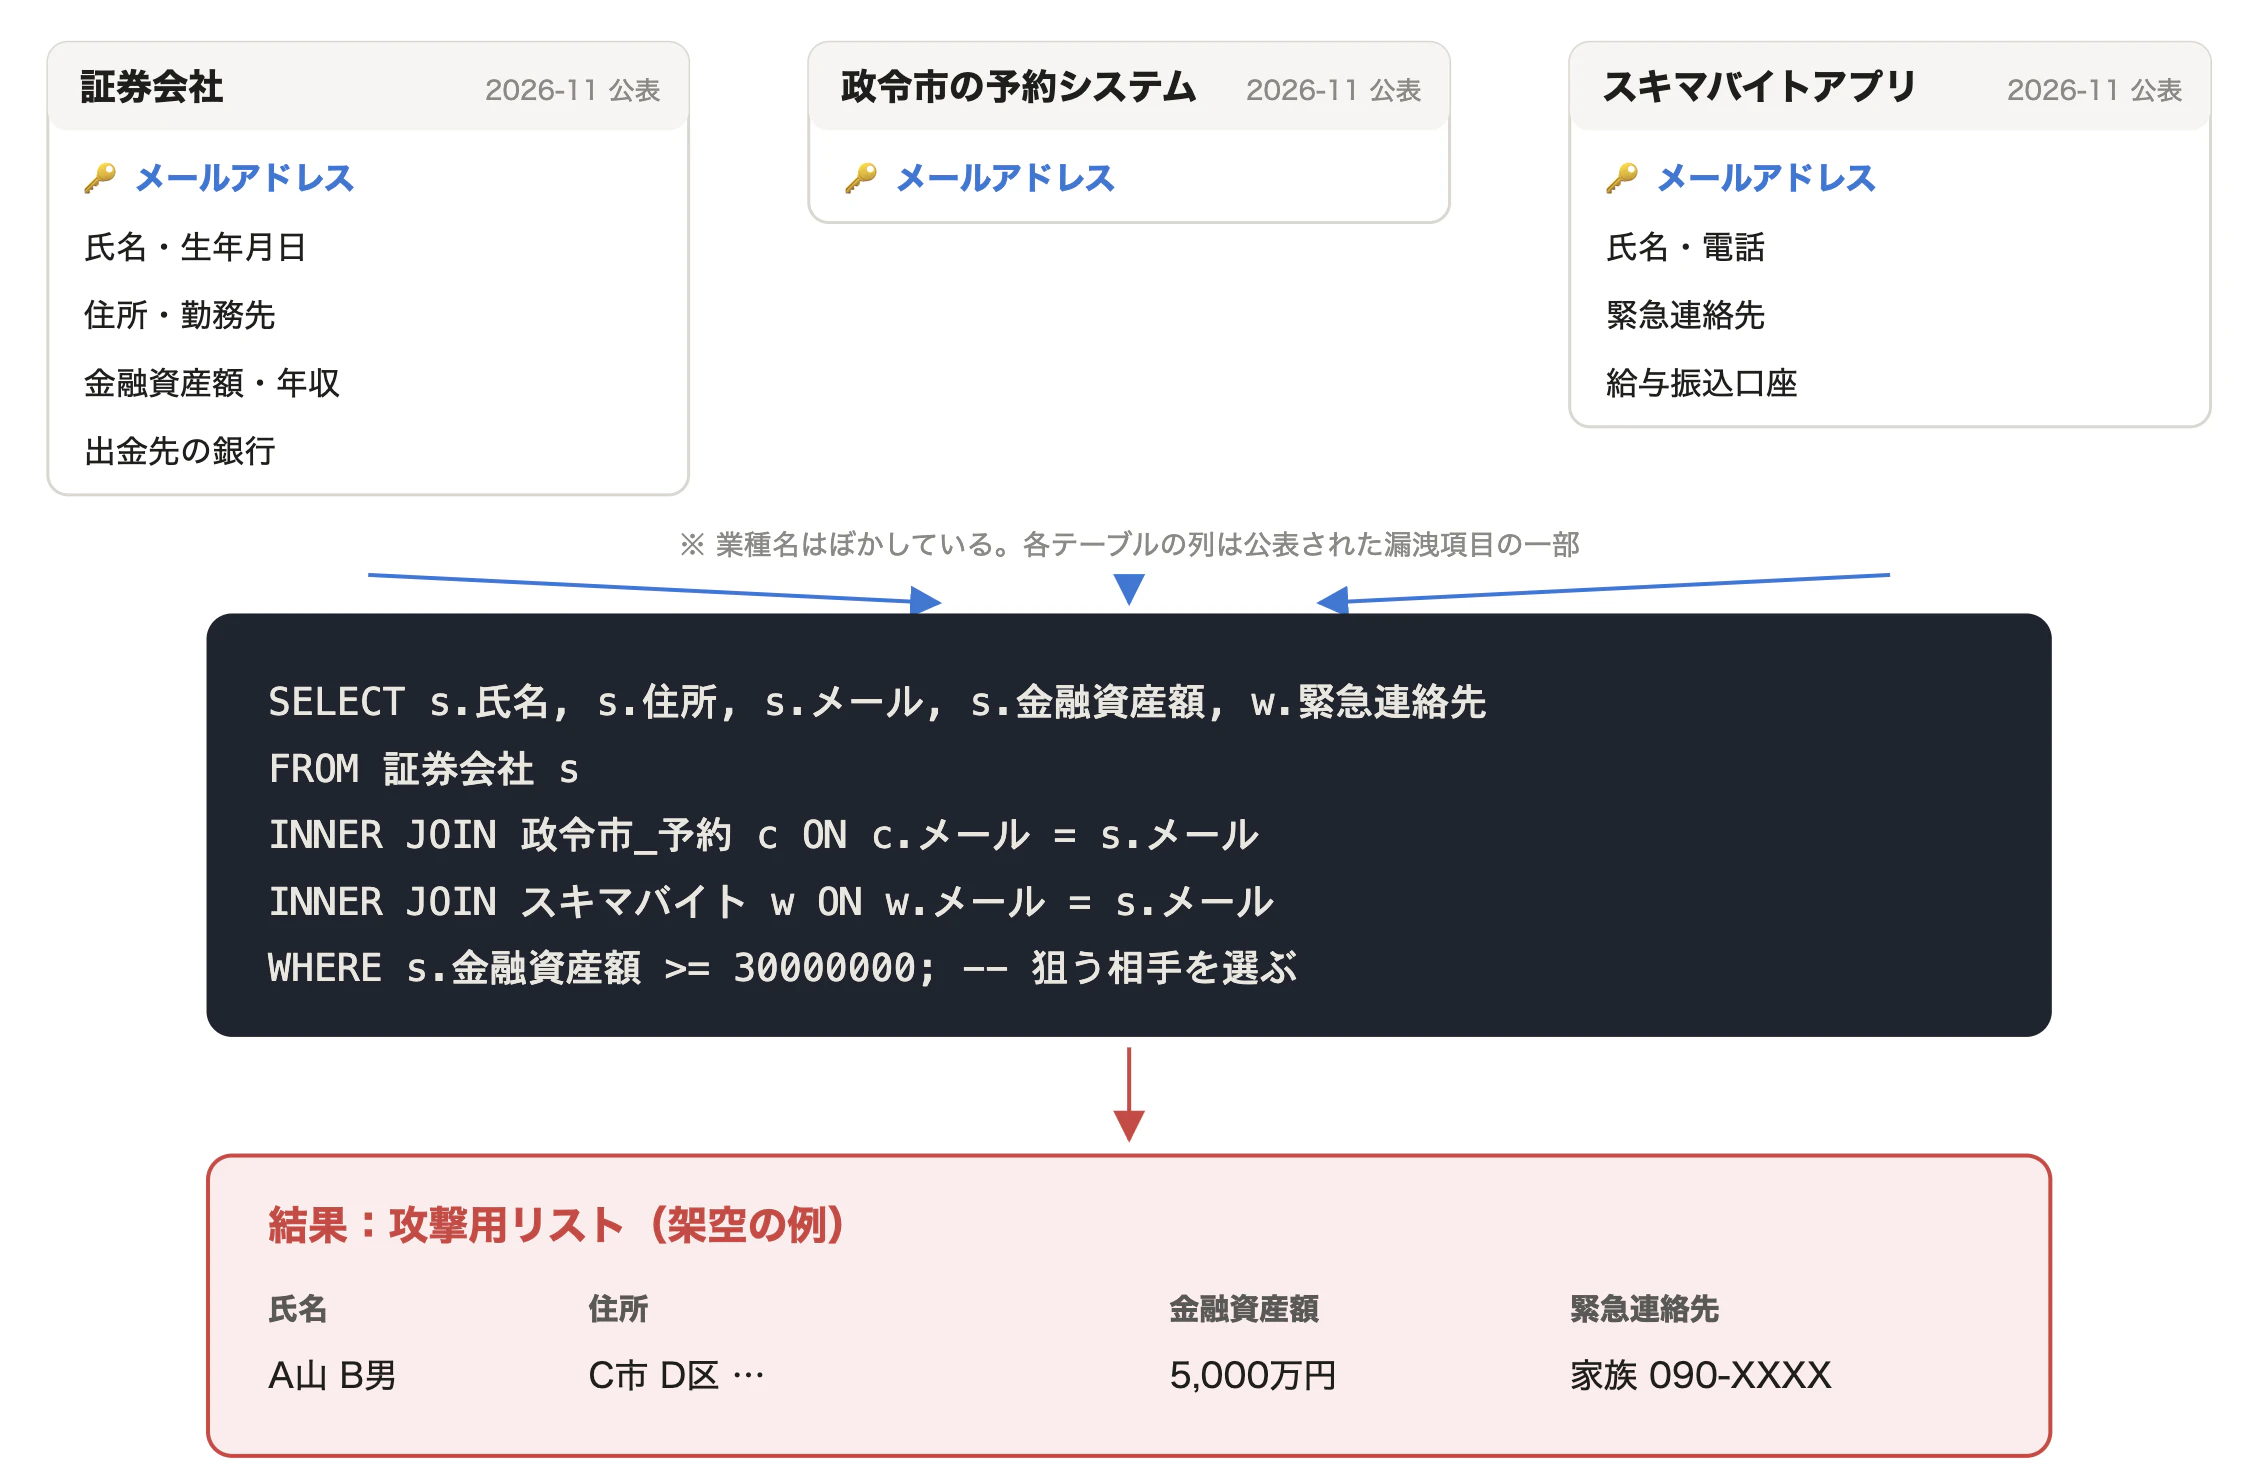
SQLで書いてみると、ぐっとイメージが持てると思います。
どのテーブルを使うか、どうやって結合するか、Where条件はどうするかなどで、攻撃用のリストはいくらでも作れます。
今では、たくさんの企業からデータが漏洩しています。だからこそ、異なる属性のデータを結びつけることで、思いもよらない攻撃用リストになるデータセットが作れてしまう可能性もあります。
今回の楽天証券の漏洩データは攻撃という観点では単体でも非常に有用なんだと思います。ただ、他にどんなデータを組み合わせるかにより、その凶悪度がどんどん増していく。そんなイメージです。
ちなみに、こういったデータセットを自分で作らなくても、すでにいろいろ売られているようです。そういったデータセットをfullzと呼びます。
fullz:Barracuda ブログ(2025年3月27日)
実害に至るまでの3つのルート
凶悪なデータセットを作るなどして攻撃の材料がそろったあと、どのように攻撃され実害につながるのかを整理します。主に3つのルートがあります。
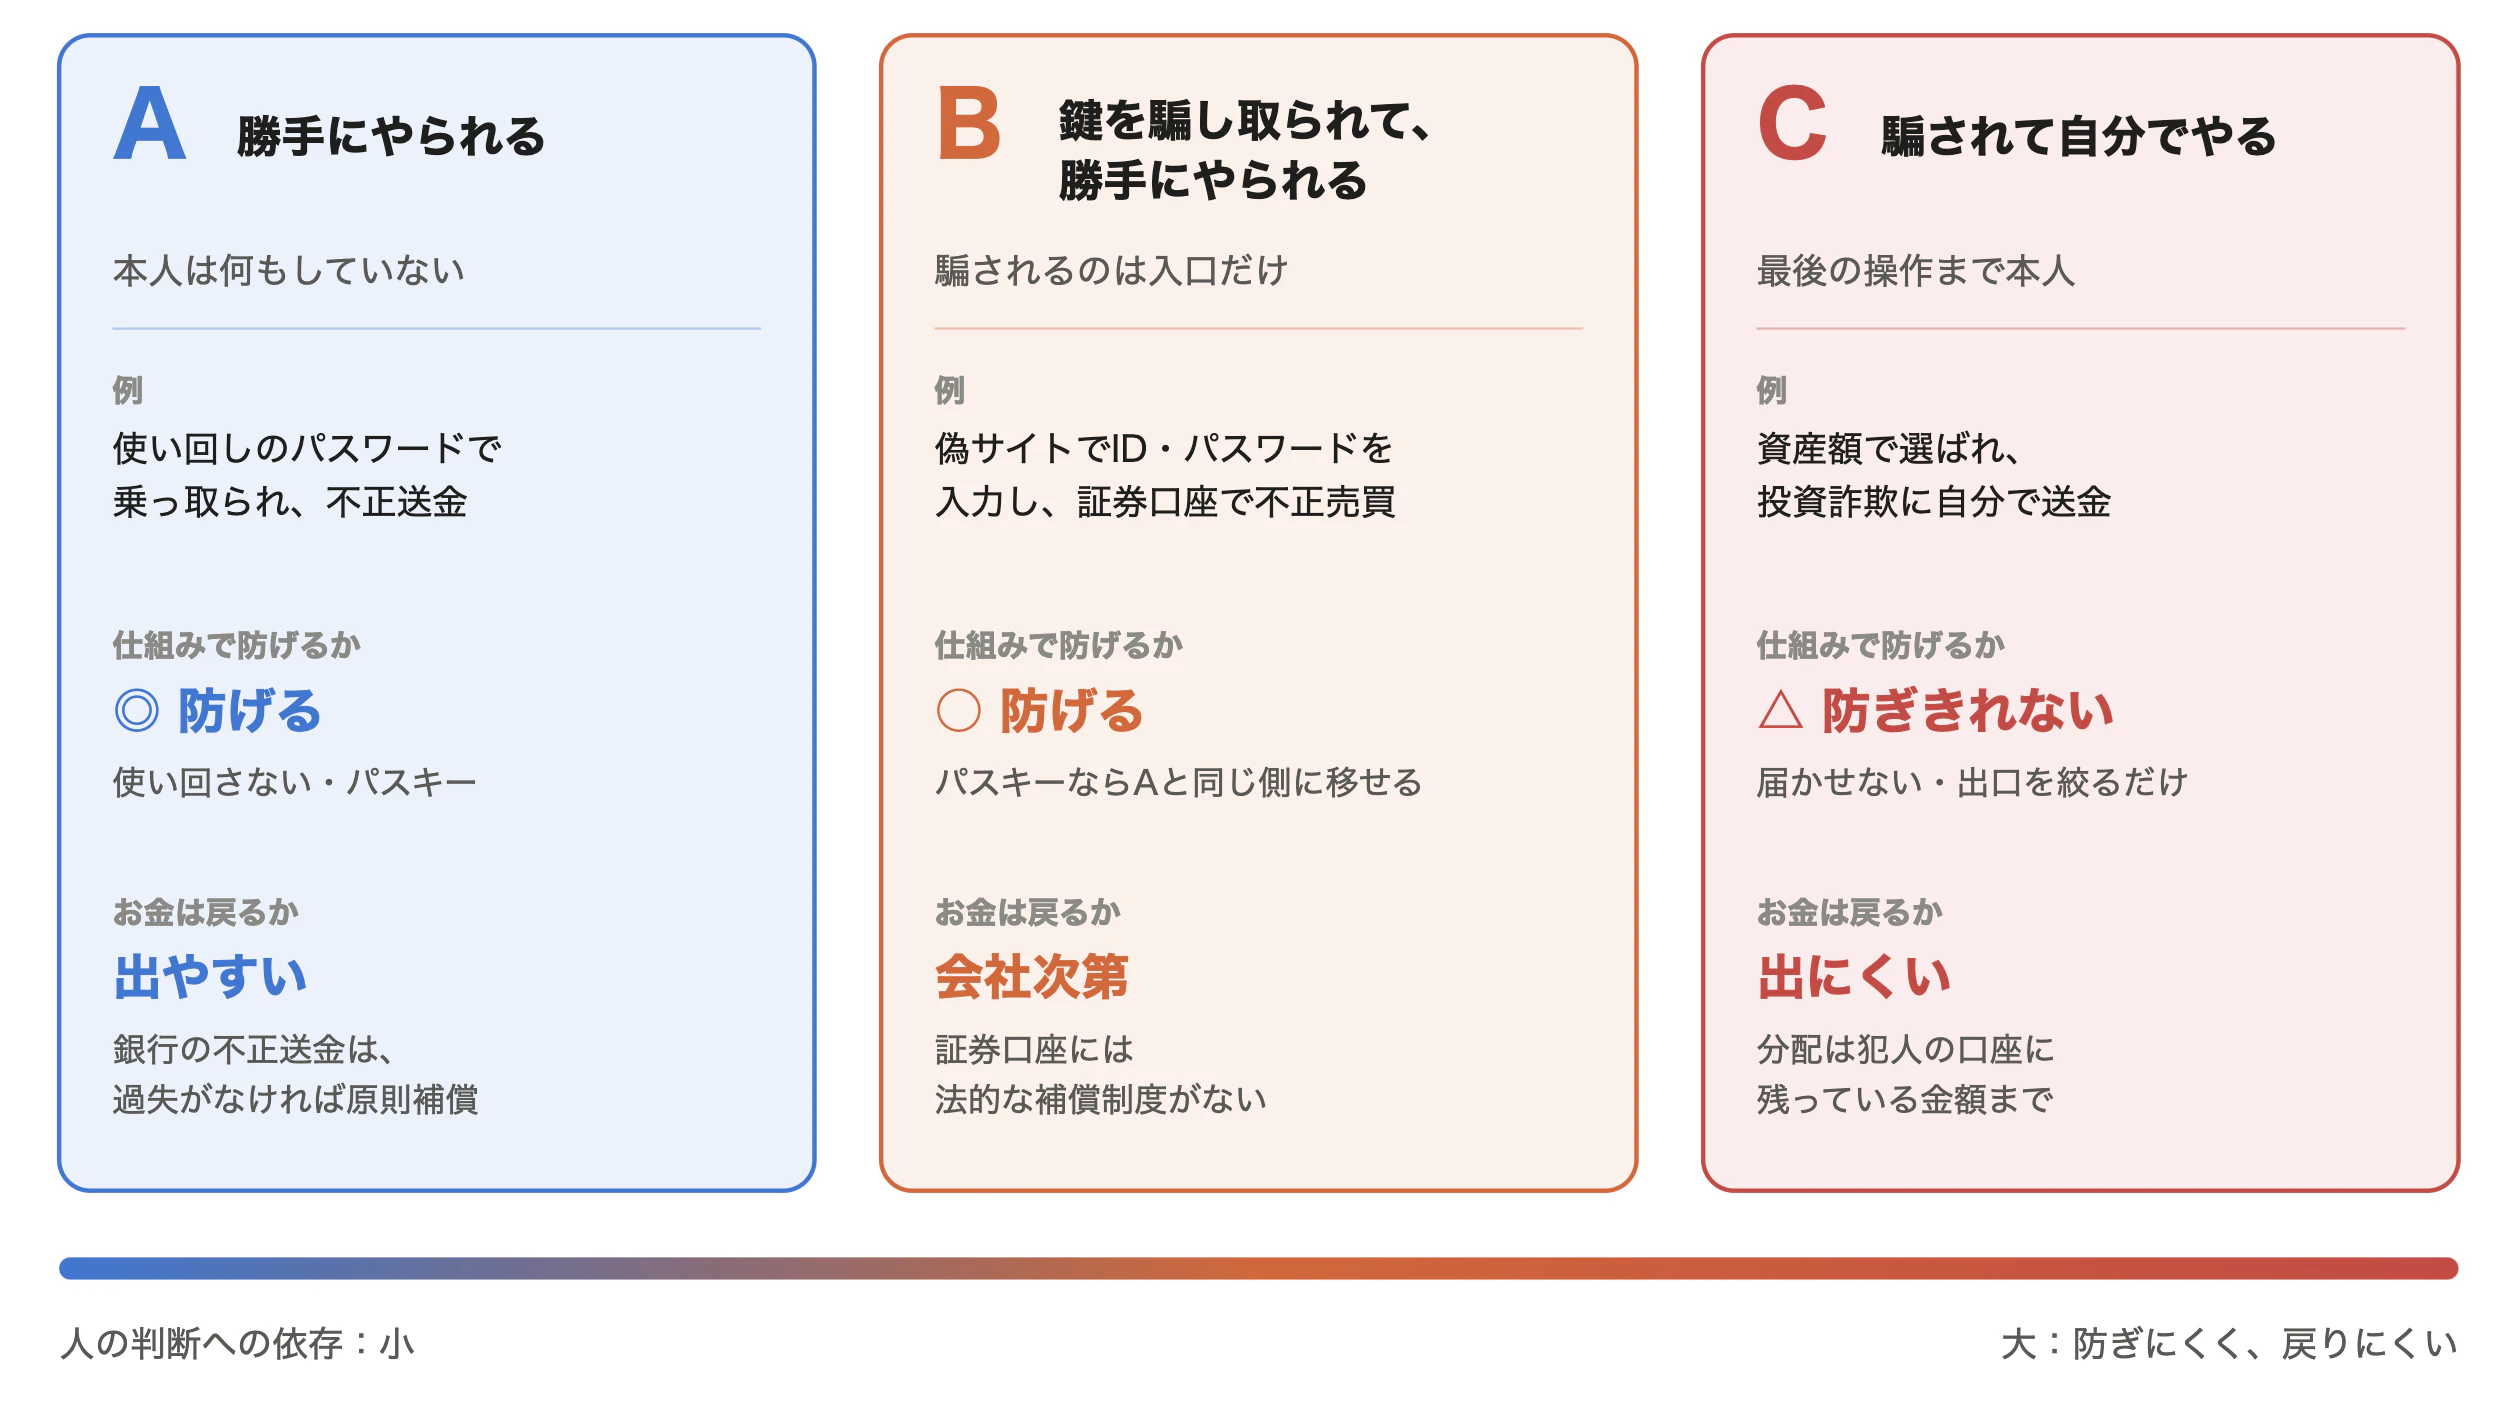
- A:勝手にやられる。本人は何もしていない
- B:鍵を騙し取られて、勝手にやられる。入口だけ騙される
- C:騙されて自分でやる。最後の操作も本人
情報漏洩からの実害だと、Aの自分の与り知らぬところで勝手にやられるイメージがあると思います。不正売買や不正送金などですね。
でも、実際はCのほうが被害が甚大で、そちらのケアをしておくことが重要です。
実はCの騙されるパターンが一番多い
2025年の被害額を並べると、差がはっきりします。
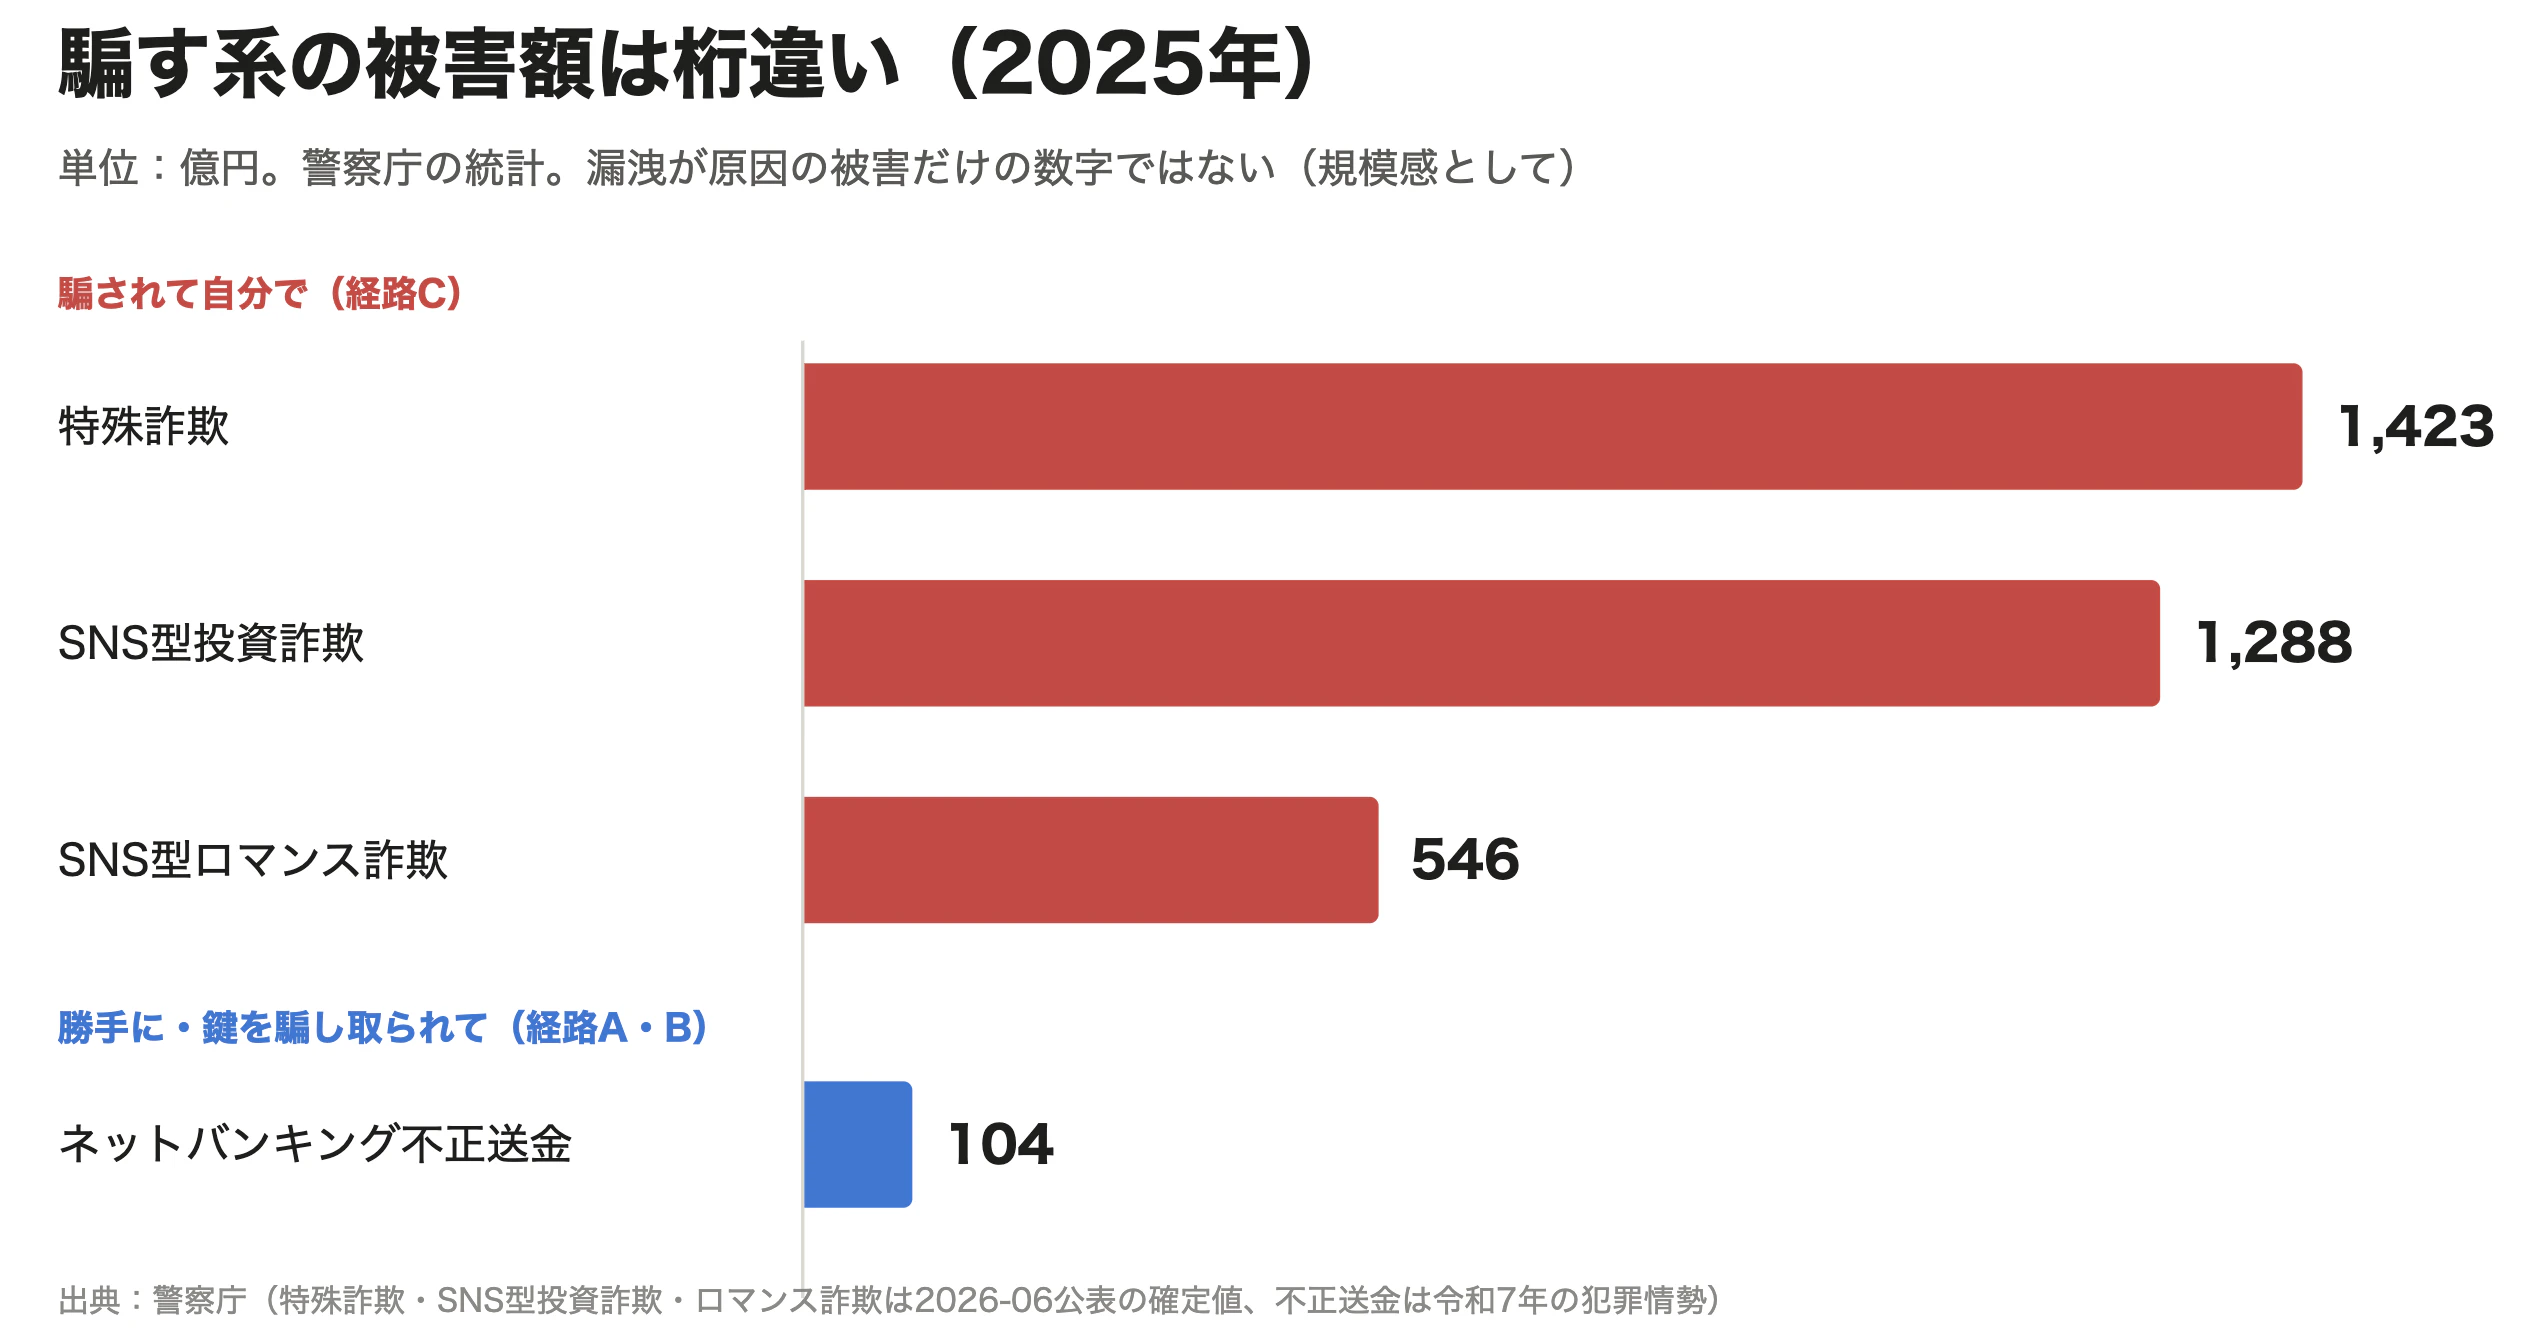
騙す系の詐欺は、特殊詐欺・SNS型投資詐欺・SNS型ロマンス詐欺で合計約3,257億円です。一方で、ネットバンキングの不正送金は約104億円でした。なお、これは漏洩が原因の被害だけを数えたものではありません。規模感として見てください。
警察庁「令和7年における特殊詐欺及びSNS型投資・ロマンス詐欺の認知・検挙状況等について(確定値)」(2026年6月5日)各「概要」節。特殊詐欺 約1,423.1億円、SNS型投資詐欺 1,288.0億円、SNS型ロマンス詐欺 546.4億円
警察庁「令和7年の犯罪情勢」(2026年2月) 17頁
怖がられやすいのは「勝手にやられる」被害です。でも、防ぎにくく、戻りにくいのは「騙されて自分でやる」被害です。
シナリオ別 最悪のケースと対策方法
ここからは、さらに自分ごとにするため、最悪のケースを4つ選び、それぞれどのような被害が想定され、それに対してどんな対策が打てるのかを解説します。
「情報漏洩→ヤバい!」となったとて、実際にどんなヤバいことが起こり得るのか?を知っておかないと対策のしようがありません。また、実はそこまで危険がないのに、大騒ぎをしてしまうのも防げます。
ケース1:使い回しのパスワードで不正送金
想定される被害
本人の全く知らないところで実行されるケースです。
他のサービスで漏れたIDとパスワードで、ネットバンキングに不正ログインされます。預金は犯人の用意した口座へ送金。被害者本人は何も操作していないので、利用通知や残高を見るまで気づけません。
ちなみに、2025年の不正送金は4,747件でした。
打つべき対策
よくあるパスワードの使い回しをしない、パスキーを設定することで防げます。また、入出金の通知や、振込限度額の設定で被害の軽減を図れます。
- 防ぐ:パスワードを使い回さない。パスワードマネージャーで、サービスごとに別のパスワードを作る
- 防ぐ:パスキーやワンタイムパスワードなど、パスワード以外の認証を追加する。漏れたパスワードだけではログインできなくなる
- 気づく:入出金の通知をオンにする。送金された直後に気づける
- 減らす:振込の限度額を、ふだん使う額まで下げる。乗っ取られても、送金される額に上限ができる
被害を受けた後の補償
実は、4ケースの中で最もお金が戻りやすいケースです。
全国銀行協会の申し合わせ(2008年)で、本人に過失がなければ全額を補償するとされています。過失があると、過失の程度で個別に判断され、減額されることがあります。
届け出の期限は銀行ごとに違います。気づいたら、まず銀行に連絡して口座を止め、警察にも届け出ましょう。
全国銀行協会の申し合わせ(2008年)。ネットバンキングの不正送金は、無過失なら全額補償。過失がある場合は個別対応
ケース2:偽サイトでログイン情報の奪取→株の不正売買
想定される被害
フィッシング詐欺からの、不正売買というケースです。
証券会社を名乗るメールやSMSから、偽サイトに誘導されます。そこで入力したIDとパスワードを奪われ、それを使って証券口座に入られます。保有している株を売られ、その代金で別の銘柄を買われます。口座の中身が入れ替わり、売り買いの差で損が出ます。
不正取引は、2025年4月に月3,033件まで増えました。それを受け、証券業界は2025年10月、ログインや出金にパスキーなどを必須とする方針を決めています。対応期限は2026年6月末。
その結果、被害は2026年7月に月5件まで減りましたが、10月は139件と再び増えています。必須化しても、パスワードでのログインが残る口座などには迂回の余地があります。
打つべき対策
必須化されたパスキーは必ず設定しましょう。また、各種の通知や、出金先口座を固定するなどの対策も有効です。
- 防ぐ:パスキーを設定する。偽サイトではパスキーが動かないので、鍵を渡しようがない
- 防ぐ:メールやSMSのリンクから開かない。ブックマークか公式アプリから開く
- 防ぐ:パスワードは自動入力にする。偽サイトのURLでは自動入力されないので、異変に気づける
- 気づく:ログインと取引の通知をオンにする
- 減らす:出金先の口座を、自分の口座に固定しておく
被害を受けた後の補償
銀行の預金と違い、証券口座には法律で決まった補償の制度がありません。補償するか、いくら補償するかは証券会社ごとの判断です。
たとえば楽天証券は、被害額の50%を基本に補償する方針を出しました(2025年7月)。会社や時期、本人の事情によって結果が変わります。
金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年11月13日更新)の月別表。各社から報告を受けた発生日ベースの暫定値。不正取引件数は、不正アクセスのうち取引まで行われた件数
楽天証券「フィッシング詐欺等による不正アクセス被害に関する補償方針について」(2025年7月25日)。松井証券は損害額の1/2としたが、2025年9月29日以降の被害は個別判断に変更
Impress Watch(日本証券業協会のガイドライン改正)
ケース3:資産額で選ばれ、投資詐欺に
想定される被害
不正送金・売買などではなく、詐欺への勧誘というケースです。騙されるかよ!と思いきや、先述の通り被害額が大きいところです。
漏れた資産額や年収から「お金を持っている人」として選ばれます。SNSやメッセージで知り合った相手に投資を勧められて、指定された口座へ「自分で」振り込むなど、詐欺に巻き込まれます。
2025年のSNS型投資詐欺は9,523件・1,288億円でした。1件あたりに直すと、約1,350万円(1,288.0億円÷9,523件)です。
打つべき対策
パスキーや通知などの仕組みでは防ぎにくく、詐欺に自ら気づくことが求められます。送金などは「本人が自分で操作する」ので、パスキーも通知も効きません。仕組みで防げる範囲が、4ケースで最も狭いケースです。
- 防ぐ(一部):国際電話の着信を止める。詐欺の連絡の入口を1つ減らせる
- 減らす:振込とATMの限度額を、ふだん使う額まで下げる。騙されても、1回で動かせる額に上限ができる
- 防ぐ(一部):振り込む前に、警察相談専用電話「#9110」か消費者ホットライン「188」に相談する
被害を受けた後の補償
残念ながら補償はありません。
戻る可能性があるのは、振り込め詐欺救済法による分配です。犯人の口座を凍結し、残っていたお金を被害者で分けます。分配の上限は、凍結した時点の口座残高です。犯人が引き出した後なら戻りません。現金の手渡しや郵送は対象外です。
気づいたら、すぐに振込先の銀行と警察に連絡します。凍結が早いほど、残っているお金が多くなります。
警察庁「令和7年における特殊詐欺及びSNS型投資・ロマンス詐欺の認知・検挙状況等について(確定値)」「概要」節。1件あたりの額は筆者の計算
金融庁「振り込め詐欺救済法に基づく返金制度」
ケース4:本人確認書類の画像でなりすまし契約
想定される被害
お金周りではなく、契約に関わるケースです。
漏れた免許証などの画像で、本人になりすまして携帯電話やクレジットカードを契約されます。借り入れに使われることもあります。本人が知るのは、身に覚えのない請求や通知が届いたとき。
書類の情報は、再交付しても住所や生年月日は変わりません。一度漏れると、長く悪用される余地が残ります。
打つべき対策
本人確認に画像を使う方式がなくなっていきます。契約時に画像を求める業者は避け、企業に画像を渡さないことです。
- 事業者側:2026年4月から、携帯電話の非対面での契約は、ICチップの読み取りが原則必須になりました。書類の画像を送るだけの方式は終わっています。対面での契約も、2027年4月以降はICチップの読み取りが必要になります
- 減らす:全国銀行協会の個人信用情報センターに、本人申告をする。申告した内容は、ローンなどの審査のときに照会先に伝わり、慎重な判断を促せます。ただし、悪用を確実に止めるものではありません
- 気づく:身に覚えのない請求や契約の通知が届いたら、放置せずに事業者に連絡する
被害を受けた後の補償
お金の補償ではなく、契約を止められるかどうかの問題です。気づいて事業者に連絡すれば、契約を止められます。ただ、気づくまでの請求の対応や、信用情報への影響は残ることがあります。悪用が疑われるときは、警察相談専用電話「#9110」にも相談します。
実害ごとの対策まとめ
ケースごとの対策を紹介してきましたが、改めて一覧でまとめます。
パスキーなどの対策がよく言われるものですが、そもそも何を目的とした対策なのか?を知ったうえで、対策をすることが大事です。対策で防げるものと、防ぎきれないものがあるからです。パスキー設定をしたから、無敵になれるわけではありません。
また、前提として、自分の情報はすでにどこかで漏れていると考えましょう。漏洩のたびに対策するのではなく、どの情報が漏れても大丈夫なように、防御を固めることが重要です。
3つの目的ごとに、対策を紹介します。
- 防ぐ=被害そのものを起こさせない
- 気づく=早く知って、広がる前に止める
- 減らす=被害の上限を決める、取り戻す
| 対策 | 目的 | 防げる攻撃 | 残るリスク |
|---|---|---|---|
| パスキーを使う | 防ぐ | 不正ログイン | パスワードでのログインが残っていれば迂回される |
| 固有のパスワード+自動入力 | 防ぐ | 使い回し・偽サイトへの入力 | 手入力すると仕組みを迂回する |
| 利用通知をオン | 気づく | カード不正利用・不正送金 | 最初の被害は起きる |
| 振込・ATMの限度額を下げる | 減らす | 乗っ取り後の送金・騙されての送金 | 上限内の被害。現金手渡しには効かない |
| 有事の連絡先を控える | 減らす | カード不正利用 | 自分で振り込んだお金は戻りにくい |
| 国際電話の着信を止める | 防ぐ(一部) | 国際電話番号からの詐欺の電話 | 他の番号・SMS・SNSからの連絡は届く |
パスキーが防ぐもの、防がないもの
まず、パスキーは「不正ログインを防ぐため」の仕組みです。
フィッシング詐欺により偽サイトに誘導されても、パスキーは「本物のサイト」でしか作動しない仕組みになっています。なので、偽サイトでログイン情報を抜き取られる心配はないというわけです。
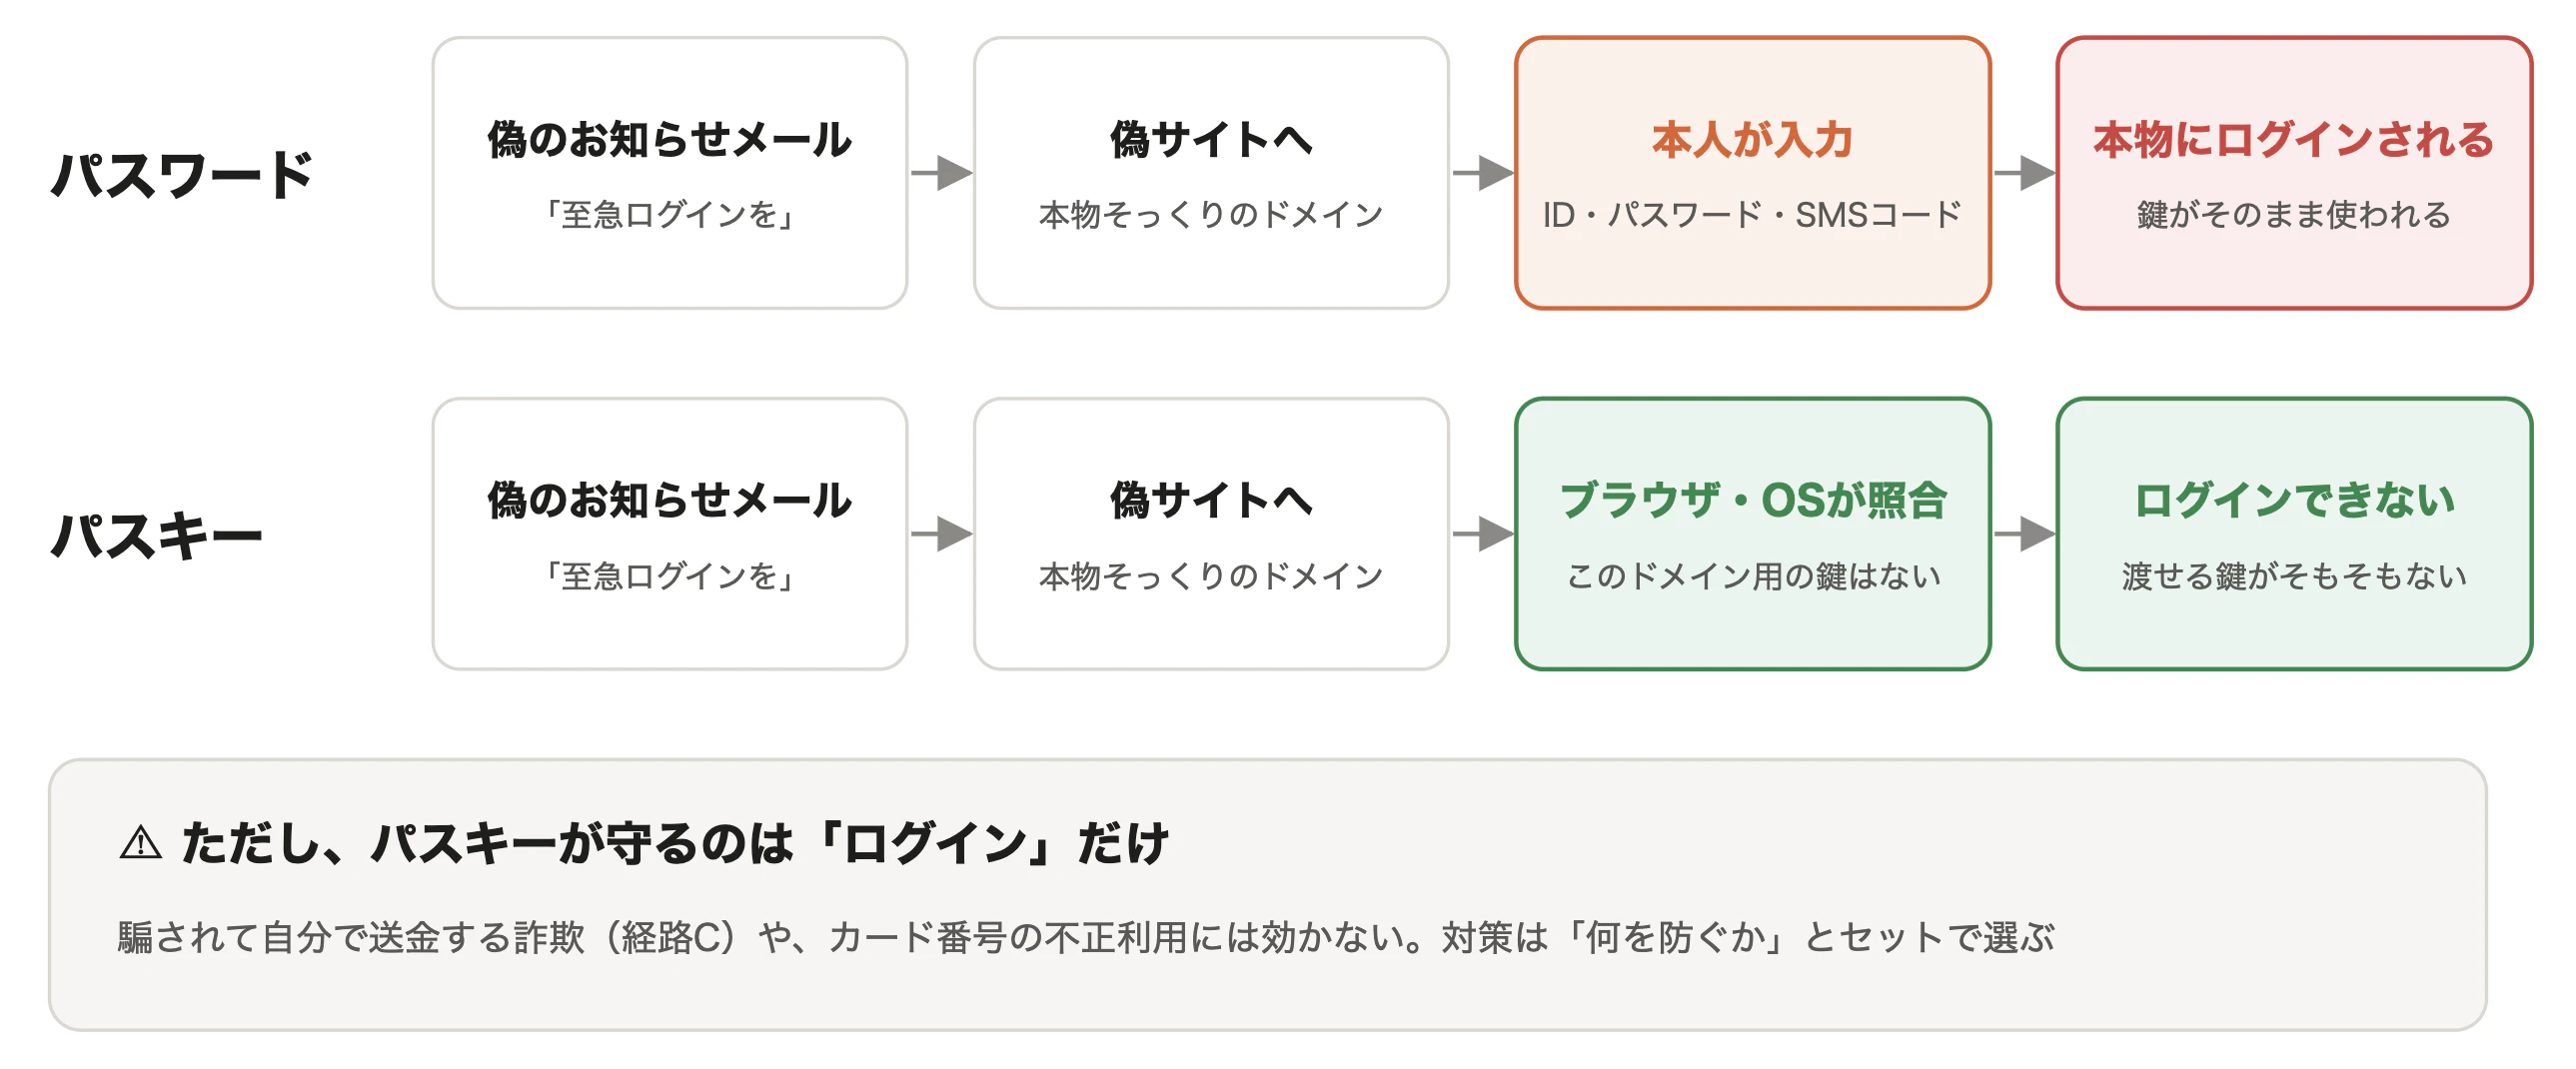
パスキーに対応していないサービスでは、パスワードマネージャーの自動入力が近い役割を果たします。偽サイトのURLでは自動入力されません。人の目ではなく、仕組みで見分けます。
ただし、パスキーは「騙して送金」させる詐欺には効きません。騙された本人が、本物のサイトでパスキーを使いログインし、送金を行うためです。
攻撃の目的から見た抜け漏れ
対策を攻撃の目的と掛け合わせると、穴が見えます。
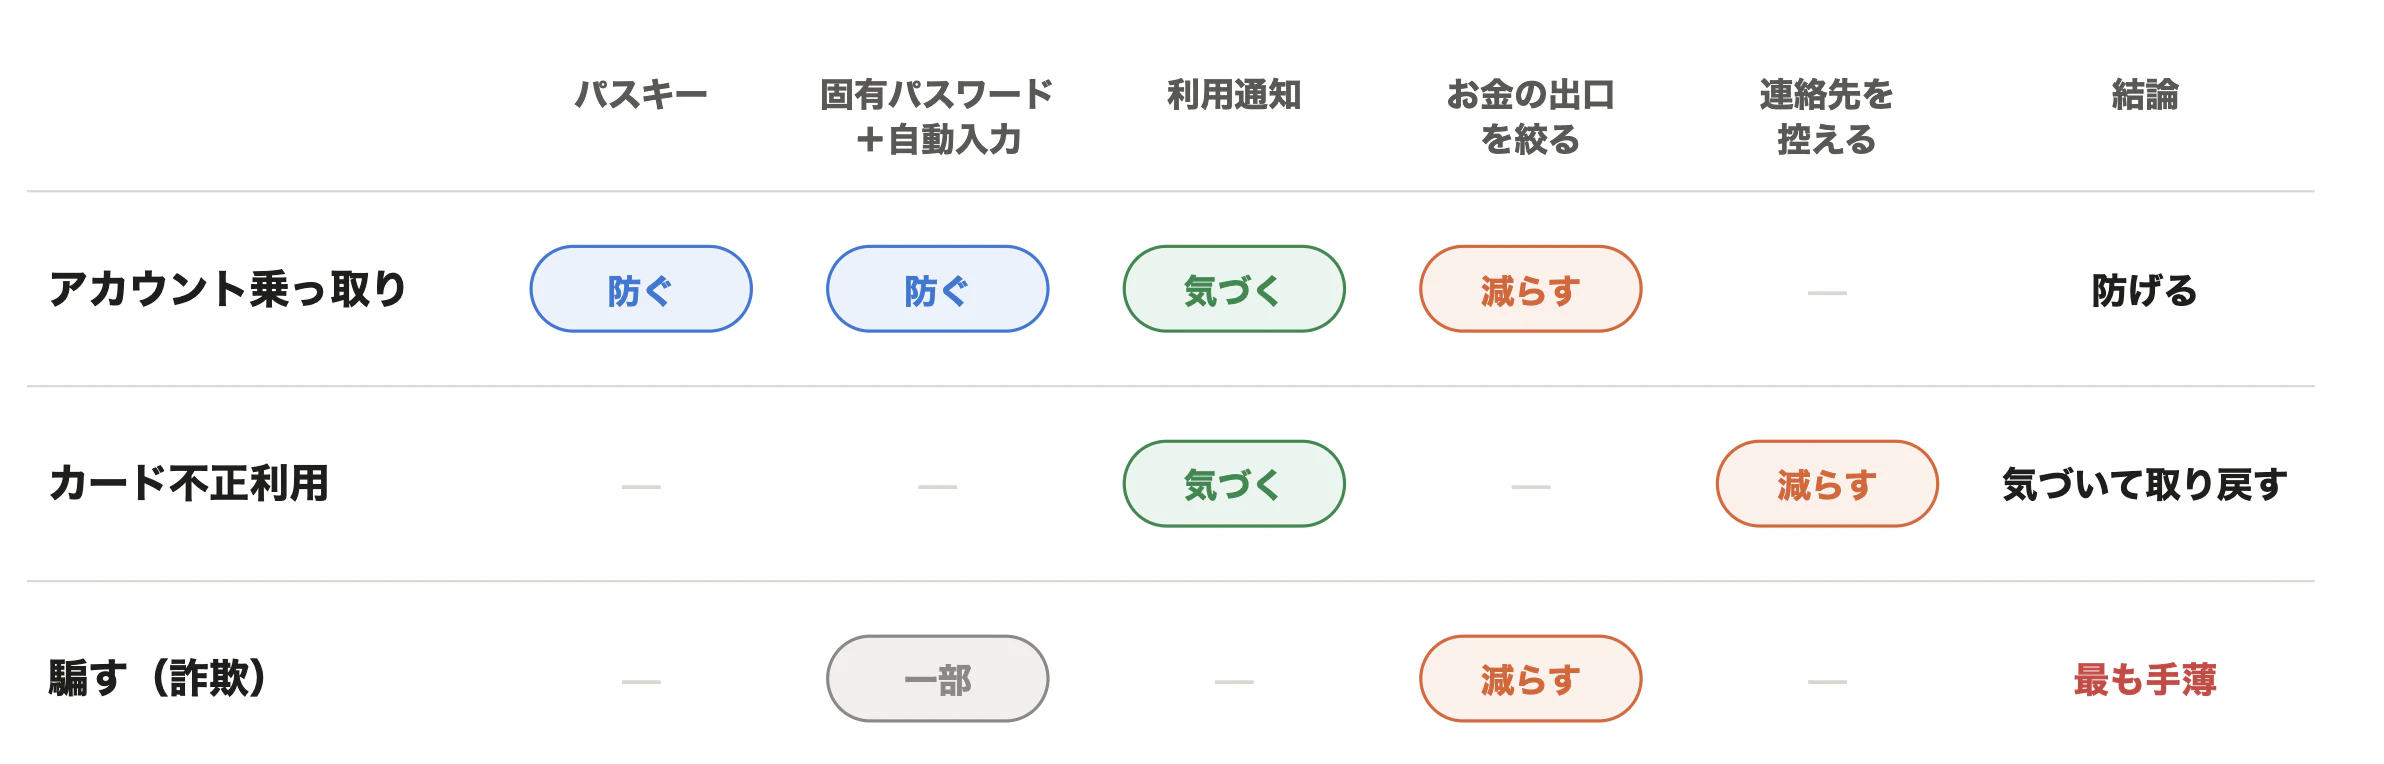
最も手薄なのは「騙す」攻撃です。例えば、国際電話の着信停止は、詐欺を届かせない仕組みの1つです。警察庁によると、2025年中に特殊詐欺に使われた電話番号のうち、約75.5%が国際電話番号でした。固定電話なら国際電話不取扱受付センター、携帯電話なら警察庁のアプリを入れることで対策できます。
漏洩の通知が届いたらやること
昨今では個人情報が漏洩したら報告義務があるため、多くの場合は通知が届きます。そうしたときに、まず何をやればいいか、逆に何はやってはいけないかを整理します。
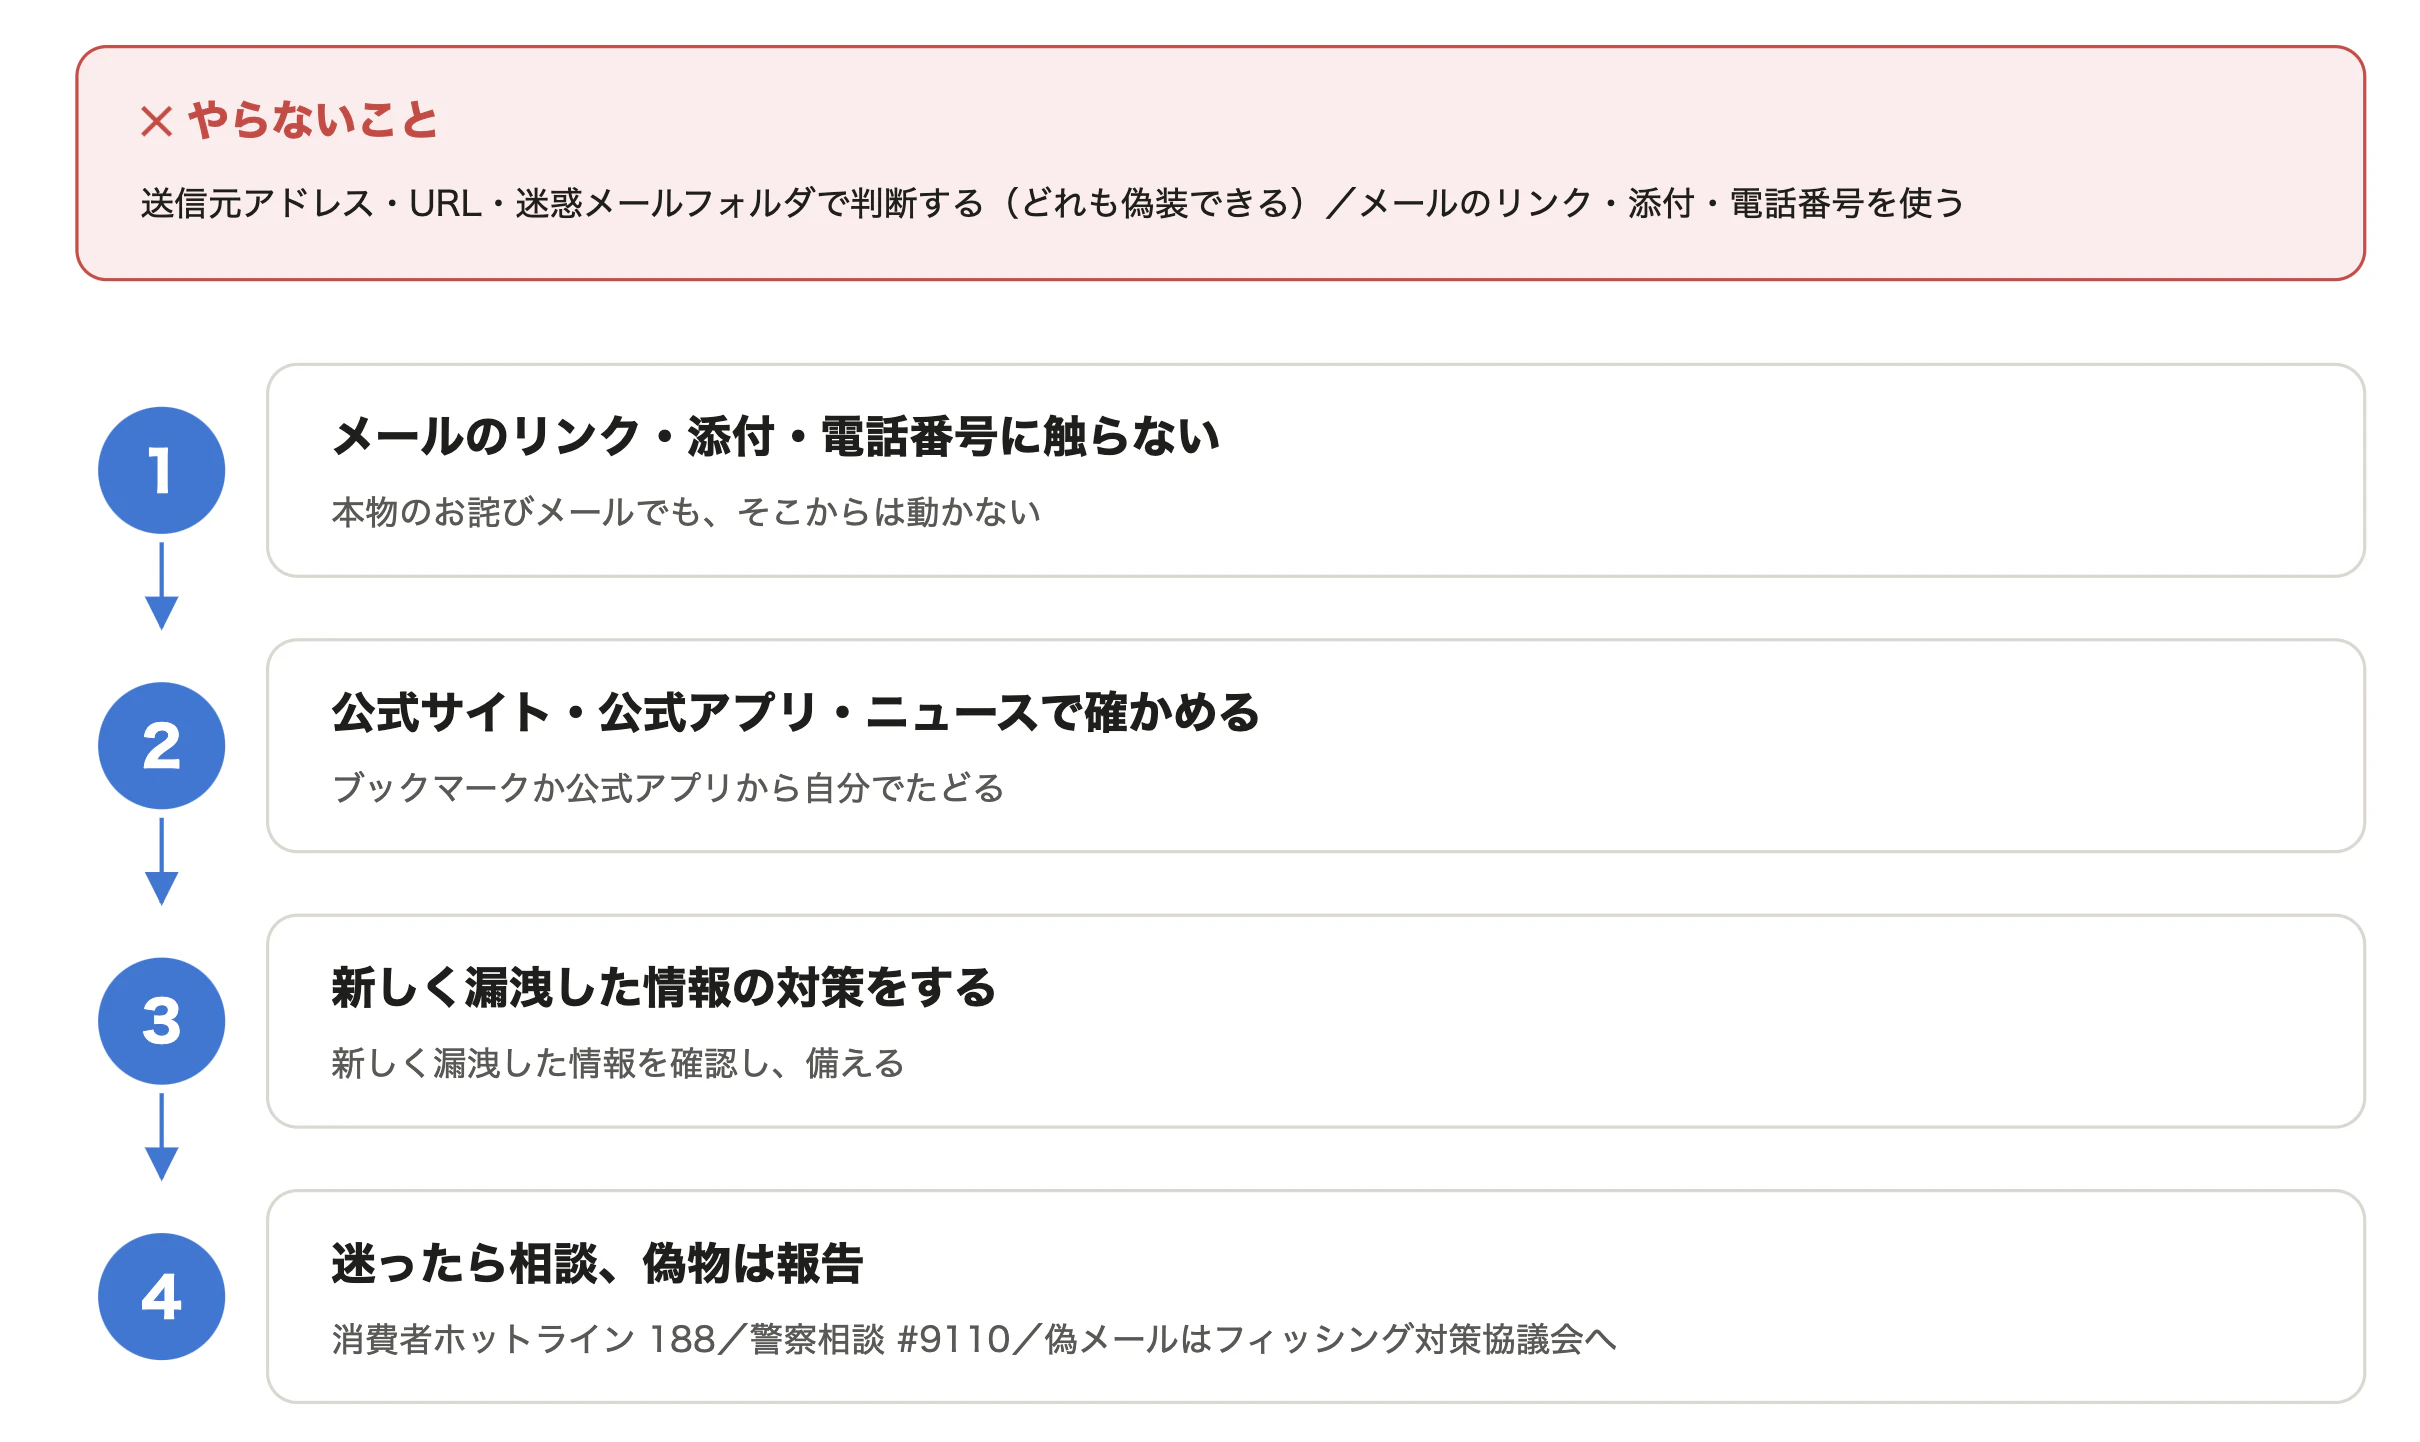
STEP 1 メールのリンク・添付・電話番号に触らない
本物か偽物かを見分けようとしてはいけません!
送信元のアドレスもURLも偽装できます。2022年4月から、一定の漏洩は本人への通知が法的な義務になりました(個人情報保護法26条)。漏洩のお詫びメールが届くのは、当たり前になったのです。だから、お詫びメールを装う詐欺もあり得るわけです。
STEP 2 公式サイト・公式アプリで漏洩が本当か確かめる
メールやSMSにあるURLは触らずに、自分でブックマークや公式アプリから、漏洩の真偽を確かめます。
STEP 3 新しく漏洩した情報の対策をする
例えば、メールアドレスなんかはすでに漏洩していると思います。なので、通知の内容を確認し新しく漏洩した情報があれば下記を参考に対策しましょう。
| 漏れた情報 | やること |
|---|---|
| パスワード・カード番号 | すぐ変える。カードは再発行 |
| 生年月日など変えられない情報 | それを鍵にしている設定(秘密の質問など)を見直す |
| 本人確認書類の画像 | 全銀協の個人信用情報センターに本人申告する |
| 資産額・年収 | 投資詐欺や「補償の手続き」の連絡を警戒する |
| メール・電話・住所だけ | パスワードが漏れていなければ変更は不要。そのサービスを名乗る連絡を警戒する |
STEP 4 迷ったら相談する
もし一人では悩んでしまう場合には相談先が用意されています。悩まずに相談しましょう。
消費者ホットライン:188
詐欺や悪用が疑われるとき:警察相談専用電話 #9110
偽メールを見つけたとき:フィッシング対策協議会(info@antiphishing.jp)
フィッシング詐欺の報告: https://www.antiphishing.jp/registration.html
本人申告:https://www.zenginkyo.or.jp/pcic/return/
まとめ
漏洩から実害までの全体像、実被害のパターンと対策を整理してきました。
- 漏洩しただけでは実害はほぼ出ない。
- 他の漏洩と組み合わさると、主に「騙す」攻撃の精度が上がる
- 実害は3つのルートで起き、「騙されて自分でやる」被害が最も大きい
- 対策は「何を防ぐのか」とセットで選ぶ。対策しても被害はゼロにならない
個人情報の漏洩はこれまでもちょいちょいありました。でも、これだけ続くと不安ばかり増幅されます。
でも、実害が出るまでの流れや、起こりうる実害のパターン、そしてそれらへの対策を知ることで、少しは不安が軽減するはずです。
知らないからとりあえず不安!という状態が一番危険です。不安を煽り、それをトリガーに騙されてしまうこともありえます。
だからこそ、知識をつけ、知ったうえで対策を施すことが重要だと、私は考えています!
おまけ:NGパターン
NG① 「ハッシュ化されていたから安心」
ハッシュ化された文字列は、そこからは復号できません。でも、だからといって完全に安全とは言い切れません。
ハッシュ化は、パスワードを元に戻せない文字列に変えて保存する仕組みです。でも攻撃者は、手元で候補を無制限に試せます。ハッシュの強さは事業者の実装次第で、利用者からは見えません。元のパスワードを特定されれば、使い回し先まで乗っ取られます。
そのサービスと、同じパスワードを使っているすべてのサービスで変更しましょう。
- ハッシュ化を理由に、パスワードを変えずに放置する
NG② 「パスキーを入れたから、もう安心」
パスキーを設定して、セキュリティ対策は終わったと考えるパターンです。
- パスキーで、すべての被害を防げると考える
パスキーは乗っ取りを防ぎますが、漏れた資産額で選ばれた投資詐欺には効きません。最も被害額が大きい「騙されて自分でやる」被害は、そのまま残ります。
対策は攻撃の目的とセットで選びます。パスキーに加えて、振込限度額を下げてお金の出口を絞りましょう。
NG③ 「漏洩のニュースのたびに、全部のパスワードを変える」
まじめな人ほど、通知のたびに全サービスのパスワードを変えようとします。
漏れていない鍵まで、毎回すべて変える
肝心の「騙す」攻撃への備えが手薄になります。パスワードが漏れていない漏洩なら、変えても防げる被害は増えません。
過度に不安になる必要はありません。改めて現状の防御を見直したり、追加で漏れた情報のみを対策すれば大丈夫です。
関連記事