
はじめに
ネットにおとりのサーバー(ハニーポット)を約 50 時間だけ置いて、来た攻撃を 1 件ずつ記録しました。
集まった 48,874 件の記録を、「どこを狙ったか」「何をしようとしたか」で 1 件ずつ分類した結果をまとめます。
先に結論です。
- 接続は 7,809 回、攻撃元の IP は 778、国・地域は 62
- 量の大半は SSH のパスワード総当たり(56%)。ただし入れても何もせずに帰るものが多い
- 本当に危ないのは Telnet から来る IoT ボット(Mirai 系)。毎回同じ手順で、マルウェアを書き込んで実行するところまで進む
- ログインできた攻撃者は、中央値 0.4 秒で最初のコマンドを打つ。人の操作はほぼない
- 新しいサーバーは 半日ほどで見つかり、そこから 1 時間に 200〜370 回のペースになる
- Web では、監視カメラの設定ファイル、中継地点(プロキシ)、AI ツールの接続口(
/mcp) まで探されていた

記録を世界地図で再生できるようにした自作のビューア「HONEYTRACE」
この記事の数字は、1 台のおとりで約 50 時間だけ観測したものです。季節や場所による違いは見えていません。攻撃元の IP は載せていません(多くは乗っ取られた一般の機器のため)。コマンド中の接続先は伏せ字にしています。
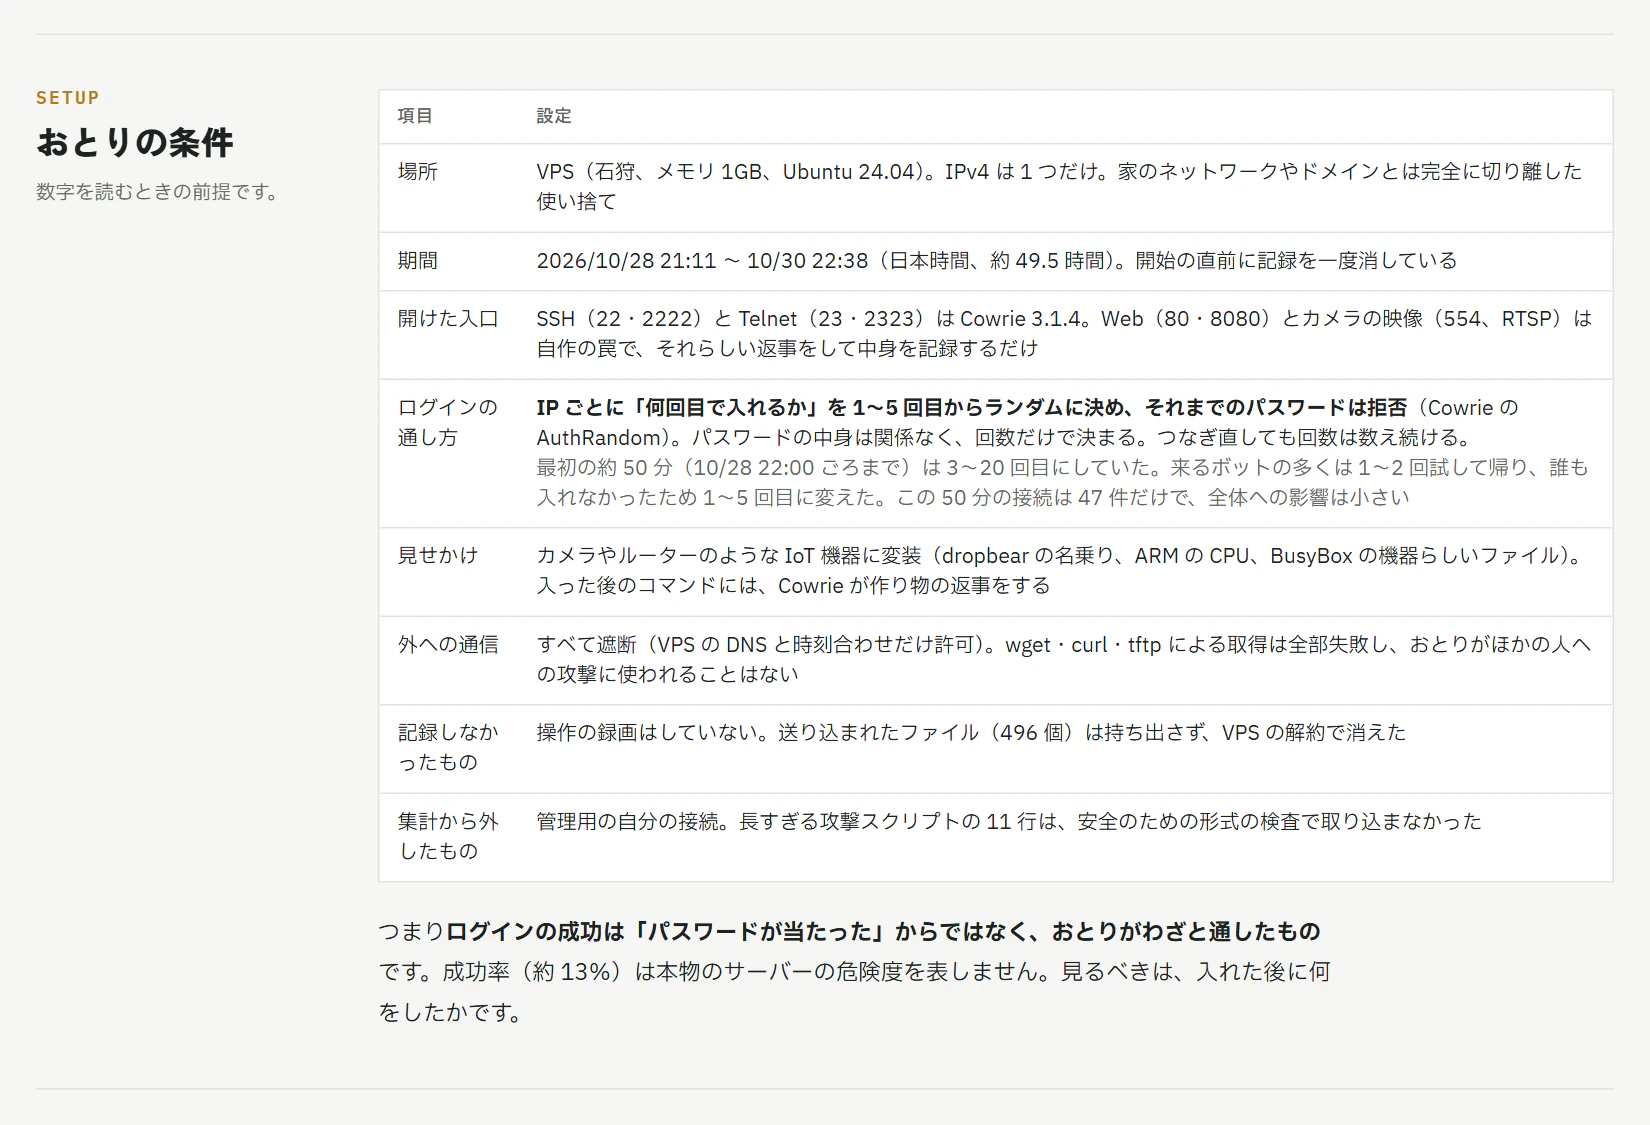
観測の条件
数字を読むための前提です。
| 項目 | 設定 |
|---|---|
| 場所 | 国内の VPS(メモリ 1GB、Ubuntu 24.04)。家のネットワークとは完全に切り離した使い捨て |
| 期間 | 2026/10/28 21:11 〜 10/30 22:38(日本時間、約 49.5 時間) |
| 開けた入口 | SSH(22・2222)・Telnet(23・2323)は Cowrie。Web(80・8080)とカメラの映像(554、RTSP)は自作の罠 |
| ログインの通し方 | IP ごとに「何回目で入れるか」を 1〜5 回目からランダムに決め、それまでは拒否(Cowrie の AuthRandom)。パスワードの中身は関係なく、回数だけで決まる |
| 見せかけ | カメラやルーターのような IoT 機器に変装(dropbear の名乗り、ARM の CPU、BusyBox の機器らしいファイル) |
| 外への通信 | すべて遮断(DNS と時刻合わせだけ許可)。wget などでの取得は全部失敗し、おとりがほかの人への攻撃に使われることはない |
ログインの成功は「パスワードが当たった」からではなく、おとりがわざと通したものです。成功率は本物のサーバーの危険度を表しません。見るべきは、入った後に何をしたかです。
全体の数字

| 指標 | 値 |
|---|---|
| 記録 | 48,874 件 |
| 接続 | 7,809 回 |
| 攻撃元の IP | 778 |
| 国・地域 | 62 |
| ログインの試み | 6,223 回 |
| 打たれたコマンド | 22,694 行 |
攻撃はどこまで進んだか
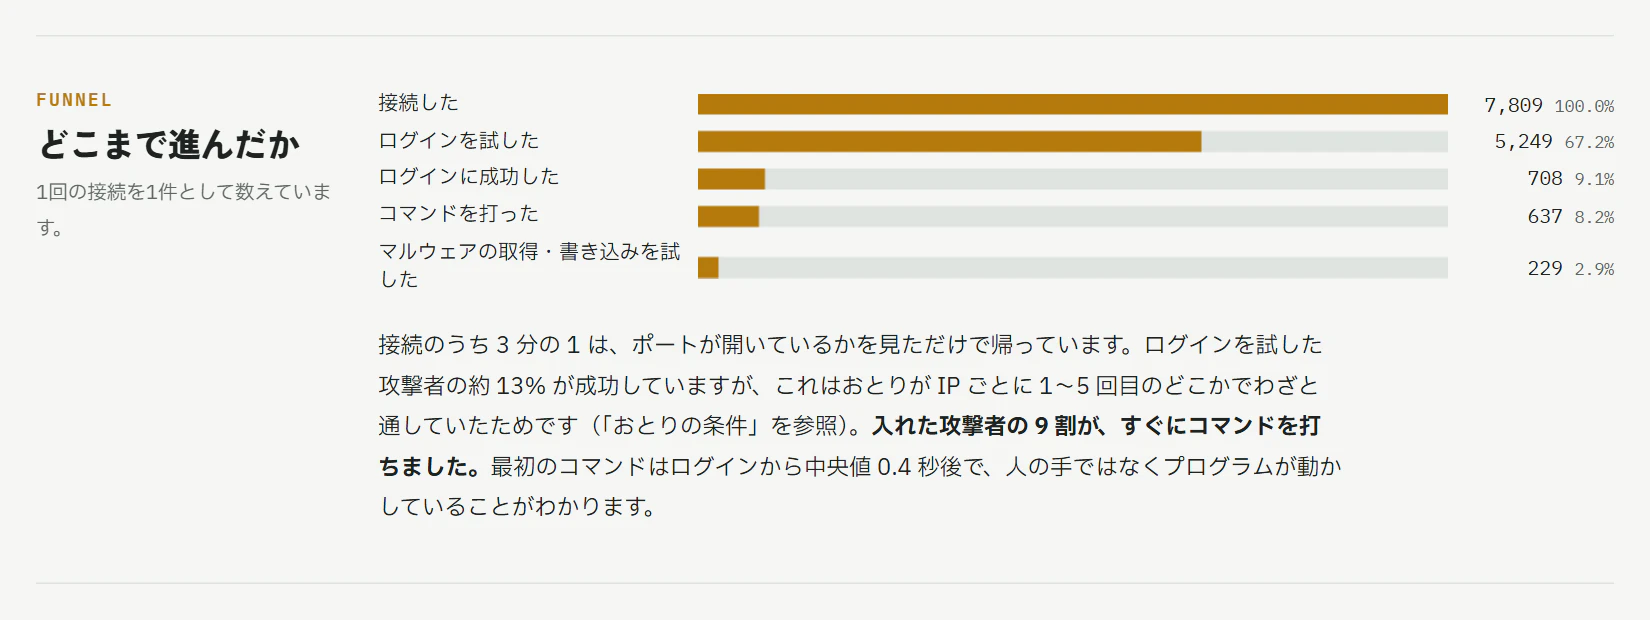
| 段階 | 接続数 | 割合 |
|---|---|---|
| 接続した | 7,809 | 100% |
| ログインを試した | 5,249 | 67.2% |
| ログインに成功した | 708 | 9.1% |
| コマンドを打った | 637 | 8.2% |
| マルウェアの取得・書き込みを試した | 229 | 2.9% |
- 3 分の 1 は、ポートが開いているかを見ただけで帰っています
- 入れた攻撃者の 9 割が、すぐにコマンドを打ちました
- 最初のコマンドは、ログインから中央値 0.4 秒後です。すべて自動化されています
狙われた入口
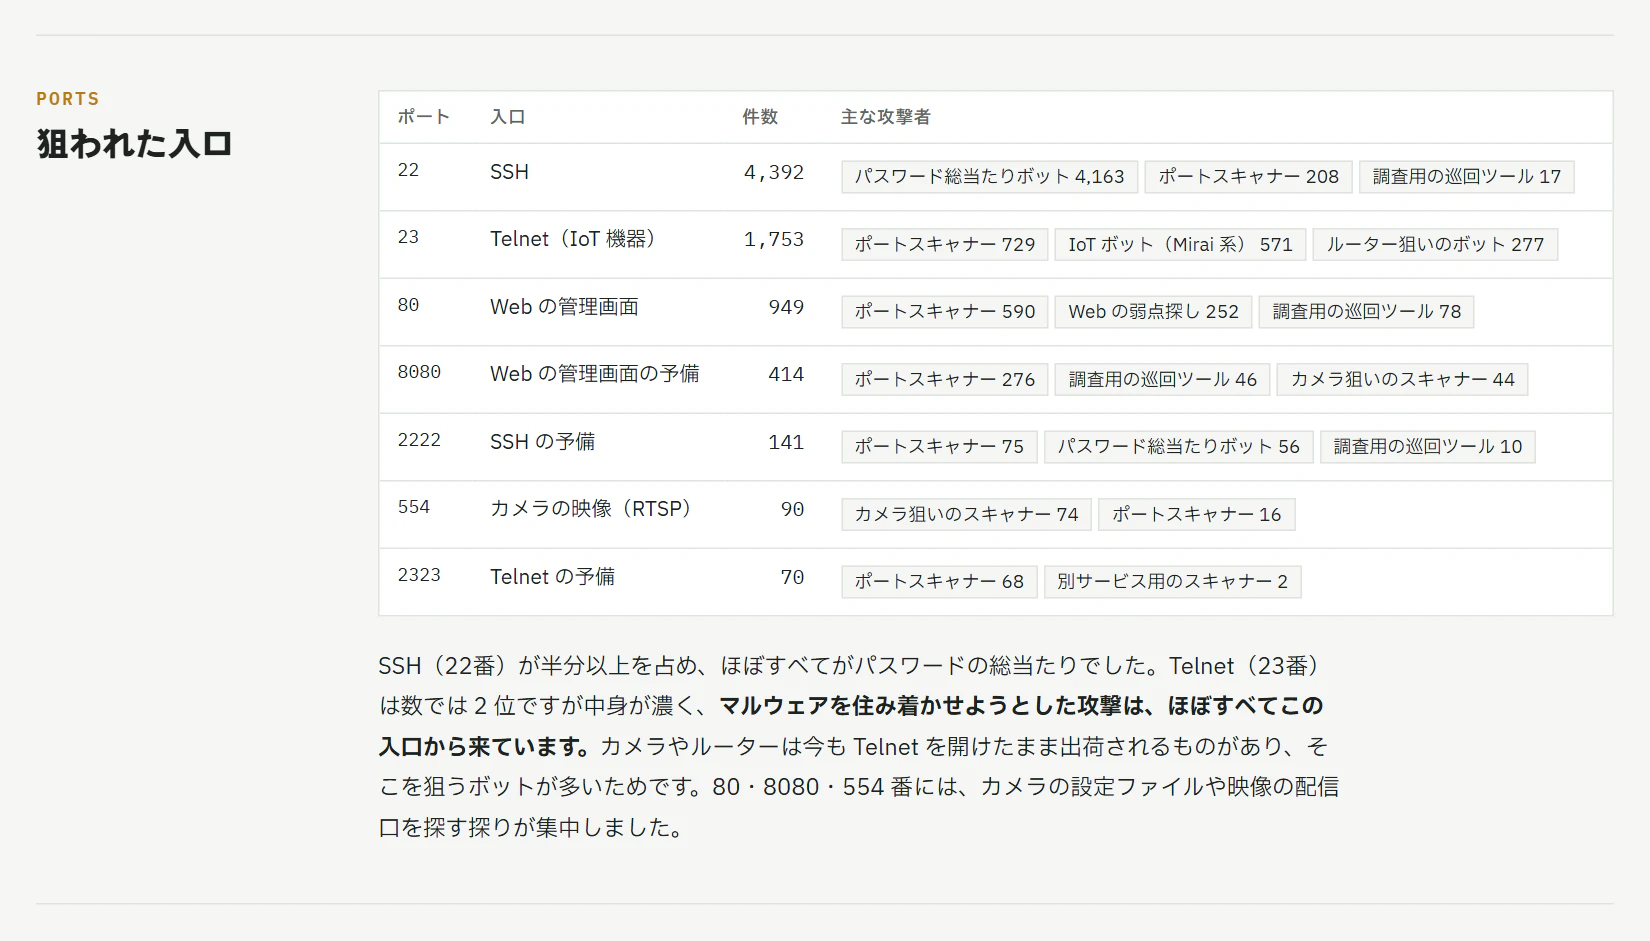
| ポート | 入口 | 接続数 | 主な攻撃者 |
|---|---|---|---|
| 22 | SSH | 4,392 | パスワード総当たり 4,163 |
| 23 | Telnet(IoT 機器) | 1,753 | ポートスキャン 729、IoT ボット 571、ルーター狙い 277 |
| 80 | Web の管理画面 | 949 | ポートスキャン 590、Web の弱点探し 252 |
| 8080 | Web の管理画面の予備 | 414 | ポートスキャン 276、カメラ狙い 44 |
| 2222 | SSH の予備 | 141 | ポートスキャン 75、総当たり 56 |
| 554 | カメラの映像(RTSP) | 90 | カメラ狙い 74 |
| 2323 | Telnet の予備 | 70 | ポートスキャン 68 |
SSH が半分以上を占めますが、中身はほぼ総当たりだけです。マルウェアを住み着かせようとした攻撃は、ほぼすべて Telnet(23 番)から来ました。 カメラやルーターには今も Telnet を開けたまま出荷されるものがあり、そこを狙うボットが多いためです。
攻撃者の種類
1 回の接続ごとに、送ってきたコマンドや文字列を決まりに当てはめて、11 種類に分類しました。
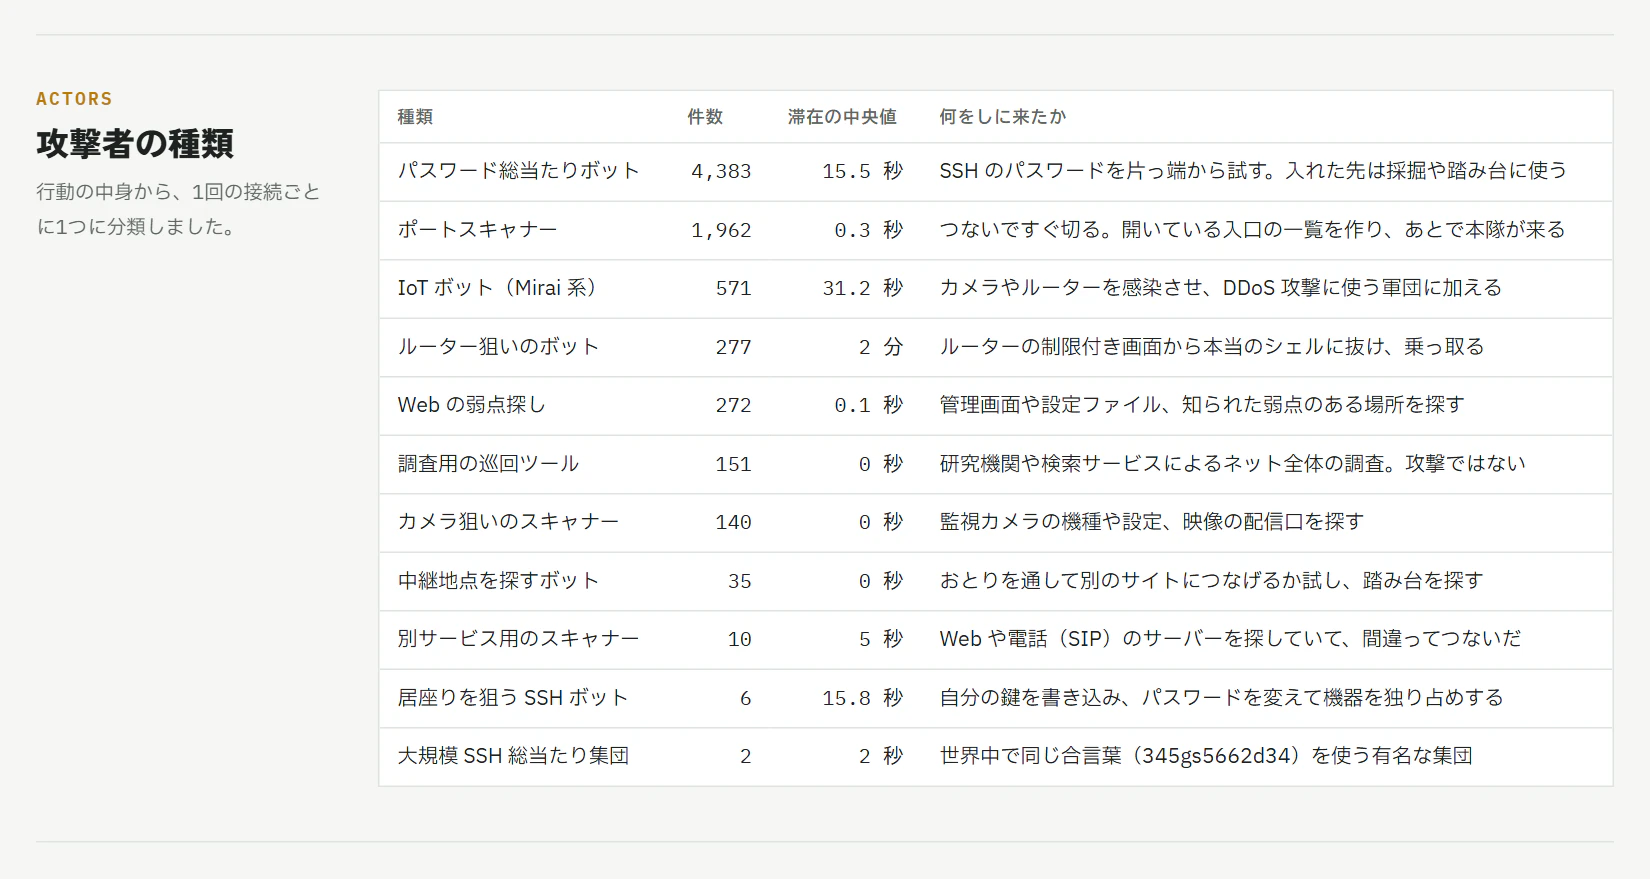
| 種類 | 件数 | 滞在の中央値 | 何をしに来たか |
|---|---|---|---|
| パスワード総当たりボット | 4,383 | 15.5 秒 | SSH のパスワードを片っ端から試す |
| ポートスキャナー | 1,962 | 0.3 秒 | つないですぐ切る。開いている入口の一覧を作る |
| IoT ボット(Mirai 系) | 571 | 31.2 秒 | カメラやルーターを感染させ、DDoS 攻撃の軍団に加える |
| ルーター狙いのボット | 277 | 2 分 | ルーターの制限付き画面から本当のシェルに抜ける |
| Web の弱点探し | 272 | 0.1 秒 | 管理画面や設定ファイル、知られた弱点を探す |
| 調査用の巡回ツール | 151 | 0 秒 | 研究機関や検索サービスの調査。攻撃ではない |
| カメラ狙いのスキャナー | 140 | 0 秒 | 監視カメラの機種や設定、映像の配信口を探す |
| 中継地点を探すボット | 35 | 0 秒 | おとりを通して別のサイトにつなげるか試す |
| 別サービス用のスキャナー | 10 | 5 秒 | Web や電話(SIP)のサーバー探しが間違ってつないだ |
| 居座りを狙う SSH ボット | 6 | 15.8 秒 | 自分の鍵を書き込み、パスワードを変えて機器を独り占めする |
| 大規模 SSH 総当たり集団 | 2 | 2 秒 | 世界中で同じ合言葉(345gs5662d34)を使う有名な集団 |
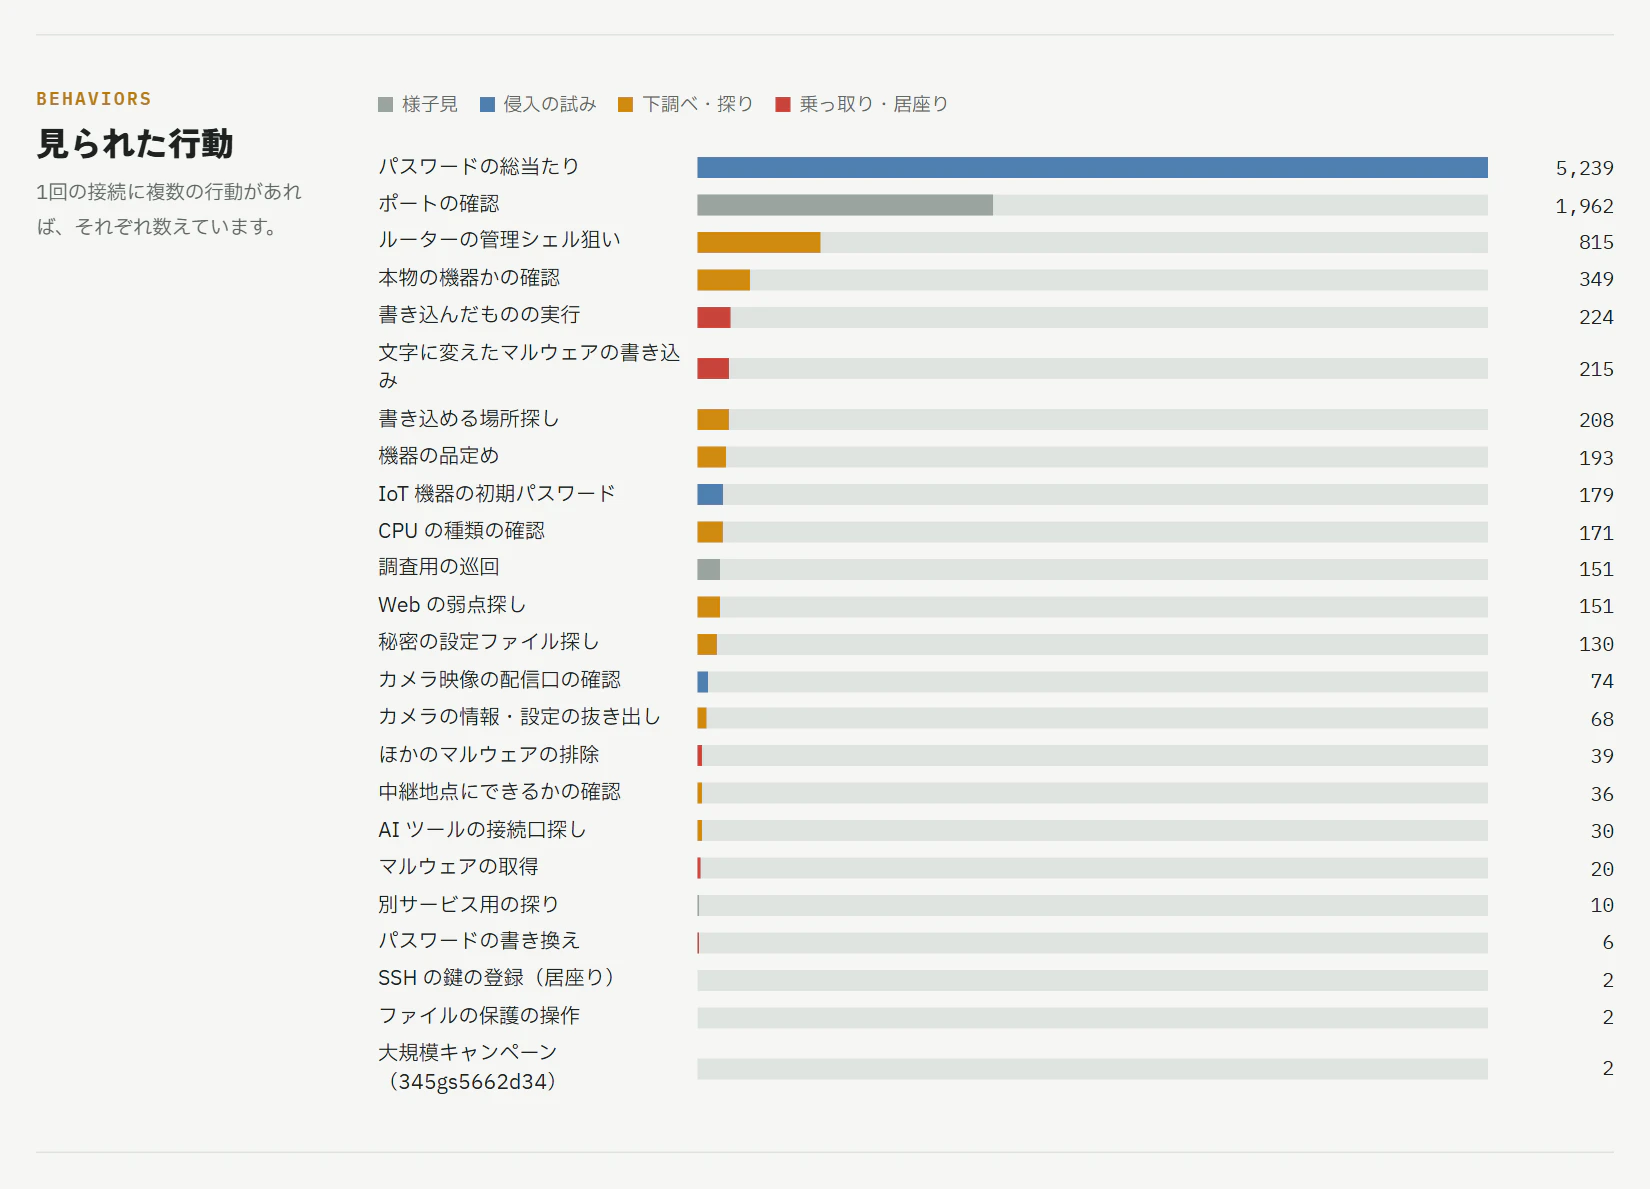
見られた行動を、危なさで色分けして数えたものがこちらです。
試されたパスワード
| 順位 | ユーザー名 / パスワード | 回数 |
|---|---|---|
| 1 | admin / admin |
394 |
| 2 | enable\x00 / linuxshell\x00 |
335 |
| 3 | system\x00 / shell\x00 |
331 |
| 4 | support / support |
47 |
| 5 | root / xc3511 |
41 |
| 6 | root / admin |
33 |
| 7 |
root / (空) |
28 |
| 8 | root / vizxv |
28 |
-
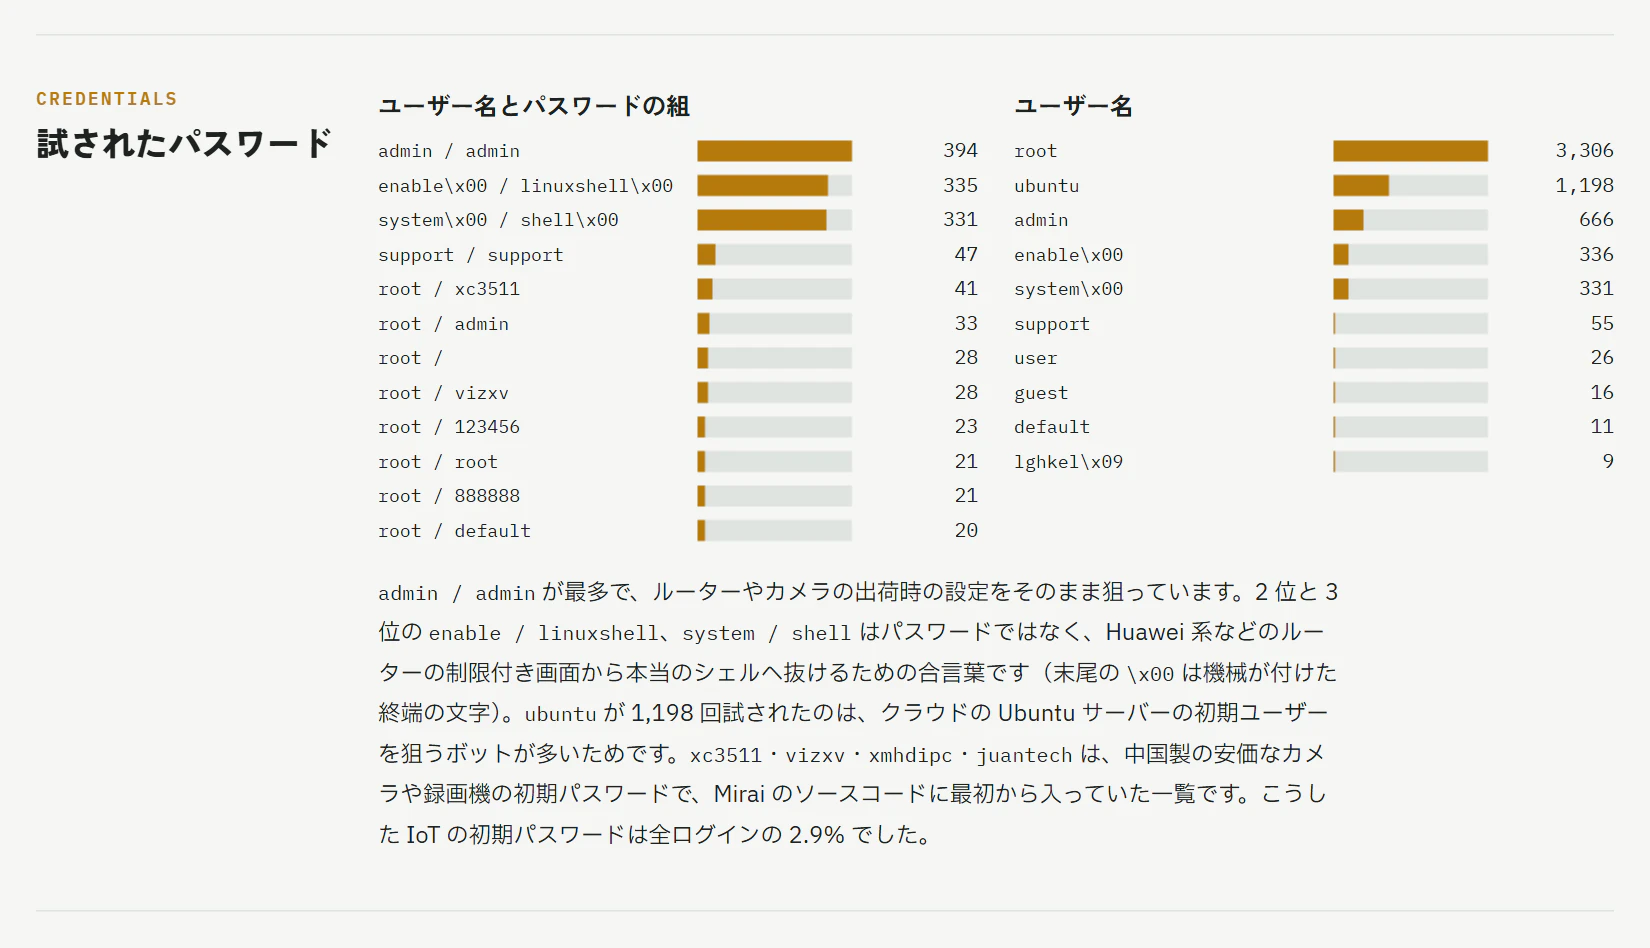
admin / adminが最多。ルーターやカメラの出荷時の設定をそのまま狙っています - 2 位と 3 位はパスワードではなく、Huawei 系などのルーターの制限付き画面から本当のシェルへ抜けるための合言葉です(末尾の
\x00は機械が付けた終端の文字) - ユーザー名では
ubuntuが 1,198 回。クラウドの Ubuntu サーバーの初期ユーザーを狙うボットが多いためです -
xc3511・vizxv・xmhdipc・juantechは、安価なカメラや録画機の初期パスワードで、Mirai のソースコードに最初から入っていた一覧です
IoT ボット(Mirai 系)の手順
いちばん中身が濃かったのがこれです。行動が平均して何番目に出てきたかの順に並べると、毎回ほぼ同じ手順で進んでいました。

- パスワードの総当たり(IoT 機器の初期パスワードを含む)
-
enable・system・shellで制限付き画面から抜ける - CPU・メモリ・動いている処理を調べる
-
/bin/busybox HISILICONのような決まった文字列で、本物の機器か(ハニーポットでないか)を確かめる - 自分の実行ファイルを読み、CPU が ARM か MIPS かを見る
-
/procを探り、先に住み着いた別のマルウェアを止める -
/varや/devに空のファイルを作って、書き込める場所を探す - マルウェア本体を
\x7f\x45\x4c\x46…の文字の列に変えて、echo で少しずつ書き込む - 実行の権限を付けて動かす
実際のコマンドの一例です(接続先は伏せ字)。
enable
system
shell
ping; sh
/bin/busybox HISILICON
>/var/.f && chmod 777 /var/.f && /var/.f && cd /var/;
>/var/tmp/.f && chmod 777 /var/tmp/.f && /var/tmp/.f && cd /var/tmp/;
>/dev/.f && chmod 777 /dev/.f && /dev/.f && cd /dev/;
# このあと echo -ne '\x7f\x45\x4c\x46…' で本体を書き込み、実行
wget や curl で外から取ってこようとしたのは 20 件だけで、文字で書き込む方が 10 倍多く見られました。wget を持たない小さな機器でも感染させるためのやり方です。取ってこようとしたファイル名は arm7 が最多で、狙いはカメラやルーターに多い ARM の CPU でした。
SSH で居座ろうとした集団
数は 6 件と少ないものの、いちばん悪質な動きです。

cd ~; chattr -ia .ssh; lockr -ia .ssh
cd ~ && rm -rf .ssh && mkdir .ssh && echo "ssh-rsa AAAA…(攻撃者の鍵) mdrfckr">>.ssh/authorized_keys
echo "root:********"|chpasswd|bash
rm -rf /tmp/secure.sh; rm -rf /tmp/auth.sh; pkill -9 secure.sh; pkill -9 auth.sh; ...
cat /proc/cpuinfo | grep name | head -n 1 | awk '{print $4,$5,$6,$7,$8,$9;}'
free -m | grep Mem | awk '{print $2 ,$3, $4, $5, $6, $7}'
-
chattr -iaで.sshの保護を外す - 中を消して自分の鍵を書き込み、パスワードも書き換えて持ち主を締め出す
-
secure.sh・auth.shという、先に住み着いた別の攻撃者のプログラムを止める - CPU とメモリを調べる(採掘に使えるかの品定め)
鍵の末尾の mdrfckr は、仮想通貨の採掘を目的とするボット集団(Outlaw と呼ばれる)の印として、各国の観測で報告されているものと同じです。
Web・カメラ・中継・AI への探り
| 狙い | 送られてきたもの(例) | 意味 |
|---|---|---|
| カメラの設定 |
/config.dat /ISAPI/System/deviceInfo /cgi-bin/configManager.cgi /axis-cgi/admin/param.cgi
|
Hikvision・Dahua・Axis などの監視カメラの機種や設定を抜き出す |
| カメラの映像 | OPTIONS * RTSP/1.0 |
554 番の映像の配信口が開いているかの確認 |
| 中継地点 | CONNECT ***.***:443 |
おとりを経由して別のサイトにつなげるか(プロキシ)の確認 |
| 秘密の設定 |
/.env /.git/
|
パスワードや API キーの置き忘れ探し |
| AI ツール |
/mcp /api/mcp /sse
|
AI エージェント用のサーバー(MCP)が認証なしで開いていないかの確認 |
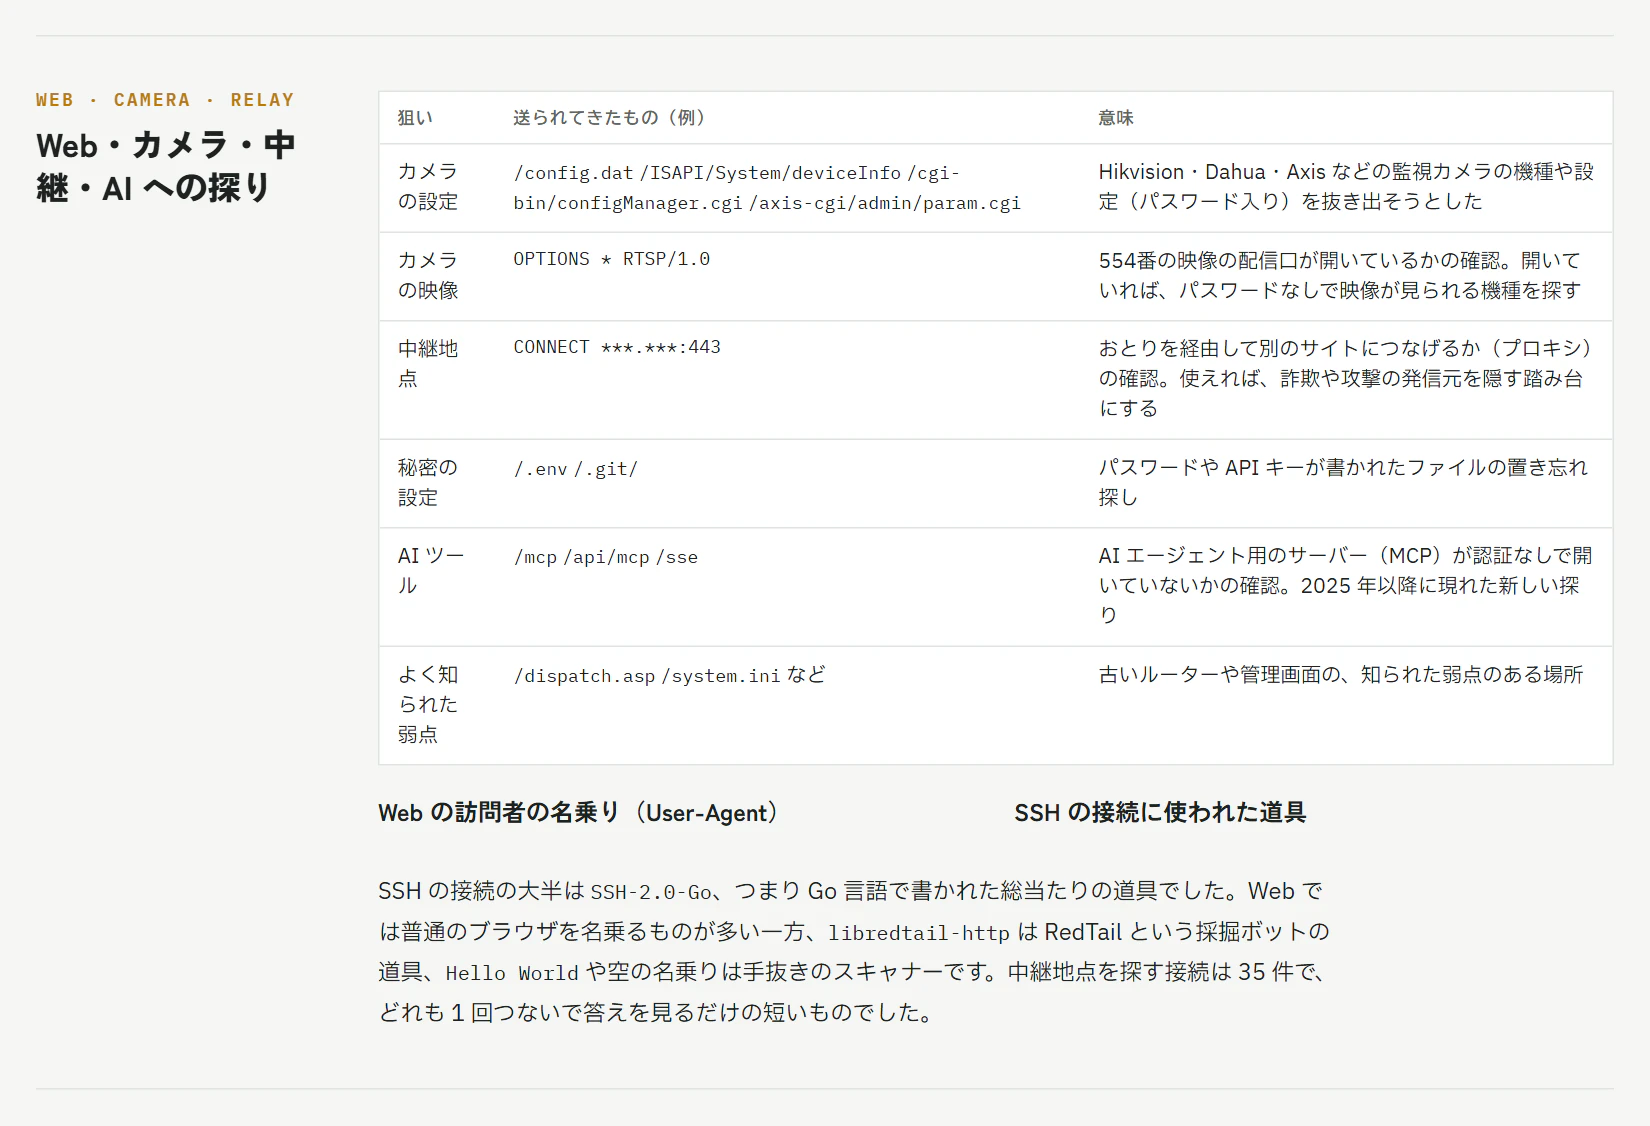
/mcp を探す動きが、50 時間の観測の中で 30 件見られました。手元で動かす AI ツールのサーバーを外に出すと、すぐに見つかると考えた方がよさそうです。
道具としては、SSH の接続の大半が SSH-2.0-Go(Go 言語製の総当たりツール)で、Web では libredtail-http(RedTail という採掘ボットの道具)が目立ちました。
時間の流れ:見つかるまで半日
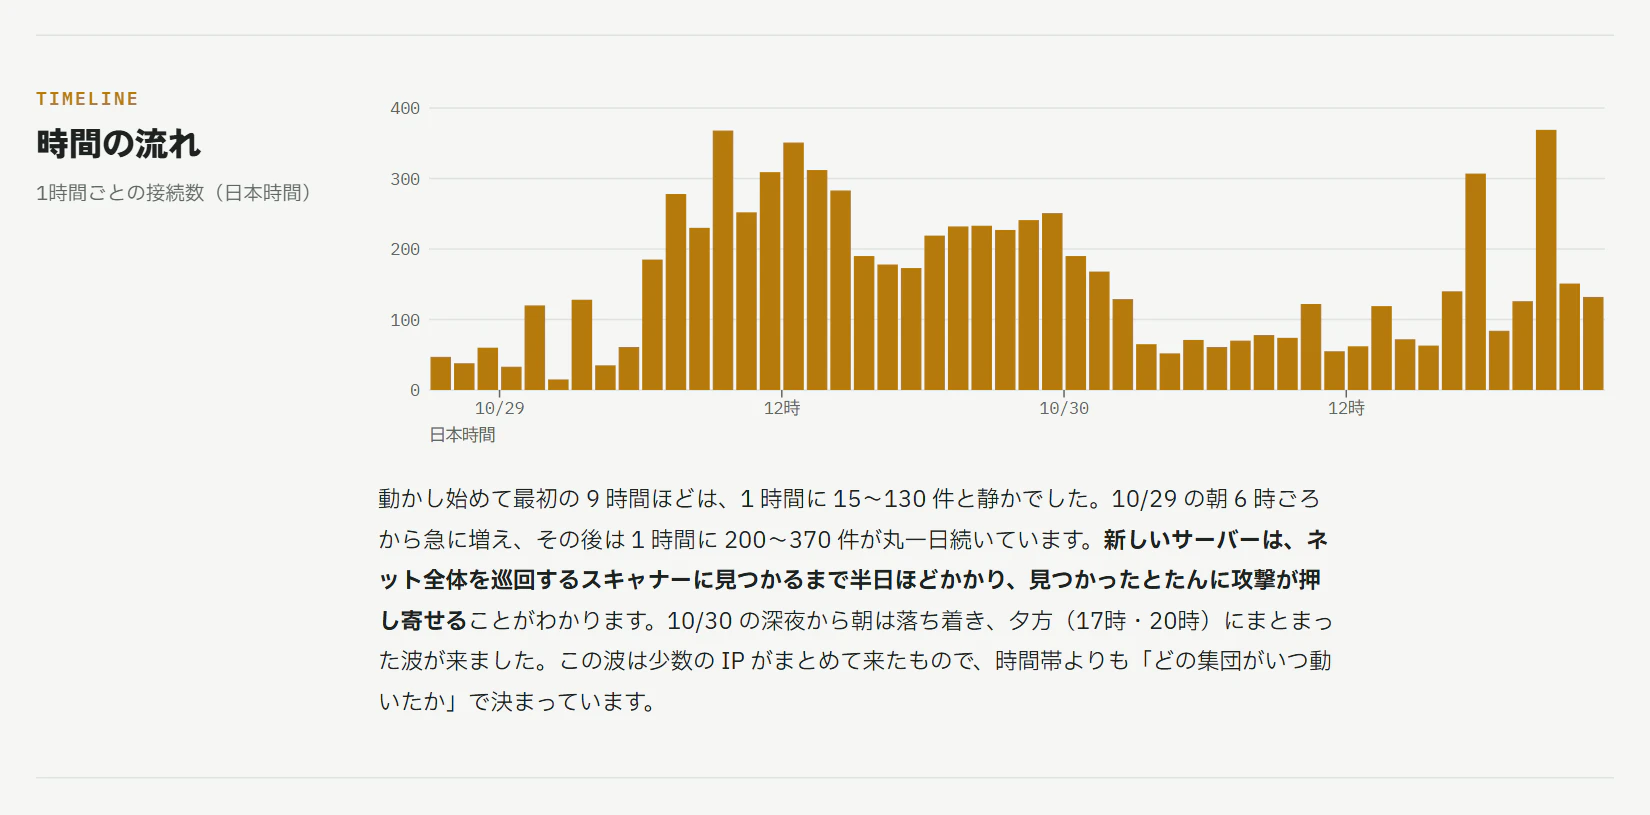
- 動かし始めて最初の 9 時間ほどは、1 時間に 15〜130 件と静か
- 翌朝 6 時ごろから急に増え、その後は 1 時間に 200〜370 件 が丸一日続いた
- 新しいサーバーは、ネット全体を巡回するスキャナーに見つかるまで半日ほどかかり、見つかったとたんに攻撃が押し寄せる
国と、同じ相手の再訪
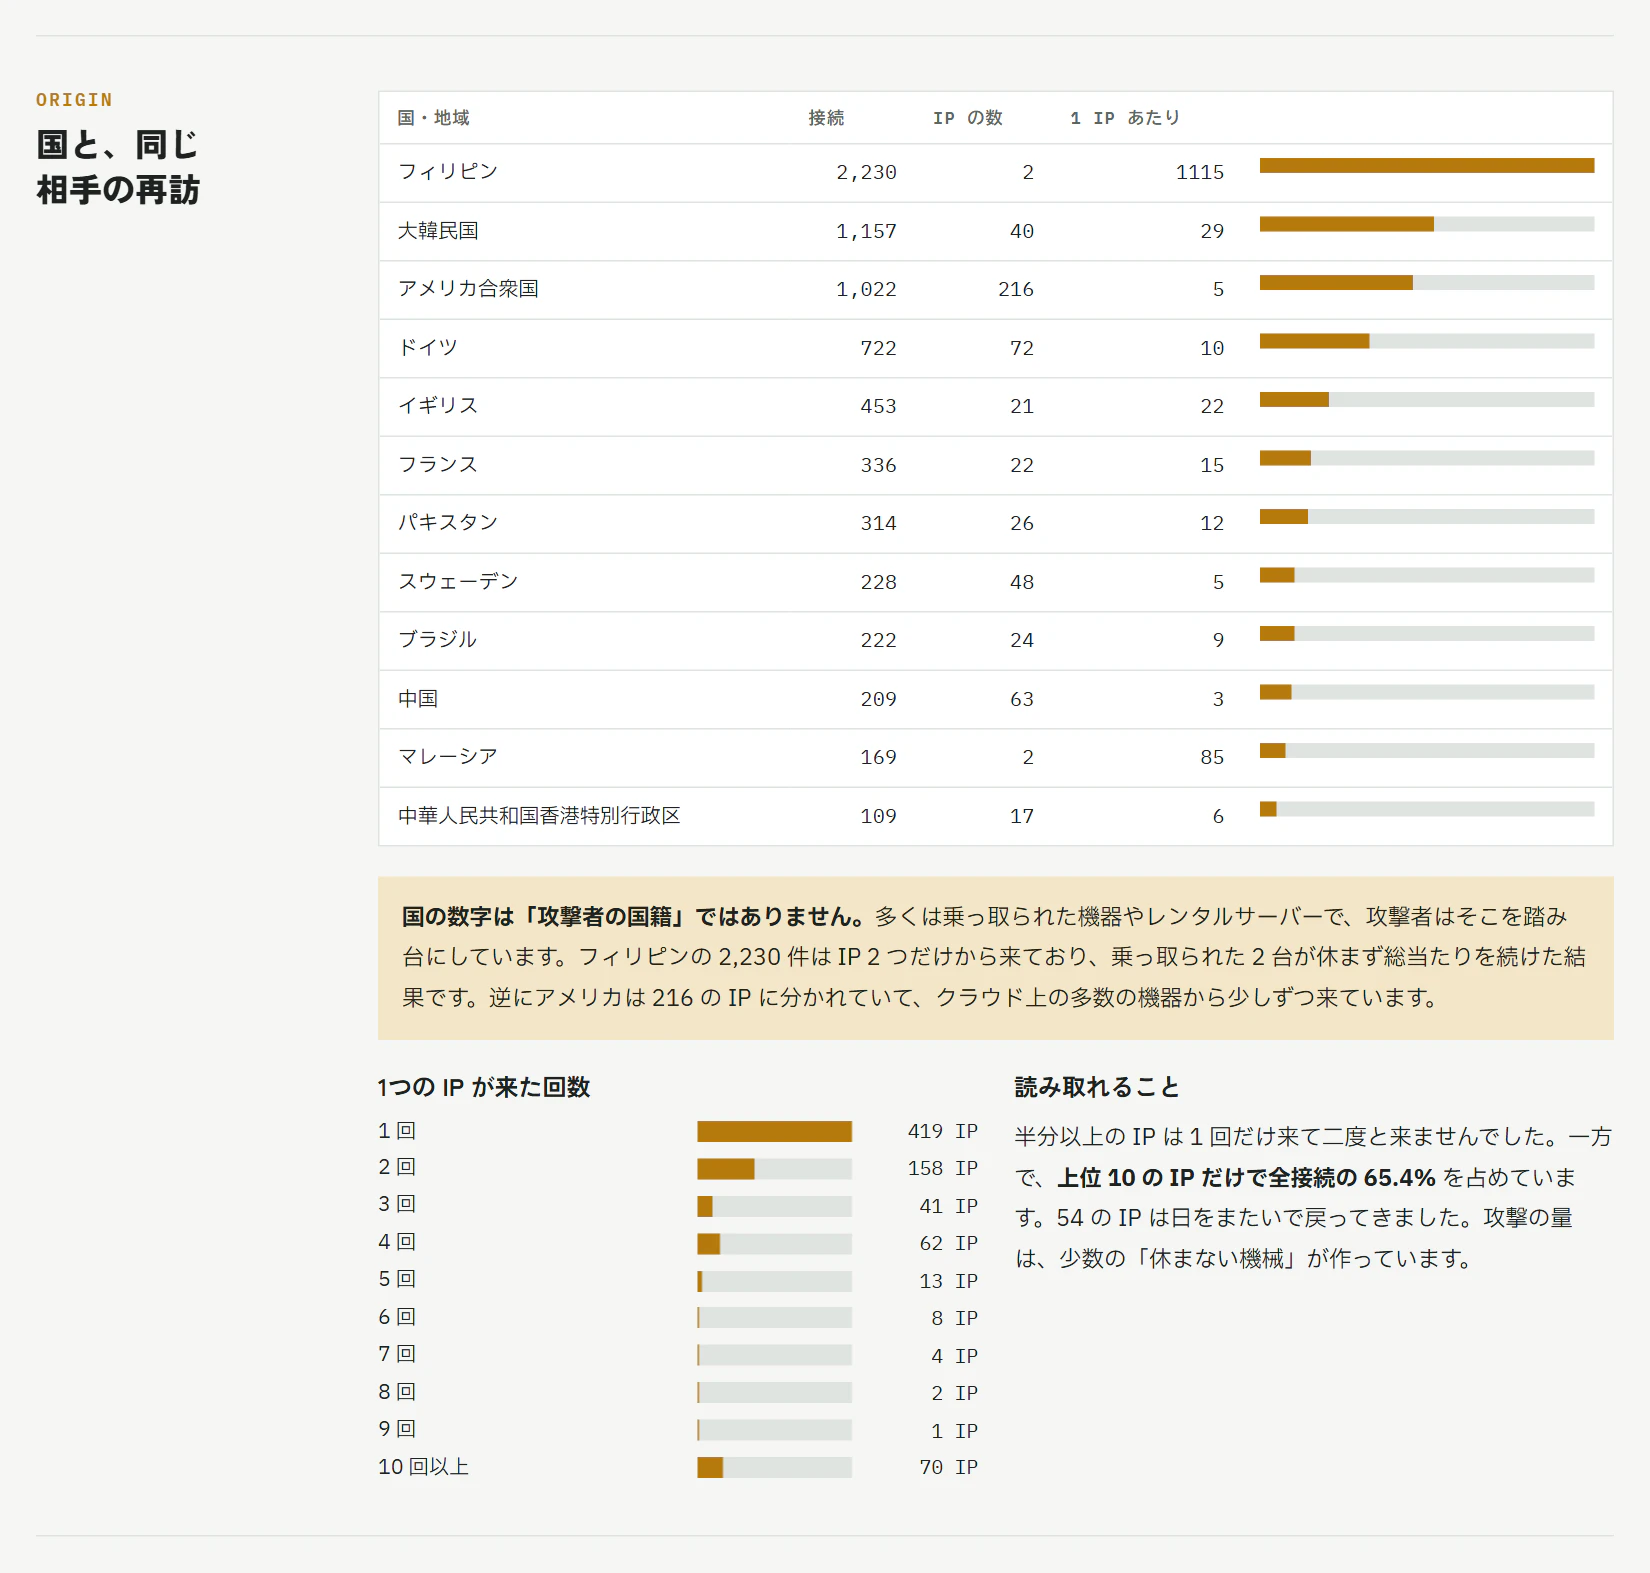
| 国・地域 | 接続 | IP の数 | 1 IP あたり |
|---|---|---|---|
| フィリピン | 2,230 | 2 | 1,115 |
| 韓国 | 1,157 | 40 | 29 |
| アメリカ | 1,022 | 216 | 5 |
| ドイツ | 722 | 72 | 10 |
| イギリス | 453 | 21 | 22 |
- 国の数字は「攻撃者の国籍」ではありません。 多くは乗っ取られた機器やレンタルサーバーで、攻撃者はそこを踏み台にしています
- フィリピンの 2,230 件は IP 2 つだけから。乗っ取られた 2 台が休まず総当たりを続けた結果です
- 上位 10 の IP だけで全接続の 65.4%。攻撃の量は、少数の「休まない機械」が作っています
家の機器を守るために
観測から言えることをまとめます。
-
初期パスワードは必ず変える:
admin / adminと、カメラ・録画機の初期パスワードは、ネットにつないだ瞬間から試されます - Telnet・SSH をネットに開けない:マルウェアの書き込みはほぼすべて Telnet から来ました。ルーターの UPnP やポート開放で、カメラの 23・554・80 番が外から見えていないか確かめてください
- SSH は鍵だけで入れるようにする:パスワードでのログインを切れば、5,000 件を超えた総当たりはすべて無意味になります
- 「一時的に開けるだけ」も危ない:新しく開けた入口は半日ほどで見つかりました
-
AI ツールのサーバーを外に出さない:
/mcpを探す動きがすでにあります。localhost だけで待ち受けるようにしましょう
安全のためにやったこと
ハニーポットは、置き方を間違えると自分が攻撃の踏み台になります。今回は次のようにしました。
- 家のネットワークとは完全に切り離した使い捨ての VPS に置いた
- 外への通信は DNS と時刻合わせ以外すべて遮断した
- 攻撃者が送り込んだファイル(496 個)は持ち出さず、VPS の解約で消えた
- 記録を持ち出すときは、決まった項目だけを通し、文字を無害化してから取り込んだ
- 観測が終わったら VPS を解約し、鍵や設定もすべて消した
設計の詳しい話は Zenn に書きました:家を巻き込まないハニーポット観測の設計:Cowrie+自作の罠+2段の検査+地図で再生
おわりに
50 時間だけでも、ネットに出た機器がどれだけ休みなく試されているかがよくわかりました。特に、カメラやルーターを狙う IoT ボットが「本物の機器かを確かめる → CPU を調べる → 文字でマルウェアを書き込む」という手順を、毎回機械的にこなしていく様子は印象的でした。
家にある機器の初期パスワードと、ルーターのポート開放の設定を、一度見直してみてください。
IP からの国・都市の判定には DB-IP のデータを使いました(IP Geolocation by DB-IP、CC BY 4.0)。
この観測を踏まえて作っているサービス
ネットに出たサービスは、公開した瞬間からパスワードの総当たりや弱点探しを受けます。そこで、自分で運営している読書メモ「栞(しおり)」では、次のようにしています。
- パスキーだけでログイン:パスワードを使わないので、今回見たような総当たりは効きません
- メモは端末で暗号化してから保存:データベースには暗号化された中身しか置かないので、万一攻撃されてデータベースを盗まれても、メモは読めません
栞は今も運営中です。作ったときの話と設計は、次の記事にまとめています。