
Azure Container Apps とは(ざっくり)
- サーバレス/マネージドなコンテナ実行基盤。Kubernetes を意識せずコンテナをデプロイできる。(概要)
- ワークロードに応じて Pod が自動スケール(KEDA ベース)。イベントドリブンも可。(スケーリング)
- イングレス(外部/内部)、Dapr(マイクロサービス補助)、ジョブ、リビジョンによる Blue/Green 的な運用が可能。(Dapr 連携)
- 「環境」は VNet と一体化でき、内部/外部のネットワーク分離を選べる。今回は内部環境を前提に、Firewall の DNAT で外からアクセスさせるパターン。
TL;DR
- ACA (Azure Container Apps) 内部環境はデフォルトで外部公開されない。(Azure Container Apps 環境でのネットワーク)
- Azure Firewall の DNAT で FW 公開 IP:443 → ACA プライベート IP:443 を転送すると外部から到達できる。(DNAT 概要)
ざっくり構成
- クライアント → FW 公開 IP (DNAT) → ACA 環境のプライベート IP → アプリpod
用語メモ
- ACA Environment: コンテナアプリ群が乗る環境。内部/外部を作成時に選択。(環境の概要)
- イングレス: 外部/内部、HTTP/HTTPS、有無をアプリ単位で設定。(イングレス概要)
- DNAT: Firewall の公開 IP への着信を、内部のプライベート IP/ポートへ転送する仕組み。
前提
- 内部環境の ACA Environment を作成済み。
- Azure Firewallとその Firewall Policy を作成済み。
- VNet は ACA Environment と FW が同一、またはピアリング済みで相互到達できる。
- ACA はデプロイ済み(例: イングレス有効、ポート 80/443)。
外部環境と内部環境の違い(ざっくり)
- 外部環境: ACA 側がパブリックエンドポイントを持ち、DNS で外から直接アクセスできる。
- 内部環境: パブリックエンドポイントを持たず、インターネット経由では直接到達不可。VNet 内からのみアクセス可能。(内部環境/内部イングレス)
- App Service のようにポリシーを持たせてパブリックエンドからアクセスさせつつ、プライベートからもアクセスしたい場合はリバースプロキシ、もしくは今回のように Firewall で DNAT する経路が必要。
手順(DNAT で外部公開)
-
ACA アプリの宛先 IP/ポートを確認
-
ACA のエンドポイントを確認してメモ (パブリックからはアクセスできません)

-
ACA 環境でプライベートIPを確認してメモ。この環境に複数アプリがあっても静的IPはひとつで、アクセスされたときのホスト名を見てACAに割り振ります。

-
-
Firewall Policy の DNAT 規則を作成/編集
- Firewall のパブリックIPを指定、ACA のプライベートIPへDNATするよう設定する。Portは443、DestinationはFWのパブリックIP、Destinationは先ほどメモしたACAのプライベートIP
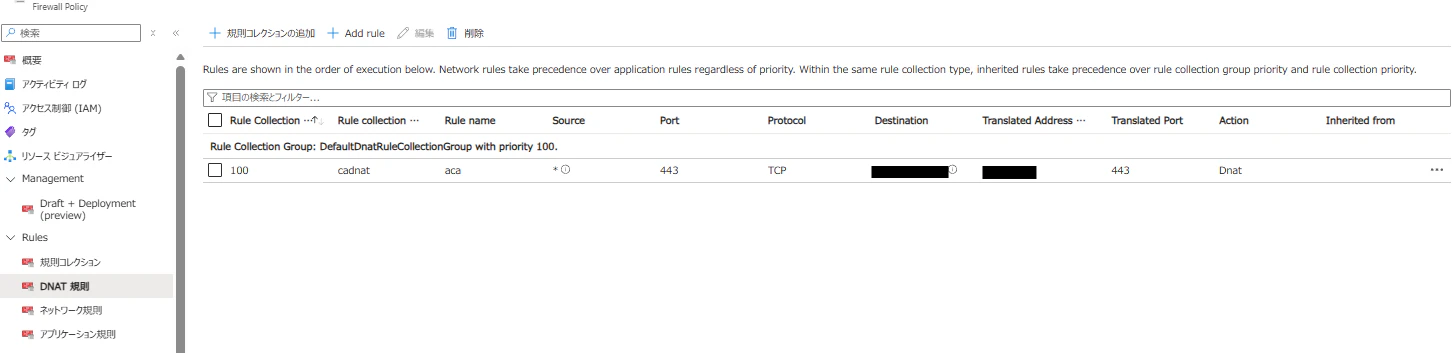
- Firewall のパブリックIPを指定、ACA のプライベートIPへDNATするよう設定する。Portは443、DestinationはFWのパブリックIP、Destinationは先ほどメモしたACAのプライベートIP
-
名前解決の検証
-
簡易確認: クライアント端末の hosts に ACA の FQDN を FW の Public IP へ向ける。
-
例 (Windows hosts):
xx.xx.xx.xx your-aca-app.リージョン.azurecontainerapps.io -
ブラウザや curl で https://your-aca-app.リージョン.azurecontainerapps.io にアクセスしてレスポンスを確認。
-
もしくはきちんとパブリック DNS に A レコードを登録し、FW の Public IP を返す。
-
-
アクセス確認
https://your-aca-app.リージョン.azurecontainerapps.io へアクセスして内部環境のACAに疎通可能なこと確認

もう少し具体的な設定例
- DNAT ルール例 (記入の目安)
- Rule Collection Group: DefaultDnatRuleCollectionGroup
- Rule collection name: cadnat(何でも可)
- Rule name: aca(何でも可)
- Source: 0.0.0.0/0 (必要なら限定)
- Protocol: TCP
- Port: 443
- Destination: FirewallのパブリックIP
- Translated Address: ACA 環境のプライベートIP
- Translated Port: 443
- Action: Dnat
// スケールアウトしても環境 IP は 1 つなので DNAT 宛先は変わらない。
トラブルシュートの観点
- クライアント → FW のパブリック IP へ
curl -v https://<fqdn>で確認。 - FW の DNAT 後、UDRがあるなら戻りのパスも FW を経由するようルーティングを調整。
- NSG/Firewall Policy: DNAT だけでなく、アプリ宛の Allow ルールも必要な場合がある。
- FWとACAのVnetが異なっている場合はピアリングされているか確認
- NSG 確認。
まとめ
- 内部 ACA でも Azure Firewall の DNAT で簡易に外部公開できる。