

はじめに
2026年9月にIOS XE 26.2.1がリリースされました。
https://www.cisco.com/c/en/us/td/docs/routers/secure-routers/cisco-8000-series-secure-routers-release-26-2-x.html
上記リリースノートを見るとSecure Router NGFWという機能が新たに実装されたとの事なので、早速動かしてみたいと思います!
本機能について書かれた資料の多くはSD-WANでの利用を中心に書かれていますが、今回は敢えて情報の少ないAutonomous Modeで試していきます。
設定方法は下記のConfiguration Guideを参考にしています。
https://www.cisco.com/c/en/us/td/docs/routers/ios-xe/security-vpn/security-vpn/m-secure-router-ngfw.html
機能概要
Secure Router NGFWはルーター上のコンテナで動作するNGFWで、Snort 3を使用しています。
ZBFWで検査対象のトラフィックをマッチさせ、それをNGFWに渡す仕組みになっています。
IOS XEには古くからUTD(Unified Threat Defense)と呼ばれる機能が実装されていましたが、その後継となる機能です。
IOS XE 26.2時点では下記の機能に対応しています。
| 機能 | 概要 |
|---|---|
| IPS / IDS | TalosのLSPに含まれるSnortルールで脅威を検知します。IDSは検知、IPSは遮断まで行います |
| EVE | ペイロードを復号せず、暗号化通信の特徴からプロセスや脅威の可能性を判断します |
| Snort ML | HTTPパラメータを機械学習モデルで評価します。26.2.1ではSQLインジェクションが対象です |
UTDではURL filteringおよびfile inspectionといった機能もありましたが、Secure Router NGFWにおいてはまだこれらの機能には対応していない旨がConfiguration Guideに書かれていました。
アーキテクチャ
NGFWのコンテナはeth0(IOS XE上のguest-interface0)とeth1(IOS XE上のguest-interface1)の2つのインターフェースを持ちます。
ZBFWで検査対象になったトラフィックは内部のTunnelインターフェースを通ってguest-interface1に渡されます。
コンテナからシグネチャのダウンロードを行う際等はguest-interface0から通信します。
IOSdのCLIでNGFWの設定を行うと、その設定はTIPCを使ったOnePセッションを通じてSnort 3の設定として反映されます。
検証環境
今回の記事を書くにあたっては下記の環境を用意して動作を確認しました。
| 項目 | 内容 |
|---|---|
| ルーター | C8375-E-G2 |
| IOS XE | 26.02.01 |
| 動作モード | Autonomous |
| ライセンス | Essentials |
| NGFWイメージ | secapp-ngfw-26.02.01-1.0.1-3.12.4.0-aarch64.tar |
検証構成は下図の通りで、Webサーバーを守るFWとしての利用を想定しています。
導入手順
コンテナイメージのダウンロードとアップロード
まずはコンテナイメージをcisco.comからダウンロードしてルーターにアップロードしておきます。
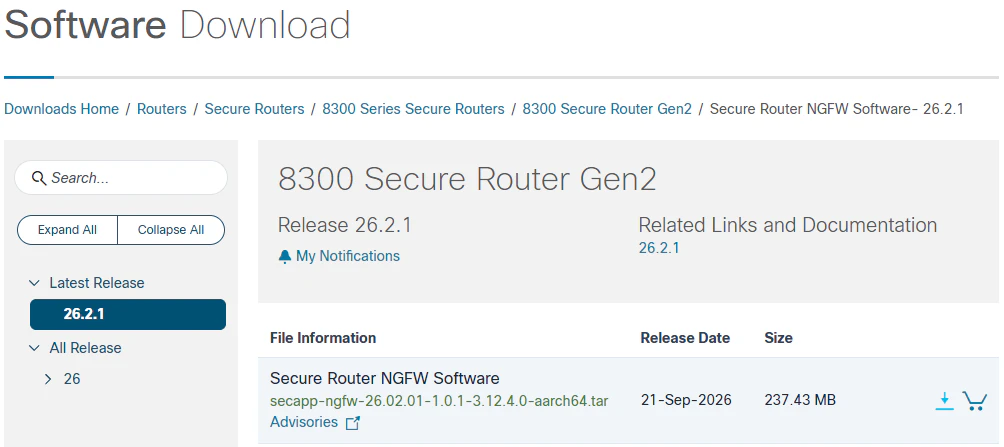
ダウンロードサイトにはC8500/C8600向けのコンテナイメージが公開されておらず、現状だとC8400以下でのみ使えるようです。
C8400以下はARM系のプロセッサであるのに対しC8500/C8600はx86なので、現状ではARM系のみ対応という事だと思われます。
IOx有効化とコンテナの準備
コンテナを利用するので、最初にIOxを有効化しておきます。
CAF/IOxman/DockerdがRunningになる事を確認します。
C8375-E-G2#show iox

IOx Infrastructure Summary:
---------------------------
IOx service (CAF)              : Not Running
IOx service (HA)               : Not Supported
IOx service (IOxman)           : Not Running
IOx service (Sec storage)      : Not Running
Libvirtd                       : Running
Dockerd                        : Not Running

C8375-E-G2#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
C8375-E-G2(config)#iox
C8375-E-G2(config)#
*Nov  6 2026 08:02:51.328: %UICFGEXP-6-SERVER_NOTIFIED_START: R0/0: psd: Server iox has been notified to start
*Nov  6 2026 08:03:07.313: %IM-6-IOX_ENABLEMENT: R0/0: ioxman: IOX is ready.
C8375-E-G2(config)#do show iox

IOx Infrastructure Summary:
---------------------------
IOx service (CAF)              : Running
IOx service (HA)               : Not Supported
IOx service (IOxman)           : Running
IOx service (Sec storage)      : Not Running
Libvirtd 5.5.0                 : Running
Dockerd v19.03.13-ce           : Running

C8375-E-G2(config)#
IOSdとコンテナとの間で通信を通すためのVirtualPortGroupを作成します。
インターフェース番号は任意のもので良いです。
C8375-E-G2(config)#interface VirtualPortGroup10
C8375-E-G2(config-if)#
*Nov  6 2026 08:08:54.270: %LINEPROTO-5-UPDOWN: Line protocol on Interface VirtualPortGroup10, changed state to up
C8375-E-G2(config-if)#description NGFW management
C8375-E-G2(config-if)#ip address 192.0.2.1 255.255.255.252
C8375-E-G2(config-if)#exit
C8375-E-G2(config)#interface VirtualPortGroup11
C8375-E-G2(config-if)#
*Nov  6 2026 08:09:36.229: %LINEPROTO-5-UPDOWN: Line protocol on Interface VirtualPortGroup11, changed state to up
C8375-E-G2(config-if)#description NGFW data
C8375-E-G2(config-if)#ip address 192.0.2.5 255.255.255.252
C8375-E-G2(config-if)#exit
C8375-E-G2(config)#
コンテナの設定を行います。
C8375-E-G2(config)#app-hosting appid ngfw
C8375-E-G2(config-app-hosting)#app-vnic gateway0 virtualportgroup 10 guest-interface 0
C8375-E-G2(config-app-hosting-gateway0)#guest-ipaddress 192.0.2.2 netmask 255.255.255.252
C8375-E-G2(config-app-hosting-gateway0)#app-vnic gateway1 virtualportgroup 11 guest-interface 1
C8375-E-G2(config-app-hosting-gateway1)#guest-ipaddress 192.0.2.6 netmask 255.255.255.252
C8375-E-G2(config-app-hosting-gateway1)#exit
C8375-E-G2(config-app-hosting)#exit
C8375-E-G2(config)#
タイプ6暗号化の有効化
次のngfwの設定を行う前に、マスターパスワードを設定してタイプ6暗号化が使えるようにしておきます。
C8375-E-G2(config)#password encryption aes
C8375-E-G2(config)#key config-key password-encrypt
New key:
Confirm key:
C8375-E-G2(config)#
*Nov  6 2026 08:14:19.264: Protection key read, encoding Master Key
C8375-E-G2(config)#
本手順をスキップしても設定を進める事ができますが、後の運用で困る事になるため、ここで設定しておく事をお勧めします(詳細は後述)。
脅威検査プロファイルとポリシー
NGFWに脅威検査プロファイルを設定し、それと紐づくポリシーを作成します。
C8375-E-G2(config)#ngfw
C8375-E-G2(config-ngfw)#threat-inspection profile IDS-PROF
C8375-E-G2(config-ngfw-threat)#threat detection
C8375-E-G2(config-ngfw-threat)#policy balanced
C8375-E-G2(config-ngfw-threat)#exit
C8375-E-G2(config-ngfw)#policy AIP-1
C8375-E-G2(config-ngfw-policy)#threat-inspection profile IDS-PROF
C8375-E-G2(config-ngfw-policy)#exit
C8375-E-G2(config-ngfw)#exit
C8375-E-G2(config)#
今回はIDSとして動作させてみようと思うので、threat detectionの設定を入れています。
IPSにする場合はthreat protectionとなります。
※ Configuration Guideではthreat preventionというコマンドが書かれていましたが、実機で確認した結果だとthreat protectionが正しいようです
ZBFWで検査対象のトラフィックを定義し、inspectで先ほどのポリシーが利用されるようにします。
C8375-E-G2(config)#class-map type inspect match-any CM-ALL
C8375-E-G2(config-cmap)#match protocol tcp
C8375-E-G2(config-cmap)#match protocol udp
C8375-E-G2(config-cmap)#match protocol icmp
C8375-E-G2(config-cmap)#exit
C8375-E-G2(config)#
C8375-E-G2(config)#parameter-map type inspect-global
C8375-E-G2(config-profile)#ngfw-policy AIP-1
C8375-E-G2(config-profile)#exit
C8375-E-G2(config)#
C8375-E-G2(config)#policy-map type inspect PM-NGFW
C8375-E-G2(config-pmap)#class type inspect CM-ALL
C8375-E-G2(config-pmap-c)#inspect
C8375-E-G2(config-pmap-c)#exit
C8375-E-G2(config-pmap)#exit
C8375-E-G2(config)#
C8375-E-G2(config)#zone security INSIDE
C8375-E-G2(config-sec-zone)#exit
C8375-E-G2(config)#zone security OUTSIDE
C8375-E-G2(config-sec-zone)#exit
C8375-E-G2(config)#zone-pair security ZP-OUT-IN source OUTSIDE destination INSIDE
C8375-E-G2(config-sec-zone-pair)#service-policy type inspect PM-NGFW
C8375-E-G2(config-sec-zone-pair)#exit
C8375-E-G2(config)#
C8375-E-G2(config)#interface TwoGigabitEthernet0/0/0
C8375-E-G2(config-if)#ip address 198.51.100.2 255.255.255.0
C8375-E-G2(config-if)#zone-member security OUTSIDE
C8375-E-G2(config-if)#no shutdown
*Nov  6 2026 08:18:08.289: %LINK-3-UPDOWN: Interface TwoGigabitEthernet0/0/0, changed state to up
*Nov  6 2026 08:18:09.288: %LINEPROTO-5-UPDOWN: Line protocol on Interface TwoGigabitEthernet0/0/0, changed state to up
C8375-E-G2(config-if)#exit
C8375-E-G2(config)#interface TwoGigabitEthernet0/0/1
C8375-E-G2(config-if)#ip address 203.0.113.1 255.255.255.0
C8375-E-G2(config-if)#zone-member security INSIDE
C8375-E-G2(config-if)#no shutdown
*Nov  6 2026 08:19:11.165: %LINK-3-UPDOWN: Interface TwoGigabitEthernet0/0/1, changed state to up
*Nov  6 2026 08:19:12.164: %LINEPROTO-5-UPDOWN: Line protocol on Interface TwoGigabitEthernet0/0/1, changed state to up
C8375-E-G2(config-if)#end
C8375-E-G2#
*Nov  6 2026 08:22:34.963: %SYS-5-CONFIG_I: Configured from console by console
C8375-E-G2#
今回はOUTSIDE側からINSIDE側に入ってくる全ての通信を検査対象にしたかったのですが、class-defaultにはinspectの設定を適用できないため、tcp/udp/icmpのパケットが通るclassを作成し、そこを検査対象としています。
コンテナイメージをインストールして起動
C8375-E-G2#app-hosting install appid ngfw package bootflash:secapp-ngfw-26.02.01-1.0.1-3.12.4.0-aarch64.tar
Installing package 'bootflash:secapp-ngfw-26.02.01-1.0.1-3.12.4.0-aarch64.tar' for 'ngfw'. Use 'show app-hosting list' for progress.

C8375-E-G2#
*Nov  6 2026 08:30:36.154: %IOXCAF-6-INSTALL_MSG: R0/0: ioxman: app-hosting: ngfw installed successfully. Current state is DEPLOYED
C8375-E-G2#show app-hosting list
App id                                   State
---------------------------------------------------------
ngfw                                     DEPLOYED

C8375-E-G2#
C8375-E-G2#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
C8375-E-G2(config)#app-hosting appid ngfw
C8375-E-G2(config-app-hosting)#start
C8375-E-G2(config-app-hosting)#
*Nov  6 2026 08:31:51.972: %ONEP_BASE-6-SS_ENABLED: ONEP: Service set Base was enabled by Default
*Nov  6 2026 08:31:59.273: %IM-6-START_MSG: R0/0: ioxman: app-hosting: Start succeeded: ngfw started successfully. Current state is RUNNING

*Nov  6 2026 08:32:03.274: %ONEP_BASE-6-CONNECT: [Element]: ONEP session Application:ngfw Host:ngfw ID:3682 User: has connected.
*Nov  6 2026 08:32:03.281: %IOSXE_NGFW-6-NGFW_CONFIG_DWNLD_STATUS: NGFW configuration download has started for transaction 2% NGFW: Received appnav notification from LXC for   (src 192.0.2.5, dst 192.0.2.6)
% NGFW successfully registered with Appnav (src 192.0.2.5, dst 192.0.2.6)
% NGFW redirect interface set to VirtualPortGroup11 internally

*Nov  6 2026 08:32:05.382: %CPPOSLIB-3-ERROR_NOTIFY: F0/0: cpp_cp_svr: cpp_cp encountered an error -Traceback= 1#fba45ed1b067aa6096feb744067d5a1f  errmsg:FFFFA3700000+EAC cpp_common_os:FFFFA54F0000+13FB0 cpp_common_os:FFFFA54F0000+14748 cpp_tfc_svr_lib:FFFFA9190000+AC944 cpp_tfc_svr_lib:FFFFA9190000+BA69C cpp_tfc_svr_lib:FFFFA9190000+AD1A0 cpp_tfc_svr_lib:FFFFA9190000+AE534 cpp_if_notif:FFFFA82B0000+20C0 cpp_gic_ea_lib:FFFFA8C80000+20400 cpp_gic_intl_local:FFFFA8D40000+1DD0 cpp_ifm:FFFFA89C0000+7B00 cpp_tunnel_svr_lib:FFFFA6AA0000+A
*Nov  6 2026 08:32:06.374: %LINEPROTO-5-UPDOWN: Line protocol on Interface Tunnel0, changed state to up
*Nov  6 2026 08:32:16.797: %APPNAV_CONTROLLER-5-SC_MIXED_FARM: APPNAV-CONTROLLER: Alarm #29003, Severity: Minor
*Nov  6 2026 08:32:16.800: %SDVT-2-SDVT_HEALTH_CHANGE: F0: cpp_cp_svr: Service node 192.0.2.6 changed state from Down => Red (3) for channel Threat DefenseQFP:0.0 Thread:005 TS:00000001942185119979
*Nov  6 2026 08:33:01.400: %SDVT-5-SDVT_HEALTH_UP: F0: cpp_cp_svr: Service node 192.0.2.6 is up for channel Threat Defense. Current Health: Green, Previous Health: RedQFP:0.0 Thread:004 TS:00000001986783790835
*Nov  6 2026 08:33:10.426: %IOSXE_NGFW-6-NGFW_CONFIG_DWNLD_STATUS: NGFW configuration download has completed for transaction 2
C8375-E-G2(config-app-hosting)#end
C8375-E-G2#
*Nov  6 2026 08:33:40.423: %SYS-5-CONFIG_I: Configured from console by console
C8375-E-G2#
C8375-E-G2#show ngfw operational engine
Version:            26.02.01-1.0.1-3.12.4.0
Profile:            default
Status:             green
Reason:
Memory Usage:       33.500000%
Memory Status:      green
ID     RUNNING     STATUS                  REASON
----------------------------------------------------------
1      true        green
2      true        green

C8375-E-G2#
正常にNGFWが起動開始すると、OneP接続、設定ダウンロード、AppNav登録、Threat DefenseチャネルのGreen化へと進んでいきます。
起動の途中で%CPPOSLIB-3-ERROR_NOTIFYによるtracebackが出ますが、CSCwv95062に該当する既知の事象です。動作上は特に影響が見られなかったので、今回は無視して進めます。
これでNGFWが動くようになりました。
動作確認
IDSでの検知が動作するか、検証用のWebサーバーに対して疑似的な攻撃をして試してみます。
下図のように検証用端末から検証用Webサーバーに対して攻撃する形です。
Shellshockの攻撃を模して、検証用端末から下記Webリクエストを実行してみました。
curl -H "User-Agent: () { :; }; /bin/echo test" http://203.0.113.10/cgi-bin/test
※検証用の閉じた環境内で実施しています。実環境で実行しないようご注意ください
実行後にNGFWのログを確認したところ下記のようにイベントログが出力されており、Snortのルール31978により攻撃が検知された事が確認できました。
C8375-E-G2#show ngfw engine events
Type: IntrusionEvent, EventTS: 2026-11-06T08:38:25Z, Hostname: C8375-E-G2, SystemIP: N/A, SiteID: N/A, aip-id: 1, SrcIP: 198.51.100.10, SrcPort: 5062, DstIP: 203.0.113.10, DstPort: 80, GID: 1, SID: 31978, Revision: 5, Protocol: 6, Message: OS-OTHER Bash CGI environment variable injection attempt, Classification: Attempted Administrator Privilege Gain, IntrusionPolicy: IDS-PROF, ACRule: AIP-1, Result: Would block

C8375-E-G2#
Result: Would blockとなっており、IDSとして検知のみ実施し、通信を止めてはいない事が分かります。
カウンターはshow ngfw engine statistics internalでdetectionの箇所を見るとalertsやloggedのカウントが上がっている事が確認できます。
C8375-E-G2#show ngfw engine statistics internal | begin detection
detection
analyzed: 10
cooked_searches: 3
pkt_searches: 3
pdu_searches: 6
file_searches: 2
alerts: 1
total_alerts: 1
logged: 1
buf_dumps: 1
(以下略)
シグネチャの自動アップデート
NGFWではシグネチャを常に最新に保てないと新たな脅威に対応する事ができません。
ここではシグネチャの自動アップデートを設定してみます。
Secure Router NGFWで使用されるシグネチャは下記の2つがあります。
| 名称 | 概要 |
|---|---|
| LSP | Lightweight Security Package - Snortルール、ディテクタ、ポリシーメタデータ、Snort MLモデルなどを含みます |
| VDB | Vulnerability Database - アプリケーション、フィンガープリント、エンリッチメント情報を含みます |
現在はコンテナイメージに同梱されていたもので動作しており、バージョンは下記のようになっていました。
C8375-E-G2#show ngfw engine status
NGFW Version                    : 26.02.01-1.0.1-3.12.4.0
Resource Profile                : default
Device Product ID               : C8375-E-G2
Snort PPT Count                 : 2
Memory Utilization              : 33.5%
Container Status                : Green
Engine Health Status
                                : #1: Green, DAQ Started: Yes
                                : #2: Green, DAQ Started: Yes

Processes
 snort                          : pid 1115, running
 integrated_api                 : pid 290, running
 EventHandler                   : pid 1157, running
 xc                             : pid 331, running
 cron                           : pid 445, running
 threatcorrelator               : pid 945, running
 dnsmasq                        : pid 298, running

LSP
 Version                        : 3.12.4.0-20260817-1914
 Last Update Status             : Success
 Last Update Time               : 2026-08-18 15:03:33
 Last Successful Update Time    : 2026-08-18 15:03:33
 Status                         : Idle

VDB
 Version                        : 435-1
 Last Update Status             : Success
 Last Update Time               : 2026-08-14 20:26:33
 Last Successful Update Time    : 2026-08-14 20:26:33
 Status                         : Idle

C8375-E-G2#
シグネチャをCiscoのサイトからダウンロードできるようにするため、コンテナの管理インターフェースからインターネットに出られるようNATの設定を行います。
また、今回はZBFWが適用されているTw0/0/0からインターネットに接続可能にしており、ZBFW未適用のインターフェースからではZBFW適用済インターフェースと通信できないので、VirtualPortGroup10にZBFWの適用も必要です。
C8375-E-G2#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
C8375-E-G2(config)#interface VirtualPortGroup10
C8375-E-G2(config-if)#zone-member security OUTSIDE
C8375-E-G2(config-if)#ip nat inside
C8375-E-G2(config-if)#exit
C8375-E-G2(config)#ip access-list standard ACL-NGFW-NAT
C8375-E-G2(config-std-nacl)#permit 192.0.2.0 0.0.0.3
C8375-E-G2(config-std-nacl)#exit
C8375-E-G2(config)#
C8375-E-G2(config)#interface TwoGigabitEthernet0/0/0
C8375-E-G2(config-if)#ip nat outside
C8375-E-G2(config-if)#exit
C8375-E-G2(config)#ip nat inside source list ACL-NGFW-NAT interface Tw0/0/0 overload
C8375-E-G2(config)#
インターネットに出られるよう、デフォルトルートの設定も入れておきます。
C8375-E-G2(config)#ip route 0.0.0.0 0.0.0.0 TwoGigabitEthernet0/0/0 198.51.100.1
C8375-E-G2(config)#end
C8375-E-G2#
*Nov  6 2026 08:43:56.144: %SYS-5-CONFIG_I: Configured from console by console
C8375-E-G2#
コンテナ側のデフォルトルートはデフォルトでguest-interface0側に向いており、明示的な設定は不要です。
コンテナのDNSはデフォルトでOpenDNS(208.67.222.222/208.67.220.220)が設定されており、IOSd側で明示的に設定しなくても動作します。
異なるDNSを使わせたい場合には変更も可能ですが、この際の設定方法には注意点があります。
IOS XE 26.2.1で確認した結果ではapp-hosting配下でname-server0を設定してもコンテナに反映されず、IOSdにip name-serverで設定したものやDHCPで取得したものが引き継がれる動作でした。
参照DNSを変更したい場合はご注意ください。
シグネチャのダウンロードができるようにするためには、まずOAuthによるデバイス認可が必要です。
C8375-E-G2#ngfw update generate refresh-token
======================================================================
NGFW Update - Refresh-token Generation (Step 1 of 2)
======================================================================

1. Open Cisco's General Terms Agreement at:
   https://software.cisco.com/download/eula

2. Open the following URL in your browser:
   https://id.cisco.com/activate?user_code=ABCDEFGH

3. Complete the login and authorization process

4. After completing authentication, run this command again:
   ngfw update generate refresh-token

NOTE: You have approximately 10 minutes to complete
      the authentication before the session expires.
======================================================================

C8375-E-G2#
refresh-tokenの発行コマンドを実行すると、1回目の実行時はブラウザでEULAの確認およびアクティベーションをするよう案内が表示されます。
EULAの確認ページでは下記のようにソフトウェアダウンロードについてGeneral TermsおよびSupplemental Termsの確認が求められます。
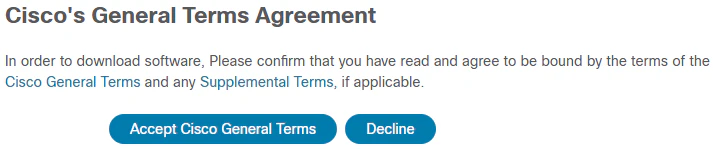
内容を確認し、問題なければAcceptするとソフトウェアのダウンロードが可能になります。

次にアクティベーションのリンクにアクセスすると、アクティベーションコードの入力画面が表示されます。
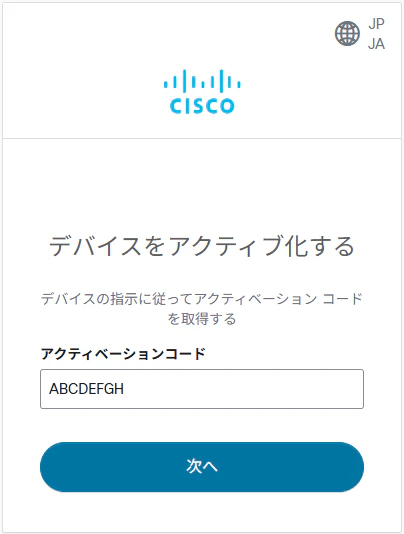
機器のコンソールに表示されたアクティベーションコードと一致している事を確認し、次へをクリックするとデバイスがアクティブ化されます。
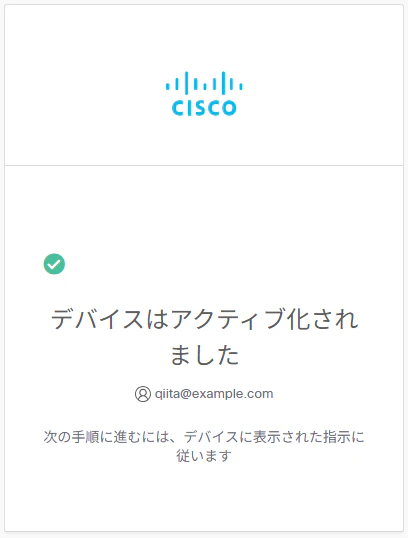
ルーターで再度同じコマンドを実行すると、今度はrefresh-tokenが発行されます。
C8375-E-G2#ngfw update generate refresh-token
======================================================================
Refresh-token Generated Successfully - Refresh-token Generation (Step 2 of 2)
======================================================================

Your refresh-token:
S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks

Save this refresh-token for use with updates.
======================================================================

Please configure the refresh-token for updates using the
following configuration:

ngfw
  global
    update type <lsp|vdb> server cisco refresh-token S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks

Or use exec CLI command for updates:

ngfw update type <lsp|vdb> server cisco refresh-token S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks
======================================================================

C8375-E-G2#
手動更新
refresh-tokenの発行ができたら、まずは手動でLSP/VDBそれぞれについて更新を実施してみます。
C8375-E-G2#ngfw update type lsp server cisco refresh-token S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks
% This operation may cause the NGFW service to restart which will briefly interrupt services.
Proceed with update? [confirm]
C8375-E-G2#
*Nov  6 2026 09:53:17.891: %IOSXE_NGFW-6-NGFW_UPDATE_EXEC: NGFW update has been executed - A brief service interruption is expected
*Nov  6 2026 09:54:13.341: %IOSXE_NGFW-6-NGFW_UPDATE_SUCCESS: NGFW LSP update succeeded - previous version: 3.12.4.0-20260817-1914 - current version: 3.12.4.0-20261104-1918
C8375-E-G2#ngfw update type vdb server cisco refresh-token S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks
% This operation may cause the NGFW service to restart which will briefly interrupt services.
Proceed with update? [confirm]
C8375-E-G2#
*Nov  6 2026 09:54:42.298: %IOSXE_NGFW-6-NGFW_UPDATE_EXEC: NGFW update has been executed - A brief service interruption is expected
*Nov  6 2026 09:55:05.975: %IOSXE_NGFW-6-NGFW_UPDATE_SUCCESS: NGFW VDB update succeeded - previous version: 435-1 - current version: 437-1
C8375-E-G2#
自動更新
問題なく手動更新ができたら自動更新の設定を行います。
C8375-E-G2#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
C8375-E-G2(config)#clock timezone JST 9 0
C8375-E-G2(config)#
*Nov  6 2026 09:57:40.792: %SYS-6-CLOCKUPDATE: System clock has been updated from 09:57:40 UTC Fri Nov 6 2026 to 18:57:40 JST Fri Nov 6 2026, configured from console by admin on console.
C8375-E-G2(config)#ngfw
C8375-E-G2(config-ngfw)#global
C8375-E-G2(config-ngfw-global)#update type lsp server cisco refresh-token S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks
C8375-E-G2(config-ngfw-global)#update type vdb server cisco refresh-token S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks
C8375-E-G2(config-ngfw-global)#update occur-at daily 3 0
C8375-E-G2(config-ngfw-global)#end
C8375-E-G2#
*Nov  6 2026 09:58:06.409: %SYS-5-CONFIG_I: Configured from console by admin on console
C8375-E-G2#
*Nov  6 2026 09:58:09.407: %IOSXE_NGFW-6-NGFW_CONFIG_DWNLD_STATUS: NGFW configuration download has started for transaction 6
*Nov  6 2026 09:58:17.423: %IOSXE_NGFW-6-NGFW_CONFIG_DWNLD_STATUS: NGFW configuration download has completed for transaction 6
C8375-E-G2#
自動更新が実行される時刻はタイムゾーンが反映されるので、タイムゾーンの設定を忘れないようにしてください。
今回は日本時間で毎朝3時に更新されるよう設定しました。
ここで指定した時刻ぴったりで更新が実行されるわけではなく、実際の開始時刻はランダムな遅延が入るようになっています。
設定内容まとめ
今回の設定全体をまとめると、次のようになっています。
hostname C8375-E-G2
!
clock timezone JST 9 0
!
parameter-map type inspect-global
 ngfw-policy AIP-1
!
password encryption aes
!
class-map type inspect match-any CM-ALL
 match protocol tcp
 match protocol udp
 match protocol icmp
!
policy-map type inspect PM-NGFW
 class type inspect CM-ALL
  inspect
!
zone security INSIDE
zone security OUTSIDE
zone-pair security ZP-OUT-IN source OUTSIDE destination INSIDE
 service-policy type inspect PM-NGFW
!
interface VirtualPortGroup10
 description NGFW management
 ip address 192.0.2.1 255.255.255.252
 ip nat inside
 zone-member security OUTSIDE
!
interface VirtualPortGroup11
 description NGFW data
 ip address 192.0.2.5 255.255.255.252
!
interface TwoGigabitEthernet0/0/0
 ip address 198.51.100.2 255.255.255.0
 ip nat outside
 zone-member security OUTSIDE
 no shutdown
!
interface TwoGigabitEthernet0/0/1
 ip address 203.0.113.1 255.255.255.0
 zone-member security INSIDE
 no shutdown
!
ngfw
 global
  update type lsp server cisco refresh-token S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks
  update type vdb server cisco refresh-token S4mP1eQi1Ta7nO8tR3aLx5DuMmy-T0k3n9vX-dEm0Ks
  update occur-at daily 3 0
 threat-inspection profile IDS-PROF
  threat detection
  policy balanced
 policy AIP-1
  threat-inspection profile IDS-PROF
!
iox
!
ip nat inside source list ACL-NGFW-NAT interface TwoGigabitEthernet0/0/0 overload
ip route 0.0.0.0 0.0.0.0 TwoGigabitEthernet0/0/0 198.51.100.1
!
ip access-list standard ACL-NGFW-NAT
 10 permit 192.0.2.0 0.0.0.3
!
app-hosting appid ngfw
 app-vnic gateway0 virtualportgroup 10 guest-interface 0
  guest-ipaddress 192.0.2.2 netmask 255.255.255.252
 app-vnic gateway1 virtualportgroup 11 guest-interface 1
  guest-ipaddress 192.0.2.6 netmask 255.255.255.252
 start
!
end
設定・運用における考慮事項
ここまでで一通りの設定ができましたが、実運用を行うにあたっては色々と考慮すべき点があります。
refresh-tokenは誰が発行するか?
Ciscoアカウントでのログインが必要なので誰のアカウントでログインすべきか?という点が気になるところです。
Cisco社から明確な方針等は出されていませんが、デバイスの認可を行うという点から考えるとルーターの管理者の方で対応するのが妥当ではないかと思います。
refresh-tokenは機器毎に発行するか?
実機で確認した結果、一度発行したrefresh-tokenは他の機器で使用しても動作しました。
多拠点への展開を考えると機器毎に発行するのは大変なので使いまわししたいところですが、何らかの理由でrefresh-tokenのrevokeが必要になった場合、使いまわしていると全機器で同時にrevokeされる事になってしまいます。
この仕様を認識したうえで、どの範囲でrefresh-tokenを使うか検討が必要です。
Tunnelインターフェースの番号
NGFWが起動すると自動でTunnelインターフェースが作成され、インターフェース番号は空いている最も若い番号が使われます。
Tunnel0が空いていればTunnel0を使い、Tunnel0が使われていればTunnel1を使い、、という形です。
しかしTunnel0以外を使ってしまうと、RMAで筐体交換を実施した時に再設定の手順に注意しないと同じ番号が使えず構成が変わってしまいます。
このためNGFW以外でもTunnelインターフェースを使用する場合にはNGFW用にTunnel0を空けておくのが望ましいです。
マスターパスワードの用意
refresh-tokenはタイプ6の暗号化が施されて保存されます。
このタイプ6の暗号化というのは通常だとpassword encryption aesおよびkey config-keyの設定が事前に実施されていないと暗号化ができません。
しかしながら、これらの設定がされていなくても、ngfwの設定を行うと自動でこれらの設定が行われる動作になっています。
自動設定された場合、マスターパスワードが何になっているか分からないため、RMA実施時にrunning-configからはconfigが復旧できない状態になります。
タイプ6の暗号化が適用される設定はrefresh-tokenに限らずenable secretなど他にも色々あり、マスターパスワードが不明だとそれら全てに対して暗号化前の平文文字列が必要になってしまいます。
このためngfwの設定を行う前にマスターパスワードを設定しておくのが望ましいです。
筐体交換時の再設定
筐体交換を実施した場合、一般的なルーターの設定ではOS/ライセンス/configを合わせれば復旧できます。
しかしSecure Router NGFWを使っている場合、コンテナイメージの再導入も必要になります。
また、refresh-tokenはタイプ6の暗号化が行われているため、running-configから復元するには交換前と同じマスターパスワードを設定する必要があります。
マスターパスワードが入手できない場合は暗号化前のrefresh-tokenが必要です。
マスターパスワードも暗号化前のrefresh-tokenも無い場合はrefresh-tokenの再発行が必要なため、Ciscoアカウントによるデバイスの認可作業が必要になります。
割り当てリソースの検討
コンテナではアプリケーションリソースのパッケージプロファイルとしてlow(default)/medium/highの選択が可能で、NGFWに求める性能に応じて切り替える必要があります。
選択したいパッケージプロファイル次第では、併せてplatform resourceの設定でサービスプレーンへのリソース割り当てを増やす必要があります。
どのプロファイルが最適か机上だけでの判断は困難なので、実際にトラフィックを流してみて性能を測定の上で判断が必要です。
なお、全ての機種でlow/medium/high全てが選べるわけではなく、ローエンドのモデルではlow/mediumしか選択肢が無い点も留意してください。
おわりに
今回はAutonomous ModeでのSecure Router NGFWの導入方法について書かせていただきました!
NGFWとしての利用においてはGUIでのオペレーションが容易なSD-WAN環境の方が使い勝手は良いかもしれませんが、必ずしもSD-WAN環境でなくても使用できる事が確認できました。
一方で筐体交換時のオペレーションなど幾つか注意が必要であるため、それらにどう対処するかしっかり検討したうえで活用していくのが良いと思います。