
直近で連発したDiscordアカウント乗っ取り事案について(経緯・対応・予防策)
執筆日:2026年9月15日
筆者がモデレーターを務めるDiscordサーバー(以下、本サーバー)において、直近約1か月の間に3名のユーザーが相次いでアカウントを乗っ取られる事案が発生しました。この記事では、発生から対応までの経緯と実施した対策、今後同様の被害を防ぐための対策をまとめます。
一般のDiscordユーザーや、同様の被害への対応を迫られているサーバー管理者の参考になれば幸いです。なお、感染時の具体的な復旧手順や、攻撃側の技術的インフラに関する調査結果は別記事で扱います。
⚠️ すでに不審なファイルを実行した、またはアカウントを乗っ取られた方へ
感染が疑われるPCのWi-Fiを切り、LANケーブルを抜いて、直ちにネットワークから切り離してください。そのPC上でパスワード変更やログイン操作は行わず、安全な別端末からサーバー管理者へ連絡してください。具体的な復旧手順は、別記事「Discordアカウント乗っ取り・マルウェア感染時の対応マニュアル」で解説します。
💡 忙しくて長い記事が読めないが、防ぎ方だけ手短に知りたい方へ
情報処理推進機構(IPA)が公開している公式動画「そのファイル開いて大丈夫?ウイルス感染を防ぐポイント」の視聴をおすすめします。本動画で注意喚起されている基本事項を徹底できていれば、今回の被害は防げた可能性が高いと考えています。
※注記:本調査は、セキュリティ業務の経験を持つモデレーターが十分に隔離した環境で実施しました。二次被害防止のため、記事中では不審なサイト名や直接のリンクを伏せています。
1.インシデントの経緯と実施した対応
ケース1:2026年8月12日〜14日――ユーザーJの乗っ取り
発生とサーバー内での初動対応
8月12日、参加者Jのアカウントから全体メンションを伴うスパム投稿が繰り返されました。海外著名YouTuberの肖像を悪用し、カジノ風の詐欺サイトへ誘導する画像が添付されていました。

▲ 図1:乗っ取られたアカウントから実際に投稿されたスパム画像(手元で再現したもの)。著名YouTuberのX(旧Twitter)投稿を偽装した画像に加え、暗号資産の出金成功画面やプロモコード入力画面などを並べ、公式のように偽装しています。
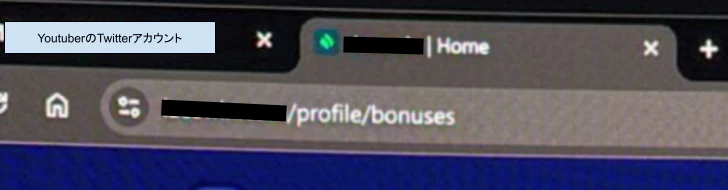
▲ 図2:投稿された4枚の画像のうち、直接的にサイトへ誘導するものの切り抜き(ドメイン等は黒塗りマスク)。タブ名やURLの構造からも、特定人物のプロモーションを偽装したオンラインカジノ風の登録・ボーナス受取ページへ直接誘導する設計であることが確認できます。
モデレーターは直ちにJのアカウントを一時BANし、Discordの「BAN時に直近の投稿を一括削除する」機能を用いてスパムを除去しました。
本サーバーでは過去の事案を踏まえ、一般ユーザーの全体メンション権限を禁止していました。しかし、Jが古参メンバーであったこと、および過去に作成された一部のロールに全体メンション権限が残存していたことが判明しました。このため、直ちに全ロールの権限を総点検し、設定を修正しました。
本人への聞き取りと復旧支援
Jへの聞き取りにより、数日前にフリーゲームを装ったファイルをPCで実行していたことが分かりました。この経緯から、PCへのマルウェア感染によって認証情報が盗まれ、Discordアカウントが乗っ取られたと判断しました。
まず、侵害されたDiscordに依存しない連絡経路として、Twitter(現X)のDMで連絡を確立しました。緊急時の代替手段にはメールやSteamチャットなども挙げられますが、連絡先自体が乗っ取られている可能性も考慮し、慎重に本人確認を行う必要があります。
次に、スマートフォンを除く全端末の電源を切ってもらい、利用しているPCやタブレットをリストアップしました。直近のダウンロード・実行履歴を確認し、感染が強く疑われるPCを1台に特定しました。聞き取りで得られた手口の特徴は、セキュリティ企業Malwarebytesによる公開調査報告とも一致していました [1]。リンク先には今回のウイルス配布キャンペーンに用いられたドメイン等の詳細が掲載されていますが、安全のために該当記事内に掲載されたドメインにはアクセスしないようにしてください。
スマートフォンは問題のファイルを実行しておらず感染の兆候もなかったため、連絡とアカウント復旧の足場として使用しました。スマートフォン経由で、メール・Discordを含む主要SNSなどのパスワードを順次変更してもらいました。
クリーンインストールの実施
必要なデータをバックアップしたうえで、PCのクリーンインストールを実施しました。
8月14日、クリーンインストールの完了とアカウントの復旧を確認し、BANを解除してサーバーへ復帰してもらいました。
再発防止のための調査を開始、調査結果と経緯をJPCERT/CCへ報告しました。
ケース2:2026年9月13日――モデレーターMの乗っ取り
9月13日、本サーバーのモデレーターMのアカウントが乗っ取られました。今回はサーバー内への投稿はなく、Mのフレンド宛てに詐欺サイトへ誘導するDMが一斉送信されるという手口でした。
誘導先にはケース1と共通する画像素材が使われていましたが、それだけで同一犯と断定することはできません。
二次被害を防ぐためMのアカウントを一時BANし、X経由で連絡を取りました。その後、ケース1と同様に感染端末の特定とクリーンインストールによる復旧を実施しました。
ケース3:2026年9月15日8時30分頃――ユーザーからの通報
9月15日、サーバーの通報用アプリを通じて参加者からスパム投稿の通報がありました。モデレーターが確認したところ、過去2件と同一の画像を複数チャンネルに投稿しているアカウントを発見しました。
ケース1での権限修正が機能していたため、全体メンションは行われていませんでした。担当モデレーターは直ちにタイムアウトを適用し、Steamのメッセージ機能を通じて本人へのコンタクトを開始しました。
執筆時点(9月15日)では本人確認と聞き取りを進めている段階であり、3件すべてが完全に同一の手口であると確定したわけではありません。
2.なぜ防げなかったのか?
聞き取り結果と公開情報から判明した内容をまとめます。
まず、今回の事故は各参加者が個別に感染してしまったためであり、Discordを経由した横方向の感染ではないことがわかっています。
普通のゲームやインストーラーに見える
Malwarebytesの報告によると、ゲームを装ったファイルを起動すると正常なインストール画面が表示される裏で、不正なプログラムがバックグラウンド実行される手口が確認されています。また、配布経路には複数の転送サイトや一般的なファイル共有サービスが悪用されていました [1]。
今回のケースでも、動画サイトや紹介ページが入口となっていました。紹介内容がもっともらしく、ファイル自体も普通のゲームに見える場合、危険性に気づかず実行してしまうリスクがあります。
今回はYoutubeに偽ゲームのプレイ動画をアップロード・誘導し、ウイルス配布サイトではファイル共有サイトを装うことでユーザーを騙す手法を使っていました。

実際のウイルス配布サイトのスクリーンショット。隔離された安全な環境で調査を実施。
「YouTubeなどの大手サービスに掲載されている」「見慣れた画面が表示される」といった事実は、そのファイルの安全性を何ら保証しません。
不正な処理が巧妙に隠蔽され、警告が出ない
解析例では、正規のゲーム制作エンジンや開発用ツールを悪用し、不正処理を多段階に分けて実行していました。単一のファイルですべてを行うのではなく、正規ツールに紛れ込ませて外部から後続プログラムを読み込む仕組みです [1]。
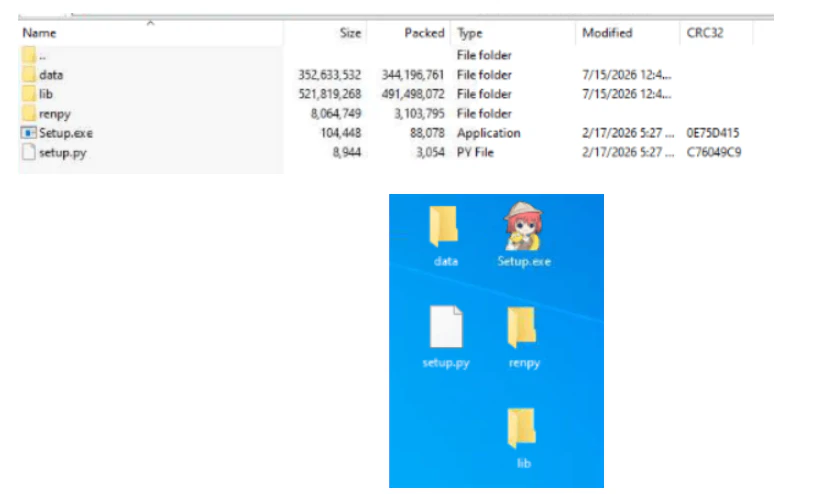
▲ 図4:Malwarebytesの調査報告に掲載された配布アーカイブの展開例。ノベルゲーム制作エンジン「Ren'Py」の正規フォルダ構造(renpy, lib, data 等)やPythonスクリプトを模倣してゲーム一式に見せかけています。さらに実行ファイル(Setup.exe)のアイコンはRen'Py公式のアイコンで偽装されている。
このように画面上の見た目やファイル構成と、PC内部で起きる実際の動作は一致しません。インストーラーを閉じたりファイルを削除したりしても、裏で不正処理が継続している可能性があります。
近年のセキュリティソフトは振る舞い検知やクラウド分析を併用していますが [2]、「警告が出なかった=安全」とは限りません(※正規ツールを悪用すれば必ず検知を回避できるという意味でもありません)。
二段階認証だけではPCからの情報窃取を防げない
Discordなどのサービスでは、利用のたびにパスワードを入力し直さなくて済むよう、端末内にログイン状態を示すデータ(セッショントークン等)を保持しています。コミケで例えるなら、受付の際に使うものがパスワード認証であり、受付(パスワード認証)後に入場用リストバンド(セッショントークン)を発行します。今回の件ではこの「入場用リストバンド」を盗まれたため、二段階認証も効かなかった、という形になります。
二段階認証はパスワード漏洩時に極めて有効な対策ですが、端末内部に侵入したマルウェアまで防ぐものではありません。アカウントの保護と、端末自体の保護は両立させる必要があります。
3.どうすれば防げたのか?(予防策)
一般ユーザー:ファイルを実行する前の確認
ゲームを装ったファイルから身を守る基本は、「出所を確認できないファイルを実行する前に立ち止まること」です。
-
信頼性を確認できない実行ファイルは起動しない
開発元の身元や実績が不明なフリーゲーム・ツールは実行を避けてください。特にSNSや動画のリンクから、.exeなどの実行ファイルを直接ダウンロードさせるケースは警戒が必要です(参考:IPAだより「ファイルを開く前の注意」)。 -
不審なサイトへ多重転送されたら中断する
紹介ページと実際の配布元が異なるケースがあります。多重リダイレクトで「どこから何を落としているか」が不明瞭になった場合はダウンロードを中止してください。 -
目的と異なるファイルを実行しない
入手目的と異なるファイル名や形式の場合は、中身を確かめようとせず破棄してください。 -
セキュリティ機能の無効化を求める指示に従わない
配布元が「誤検知だから除外設定に入れて」と求めてきても、それを安全の根拠にしてはいけません。
これらは、Malwarebytesが推奨する「正規配布元の利用」「不審な転送への警戒」「実行前の確認」とも共通しています [1]。
一般ユーザー:普段の保護設定を維持する
OS、ブラウザ、セキュリティソフトを常に最新の状態に保ち、リアルタイム保護を有効にしてください。「すり抜けられる場合がある」からといって、セキュリティソフトが無意味になるわけではありません [1, 2]。
Discordやメールにはサービス固有のパスワードを設定し、二段階認証を有効化してください [4]。パスワード管理ツールは使い回し防止に有用ですが、感染したPCからの窃取を完全に防げるわけではないため、端末自体の保護と併せて運用する必要があります。
また、知人からのDMであっても、不自然な宣伝や急なファイル実行依頼が届いた場合は、アカウント乗っ取りを疑い、別の連絡手段で本人確認を行ってください。
サーバー管理者:乗っ取り発生時の被害を最小化する
サーバー側の設定で参加者PCの感染を直接止めることはできませんが、乗っ取られたアカウントによる被害拡大を抑え、早期に対処することは可能です。
-
全体メンション権限を最小限に絞る
基本ロールだけでなく、古参用ロールや個別チャンネルの権限設定も総点検してください。「モデレーターだから全権限が必要」と思い込まず、実務に必要な権限のみを付与します。 -
通報窓口と初動フローを明確化する
参加者が不審な投稿を素早く通報できる導線を整え、誰がどの権限で対応(タイムアウト等)を行うか決めておきます。ケース3では、この仕組みにより迅速な一次対処が実現しました。 -
サーバー内の制限とDM被害を切り分けて考える
サーバー内でBANやタイムアウトを行っても、フレンド宛てのDM送信は防げません。サーバー内での封じ込めと並行して、本人への迅速な外部連絡と復旧支援を進める必要があります。 -
Discord以外の緊急連絡手段を確保しておく
特に運営・モデレーター間では、Discordが使えなくなった場合の外部連絡先(X、メール、他ツールなど)をあらかじめ共有しておくことが重要です。
4.今後の案内
本インシデントに関しては、以下の2本の記事で詳細を補足する予定です。
-
第2部:Discordアカウント乗っ取り・マルウェア感染時の対応
一般のユーザーが今後同様の被害に遭った際の対処について、モデレータではない参加者の視点でどう対処すべきかを検討したいと思います。モデレータにとっても感染した参加者に対し「この記事を読め」と言えるような記事にしたいと考えています。 -
第3部:ゲームを装った感染から詐欺サイトへの誘導まで(技術解説)
配布インフラ(攻撃者側の環境)を解説します。
参考資料
- [1] Malwarebytes:Fake games spread stealers with Ren'Py loader, MSBuild, and EtherHiding(2026年7月20日)
- [2] Microsoft:Microsoft Defender Antivirus のクラウド保護とサンプル送信
- [3] Tyler et al.:Protecting Browser Credentials from Malicious Extensions(2024年)
- [4] Discord公式サポート:アカウントがハッキング・不正アクセスされた場合の対処法