
この記事はこんな人におすすめ
- ログイン後に、別の画面でもログイン状態が続く仕組みを知りたい
- セッション、JWT、Cookieの関係が整理できていない
- ログアウトや権限変更を含めて、認証方式を選べるようになりたい
この記事で得られること
ログイン状態をリクエスト間で引き継ぐ仕組みを、サーバー側セッションと署名付きJWTの例で整理します。比較の軸はリクエストを受け付けるときに、サーバー側のどの状態を参照するかです。
CookieとAuthorizationヘッダーは認証情報の送り方です。今回比較する「状態の管理方法」とは別に選べます。
HTTPとログイン状態
ログインしたあと、プロフィール画面や設定画面を開いても、毎回パスワードを入力することはありません。サーバーは何を使って、次のリクエストを同じ利用者のものとして扱っているのでしょうか。
HTTPはステートレスなプロトコルです。HTTPの仕組みだけで「前のリクエストでログインした利用者」を引き継ぐわけではありません。TCP接続の再利用やHTTP/2の多重化とも別の話です。アプリケーションは後続のリクエストにも識別・検証できる情報を持たせて、ログイン状態を扱います。
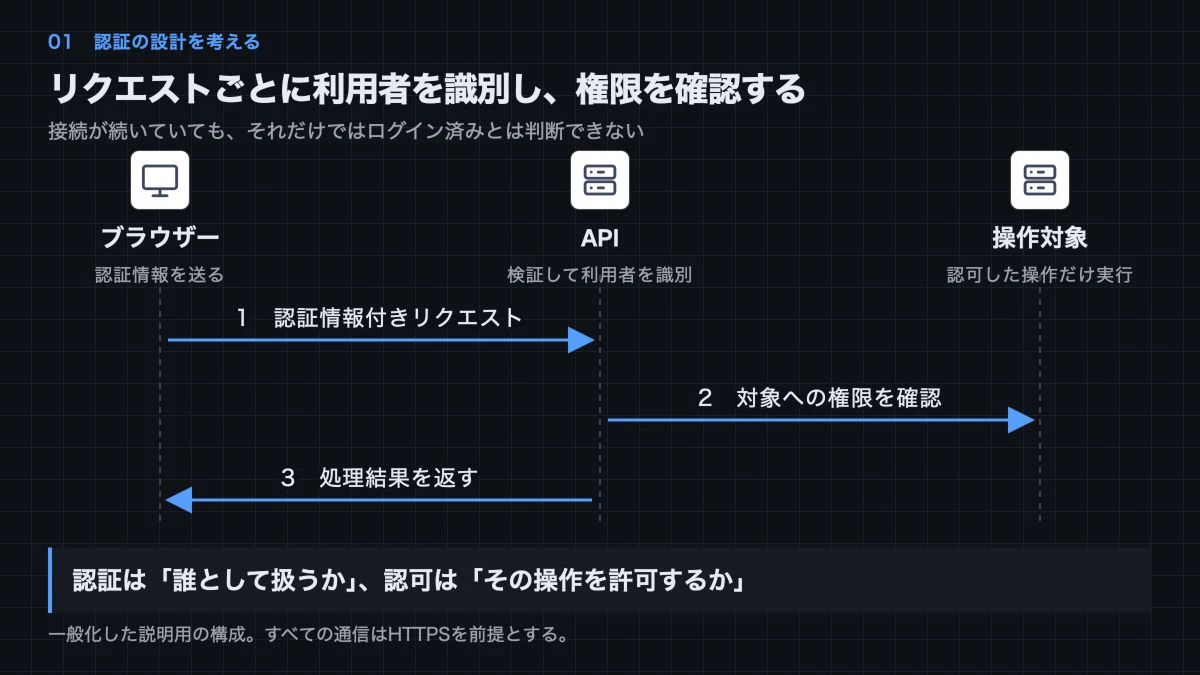
ここで認証と認可も分けておきます。認証では提示された情報から誰として扱うかを確認します。認可ではその利用者に何を許可するかを決めます。ログイン済みでも、他の利用者の非公開データを読めるとは限りません。APIでは操作対象に対する権限も確認します。
サーバー側セッションの仕組み
サーバー側セッションではログイン状態を表すデータをサーバー側で管理し、クライアントにはそのデータを参照するためのセッションIDを渡します。
例えば、ログイン情報の検証に成功したら、サーバーは推測困難なランダムなセッションIDを発行し、セッションストアに利用者IDや有効期限との対応を保存します。ブラウザーでは、セッションIDをCookieに保存して送る構成がよく使われます。
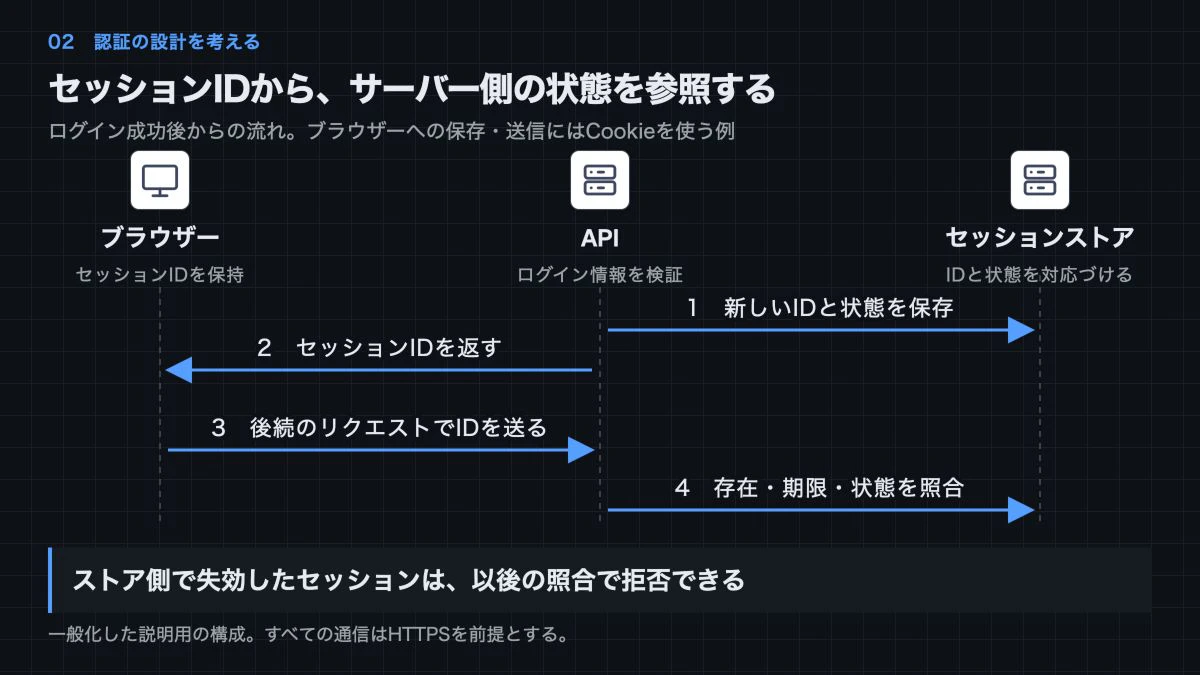
以後のリクエストでは、サーバーがセッションIDを受け取り、対応するセッションの存在と有効性を確認します。期限切れや削除済みなら、認証済みとして扱いません。認証に使うセッションIDは秘密情報であり、単なる公開可能な利用者番号とは異なります。
セッションストアは特定の製品名ではありません。期限管理や検索などの要件に合わせて、RedisやDBなどを利用できます。アプリケーションサーバーを複数にする場合は、どのサーバーでも必要なセッションを参照できる構成や、リクエストの振り分け方を設計します。
この方式ではサーバー側でセッションを無効化できます。ただし「全端末からログアウト」を実現するには、その利用者の全セッションを特定して無効化できる管理が必要です。キャッシュや複製がある場合は、失効が各サーバーへ反映されるまでの時間も考えます。
署名付きJWTの仕組み
JWTは利用者IDなどの情報である「クレーム」を表すための形式です。JWTそのものがログイン処理の手順を定めるわけではありません。
ここでは、公開鍵暗号による署名を使い、JWSのCompact Serializationで表すJWTを例にします。発行側が秘密鍵で署名し、APIが対応する公開鍵で検証します。この形では、JWTはピリオドで区切られた3部分で構成されます。
BASE64URL(header).BASE64URL(payload).BASE64URL(signature)
ヘッダーにはアルゴリズムなどの情報、ペイロードにはクレームを含めます。署名はヘッダーとペイロードの改ざんを検出するために使います。次はペイロードの説明用のJSONであり、実際に使えるトークンではありません。
{
  "iss": "https://issuer.example.invalid",
  "aud": "notes-api",
  "sub": "demo-user",
  "exp": 2000000000
}
issは発行者、audは想定する受信者、subは主体、expは有効期限です。これらはすべてのJWTで一律に必須ではありません。採用するプロトコルやアプリケーションの要件で、必要なクレームと検証条件を定めます。
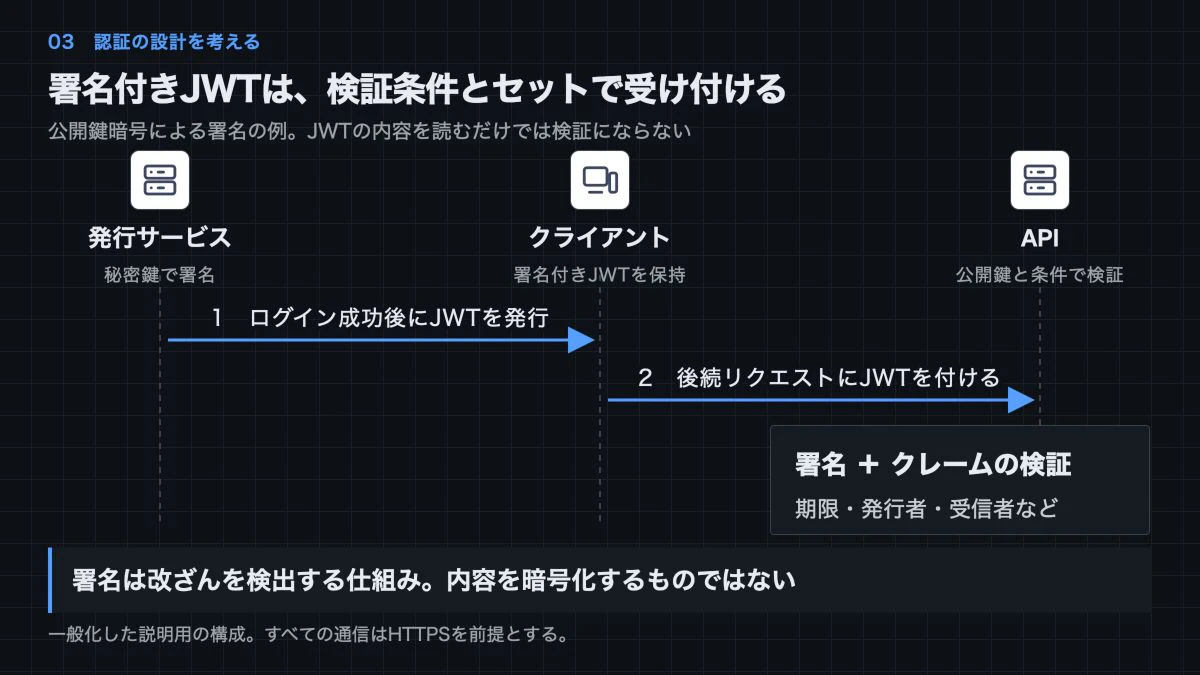
APIは信頼する発行者に対応した鍵と許可したアルゴリズムを使い、署名を検証します。そのうえで、有効期限、発行者、受信者など、用途に応じた条件を確認します。ヘッダーやペイロードをデコードしただけでは、認証に利用できません。検証には利用するプロトコルに対応したライブラリを使います。
署名は暗号化ではありません。この例のヘッダーとペイロードはBase64urlでエンコードされており、内容を読めます。パスワードや、受信者に見せられない機密情報を入れるものではありません。暗号化されたJWTもありますが、この記事の例とは区別します。
「ステートレス」が意味する範囲
この記事でいうステートレスな検証は、リクエストごとにセッションIDからログイン状態を引かず、トークンと検証に必要な鍵・設定を使って受け付けるか判断する構成です。
それでも、アプリケーション全体から状態がなくなるわけではありません。利用者DB、署名鍵の管理、監査記録などは必要になり得ます。JWTを使ったセッション管理も可能であり、JWTを使っていることだけではステートレスとは判断できません。
特に、発行済みトークンを有効期限より前に使えなくしたい場合は、設計が変わります。
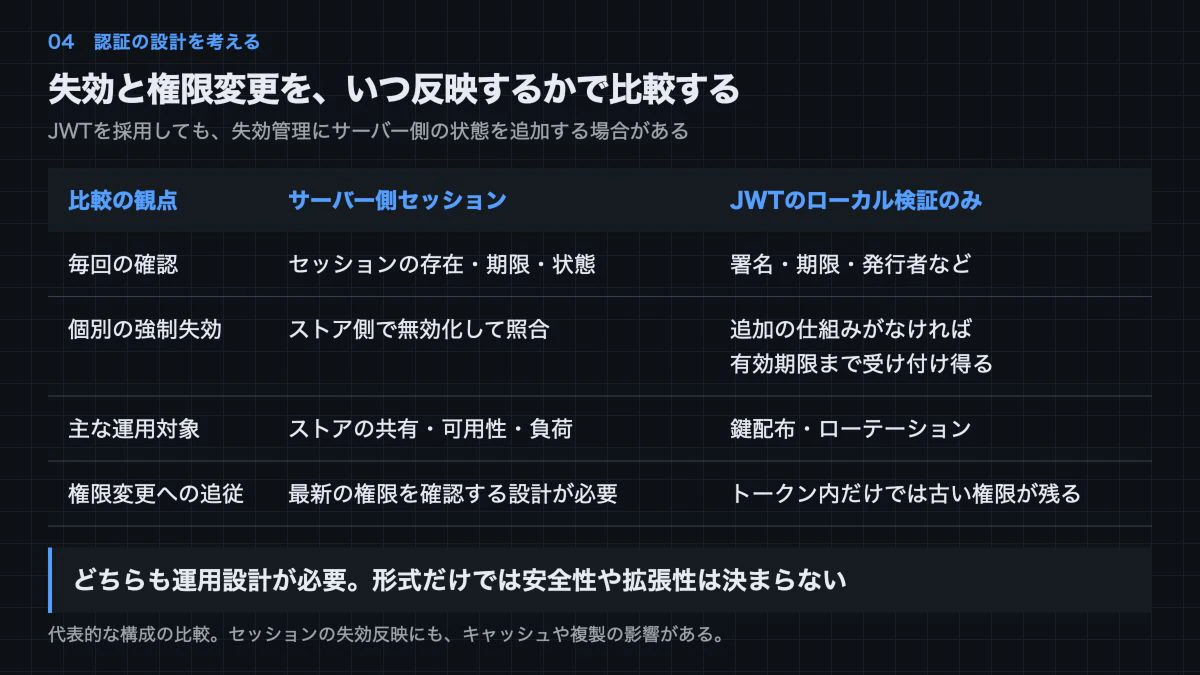
| 判断したいこと | サーバー側セッション | JWTのローカル検証だけで受け付ける構成 |
|---|---|---|
| リクエスト時の主な確認 | セッションの存在・期限・状態 | 署名・期限・発行者・受信者など |
| 個別の強制ログアウト | ストア側で対象セッションを失効させる | 追加の仕組みがなければ、有効期限まで受け付け得る |
| 権限変更への追従 | 最新の権限を参照する設計が必要 | トークン内の権限だけを見ると、古い内容を受け付け得る |
| 複数サーバーでの運用 | ストアの共有・可用性・負荷を考える | 鍵配布・ローテーション・検証負荷を考える |
例えば、短い有効期限にすれば、盗まれたトークンや古い権限を受け付ける時間を抑えられます。ただし、期限内の即時失効とは異なります。拒否リストや利用者ごとのトークンバージョンを照合すれば失効管理もできますが、その照合にはサーバー側の状態が加わります。
アクセストークンを短命にし、更新用のリフレッシュトークンを別に管理する構成もあります。その場合は更新用トークンの失効や再利用検知も別の設計対象です。クライアントからアクセストークンを削除しただけで、すでにコピーされたトークンまで失効するわけではありません。
方式を選ぶときの判断基準
最初に決めたいのは、ログアウトや権限変更を「いつまでに反映するか」です。ここが曖昧なまま、JWTだから拡張しやすい、セッションだから安全、と決めることはできません。
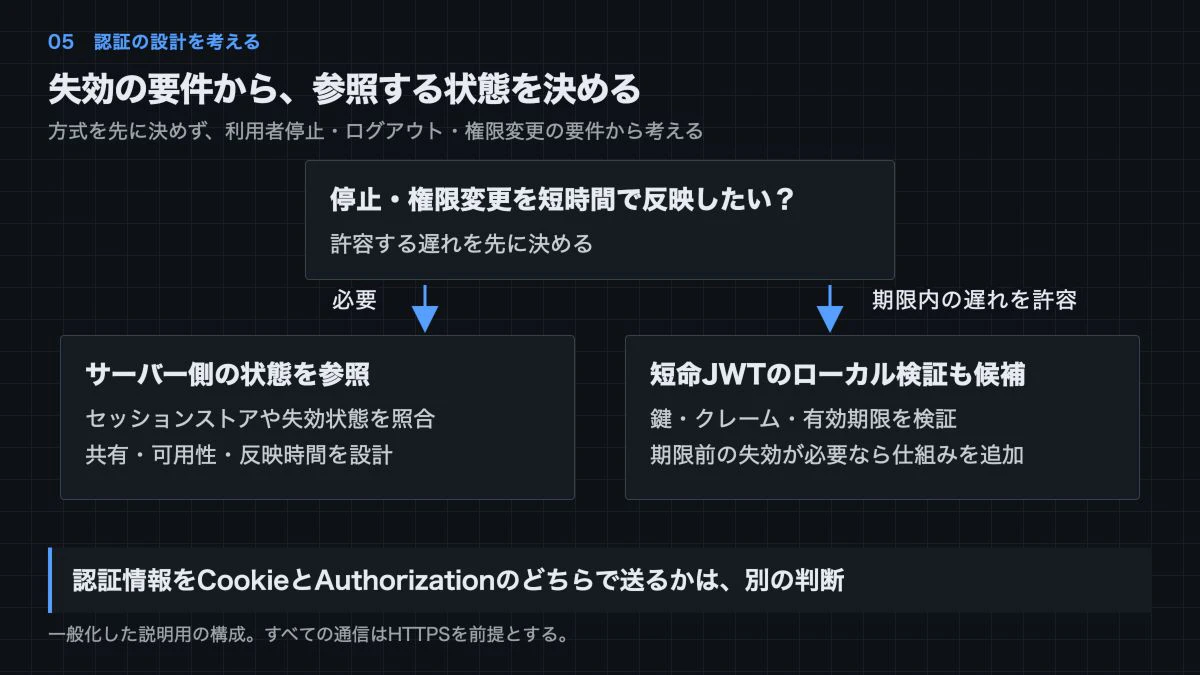
例えば、管理画面で利用者を停止したら、以後のリクエストを短時間で拒否したいサービスでは、サーバー側セッションや利用者状態の照合が候補になります。反対に、各APIが短命なトークンを手元で検証したい場合は、期限内の失効・権限変更の遅れを許容できるか確認します。
そのうえで、次の点を具体化します。
- 端末ごとのログアウトと、全端末からのログアウトの両方が必要か
- セッションストアへのアクセス負荷や障害時の動作をどう扱うか
- 鍵の配布とローテーションを誰が管理するか
- 権限はトークン発行時の値でよいか、操作時に最新状態を確認するか
認証情報をCookieに入れるか、Authorizationヘッダーで送るかは、そのあとでクライアントの種類や脅威に合わせて選びます。CookieにはセッションIDもJWTも入れられますし、BearerトークンもJWTとは限りません。
また、JWTは形式、OAuth 2.0は権限委譲の枠組み、OpenID ConnectはOAuth 2.0上の認証のための仕様です。同じ意味の言葉として使わず、外部ログインではどのトークンをどの用途に使うかを区別します。
まとめ
ログイン後のリクエストでは、アプリケーションが認証情報を検証して利用者を識別します。サーバー側セッションと署名付きJWTでは、その検証時に参照する状態と、失効を反映する仕組みが異なります。
認証方式は単純な優劣ではなく、サーバー側でどの状態を管理する必要があるかによって設計が変わります。 即時失効、権限変更の反映時間、複数サーバーでの運用まで決めると、方式を選ぶ理由を説明しやすくなります。