
この記事はこんな人におすすめ
-
npm auditの警告を見て、何から調べるか迷う - 直接インストールしていないライブラリの脆弱性をどう扱うか知りたい
- AIによる「更新してテストが通りました」という報告を、自分でも判断したい
この記事から得られること
脆弱性の検出から、依存経路と影響の確認、更新後の検証までを整理します。件数を減らすことだけを目標にせず、何が分かり、何が未確認なのかを説明するための観点をまとめます。
はじめに
インプレスの公開企画にある『Pythonで学ぶ Webアプリのセキュアコーディング』では、SCA(ソフトウェア構成分析)によるライブラリの脆弱性管理が扱われています。本記事では、そのテーマをNode.jsとnpmを使う開発の視点で整理します。
コマンドは調査方法を説明するための例として示します。各コマンドの説明は、npm v11の公式ドキュメントに基づきます。
1. 「検出された」と「攻撃された」は別の事実
npm auditは、依存関係を既知の脆弱性情報と照合するためのコマンドです。警告が出たときは、まず対象パッケージと版、アドバイザリーを確認します。
ここで分かるのは、監査対象の依存関係に既知の問題が報告されていることです。それだけで、アプリが侵害された事実や、利用者の入力から問題の機能へ到達できることまで確認できるわけではありません。
一方で、到達経路を調べていない状態を「使っていないから影響なし」と扱うのも早すぎます。確認済みの事実と、これから調べる条件を分けます。

例えば、次のようにメモを分けると、判断の根拠が残ります。
| 項目 | 確認すること |
|---|---|
| 検出 | 対象パッケージ、導入版、影響を受ける版、アドバイザリーの識別子 |
| 影響 | 問題の機能、実行環境、外部入力からの経路、攻撃に必要な条件 |
| 対応 | 修正版、回避策、更新の影響、担当、対応・再確認の期限 |
この表は調査用のひな型です。まだ調べていない項目は「未確認」と記録します。
2. 直接入れていないライブラリも、依存経路をたどる
アプリが使うライブラリが、内部でさらに別のライブラリを使うことがあります。これが間接依存です。自分で名前を指定していなくても、アプリの依存関係に含まれる可能性があります。

インストール済みの依存関係で、対象がなぜ導入されたかを調べるには、npm explainが使えます。次のPACKAGE_NAMEは監査結果にある実際のパッケージ名へ置き換えます。
npm explain PACKAGE_NAME
同じ名前の複数の版が入っていれば、対象になった版と経路を区別します。依存経路を確認したうえで、上位ライブラリの更新によって修正版へ移れるかも調べます。
間接依存だけを強制的に別の版へ差し替えると、上位ライブラリが想定するAPIや挙動と合わなくなる可能性があります。overridesなどを使う場合も、警告が消えることと互換性の確認は分けて考えます。
3. devDependenciesなら影響しない、と決めない
開発用のライブラリでも、開発サーバーやCI、ビルド処理では実行されます。問題が本番サーバーに限らず、外部から取得したファイルや、開発中に受け付ける入力で発生することも考えられます。
また、ブラウザへ配布するコードに何が含まれるかは、dependenciesとdevDependenciesの分類だけでは判断できません。実際のimportとビルド・配布の経路を確認します。
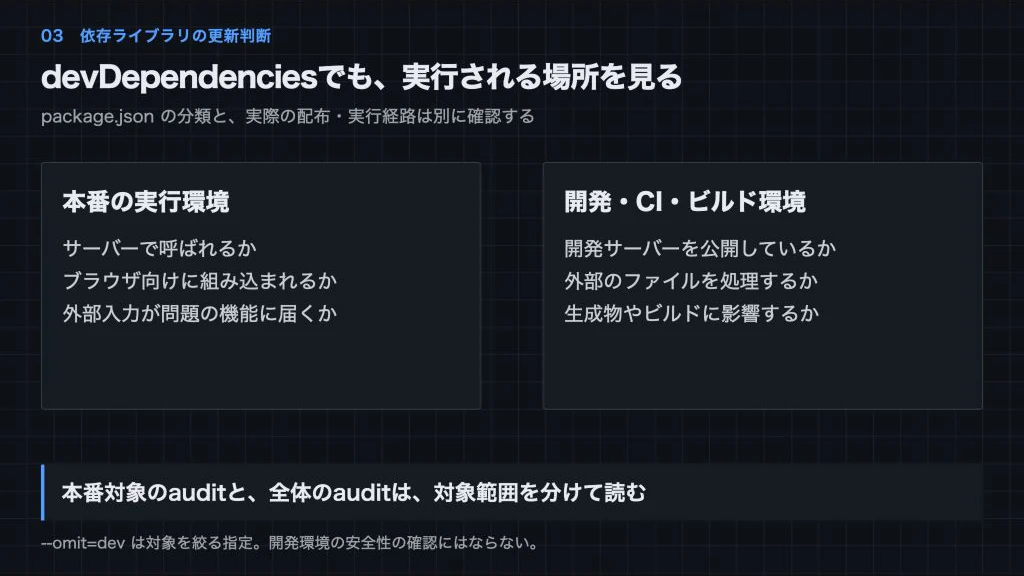
調査では全体を対象にした結果と、開発依存を除外した結果を区別できます。
npm audit --json
npm audit --omit=dev --json
後者は監査対象を絞る指定です。警告が減っても、除外した開発環境の問題が解消したことにはなりません。
なお、npm auditは設定されたレジストリへ依存関係の情報を送ります。業務環境で実行する場合は、利用するレジストリと組織の運用ルールを確認します。
4. 自動修正の前に、何が変わるかを見る
対応を考えるときは、まず修正版の有無と、そこへ更新するための条件を調べます。変更履歴や移行ガイドでAPIの変更、必要なNode.jsの版、peer依存などを確認します。
自動修正の予定を見るための方法として、次のコマンドがあります。
npm audit fix --dry-run --json
これは変更予定を確認するためのもので、アプリの互換性を検証するものではありません。通常のnpm audit fixは依存関係を変更します。--forceを付けると、指定した依存の範囲を外れた更新やメジャー更新も許可します。実行する前に、更新されるパッケージとバージョンを確認します。
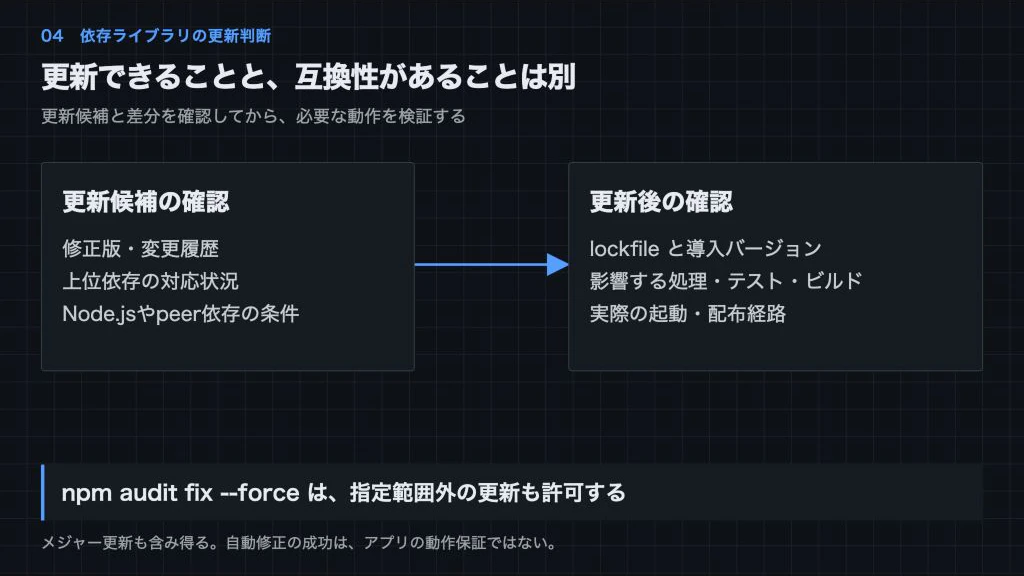
更新するときは、package.jsonとlockfileの差分を確認し、意図した版が導入されたかを確かめます。あわせて、その依存を使う処理と、CI・コンテナなど実際に依存を導入する経路を確認します。
修正版がない、またはすぐに移行できない場合もあります。その場合は、提供元が示す回避策、機能の停止、ライブラリの置換・削除などを検討します。暫定対策を採るなら、対象の脆弱性、根拠、残る課題、担当、再確認日を記録します。「調査中」を期限のない放置にしないためです。
5. auditの結果と、アプリの動作は別々に確かめる
更新後は少なくとも次の二つを分けて確認します。
| 確認 | 何を確かめるか | そこからは言えないこと |
|---|---|---|
| 更新後の監査 | 対象の版とアドバイザリーがどう変わったか | 未知の脆弱性まで存在しないこと |
| 影響する機能の検証 | テスト、ビルド、起動、主要な操作が検証条件で動くか | 検証していない機能や環境もすべて安全であること |
件数が同じでも、対象の問題が入れ替わっている可能性があります。更新前後では件数に加えてパッケージ、版、アドバイザリー、監査対象を比較します。脆弱性情報自体も更新されるため、取得日時とNode.js・npmの版を残しておくと比較しやすくなります。
CIの終了コードにも注意が必要です。--audit-levelは失敗とする重大度のしきい値を変える指定で、レポートから低い重大度の問題を消す指定ではありません。コマンドが通信などで失敗した場合も、監査が完了して0件だった場合とは区別します。
6. AIには、判断に使える報告を求める
AIに更新を任せるときは、「警告が消えた」「テストが通った」という結論だけでなく、次の情報も確認します。
- 対象パッケージと版、依存経路、アドバイザリー
- 問題の機能への到達経路と、確認できていない条件
- どの依存をどの版へ更新し、何が変わったか
- 実行した検証と結果、実行していない検証
- 残る課題と、担当・再確認日

重大度は優先度を考える重要な情報ですが、それだけですべては決まりません。実行環境や攻撃条件、既に悪用が確認されているか、更新の影響なども合わせて判断します。影響の調査は対応を後回しにする口実ではなく、必要な対応を具体化するために行います。
まとめ
依存ライブラリの脆弱性対応では、検出、アプリへの影響、更新後の動作を分けて確かめます。直接依存か間接依存か、どの環境で何を処理するかを追うことで、更新の対象と検証する範囲を説明しやすくなります。
AIに調査や更新を手伝ってもらっても、未確認の条件と残るリスクをどう扱うかは、人間が判断します。件数だけで完了を決めず、何を根拠に対応し、どこまで検証したのかが分かる報告を求めます。