
Azure VMにRDPできない原因は、NSGの宛先にVMのグローバルIPを書いていたことでした
普段はAWSばかり触っていて、Azureは検証で使う程度です。
検証用のAzure VMを立てて社内PCからRDPしようとしたら、繋がりませんでした。専用線もVPNも無い環境なので、VMにグローバルIP(GIP)を直付けして直接RDPする構成です。
NSGの受信ルールは以下のように書いていました。
| 項目 | 設定値 |
|---|---|
| 送信元 | 社内NAT機器のGIP |
| 宛先 | VMのGIP |
| ポート | 3389 |
送信元を社内のGIPで絞って、宛先はVMのGIP、ポートは3389。これで問題なく繋がると思いましたが、繋がりませんでした。
結論から言うと、宛先IPをVMのGIPからVMのプライベートIPに変えたら通りました。
NSGの受信ルールの宛先には、VMのGIPではなくプライベートIPを書く。 NSGがパケットを見るタイミングが、Azure内部でのDNAT(宛先変換)より後だからです。
VMのGIPはNICに乗っていない
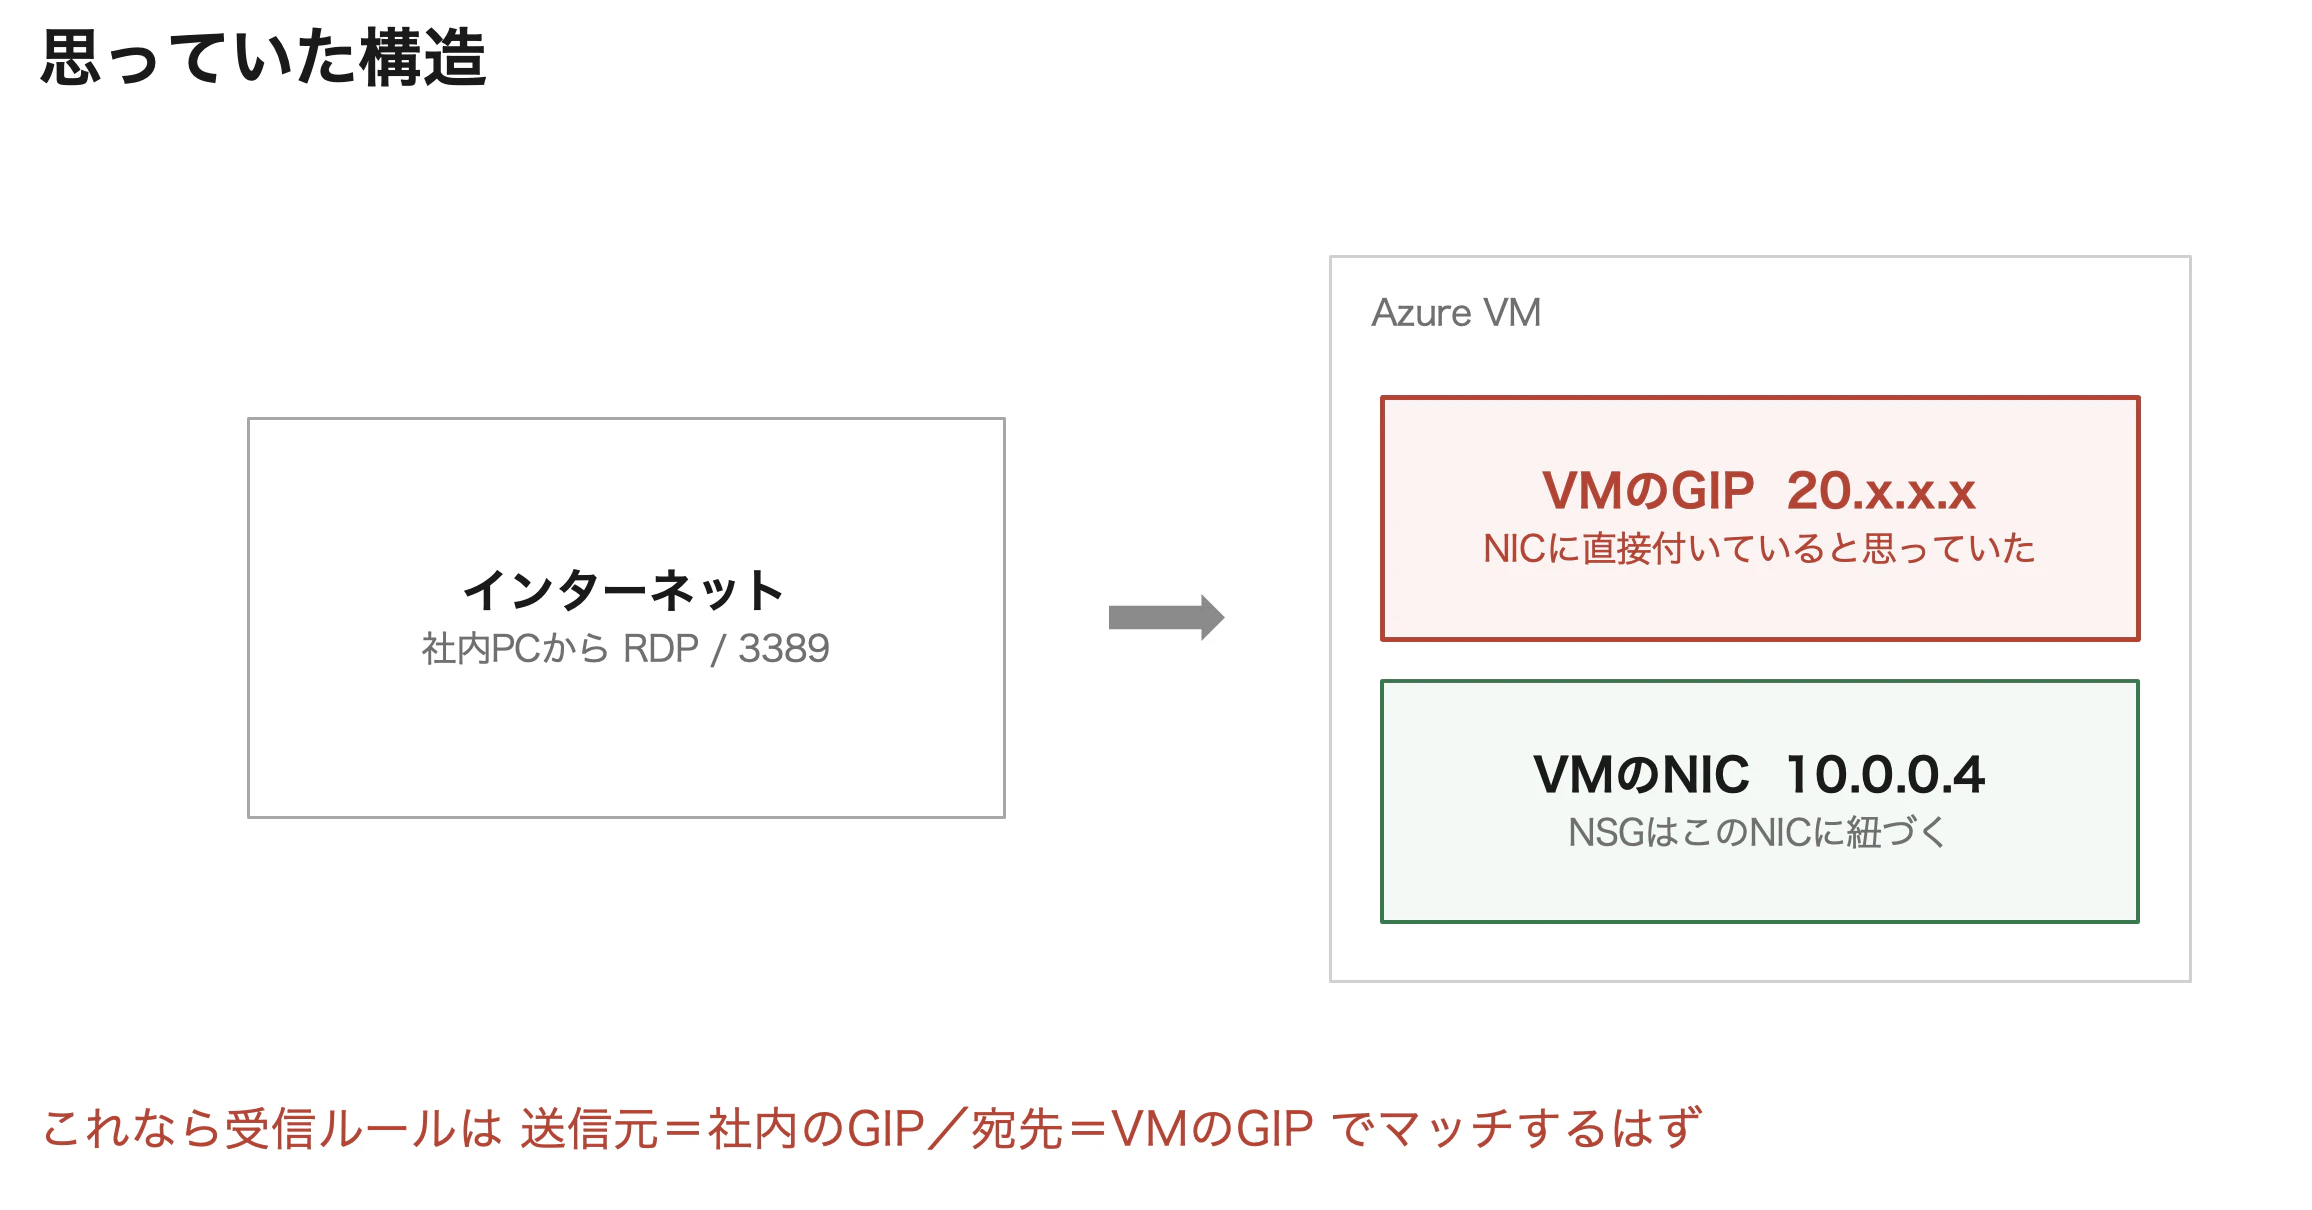
自分が頭の中で描いていたのはこれでした。
ただ、実際はこうでした。
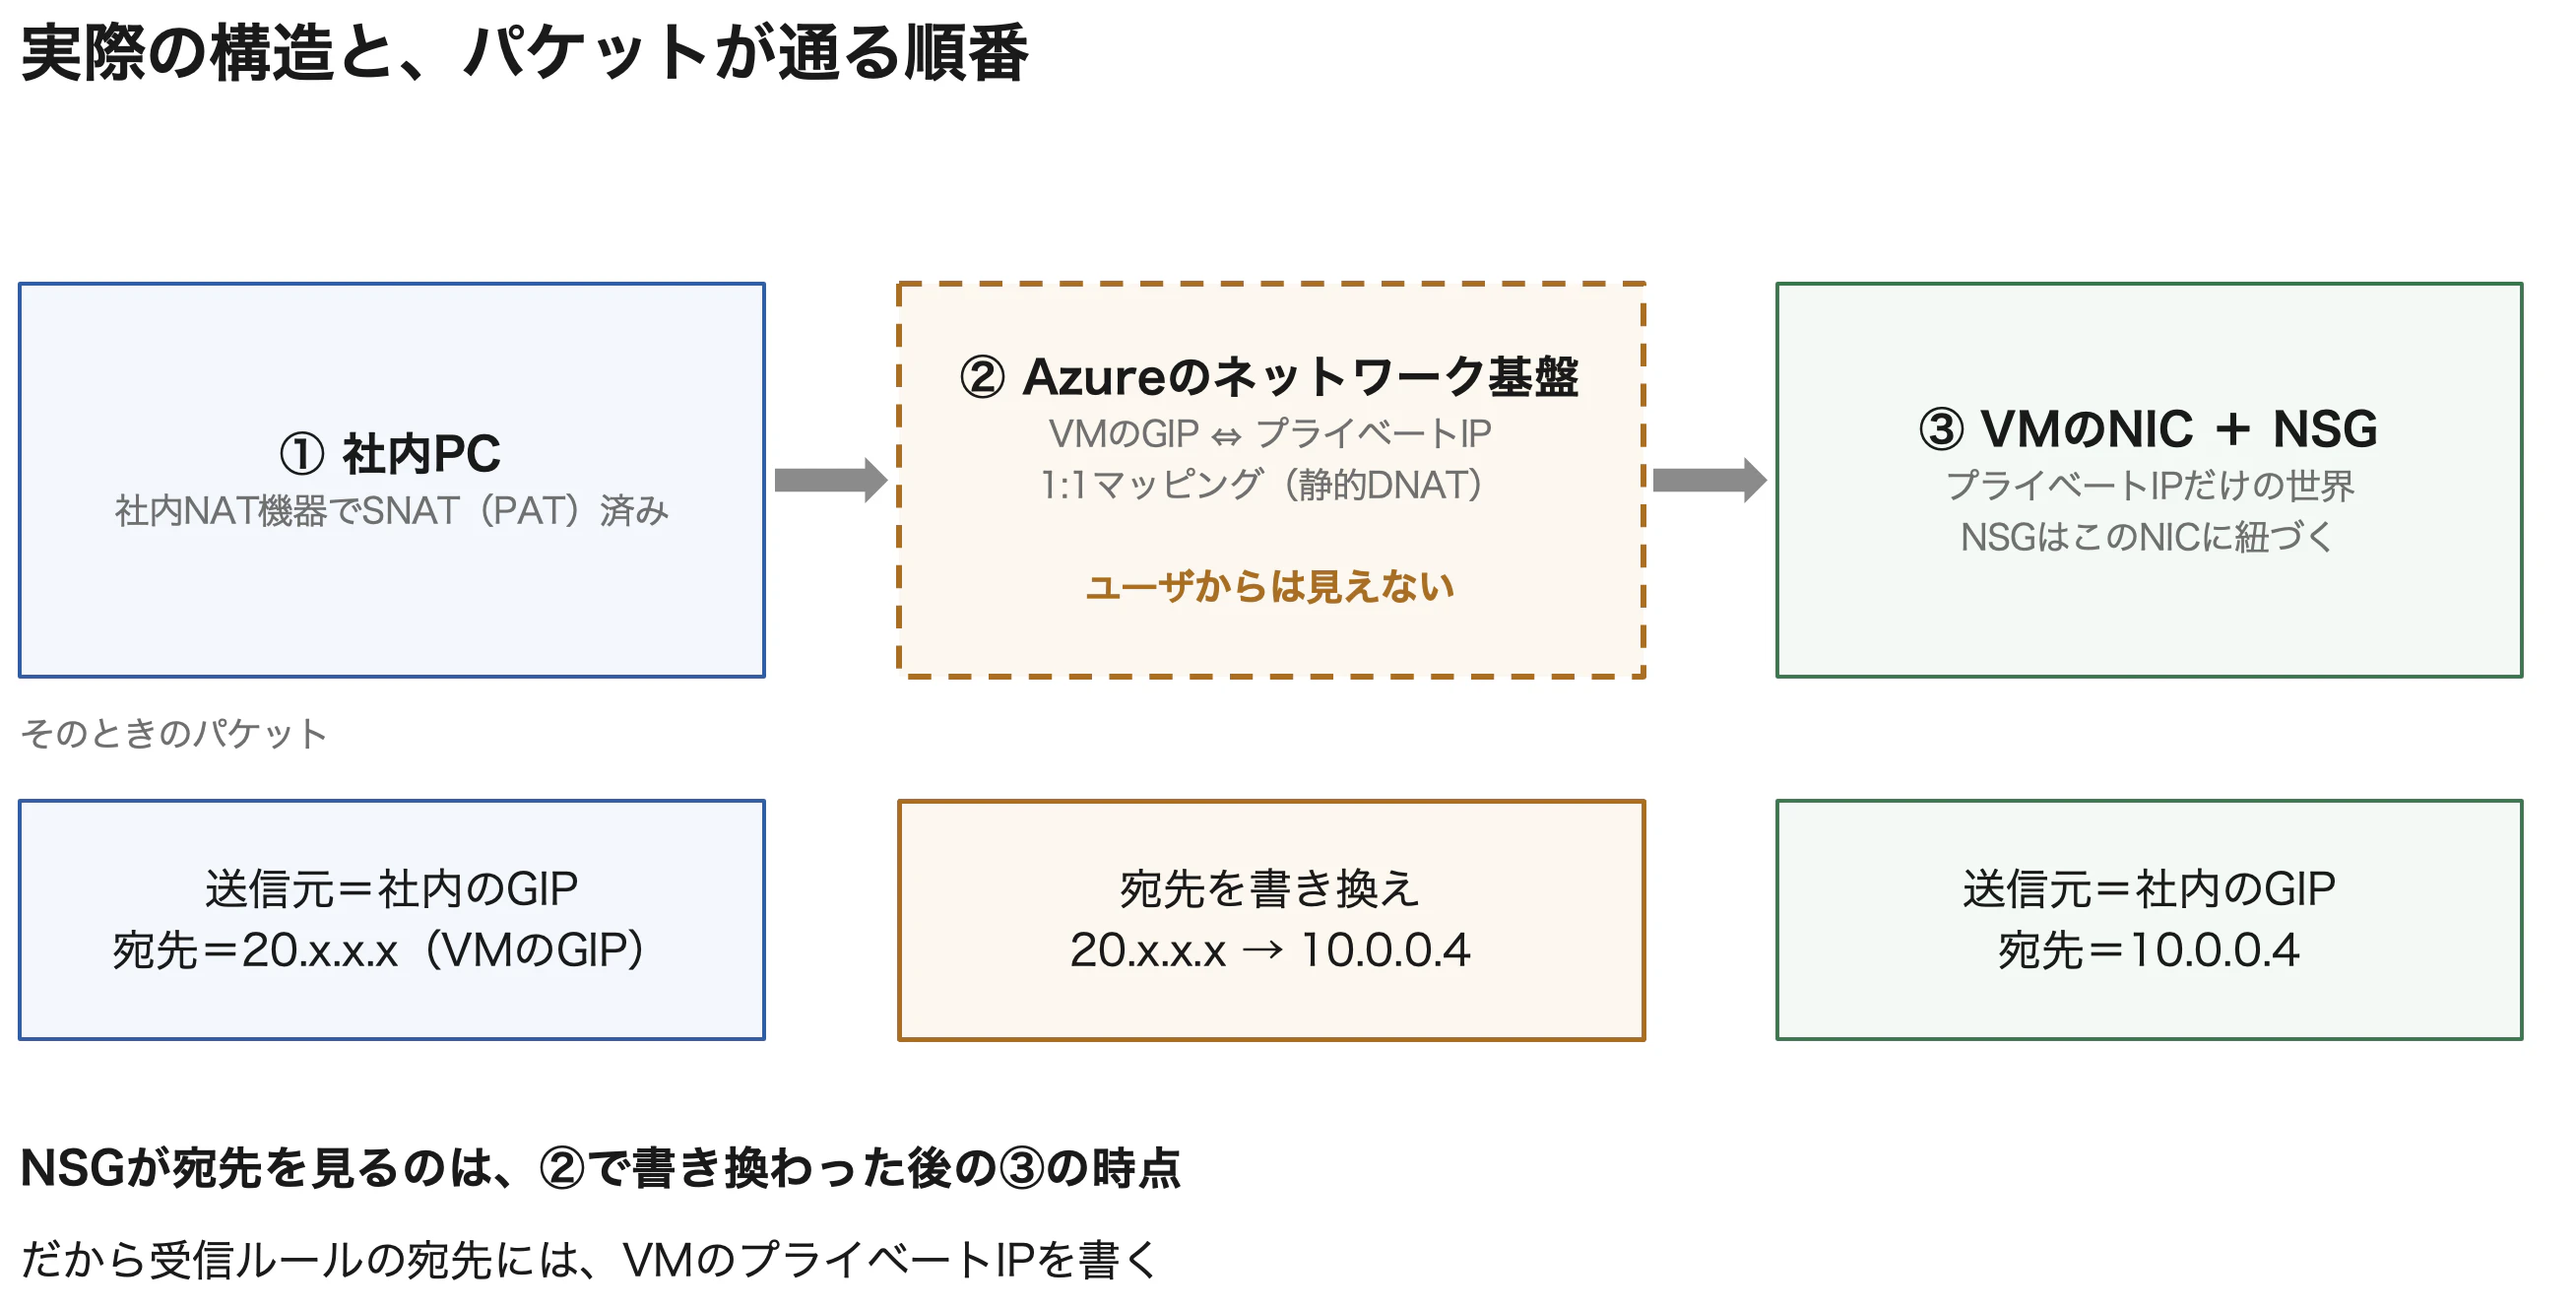
パケットは②のAzureのネットワーク基盤で宛先が書き換わってから、③のNSGに届きます。
つまり、NSGが見るのはGIPではなく既にプライベートIPに変換されたものです。
NSGにAzureVMのGIPを書いてもNSGからしたら全く「全く知らないIPです」となるわけです。
AWSでは、この間違いができない
普段AWSを触っていて一度もこれで詰まらなかった理由が分かりました。
セキュリティグループの受信ルールに書けるのは、送信元とプロトコルとポートだけです。宛先の欄がありません。なので間違いようが無かったのです。
ただ、裏の仕組みが違うわけではありませんでした。
AWSはInternet Gatewayが1:1 NATをしています。
公式ドキュメントにも、
「インスタンスが認識しているのはVPC内のプライベートIPだけで、パブリックIPやElastic IP宛の通信はVPCに届く前に宛先がプライベートIPへ変換される」
と書かれています。AWSセキュリティグループが見ているのも、Azureと同じでプライベートIPの世界です。
GCPについても調べたところ、IPは1:1 NATで、ファイアウォールの評価については
「内部と外部の両方のIPv4アドレスを持つ場合、ルール評価に使われるのは内部IPv4アドレスだけ」
と明記されています。
パブリックIPをNICに持たせず、基盤側で1:1 NATして、フィルタはプライベートIPで評価する。この部分は3つとも同じ設計で、違うのは宛先を書く欄があるかどうかでした。
ここまで書いておいてなんですが、この話はパブリッククラウドを触るなら当たり前の前提なのかもしれません。
このあたりは基礎から勉強し直そうと思いました。
SNAT / DNAT と PAT がごちゃ混ぜになっていたので整理した
少し話が脱線しますが、調べている途中で、PATは分かってはいましたが、SNAT・DNATとの関係を説明できないことに気づきました。
そもそも軸が違っていました。SNAT / DNAT はどちらのアドレスを書き換えるか(送信元か宛先か)、静的NAT / PAT は変換の方式の話です。
| SNAT(送信元) | DNAT(宛先) | |
|---|---|---|
| 静的1:1 | 社内サーバーが固定GIPで外部と通信 | VMのGIP → プライベートIP(今回のケース) |
| PAT(多対1) | 家庭用ルータや社内NAT機器のインターネット接続 | ロードバランサでのポートベース振り分けなど |
普段「NAT」と呼んで馴染んでいるものは、実質「SNAT + PAT」の組み合わせでした。
今回のAzureの挙動は「DNAT + 静的1:1」で、方向も方式も反対側です。
同じ「NAT」の一語でまとめて覚えていたので、話が繋がっていませんでした。
所感
NSGのルール画面には送信元と宛先を入れる欄があるだけで、「このパケットはすでにDNATを通過済みです」とはどこにも書かれていません。
画面だけを見て考えていたので、宛先にVMのGIPを入れるのが自然だと思い込んでいました。
AWSで同じ間違いをしなかったのも、分かっていたからではなく、入力欄がなかったからでした。
今回の事象から、クラウドサービスの裏側をすべて理解する必要はありませんが、通信がどのような流れで処理されるのかは、最低限意識しておく必要があると感じました。
この記事が、同じところで悩んでいる方のトラブルシューティングの一助になれば幸いです。