
この記事は、note掲載記事の転載です。
おはようございます、かーでぃです。
本記事は、様々なネットニュースサイトからセキュリティ記事を集めて提供している”セキュリティ関連ニュースRSS”から、気になったニュースをピックアップして紹介しています。
情シスさんやサイバーセキュリティを担当されている方、逆に私のようにセキュリティ商材を取り扱う営業の皆様などに活用頂けると幸いです。
技術書典21
オンラインマーケット:2026年11月21日(土) 〜 12月6日(日)
オフラインマーケット:2026年11月23日(月・祝)
会場:池袋サンシャインシティ 展示ホールD(文化会館ビル2F)
かーでぃらぼ:す07 - よろしくお願いします(^^)/
**新刊
**📚EDRを入れたので安心しきっていませんか?
📚実践!エンドポイントセキュリティ
📚「セキュリティ対策、できてますか?」に答える本
📚せっかく本を書いたので「もっと」届けたい
30秒のショート動画解説
良かったら、高評価とチャネル登録をお願いします🙇
IDCFクラウド攻撃、調査完了で原因判明 OSSの脆弱性悪用、495企業・自治体に影響
IDCフロンティアは10月27日、10月7日に発生した「IDCFクラウド」への不正アクセスについて、調査結果と今後の対応を公表した。外部のセキュリティ専門企業と連携して調査した結果、 クラウド管理ポータルの認証システムに存在したOSSの脆弱性 が侵入の原因だったことが明らかになった。
ということで、IDCFクラウド管理ポータルにログインする認証部分の脆弱性を突かれて不正アクセスを受けた、ということらしいですね。
攻撃者
↓
IDCFのログイン画面 ← 認証系OSS(KeycloakやOpenAMなど?詳細不明)
↓
IDCFのクラウド管理ポータル
認証系OSSの詳細は出てないので不明ですが、製品名なのか、内部で使われてるライブラリなのか……
この辺りも、SBOMを使ってると公表された脆弱性の影響をうけるのがどの部分なのか…というのが見えるのですが、日本ではSBOMはまだ広く普及したとは言いにくい状況のようです(ChatGPT調べ)
SBOMの導入状況IPA「2024年度ソフトウェア動向調査」の簡易分析
(n=798件)
👉 「導入・試行している」は全体で 3.3%、 ベンダー企業でも 9.4% 。ベリサーブの国内製造業調査
(n=設計開発・品質管理担当者1,000人、2025年公表)
👉 導入済み7%、導入予定なし79% 。
ちなみにSBOMとは…
SBOM(ソフトウェア部品表)は、システムに含まれるOSSやライブラリの名称、バージョン、依存関係を一覧化したものです。脆弱性が公表された際、該当する部品がどこで使われているかを素早く把握し、調査や修正の初動を早めます。ただし、実際に悪用されるかの判断には設定や利用状況の確認が必要です。日本では普及途上で、担当部署を明確にして、作成後も更新を続け、脆弱性情報との照合や対応につなげる運用が重要です。
下はIDCフロンティアからお借りしてきた画像。こちらは不正アクセスをされてからの流れですね。
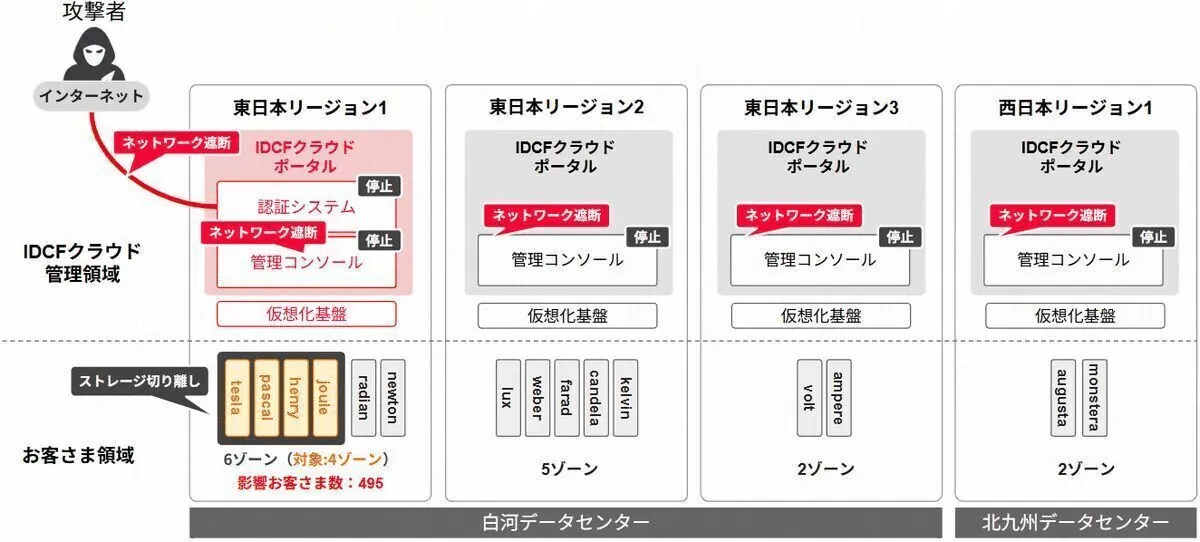
IDCFクラウドへのランサムウェア攻撃の概要。東日本リージョン1の4ゾーンで495の企業・自治体が影響を受けた(出典:IDCフロンティア)
先ほどあげたSBOMは製品やサービスを内側から確認する仕組みですが、外側から確認するASMなどの脆弱性チェックと併せて実施することで、不正アクセスの可能性を早期につぶすこともできたんじゃないかと考えます。
セキュリティリスク=攻撃者のスキル × 脆弱性
の数式の、脆弱性の部分を早期に潰せていれば、今回の不正アクセスも防げたんじゃないかと、私は考えます。
「花キューピット」、不正アクセスで会員情報約424万件が漏えい
花キューピット株式会社は10月28日、同社が運営する「インターネット花キューピット」「ビジネス花キューピット」のシステムが不正アクセスを受け、会員情報の一部が漏えいしたと発表した。
4万件なら少ないじゃん!
とか思ってしまう自分がアカンですね…💦
こちらも、恐らくですがIDCフロンティアと同様にポータルサイトをハックされたんじゃないかなぁ…という想像です。
さっきも書きましたが、自社サイト、自社ポータルなど持っていたり、自社サイトからユーザー登録ができる仕組みになってるサイトは、脆弱性診断をうけることをオススメします!
脆弱性診断サービス一覧(としてChatGPTがあげたもの)
-
ラック:セキュリティ診断「DiaForce」
-
NRIセキュアテクノロジーズ:セキュリティ診断
-
三井物産セキュアディレクション:セキュリティ診断
-
EGセキュアソリューションズ:Webアプリケーション脆弱性診断/プラットフォーム脆弱性診断
-
ブロードバンドセキュリティ:SQAT for Web/SQAT for Network
-
セキュアスカイ・テクノロジー:脆弱性診断サービス
-
グローバルセキュリティエキスパート(GSX):脆弱性診断サービス
-
SHIFT:脆弱性診断(セキュリティ診断)サービス
-
三和コムテック:SCT SECURE セキュリティ診断
-
NTTデータ先端技術:INTELLILINK Webアプリケーションマネージド診断サービス
-
三菱総研DCS:セキュリティ診断サービス
他にも大手さん含めて沢山のベンダーが脆弱性診断サービスをやっていますので、取引のあるベンダーさんに確認してみるのがいいかと思います!
個人情報が漏えいしたらどうする? IPAが被害別の対処法を公開
IPAは10月26日、個人情報が漏えいした場合の対処法と日頃の対策を公開した。情報漏えいの対象となった場合、まずサービス提供者からの連絡や公式Webサイトの案内を確認し、どのような情報が漏えいしたのかを把握するよう呼びかけている。
-
ID・パスワードやクレジットカード情報が漏えいした場合の対処法
-
氏名や住所、運転免許証が漏えいした場合は?
-
二次被害を防ぐために日頃から実施すべき対策
上記3項目に対して、あーした方がいい、こーした方がいいと書かれていますので、一度確認しておくことをオススメします。
👇当該のIPAサイトはこちら
オンラインサービスに登録する個人情報は必要最小限にとどめ、利用しなくなったアカウントは削除することも推奨している。
根底はココだと思います。住所を入力するところがあるから埋めておこう、ではなく入力しないことが大事。
自分も埋めてしまっているサイトもあるので、見つけては消せるものは消すようにしています。
また、使わないサイトは退会すべきですね。できれば、情報は上書きしてから退会するのがベストだと思います!
サイト側も必要じゃない項目は入力項目にしない。必須項目も最低限必要なものにするようにして、必要になったときに入力してもらう、という仕組みも大事になるでしょうね。
だって、物理の会報とかが届くなら別だけど、そうじゃないなら住所なんて登録する必要ないですもんね。
[PR]月額500円で最新のセキュリティ事情がわかる❣
毎日のセキュリティニュースをご覧くださいまして、ありがとうございます。 noteのメンバーシップ機能を使い、毎日のセキュリティニュースを**「点」ではなく「線」で見るために、1か月分のニュースをまとめて振り返っていきます。
記事数や注目テーマを集計し、データをみながら「この1か月は何が起きていたのか**」を整理していきます。
[PR]「セキュリティ対策、できてますか?」に答える本/SCS評価制度で始める、取引先に説明できる備え
なかなかセキュリティ投資ができずに、むずむずしてる情シスの皆さん。今年度末からSCS評価制度が始まります。
これをやらされ感で進めるのと、利用してやろう!という気持ちで進めるのとでは、結果がかなり異なると考えています。
無論、利用してやろう!!と考えた方が良い結果につながります。
ということを書いてますので、キニナル方は是非🙌