
この記事は、note掲載記事の転載です。
おはようございます、かーでぃです。
本記事は、様々なネットニュースサイトからセキュリティ記事を集めて提供している”セキュリティ関連ニュースRSS”から、気になったニュースをピックアップして紹介しています。
情シスさんやサイバーセキュリティを担当されている方、逆に私のようにセキュリティ商材を取り扱う営業の皆様などに活用頂けると幸いです。
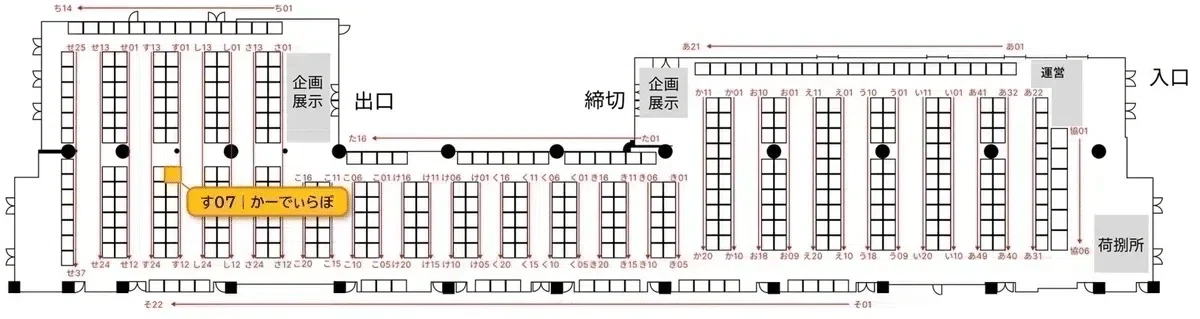
技術書典21
オンラインマーケット:2026年11月21日(土) 〜 12月6日(日)
オフラインマーケット:2026年11月23日(月・祝)
会場:池袋サンシャインシティ 展示ホールD(文化会館ビル2F)
かーでぃらぼ:す07 - よろしくお願いします(^^)/
**新刊
**📚EDRを入れたので安心しきっていませんか?
📚実践!エンドポイントセキュリティ
📚「セキュリティ対策、できてますか?」に答える本
📚せっかく本を書いたので「もっと」届けたい
30秒のショート動画解説
良かったら、高評価とチャネル登録をお願いします🙇
無印良品、クレカ「MUJI Card」カード番号全ケタ、約109万件漏えいか 不正アクセスで続報
「無印良品」を展開する良品計画(東京都文京区)は11月4日、10月30日に公表した公式アプリ「MUJIアプリ」への不正アクセスについて、当初は対象外としていたクレジットカード情報や氏名、住所なども外部からアクセスされた可能性があると発表した。新たに判明した対象には、クレジットカード「MUJI Card」のカード番号全桁を含む会員情報約109万件などが含まれる。
第2報として発表された内容にクレジットカード番号の漏洩が含まれていました。
ただ、漏洩したのはクレジットカード番号のみで、有効期限とセキュリティコードは含まれていません。
この場合、攻撃者が取る行動としてはどんなものがあるのでしょうか?
一番簡単なのは総当たりですね。有効期限はMM/YYYY形式で、一般的には3年~5年程度と言われています。つまり有効期限に関しては、最大でも60パターン程度しかない状態ですね。
一方でセキュリティコードは、3桁の数値です。000~999までの1000パターンなので…… **「60 x 1000 = 6万パターン」**で探し当てれてしまうことを考えれば、一番簡単かもしれません。
ただし、なんども間違えるとロックが掛かるため、攻撃者は寸止め攻撃やロックのかからない海外サイトを使うなどがあるようです。
また、一緒に個人名やメアドなども盗まれていますので、標的型メールでクレジットカード情報を入力させるための偽サイトを作ってくるパターンもあるでしょう。
例えば、クレジット会社を装い、「クレジットカード情報が流出したため、本人確認後、一時的に決済を止めることができます。下記のURLからアクセスしてください」みたいなメールを送って偽サイトに誘導し、有効期限やセキュリティコードを奪取することも考えられます。
では、漏洩してしまった側としては、何をすればいいのか?
漏えいしてしまった側としては、クレジットカードの停止と再発行を依頼します。再発行により、クレジットカード番号や有効期限、セキュリティコードが新規に発行されますので、漏洩した番号は使えない意味のない番号になります。
ただ、元々のクレジットカードに紐づいていた情報(引き落としなど)は、新たに再設定が必要になります。
クレディセゾンは不正利用の監視を強化しており、希望者はカードの再発行を申し込めるという。
記事にも、上記のように書かれていますね。
なぜ後になってクレジットカード番号が…?
もともとクレジットカード情報は、本来の会員DBとは別で管理しており、そちらへの不正アクセスのログがなかったため**「当初は含まれない」**と発表。しかし、MUJI Cardに限ってはカード特典があり、特典の付与を判別するために会員DBの中にクレジットカード番号だけ保持していた、というのが後の調査で判明した、という感じでしょうか。
フォレンジックをした際に、まずは早急に第一報を出すのが最近の流れです。その中で、恐らく開発元などへのインタビューがしっかりできないまま第一報になったのかな、と想像します。
ちなみに、前回の記事はこちら。
※ASMとかペネトレーションテストのことしか書いてないですが💦
「CVE」「CVSS」とは:脆弱性を識別する共通の番号と深刻度を示すスコア
ソフトウェアやネットワーク機器などの脆弱性を伝えるニュースでは、「CVE」で始まる番号や、「CVSS」のスコアが掲載されている。CVE番号は個別の脆弱性を識別するための共通の番号で、CVSSは脆弱性の深刻度を評価する仕組みだ。
セキュリティ記事を見てると、よく「CVE」とか「CVSS」とか見ます。自分もなんとなくこーいうものかな、程度の認識しかなかったのですが、こちらの記事でしっかりと目的とか違いが書かれているので、一度見ておくことをオススメします!
CVE番号
CVE(Common Vulnerabilities and Exposures)は、米MITRE社が事務局を担う、脆弱性情報を共通の識別番号で整理したデータベース。脆弱性を識別するためのCVE番号は「CVE-年-数字」の形式で構成されており、これをもとにメーカーの告知や脆弱性情報サイトの情報などを結び付けられる。
CVSS
脆弱性の深刻度を評価するための共通の仕組みが、CVSS(Common Vulnerability Scoring System)だ。攻撃が成立する条件や、悪用された場合の影響などを評価し、深刻度を0.0~10.0のスコアで示す。
先日のPHPの重大な脆弱性(CVE-2026-109618 や CVE-2026-109619)のCVSS v4.0スコアは 9.2 でしたね。
[PR]月額500円で最新のセキュリティ事情がわかる❣
毎日のセキュリティニュースをご覧くださいまして、ありがとうございます。 noteのメンバーシップ機能を使い、毎日のセキュリティニュースを**「点」ではなく「線」で見るために、1か月分のニュースをまとめて振り返っていきます。
記事数や注目テーマを集計し、データをみながら「この1か月は何が起きていたのか**」を整理していきます。
[PR]「セキュリティ対策、できてますか?」に答える本/SCS評価制度で始める、取引先に説明できる備え
なかなかセキュリティ投資ができずに、むずむずしてる情シスの皆さん。今年度末からSCS評価制度が始まります。
これをやらされ感で進めるのと、利用してやろう!という気持ちで進めるのとでは、結果がかなり異なると考えています。
無論、利用してやろう!!と考えた方が良い結果につながります。
ということを書いてますので、キニナル方は是非🙌