
この記事は、note掲載記事の転載です。

おはようございます、かーでぃです。
本記事は、様々なネットニュースサイトからセキュリティ記事を集めて提供している”セキュリティ関連ニュースRSS”から、気になったニュースをピックアップして紹介しています。
情シスさんやサイバーセキュリティを担当されている方、逆に私のようにセキュリティ商材を取り扱う営業の皆様などに活用頂けると幸いです。
技術書典21
オンラインマーケット:2026年11月21日(土) 〜 12月6日(日)
オフラインマーケット:2026年11月23日(月・祝)
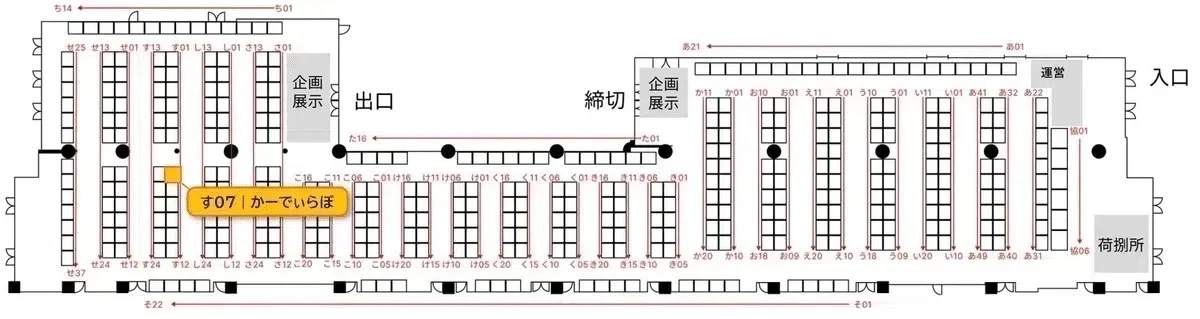
会場:池袋サンシャインシティ 展示ホールD(文化会館ビル2F)
かーでぃらぼ:す07 - よろしくお願いします(^^)/
**新刊
**📚EDRを入れたので安心しきっていませんか?
📚実践!エンドポイントセキュリティ
📚「セキュリティ対策、できてますか?」に答える本
📚せっかく本を書いたので「もっと」届けたい
30秒のショート動画解説
良かったら、高評価とチャネル登録をお願いします🙇
無印良品、「MUJIアプリ」の利用者情報最大約2726万件が不正アクセスにより流出の可能性
良品計画株式会社は10月30日、無印良品の公式アプリ「MUJIアプリ」において、利用者の情報の一部が外部に流出した可能性があることを確認したとして、情報を公開した。
原因、経緯などの詳細は明らかにされていないが、外部からの不正なアクセスを検知し、アクセスの遮断および修正の適用を行ったとしている。
恐らく、焼肉きんぐと同様にアプリを解析されて、裏のWebサーバの脆弱性をつかれた「AtoB攻撃」かな、と思います。
A2B攻撃(App-to-Backend Attack)とは、一般に公開されているスマートフォンアプリ(主にAndroidアプリ)を解析し、アプリが通信している裏側のサーバ(バックエンドサーバ)やAPIの仕様を特定した上で、サーバ側の脆弱性をピンポイントで突いて個人情報や機密データを盗み出すサイバー攻撃の手法です。
この辺りは、アプリの開発自体はアルテ株式会社というところに委託をしていたようですが、運用まで委託してたかどうかは不明です。
どちらにせよ、運用していたところで、Webサーバの脆弱性が放置されてしまったことによる不正アクセスかな、と思います。
じゃ、これを防ぐにはどうしたらいいの?という話になると、やはり外部公開されてる機器の棚卸と、状態確認をするべきかなと思います。
自社でやるとどうしても抜け漏れが発生してしまうので、外部ベンダーにASMを実施してもらうのが一番確実だと思います。
ASM(Attack Surface Management:アタックサーフェスマネジメント)とは、 企業や組織がインターネット上に公開しているすべてのIT資産を攻撃者の視点で継続的に把握・管理し、セキュリティリスクを軽減する手法やプロセス のことです。
ASMでは、外部公開されてる資産と、それぞれの脆弱性までがわかります。ただ、脆弱性までわかりますが、その脆弱性があることで、どこまで侵害されるのか、何が一番緊急なのかまではわかりません。
※CVEの緊急度などからの優先順位はつけることは可能です。
一方でペネトレーションテストと呼ばれるものもあります。
ペネトレーションテスト(侵入テスト)とは、 サイバー攻撃者と同じ手法を用いて実際に組織のネットワークやシステムに疑似攻撃を行い、セキュリティの脆弱性を検証する手法 です。
ASM(アタックサーフェスマネジメント)や従来の脆弱性診断との違いを交えて、わかりやすく解説します。
ASM、脆弱性診断、ペネトレーションテストの比較

-
ASMで「守るべき範囲(外壁の広さ)」を常に把握し、
-
脆弱性診断で「壁にひび割れや隙間がないか」をくまなく調べ、
-
ペネトレーションテストで「実際に泥棒が壁を乗り越えて金庫までたどり着けるか」を試す、という役割の違いがあります。
スマホアプリやWebアプリを運用されてる会社さんは、被害が出る前に是非ASMやペネトレーションテストを受けてください🙇
松屋フーズ、不正アクセスにより公式アプリの利用者の情報約238万件が漏えい
株式会社松屋フーズホールディングスは10月30日、松屋公式アプリ(松弁ネット、モバイルオーダー、松弁デリバリー)管理システムに対する第三者からの不正アクセスを受け、利用者の個人情報が漏えいしたと発表した。
10月28日に同社の公式アプリの管理システムに第三者からの不正アクセスを受け、アプリに登録されている会員情報等が漏えいしたことが判明したという。原因、経緯などの詳細は調査中。なお、本件を受け、公式アプリおよびウェブサイトなどの関連サービスを停止している。
こちらも同じく「AtoB攻撃」でしょうね。
無印どうように、ASMとかペネトレーションテストを実施しましょう!
だけでは面白くないので…件数などについて、どうやって確認しているのか見ていきましょう。
情報漏洩のニュースで、最初は「最大〜件」「〜件の可能性」と報じられ、後日「〜件が確定」と変わるのを見ると、「どうやって正確な数字が分かるんだろう?」と疑問に思いますよね。
企業がこのような件数を「確定」させるまでには、主にフォレンジック調査(デジタル鑑識)と呼ばれる専門的なプロセスが裏で行われています。具体的には、以下のような手順で正確な件数が割り出されています。
1. 第一報の「可能性」はなぜアバウトなのか?
不正アクセスが発覚した直後は、システムを止めること(二次被害の防止)や証拠の保全が最優先されます。この段階では、攻撃者が侵入した痕跡(ログ)のごく一部を確認した時点で「攻撃されたサーバーには会員データが約250万件入っていたから、最大でその規模が流出した恐れがある」という、「可能性のある最大値(潜在的影響範囲)」を安全のために公表します。
2. 「確定値」を出すための3つのステップ
その後、外部のセキュリティ専門企業なども交えて本格的な調査が行われ、以下のステップで絞り込みと確定が行われます。
- ① アクセスログの徹底的な解析(タイムラインの復元)
攻撃者が「いつ、どのIPアドレスから、どのサーバーやデータベースに侵入したか」の全記録(ログ)を復元します。
- ② データの「持ち出し・閲覧」の痕跡の特定
サーバーに入られたとしても、「中にデータがあった」ことと「実際に外部へ持ち出された」ことは別です。ログを解析し、攻撃者がどのテーブル(データの塊)にアクセスし、実際にデータをダウンロード・閲覧した形跡があるかを突き止めます。
- ③ データベースのレコード突合(IDの特定)
例えば、「注文履歴テーブルの特定のクエリ(検索命令)が実行され、〇万件分のレコードが外部に送信された通信ログが残っていた」といったことが判明した場合、その通信に含まれていた固有のIDやアカウントを1件ずつ正確にカウントし直します。
つまりどういうこと?
「可能性」の段階は「被害を受けたエリア(金庫ごと持ち出されたかもしれない)」の広さで語られ、「確定」の段階は「実際に金庫の中のどの引き出しを開けられて、何冊の帳簿が持ち去られたか」の証拠がデジタル上で完全に裏付けられた数となります。
調査には数週間から数ヶ月かかることも珍しくなく、ログが残っていなかったり、改ざんされていたりする場合は確定までにさらに時間がかかることもあります。
で、このフォレンジックで大事になるのがログです。攻撃者はいずれかの端末に不正アクセスし、そこでコマンドを実行してデータを抜きます。このログを取得するのが「EDR」です。
ということで、EDRについて詳しく知りたい方は、こちらの書籍を是非♪
[PR]月額500円で最新のセキュリティ事情がわかる❣
毎日のセキュリティニュースをご覧くださいまして、ありがとうございます。 noteのメンバーシップ機能を使い、毎日のセキュリティニュースを**「点」ではなく「線」で見るために、1か月分のニュースをまとめて振り返っていきます。
記事数や注目テーマを集計し、データをみながら「この1か月は何が起きていたのか**」を整理していきます。
[PR]「セキュリティ対策、できてますか?」に答える本/SCS評価制度で始める、取引先に説明できる備え
なかなかセキュリティ投資ができずに、むずむずしてる情シスの皆さん。今年度末からSCS評価制度が始まります。
これをやらされ感で進めるのと、利用してやろう!という気持ちで進めるのとでは、結果がかなり異なると考えています。
無論、利用してやろう!!と考えた方が良い結果につながります。
ということを書いてますので、キニナル方は是非🙌