
はじめに
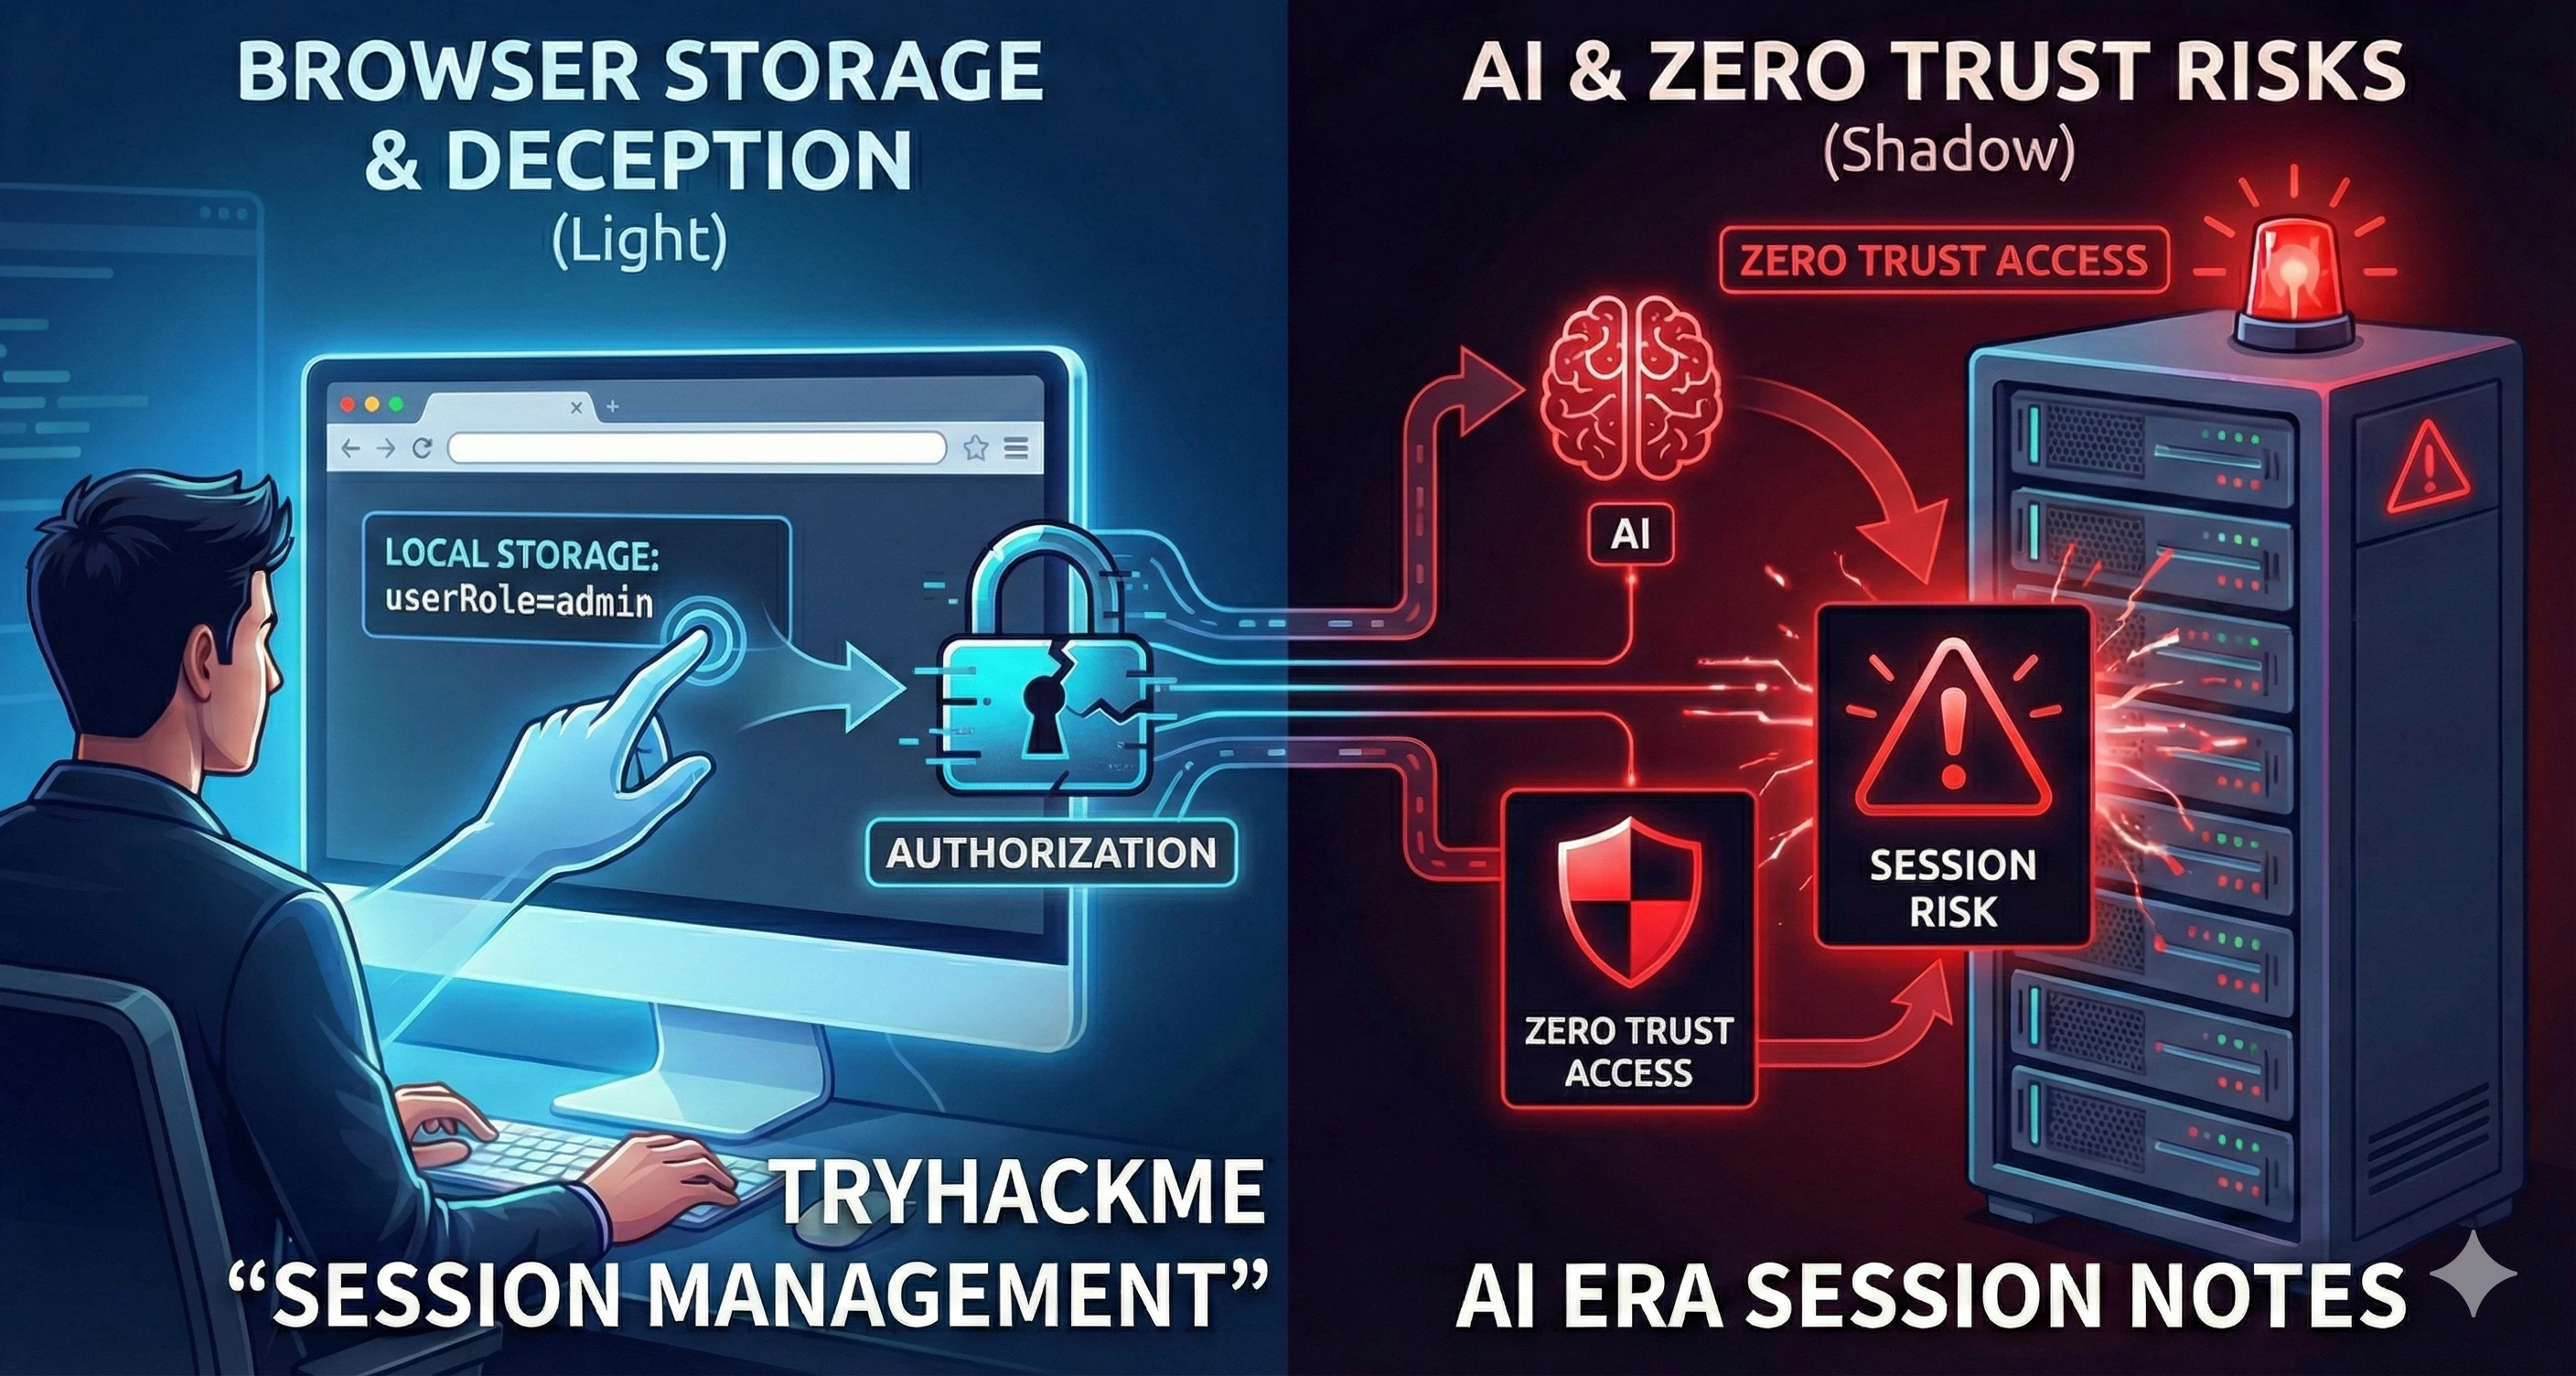
Webハッキングの学習プラットフォーム TryHackMe にて、"Session Management"(セッション管理)のルームを修了しました。
「ログイン機能を実装したから安心」という油断は、多くの場合 「認可(Authorisation)」の欠落 によって足元をすくわれます。本記事では、ルームを通じて学んだセッション管理の脆弱性(Local Storage改ざんによる権限昇格や隠しAPIからのデータ窃取)の実戦的アプローチを振り返ります。
さらに備忘録として、現代のWebアプリケーション開発で多用されるCloudflare Access(ゼロトラスト)環境におけるJWTの適切な扱い方や、AIペアプログラミング時代に陥りやすい「脆弱な実装の先祖返り」 への警戒についてもまとめます。
1. セッション管理の基本:IAAAモデルとライフサイクル
セッション管理の脆弱性を理解するには、アクセス制御の基盤となるIAAAモデルを意識する必要があります。
- Identification (識別): 「私は誰か」(ユーザー名など)
- Authentication (認証): 「本当に本人か」(パスワードなど) -> ここでセッションが生成される
- Authorisation (認可): 「何をしてよいか」(権限の確認) -> ここでセッションが追跡される
- Accountability (責任追跡性): 「誰が何をしたか」(ログの記録)
特にWebアプリケーションの脆弱性で多いのが、2の「認証(ログイン)」は突破しているが、3の「認可」のチェックが甘いというケースで、今回のルームではそれを体験することができます。
2. 【実戦】Local Storageの改ざんと隠しAPIの暴走
今回のルームのハイライトは、ブラウザの記憶(Local Storage)をそのまま信用してしまうアプリケーションに対する 権限昇格(Authorisation Bypass) でした。
クライアント側のデータを「盲信」する脆弱性
ターゲットのアプリケーションでは、ログイン後に以下のようなデータがブラウザのLocal Storageに保存されていました。
-
isAuthenticated:true -
userRole:student -
user:{"email":null,"id":10,"name":"thm","role":2,"surname":null,"username":"thm"}
一見普通に見えますが、このアプリは 「画面のUI表示」と「APIへのアクセス権限」の両方を、このLocal Storageの値に依存して判断していました。
開発者ツールの「Application」タブを開き、これらの値を以下のように直接書き換えてリロードします。
-
userRoleをstudentからsuperadmin(特権管理者)に変更 -
userオブジェクト内の"role"を2から1に変更 -
userオブジェクト内の"id"を10から1(初期登録された管理者IDと推測)に変更
たったこれだけで、サーバー側の認可チェックをすり抜け、本来見えないはずの管理者用のメニューが表示されました。
隠しデータの窃取とRESTful APIの推測
認可をバイパスして管理者UIが解放された後、さらにこの権限を悪用してシステムの内部情報を探索しました。
1つ目は、RESTful APIの法則を利用したエンドポイントの推測です。モダンなAPIは複数形の名詞などの法則に従っていることが多いため、画面を介さずにブラウザのアドレスバーから直接ポート5000番のAPIにアクセスしました。
-
GET /users-> 推測したエンドポイントから、全ユーザーの機密情報とRole(権限レベル)のリストを直接窃取
2つ目は、解放された管理者UIからの不正アクセスです。
-
GET /attempts/2/12-> 管理者権限でのみ閲覧できる「他人のテスト受験履歴」の画面にアクセスし、本来見えないはずのテストの「正解」データをUI上から窃取
【このルームでの学び】
認可(権限チェック)は、絶対にクライアント側(ブラウザの表示制御)に任せてはいけません。サーバー側で、リクエストごとに 「現在のセッションID(またはトークン)の持ち主は、要求されたリソース(APIや特定の画面)にアクセスする正当な権限があるか?」 を都度検証する必要があります。
3. ゼロトラスト時代の防御策:Cloudflare AccessとJWTの罠
このTryHackMeでの学びは、現代のモダンなWebアプリケーション構成(Next.jsなどを利用した開発)にも直結していると思います。
多少THMの内容から逸脱しますが、私は個人開発でアプリケーションの前段に Cloudflare Access などのIdentity-Aware Proxy (IAP) を配置し、ゼロトラストなアクセス制御を行うことが多いです。
Cloudflare側でGoogle認証などを済ませると、ユーザー情報が格納された JWT(JSON Web Token) が CF_Authorization というCookieとして発行されます。
バックエンドでの「署名検証」をサボってはいけない
ここで絶対にやってはいけないのが、「Cloudflareを通ってきたリクエストだから、バックエンド側では無条件に信用する」 という設計です。これには大きく2つのリスクが潜んでいます。
-
オリジンサーバーへの直接攻撃(プロキシの迂回)
もし攻撃者がバックエンドサーバーの「本当のIPアドレス(オリジンIP)」を特定し、Cloudflareを迂回して直接リクエストを送ってきたらどうなるでしょうか?サーバー側のファイアウォール設定に隙があった場合、トークン無しの不正なリクエストをそのまま処理してしまいます(先ほどのLocal Storage改ざんと同じ状況に陥ります)。 -
Cloudflare Access側の設定ミス(ヒューマンエラー)
ダッシュボードの設定作業で、特定のAPIパスだけうっかり保護ポリシーを外し忘れたり、アクセス許可のルールを間違えたりする事故は、実際、起こり得ます。
バックエンド側でJWTの「暗号署名」を厳格に検証していれば、万が一プロキシを迂回されても、前段の設定をミスしても、不正なアクセスを水際で防ぐことができます。これはセキュリティの基本である 「多層防御(Defense in Depth)」 の考え方にも通じます。
【実践的対策】
バックエンドのAPIルートやミドルウェアでは、単にヘッダーの有無を見るだけでなく、必ず以下の手順でJWTを自力で検証する必要があります。
- Cloudflareの公開鍵を取得する
- トークンが改ざんされていないか(署名検証)を確認する
-
aud(Audience) が自分のアプリ向けか、exp(Expiration) が切れていないかを確認する
4. 現代の落とし穴:AIペアプログラミングと「先祖返り」
最後に、最近のCursorやGitHub CopilotといったAIを活用したコーディングにおけるセッション管理の注意というか、自分用の備忘録です。
AIは「とりあえず動くコード」を生成する能力は圧倒的ですが、セキュリティのコンテキストを常に完璧に保持しているわけではありません。
特にセッション管理やJWTの実装をお願いすると、以下のような 「古い、あるいは脆弱な実装パターンの先祖返り」 を起こすことがあります。
- 「JWTからユーザー情報を取り出して」 と指示すると、暗号署名の検証(Verify)を行わず、単にペイロードをBase64デコードするだけの危険なコードを出力する
- 「権限によって画面を切り替えて」 と指示すると、前述のTryHackMeの課題のように、Local Storageの値だけでアクセス制御を完結させようとする
AIにコードを書かせる時代だからこそ、開発者自身が「IAAAモデル」や「セッション管理のライフサイクル(生成・追跡・期限・破棄)」の原理原則を理解し、「このコードは本当にサーバーサイドで認可(Authorisation)を行っているか?」 をレビューする力が、これまで以上に求められるのではないでしょうか?
おわりに
「エラーメッセージが認証を裏切る」ように、「ブラウザの記憶(Local Storage/Cookie)は認可を簡単に欺き」ます。
便利なゼロトラスト基盤や優秀なAIアシスタントを活用する現代であっても、最終的な砦となるバックエンドでの厳格な「認可チェック」と「トークン検証」は、決して省略してはならないと再認識したルームでした。