
IPアドレス設計の再考とL2SWの追加
IPアドレス設計 再考
今後は、検証環境で使用するIPアドレスを以下の通りにしようと思います。
一旦大まかに/16で区切っていますが、実際に使うときは/24でサブネット化して使います。
無駄が多いかもしれませんが、問題が発生したらその時また考えます。
| NW機器関連セグ | サーバ、IoT利用セグ | ユーザ利用セグ | 余り(拡張用) |
|---|---|---|---|
| 172.16.0.0/16 | 172.20.0.0/16 | 172.24.0.0/16 | 172.28.0.0/16 |
| 172.17.0.0/16 | 172.21.0.0/16 | 172.25.0.0/16 | 172.29.0.0/16 |
| 172.18.0.0/16 | 172.22.0.0/16 | 172.26.0.0/16 | 172.30.0.0/16 |
| 172.19.0.0/16 | 172.23.0.0/16 | 172.27.0.0/16 | 172.31.0.0/16 |
また、家庭用ルータの普段使いセグメントも以下の通りとしておきます。
| IPアドレス | 使用用途 |
|---|---|
| 192.168.10.1 ~ 100 | 固定IP用 |
| 192.168.10.101 ~ 200 | DHCP |
| 192.168.10.201 ~ 250 | 検証環境間でのstatic NAT変換用 |
| 192.168.10.251 | 検証環境間でのDynamic Nat変換用(NAPT) |
| 192.168.10.252 | 検証環境GW(Cisco 892) |
| 192.168.10.253 | 予備 |
| 192.168.10.254 | 家庭用ルータ |
今回やりたいこと
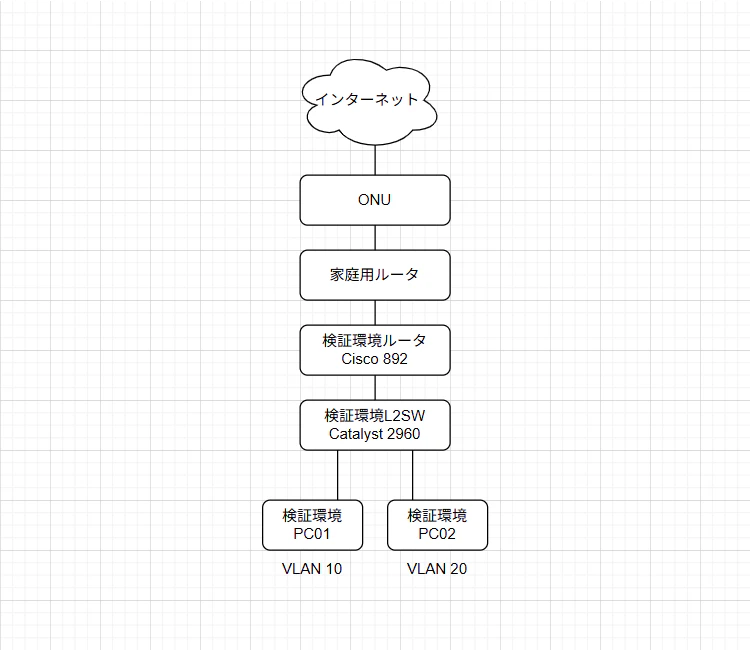
前回の構成にL2SWを追加しPC01とPC02が外に出れることを確認します。
また、ACLを設定し、VLAN 10とVLAN 20の通信をdenyします。
IPアドレス設計
次にIPアドレスをどこを使うか考えます。
今回はユーザ利用セグメントの端っこ172.24.0.0/16を使います。
そしてここの第3オクテットとvlanを対応させて、サブネット化して使ってみます。
試しに今回はvlan 10とvlan 20に対応させて使ってみます。
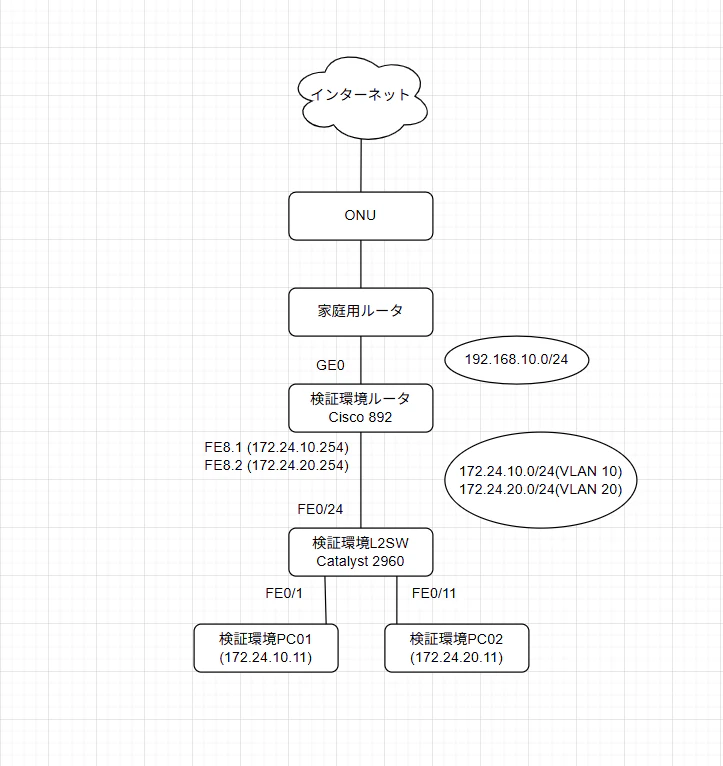
172.24.10.0/24 (VLAN 10)
| IPアドレス | 使用用途 |
|---|---|
| 172.24.10.1 - 10 | 未使用 |
| 172.24.10.11 | ユーザ利用端末その1 |
| 172.24.10.12 - 253 | 未使用 |
| 172.24.10.254 | GW (Cisco 892 SubInt FE8.1) |
172.24.20.0/24 (VLAN 20)
| IPアドレス | 使用用途 |
|---|---|
| 172.24.20.1 - 10 | 未使用 |
| 172.24.20.11 | ユーザ利用端末その1 |
| 172.24.20.12 - 253 | 未使用 |
| 172.24.20.254 | GW (Cisco 892 SubInt FE8.2) |
構成図にIPアドレスとVLAN反映
ポート収容
Cisco 892
| Interface | 状態 | 速度 | duplex | NWセグメント | 接続先 |
|---|---|---|---|---|---|
| FE1 - 7 | DOWN | - | - | - | - |
| FE8 | UP | auto | auto | 172.24.10.0/24(10) 172.24.20.0/24(20) |
L2SW |
| FE8.1 | UP | - | - | 172.24.10.0/24(10) | L2SW |
| FE8.2 | UP | - | - | 172.24.20.0/24(20) | L2SW |
| GE0 | UP | auto | auto | 192.168.10.0/24 | 家庭用ルータ |
Catalyst 2960 24ttl
| Interface | 状態 | 速度 | duplex | NWセグメント | 接続先 |
|---|---|---|---|---|---|
| FE0/1 | UP | auto | auto | 172.24.10.0/24(10) | PC01 |
| FE0/2 - 0/10 | DOWN | - | - | - | - |
| FE0/11 | UP | auto | auto | 172.24.20.0/24(20) | PC02 |
| FE0/12 - 0/23 | DOWN | - | - | - | - |
| FE0/24 | UP | auto | auto | 172.24.10.0/24(10) 172.24.20.0/24(20) |
Cisco 892 |
構築
Cisco 892 設定部分
!
! インターフェイスの設定
! 注意 : natのinsideはサブインターフェイスに設定すること
!

!
interface FastEthernet8
 no ip address
 duplex auto
 speed auto
!
interface FastEthernet8.1
 encapsulation dot1Q 10
 ip address 172.24.10.254 255.255.255.0
 ip nat inside
 ip virtual-reassembly in
!
interface FastEthernet8.2
 encapsulation dot1Q 20
 ip address 172.24.20.254 255.255.255.0
 ip nat inside
 ip virtual-reassembly in
!
interface GigabitEthernet0
 ip address 192.168.10.252 255.255.255.0
 ip nat outside
 ip virtual-reassembly in
 duplex auto
 speed auto
!

!
! NATとデフォルトルートの設定
!

!
ip nat inside source list LABtoRegular interface GigabitEthernet0 overload
ip route 0.0.0.0 0.0.0.0 192.168.10.254
!
ip access-list standard LABtoRegular
 permit 172.24.10.0 0.0.0.255
 permit 172.24.20.0 0.0.0.255
!
Catalyst 2960
!
! VLANは以下を作成
!

vlan 10
vlan 20

!
! インターフェイスの設定
!

!
interface FastEthernet0/1
 switchport access vlan 10
 switchport mode access
!

!
interface FastEthernet0/11
 switchport access vlan 20
 switchport mode access
!

!
interface FastEthernet0/24
 switchport mode trunk
!
検証用PC01 VLAN 10 (Miracle Linux 9.6)
nmcli connection modify <インターフェイス名> ipv4.address 172.24.10.11/24
nmcli connection modify <インターフェイス名> ipv4.gateway 172.24.10.254
nmcli connection modify <インターフェイス名> ipv4.method manual
nmcli connection modify <インターフェイス名> down
nmcli connection modify <インターフェイス名> up
検証用PC02 VLAN 20 (Miracle Linux 9.6)
nmcli connection modify <インターフェイス名> ipv4.address 172.24.20.11/24
nmcli connection modify <インターフェイス名> ipv4.gateway 172.24.20.254
nmcli connection modify <インターフェイス名> ipv4.method manual
nmcli connection modify <インターフェイス名> down
nmcli connection modify <インターフェイス名> up
疎通試験
- VLAN 10に所属しているPC01から
ping 8.8.8.8が通ることを確認する - VLAN 10に所属しているPC01から
ping 172.24.20.11が通ることを確認する - VLAN 20に所属しているPC02から
ping 8.8.8.8が通ることを確認する - VLAN 20に所属しているPC02から
ping 172.24.10.11が通ることを確認する
設定変更 拡張ACLによるVLAN間通信の制御
!
! VLAN間通信制御用ACLを作成
!

!
ip access-list extended deny10to20
 deny   ip 172.24.10.0 0.0.0.255 172.24.20.0 0.0.0.255
 permit ip any any
ip access-list extended deny20to10
 deny   ip 172.24.20.0 0.0.0.255 172.24.10.0 0.0.0.255
 permit ip any any
!

!
! インターフェイスにACLを適用
!

!
interface FastEthernet8.1
 ip access-group deny10to20 in
!
interface FastEthernet8.2
 ip access-group deny20to10 in
!
疎通試験
- VLAN 10に所属しているPC01から
ping 8.8.8.8が通ることを確認する - VLAN 10に所属しているPC01から
ping 172.24.20.11が通らないことを確認する - VLAN 20に所属しているPC02から
ping 8.8.8.8が通ることを確認する - VLAN 20に所属しているPC02から
ping 172.24.10.11が通らないことを確認する
おわりに
今後の予定としては機器管理IPの割り振りと、ntpサーバ、syslogサーバ、監視サーバを建てたいと思っています。