

- 作成日: 2026-11-05(JST)、最終更新 2026-11-05(一次資料・保存集計を再検証し、推定と断定表現を修正)
- 対象期間: 2026-10-11 〜 2026-11-04
- 情報源: 公開報道・公的機関警報・ベンダ声明・セキュリティ企業報告・X上のキーワード検索(末尾「出典」参照。X検索は非網羅)
- 読み方: 一次・二次資料で確認した事実、資料に基づく推定、筆者の分析・仮説を区別する。「(推測です)」は特に根拠が限定的な仮説を示す。個別の数値・評価の確度は各節の注記を参照。
1. 要約
本報告の視点: 筆者が気にかかったのは、冷蔵庫という身近な設備が攻撃され、市民生活を支える機能に実害が出たことである。普段その制御器や遠隔保守を意識しない人も、食品の販売や医療を通じて設備の安全に依存している。このつながりを、被害と防御の両面から調べた。
確認された影響: 10月のフランス、11月の欧州各国で、冷蔵設備への不正操作と食品廃棄・設備損傷が報じられた。店舗の商品提供への限定的な影響も確認できる。一方、EFSでは血液製剤の損失・健康被害は報告されず、採血・供給は継続した。広域の食料不足や患者被害まで生じたとは評価しない(具体例と出典は2.5)。
調査結果と限界: Shodanの受動集計では、Danfoss StoreView約960件、XWEB約5,180件の検索結果を確認した。サービス単位の検索件数であり、重複を除いた実機台数や侵害台数は確定できない。攻撃主体、初期侵入経路、既知脆弱性の悪用はいずれも未確定である。
結言: 防御の目的は、食品を安全に保ち、必要なサービスを継続することである。設備と保守経路の把握、独立した温度監視、安全な遮断・復旧を、現場が実行できる態勢にする必要がある。
調査の背景と範囲
筆者は10月末、X上で見かけた「11月3日に向けて備蓄を」という言説をきっかけに、欧州の冷蔵設備攻撃を調べた。当初はX検索の要約も参照したが、検索結果の原記録を本フォルダに保存していないため、投稿の規模や議論の中心は再検証できない。英国の3日分の備えを促す案内と、EUの11月3日公表ガイドラインは公式ページで確認した。公式の備えの案内と攻撃を結びつける証拠は確認できない。話題の重なりは調査のきっかけであり、攻撃との因果関係を示すものではない。調査を進める中で、関心の中心は、身近な設備への攻撃が市民生活の実害につながる仕組みと、その被害を防ぐ条件へ移った。英国政府、欧州委員会。
2. 事実(時系列)
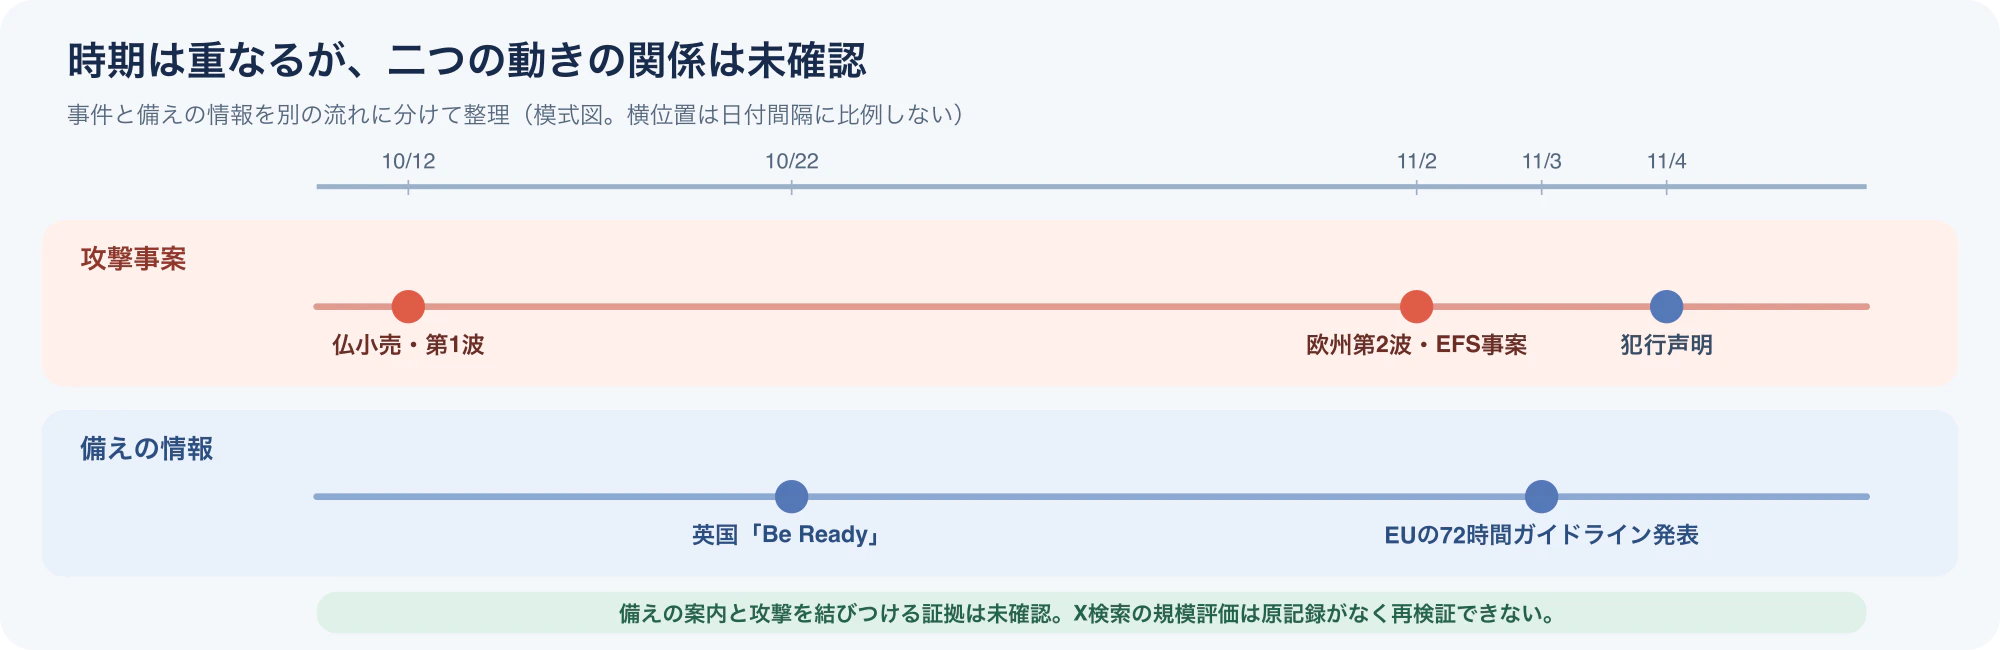
2.1 第1波: 2026-10-11〜12 夜(フランス)
| 項目 | 内容 |
|---|---|
| 被害チェーン | Intermarché、Netto、Coopérative U、Carrefour、Monoprix、E.Leclerc |
| 規模(当局) | 約700店(仏財務相 議会答弁、AP)。NYTは400店超 |
| 規模(チェーン別・Le Monde集計) | Intermarché/Netto 約300、Coopérative U 約100、Carrefour 80、Monoprix 約30、E.Leclerc 数店 |
| 規模(自己申告) | Les Mousquetaires(Intermarché親会社): 約180店被害、別途100店を緊急切断 |
| 温度 | 最高50℃、約6時間(Intermarché 約150店) |
| 付随被害 | 一部店舗で機器過熱による火災・溶損 |
| 公的対応 | パリ検察が10/12に大規模サイバー攻撃として捜査開始。CERT-FRが同日警報 CERTFR-2026-ALE-012 公開(10/13、10/16更新) |
2.2 第2波: 2026-11-02 未明(多国間)
The Hacker News の集約(11/3時点):
| 国 | 事業者 | 被害店舗 | 事業者の説明 |
|---|---|---|---|
| ベルギー・ルクセンブルク | Delhaize | 数十店 | 「ITインシデント」 |
| ベルギー | Carrefour | 15 / 700超 | サイバー攻撃、影響は極めて限定的 |
| ベルギー | Intermarché | 10〜15 | 冷蔵庫の問題 |
| ベルギー | Spar(Colruyt傘下) | 5 | 冷蔵システムが攻撃された |
| ベルギー | IKEA(Mons) | 1 | サイバーインシデント |
| スウェーデン | ICA | 少数(数非公表) | サイバー攻撃とは認めず |
| スウェーデン | Coop | 6〜7 / 約800 | 無許可で冷蔵設備が改変された |
| アイルランド | Musgrave(SuperValu) | 13 / 223 | 1機種に限定されたサイバーインシデント |
| エストニア | Selver | 1 | 旧型Danfossシステムへの攻撃 |
| オランダ | 食肉店など | 17事業者以上 | Danfossが攻撃と説明 |
| フィンランド | Kesko | 小規模数店 | 調査中。中央防護の対象外の機器 |
| ポルトガル | Intermarché | 7 | 外部保守会社経由の攻撃(AFP) |
| イタリア | Coop(Radenza、シチリア) | 4以上 | 遠隔制御システムへの攻撃(AFP) |
- 報道を集計すると合計100店超で、第1波として報じられた数百店より少ない。ただし国・事業者ごとの報告基準が異なる。
- 一部事業者は「旧型」「中央防護の対象外」などと説明した。これは事業者側の説明であり、攻撃者が意図して残存機器を選んだことを示すものではない。
- ベルギー連邦検察が刑事捜査開始。スウェーデンNCSCは北欧・欧州各機関と情報共有中。
2.3 仏血液事業(EFS)事案: 2026-11-01〜02 夜
- EFSの冷蔵設備保守業者 Coolworld の監視・制御システムが侵入され、3地域拠点の冷蔵室が影響。
- 通常−30℃前後の冷凍庫が110℃に設定された(Le Canard enchaîné 11/3報道)。設定値であり到達温度ではない。
- 輸血用の凍結血漿が潜在的に脅威にさらされた。
- EFSの監視・警報システムが異常を迅速に検知し、当直技術者が対応。血液製剤の損失・健康被害はなし。
- EFSはANSSI・保健省と連携中と発表。
2.4 前例(Danfoss 2025年10月ニュースレター)
- 2022年にロシアの16店舗、イスラエルの40店舗で AK-SM 800 が攻撃された事例が記録されている。
- 2026年8月下旬、米軍基地少なくとも6か所の冷凍庫が除霜モードに強制された事案(Nextgov 10月報道、Reuters 10/29報道に基づく)
2.5 市民生活への影響と、確認できた範囲
追加調査では、設備被害が商品提供にどう波及したかと、被害を抑えた事例を確認した。
| 観点 | 確認できた内容 | 評価の範囲 |
|---|---|---|
| 食品の損失 | ベルギーOverijseのProxy Delhaize店主は、生鮮・冷凍商品の廃棄と売上への影響を証言 | 店舗の在庫・営業への実害。地域全体の食料不足を意味しない |
| 利用者への影響 | IKEA Monsは、レストランと店舗の商品提供への影響を限定的と説明 | 一部サービスへの支障。全店休業や長期停止とは確認できない |
| 回復 | Delhaize広報は11月3日、被害店舗の営業と供給が正常化したと説明 | 当該チェーンの説明。他社・他国の復旧完了を意味しない |
| 医療 | EFSの声明を引用した報道では、製剤の退避・保護が行われ、損失・健康被害なし、採血・供給継続 | 保管機能は脅かされたが、患者への実害は報告されていない |
出典: RTLの店主取材・IKEA説明(11月2日)、RTL/BelgaのDelhaize広報取材(11月3日)、EFS声明を引用したBleepingComputer(11月4日)。EFS公式声明のリンク先は今回の閲覧環境では本文を取得できず、この追加確認では声明引用報道に依拠した。
ここで確認できるのは、市民生活を支える設備・在庫・商品提供への実害である。一般市民の健康被害、広域かつ持続的な食料不足、医療の供給停止は、今回確認した資料からは裏付けられない。生活への影響を論じる際は、発生した損失、限定的なサービス支障、未然に抑えられた危険を区別する。
3. 技術的事実
3.1 対象機器
| 機器 | サポート状況 | 備考 |
|---|---|---|
| Danfoss AK-SM 800 | EOL(2021年5月)。セキュリティ更新なし | 仏第1波の主要被害機種 |
| Danfoss AK-SC 355 | 廃止(2016年) | 同上 |
| Danfoss AK-SM 800A | 更新提供対象。適用版はメーカーの最新案内で確認 | 既知脆弱性の研究対象。本件の被害を型番・版単位では確認できない |
| Copeland XWEB / Dixell XWEB | CERT-FR警報対象 | Dixell は Copeland 傘下ブランド。ベルギーで被害報告 |
3.2 侵入経路(ベンダ・保守業者の説明。公的確定なし)
- オランダの被害機器は安全なネットワーク上になく、デフォルトパスワードのままだった(Danfoss広報、NOS)。
- Danfoss は弱点を「古いソフトウェア」とし、未更新顧客が被害を受けたと説明(VTM)。
- ベルギーでは攻撃者は保守業者の基盤ではなく、個別店舗のシステムへ直接侵入した(Sabcobel CEO)。
- Danfoss は初期アクセス経路を公式には確認していない。
- 日時に基づく認証コードの脆弱性はCISAとClarotyで確認できる。ただし、本件の侵入に使われたかは未確認(3.3)。
3.3 既知脆弱性
Danfoss AK-SM 8xxA(CISA ICSA-25-140-03、2025-05-20公開・08-26更新A。発見者 Claroty Team82 Tomer Goldschmidt)
| CVE | 種別 | CVSS v3.1 | 対象 | 修正 |
|---|---|---|---|---|
| CVE-2025-41450 | 認証バイパス(CWE-287)。日時から生成されるパスワード(「code of the day」)による不正アクセス | 8.2(AV:N/AC:H/PR:N/UI:R/S:C/C:H/I:L/A:H) | R4.2未満 | R4.2 |
| CVE-2025-41451 | 認証後のOSコマンドインジェクション(アラームメール設定欄) | 7.6 | 4.3.1未満 | R4.3.1 |
| CVE-2025-41452 | 認証後のWeb設定の外部制御によるDoS | 5.4 | 4.3.1未満 | R4.3.1 |
- 修正版の食い違い(4.2 か R4.3.1 か)はCISA原文で解消: 41450はR4.2、41451・41452はR4.3.1。
- CISA: 「これらの脆弱性を標的とした公知の悪用は報告されていない。攻撃複雑度は高い」(2025-08-26時点)。
- 日時ベースの認証コードの存在と、本件での悪用は別の主張である。伝聞を特定のCVEに結びつける証拠はない。
- 脆弱性の組み合わせによって機器の広範な操作が可能となる場合がある。ただし本件でCVE-2025-41450、CVE-2025-41451またはデフォルト認証情報が使われた事実は確認されていない。
Copeland/Dixell XWEB PRO(CISA ICSA-26-057-10、2026-02-26公開。発見者 Claroty Team82 Amir Zaltzman・Noam Moshe)
- 対象: XWEB 300D PRO/500D PRO/500B PRO の 1.12.1 以前。XWEB EVO、旧 XWEB 300/500/3000/5000 は勧告の対象外(脆弱性の有無は不明)。
- 全23件のCVE。うち無認証で到達できるもの:
| CVE | 種別 | CVSS v3.1 |
|---|---|---|
| CVE-2026-21718 | 認証バイパス(CWE-327 脆弱な暗号)→ 無認証RCE | 10.0 |
| CVE-2026-24663 | 無認証OSコマンドインジェクション(/libraries/install) | 9.0 |
| CVE-2026-25085 | 認証バイパス(CWE-394 認証処理の戻り値の誤処理) | 8.6 |
| CVE-2026-22877 | 無認証の任意ファイル読み取り(パストラバーサル) | 3.7 |
| CVE-2026-20797 | 無認証のスタックオーバーフロー(DoS、隣接ネットワーク) | 4.3 |
- 残り18件(CVE-2026-21389・25111・20742・24517・25195・20910・24689・25109・20902・24695・25105・24452・23702・25721・20764・25196・25037・3037)は認証後のOSコマンドインジェクション、いずれもCVSS 8.0。
- 修正: 「最新版への更新」(Copeland ソフトウェア更新ページ、または機器メニュー SYSTEM → Updates | Network)。修正版の番号は勧告に記載なし。
- CISA: 「これらの脆弱性を標的とした公知の悪用は報告されていない」(2026-02-26時点)。
- 第2波(ベルギー等でXWEBが被害)の8か月前に、無認証RCE(CVSS 10.0)が公開されていたことになる。
悪用の有無(本件との関係)
- CERT-FR CERTFR-2026-ALE-012 はCVEを一切引用しておらず、侵入経路も特定していない(「管理インターフェースのインターネット露出は一般にベストプラクティスに反する」とのみ記載)。ANSSI・Danfoss・Copeland も本件での悪用を確認した情報はない(SOCRadar「10/13時点でCVEも侵入経路も未公表」、BleepingComputer「侵害方法の情報なし」)。
- 主要被害機種として報じられた AK-SM 800・AK-SC 355 はEOLである。EOLで既知CVEを要しない侵入経路があった可能性はあるが、デフォルト認証情報が実際に使われたとは確認されていない。
- 独自集計(3.4.1)の画面タイトル・証明書名は製品を推定する手がかりであり、型番・ファームウェア・修正済み状態を確定する証拠ではない。脆弱な機器の残存数は不明。
3.4 インターネット露出の定量データ
| 出典 | 時点 | 数値 |
|---|---|---|
| Claroty(Censys) | 2026-08 | AK-SM 800A 露出 2,765台 |
| SOCRadar(Shodan) | 2026-10-13 | Danfoss Web UI 世界4,481件、うちフランス2,898件 |
| Censys | 2026-10-11 | Danfoss StoreView 露出ホスト2,991、うち61%(1,825)がフランス |
| Censys | 2026-10-14 | 攻撃後3日でフランスは71%減。他国は1,166→966と減少幅小 |
3.4.1 独自集計(Shodan、2026-11-05 JST、6回計測)
方法: Shodan /shodan/host/count とファセット集計のみ。IP一覧の取得、機器への接続、認証試行は行っていない。保存ファイル counts.json〜counts6.json の記録時刻は10:06〜10:48 JST。スクリプトは各回の開始時に時刻を記録するため、最終クエリの終了時刻ではない。
単位は検索に一致したサービス/バナーの件数であり、実機台数ではない。 同一機器の複数ポート、共有証明書、IP変動、検索条件の一致範囲が影響する。after:20/10/2026 と after:29/10/2026 は観測時刻の絞り込みであり、それぞれの期間に存在した全機器の数や、攻撃前後の切断数を示さない。Shodan API仕様
| 製品・検索条件 | 日付指定なし | 10月20日より後の観測 | 10月29日より後の観測 |
|---|---|---|---|
| StoreView、cloud・honeypot・iiNet名義を除外 | 約2,310 | 約964 | 約515(差引参考値) |
| XWEB、cloud・honeypotを除外 | 7,369 | 5,178〜5,179 | 2,520〜2,522 |
| pCOWeb、タイトル一致 | 528 | 442 | 未集計 |
| Televis Go、タイトル一致 | 39 | 33 | 未集計 |
StoreViewの964件は counts6.json の sv_vulns_r16.total、XWEBは counts4.json と counts6.json に対応する。StoreViewの7日相当は780−265=515だが、除外集合の重なりを照合できない差引参考値である。同日内にも数件の揺れがあり、異なるクエリ結果の厳密な加減算には限界がある。

再検証で確認した所見と限界
- 除外条件の影響が大きい。 StoreViewは全件6,801に対し、cloud・honeypot除外後は3,366〜3,370、さらにiiNet名義を除くと約2,310。タグは実機・おとりの完全な判定ではなく、正規機器を除外する可能性もある。
- iiNet名義はノイズの疑いとして除外した。 1,055件と非標準ポートへの分布は保存結果で確認できるが、個々のIPや機器は確認していない。1,055件を1,055アドレスと解釈することも、他社の過去集計が同じノイズを含むと断定することもできない。10月20日以降は、除外前1,579件に対し除外後約964件で、結論がこの仮定に左右される。
-
機種構成・修正状況は確定できない。 同期間のHTTPS絞り込みでは357件中336件の証明書CNが
DanfossSM800Aだった。一方、別のタイトル検索では同CNが523件あり、検索条件間の整合に未解明な点がある。証明書名は偽装・共有も可能である。「800Aが68%以上」「EOL機は最大3割」「新UIの169台は修正済み」という旧評価は撤回する。 - 証明書の種類数は実機の識別子ではない。 XWEBのHTTPS検索では417件に359種類のフィンガープリントがあり、比率は約1.16。一つの証明書を31件が共有する分布もある。共有や証明書更新を区別できず、これをIP変動による重複率としてHTTP機器全体に適用できない。「XWEB約4,000〜4,500台」「StoreView約900台」というユニーク台数推定は採用しない。
- 観測期間の差は切断率ではない。 フランスの80/443番は日付指定なし416件、10月20日以降141件。非標準ポートは915件と136件。同一時点の検索窓の違いであり、66%・85%の切断を実証しない。また、7日相当の件数が少ないことから実態を一律に2倍へ補正することはできない。
- Censysとの直接比較はできない。 フランス以外のStoreView 687件と、別サービス・別日の966ホストは計測条件が異なるため、「3週間で約3割減」とは評価しない。先行資料の露出減少は、その資料の測定結果として扱う。
- 日本の検索結果は限定的。 StoreViewのタグ除外後3件、XWEBのタイトル一致1件、pCOWebのタイトル一致0件を確認。「冷蔵庫遠隔監視システム」というタイトルは3件あるが、ログイン画面か、同一機器の別サービスか、製品や用途は確定できない。これだけで国内設備の安全性や国産機器の利用割合は判断できない。
本集計が示すのは、冷蔵関連の管理画面らしいサービスが検索可能な状態で残っていることである。侵害の有無、脆弱版の割合、実機台数、対策効果の測定には、追加の識別情報と同一条件の継続観測が必要になる。今回の再検証では新たな機器調査を行わず、保存済みデータの整合性を確認した。
3.5 観測された操作と推定される流れ

報道・公的資料で確認された操作: 管理用制御器の設定温度や除霜設定が変更され、食品廃棄や設備損傷が生じた。第1波では一部店舗が最高50℃への変更と約6時間の温度上昇を報告している。すべての店舗に共通する値ではない。
分析上の推定: 公開された管理画面の探索、不正アクセス、制御設定の変更という流れは事案と整合する。ただし、Shodan/Censysの利用、具体的な認証突破手段、攻撃の自動化は個別に確認されていない。攻撃間で同一の露出機器リストが再利用された証拠もない。
マルウェア、ランサムウェア、身代金要求はいずれも公開情報では報告されていない。これらがないことは、侵入経路や実行方式が確定したことを意味しない。
4. 帰属
4.1 犯行声明(2026-11-04)
- Z-Pentest Alliance と NoName057(16) が共同で犯行を主張。動画はイタリアRAIが報道。
- NoName057(16) は Danfoss 従業員・顧客のID/パスワード 2,500行超のサンプルを「DB保持の証拠」として公開を主張。
- Z-Pentest は「問題は欧米事業者の長年の怠慢」と主張。
- 声明は Telegram に投稿後、両チャンネルとも削除。
- 動画・認証情報サンプルは独立検証されていない。認証情報を保持しているという主張だけでは、その情報が本件に使われたことや実行主体の同一性は証明できない。
- 10/12・11/2 の攻撃時には同時的な声明がなかった。
4.2 両グループの背景
- Z-Pentest Alliance: 2024年9〜10月に CARR(Cyber Army of Russia Reborn)と NoName057(16) の元メンバーから形成。露出したICS/HMIパネルへの侵入と画面録画の公開を常套手段とし、公開管理画面や弱い認証を狙う手口が報告される。ただし、使用ツール全体や能力の上限を確定するものではない。
- デンマーク国防情報局は2025年12月、2024年の Tureby Alkestrup 浄水場攻撃(VNC経由でHMIに侵入、水圧操作、配管3本破裂、約500世帯影響)を Z-Pentest に帰属。ロシア国家との関係を評価している。DDISの公表文だけでは、本件冷蔵設備攻撃への関与やGRUへの直接的な帰属は確認できない。DDIS公式発表
- Cybleの集計では2025年Q2に38件のICS攻撃とされる(原文・集計単位は今回未再確認)。声明件数と独立確認された侵害件数は区別する。制裁指定の有無・対象名は本再検証では確認していない。
- NoName057(16): DDoS特化で知られる。
- Forescout「Cold Chain, Open Control」: 2026年1月以降、ロシア系グループが冷蔵システムへの攻撃を20件以上声明。最も活発なのが Z-Pentest と NoName057(16)。過去の関心を示す材料だが、今回の再検証でForescout原文と公開時点を直接確認できていないため、「第1波前に文書化済み」とは断定しない。
4.3 対立仮説
- Sekoia はイラン系アクターの可能性を指摘。根拠は露出ICSを狙う実績と、同一機器がイスラエル・米国で過去に攻撃された前例。
- Sekoia は「現時点でロシア語圏グループの関与を示す技術的証拠はない」とBBCに回答。
4.4 公的立場
- ベルギーCCB: 「誰が背後にいるか不明で、特定できない可能性もある」。
- 政府・ベンダいずれも帰属を確認していない。
- Danfoss・Sabcobel・Kitman は仏事案と「同じ手法」と述べているが、手法の共通性は実行主体の同一性を示さない。
4.5 動機(事実と推測の分離)
公開情報から言えるのは、攻撃が破壊的効果を生み、犯行声明が事後に出たことまでである。 備蓄キャンペーンや「11月3日」投稿との連動、国家関与、攻撃者の動機は確認できない。
根拠となる事実: 犯行声明は事後(11/4)、身代金要求なし、破壊的効果が可視的。
推測(複数シナリオ併記):
- 親ロシア派ハクティビストによる継続的OT破壊キャンペーン: Forescoutが記録した声明とZ-Pentestの既往活動は関連性を検討する材料になる。過去事案の犯行声明は10月の攻撃主体を確定する証拠ではない。また、10月の数百店舗規模への拡大は、これまでの声明パターンと異なる。
- 別主体による模倣/複数主体の並行: 手口は公開情報から容易に再構成でき、排除できない。
- イラン系: Sekoia の仮説。技術的証拠は未提示。
- 国家関与の有無: 「わかりません」。
4.6 NoName057(16) の「Danfoss認証情報DB」主張
役割分担(情報取得・拡散 vs 操作実行)か、宣伝への相乗りかは不明。認証情報が仮に本物でも、Danfoss顧客ポータル等の漏洩と、個別店舗のEOL機器へのデフォルトパスワード侵入とは経路が異なり、個別店舗への直接侵入とも両立し得る。入手した認証情報が実際のアクセスに使われた証拠はなく、DB保持の主張だけでは実行主体や侵入経路を裏付けられない。
4.7 声明の信頼度評価
| 要素 | 評価 | 根拠 |
|---|---|---|
| 手口の一致 | 高 | CERT-FR/ベンダ報告と一致。ただし公開情報から再構成可能 |
| 能力の一致 | 高 | デンマーク当局の公式帰属、HMI改ざん実績多数 |
| 過去の関心 | 要確認 | Forescoutに言及する二次資料。原文と各声明の日付は未再確認 |
| 声明のタイミング | 低〜中 | 攻撃時に声明なし。事後声明は便乗と区別困難 |
| 証拠の質 | 低 | 認証情報サンプル未検証・削除済み。侵害機器固有の情報なし |
| 公的確認 | なし | Sekoia は技術的証拠なしと明言 |
総合: 犯行を主張する候補であり、未立証。他候補より有力と順位付けできる技術的証拠は確認できない。
5. 分析
5.1 攻撃の性質
報道された実行段階では、冷蔵制御器の正規機能を使った設定変更が被害につながった。これは攻撃者がどの手段で機器へ入ったかを示すものではない。初期侵入経路が公的に確認されていないため、攻撃全体の技術難度や自動化の程度は評価できない。
攻撃が複数店舗に及んだことは広範な実行と整合するが、被害店舗数とShodan/Censysの露出台数を単純に比べて、標的選定や試行方法を推定することはできない。温度設定や除霜の変更自体が正規機能で行われたとしても、初期侵入の難度は別に評価する必要がある。
2.5で整理したように、影響は食品の損失や一部の商品提供に及んだ。設備を利用する市民自身が制御器の更新や保守接続を管理することは難しく、生活上の安全が事業者の設備防護に依存する構造がある。
防御の成否を評価するには、侵入の有無に加え、冷却機能の維持、温度逸脱の検知、保管物の保護、サービスの継続を確認する必要がある。
5.2 第2波の規模差から言えること
第2波の規模縮小は、第1波後に一部の露出が減ったことと整合する。一方、それが防御側の対策によるものか、攻撃者の標的・実行方法の違いによるものかは、公開情報だけでは切り分けられない。残存機器を狙った可能性はあるが、同一リストの再利用を示す直接証拠はない。
5.3 EFS事案の意味
EFS声明を引用した報道では、監視・警報と担当者の対応が製剤保護に寄与したとされる。監視系統が制御系統から技術的に独立していたかは、今回確認した資料では特定できない。独立監視は、この事例から筆者が提言する防御策である。被害対象が食品から輸血用血液製剤へ広がり得ることも示した。一方、EFSが意図的に選ばれたか、保守業者経由で偶発的に到達されたかは、公開情報から判別できない。
5.4 構造的な課題
本件は、機器の脆弱性に加え、設備の所有者・店舗運営者・保守業者の間で資産把握、判断権限、復旧責任が分断されるリスクを示している。 公開情報だけで全事案の根本原因と断定はできない。
- 第三者保守モデルでは遠隔保守経路が必要となる場合がある。本件ではインターネットから到達可能な管理画面が問題となったが、保守モデルが直接露出を常態化させたとまでは確認されていない。
- EOL機器の長期残存(AK-SC 355 は10年前に廃止)。
- 小売側のOT資産管理の課題: ICA・Keskoの「自社ネットワークの外」「中央防護の対象外」という説明は、少なくとも一部設備が中央の防護範囲から外れていた可能性を示す。資産台帳の有無までは公表情報から確認できない。
- 契約上の制約も初動計画で確認すべき事項である。CERT-FRは、保守業者へのデータ送信を切る前に保険契約を確認するよう勧告しているが、契約が実際に各事案の切断を妨げたかは確認されていない。
- こうした責任の分断は、指揮・統制の空白を生むリスクがある。所有者、店舗、保守業者の誰が遮断を決め、誰が食品安全を確認し、誰が復旧を承認するかが平時に定まっていなければ、危機時に命令を実行できない。
5.5 事案から読み取れる防御上の教訓
本件から読み取れるのは、設備の制御を奪われる段階と、保管物が失われる段階の間にも介入の余地があることである。EFSの報道は、監視による発見と、担当者による修復・退避が製剤保護につながったと説明している。ただし、各措置の寄与を定量的に比較できる資料はない。
一方、食品廃棄が生じた店舗では、冷蔵機能への支障が在庫の損失へ進んだ。警報が出たかだけでなく、対応までの時間と代替保管の可否が重要な検証項目になる。具体的な実施事項は7章にまとめる。
MITRE ATT&CKとの対応(ICSを中心とし、探索仮説のみEnterpriseを参照)
| 段階 | 技術 | 本件との関係 |
|---|---|---|
| Reconnaissance(Enterprise) | T1596 Search Open Technical Databases | Shodan/Censysによる列挙の可能性。個別の利用は未確認 |
| Initial Access | T0883 Internet Accessible Device、T0812 Default Credentials、T0866 Exploitation of Remote Services | いずれも候補。実際の侵入経路は未確認 |
| Impair Process Control | T0836 Modify Parameter、T0831 Manipulation of Control | 設定温度・除霜設定の変更として報告 |
| Inhibit Response Function | T0878 Alarm Suppression | 本件での確認なし |
| Impact | T0879 Damage to Property、T0826 Loss of Availability | 設備損傷や機能停止に対応する候補。個別事案の裏付けに応じて適用 |
T1596はEnterpriseのReconnaissanceに属する。T0880 Loss of Safetyは安全システム機能の侵害を扱い、食品安全への一般的な危険と同義ではないため、本件の確認済み技術から除外した。MITRE T1596、MITRE T0880
コラム:戦術の目で読む、冷蔵設備へのサイバー攻撃
私は以前から、戦術の考え方をサイバーセキュリティに持ち込み、ツール作りにも生かしてきた。今回の事案も、攻撃者と防御者の行動を整理する手がかりとして、いくつかの戦術概念に重ねて読める。ただし、以下は公開情報からの類推であり、攻撃者の実際の計画や意図を示すものではない。
攻撃側:弱点を突き、効果が出る機能を使う。 報道で確認されたのは、冷蔵制御器の設定や除霜機能が不正に操作されたことだ。マルウェアを使わず、設備が元から備える機能を利用して温度を変えた点は、戦術上の「敵の強みや仕組みを逆用する」発想を連想させる。管理画面が外部から到達可能だった機器や、古い機器が関係したとの説明もあるが、本件の初期侵入経路は確定していない。したがって「攻撃者は偵察後、脆弱な後方を狙った」といった作戦像までは断定できない。
守る側:前線は店舗、守る対象は補給の流れ。 陸戦では部隊の戦闘力を保つ補給が重要になる。今回の冷蔵設備も、食品や血液製剤を安全な状態で届ける流れを支える。制御器を守ることは目的の一部で、温度逸脱を早く見つけ、商品を退避させ、代替保管を確保し、供給を続けることまでが防御になる。EFSでは監視・警報と担当者の対応により製剤が保護され、食品廃棄が生じた店舗では、設備の異常が在庫損失まで進んだ。防御の成否は、侵入を防げたかだけでなく、補給・供給への影響をどこで止めたかでも見る必要がある。
指揮の要点:霧の中でも任務を止めない。 初期侵入経路や攻撃者が分からなくても、温度と製品の安全は待ってくれない。まず何を守るかを決め、現場が安全に遠隔接続を制限できる権限を明確にする。SOCや設備担当など役割の違う人が同じ状況を見て、温度、設定変更、警報、保守記録を突き合わせる。上位の責任者は目的と復旧条件を示し、具体的な操作は設備を知る現場に委ね、実測値で効果を確かめる。この考え方は、任務を共有し現場に判断の余地を残す「任務型指揮」と響き合う。任務型指揮の歴史的な背景には、1806年のイエナ・アウエルシュタットでの敗北後に進んだプロイセン軍改革があると米陸軍大学出版局は解説している。ただし、軍隊の指揮原則を企業や保守現場へそのまま移せるという意味ではない。Army University Pressの解説
この事案を戦術になぞらえる意味は、攻撃者を軍隊扱いすることではない。限られた情報の中で、どこが弱点となり、何を守れば被害を抑えられ、誰に判断を委ねるべきかを考えるために、戦術の道具立てを借りることにある。冷蔵設備の先には生活がある。その現実から逆算して、技術と人の動きを一緒に設計したい。
6. 結論
結言: サイバー攻撃の影響は、日常の設備を通じて、市民生活を支える機能にも及ぶ。本件では冷蔵制御器の不正操作が食品廃棄・機器損傷につながり、血液製剤の保管も脅かされた。守るべきものは、その先にある食品の安全と医療を支える機能である。そのために、設備の責任者が保守経路を含む状況を把握し、安全な遮断、独立監視、代替手段、復旧確認を実行できる態勢を整える必要がある。
6.1 結論として言えること
- 物理的影響: 冷蔵制御器の設定変更が食品廃棄・機器損傷につながり、血液事業の設備にも危険が及んだ。マルウェアが報告されなくても、正規の制御機能の不正利用は現実の被害を生む。
- 不確実性: 初期侵入経路、攻撃主体、各波の関係は確定していない。犯行声明や機器の露出数を、個別攻撃への帰属・侵害の証明として扱わない。
- 防御上の教訓: 資産・遠隔保守経路の掌握、設定値と実測値の独立監視、安全な遮断・復旧手順を組み合わせる。EFSの報道は監視・警報と担当者の対応が被害抑止に寄与し得ることを示す。
市民に設備防護の責任を負わせることはできない。設備を運用する組織と保守業者が、利用者の生活への影響を踏まえて対処する責任を担う。責任者が任務・権限・連絡体制を整え、現場が異常を伝え、安全に対応できるようにすることが、以下の提言の目的である。
6.2 調べてみて、気になったこと
今回調べながら考えたのは、「この設備が止まったとき、誰の生活に何が起きるか」ということだった。冷蔵庫の向こうには、食品や血液製剤があり、それを必要とする人がいる。サイバー攻撃を普段意識しない人の生活も、こうした設備の安全に支えられている。
気になったのは、ネットワーク上の異常と、現場で起きる異常が別々に扱われてしまう可能性だ。通信や認証の記録だけでなく、温度の推移、設定変更、現場の警報を重ねることで、何が起きているのか見えやすくなる。ログを見る人と設備を見る人が、すぐに話せることも大切だと思う。
そして、原因が分かるまで待てない場面がある。攻撃者を調べている間にも、庫内の温度は変わり、食品や製剤の状態は悪くなり得る。誰が遠隔接続を止める判断をするのか、誰が保管物の安全を確認するのか。その役割が曖昧だと、異常を見つけても対応につながらない。
あらかじめ守るものと判断の基準を共有し、具体的な処置は設備に詳しい人の知識を生かす。そのうえで、実測温度やサービスの状態を見て、対応が効いたか確かめる。技術的な対策と、それを実行できる人や連絡体制を合わせて考える必要があると感じた。
身近な冷蔵庫の話を追っていたら、いつの間にか「生活を支える設備を、誰がどう守るのか」という話になっていた。そこが、この事案を調べてみて一番考えさせられたところだ。
7. 推奨アクション
7.1 防御(事業者向け)
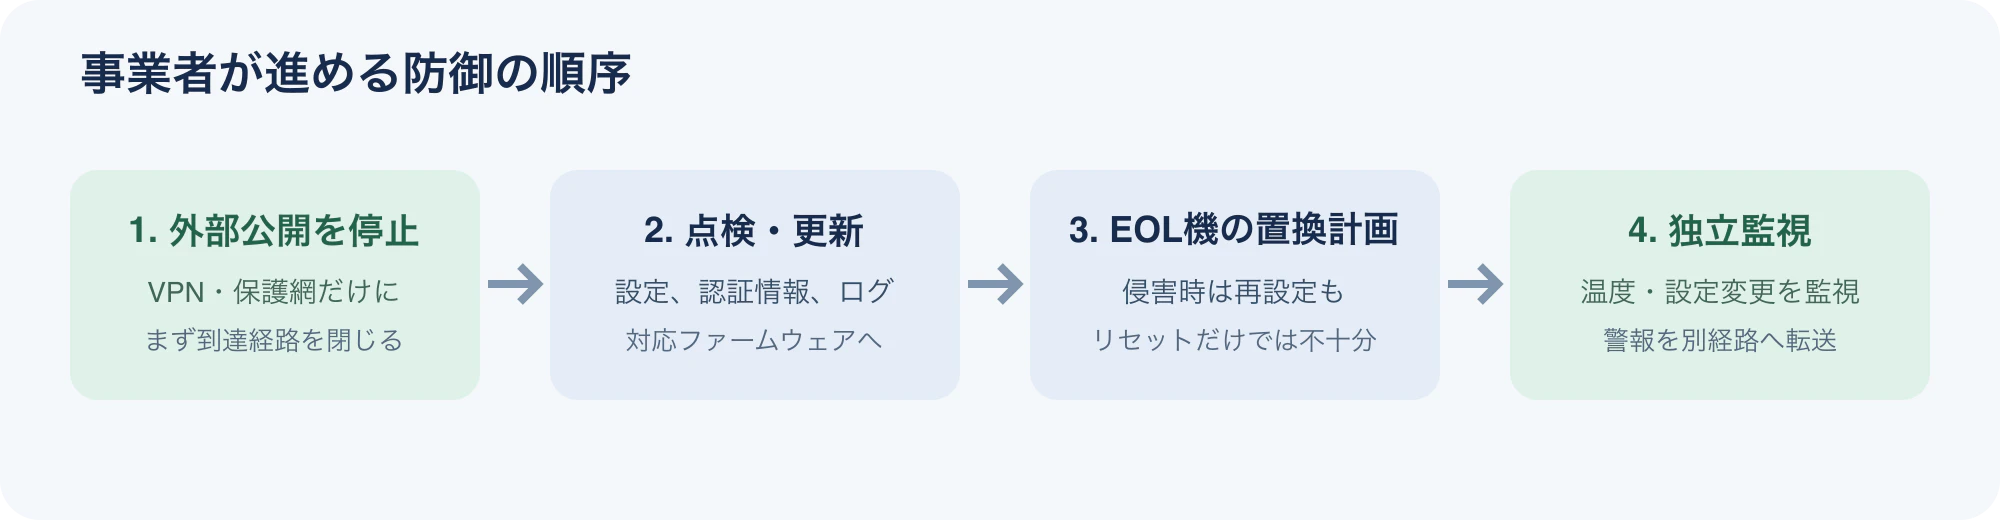
以下は個別設備の保守手順ではなく、全社で共有する優先順位である。人命・食品安全と冷蔵機能を守り、遠隔操作経路を閉じ、現況を確認してから復旧する。設備ごとに遮断の安全性が異なるため、中央は最低基準と判断権限を示し、現場責任者・保守業者と協調して実行する。
公的機関の指針(CERT-FR・スウェーデンNCSC)
原文確認: 表題「Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération」。初版10/12、10/13「他の標的機器を追加」(Copeland xweb・Dixell xweb を追加)、10/16「推奨事項を更新」。対象は「Danfoss AK-SC系」「Danfoss AK-SM系」「Copeland xweb」「Dixell xweb」(個別型番の記載なし)。CVEの引用なし、侵入経路の記載なし、件数は「多数(nombreuses)」とのみ。「攻撃キャンペーンはおそらく継続中」と明記。Dixell仏法人の「XWEB監視装置の安全な利用のための推奨事項 v1.0」(2026-10、PDF)へのリンクあり。
未侵害機器:
- インターネットから到達不能にする(公開IP上の機器を含む)。切断前に保険契約を確認。
- 除霜スケジュールを含む全設定を点検。
- 安全なVPNまたは保護ネットワーク経由でのみアクセス復旧。緊急措置としてFWで保守業者IPをフィルタ(恒久策ではない)。
- メーカーのベストプラクティスに従う(ファームウェア更新、Danfossはセキュリティレベル Strict、デフォルトパスワード変更)。
侵害済み機器: CERT-FRは外部公開の停止後、Danfoss機器の再起動、または工場リセットと再設定を挙げる。安全と証拠保全を確認し、機種に適した手順を保守担当者と実施する。同警報は、更新のないEOL機器を公開したままでは再侵害の危険が高く、リセットだけで解決しないと警告する。交換は本報告の提言であり、CERT-FRの直接の指示ではない。
スウェーデンNCSC: 接続機器の棚卸し、接続要否の判断、残す機器の更新と多層防御。
Danfoss のセキュリティアドバイザリページには11/3時点で本件の記載なし。
実施と完了確認: 上記の措置に担当者と期限を割り当てる。外部からの到達制限、設定の正常性、実測温度、警報の作動を確認して記録する。EOL機器は保護された運用とサポート対象機器への置換を計画する。初動の具体的な順序は7.2に示す。
7.2 日本の現場に置き換えた発見・初動
結言: ネットワークにつながる冷凍機やポンプなどの「IT機器ではない設備」は、サイバー攻撃がまず運転異常や安全上の警報として見えることがある。日本の現場では、ネットワーク監視だけに頼らず、設備の指示値・実測値・警報・現場の観察を照合して異常を見つけ、施設責任者が安全を優先して対処する必要がある。
経済産業省の工場向けガイドライン案は、障害原因が直ちにサイバー攻撃と判明するとは限らないため、機器アラート、計測値、指示値の通常と異なる挙動を監視し、セキュリティ部門と連携する条件・手順をあらかじめ定める考え方を示している。IPAも、制御システムでは攻撃の防御だけでなく、兆候の検知と対応が重要としている。経産省ガイドライン案、IPA「産業用制御システム向け侵入検知製品等の導入手引書」
発見の手がかり
- 制御値と実測値の食い違い: 冷蔵庫なら、設定温度に対する実測温度、除霜スケジュール、扉・圧縮機の状態を確認する。設定値の急変と庫内温度の上昇が重なれば、保守作業・故障・不正操作を含む異常として扱う。
- いつもと違う運転や警報: 深夜の設定変更、予定外の除霜、複数設備の同時変化、警報の停止・欠落、再起動の反復などを、通常の運転記録と比較する。
- 独立した計測と現場の気づき: 制御器の表示だけで判断せず、独立温度計・別系統の警報、作業員や保守員の目視・異音・異臭・過熱の報告を突き合わせる。現場の異常報告をIT部門へつなぐ窓口を明確にする。
- 保守アクセスの記録: 保守用VPNや遠隔監視の接続元、利用アカウント、接続時刻、操作対象、設定変更履歴を確認する。通常の保守予定や承認記録と照合し、機器に負荷をかけない受動的な監視を基本とする。
初動の順序
- 安全と事業影響を確認する。 施設長・工場長などの現場責任者が、人員の安全、食品・製品の品質、設備の継続運転への影響を把握する。制御盤や機器の電源を一律に落とさず、メーカー・保守員と安全な手動運転や代替設備の有無を確認する。
- 不正な遠隔操作を止める。 安全な手順を確認したうえで、疑わしい外部遠隔接続を遮断または制限する。機器ログ、設定、接続記録、温度推移、現場状況は時刻を付けて保存し、証拠保全と安全確保を両立する。
- 影響範囲を見極める。 同じ機種、同じ保守業者、共通の遠隔接続先を使う設備・拠点へ確認を広げる。製品や血液製剤など品質・健康に関わるものは、組織の安全・品質手順に従い隔離や出荷停止を判断する。
- 指揮系統を一本化する。 現場運転、施設管理、情報セキュリティ、保守業者、品質・安全担当の責任者と連絡先を明確にし、共通の状況図で未確認設備、異常値、遮断、製品隔離、復旧可否を共有する。攻撃と断定できなくても、異常の段階で定めた基準に従いセキュリティ担当へ連絡する。
- 確認してから復旧する。 認証情報・設定・ファームウェア・遠隔接続経路を点検し、必要に応じて再設定・更新・機器交換を行う。現場で実測値と警報の正常性を確かめ、保護された経路に限定して段階的に接続を戻す。
個人が施設設備に直接できる操作は限られる。異常な温度、警報、臭い、音、表示に気づいた場合は、機器を独断で操作せず、施設の責任者・管理会社・保守窓口へ時刻と観察内容を伝える。対処の実務は、設備の安全要件と所管分野の手順に従う。
7.3 CTI・追跡指標
- 帰属は「Z-Pentest/NoName057(16)(自己申告・未確認)、対立仮説イラン系(Sekoia)」と併記し、確度を分けて記録。
- 追跡: (a) 認証情報サンプルの実在アカウント照合報告、(b) 米軍基地事案の機種特定、(c) Z-Pentest 新チャンネル再開と過去動画との整合、(d) 同種攻撃の再発(特に医療・物流のコールドチェーン)、(e) CVE-2025-41450/CVE-2026-21718/CVE-2026-24663/CVE-2026-25085 のCISA KEV登録・公開PoC出現(CISA勧告の「悪用報告なし」は各勧告の公表・更新時点の記載。11月5日時点のKEV・PoCの網羅確認は未実施)。
- Z-Pentest の常套手段(HMI改ざんの画面録画、警報無効化)を検知設計に反映。
- 情報の確度と対応上の意味を分けて報告し、帰属仮説が変わっても露出低減・独立監視・復旧確認の優先順位を保つ。
7.4 研究上の接点
-
「サードパーティ保守経由のOT露出」の典型事例として記録価値あり。日本国内の小売・食品倉庫・薬局にも同型の露出が存在する可能性(未確認)。
-
ハニーポット研究では、実機と偽装サービスの識別が課題となる。今回の集計でも疑わしいサービス群を除外したが、実態は未確認であり、既存のおとりの規模を実機台数として扱わない。
-
国内調査では、今回の欧州製品の検索条件で捉えられない機器をどう識別するかが課題となる。「冷蔵庫遠隔監視システム」のタイトル3件は製品特定の手がかりにとどまる。
-
Z-PentestのTTP(露出HMI・VNC・デフォルト認証・画面録画)は、防御設計で想定する脅威像の一つとして参照できる。
8. 未解明事項・注意点
再検証(2026-11-05): CERT-FR原文、CISA公式CSAF、Claroty研究、Shodan仕様と保存集計、MITREの技術定義、DDIS発表、英国・EUの備えの案内を照合した。被害・復旧は2.5の取材報道を参照。全出典の全記述を検証済みという意味ではない。EFS声明本文、BBC経由のSekoia発言、Forescout原文、過去の米軍基地事案、機種別EOL日付、X検索原記録は今回直接再確認できておらず、未確認事項として残る。
- 初期アクセス経路はベンダ・保守業者の説明のみで、公的確定なし。CERT-FR警報はCVEも経路も記載していない。Danfoss/Copeland の既知CVE(3.3)はいずれも本件での悪用未確認。
- 被害店舗数は集計主体により幅がある(自己申告 vs 当局)。
- 一部事業者は「ITインシデント」「技術的問題」と表現し、サイバー攻撃と明示していない。
- 犯行声明の動画・認証情報サンプルは未検証。
- 独自集計(3.4.1)のハニーポット判定はShodanのタグ・ポート分布・AS登録情報に基づく受動的判定で、個々のホストへの接続確認はしていない。証明書からユニーク台数を算出する旧推定は、共有・更新を区別できないため撤回した。
- Danfoss露出機1台にTLS証明書CN「poc-takeover.invalid」が設定されていた。第三者による乗っ取り実証の痕跡の可能性があるが未確認。
- 「72時間備蓄」呼びかけと攻撃を結びつける直接の情報は確認できず、本報告では因果関係を論じない。
9. 出典
公的機関
- CERT-FR, CERTFR-2026-ALE-012 (2026-10-12, 更新10/13・10/16、原文確認済み): https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
- INCIBE-CERT: https://www.incibe.es/en/incibe-cert/publications/cybersecurity-highlights/cyberattack-supermarket-refrigeration-systems-france
- Swedish NCSC: https://www.ncsc.se/sv/aktuellt/cyberangrepp-mot-kylsystem/
- UK Cabinet Office, “Households encouraged to take small, simple steps to stay prepared in an emergency” (2026-10-22): https://www.gov.uk/government/news/households-encouraged-to-take-small-simple-steps-to-stay-prepared-in-an-emergency
- European Commission, “EU Preparedness Union Strategy to prevent and react to emerging threats and crises” (2025-03-26): https://ec.europa.eu/commission/presscorner/api/files/document/print/en/ip_25_856/IP_25_856_EN.pdf
- European Commission, “Commission takes new steps to prepare Europeans for growing crisis risks” (2026-11-03): https://civil-protection-humanitarian-aid.ec.europa.eu/news-stories/news/commission-takes-new-steps-prepare-europeans-growing-crisis-risks-2026-11-03_en
- EU External Action Service, “Stronger EU crisis response: Exercise EU Integrated Resolve 2026” (2026-10-19): https://www.eeas.europa.eu/eeas/stronger-eu-crisis-response-exercise-eu-integrated-resolve-2026_en
- 経済産業省「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン(案)第1版」: https://www.meti.go.jp/shingikai/mono_info_service/sangyo_cyber/wg_seido/wg_uchu_sangyo/pdf/005_05_02.pdf
- IPA「産業用制御システム向け侵入検知製品等の導入手引書」: https://www.ipa.go.jp/security/controlsystem/icsidshandbook.html
X上の動向
- GrokによるXキーワード検索(2026-10-20〜11-04、英語・フランス語・ドイツ語・オランダ語。網羅調査ではなく、反応数は検索時点の参考値)
- @EU_Commission, “Prepared citizens. A more resilient Europe.” (2026-11-03): https://x.com/EU_Commission/status/2117620374200365540
技術・分析
- The Hacker News (2026-11-03): https://thehackernews.com/2026/11/second-wave-of-cyberattacks-hits.html
- The Hacker News (2026-10): https://thehackernews.com/2026/10/attackers-heat-french-supermarket.html
- Claroty Team82: https://blog.claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers
- Infosecurity Magazine (Censys): https://www.infosecurity-magazine.com/news/france-expose-danfoss-controllers/
- hard2bit: https://hard2bit.com/en/blog/french-supermarket-cyberattack-refrigeration-danfoss/
- Rocket Boys(日本語、CVE含む): https://rocket-boys.co.jp/?p=43364
- Cyble (hacktivist ICS 2025): https://cyble.com/blog/hacktivists-critical-infrastructure-attacks-2025/
- RISI (Denmark attribution): https://www.risidata.com/news
- CISA, ICSA-26-057-10(Copeland XWEB and XWEB Pro、23 CVE): https://www.cisa.gov/news-events/ics-advisories/icsa-26-057-10 (CSAF原文: https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2026/icsa-26-057-10.json)
- CISA, ICSA-25-140-03(Danfoss AK-SM 8xxA Series, Update A): https://www.cisa.gov/news-events/ics-advisories/icsa-25-140-03 (CSAF原文: https://github.com/cisagov/CSAF/blob/develop/csaf_files/OT/white/2025/icsa-25-140-03.json)
- Danfoss Security Advisories: https://www.danfoss.com/en/service-and-support/coordinated-vulnerability-disclosure/danfoss-security-advisories/
- Dixell France, Recommandations pour une utilisation sécurisée des superviseurs XWEB v1.0 (2026-10, 未読): https://dixell.fr/wp-content/uploads/2026/10/Recommandations-pour-une-utilisation-securisee-des-superviseurs-XWEB-v1.0.pdf
- SOCRadar(CVE表・CERT-FR要約): https://socradar.io/blog/french-supermarket-cyberattack-ot/
- BleepingComputer (2026-10-12): https://www.bleepingcomputer.com/news/security/cyberattack-shuts-down-refrigerators-at-french-supermarkets/
- Danfoss, StoreView Web 製品ページ(対応機種 AK-SM 800 G08.045以降/AK-SM 800A): https://danfoss.com/en-gb/products/dcs/monitoring-and-services/storeview-web
- Danfoss, AK-SM 800A User Guide SW 5.0.x(内蔵UI=StoreView Web): https://assets.danfoss.com/documents/584955/BC337629891709en-001001.pdf
- ipinfo / BigDataCloud, AS329360 iiNet Connect Pty Ltd(ZA, AFRINIC, 102.210.48.0/22): https://ipinfo.io/AS329360
- Danfoss, AK-SC 255/355 Phase out(AK-SC 355 EOL 2016-10-31): https://files.danfoss.com/download/Cooling/FoodRetail/AK-SC255/AK-SC255_355_Phase_out.pdf
- 独自集計: Shodan count API、2026-11-05 10:06〜10:48 JST(各回の開始記録)(counts.json〜counts6.json、スクリプト shodan_refrigeration_survey*.py)
- 陸上自衛隊教育訓練研究本部、樋口俊作「『指揮の要訣』に見る陸上自衛隊の指揮の出発点-『指揮の要訣』100年を迎えて-」(1968年版『野外令第1部』の引用・解説): https://www.mod.go.jp/gsdf/tercom/img/file2296.pdf
報道
- RTL Info(2026-11-02、店主取材・IKEAの商品提供への影響): https://www.rtl.be/actu/conso/ne-peut-pas-avoir-pire-dans-notre-metier-les-magasins-belges-victimes-dune/2026-11-02/article/805251
- RTL Info/Belga(2026-11-03、Delhaizeの営業・供給正常化): https://www.rtl.be/actu/conso/delhaize-apres-lattaque-des-frigos-les-magasins-sont-de-nouveau-pleinement/2026-11-03/article/805396
- BleepingComputer(2026-11-04、EFS声明引用・製剤保護と事業継続): https://www.bleepingcomputer.com/news/security/cyberattack-disrupts-blood-storage-refrigeration-systems-in-france/
- CNBC (2026-11-02): https://www.cnbc.com/2026/11/02/cyberattack-on-fridges-hits-supermarkets-across-europe.html
- ABC News (2026-11-02): https://abcnews.com/International/european-grocery-chains-freezers-refrigerators-targeted-apparent-cyberattacks/story?id=137769974
- Al Jazeera (2026-11-03): https://www.aljazeera.com/news/2026/11/3/very-cold-war-whos-attacking-europes-supermarket-freezers
- BBC via Yahoo (EFS, Sekoia): https://www.yahoo.com/news/world/articles/russian-hacktivists-were-behind-freezer-151952052.html
- franceinfo (EFS): https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/une-cyberattaque-touche-des-installations-frigorifiques-utilisees-par-l-etablissement-francais-du-sang-sans-impact-sur-les-echantillons-conserves_8267426.html
- cyberattaque.org (EFS/Coolworld): https://www.cyberattaque.org/cyberattaque-contre-lefs-des-hackers-sattaquent-aux-reserves-de-plasma-sanguin/
- cyberattaque.org (Z-Pentest claim, Forescout): https://cyberattaque.org/z-pentest-noname-hackers-pro-russes-revendiquent-cyberattaques-frigos
- Cybernews (claim): https://cybernews.com/security/russian-hackers-hacked-european-refrigeration-systems/
- dev.ua (claim, deletion): https://dev.ua/en/news/rosiiski-khakery-vzialy-na-sebe-vidpovidalnist-za-kiberataky-na-kholodylni-systemy-v-yevropi-1793798411
- To Vima (France context): https://www.tovima.com/world/france-supermarket-cyberattack-raises-food-security-concerns/