
はじめに
CodexやClaude CodeなどのAIエージェントは、コードを書くだけでなく、ファイルの編集やコマンドの実行、テストまで進められます。作業を任せられる範囲が広がる一方で、どこまで自律的に操作させるべきかという問題も出てきます。
「危険な操作だけ人間が承認すればよい」と考えることもできますが、私はそれだけでは不十分だと考えています。承認があってもAIには実行させたくない操作があるためです。
この記事では、特定のAIエージェントの設定方法ではなく、私がAIに操作を任せるときに気をつけている点や、権限の範囲をどう考えているかをまとめます。
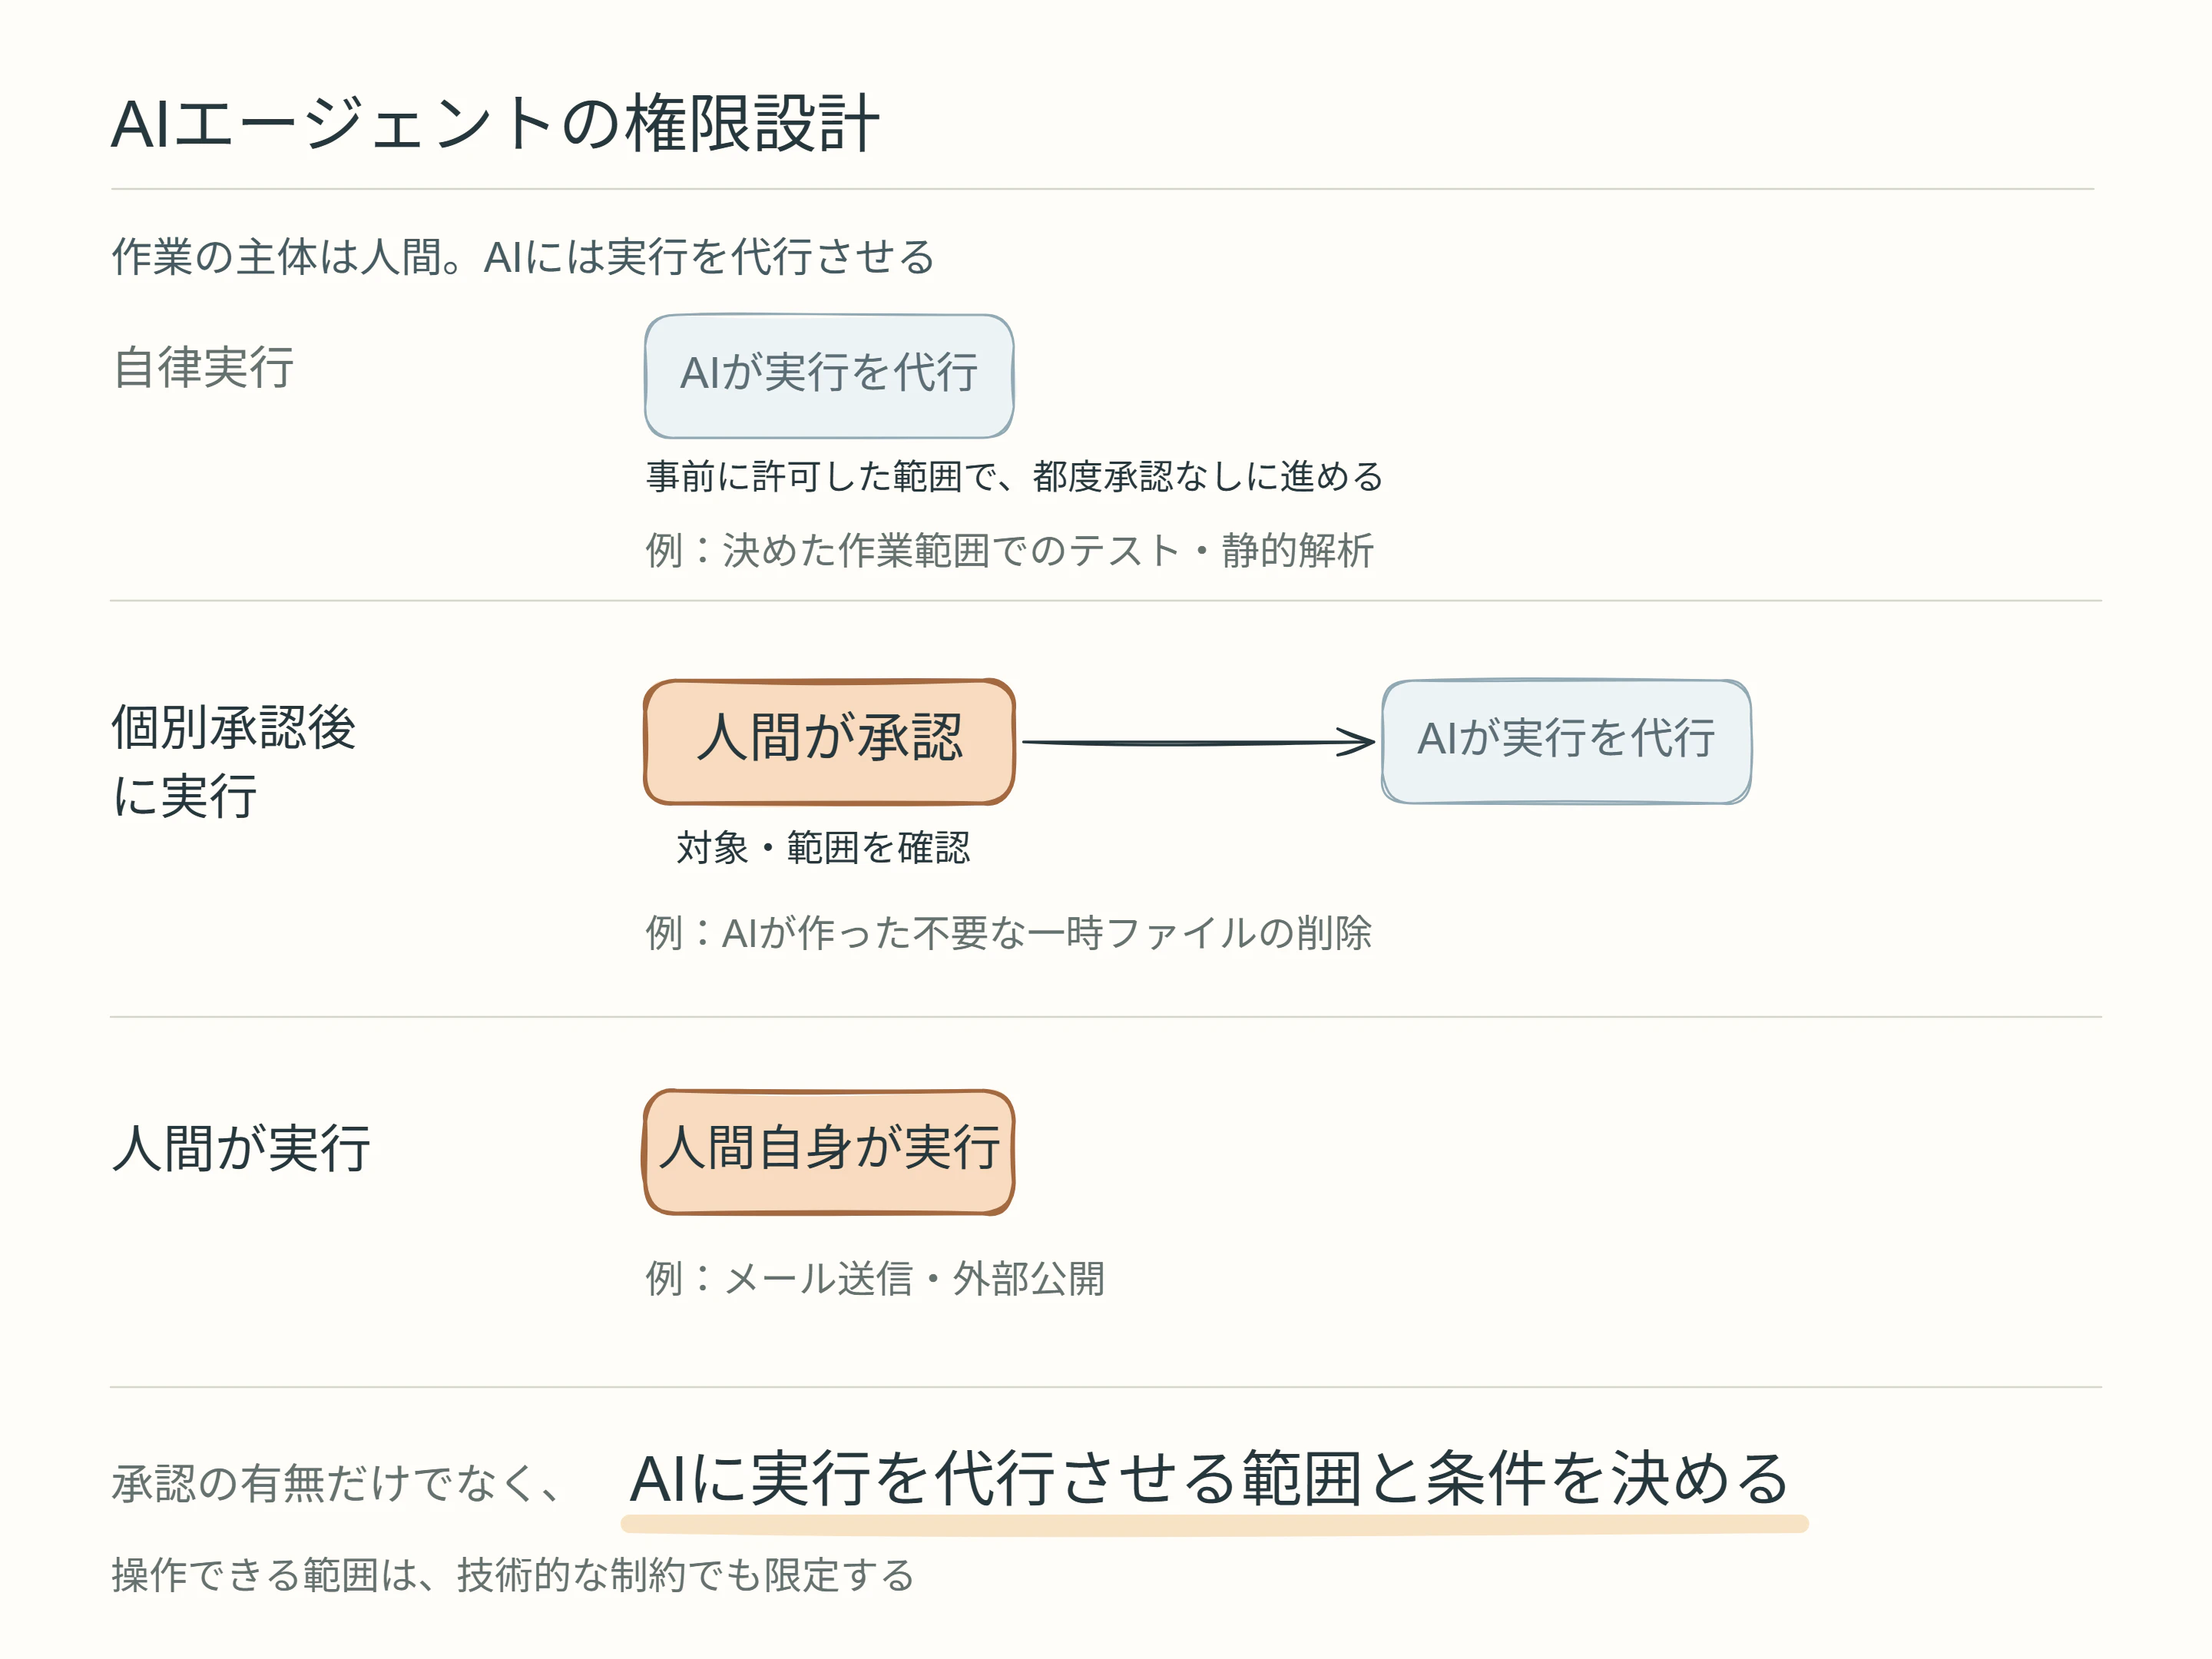
操作を3つの区分に分ける
ここでは、AIがいなければ人間が行っていた作業の実行を、AIに代行させると考えます。作業の主体は人間であり、どの操作を、どの条件で代行させるかを次の3つに分けます。
| 区分 | 考え方 | 操作例 |
|---|---|---|
| 自律実行を許可する | 事前に許可した範囲で、都度承認なしにAIが実行を代行する | 調査、コードの差分作成、テスト・静的解析 |
| 個別承認後に実行する | 対象と変更内容を確認・承認した操作だけ、AIに実行を代行させる | AIが生成した一時ファイルの削除、限定されたテスト環境の変更 |
| AIには実行させない | AIには代行させず、人間自身が実行する | 私自身が作成・編集したものの一括削除、メール送信、外部公開 |
自律実行では、許可された範囲内で、具体的にどう進めるかの判断もAIに任せます。作業の主体が人間であることは、人間が個々の操作をすべて決めるという意味ではありません。
大切なのは、「承認が必要」と「AIには実行させない」を混同しないことです。
AIに実行させない操作でも、下書きの作成や差分の提示、実施手順の整理までは任せられます。作業を支援することと、最終的な操作を実行することは分けて考えます。
「削除」は操作名だけでは判断できない
ファイル削除は、単純に許可・禁止を決めにくい操作です。例えば、AIが動作確認のために一時的なファイルやフォルダを作成した場合、作業終了後に不要になることがあります。
この片付けも、本来は人間が対象を確認して実行する作業です。こうしたAIが生成した一時的な成果物であれば、削除対象を確認・承認したうえで、その削除操作をAIに代行させる余地があります。
一方、私自身が作成したファイルや、私が手を加えているファイルをAIに一括削除させることは、原則として認めません。
注意したいのは、作成者がAIであっても、削除してよいとは限らないことです。AIが生成したコードを後から私が編集したなら、それは単なる使い捨ての生成物ではありません。また、AIが作成した一時フォルダの中に私が管理しているファイルが混ざっていた場合、フォルダごとの削除を認めることもできません。
対象の由来や編集状況を確認できなければ、削除しない方に倒します。
この例から分かるのは、操作の危険性だけでなく、操作対象の性質と管理主体を見る必要があるということです。
判断基準は「元に戻せるか」だけではない
権限を考えるとき、まず可逆性が思い浮かびます。しかし、復元できれば何をしてもよいわけではありません。私は、少なくとも次の5つを判断軸にしたいと考えています。
- 対象の由来と管理主体:AIが生成した一時的なものか、私自身が作成・編集・管理しているものか。
- 可逆性:誤操作が発生したとき、確実に元の状態へ戻せるか。
- 影響範囲:ローカルの作業領域に閉じるか、共有環境や外部の相手にも影響するか。
- 失敗時の重大性:データ損失、情報漏えい、業務停止などにつながるか。
- 検証可能性:実行前後に、対象や変更結果を機械的に検査できるか。
例えば、バージョン管理されたローカルのコード変更であれば、差分を確認し、テストし、必要なら戻せます。比較的AIに任せやすい操作です。
対してメール送信は、送信後に内容を訂正できても、相手が受信した事実は取り消せません。私の運用では、文案作成はAIに任せても、送信操作そのものは任せません。
承認は「何を」「どこまで」に対して行う
承認が必要な操作では、単に「削除してもよいですか?」と聞かれても、判断材料が足りません。
例えば一時ファイルの削除を承認するなら、最低限、次の点を確認できるようにします。
- 削除対象のパスと一覧
- そのファイルが作成された目的と、不要になった理由
- 私自身が作成・編集したものが含まれていないこと
- 実行する操作と、その範囲
一度の承認を別の操作に流用しないようにします。「テスト用フォルダAを削除してよい」という承認は、「同じ階層のフォルダBも削除してよい」という意味ではありません。対象や実行範囲が変わるなら、改めて確認が必要です。
禁止ルールはAIへのお願いだけで終わらせない
ここまでのルールを指示ファイルやプロンプトに書くことは大切ですが、「削除しないで」と指示しただけで、削除が技術的に不可能になるわけではありません。
そのため、実行させたくない操作には、可能な限りAIの判断とは独立した制約を設けます。例えば、操作可能なディレクトリを限定する、不要なAPI権限を付与しない、保護対象への書き込みを実行前に拒否する、といった方法です。
コーディングエージェントであればHooksなどでチェックを挟む方法もありますが、実行経路によってはチェックをすり抜ける余地があるため、Hooksだけで完全な保護が成立すると考えるべきではありません。
重要なのは、AIがルールを守ることに期待するだけでなく、AIが触れられる範囲そのものを制限することです。
最初から広い権限を渡さない
AIエージェントを使い始めるときは、最初から幅広い操作権限を与える必要はありません。
まずは調査や提案から始め、次に限定された作業領域での編集や検証を任せる。実際の動きを確認しながら、必要な操作だけを許可していく方が、想定外の影響を抑えやすいと考えています。
ただし、運用に慣れたからといって、すべての操作を自律実行に移す必要はありません。最後まで人間が実行する領域を残しておくことも、一つの設計方針です。
おわりに
まずAIに実行させない操作を決め、対象の由来や編集状況も踏まえて、自律実行と個別承認の範囲を決める。その境界を指示だけでなく、技術的な制約でも支えます。
人間が保持すべき判断と操作を残しつつ、安心して任せられる範囲を広げることが、権限設計の目的だと考えています。