
はじめに
この記事はClaudeと一緒に書いています
AIエージェントがAPIやMCPサーバー、Webコンテンツを使って仕事を完結する世界では
「必要なときに、必要な分だけ支払う」
能力が重要になります。
一方で、モデルの判断に直接決済を委ねるのは危険です。
また、予算超過、認可の不備、監査証跡の欠落といった問題を、アプリケーションごとに実装するのは現実的ではありません。
Amazon Bedrock AgentCore payments の一般提供開始(GA)は、このギャップを埋める発表です。
AgentCore payments は、AIエージェントが有料API、MCPサーバー、Webコンテンツなどへアクセスする際の決済を、AgentCoreのマネージド機能として扱えるようにします。
本記事では、何が変わるのか、どう安全性を設計すべきかを開発者の視点で整理します。
本記事はAWSの発表とドキュメントをもとにした解説です。利用可能なリージョン、対応ウォレット、料金、機能の詳細は、実装前に必ず最新の公式ドキュメントで確認してください。
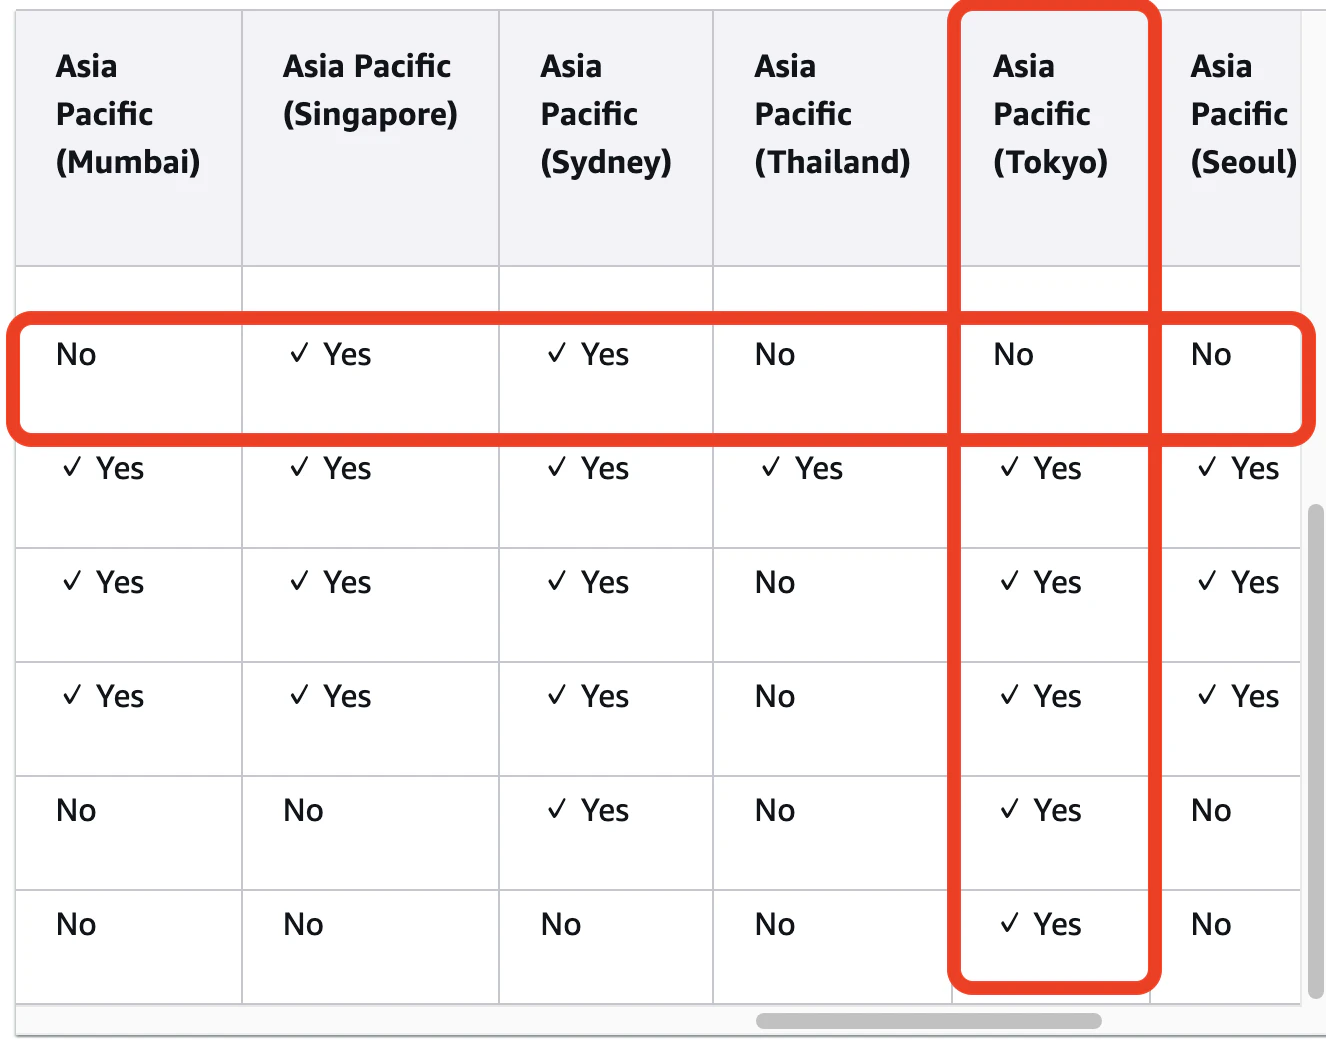
GAになりましたが、東京リージョンはまだ未対応です。
アジアパシフィックでは、シドニーとシンガポールのみ対応となっています。
一番上の段がAgentCore payments
何がうれしいのか
これまでエージェントに支払いをさせるには、決済プロバイダーとの接続、認証情報の保護、支出上限、失敗時の処理、監査ログを個別に設計する必要がありました。
特に数セント単位のAPI呼び出しのようなマイクロペイメントでは、従来の決済手段は手数料や実装コストの面で扱いにくいことがあります。
AgentCore payments は、エージェント側の決済ライフサイクルをまとめて扱います。
開発者は、支払い接続と許可範囲を構成し、エージェントには
「どの目的で、いくらまで、いつまで」
使えるかを与えます。
これにより、エージェントの本来の仕事である探索・判断・実行と、決済の安全な実行を分離できます。
仕組み:HTTP 402 と x402 をエージェントの実行ループに組み込む
典型的なフローは次のとおりです。
- エージェントが有料のAPI、MCPツール、またはコンテンツへリクエストする
- 提供者が
HTTP 402 Payment Requiredと支払い条件を返す - AgentCore payments が支払いセッションの予算・有効期限を検査する
- 許可されていれば、設定済みのウォレット接続を介して支払い証明を作成する
- エージェントは支払い証明を付けて元のリクエストを再試行し、リソースを取得する
- 決済結果と支出額を記録し、ログ・メトリクス・トレースで追跡する
このフローでは、HTTPネイティブな決済プロトコルである x402 が中心的な役割を担います。
重要なのは、LLMが「支払ってよい」と文章で決めるだけではなく、インフラ層が設定済みの上限を判定している点です。
設計の中心は Payment Session
支払いを有効にする際は、広すぎる恒久的な権限ではなく、タスク単位の Payment Session として境界を切るのが基本です。
少なくとも次を明示的に設計します。
| 設計項目 | 推奨する考え方 |
|---|---|
| 予算 | タスクに必要な最小額を maxSpendAmount として設定する |
| 有効期限 | セッションに短いTTLを設定し、放置された権限を残さない |
| 利用者の同意 | 支払い前に、誰の資金をどの目的で使うのかを明確にする |
| 対象リソース | 既知・信頼済みのAPI/MCPサーバーから段階的に許可する |
| 監査 | 支払いイベントを、エージェント実行のトレースと関連付ける |
| 失敗時 | 上限超過・支払い失敗・提供者側エラーを、通常のツール失敗として扱う |
「エージェントにウォレットを渡す」のではなく、「限定された支払い能力を、短時間だけ委譲する」と捉えると、設計判断がしやすくなります。
ユースケース
1. 調査エージェントが専門データをオンデマンドで取得する
市場データ、業界レポート、法務・技術データベースなど、無料の情報だけでは十分な回答に届かないケースがあります。
調査セッションに小さな予算を与え、必要性を比較したうえで有料データを取得させることで、情報品質とコストを両立できます。
2. MCP経由の従量課金ツールを使う
MCPサーバーが提供する変換、解析、検証、検索などのツールが従量課金になった場合、エージェントはタスクの途中で必要なツールを利用できます。
ツールの呼び出しと決済を別々に実装せず、AgentCoreのガバナンスに寄せられる点がメリットです。
3. コンテンツ提供者とエージェント利用者をつなぐ
コンテンツ提供者は、単にボットを拒否するのではなく、検証可能なエージェントに対して有料アクセスを提供できます。
エージェント利用者は、サブスクリプション契約を個別に結ばなくても、必要なコンテンツへ小額でアクセスできる可能性があります。
実装前に決めるべき4つのこと
GAだからといって、決済を自律化する設計が自動的に安全になるわけではありません。
実装前に、チームで次を合意しておくことをおすすめします。
- 誰が支払いを承認するか:初回のみ、タスクごと、または金額・提供者に応じて人の承認を入れるか。
- 何に支払えるか:提供者の許可リスト、データ分類、地域・規制要件をどう定義するか。
- いくらまで使えるか:ユーザー、エージェント、タスク、日次など複数の上限をどう重ねるか。
- 問題をどう検知するか:失敗率、支出速度、提供者別のコスト、異常な再試行をどのダッシュボードで監視するか。
GA前にAgentCore paymentsを既に使っていました
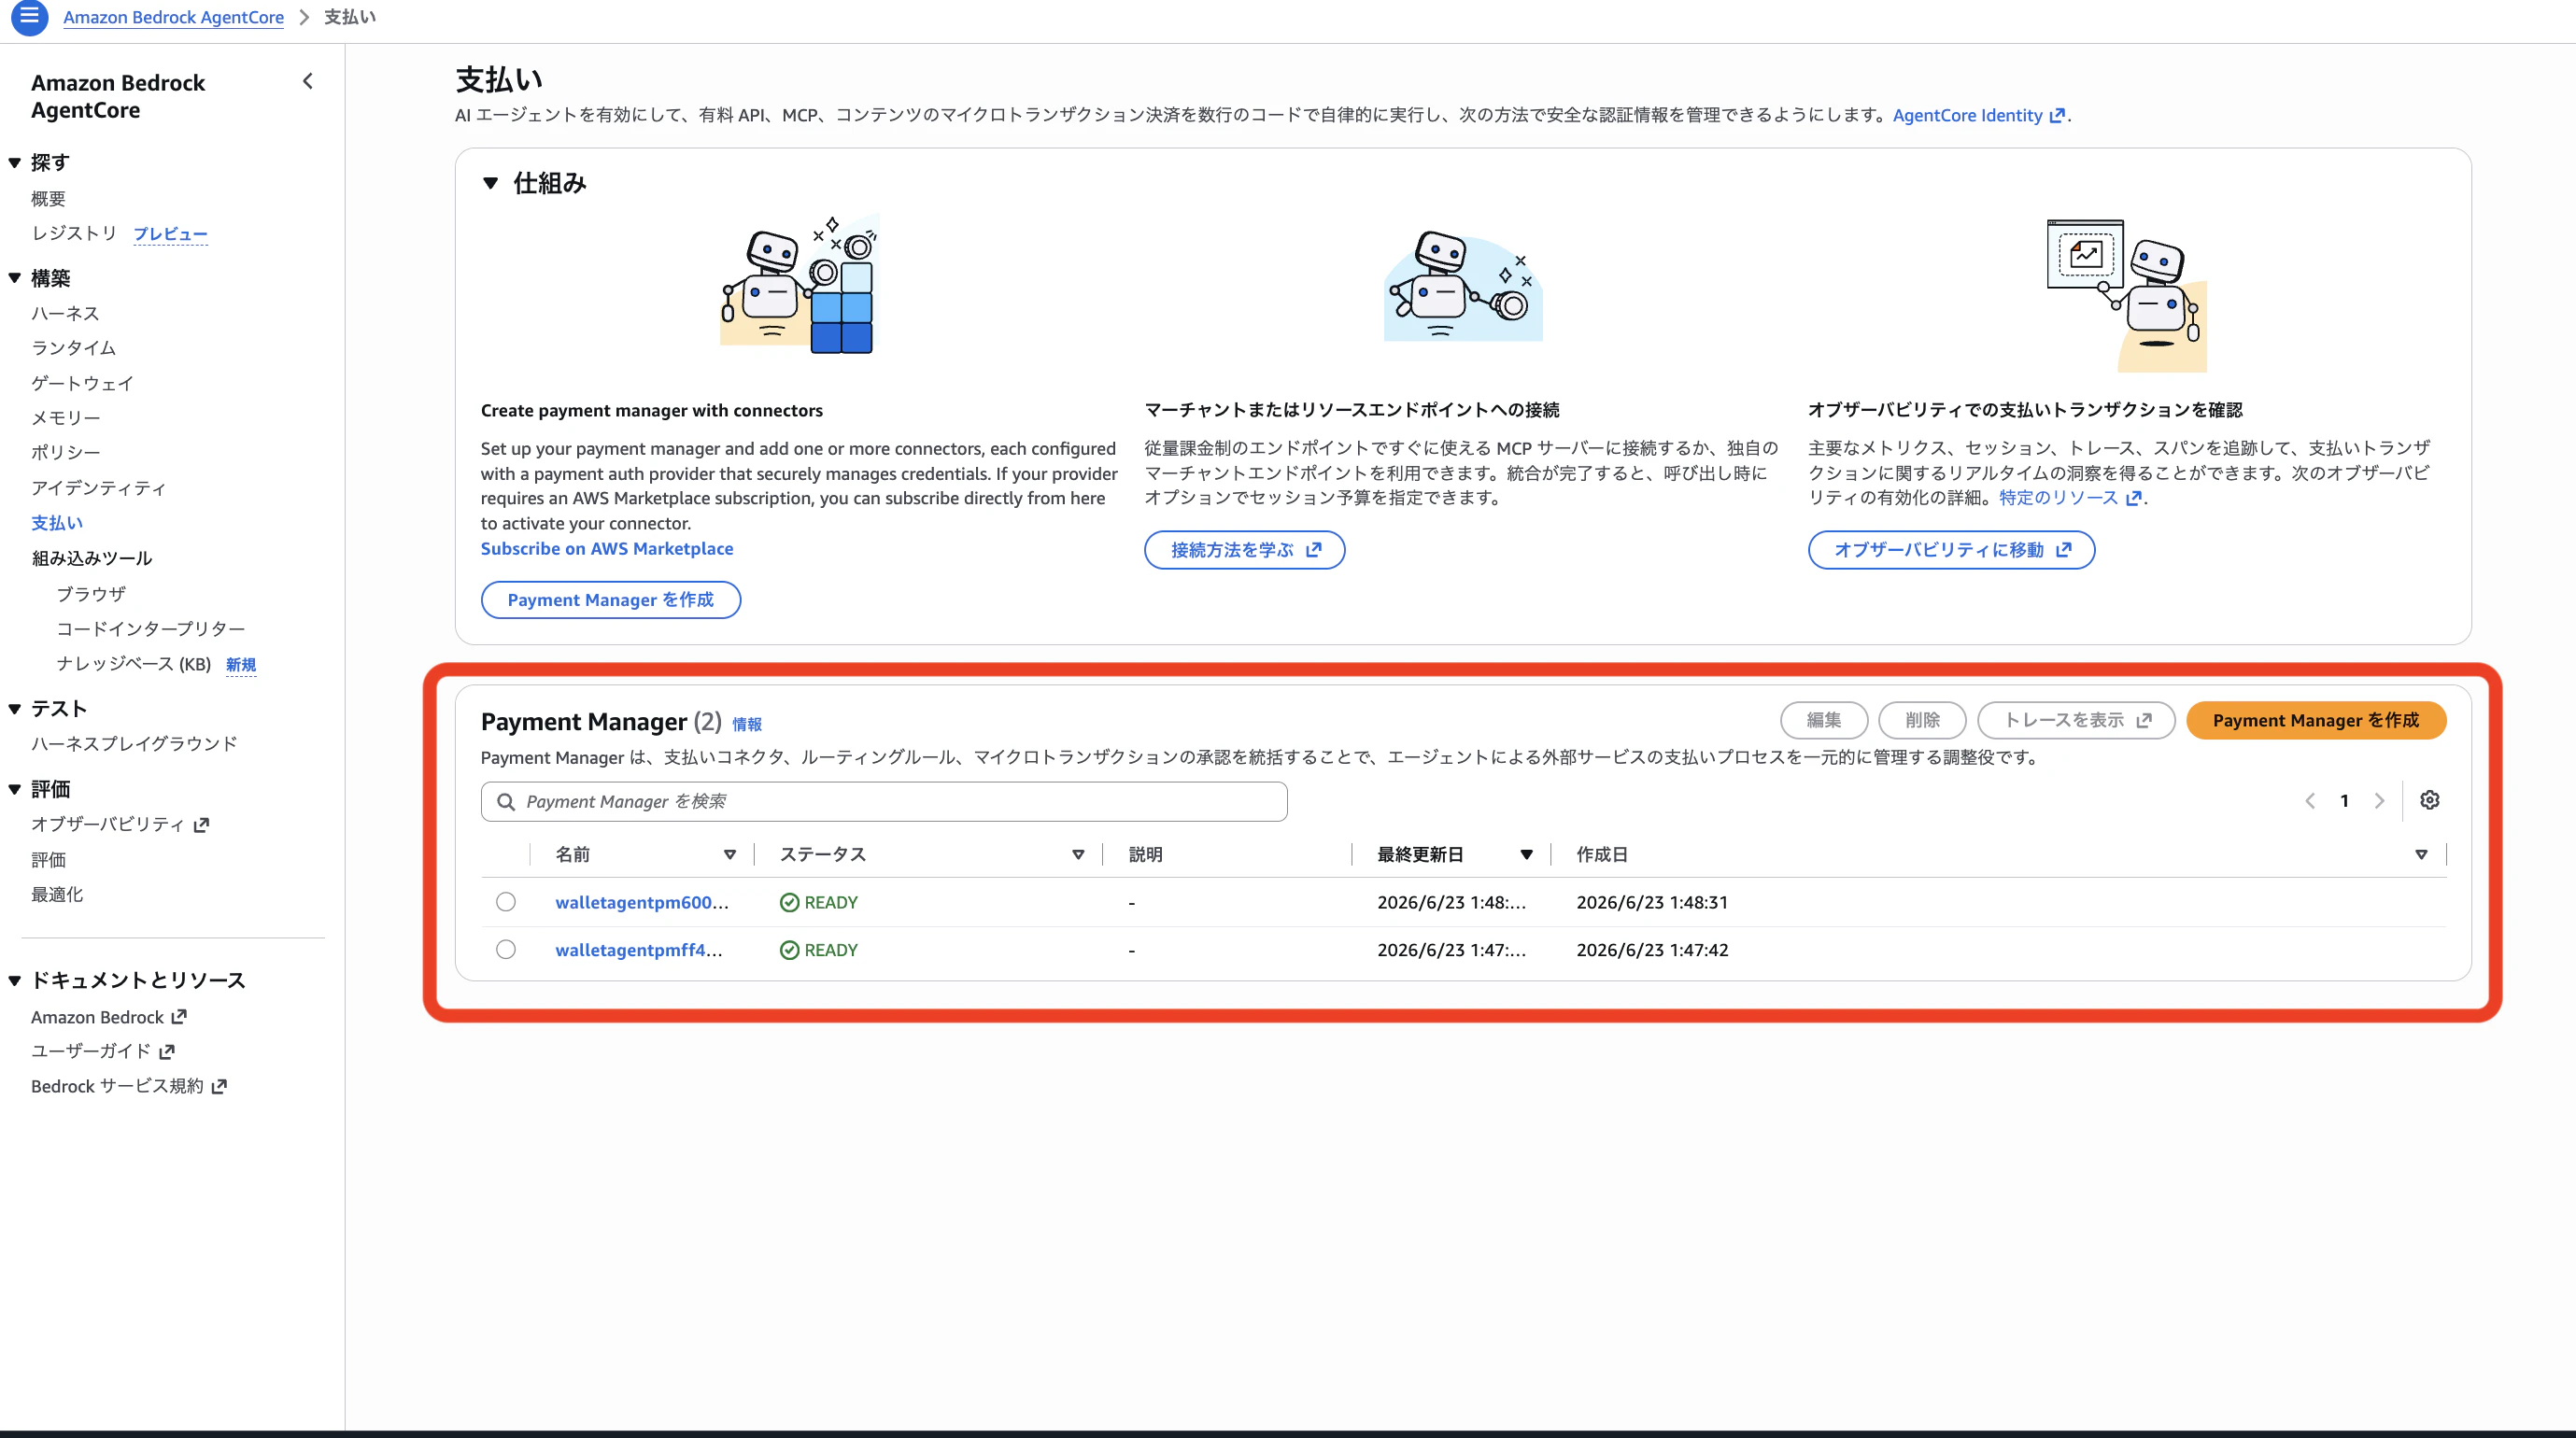
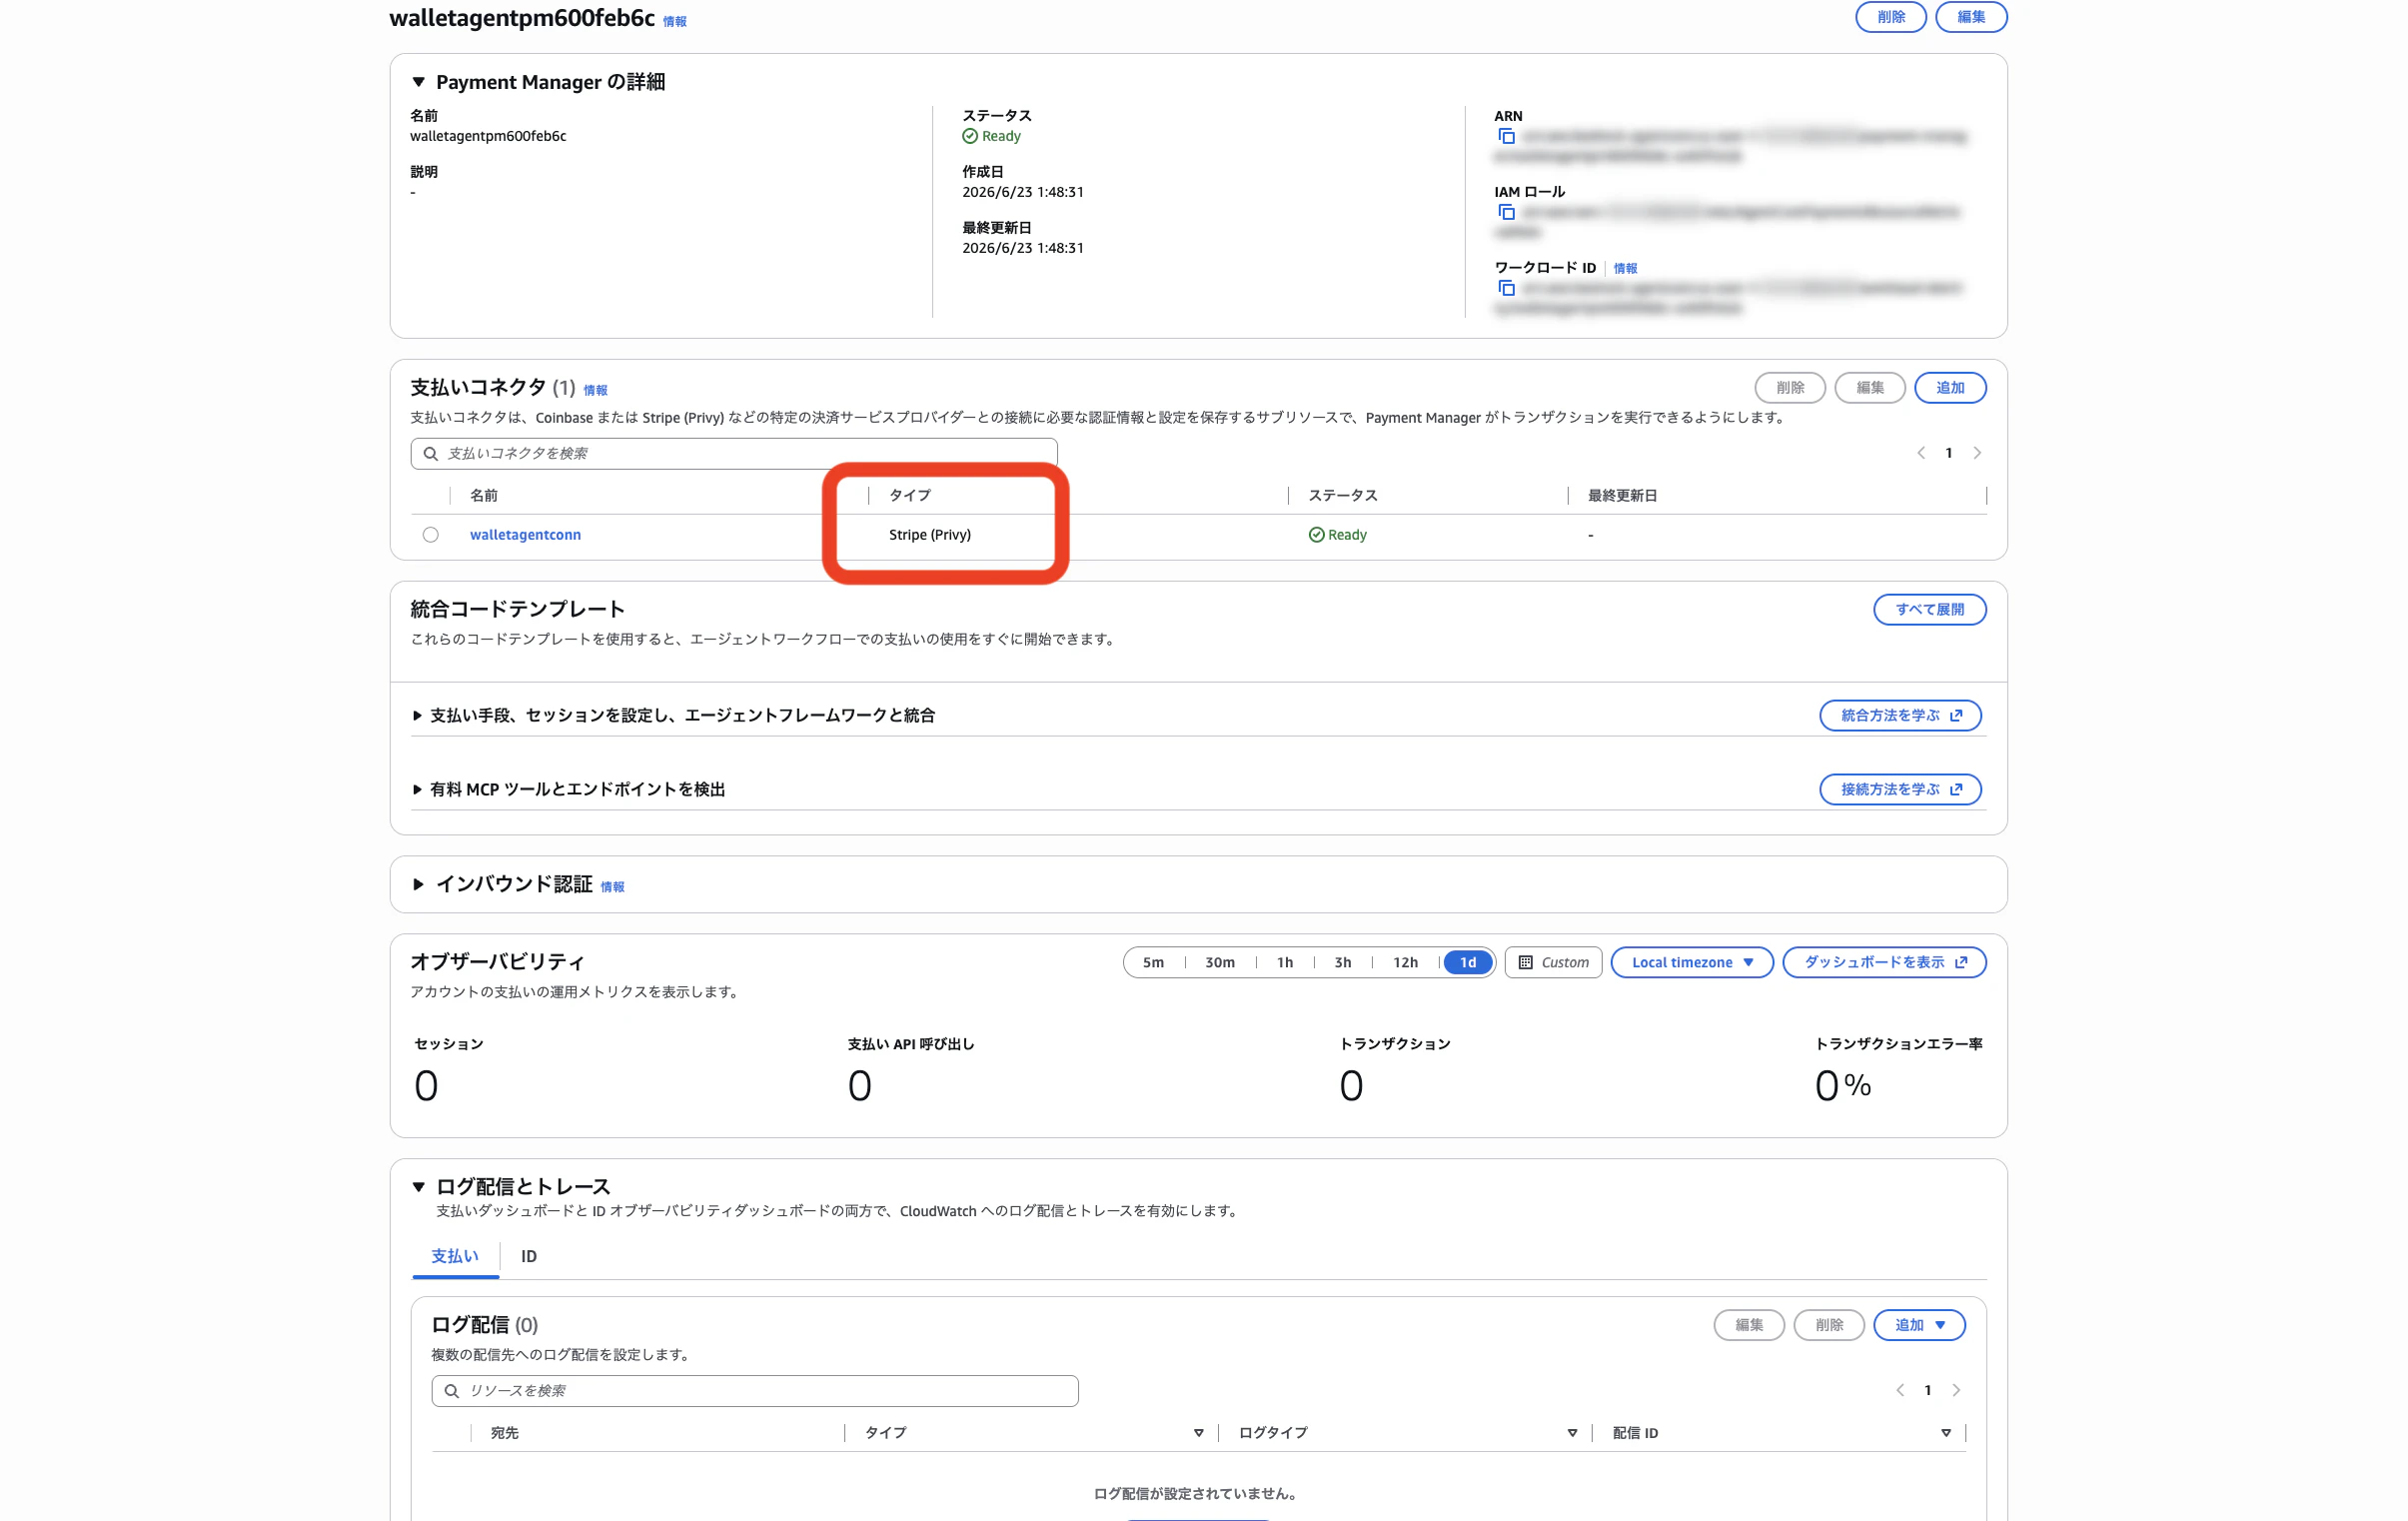
今年6月の段階でプレビュー版として出ていたAgentCore paymentsについて、自律と承認、特に承認ゲートという人間が承認するかどうかを実装したときのものがAWSマネジメントコンソール上にありましたので貼っておきます(リージョンはバージニア北部)。
支払いをStripeでやっています。
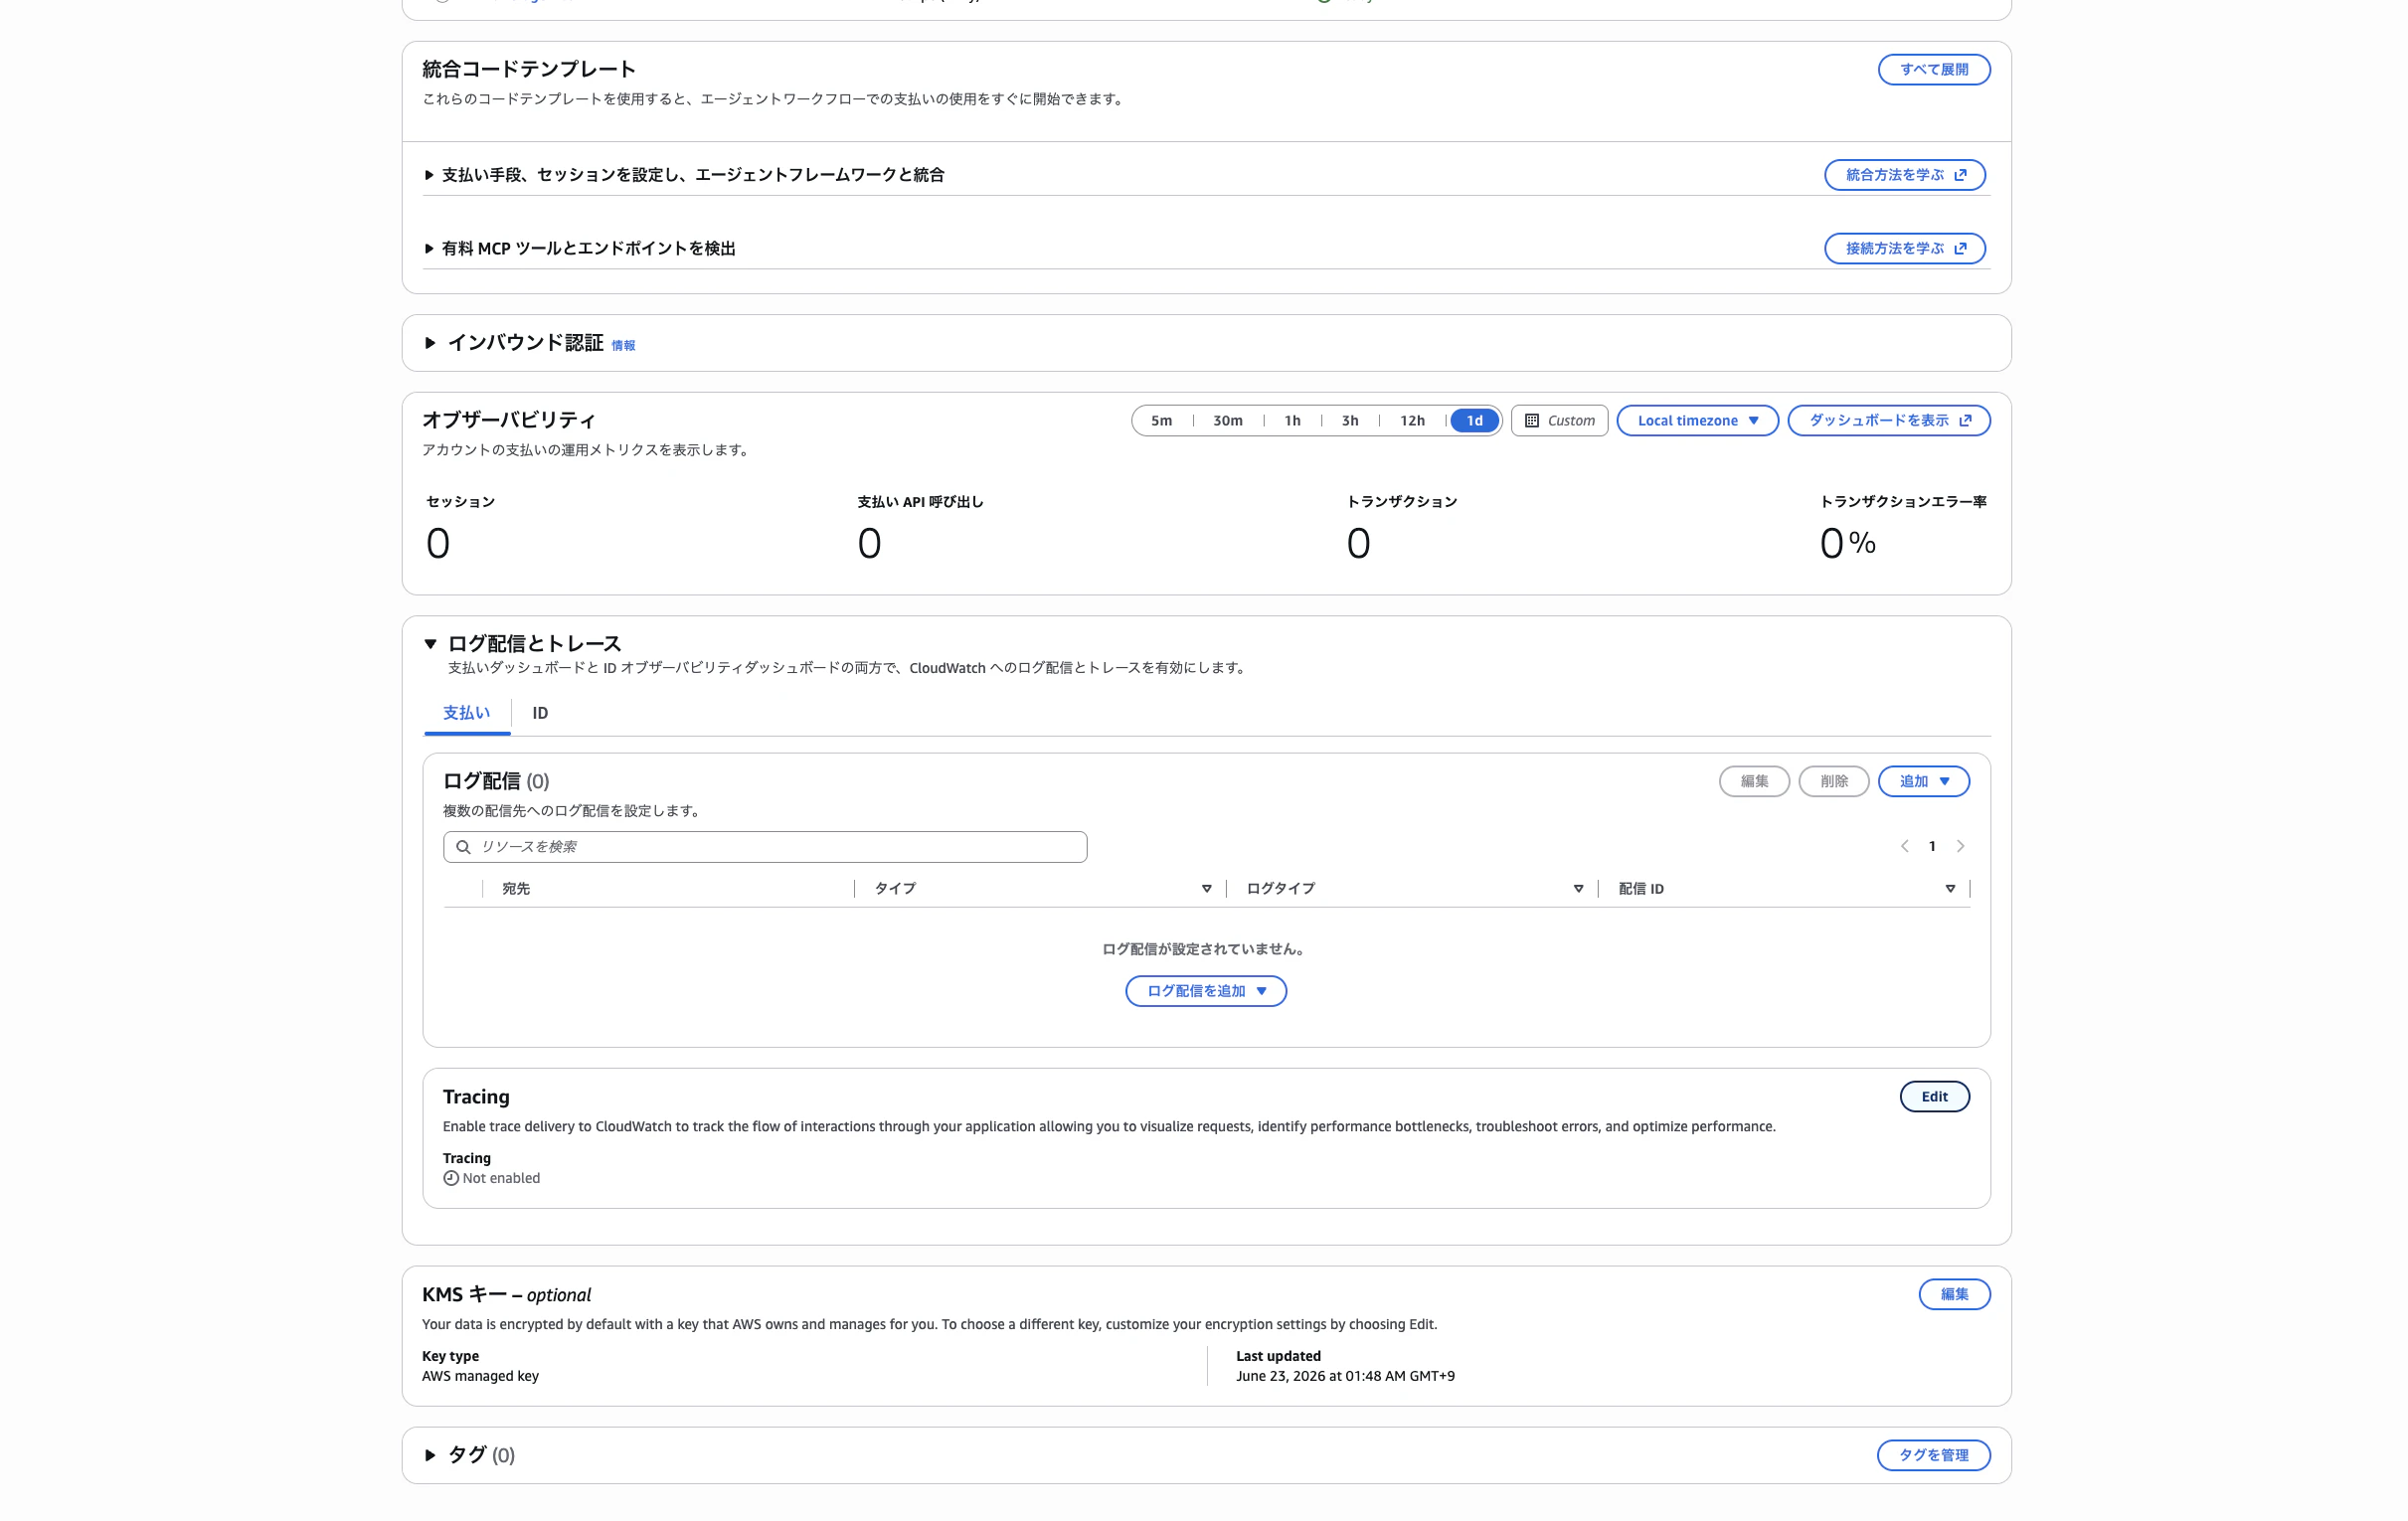
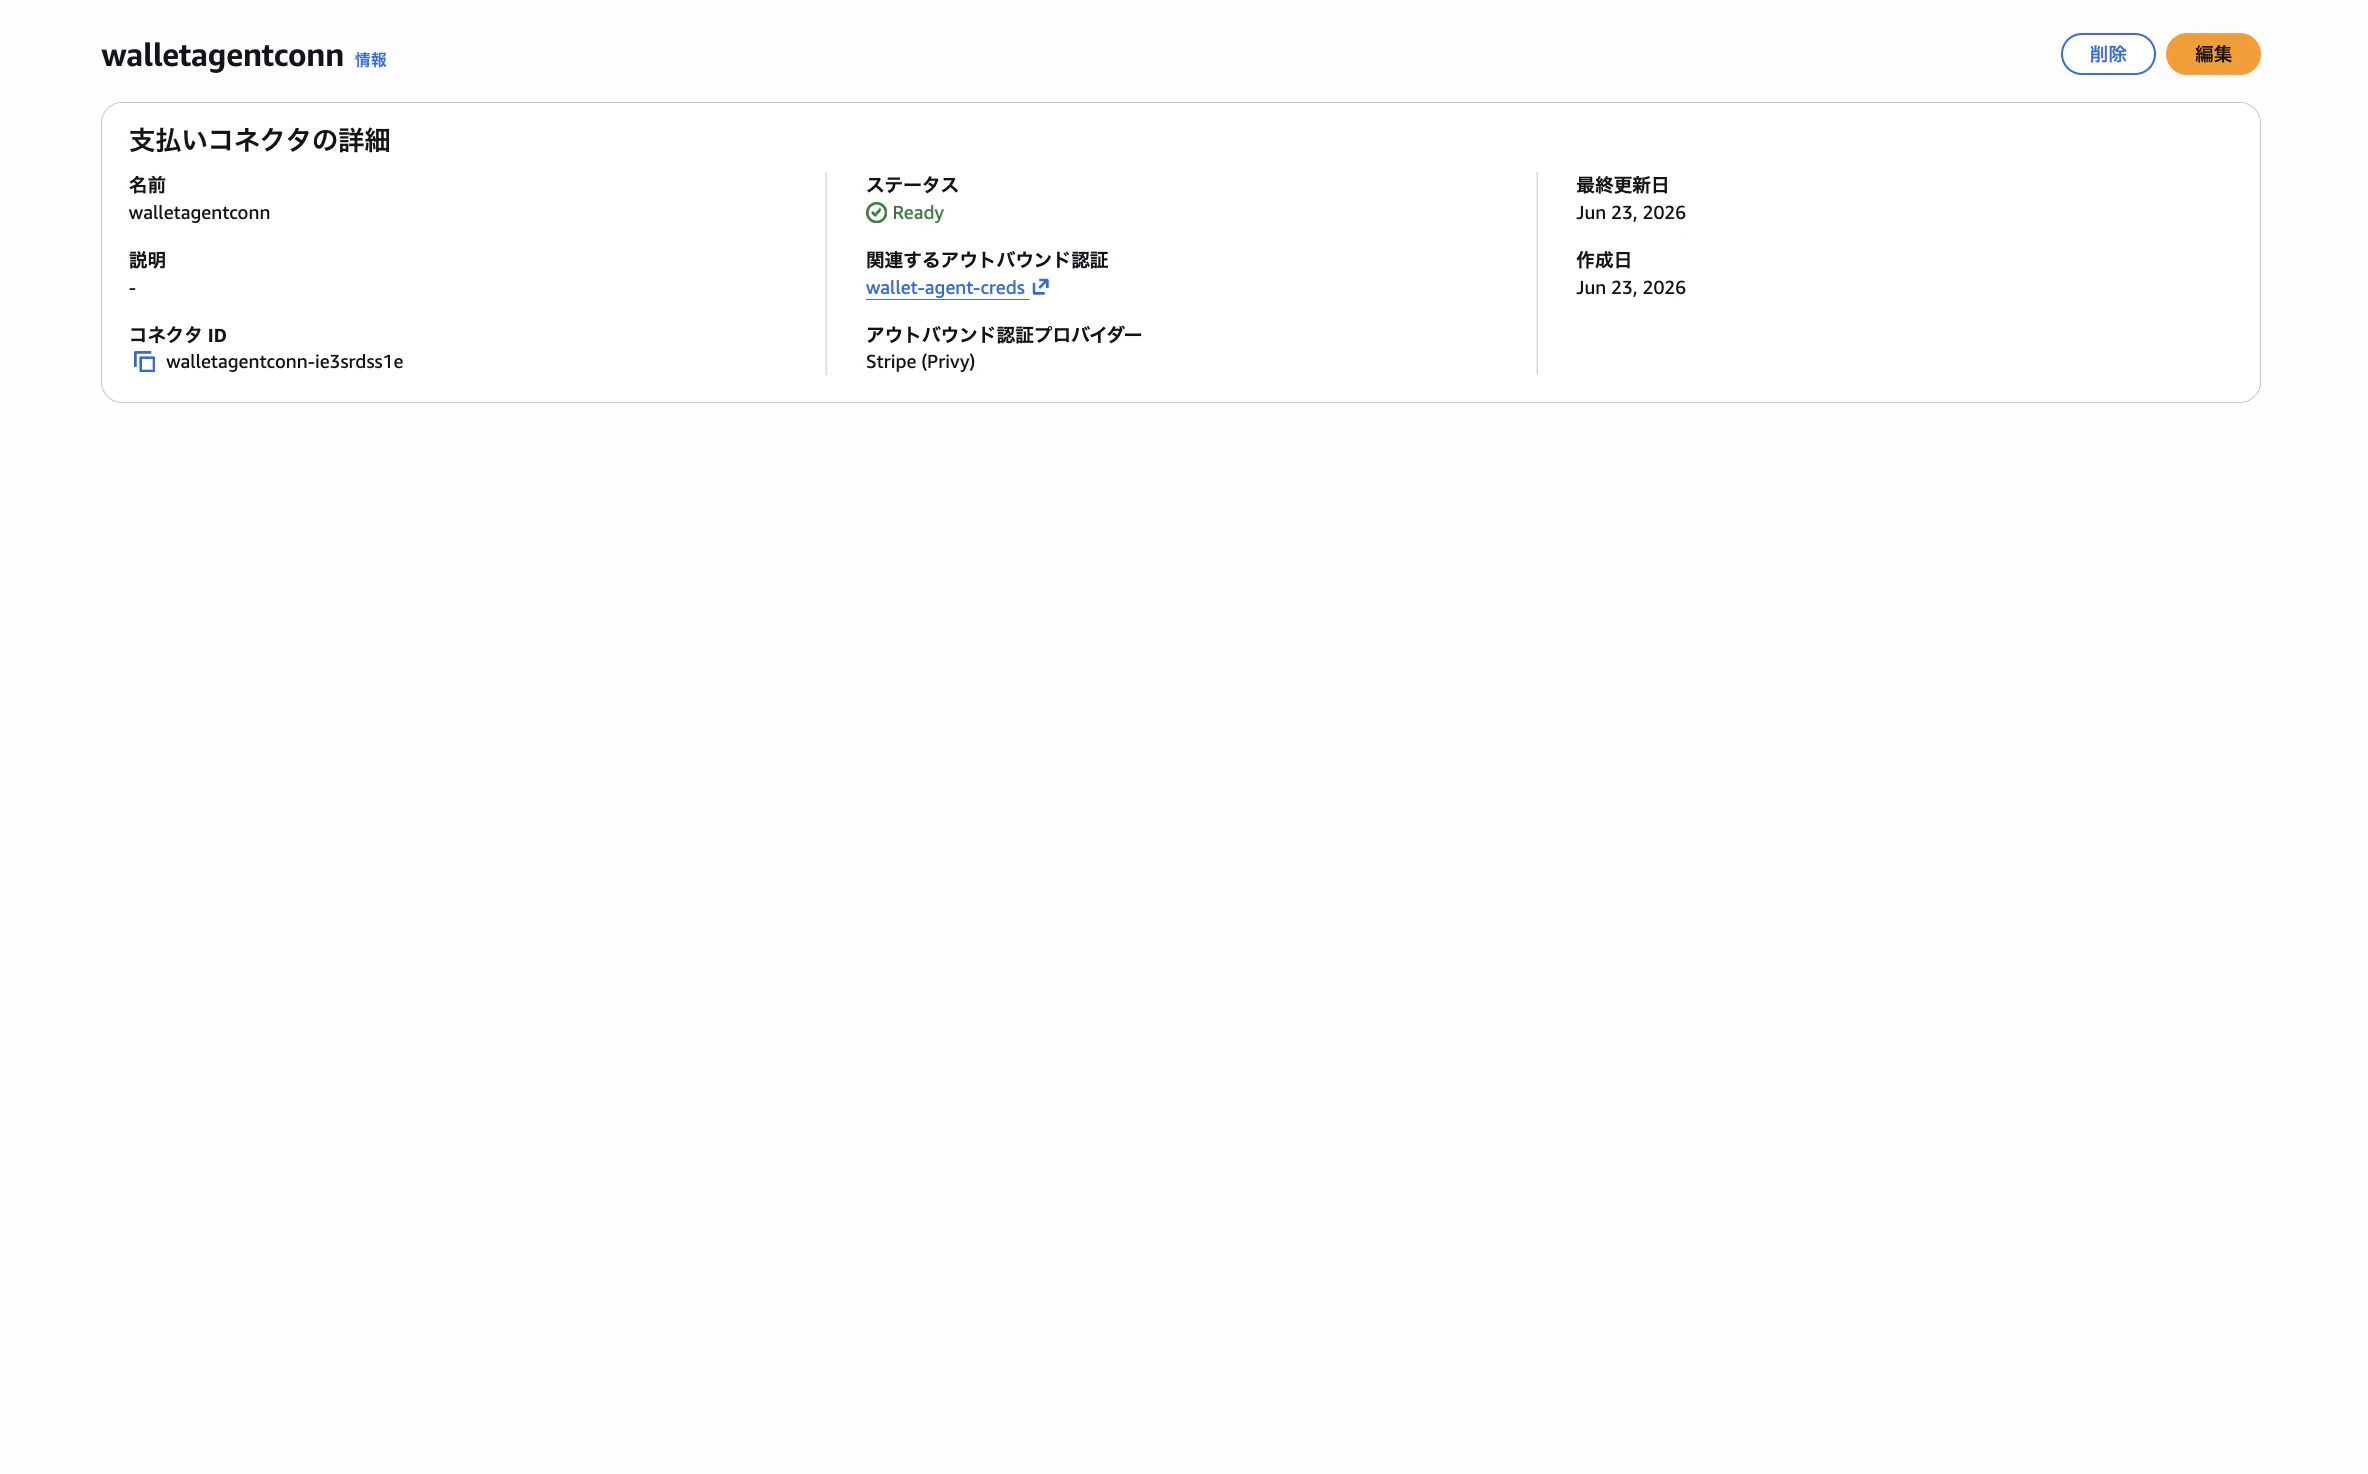
ここには出てきませんが、実際に楽天で買い物をするところまで実装できました。
(Amazonでもやろうとしましたが、参入障壁が高く、断念)
まとめ
AgentCore payments は、AIエージェントが「ツールを呼ぶ」次の段階、すなわち有料リソースを安全に利用するための基盤です。
価値は決済の自動化そのものではなく、支出制限、明示的な認可、可観測性をインフラ層に組み込める点にあります。
最初の一歩としては、閉じたユースケースで、少額・短いTTL・許可リスト・人によるレビューを組み合わせるのがよいでしょう。
その運用データをもとに、段階的に対象ツールと自律性を広げていくことが、エージェントコマースを実運用へつなげる近道です。